
9. 第八篇 kube-controller-manager安装及验证
kube-controller-manager(k8s控制器管理器)是一个守护进程,它通过kube-apiserver监视集群的共享状态(kube-apiserver收集或监视到的一些集群资源状态,供kube-controller-manager或其它客户端watch), 控制器管理器并尝试将当前的状态向所定义的状态迁移(移动、靠近),它本身是有状态的,会修改集群状态信息,如果多个控制器管理器同时生效,则会有一致性问题,所以kube-controller-manager的高可用,只能是主备模式,而kubernetes集群是采用租赁锁实现leader选举,需要在启动参数中加入--leader-elect=true。
下载二进制文件https://dl.k8s.io/v1.17.0/kubernetes-server-linux-amd64.tar.gz,并把kube-controller-manager二进制文件拷贝到master节点的/data/k8s/bin/此目录
创建kubeconfig配置文件并分发
kube-controller-manager也是作为kube-apiserver的客户端,我们需要创建kubeconfig文件。
#!/bin/bash

cd /data/k8s/work

source /data/k8s/bin/env.sh

kubectl config set-cluster kubernetes \

  --certificate-authority=/data/k8s/work/ca.pem \

  --embed-certs=true \

  --server=${KUBE_APISERVER} \

  --kubeconfig=kube-controller-manager.kubeconfig

kubectl config set-credentials system:kube-controller-manager \

  --client-certificate=kube-controller-manager.pem \

  --client-key=kube-controller-manager-key.pem \

  --embed-certs=true \

  --kubeconfig=kube-controller-manager.kubeconfig

kubectl config set-context system:kube-controller-manager \

  --cluster=kubernetes \

  --user=system:kube-controller-manager \

  --kubeconfig=kube-controller-manager.kubeconfig

kubectl config use-context system:kube-controller-manager --kubeconfig=kube-controller-manager.kubeconfig

# 分发

for node_ip in ${MASTER_IPS[@]}

do

    echo ">>> ${node_ip}"

    scp kube-controller-manager.kubeconfig root@${node_ip}:/etc/kubernetes/

done
创建kube-controller-manager启动文件模板
#!/bin/bash

cd /data/k8s/work

source /data/k8s/bin/env.sh

cat > kube-controller-manager.service.template <<EOF

[Unit]

Description=Kubernetes Controller Manager

Documentation=https://github.com/GoogleCloudPlatform/kubernetes

[Service]

WorkingDirectory=${K8S_DIR}/kube-controller-manager

ExecStart=/data/k8s/bin/kube-controller-manager \\

  --profiling \\

  --cluster-name=kubernetes \\

  --controllers=*,bootstrapsigner,tokencleaner \\

  --kube-api-qps=1000 \\

  --kube-api-burst=2000 \\

  --leader-elect \\

  --use-service-account-credentials\\

  --concurrent-service-syncs=2 \\

  --bind-address=0.0.0.0 \\

  --secure-port=10257 \\

  --tls-cert-file=/etc/kubernetes/cert/kube-controller-manager.pem \\

  --tls-private-key-file=/etc/kubernetes/cert/kube-controller-manager-key.pem \\

  --port=10252 \\

  --authentication-kubeconfig=/etc/kubernetes/kube-controller-manager.kubeconfig \\

  --client-ca-file=/etc/kubernetes/cert/ca.pem \\

  --requestheader-allowed-names="" \\

  --requestheader-client-ca-file=/etc/kubernetes/cert/ca.pem \\

  --requestheader-extra-headers-prefix="X-Remote-Extra-" \\

  --requestheader-group-headers=X-Remote-Group \\

  --requestheader-username-headers=X-Remote-User \\

  --authorization-kubeconfig=/etc/kubernetes/kube-controller-manager.kubeconfig \\

  --cluster-signing-cert-file=/etc/kubernetes/cert/ca.pem \\

  --cluster-signing-key-file=/etc/kubernetes/cert/ca-key.pem \\

  --experimental-cluster-signing-duration=876000h \\

  --horizontal-pod-autoscaler-sync-period=10s \\

  --concurrent-deployment-syncs=10 \\

  --concurrent-gc-syncs=30 \\

  --node-cidr-mask-size=24 \\

  --service-cluster-ip-range=${SERVICE_CIDR} \\

  --pod-eviction-timeout=6m \\

  --terminated-pod-gc-threshold=10000 \\

  --root-ca-file=/etc/kubernetes/cert/ca.pem \\

  --service-account-private-key-file=/etc/kubernetes/cert/ca-key.pem \\

  --kubeconfig=/etc/kubernetes/kube-controller-manager.kubeconfig \\

  --logtostderr=true \\

  --v=2

Restart=on-failure

RestartSec=5

[Install]

WantedBy=multi-user.target

EOF
配置详解
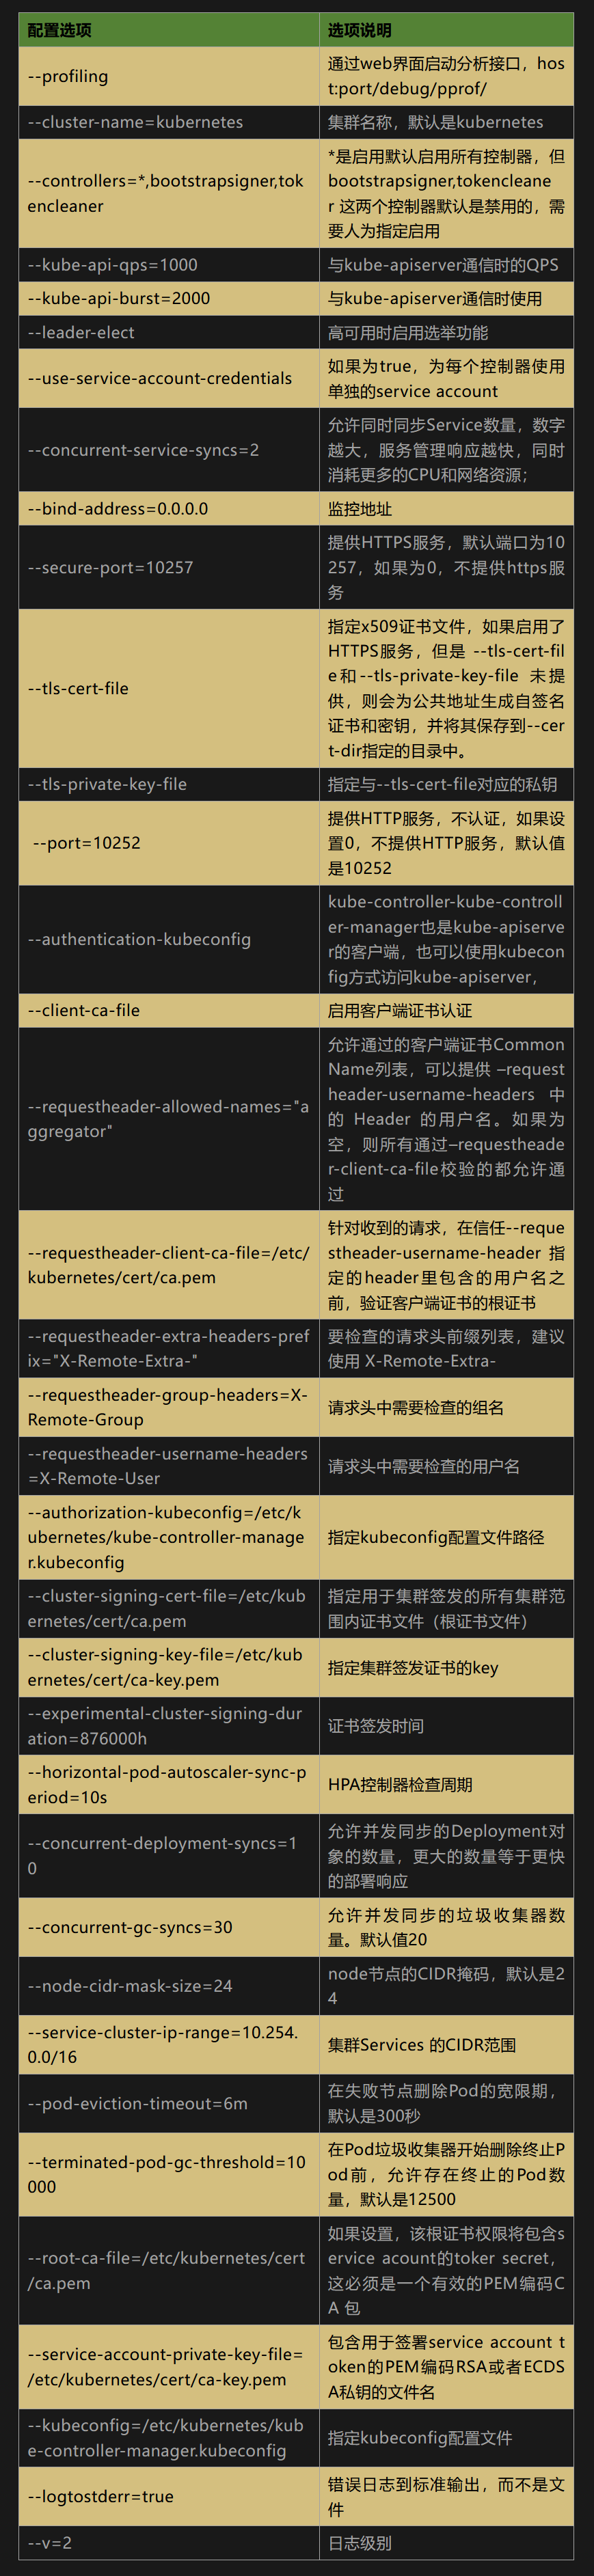
启动文件模板替换节点信息并分发到对应服务器
#!/bin/bsash

cd /data/k8s/work

source /data/k8s/bin/env.sh

# 替换

for (( i=0; i < 3; i++ ))

do

    sed -e "s/##NODE_NAME##/${MASTER_NAMES[i]}/" -e "s/##NODE_IP##/${MASTER_IPS[i]}/" kube-controller-manager.service.template > kube-controller-manager-${MASTER_IPS[i]}.service

done

# 分发

for node_ip in ${MASTER_IPS[@]}

do

    echo ">>> ${node_ip}"

    scp kube-controller-manager-${node_ip}.service root@${node_ip}:/etc/systemd/system/kube-controller-manager.service

done
启动控制器管理器
#!/bin/bash

source /data/k8s/bin/env.sh

for node_ip in ${MASTER_IPS[@]}

do

    echo ">>> ${node_ip}"

    ssh root@${node_ip} "mkdir -p ${K8S_DIR}/kube-controller-manager"

    ssh root@${node_ip} "systemctl daemon-reload && systemctl enable kube-controller-manager && systemctl restart kube-controller-manager"

done
验证
#!/bin/bash

source /data/k8s/bin/env.sh

# 进程check

for node_ip in ${MASTER_IPS[@]}

do

    echo ">>> ${node_ip}"

    ssh root@${node_ip} "systemctl status kube-controller-manager|grep -i Active"

done

# 端口check

for node_ip in ${MASTER_IPS[@]}

do

    echo ">>> ${node_ip}"

    ssh root@${node_ip} "netstat -antp|grep -E '10257|10252'"

done

验证结果

>>> 192.168.16.104

   Active: active (running) since Sun 2019-12-29 18:03:38 CST; 3 weeks 0 days ago

>>> 192.168.16.105

   Active: active (running) since Sat 2019-12-28 21:35:08 CST; 3 weeks 1 days ago

>>> 192.168.16.106

   Active: active (running) since Sat 2019-12-28 21:35:58 CST; 3 weeks 1 days ago

>>> 192.168.16.104

tcp 0      0 0.0.0.0:10252           0.0.0.0:*               LISTEN 754/kube-controller

tcp 0      0 0.0.0.0:10257           0.0.0.0:*               LISTEN 754/kube-controller

>>> 192.168.16.105

tcp 0      0 0.0.0.0:10252           0.0.0.0:*               LISTEN 11049/kube-controll

tcp 0      0 0.0.0.0:10257           0.0.0.0:*               LISTEN 11049/kube-controll

>>> 192.168.16.106

tcp 0      0 0.0.0.0:10252           0.0.0.0:*               LISTEN 11090/kube-controll

tcp 0      0 0.0.0.0:10257           0.0.0.0:*               LISTEN 11090/kube-controll

[root@master01 ~]#
总结
- 控制器管理器管理控制器,各个控制器负责监视(watch)apiserver暴露的集群状态,并不断地尝试把当前状态向所期待的状态迁移;
- 配置使用kubeconfig访问kube-apiserver安全端口;
- 默认非安全端口10252,安全端口10257;
- kube-controller-manager 3节点高可用,去竞争锁,成为leader;
9. 第八篇 kube-controller-manager安装及验证的更多相关文章
- Weka中数据挖掘与机器学习系列之Weka Package Manager安装所需WEKA的附加算法包出错问题解决方案总结(八)
不多说,直接上干货! Weka中数据挖掘与机器学习系列之Weka系统安装(四) Weka中数据挖掘与机器学习系列之Weka3.7和3.9不同版本共存(七) 情况1 对于在Weka里,通过Weka P ...
- Python之路【第十八篇】:Web框架们
Python之路[第十八篇]:Web框架们 Python的WEB框架 Bottle Bottle是一个快速.简洁.轻量级的基于WSIG的微型Web框架,此框架只由一个 .py 文件,除了Pytho ...
- 第八篇 Replication:合并复制-How it works
本篇文章是SQL Server Replication系列的第八篇,详细内容请参考原文. 在这一系列的前几篇你已经学习了如何在多服务器环境中配置合并复制.这一篇将介绍合并代理并解释它在复制过程中扮演的 ...
- 第八篇 SQL Server安全数据加密
本篇文章是SQL Server安全系列的第八篇,详细内容请参考原文. Relational databases are used in an amazing variety of applicatio ...
- 第八篇 SQL Server代理使用外部程序
本篇文章是SQL Server代理系列的第八篇,详细内容请参考原文 在这一系列的上一篇,学习了如何用SQL Server代理作业活动监视器监控作业活动和查看作业历史记录.在实时监控和管理SQL Ser ...
- Python之路【第八篇】:堡垒机实例以及数据库操作
Python之路[第八篇]:堡垒机实例以及数据库操作 堡垒机前戏 开发堡垒机之前,先来学习Python的paramiko模块,该模块机遇SSH用于连接远程服务器并执行相关操作 SSHClient ...
- Python开发【第十八篇】Web框架之Django【基础篇】
一.简介 Python下有许多款不同的 Web 框架,Django 是重量级选手中最有代表性的一位,许多成功的网站和APP都基于 Django. Django 是一个开放源代码的Web应用框架,由 P ...
- 【译】第八篇 SQL Server安全数据加密
本篇文章是SQL Server安全系列的第八篇,详细内容请参考原文. Relational databases are used in an amazing variety of applicatio ...
- ElasticSearch入门 第一篇:Windows下安装ElasticSearch
这是ElasticSearch 2.4 版本系列的第一篇: ElasticSearch入门 第一篇:Windows下安装ElasticSearch ElasticSearch入门 第二篇:集群配置 E ...
随机推荐
- GRAPH CONVOLUTIONAL NETWORK WITH SEQUENTIAL ATTENTION FOR GOAL-ORIENTED DIALOGUE SYSTEMS
面向领域特定目标的对话系统通常需要建模三种类型的输入,即(i)与领域相关的知识库,(ii)对话的历史(即话语序列)和(iii)需要生成响应的当前话语. 在对这些输入进行建模时,当前最先进的模型(如Me ...
- IDEA的概述和IDEA的安装
开发工具概述 IDEA是一个专门针对Java的集成开发工具(IDE),由Java语言编写.所以,需要有JRE运行环境并配置好环境变量. 它可以极大地提升我们的开发效率.可以自动编译,检查错误.在公司中 ...
- Hbase学习(三)过滤器 java API
Hbase学习(三)过滤器 HBase 的基本 API,包括增.删.改.查等. 增.删都是相对简单的操作,与传统的 RDBMS 相比,这里的查询操作略显苍白,只能根据特性的行键进行查询(Get)或者根 ...
- 合并表格行---三层for循环遍历数据
合并表格行---三层for循环遍历数据 示例1 json <!DOCTYPE html> <html lang="zh_cn"> <head> ...
- ASP.NET Web 应用 Docker踩坑历程——续
ASP.NET Web 应用 Docker踩坑历程发表后,也开始使用Docker了,然而发布的过程比较痛苦,经常发生下图的事情: 据说是nuget包还原时发生错误 百度了半天也找不到解决的方法,而发生 ...
- 基于WPF重复造轮子,写一款数据库文档管理工具(一)
项目背景 公司业务历史悠久且复杂,数据库的表更是多而繁杂,每次基于老业务做功能开发都需要去翻以前的表和业务代码.需要理解旧的表的用途以及包含的字段的含义,表少还好说,但是表一多这就很浪费时间,而且留下 ...
- Nmap 操作手册 - 完整版
目录 Nmap - 基础篇 Nmap 安装 RedHat Windows Debina & Ubuntu Others Linux Nmap 参数(简单版) 目标说明 主机发现 扫描技术 端口 ...
- Python3.7爬虫:实时api(百度ai)检测验证码模拟登录(Selenium)页面
原文转载自「刘悦的技术博客」https://v3u.cn/a_id_134 今天有同学提出了一个需求,老板让自动登录这个页面:https://www.dianxiaomi.com/index.htm, ...
- 163_技巧_Power BI 一键批量建立自定义字段参数
163_技巧_Power BI 一键批量建立自定义字段参数 一.背景 在 2022 年 5 月开始,Power BI 新增了一个非常有用的功能字段参数.再也不用写一串的 SWITCH 了.字段参数的效 ...
- mosquitto使用的基本流程以及一些遇见的问题
改配置文件 以记事本的方式打开mosquitto.conf更改部分内容,找到# listener port-number [ip address/host name/unix socket path] ...