
20165213 Exp7 网络欺诈防范
Exp7 网络欺诈防范
一. 实践内容
简单应用SET工具建立冒名网站
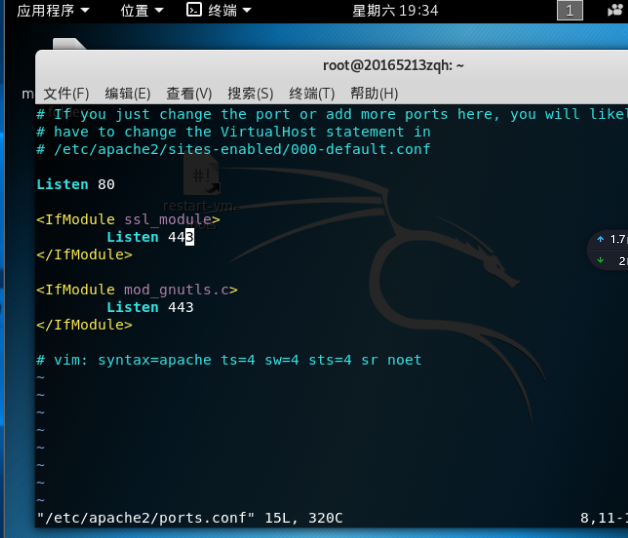
1.首先使用sudo vi /etc/apache2/ports.conf 进行查看listen的端口号,若不是80改为80.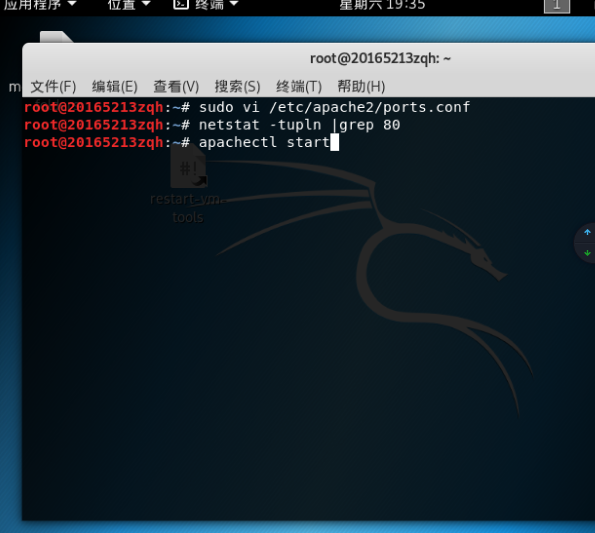
(https://img2018.cnblogs.com/blog/1296582/201905/1296582-20190505153152125-929395669.png)
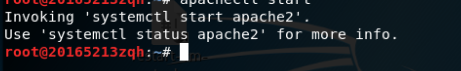
2.打开apache,输入apachectr start,打开服务
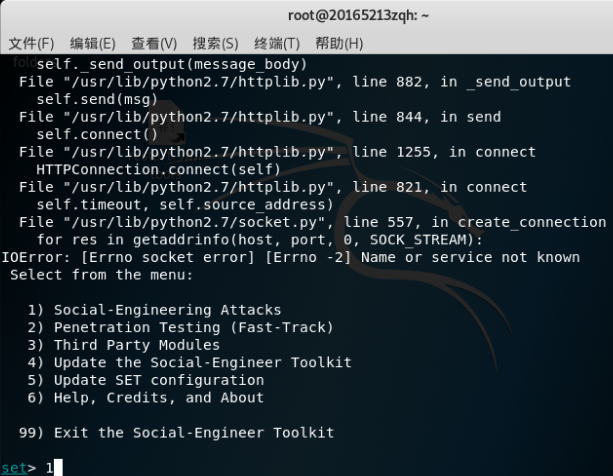
3.输入setoolkit打开,依次输入1,2,3,2.。
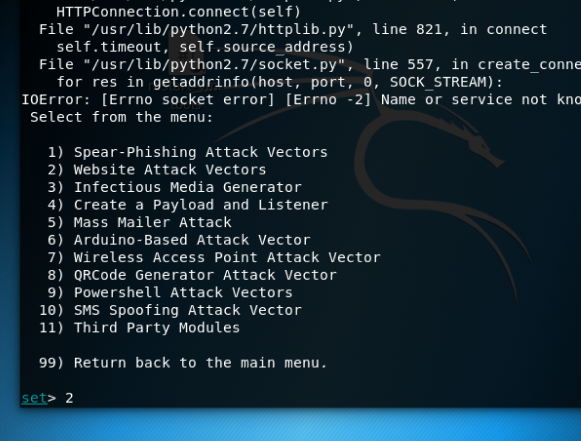
(https://img2018.cnblogs.com/blog/1296582/201905/1296582-20190505153546754-1916416130.png)
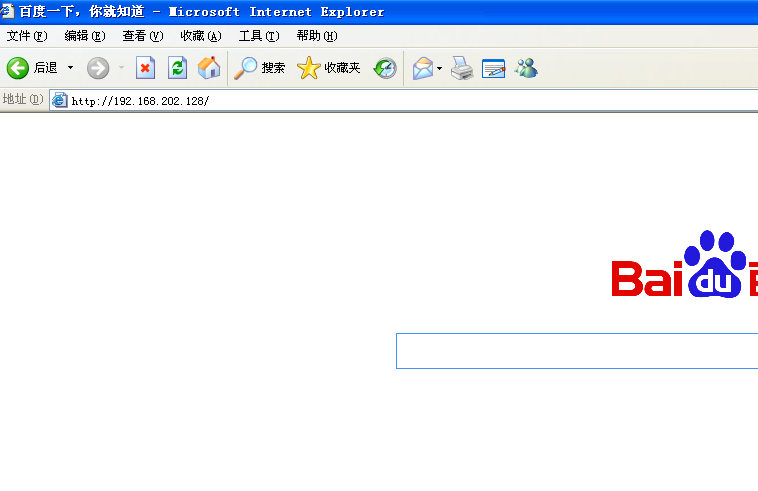
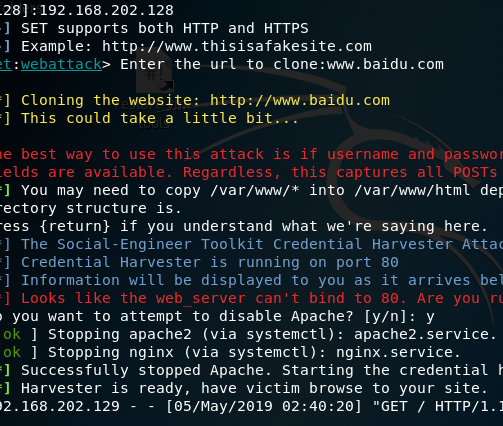
4.输入kali的IP和要用来被登陆的网站,用靶机登陆kali的ip,结果为其他网站。
ettercap DNS spoof
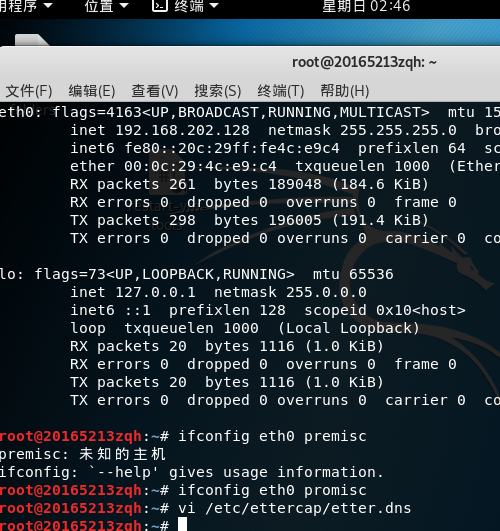
1.使用ifconfig eth0 promisc将kali网卡修改为混杂模式,并使用 vi /etc/ettercap/etter.dns
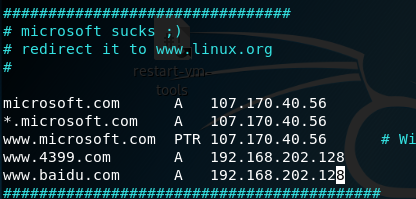
2.添加相应信息后保存退出。
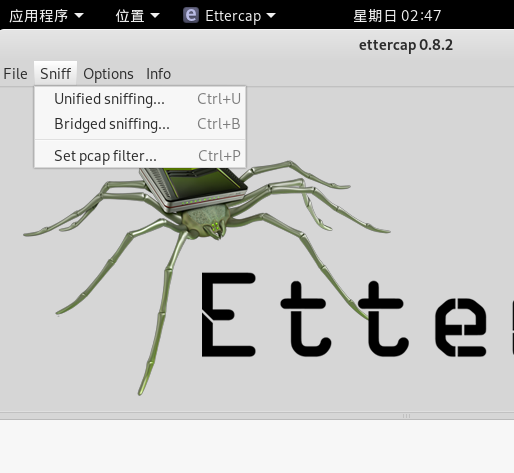
3.输入ettercap -G打开,点击host scan。
4.点击host lists,将kali的网关地址设置为target1,将靶机的地址设置为target2,点击plugin management,使用dns spoof。
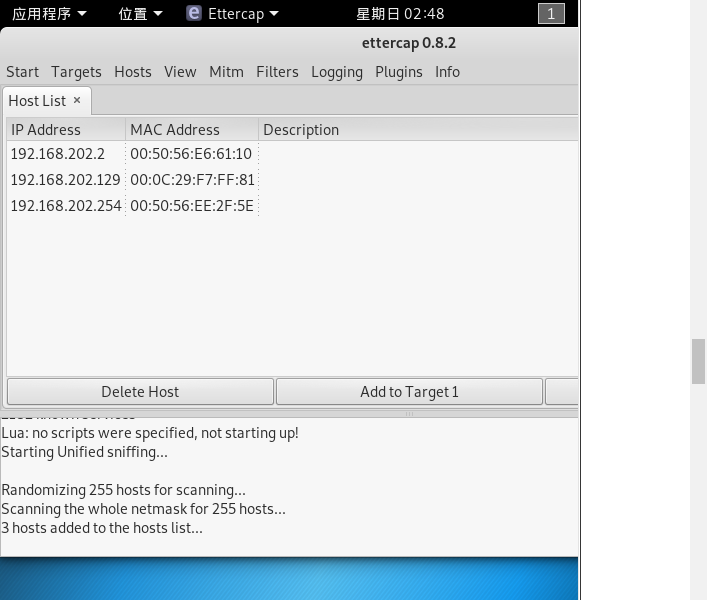
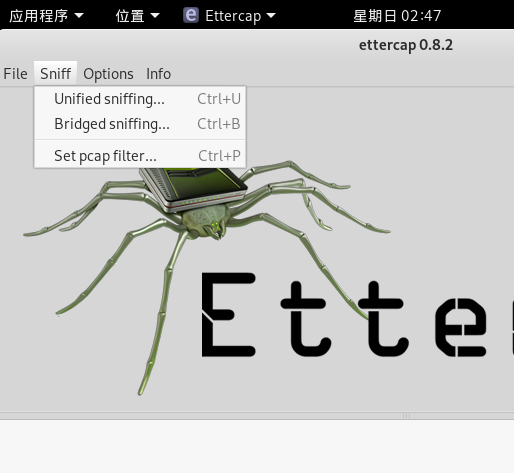
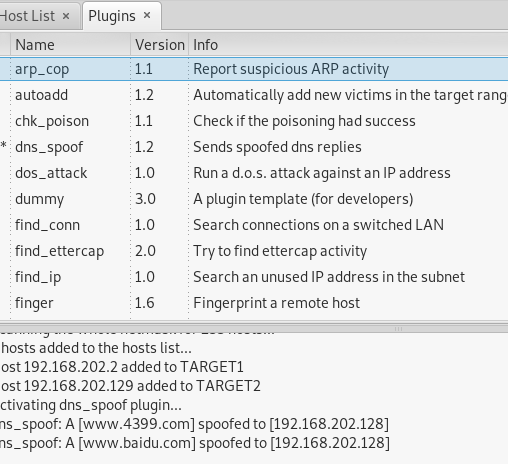
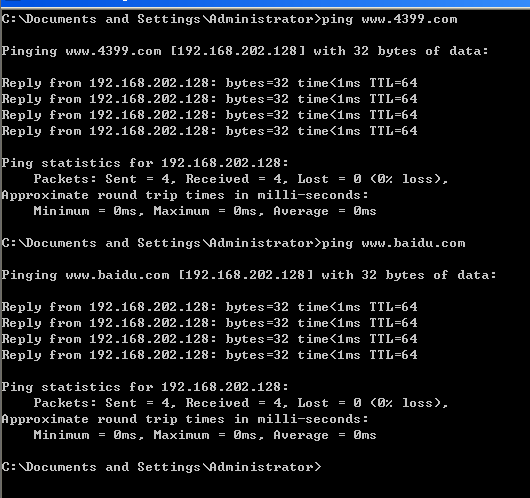
5.点击start sniffing 后,用靶机分别ping www.****.com和www.****.com,发现ip是kali的ip。
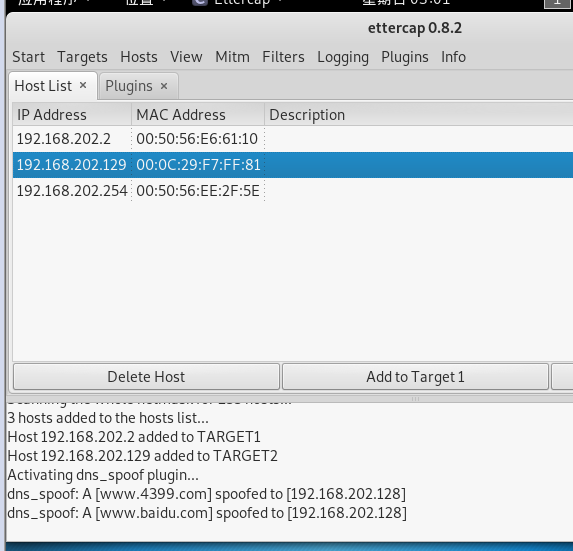
结合应用两种技术,用DNS spoof引导特定访问到冒名网站。
1.重复前两部分的操作,第一部分的kali的ip和学校网站http://192.168.200.83/cas/login绑定再一起。
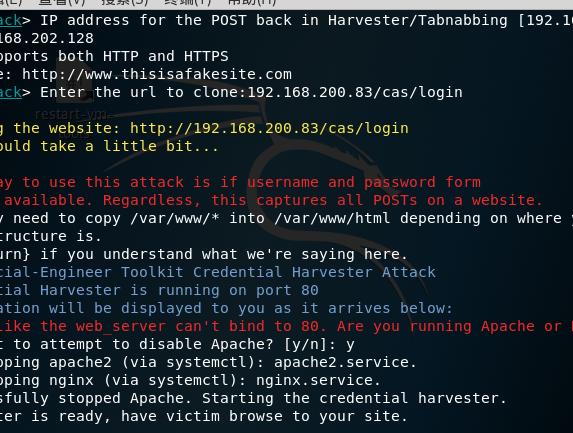
2.第二部在 vi /etc/ettercap/etter.dns中添加靶机登陆使用的域名。
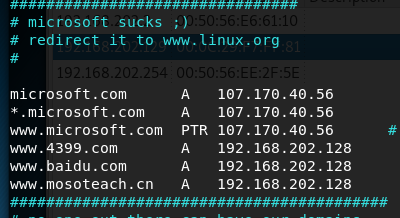
3.登陆域名,进入校园网。

基础问题回答
通常在什么场景下容易受到DNS spoof攻击
- 使用别人的路由器时容易收到DNS spoof攻击,只要别人知晓了你的ip地址就可以为所欲为。
在日常生活工作中如何防范以上两攻击方法
- 不使用可疑的的wifi。
- 打开防火墙。
实验感想
做完实验我再一次认识到网络安全的重要性,钓鱼网站的存在简直可怕,这涉及到的不只是不点开可疑网站而已,就算登陆正常网站也有可能被窃取个人信息,因此保护自己的电脑ip不被知道利用相当重要。
20165213 Exp7 网络欺诈防范的更多相关文章
- NetSec2019 20165327 Exp7 网络欺诈防范
NetSec2019 Exp7 网络欺诈防范 一.本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (1分) (2)ette ...
- 20155312 张竞予 Exp7 网络欺诈防范
Exp7 网络欺诈防范 目录 基础问题回答 (1)通常在什么场景下容易受到DNS spoof攻击 (2)在日常生活工作中如何防范以上两攻击方法 实验总结与体会 实践过程记录 (1)简单应用SET工具建 ...
- Exp7 网络欺诈防范
Exp7 网络欺诈防范 20154305 齐帅 一.实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (2)ett ...
- 20155205 郝博雅 Exp7 网络欺诈防范
20155205 郝博雅 Exp7 网络欺诈防范 一.实践内容 (1)简单应用SET工具建立冒名网站 (1分) (2)ettercap DNS spoof (1分) (3)结合应用两种技术,用DNS ...
- 2017-2018-2 20155314《网络对抗技术》Exp7 网络欺诈防范
2017-2018-2 20155314<网络对抗技术>Exp7 网络欺诈防范 目录 实验目标 实验内容 实验环境 基础问题回答 预备知识 实验步骤 1 利用setoolkit建立冒名网站 ...
- 20155204《网络对抗》Exp7 网络欺诈防范
20155204<网络对抗>Exp7 网络欺诈防范 一.基础问题回答 1.通常在什么场景下容易受到DNS spoof攻击 在不安全的网络环境下访问网站. 2.在日常生活工作中如何防范以上两 ...
- 20155209林虹宇 Exp7 网络欺诈防范
Exp7 网络欺诈防范 简单应用SET工具建立冒名网站 kali要作为web服务器让靶机访问冒名网站,所以要使用阿帕奇web服务器软件. 要阿帕奇使用80端口.进入配置文件/etc/apache2/p ...
- 20155210 Exp7 网络欺诈防范
Exp7 网络欺诈防范 SET工具建立冒名网站 首先利用lsof -i:80或者netstat -tupln |grep 80查询80端口的使用情况(我的电脑80端口没有被占用,如果被占用,则用kil ...
- 20155211 网络攻防技术 Exp7 网络欺诈防范
20155211 网络攻防技术 Exp7 网络欺诈防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (2)e ...
随机推荐
- 用<![CDATA[]]>将xml转义为 纯文本
被<![CDATA[]]>这个标记所包含的内容将表示为纯文本,比如<![CDATA[<]]>表示文本内容"<". 此标记用于xml文档中,我们先 ...
- 点击登录页面成功后,后端返回数据需要保存,在另外一个页面,发送ajax请求的时候需要登录返回数据的其中的一部分当做参数然后拿到新的数据
对于这个怎么操作首先我们要在登录的ajax请求中把后端的数据保存到sessionstorage中,代码如下 登录ajax $.ajax({ type:'post', url:xxxxxxxxx, da ...
- 实现表单label两端对齐
主要使用css3属性 text-align: justify; text-align-last: justify; 上代码: <ul> <li> <label class ...
- 一步步创建第一个Vue项目
写在了GitHub https://github.com/TaoPanfeng/vue-cms 1 初始化 创建一个文件夹 vue-cms 在vue-cms目录下创建文件 package.json 在 ...
- 关于IDEA导入依赖问题,阿里云下载不了
关于阿里云,有部分数据是不能够下载的,就拿ojdbc8-12.2.0.1.0.jar来说 pom.xml <!--Oracle驱动 因为maven仓库下载不了,采用本地导入--> < ...
- shell运行下的写日志
tee 重定向输出到多个文件 在执行Linux命令时,我们既想把输出保存到文件中,又想在屏幕上看到输出内容,就可以使用tee命令 要注意的是:在使用管道线时,前一个命令的标准错误输出不会被tee读 ...
- Oracle笔记(七) 数据更新、事务处理、数据伪列
一.数据的更新操作 DML操作语法之中,除了查询之外还有数据的库的更新操作,数据的更新操作主要指的是:增加.修改.删除数据,但是考虑到emp表以后还要继续使用,所以下面先将emp表复制一份,输入如下指 ...
- deep_learning_Activate_method
常见的激活函数有sigmoid.tanh和relu三种非线性函数,其数学表达式分别为: sigmoid: y = 1/(1 + e-x) tanh: y = (ex - e-x)/(ex + e-x) ...
- servlel出现404问题★ 出现不自动映射 设置XML的问题时候
★ 出现不自动映射 设置XML的问题时候 可能是 web.xml配置可能是复制的 错误原因来自于name的匹配 <display-name>webdemo1</display-na ...
- DA_06_高级文本处理命令
Linux中没有盘符这个概念,只有一个根目录“/”,所有文件都在它下面:点击计算机,下面存放的都是根目录下的东西: 2.6 文本文件编辑命令 1.cat 命令用于查看纯文本文件(内容较少的:一次性全部 ...