
20155211 网络攻防技术 Exp7 网络欺诈防范
20155211 网络攻防技术 Exp7 网络欺诈防范
实践内容
本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法。具体实践有
(1)简单应用SET工具建立冒名网站
(2)ettercap DNS spoof
(3)结合应用两种技术,用DNS spoof引导特定访问到冒名网站。
基础问题回答
1)通常在什么场景下容易受到DNS spoof攻击
当自己的电脑和攻击机处于同一网段下等。
2)在日常生活工作中如何防范以上两攻击方法
再打开网页后观察一下网址栏的网址,当年iphone丢了之后使用查找iphone功能,就因为没有仔细看对方发来的网址误输入了apple id和密码。。之后手机就从icloud上注销了。。亲身经历告诉我们要小心。。。
实验过程
简单应用SET工具建立冒名网站
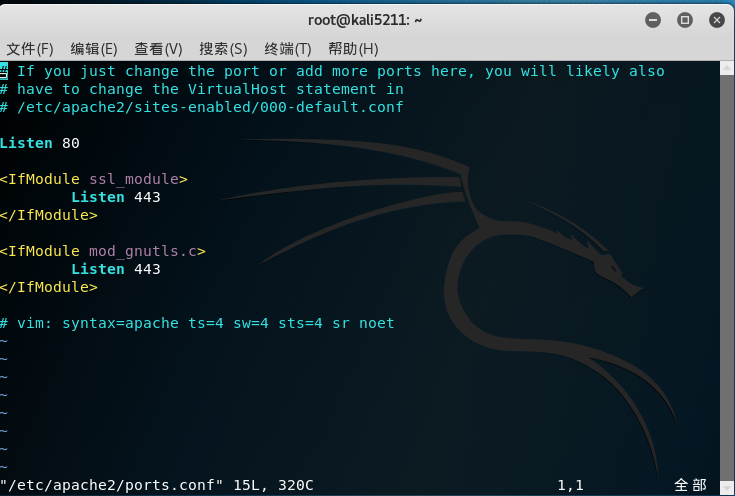
将SET工具的访问端口改为默认的80端口,使用sudo vi /etc/apache2/ports.conf命令修改Apache的端口文件,确保端口是80端口。
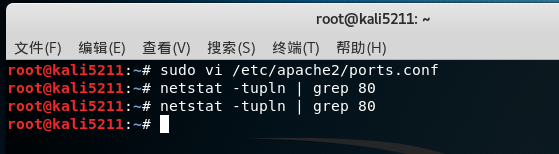
打开终端,查看是否有进程占用80端口:netstat -tupln | grep 80,如果看到有进程,用kill 进程号结束该进程。再检查是否有占用,确认没有后,进行下一步。(幸运的是并没有。。就少了一步)
- 使用service apache2 start打开Apache服务
- 新建另一个终端,输入setoolkit打开SET工具
选择
1 Social-Engineering Attacks->2 Website Attack Vectors->3 Credential Harvester Attack Method->2 Site Cloner
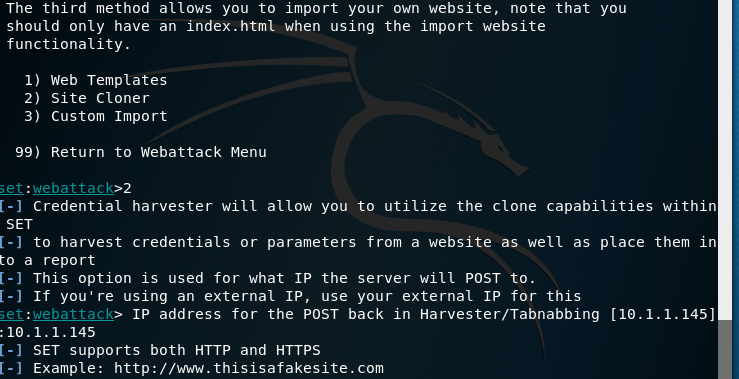
输入攻击机的IP地址
10.1.1.145,输入被克隆的网站的url,这里尝试了网易,可以连接。
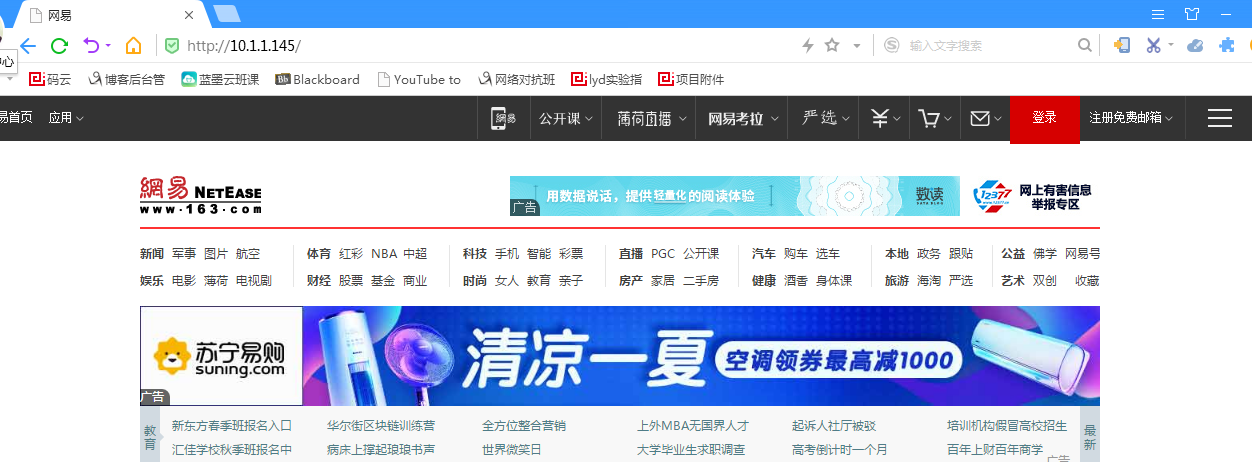
ettercap DNS spoof
使用指令
ifconfig eth0 promisc将kali网卡改为混杂模式;输入命令
vi /etc/ettercap/etter.dns对DNS缓存表进行修改,如图所示,添加几条对网站和IP的DNS记录,图中的IP地址是我的kali主机的IP:10.1.1.45
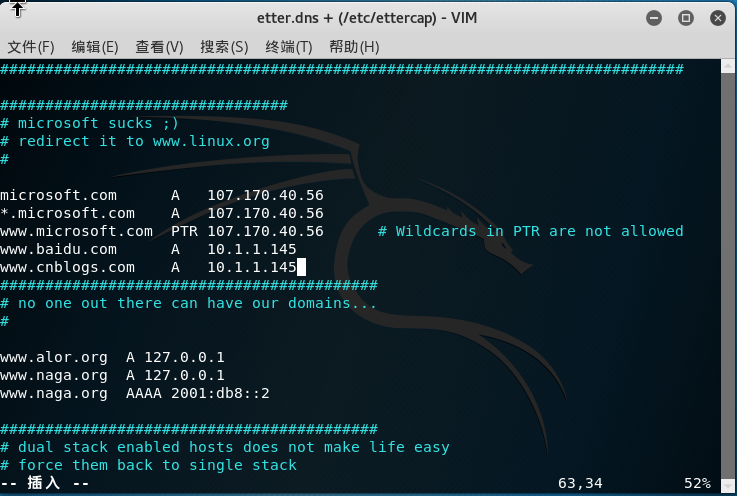
- 使用
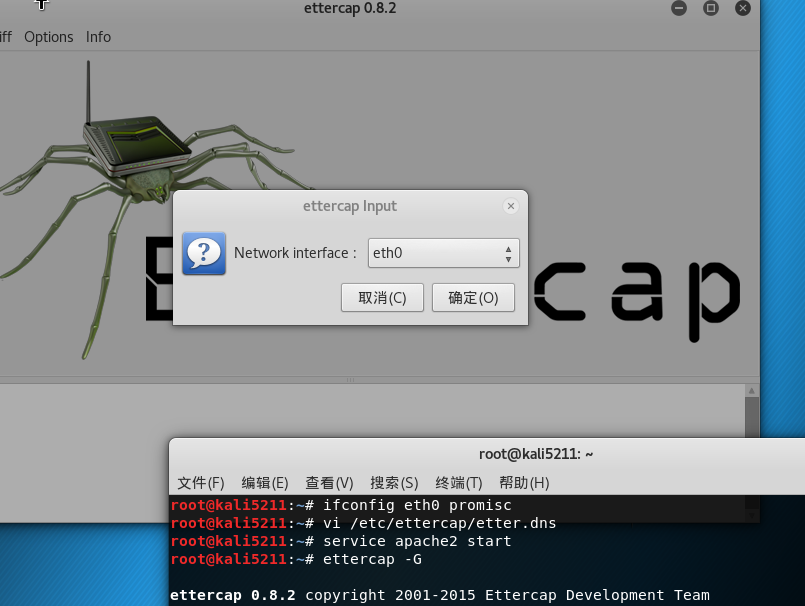
service apache2 start命令开启Apache - 输入
ettercap -G指令,开启ettercap,会自动弹出来一个可视化界面 点击工具栏中的
Sniff—>unified sniffing,然后在弹出的界面中选择eth0,即监听eth0网卡:
- 在工具栏中的
Hosts下先点击Scan for hosts扫描子网,再点击Hosts list查看活跃主机,将kali网关的IP添加到target1,靶机IP添加到target2: 选择
Plugins—>Manage the plugins,双击dns_spoof选择DNS欺骗的插件,可以看到变成*就是启用了
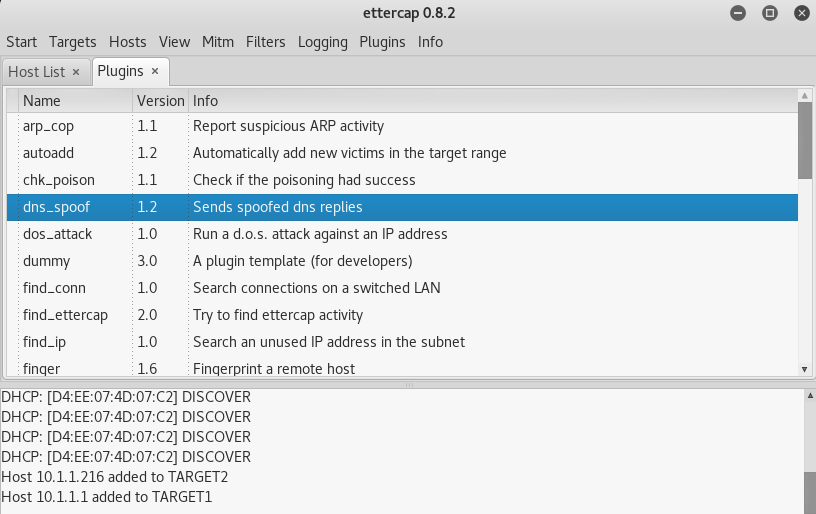
然后在靶机下ping,正常应该能看到ip变成kali的ip,但是很奇怪的没有变。。

用DNS spoof引导特定访问到冒名网站
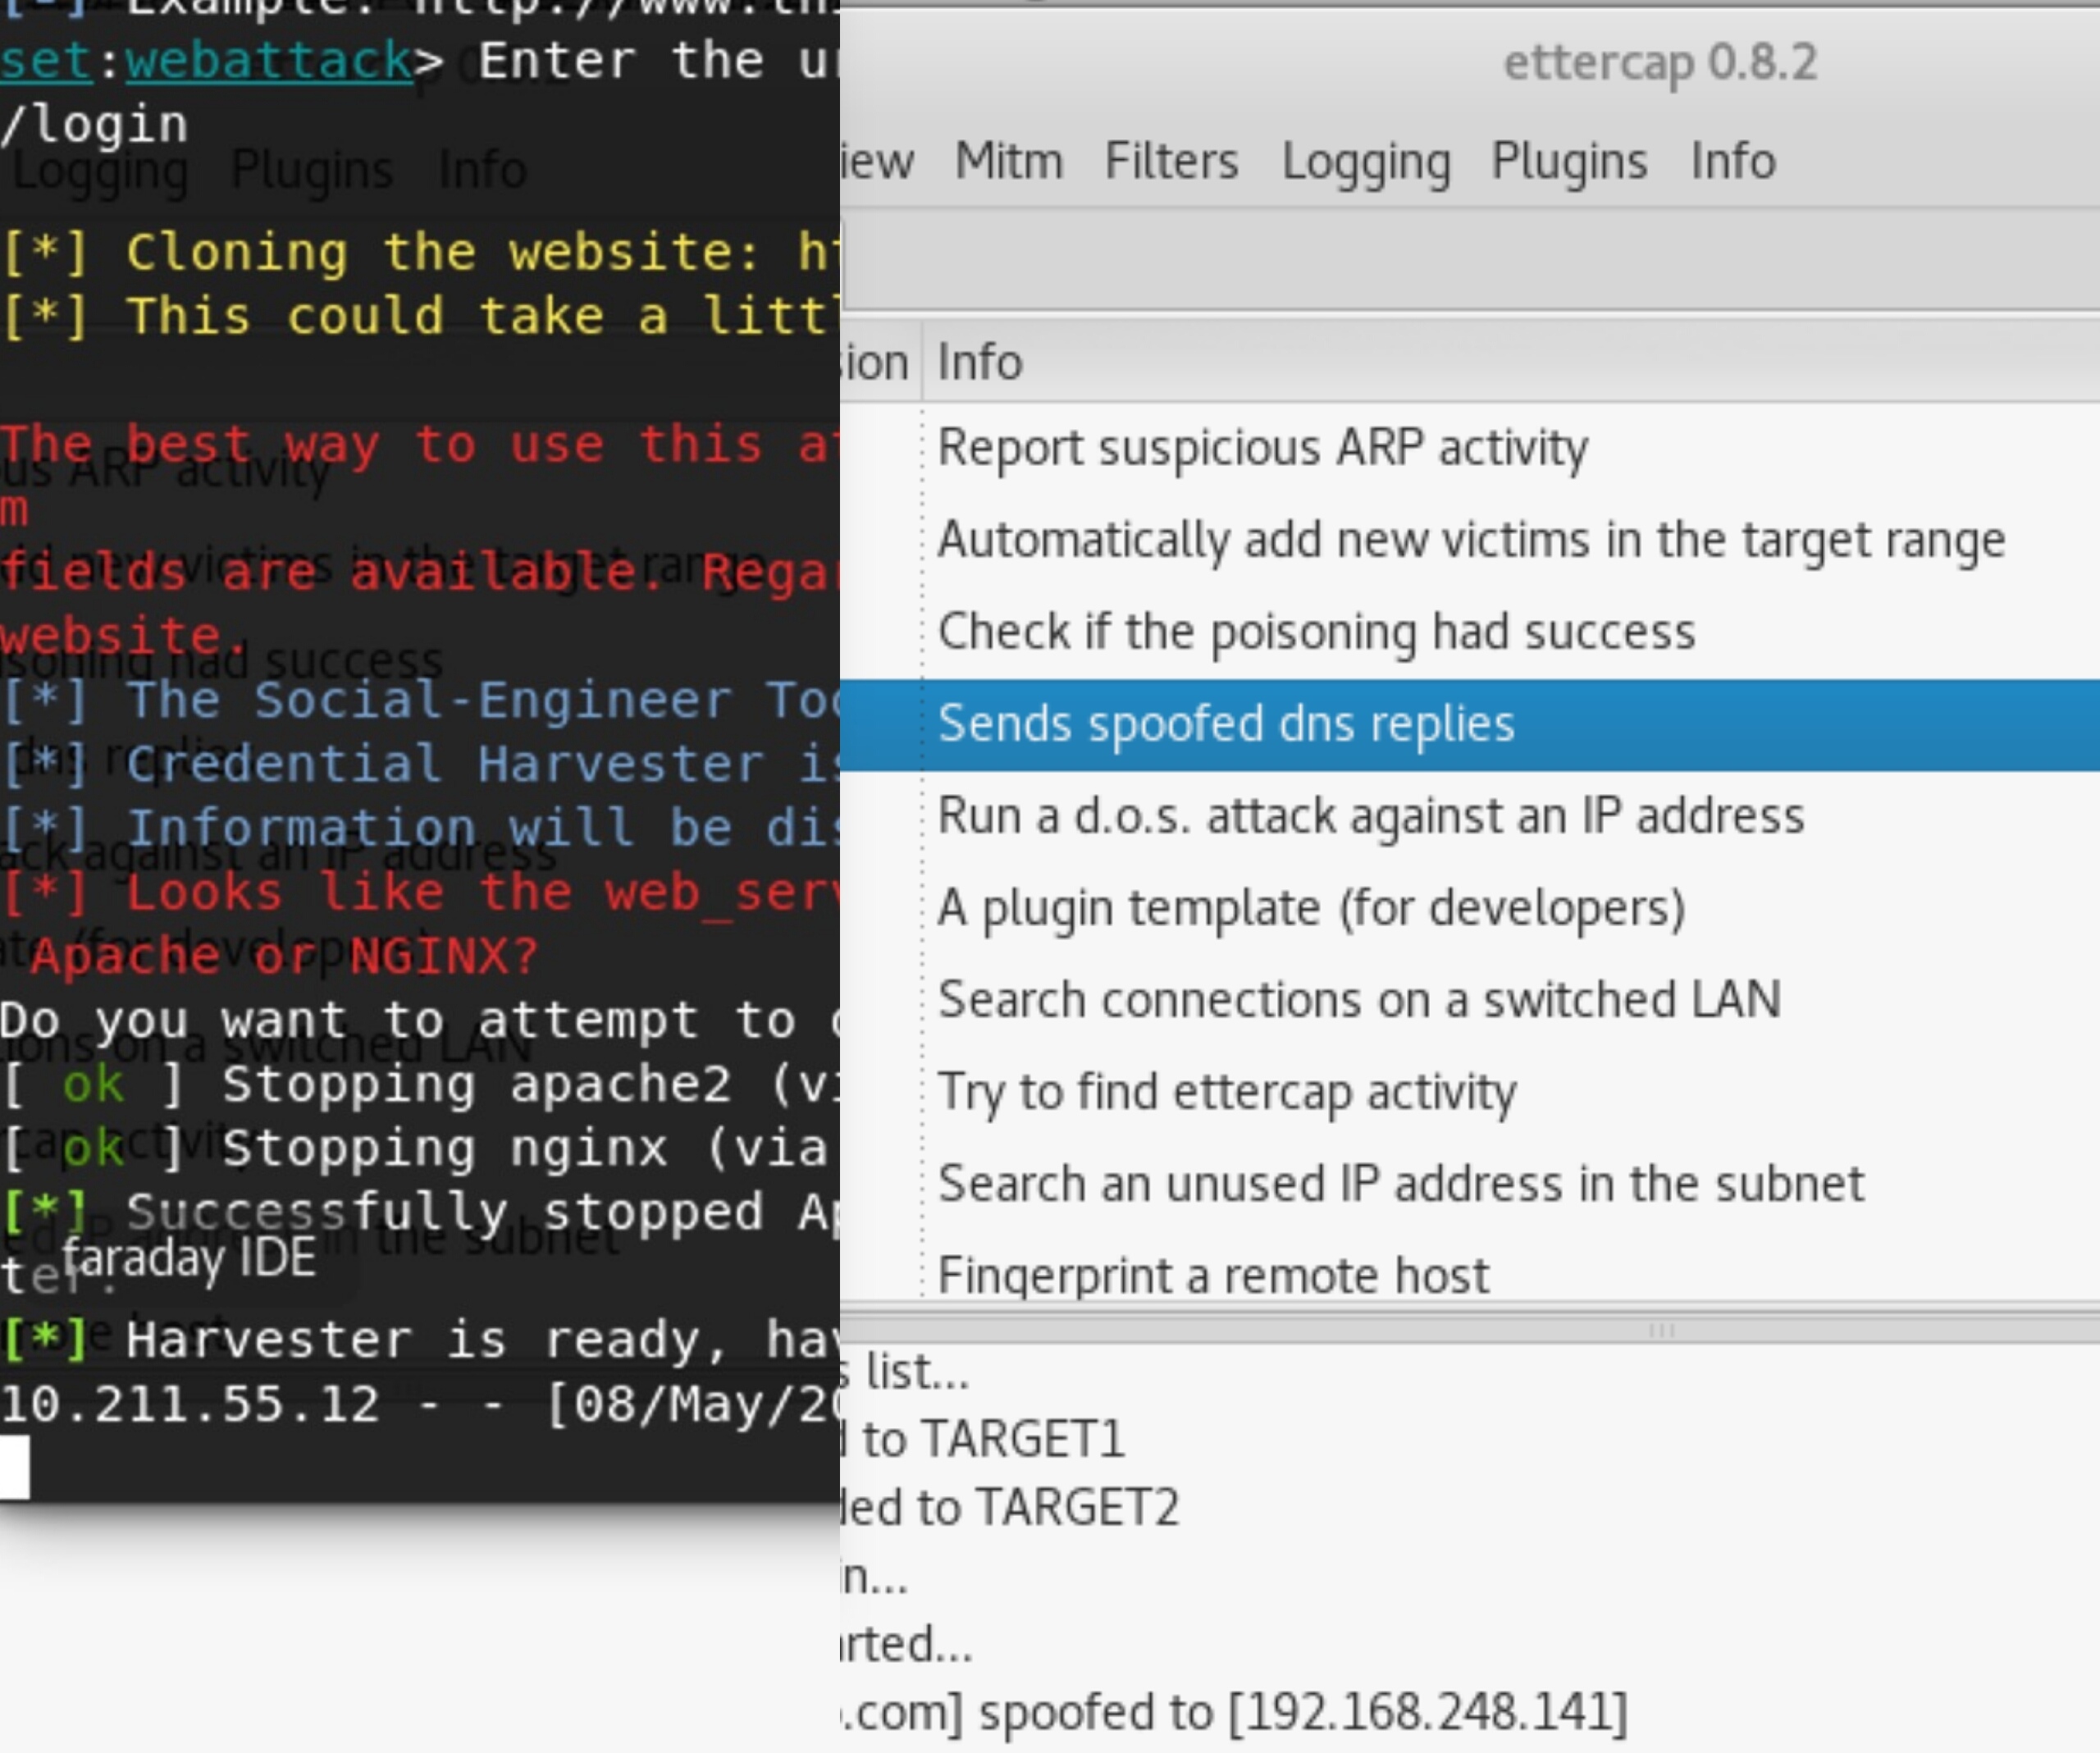
- 综合使用以上两种技术,首先按照实践一的步骤克隆一个登录页面,在通过实践二实施DNS欺骗,在靶机输入网址www.baidu.com可以发现成功访问我们的冒名网站:
实验感想
这次的实验让我想起了之前丢手机的沉痛经历。。原来要骗过我们并不是那么难。。。所以还是要提高警惕谨防被骗。。
20155211 网络攻防技术 Exp7 网络欺诈防范的更多相关文章
- 20155306 白皎 《网络攻防》 EXP7 网络欺诈技术防范
20155306 白皎 <网络攻防> EXP7 网络欺诈技术防范 问题回答 (1)通常在什么场景下容易受到DNS spoof攻击 局域网内的攻击以及连接公众场所的共享wifi (2)在日常 ...
- 20145335郝昊《网络攻防》Exp7 网络欺诈技术防范
20145335郝昊<网络攻防>Exp7 网络欺诈技术防范 实验内容 本次实践本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. 简单应用SET工具建立冒名网站. ...
- 20155318 《网络攻防》 Exp7 网络欺诈防范
20155318 <网络攻防> Exp7 网络欺诈防范 基础问题 通常在什么场景下容易受到DNS spoof攻击 DNS spoof攻击即执行DNS欺骗攻击,通过使用Ettercap来进行 ...
- 20155321 《网络攻防》 Exp7 网络欺诈防范
20155321 <网络攻防> Exp7 网络欺诈防范 实验内容 简单应用SET工具建立冒名网站 因为钓鱼网站是在本机的http服务下使用,因此需要将SET工具的访问端口改为http默认的 ...
- 20155334 《网络攻防》 Exp7 网络欺诈防范
20155334 <网络攻防> Exp7 网络欺诈防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击 同一局域网下,以及各种公共网络. 在日常生活工作中如何防范以上两攻 ...
- 20155338 《网络攻防》 Exp7 网络欺诈防范
20155338 <网络攻防> Exp7 网络欺诈防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击 在一些公共场所,看到有免费的公用WIFI就想连的时候就容易受到 在日常 ...
- 20145226夏艺华 网络对抗技术 EXP7 网络欺诈技术防范
20145226夏艺华 网络对抗技术 EXP7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. · 简单应用SET工具建立冒名网站 · ett ...
- 2018-2019-2 20165205 网络对抗技术 Exp7 网络欺诈防范
2018-2019-2 20165205 网络对抗技术 Exp7 网络欺诈防范 实验内容 本次实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET ...
- 2018-2019-2 20165312《网络攻防技术》Exp7 网络欺诈防范
2018-2019-2 20165312<网络攻防技术>Exp7 网络欺诈防范 目录 一.相关知识点总结 二.实验内容 三.实验步骤 四.实验总结及问题回答 五.实验中遇到的问题及解决方法 ...
随机推荐
- 商业智能BI和报表的区别?
报表是数据展示工具,商业智能BI是数据分析工具. 报表工具是一类报表制作工具和数据展示工具,用于制作各类数据报表.图形报表.或者制作特定格式的电子发票联.流程单.收据等等. 商业智能的重点在于商业数据 ...
- 排错-windows平台下访问oracle em出现空白的解决方法
排错-windows平台下访问oracle em出现空白的解决方法 by:授客 QQ:1033553122 问题描述 IE浏览器本地访问oem,出现空白页面,就左上角有一行字符 http://loca ...
- TreeView失去焦点时亮显选中状态
Windows Form下设置属性即可. TreeView.HideSelection = false
- go语言练习:类型转换
package main import "fmt" func main() { var a int var b uint var c float32 var d float64 a ...
- Swagger使用教程 SwashbuckleEx
一.前言 自从之前写了一篇<Webapi文档描述-swagger优化>这篇文章后,欠了大家一篇使用文档的说明,现在给大家补上哈. 二.环境 .Net Framework 4.5 WebAp ...
- HTML5详解
本文最初发表于博客园,并在GitHub上持续更新前端的系列文章.欢迎在GitHub上关注我,一起入门和进阶前端. 以下是正文. HTML5的介绍 Web 技术发展时间线 1991 HTML 1994 ...
- 用例设计之APP用例覆盖准则
基本原则 本文主要讨论APP功能用例的覆盖,基本原则: 用户场景闭环(从哪来到哪去) 遍历所有的实现逻辑路径 需求点覆盖 覆盖维度 APP功能用例设计主要使用传统的黑盒用例设计方法.同时,作为移动AP ...
- hibernate数据库操作基础
1.根据主键查询 2.getSession().createSQLQuery(sql)和session.createQuery(sql) 3.Seeion的其他方法 4.Hibernate Crit ...
- QtDesigner与程序设计模式
在我的上一篇博文中提到我认识到UI设计的重要性.在这里将解析一下使用QtDesigner设计UI进行程序GUI的设计,QtDesigner的.ui文件可以转化为许多的程序代码,比如我知道的就有:c++ ...
- 转:总结const、readonly、static三者的区别
const:静态常量,也称编译时常量(compile-time constants),属于类型级,通过类名直接访问,被所有对象共享! a.叫编译时常量的原因是它编译时会将其替换为所对应的值: b.静态 ...