
20155320 Exp7 网络欺诈防范
20155320 Exp7 网络欺诈防范
【基础问题回答】
- (1)通常在什么场景下容易受到DNS spoof攻击
乱点链接或者连公共场合的免费WiFi也容易受到攻击,尤其是那种不需要输入密码直接就可以连接的更加可疑。
- (2)在日常生活工作中如何防范以上两攻击方法
首先加强防范意识不要乱点来路不明的连接和乱连WIFI,
【实验过程】
简单应用SET工具建立冒名网站
要让冒名网站在别的主机上也能看到,需要开启本机的Apache服务,并且要将Apache服务的默认端口改为80
所以先在kali查看80端口是否被占用,netstat -tupln |grep 80,发现我的80端口被445进程占用了
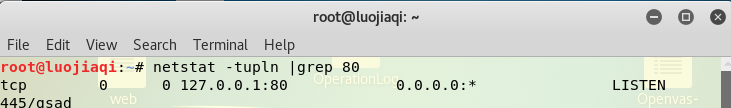
- 可以用
kill 进程号杀死这个进程,再次查看80端口占用情况,发现现在没有进程占用这个端口了

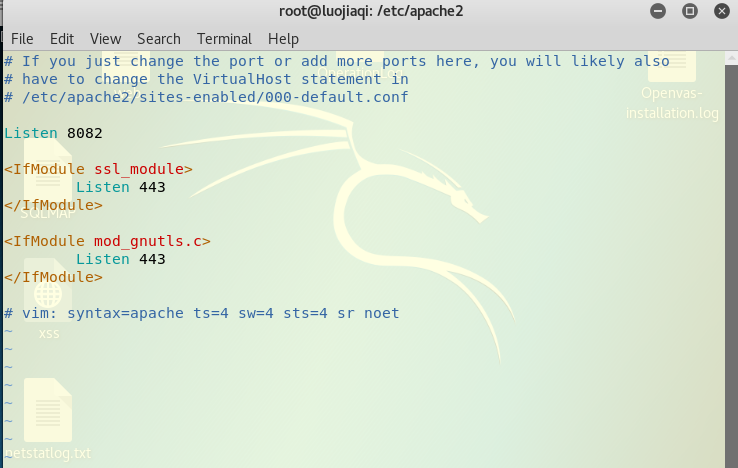
- 用vi打开/etc/apache2/ports.conf,查看配置文件中的监听端口是否为80,如果不是就改成80。

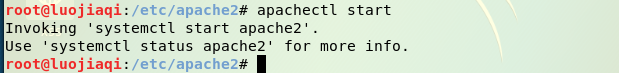
- 输入命令apachectl start开启Apache服务,接着打开一个新的终端窗口,输入setoolkit打开SET工具:
-接着可以看到一连串的选项,首先选择1(社会工程学攻击)

- 然后选择2(网页攻击):

- 接着选择3登录密码截取攻击。

-接着选择接下来选择2进行克隆网站。
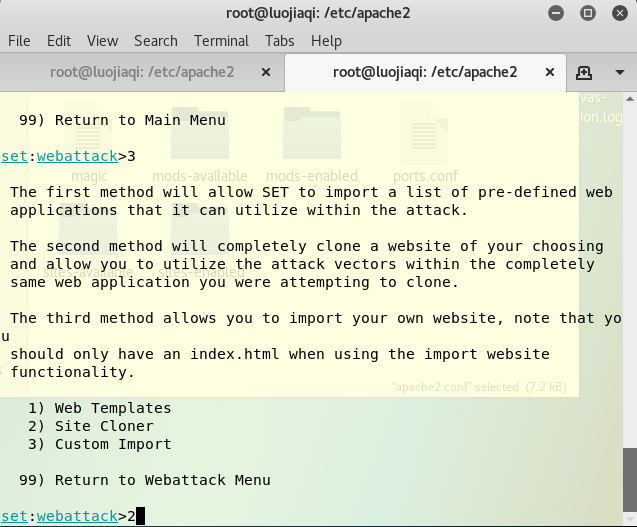
- 接着输入攻击机的IP地址,也就是kali的IP地址:
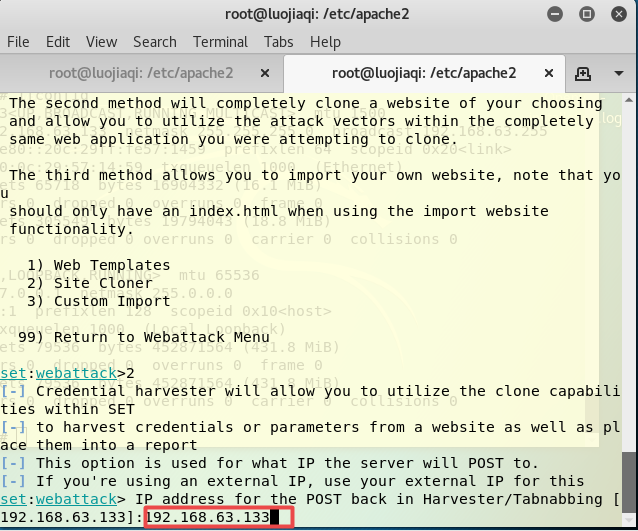
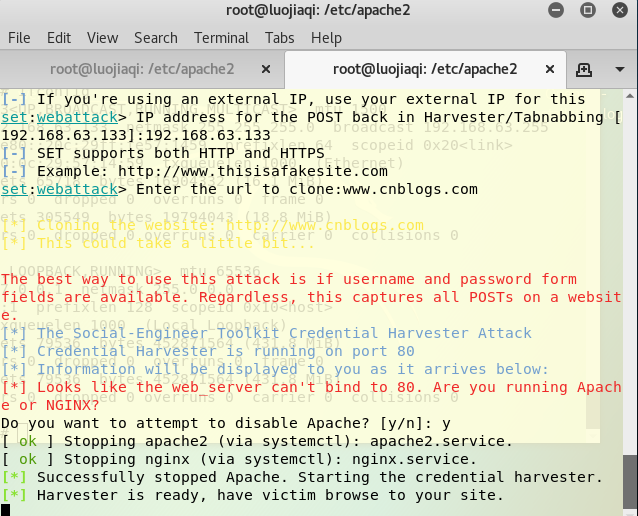
- 按照提示输入要克隆的url之后,我伪装的是博客园的网站,用户登录密码截取网页已经在攻击机的80端口上准备就绪:

-看到如下提示表示钓鱼网站搭建成功
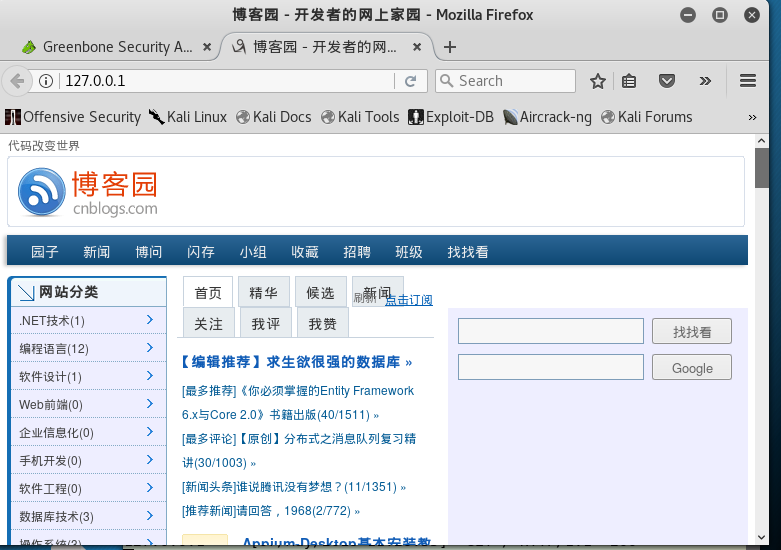
- 在kali里输入127.0.0.1,哈哈哈哈,果然成功进入钓鱼网站版博客园
- 试了一下kali的IP,结果也是一样的
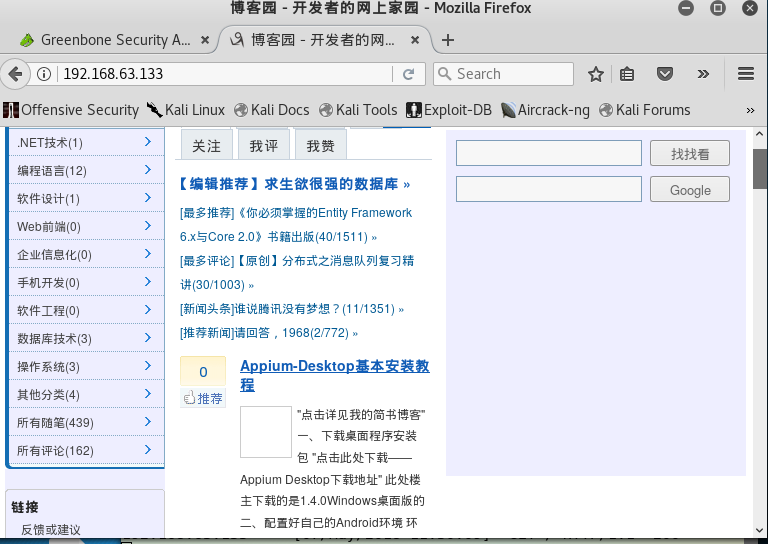
- 终端上也显示了连接信息

- 但是看着我这个裸的不能再裸的钓鱼网站,伪装实在太拙劣了,伪装成一个较为正常的域名可以解决这点,http://short.php5developer.com网站可以帮我们做到这样一点,在如下文本框中输入需要伪装的IP地址,会自动生成一个域名
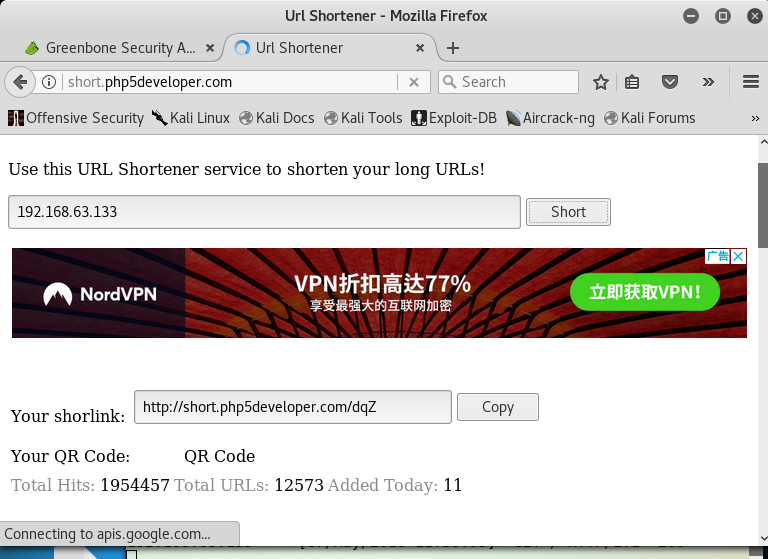
测试:在浏览器中输入地址:http://short.php5developer.com/dqZ 会发现有一个跳转提示,等待10秒后会接入Kali的IP地址能正常显示自己搭建的钓鱼网站,表示初步成功
攻击方会收到靶机输入的信息然后生成时间为名的文件,但是发现博客园没有成功获取我的用户名和密码,
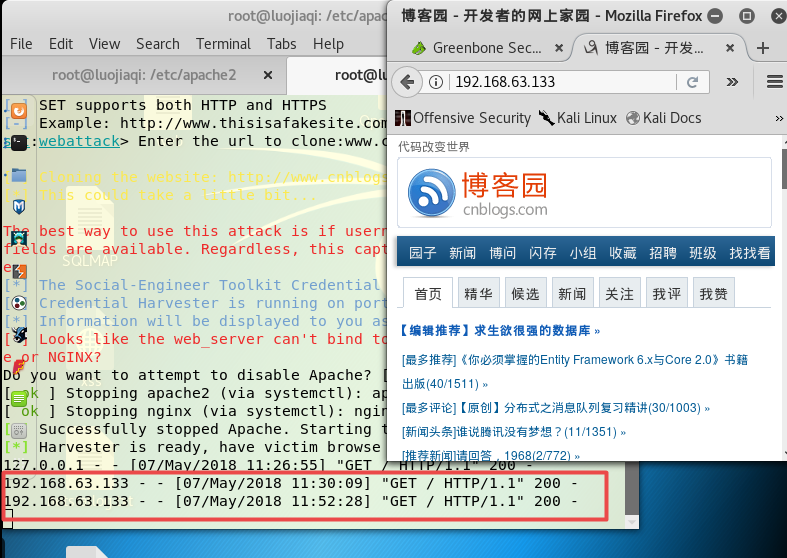
- 然后我又尝试了一下我的蓝墨云,也无法获得

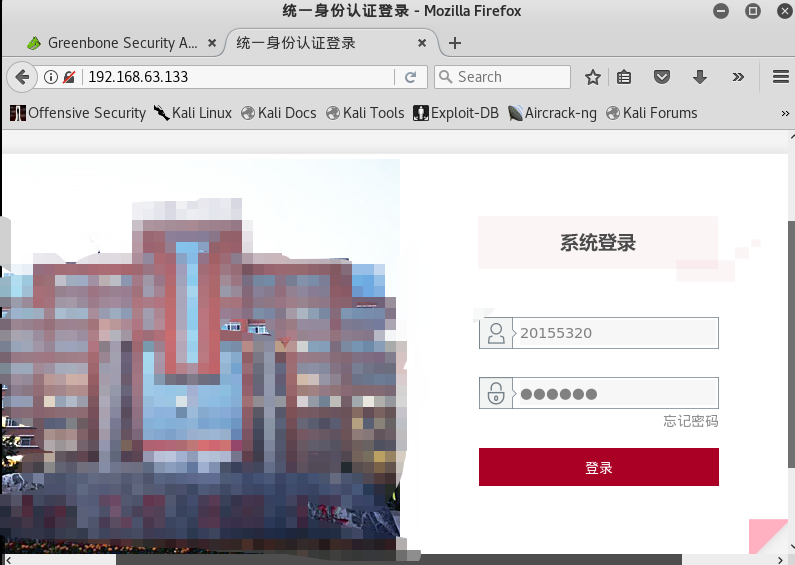
- 之后我还试了QQ邮箱、网易等网站,发现这种正规网站都没有成功,最后我尝试了一波我们的教务网,发现果然我的水平还是适合这样的网站T_T,果然成功了,成功获得我输入的账户名密码。

看了一下之前学长学姐的博客,发现他们尝试的是网页版克隆攻击,我也尝试了一波。
之前的都一样,只有以下和之前的不一样选的是1.

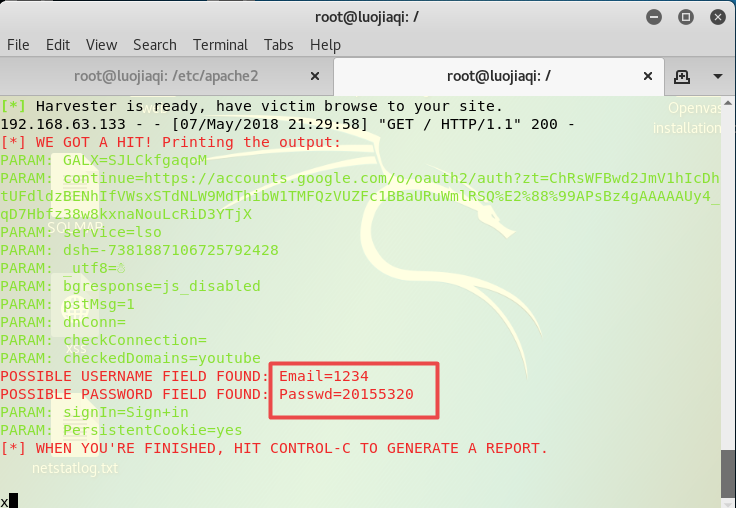
- 然后选择google是2,成功生成钓鱼网站
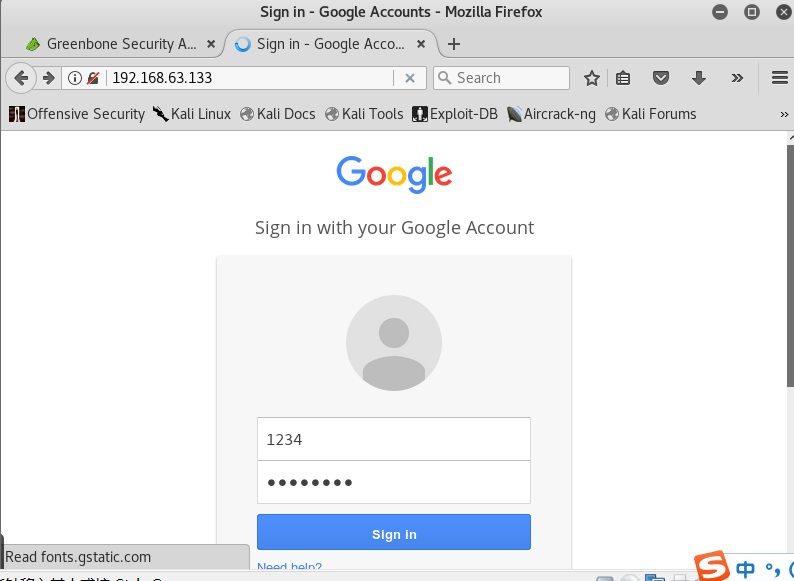
- 然后顺利获取到了邮箱和密码
ettercap DNS spoof
- 首先需要将kali网卡改为混杂模式,因此键入ifconfig eth0 promisc命令。
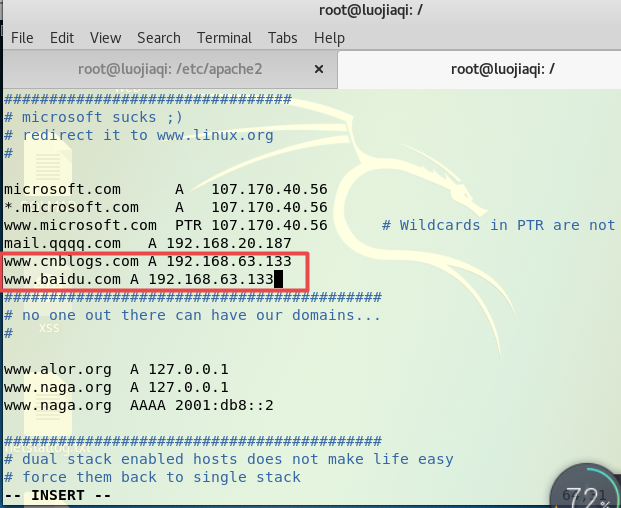
- 输入命令vi/etc/ettercap/etter.dns对DNS缓存表进行修改,如图所示,添加一条对博客园网站的DNS记录和对百度网站的DNS记录,图中的IP地址是kali主机的IP:
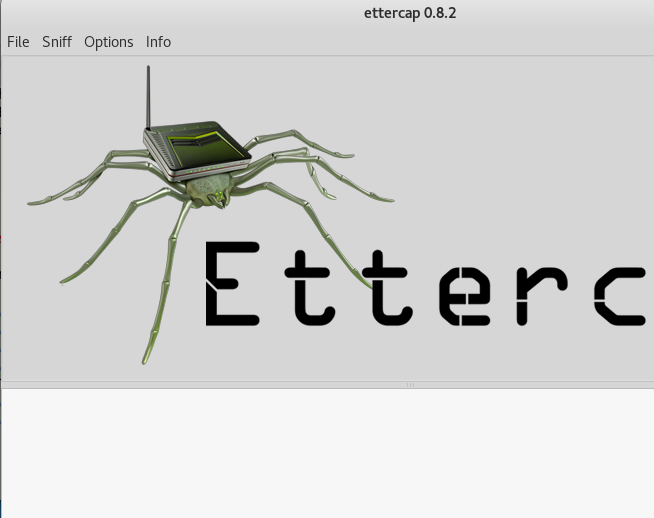
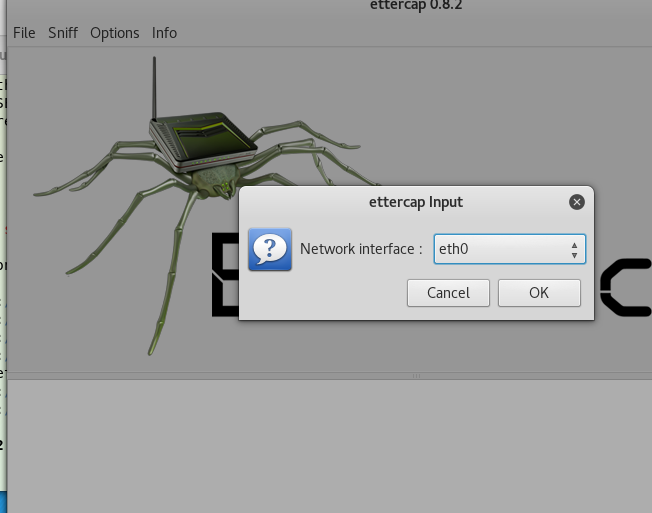
- 输入ettercap -G指令,开启ettercap,会自动弹出来一个ettercap的可视化界面,点击工具栏中的Sniff——>unified sniffing,然后在弹出的界面中选择eth0->ok,即监听eth0网卡:
- 在工具栏中的Hosts下先点击Scan for hosts扫描子网,再点击Hosts list查看存活主机,将kali网关的IP添加到target1,靶机IP添加到`target2
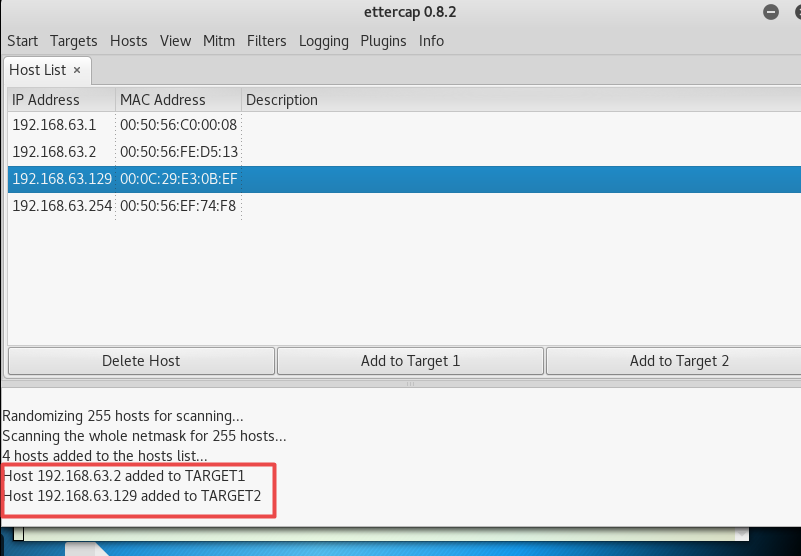
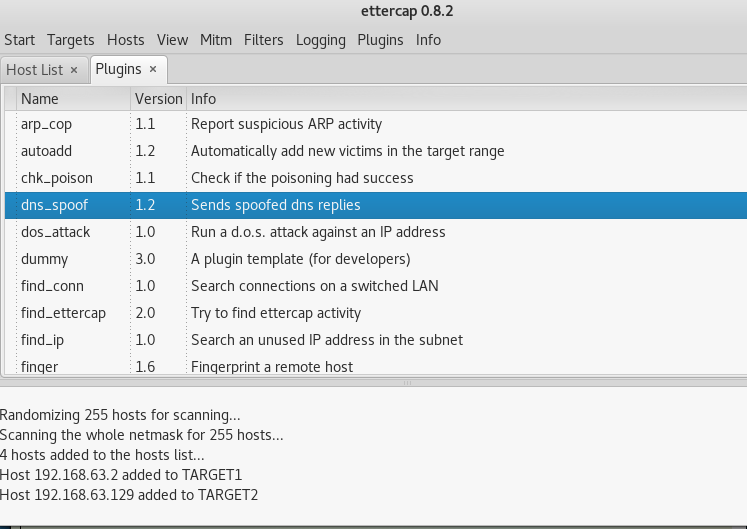
- 选择Plugins—>Manage the plugins,,双击dns_spoof,点击上图所示的start来start aniffing。
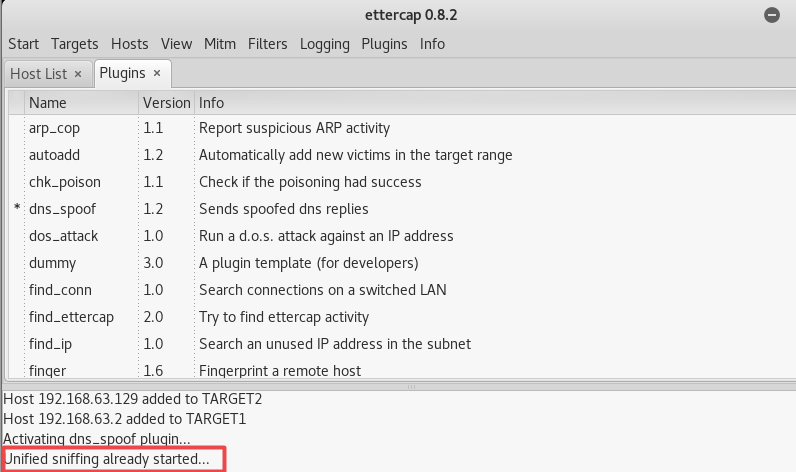
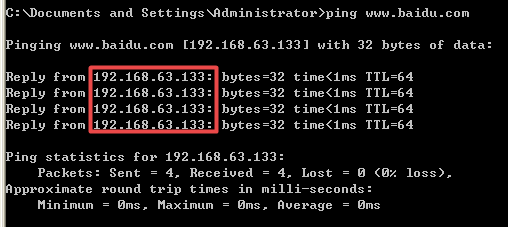
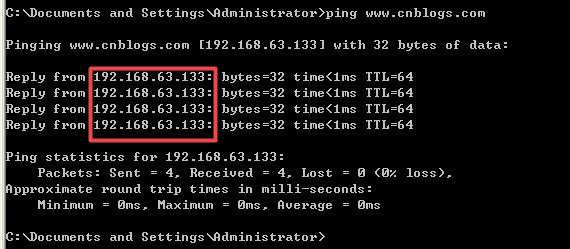
- 此时在靶机ping刚刚添加的那两个缓存地址(博客园和百度),显示IP地址攻击机的IP也就是我的Kali的IP,发现收到的回复是来自kali而不是来自百度和博客园。
用DNS spoof引导特定访问到冒名网站
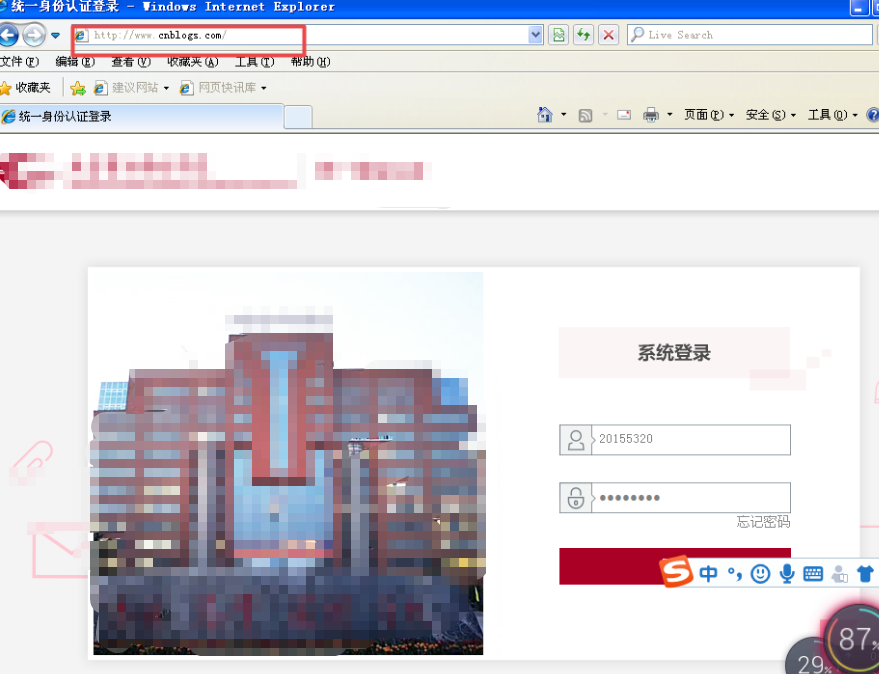
- 这个实验实际上是上面两个的集合,因为我做完第一个关了,只好再来了一遍实验的第一个小部分。这部分主要是先利用第一个实验中的步骤先克隆一个登录页面(即伪装的教务系统网站),然后再通过第二个实验实施DNS欺骗,接着在靶机上输入博客园的网址www.cnblogs.com,可以发现成功登录了我的钓鱼网站:
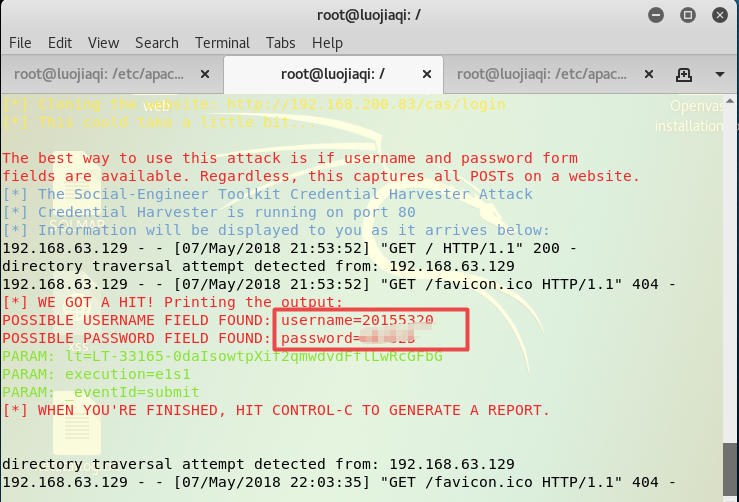
- 并且可以在终端获得了我输入的密码和用户。
【实验总结】
这次实验很有趣而且不是很难,感觉将网站伪装来伪装去,虽然一直是自己在点自己的钓鱼网站,但是还是感觉很爽,就是自己的水平有点差,只能通过教务网这种不是特别正规的网站能获取用户和密码T_T,还有平常上网真的要注意安全,这些攻击防不胜防呀。
20155320 Exp7 网络欺诈防范的更多相关文章
- NetSec2019 20165327 Exp7 网络欺诈防范
NetSec2019 Exp7 网络欺诈防范 一.本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (1分) (2)ette ...
- 20155312 张竞予 Exp7 网络欺诈防范
Exp7 网络欺诈防范 目录 基础问题回答 (1)通常在什么场景下容易受到DNS spoof攻击 (2)在日常生活工作中如何防范以上两攻击方法 实验总结与体会 实践过程记录 (1)简单应用SET工具建 ...
- Exp7 网络欺诈防范
Exp7 网络欺诈防范 20154305 齐帅 一.实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (2)ett ...
- 20155205 郝博雅 Exp7 网络欺诈防范
20155205 郝博雅 Exp7 网络欺诈防范 一.实践内容 (1)简单应用SET工具建立冒名网站 (1分) (2)ettercap DNS spoof (1分) (3)结合应用两种技术,用DNS ...
- 2017-2018-2 20155314《网络对抗技术》Exp7 网络欺诈防范
2017-2018-2 20155314<网络对抗技术>Exp7 网络欺诈防范 目录 实验目标 实验内容 实验环境 基础问题回答 预备知识 实验步骤 1 利用setoolkit建立冒名网站 ...
- 20155204《网络对抗》Exp7 网络欺诈防范
20155204<网络对抗>Exp7 网络欺诈防范 一.基础问题回答 1.通常在什么场景下容易受到DNS spoof攻击 在不安全的网络环境下访问网站. 2.在日常生活工作中如何防范以上两 ...
- 20155209林虹宇 Exp7 网络欺诈防范
Exp7 网络欺诈防范 简单应用SET工具建立冒名网站 kali要作为web服务器让靶机访问冒名网站,所以要使用阿帕奇web服务器软件. 要阿帕奇使用80端口.进入配置文件/etc/apache2/p ...
- 20155210 Exp7 网络欺诈防范
Exp7 网络欺诈防范 SET工具建立冒名网站 首先利用lsof -i:80或者netstat -tupln |grep 80查询80端口的使用情况(我的电脑80端口没有被占用,如果被占用,则用kil ...
- 20155211 网络攻防技术 Exp7 网络欺诈防范
20155211 网络攻防技术 Exp7 网络欺诈防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (2)e ...
随机推荐
- 葡萄城报表介绍:矩表(Tablix)
一.矩表(Tablix)定义 Tablix 即表(Table)+矩阵(Matrix)+列表(List),它是报表中展示数据的一种工具,由表.矩阵.列表这三个具有相似性的报表项组成. 二.矩表(Tabl ...
- 2018-10-23 23:29:54 clanguage
2018-10-23 23:29:54 clanguage 在 32 位环境以及 Win64 环境下的运行结果为: short=2, int=4, long=4, char=1 在 64 位 Li ...
- springcloud 入门 3 (服务之间的调用)
服务调用: 指的是注册到服务端上的客户端之间数据的相互调用问题:服务与服务的通讯是基于http restful的 服务直接调用主要有两种实现:ribbon 和 feign ribbon是实现负载均衡 ...
- SQL Server 如何设置数据库的默认初始大小和自动增长大小
我们在SQL Server中新建数据库的时候,可以选择数据库文件及日志文件的初始大小.自动增长大小和最大大小,如下图所示: 可以通过设置更改数据库初始大小.自动增长大小和最大大小: 但是其实在SQL ...
- windows10移动热点打开后手机不能上网
电脑的win10操作系统自带有移动热点功能,可以共享上网,类似于手机的热点功能.今天在共享时遇到一些问题,现在解决了分享一下. 如果本身电脑无法上网,即wlan上网功能无效,有可能是驱动不兼容,可以在 ...
- 解决:Host xxx.xxx.xxx.xxx is blocked because of many connection errors.
Host "xxx.xxx.xxx.xxx" is blocked because of many connection errors 1.原因:当使用错误的密码连接mysql时, ...
- python基本语法:
http://www.runoob.com/python/python-basic-syntax.html
- chrome浏览器访问Google的插件“谷歌访问插件”以及常用插件
1.解决新版谷歌浏览器无法从该网站添加应用.拓展程序和用户脚本 1.在Google Chrome浏览器的桌面快捷方式上鼠标右键,选择属性(R). 2. 在目标(T)后添加参数 --enable-e ...
- csv文件的读取
.csv Introduction CSV是一种常以逗号或者制表符分割的文件格式. 利用Excel创建一个csv文件 用记事本打开,实际上是这样子的: 读取csv文件 直接用open()打开 with ...
- NOIP模板总结
NOIP模板总结 进考场先打一份缺省源: # include <cstdio> # include <iostream> # include <cstring> # ...