
20145211黄志远 《网络对抗》Exp7 网络欺诈技术防范
20145211黄志远 《网络对抗》Exp7 网络欺诈技术防范
- 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法。具体有(1)简单应用SET工具建立冒名网站(2)ettercap DNS spoof(3)结合应用两种技术,用DNS spoof引导特定访问到冒名网站。
1.实验后回答问题
(1)通常在什么场景下容易受到DNS spoof攻击
- 共享WiFi中,尤其要注意不需要密码的WiFi,通常情况下一般是你身边的人
(2)在日常生活工作中如何防范以上两攻击方法
- 经常上的网站在本地做一个DNS缓存列表,那么别人的攻击就不会effect
- 对于熟悉的网站可以用ip登录,不用域名
- 尽量不要上共享的WiFi
- 开启腾讯管家或者360管家
2.实验总结与体会
- DNS的相关实验我在大三上李冬冬老师的课上给全班同学演示过,这次再做,那就是轻车熟路,一马平川。不过讲道理,你在局域网下攻击别人,除非他没有开启杀毒软件,现在一般杀毒软件都有屏蔽DNS和ARP欺骗攻击功能,所以这个实验做完,千万不要以为可以干啥了。以前我不信邪,试了好多,对方主机都是开启防火墙的,所以啊,自己开心就好。
- 对于抓到用户名和密码的事,也就只有wireshark能抓到的这个实验可以抓到,稍微正经一点的网站都是加密的(我并不是说教务处网站不正经),抓到的估计都是MD5值,所以啊,自己开心就好。
3.实践过程记录
简单应用SET工具建立冒名网站
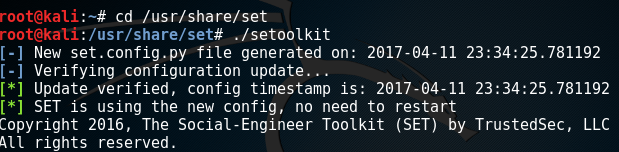
- 打开set工具:
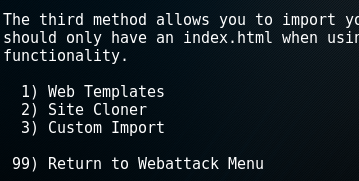
攻击方法选择 Social-Engineering Attacks,我选得是 2.网站攻击 ,然后选择site clone;最后设置kali的ip和教务处网址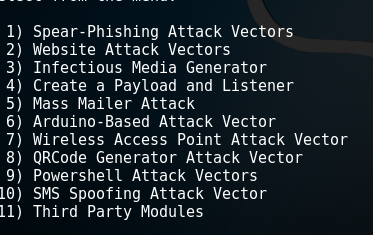
- 之后开启Apache2,一般自己装的kali,80端口不会被占用,所以无需查看;又因为之前那个网址被封了,就不搞什么短网址生成了,如此这般;直接在主机上输入kali的Ip,跳转到假冒的教务处网站
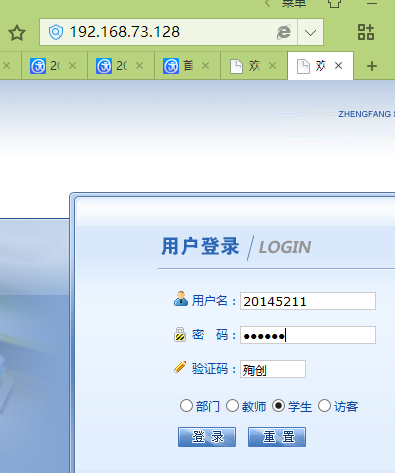
- 点击登录之后,又跳回到正常的网址
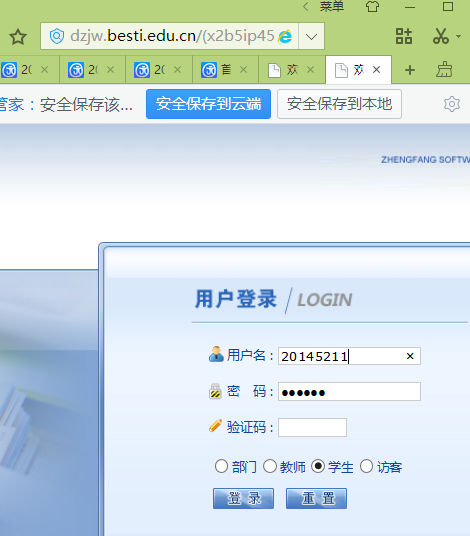
- kali中已成功截获密码

var/www/html下会产生一个攻击时间命名的文件,和一个index.html。一开始index.html直接打开的话,是阿帕奇的页面;在我们攻击完后会变成教务处的网页
DNS spoof
- 用
ifconfig eth0 promisc指令把kali变成混杂模式,然后启动apache2,接着打开ettercap的图形界面。配置完毕之后,在host里面进行扫描并列出主机表,可以看见列出了所有在线的ip及MAC地址。将网关添加Add to target 1,我的是192.168.73.2,将靶机ipAdd to target 2。有些人不知道怎么看网关,因为用的是一个局域网,在Windows下ipconfig,可以看到网关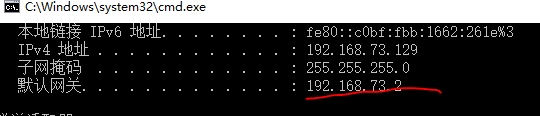

- 修改阿帕奇的默认网页
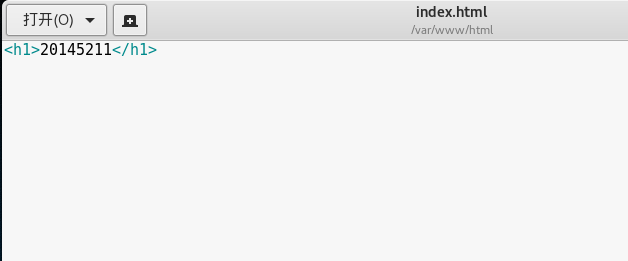
- 开始ARP毒化mitm>arp poisoning,选择插件plugins>mangge the plugins,dns_spoof:最后点击strat>start sniffing开始工作:
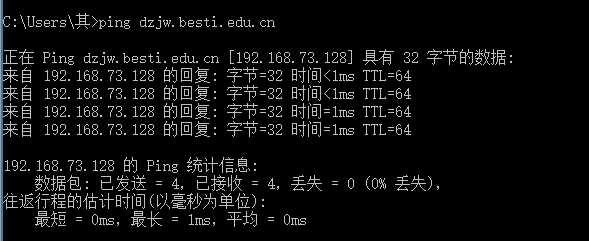
- 在靶机上ping教务处网站,可以发现是kali的ip(其是我的win10虚拟机)
- 再靶机上登录教务网,可以看见是我之前写的网页。(后来我才发现,我这是超前了,Exp8里才要自己写网页)
20145211黄志远 《网络对抗》Exp7 网络欺诈技术防范的更多相关文章
- 20145211黄志远《网络对抗》Exp9 Web安全基础实践
20145211黄志远<网络对抗>Exp9 Web安全基础实践 基础问题回答 SQL注入攻击原理,如何防御? SQL注入攻击就是利用输入的机会构造自己期望的请求,比如破坏掉用户名或者密码验 ...
- 20145316许心远《网络对抗》EXP7网络欺诈技术防范
20145316许心远<网络对抗>EXP7网络欺诈技术防范 实验后回答问题 通常在什么场景下容易受到DNS spoof攻击 公共共享网络里,同一网段可以ping通的网络非常容易被攻击 在日 ...
- 20145236《网络对抗》Exp7 网络欺诈技术防范
20145236<网络对抗>Exp7 网络欺诈技术防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 随便连接没有设置密码的wifi的情况下比较容易受攻击,因为这样就 ...
- 20145215《网络对抗》Exp7 网络欺诈技术防范
20145215<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名 ...
- 20145208 蔡野 《网络对抗》Exp7 网络欺诈技术防范
20145208 蔡野 <网络对抗>Exp7 网络欺诈技术防范 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体有(1)简单应用SET工具建立冒名网站(2) ...
- 20155304《网络对抗》Exp7 网络欺诈技术防范
20155304<网络对抗>Exp7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网 ...
- 20145220韩旭飞《网络对抗》Exp7 网络欺诈技术防范
20145220韩旭飞<网络对抗>Exp7 网络欺诈技术防范 应用SET工具建立冒名网站 要让冒名网站在别的主机上也能看到,需要开启本机的Apache服务,并且要将Apache服务的默认端 ...
- 20145307陈俊达《网络对抗》Exp7 网络欺诈技术防范
20145307陈俊达<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 什么是dns欺骗攻击! 利用dns spoof运行DNS欺骗,如果是请求解析某个域名,dnsspoof会让该域名 ...
- 20145317彭垚《网络对抗》Exp7 网络欺诈技术防范
20145317彭垚<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充 ...
随机推荐
- CentOS 下使用yum 命令安装MySQL
CentOS Linux下使用yum 命令安装MySQL过程记录. 1. 查看服务器中有没有安装过MySQL 1. 查看有没有安装包: yum list mysql* #移除已经安装的mysql yu ...
- jdbc链接数据库,获取表名,字段名和数据
import java.sql.Connection; import java.sql.DatabaseMetaData; import java.sql.DriverManager; import ...
- Python初学总结
下边的总结都是在python3上 一.基础 1.输出与输入: 输出:print(变量/字符串) 输入:input() 返回的是字符串 price=input() print(price) 2.pyth ...
- LeetCode——Add and Search Word - Data structure design
Description: Design a data structure that supports the following two operations: void addWord(word) ...
- Array数组去重
1.循环方法 function methodOne(arr){ var result = [], arrLen = arr.length, item = null, i,j; for(var i = ...
- ThinkPHP做自动登陆及异位或加密COOKIE!
异位或加密方法: /* *登陆如果自动登陆加密 *默认是0解密状态,1是加密 *采用的方法是异位或加密 */ function encrytion($value,$type=0){ $key = md ...
- JAVA内存构成详解
java memory = direct memory(直接内存) + jvm memory(MaxPermSize +Xmx) 1)直接内存跟堆 直接内存则是一块由程序本身管理的一块内存空间,它 ...
- Augmented reality in natural scenes
Augmented reality in natural scenes (Iryna Gordon and David Lowe)2006年关于AR的研究成果 项目主页 http://www.cs.u ...
- Allocation Sinking Optimization
LuaJIT Sponsorship Program http://luajit.org/sponsors.html Sponsorship for allocation/store sinking ...
- Spring Boot - Building RESTful Web Services
Spring Boot Building RESTful Web Services https://www.tutorialspoint.com/spring_boot/spring_boot_bui ...