
django-rest-framework登陆认证
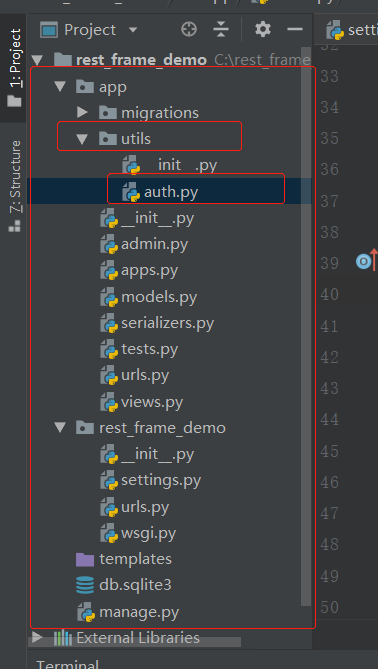
# -*- coding: utf-8 -*-

__author__ = 'YongCong Wu'

# @Time    : 2018/10/23 15:05

# @Email   :  : 1922878025@qq.com

from rest_framework import exceptions

from app import models

class FirstAuthtication(object):

    def authenticate(self, request):

        pass

    def authenticate_header(self, request):

        pass

class Authtication(object):

    def authenticate(self, request):

        token = request._request.GET.get('token')

        token_obj = models.UserToken.objects.filter(token=token).first()

        if not token_obj:

            raise exceptions.AuthenticationFailed('用户认证失败')

        # 在rest framework内部将整个两个字段赋值给request,以供后续操作使用。

        return (token_obj.user, token_obj)

    def authenticate_header(self, request):

        pass
auth.py
from django.shortcuts import render, HttpResponse

from django.contrib.auth.models import User, Group

from rest_framework import viewsets

from app.serializers import UserSerializer, GroupSerializer

from rest_framework.views import APIView

from rest_framework.request import Request

from rest_framework.authentication import BasicAuthentication

from rest_framework import exceptions

from django.http import JsonResponse

from app import models

import hashlib

import time

# Create your views here.

class UserViewSet(viewsets.ModelViewSet):

    queryset = User.objects.all()

    serializer_class = UserSerializer

class GroupViewSet(viewsets.ModelViewSet):

    queryset = Group.objects.all()

    serializer_class = GroupSerializer

# 生成md5

def md5(user):

    ctime = str(time.time())

    m = hashlib.md5(bytes(user, encoding='utf-8'))

    m.update(bytes(ctime, encoding='utf-8'))

    return m.hexdigest()

# 请求Token认证

class GetUserData(APIView):

    """

    用于用户登陆认证

    """

    authentication_classes = []

    def post(self, request, *args, **kwargs):

        ret = {'code': 1000, 'msg': None}

        try:

            user = request._request.POST.get('username')

            pwd = request._request.POST.get('password')

            obj = models.UserInfo.objects.filter(username=user, password=pwd).first()

            if not obj:

                ret['code'] = 1001

                ret['msg'] = '用户名或密码错误'

            # 为当前登陆用户创建Token

            token = md5(user)

            models.UserToken.objects.update_or_create(user=obj, defaults={'token':token})

            ret['token'] = token

        except Exception as e:

            ret['code'] = 1002

            ret['msg'] = '请求异常'

        return JsonResponse(ret)

# 测试数据

ORDER_DICT = {

    1: {

        'name': '书包',

        'sku': 1002,

        'price': 500

    },

    2: {

        'name': '键盘',

        'sku': 1052,

        'price': 258

    }

}

class OrderView(APIView):

    """

    用于订单    rest framework

    """

    # 通过authentication_classes添加用户认证

    def get(self, request, *args, **kwargs):

        """

        用户登陆成功,才可以查看订单数据

        """

        ret = {'code': 1000, 'msg': None, 'data': None}

        try:

            ret['data'] = ORDER_DICT

        except Exception as e:

            pass

        return JsonResponse(ret)

# 用户中心

class UserInfoView(APIView):

    """

    用于订单    rest framework

    """

    # 通过authentication_classes添加用户认证

    def get(self, request, *args, **kwargs):

        return HttpResponse('用户信息')
app/views.py
from django.db import models

# Create your models here.

class UserInfo(models.Model):

    user_type_choices = (

        (1, '普通用户'),

        (2, 'VIP'),

        (3, 'SVIP')

    )

    user_type = models.IntegerField(choices=user_type_choices)

    username = models.CharField(max_length=32, unique=True)

    password = models.CharField(max_length=64)

class UserToken(models.Model):

    user = models.OneToOneField(to='UserInfo')

    token = models.CharField(max_length=64)
models
# -*- coding:utf-8 -*-

from django.conf.urls import url, include

from rest_framework import routers

from app import views

# 注册视图

router = routers.DefaultRouter()

router.register(r'users', views.UserViewSet)

router.register(r'groups', views.GroupViewSet)

router.register(r'pwd', views.GroupViewSet)

# 二级路由

urlpatterns = [

    url(r'apb/',include(router.urls)),

    url(r'1/',include(router.urls)),

    url(r'auth/$', views.GetUserData.as_view()),            # 登陆认证

    url(r'order/$', views.OrderView.as_view())               # 订单

]
app/urls.py
from django.conf.urls import url, include

from django.contrib import admin

from rest_framework import routers, serializers, viewsets

from app import views

# django-rest-swagger

from rest_framework.schemas import get_schema_view

from rest_framework_swagger.renderers import SwaggerUIRenderer, OpenAPIRenderer

schema_view = get_schema_view(title='User API', renderer_classes=[OpenAPIRenderer, SwaggerUIRenderer])

urlpatterns = [

    url(r'^docs/', schema_view, name='docs'),

    url(r'^admin/', admin.site.urls),

    url(r'^api', include('rest_framework.urls', namespace='rest_framework')),

    url(r'^user/', include('app.urls'))
rest_frame_demo/urls.py
settings.py配置全局认证
REST_FRAMEWORK = {

    'DEFAULT_AUTHENTICATION_CLASSES': ['app.utils.auth.FirstAuthtication', 'app.utils.auth.Authtication']

}
settings.py
django-rest-swagger配置
# Swagger样式配置

SWAGGER_SETTINGS = {

    'SECURITY_DEFINITIONS': {

        'basic': {

            'type': 'basic'

        }

    },

    'LOGIN_URL': 'rest_framework:login',

    'LOGOUT_URL': 'rest_framework:logout',

    # 接口文档中方法列表以首字母升序排列

    'APIS_SORTER': 'alpha',

    # 如果支持json提交,则接口文档中包含json输入框

    'JSON_EDITOR': True,

    # 方法列表字母排序

    'OPERTIONS_SORTER': 'alpha',

    'VALIDATOR_URL': None

}
settings.py
app/serializers.py
# -*- coding:utf-8 -*-

from django.contrib.auth.models import User, Group

from rest_framework import serializers

# 返回数据

class UserSerializer(serializers.HyperlinkedModelSerializer):

    class Meta:

        model = User

        fields = ('url', 'username', 'email', 'groups')

class GroupSerializer(serializers.HyperlinkedModelSerializer):

    class Meta:

        model = Group

        fields = ('url', 'name')
serializers.py
django-rest-framework登陆认证的更多相关文章
- Django Rest framework 之 认证
django rest framework 官网 django rest framework 之 认证(一) django rest framework 之 权限(二) django rest fra ...
- django rest framework用户认证
django rest framework用户认证 进入rest framework的Apiview @classmethod def as_view(cls, **initkwargs): &quo ...
- 【django后端分离】Django Rest Framework之认证系统之redis数据库的token认证(token过期时间)
1:登录视图 redis_cli.py文件: import redis Pool= redis.ConnectionPool(host='localhost',port=6379,decode_res ...
- Django rest framework 的认证流程(源码分析)
一.基本流程举例: urlpatterns = [ url(r'^admin/', admin.site.urls), url(r'^users/', views.HostView.as_view() ...
- Django REST Framework之认证组件
什么是认证 认证即需要知道是谁在访问服务器,需要有一个合法身份.认证的方式可以有很多种,例如session+cookie.token等,这里以token为例.如果请求中没有token,我们认为这是未登 ...
- DRF Django REST framework 之 认证组件(五)
引言 很久很久以前,Web站点只是作为浏览服务器资源(数据)和其他资源的工具,甚少有什么用户交互之类的烦人的事情需要处理,所以,Web站点的开发这根本不关心什么人在什么时候访问了什么资源,不需要记录任 ...
- Django REST framework 之 认证 权限 限制
认证是确定你是谁 权限是指你有没有访问这个接口的权限 限制主要是指限制你的访问频率 认证 REST framework 提供了一些开箱即用的身份验证方案,并且还允许你实现自定义方案. 接下类我们就自己 ...
- Django Rest Framework之认证
代码基本结构 url.py: from django.conf.urls import url, include from web.views.s1_api import TestView urlpa ...
- 基于django rest framework做认证组件
先导入要用到的类 from rest_framework.authentication import BaseAuthentication from rest_framework.exceptions ...
- 源码剖析Django REST framework的认证方式及自定义认证
源码剖析Django REST framework的认证方式 在前面说过,请求到达REST framework的时候,会对request进行二次封装,在封装的过程中会对客户端发送过来的request封 ...
随机推荐
- Docker 的 Web 管理工具 DockerFly
Dockerfly是基于 Docker1.12+ (Docker API 1.24+) 开发出Docker 管理工具,提供里最基本的基于 Docker 的管理功能,目的是能够方便广大Docker初学者 ...
- MySQL备份与恢复-innobackupex
:上一片myloder搞崩溃,为什么百度的博文都是抄袭一模一样的,哎烦! 这一片文章我们来介绍物理备份工具xtracebackup! 首先是安装可以percona官网下载安装,下载rpm包直接yum安 ...
- Tomcat分windows版和linux版
Tomcat分windows版和linux版 官方下载链接:http://archive.apache.org/dist/tomcat/tomcat-6/v6.0.37/bin/ windows下载e ...
- go learning
1. vim-go https://github.com/fatih/vim-go-tutorial curl -fLo ~/.vim/autoload/plug.vim --create-dirs ...
- 面向对象第一话,大战java正则表达式
本周我们迎来第一项任务,java面向对象之实现对一串字符的匹配以及构造出计算的多项式,最终得出计算的结果.简而言之,可以用以下的要求来看题目: 输入的多项式字符串中不得出现非法字符 多项式的输入型式, ...
- Win32建立右键弹出菜单(PopMenu)
自定义右键菜单: #ifndef _CONTEXTMENU_H_ #define _CONTEXTMENU_H_ #include <windows.h> //动态菜单 #define I ...
- 通过例子来理解python闭包。
闭包:就是内部函数对enclosing作用域的变量进行引用.(可先参考python函数作用域LEGB) 通过一个例子体会 def func_150(val): passline = 90 if val ...
- QT学习资源
http://www.qter.org/portal.php?mod=view&aid=26
- Zookeeper 概念
Zookeeper: Zookeeper是一个高可用的分布式管理与协调框架,基于ZAB算法(原子消息广播协议)的实现.该框架能够很好的保证分布式环境中数据的一致性.也只是基于这样的特性,使得Zooke ...
- centos 安装iftop
iftop是linux下的一个流量监控工具,用于查看实时网络流量.官网:http://www.ex-parrot.com/pdw/iftop/ 1.安装必须软件包yum install libpcap ...