
nginx ssl 卸载功能 第八章
一 、证书自签发和给web 服务签发证书
.ssl 证书加密文件

    ******************************

        建立私有CA

        openCA

        openssl

    证书申请及签署步骤

        .生成证书申请请求

        .RA 效验

        .CA 签署

        . 获取证书

    openssl  默认配置文件:/etc/pki/tls/openssl.cnf

        .创建所需要的文件

      文件serial和index.txt分别用于存放下一个证书的序列号和证书信息数据库。

      文件serial填写第一个证书序列号(如10000001),之后每前一张证书,序列号自动加1。

            touch index.txt

            echo  > serial

        .CA 自签发证书

        生成私钥:

            (umask ; openssl genrsa -out private/cakey.pem )

        生成新证书:

            openssl  req -new -x509 -key /etc/pki/CA/private/cakey.pem -days  -out cacert.pem

            -new :生成新的证书签署文件

            -x509 :专用于CA 自签发证书

            -key :私钥

            -days :有效期

            -out : 证书的保存路径

        然后根据信息填完可以生成新的证书了

        .发证

            .主机生成证书请求文件

            .将请求文件发给CA

            .CA 效验请求文件

            .签发

                给httpd 服务器签发证书。

                创建私钥:

                (umask ;openssl genrsa -out httpd.key )

                创建证书请求文件

                openssl req -new -key httpd.key -days  -out httpd.csr

                签发证书

                openssl ca -in /etc/httpd/ssl/httpd.csr -out httpd.crt -days

                查看证书中的信息:

                openssl x509  -in /path/cert_file -noout -text
二、 nginx 配置
    server {

        listen        ssl;

        server_name  nginx.test;  #设置 host 名称必须与证书中的

        ssl_certificate      /etc/pki/CA/nginx/httpd.crt;

        ssl_certificate_key  /etc/pki/CA/nginx/httpd.key;

        ssl_session_cache    shared:SSL:1m;

        ssl_session_timeout  5m;

        ssl_ciphers  HIGH:!aNULL:!MD5;

        ssl_prefer_server_ciphers  on;

        location / {

            root   html;

            index  index.html index.htm;

        }

    }
三、 测试
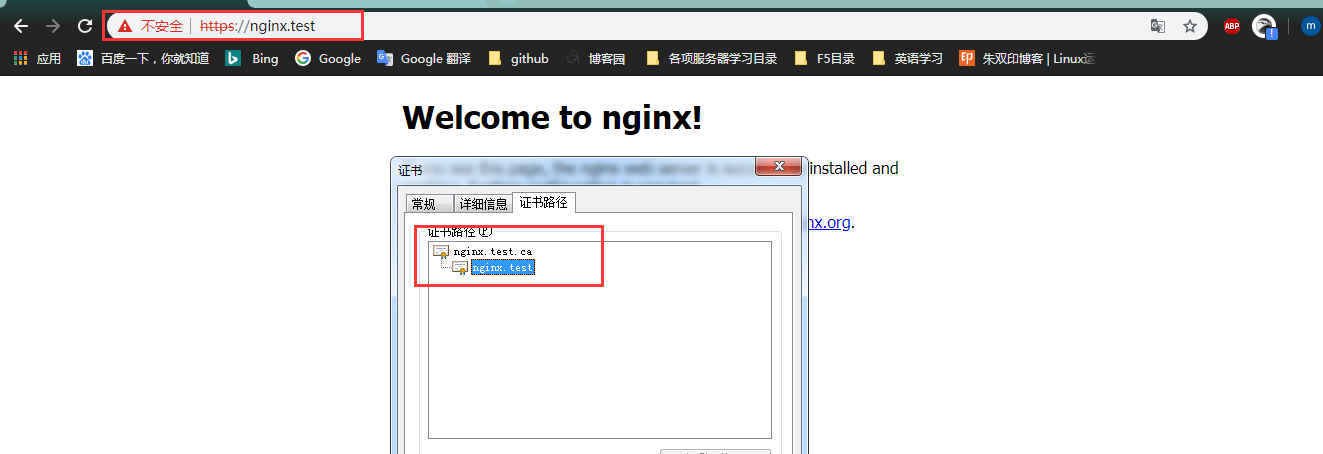
提示不安全是Chrome 安全性比较高,这种证书合规性不好
nginx ssl 卸载功能 第八章的更多相关文章
- SSL卸载技术对于HTTPS应用的优化与思考
迅猛发展的互联网为我们提供了丰富的信息资源,在带来便利的同时也影响着人们工作和生活方式.而让我们无法忽视的是,在开放的互联网所带来的繁荣背后,同时也潜藏着安全方面的隐患.随着人们对网络的依赖愈渐加深, ...
- Nginx SSL TLS部署最佳实践
本文介绍nginx在提供HTTPS时使用的一些其他配置选项. 虽然这些功能有助于优化nginx的SSL和TLS,但这不是一个完整对加固nginx的介绍. 确保您的服务器安全的最佳方法是不仅需要正确的配 ...
- 如何启用Nginx的status功能,查看服务器状态信息?
如何查看服务器状态信息? 我们可以通过安装Nginx的功能模块,并修改Nginx的主配置文件来实现. 1.编译安装时使用--with-http_stub_status_module开启状态页面模块 [ ...
- Nginx Rewrite相关功能
目录 Nginx Rewrite相关功能 ngx_http_rewrite_module模块指令: if指令: set指令: break指令: return指令: rewrite_log指令: rew ...
- nginx + SSL优化配置
nginx + SSL优化配置: #http段添加如下配置项: http { ssl_prefer_server_ciphers on; #设置协商加密算法时,优先使用我们服务端的加密套件,而不是客户 ...
- nginx - ssl 配置 - globelsign ssl
前提: 3个文件 - domain.csr.domain.key.xxx.cer 简述: 1. 本地生成 .key文件 [附件] 2. 再利用key文件,生成csr(certificate Secu ...
- 0109 ubuntu nginx ssl
1. sudo apt-get install openssl libssl-dev # ./configure --with-http_stub_status_module --with-http_ ...
- nginx+ssl 服务器 双向认证
项目后台服务器采用nginx+tomcat 负载均衡架构 不久 访问协议有http升级为https 对服务器认证采用沃通的ssl证书 nginx ssl证书安装 参照沃通官方文档 他们有技术支持沟通 ...
- nginx ssl 自签证书实验
两台服务器 11.11.11.3 (生成证书然后到CA服务上注册) 11.11.11.4 (nginx服务.CA证书签发) 1.建立CA服务器(11.3) .在CA上生成私钥文件 在/e ...
随机推荐
- mysql 查询排名 返回值拼接的骚操作
故事背景: 依照原系统的框子搞一个新的系统给其他人使用,因为新的系统配置库依然需要使用原有的表,表中有字段区分新的系统,然后就有了这个很没劲的数据同步. 难点:配置库码表数据的主键之前是自增,后来改造 ...
- Nginx打卡
Nginx打卡 此括号中的是干货 [ 直接说最关心的事:如何去掉访问路径的端口号? 答案:使用Nginx啊 具体安装还需看底下啰嗦的东东,安装OK且完美启动的同学,server proxy_pass ...
- jq 监听调整浏览器窗口的大小
<html><head><script type="text/javascript" src="http://www.w3school.co ...
- 班级作业:Java Web环境的搭建
Java Web环境的搭建 一.开发所需工具.(根据你的电脑以及系统选择合适的版本下载) 1.JDK .下载链接:https://www.oracle.com/technetwork/java/jav ...
- 补充:MySQL整理
1.连接Mysql 格式: mysql -h主机地址 -u用户名 -p用户密码 1.连接到本机上的MYSQL.首先打开DOS窗口,然后进入目录mysql\bin,再键入命令mysql -u root ...
- iTextSharpH
using System; using System.Collections.Generic; using System.Linq; using System.Text; using System.T ...
- sj 网页前端与后台数据交互的3种方式
1.ajax 网页访问 2.form 表单 用户名<input class="yonghu" type="text" id="user&quo ...
- C++中类型(理解)
long long类型 转载:https://blog.csdn.net/junecau/article/details/6766033 在做ACM题时, 经常都会遇到一些比较大的整数.而常用的内置整 ...
- awt
public class MouseTest extends Frame{ private static final long serialVersionUID = 54376853365952763 ...
- Jedis连接 HelloWorld实现
建一个Maven项目, pom里加下jedis依赖, <dependency> <groupId>redis.clients</groupId> <artif ...