
Brup Suite 渗透测试笔记(七)
继续接上次笔记:
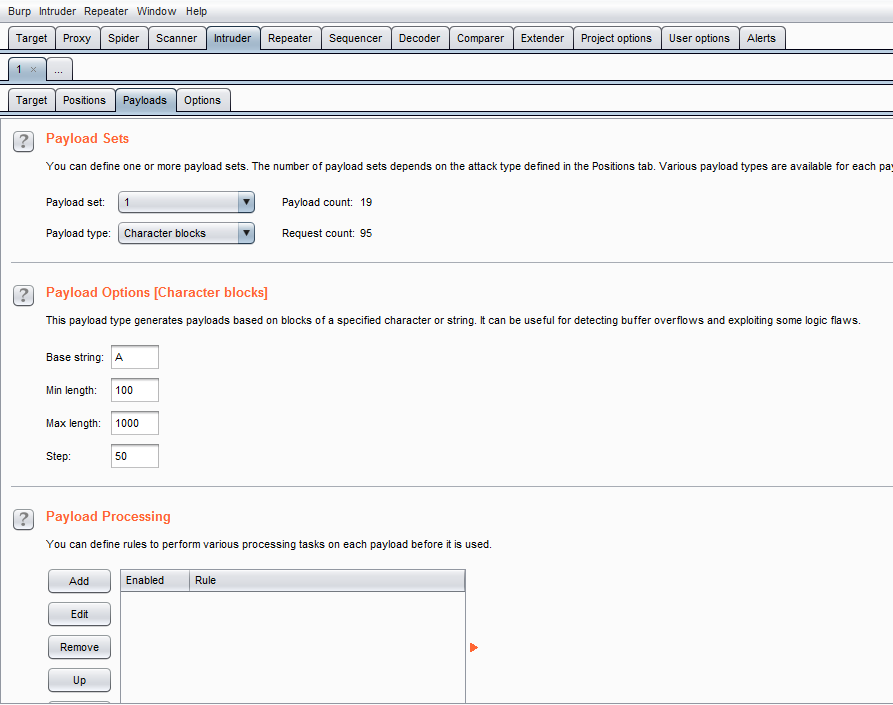
1、Burp Intruder的payload类型的子模块(Character blocks)使用一种给出的输入字符,根据指定的设置产生指定大小的字符块,表现形式为生成指定长度的字符串,通常使用了边界测试或者缓冲区溢出。
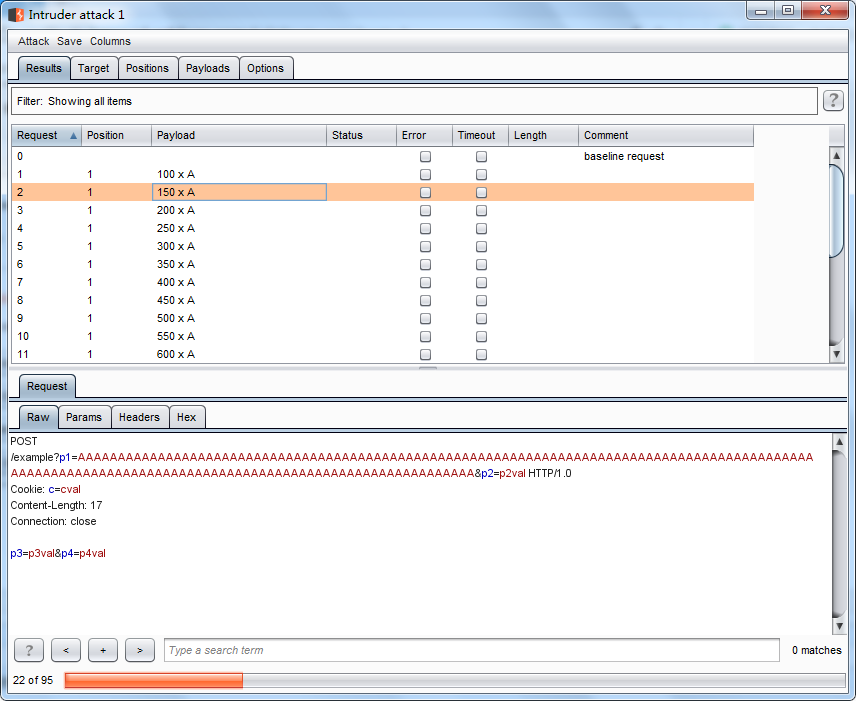
Base string是指设置原始字符串,Min Length是指payload的最小长度,Max length是指payload的最大长度, Setp☞生成payload时的步长,如下图就是配置之后产生的payload
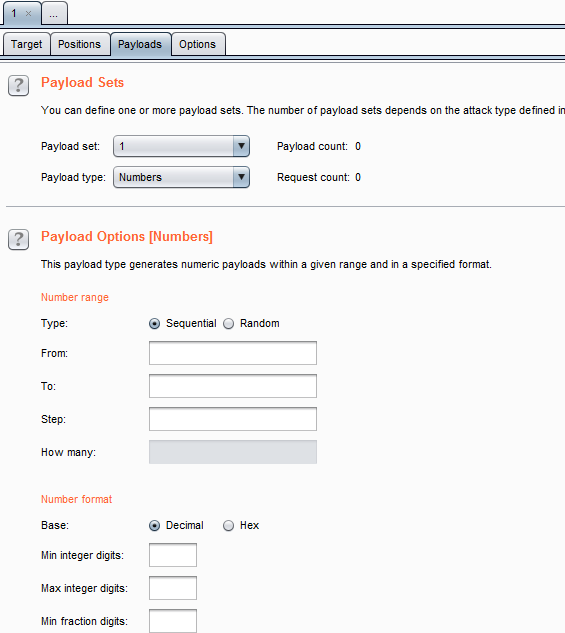
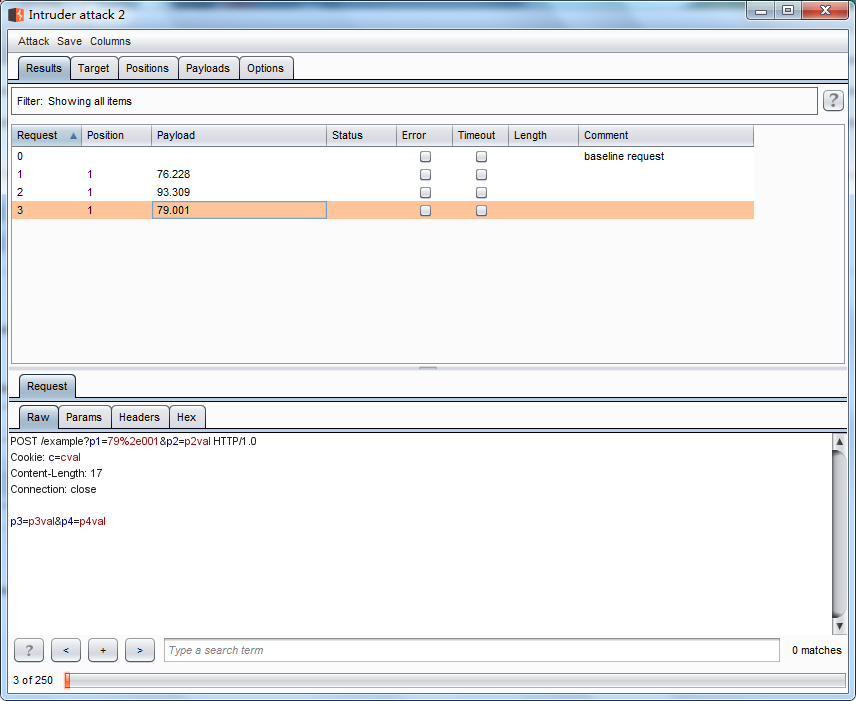
2、数字类型(number)------根据配置产生一系列数字作为payload,其中Type表示使用序列还是随机数,From表示数字从什么开始,To表示到那个数字结束,Step表示步长是多少。假设选择了随机数,How Many被激活,表示一共产生多少个随机数,Max Integer digits 表示最大整数是多少,如果是十进制,则Min fraction digits表示小数点最少是几位,Max fraction digits 表示小数点后最多几位。
3、日起类型(dates)根据配置生成一系列的日期
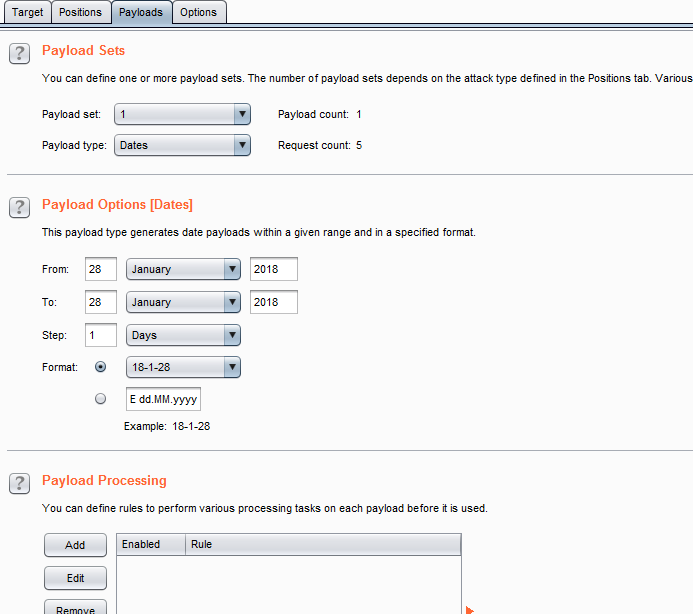
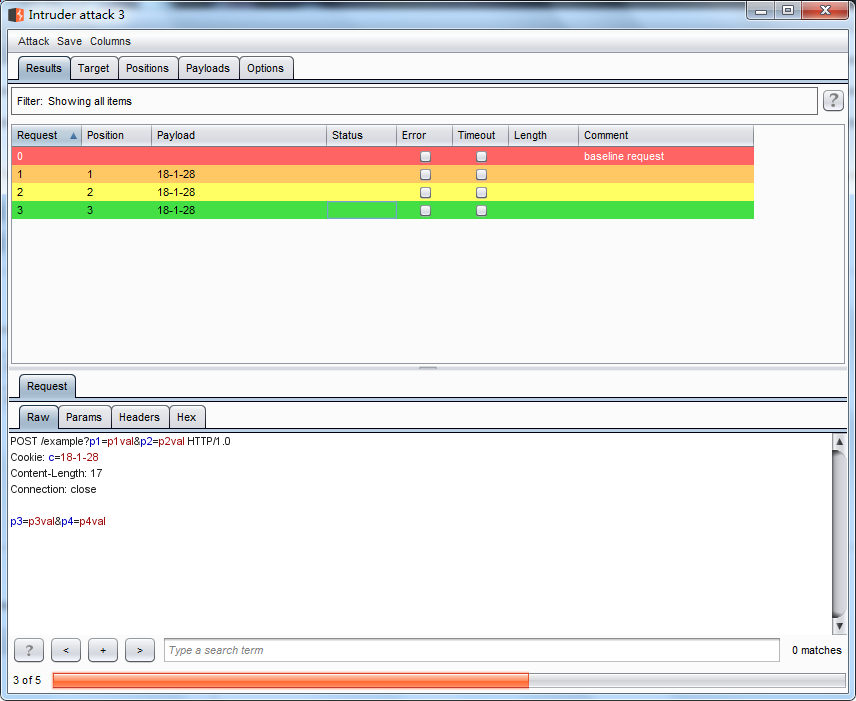
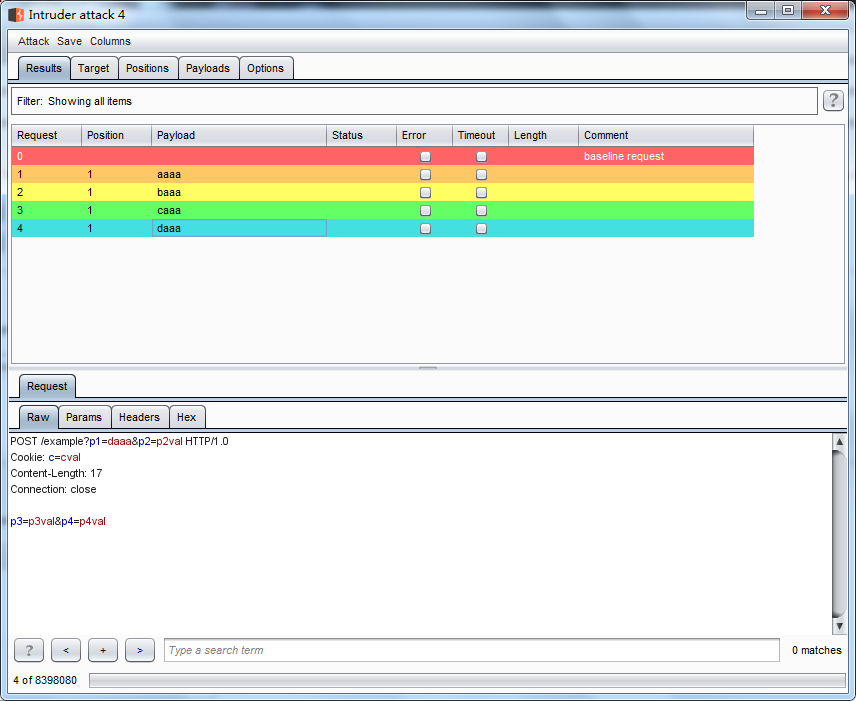
4、暴力字典(Burp force)生成包含一个指定字符集的所有排列特定长度的有效载荷,通常用于枚举字典的生成。character set 表示生成字典的数据集,Min length 表示生成payload最小的长度。

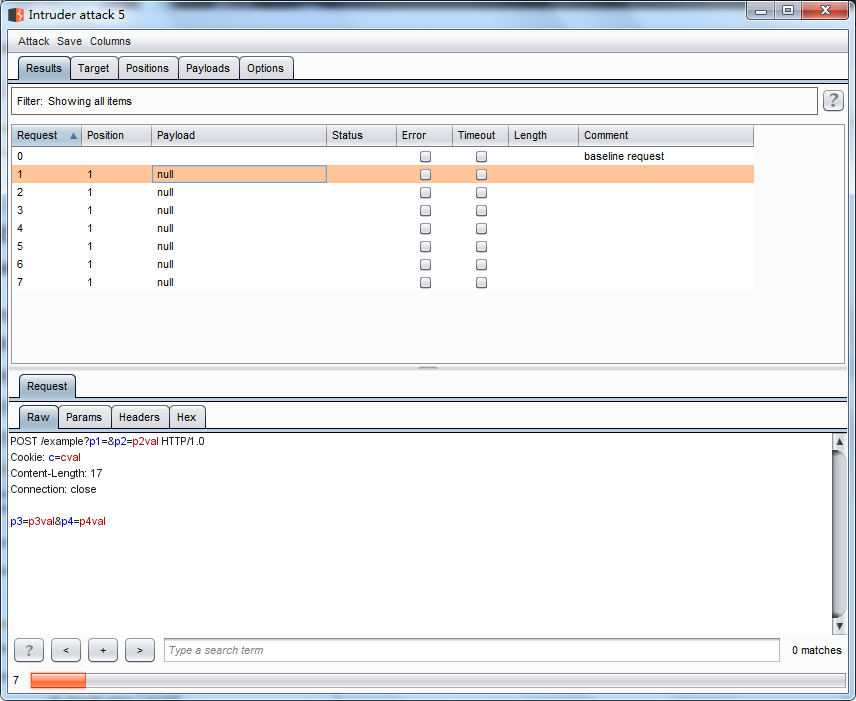
5、空类型(NULL payload)这种类型的payload其值是一个空字符串,在攻击的时候,需要同样的请求反复的执行,在没有任何修改 原始请求的场景下这样的payload非常有用,可以用于各种攻击,列如cookie序列分析,应用层Dos,保活会话令牌实在它的间歇实验中使用。在配置payload生成时,Generate表示多少payload,continue indefinitely表示持续攻击。

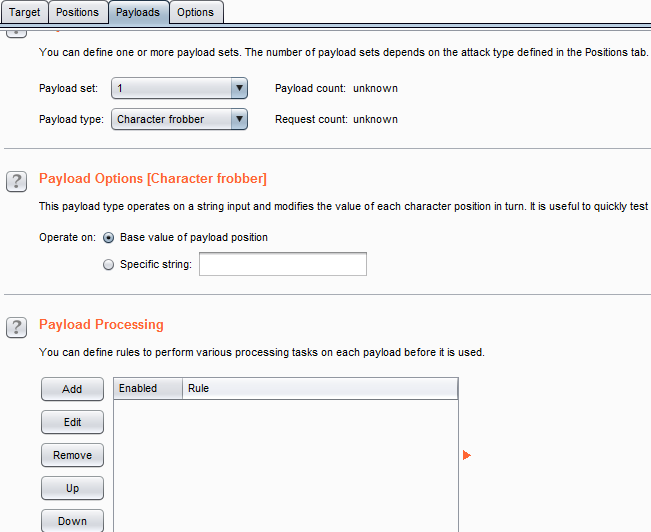
6、字符(character frobber)这种类型的payload规律是一次修改指定的字符串在每个字符位置的值,每次是在原字符递增一个该字符的ASCII码,通常用于测试系统使用了复杂的会哈令牌的部件来跟踪会话状态。当修改令牌中的单个字符值后,会话还是进行了处理,则说明这个令牌没有被用来追踪会话。

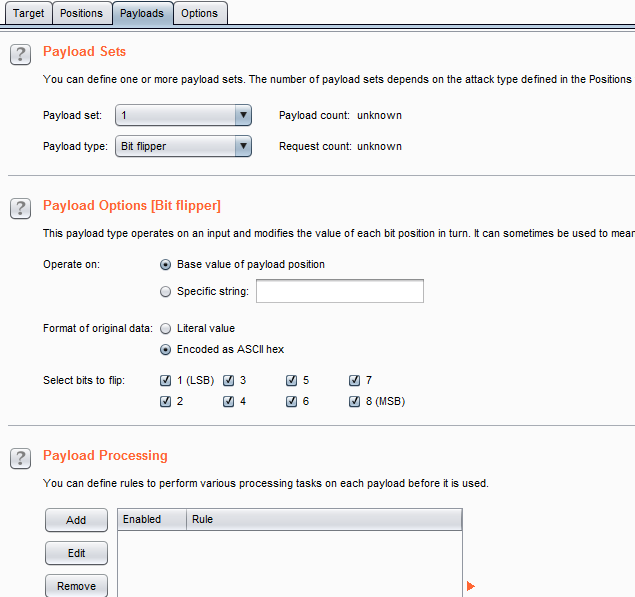
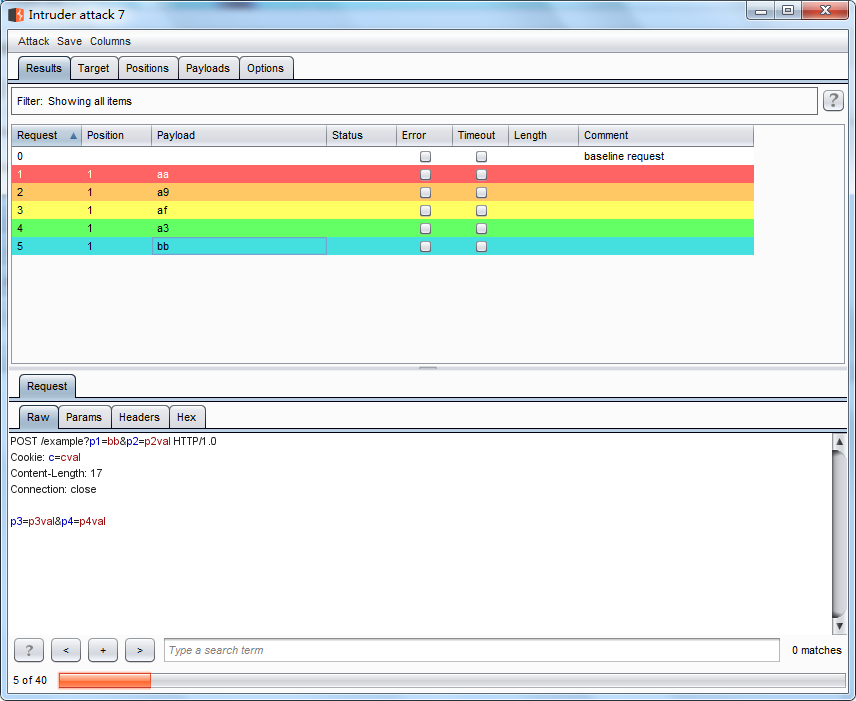
7、bit filter(bit翻转)生成规律是,对预设定的payload原始值,按照比特位,一次进行修改。operation on 指定对payload位置原始数据进行BIT翻转还是指定值进行bit翻转, format of original data 是指是否对原始数据的文本意义进行操作,还是应该把它当做ASCII十六进制, Select bits to flip 是指选择翻转的bit位置,可以基于文本意义进行操作,或者基于ASCII十六进制字符串进行翻转。
这种类型的payload类似于字符frobber
Brup Suite 渗透测试笔记(七)的更多相关文章
- Brup Suite 渗透测试笔记(五)
之前章节记到Burp Intruder功能区,接上次笔记 一.首先说再展开说说Brup Intruder功能, 1.标识符枚举Web应用程序经常使用标识符来引用用户账户,资产数据信息. 2.提取有用的 ...
- Brup Suite 渗透测试笔记(八)
续上次笔记 1.之前记到payload类型的用户名生成器,(username generator).这种类型发payload只要用于用户名和email账号的自动生成. 2.ECB加密块洗牌(ECB ...
- Brup Suite 渗透测试笔记(六)
接上次笔记这章记payload的类型分类做一说明: 1.simplelist是一个简单的payload类型,通过配置一个字符串作为payload,也可以手动添加字符串列表. 2.运行文件 Runtim ...
- metasploit渗透测试笔记(内网渗透篇)
x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. r ...
- Web渗透测试笔记(基础部分)
信息收集: dns信息收集 格式:dns... -参数 域名 -参数 示例: root@xxSec:~# dnsenum baidu.com root@xxSec:~# dnsenum -f dns. ...
- kalilinux渗透测试笔记
声明:本文理论大部分是苑房弘kalilinux渗透测试的内容 第五章:基本工具 克隆网页,把gitbook的书记下载到本地 httrack "http://www.mybatis.org/m ...
- kalilinux 渗透测试笔记
声明:本文理论大部分是苑房弘kalilinux渗透测试的内容 第五章:基本工具 克隆网页,把gitbook的书记下载到本地 httrack "http://www.mybatis.org/m ...
- 【i春秋 综合渗透训练】渗透测试笔记
网站是齐博CMS V7.0 1.要求获得管理员密码: 利用齐博CMS V7.0 SQL爆破注入漏洞即可得到管理员用户名密码 https://www.cnblogs.com/vspid ...
- fastjsion反序列化漏洞渗透测试笔记
本文原创地址:https://www.cnblogs.com/yunmuq/p/14268028.html 一.背景 fastjsion是阿里的开源Java工具:https://github.com/ ...
随机推荐
- ubuntu 简单安装配置gitlab
安装 gitlab-ce 社区版 依赖 sudo apt-get install curl openssh-server ca-certificates postfix 添加gitlab包服务并安装 ...
- linux 日志管理
- JS 如何将 HTML 页面导出为多页 PDF
参考链接:https://blog.csdn.net/pwc1996/article/details/70141383
- flask 连接数据库
FLASK 连接mysql 数据库 1 # -*- encoding: utf-8 -*- 2 3 from flask import Flask 4 #导入第三方连接库 5 from flask_s ...
- cartographer 安装
Debian 8 Jessie 一顿操作梦如虎,最后不知道咋装上的. 参考:https://www.jianshu.com/p/9922a51ce38f https://blog.csdn.net/p ...
- 20165231 2017-2018-2 《Java程序设计》第3周学习总结
教材学习内容总结 对象(Object):存在的具体实体,具有明确的状态和行为 类(Class):具有相同属性和行为的一组对象的集合,用于组合各个对象所共有操作和属性的一种机制 从类看对象:类定义可以视 ...
- 正则表达式、BeautifulSoup、Lxml进行性能对比
爬取方法 性能 使用难度 安装难度 正则表达式 快 困难 简单(内置) BeautifulSoup 慢 简单 简单 Lxml 快 简单 相对困难
- 【Android休眠】之PowerKey唤醒源实现【转】
转自:https://blog.csdn.net/u013686019/article/details/53677531 版权声明:本文为博主原创文章,未经博主允许不得转载. https://blog ...
- html单选按钮用jQuery中prop()方法设置
模拟单选按钮时用jQuery,prop方法来设置. 赋默认选中值:$("#" + id).find("input:radio[value='" + state ...
- zxing二维码
最近二维码用的很多,同时给了个zxing.dll和demo,用着还不错,就想着自己看看源码.于是搜索到一下资料: ZXing是一个开源Java类库用于解析多种格式的1D/2D条形码.目标是能够对QR编 ...