
kalilinux 渗透测试笔记
声明:本文理论大部分是苑房弘kalilinux渗透测试的内容
第五章:基本工具
克隆网页,把gitbook的书记下载到本地
httrack "http://www.mybatis.org/mybatis-3/zh/" -O ./books/mybatis/ -v
第六章: 信息收集
shodan
- 官网:https://www.shodan.io/
- 视频教程:https://asciinema.org/~Shodan
- 优质文档:http://b404.xyz/2018/02/08/Shodan-Manual/
十一章:无线渗透
无线网卡:
其实我的笔记本自带的无线网卡就很好了,完全支持aircrack-ng,因为我是 物理机直接装的kali。
之前尝试过ALFA360NH,信号大大的增强了,但是不支持WPS 破解,可能是我操作有问题,缺少必要步骤。
后来换了WN722N+卡王9db天线。信号:笔记本<WN722N(原装天线)<WN722N+卡王9db天线<<ALFA360NH。感觉卡王9db天线作用不太大。完美支持aircrack-ng。
必要步骤
不论是下面哪种加密类型破解,务必执行的步骤:
service network-manager stop
airmon check kill
最后插网卡
wep
特点:抓包复杂,破解简单。很少有ap是wep加密,但基本秒破
wpa
特点:抓包简单,破解麻烦。需要强大的字典,不一定能破解出
wps
特点:在有限的时间内一定可以破解出
- 发现支持wps的ap
wash -C -i wlan0mon
- 爆破pin码
reaver -i wlan0mon -b -vv -c
- 根据pin码破解密码
reaver -i wlan0mon -b -vv -p
- 还可以利用wifite破解。
十四章:流量操控
ssh本地端口转发
应用:防火墙对出方向端口限制时,突破限制。

- bodhi建立ssh隧道:ssh -Nfg -L :: root@ -p
sudo ssh -fNCg -L 8000:47.xx.xx.xx:80 root@47.xx.xx.xx -p 22
-g:监听0.0.0.0
-f:后台
-N:不登录shell
-C:压缩
-L:本地端口
在浏览器访问 http://0.0.0.0:8000 就可以看到centos的web服务
ssh远程端口转发
应用:两个不同的局域网主机可以获取对方的shell(需要一个公网主机作中介)。
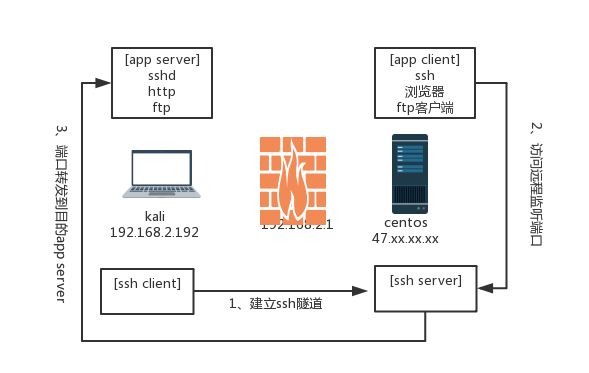
- kali建立ssh隧道:ssh -Nfg -R :: root@ -p
ssh -Nfg -R 8000:127.0.0.1:22 root@47.xx.xx.xx
由于远程端口转发-g不起作用,所以centos上还是在127.0.0.1:8000上监听,所一app client需要位于centos上(如果监听在0.0.0.0:8000,则app client可以是另一台主机)
:centos用于转发的端口
::应用服务器,可以是kali或者其他可以直接访问的机器
在centos:
ssh 127.0.0.1 -p 8000
可以直接获得kali的shell。
如果我就是要在另一台机器上访问到kali 的shell怎么办呢?
比如bodhilinux ,ip是:1.1.1.10
这时可以在centos上建立ssh本地端口转发:
ssh fCNg -L 8080:127.0.0.1:8000 root@127.0.0.1
把bodhi的请求转发发本地8000端口
在bodhi上:
sudo ssh 47.xx.xx.xx -p 8080
至此得到kali的shell。
ssh动态端口转发
应用:翻墙。
kali:192.168.2.192
centos:xx.xx.xx.xx(阿里云主机,可以访问Google)
kali: ssh -CfNg -D 9000 root@xx.xx.xx.xx -p 22
浏览器添加代理(socket5) 127.0.0.1 9000,就可以访问Google
X协议转发
ssh -X user@other_linux_ip -p 22(the port other linux ssh listening)
other_linux 和本机都要有图形界面才行
kalilinux 渗透测试笔记的更多相关文章
- kalilinux渗透测试笔记
声明:本文理论大部分是苑房弘kalilinux渗透测试的内容 第五章:基本工具 克隆网页,把gitbook的书记下载到本地 httrack "http://www.mybatis.org/m ...
- metasploit渗透测试笔记(内网渗透篇)
x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. r ...
- Web渗透测试笔记(基础部分)
信息收集: dns信息收集 格式:dns... -参数 域名 -参数 示例: root@xxSec:~# dnsenum baidu.com root@xxSec:~# dnsenum -f dns. ...
- 【i春秋 综合渗透训练】渗透测试笔记
网站是齐博CMS V7.0 1.要求获得管理员密码: 利用齐博CMS V7.0 SQL爆破注入漏洞即可得到管理员用户名密码 https://www.cnblogs.com/vspid ...
- fastjsion反序列化漏洞渗透测试笔记
本文原创地址:https://www.cnblogs.com/yunmuq/p/14268028.html 一.背景 fastjsion是阿里的开源Java工具:https://github.com/ ...
- Brup Suite 渗透测试笔记(七)
继续接上次笔记: 1.Burp Intruder的payload类型的子模块(Character blocks)使用一种给出的输入字符,根据指定的设置产生指定大小的字符块,表现形式为生成指定长度的字符 ...
- Brup Suite 渗透测试笔记(五)
之前章节记到Burp Intruder功能区,接上次笔记 一.首先说再展开说说Brup Intruder功能, 1.标识符枚举Web应用程序经常使用标识符来引用用户账户,资产数据信息. 2.提取有用的 ...
- metasploit 渗透测试笔记(基础篇)
0x00 背景 笔记在kali linux(32bit)环境下完成,涵盖了笔者对于metasploit 框架的认识.理解.学习. 这篇为基础篇,并没有太多技巧性的东西,但还是请大家认真看啦. 如果在阅 ...
- BrupSuite渗透测试笔记(九)
一. Update BurpSuite 1.选择help ,点击check for updates 记可以进入最新版本的下载界面,profession version need pay for mon ...
随机推荐
- 交叉编译多平台 FFmpeg 库并提取视频帧(转)
交叉编译多平台 FFmpeg 库并提取视频帧 转 https://www.cnblogs.com/leviatan/p/11142579.html 本文档适用于 x86 平台编译 armeabi.a ...
- Intent Flags
Activity都是运行在任务栈里面,但如果要从广播接受者BordercastReceiver或者服务Service去启动一个Activity,必须为当前Activity创建一个新的任务栈才能正常显示 ...
- ThinkPHP使用smarty模板引擎的方法
ThinkPHP支持多种php模板引擎,可以根据个人需要加以配置.下面我们以Smarty模板引擎为例,给大家说说具体的操作流程! 首先去Smarty官网上下载一个Smarty.本站下载地址:http: ...
- ASP.NET MVC 3 Razor 多国语言参考解决方案
http://www.cnblogs.com/think8848/archive/2011/03/20/1989376.html
- 新西兰程序员 ASP.NET网站中设置404自定义错误页面
新西兰程序员 ASP.NET网站中设置404自定义错误页面 在用ASP.NET WebForm开发一个网站时,需要自定义404错误页面. 做法是这样的 在网站根目录下建立了一个404.html的错误页 ...
- Maven setting.xml简易配置
使用国内阿里云的下载源: <?xml version="1.0" encoding="UTF-8"?> <settings> <l ...
- Android之FrameWork
1 Activity的生命周期和启动模式 1.1 Activity的生命周期全面分析 用户正常使用情况下的生命周期 & 由于Activity被系统回收或者设备配置改变导致Activity被销毁 ...
- spring boot中Elasticsearch默认版本问题
这是今天遇上的一个问题. 添加的依赖是7.2.0版本的Elasticsearch,但是其中有两项是6.4.3的,导致我从其他地方移植过来的代码报错. 据大神说,这是因为spring boot中默认的E ...
- upw,c#,代码实现关闭,重启应用
微软为uwp直接提供了这些API,可以很容易的直接进行调用 关闭 using Windows.ApplicationModel.Core; CoreApplication.Exit(); or usi ...
- RestTemplate实践(及遇到的问题)
在微服务都是以HTTP接口的形式暴露自身服务的,因此在调用远程服务时就必须使用HTTP客户端.我们可以使用JDK原生的URLConnection.Apache的Http Client.Netty的异步 ...