
kalilinux渗透测试笔记
声明:本文理论大部分是苑房弘kalilinux渗透测试的内容
第五章:基本工具
克隆网页,把gitbook的书记下载到本地
httrack "http://www.mybatis.org/mybatis-3/zh/" -O ./books/mybatis/ -v
十一章:无线渗透
工具:
无线网卡:
其实我的笔记本自带的无线网卡就很好了,完全支持aircrack-ng,因为我是 物理机直接装的kali。
之前尝试过ALFA360NH,信号大大的增强了,但是不支持WPS 破解,可能是我操作有问题,缺少必要步骤。
后来换了WN722N+卡王9db天线。信号:笔记本<WN722N(原装天线)<WN722N+卡王9db天线<<ALFA360NH。感觉卡王9db天线作用不太大。完美支持aircrack-ng。
必要步骤
不论是下面哪种加密类型破解,务必执行的步骤:
service network-manager stop
airmon check kill
最后插网卡
wep
特点:抓包复杂,破解简单。很少有ap是wep加密,但基本秒破
wpa
特点:抓包简单,破解麻烦。需要强大的字典,不一定能破解出
wps
特点:在有限的时间内一定可以破解出
发现支持wps的ap
wash -C -i wlan0mon
爆破pin码
reaver -i wlan0mon -b <AP mac> -vv -c <channel>
根据pin码破解密码
reaver -i wlan0mon -b <AP mac> -vv -p <pin>
还可以利用wifite破解。
十四章:流量操控
ssh本地端口转发
应用:防火墙对出方向端口限制时,突破限制。
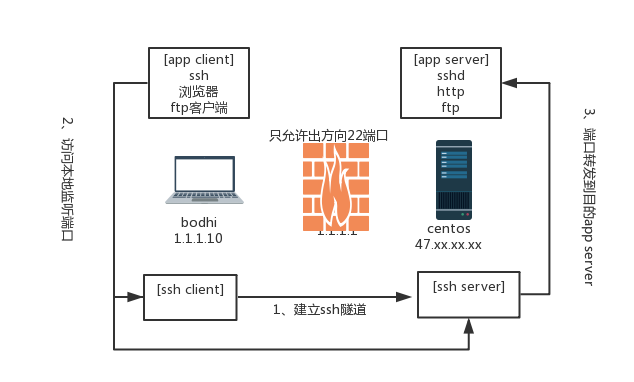
bodhi建立ssh隧道:ssh -Nfg -L <ssh_client_forward_port>:<app_server_ip>:<app_server_port> root@<ssh_server_ip> -p <ssh_server_port>
sudo ssh -fNCg -L 8000:47.xx.xx.xx:80 root@47.xx.xx.xx -p 22
-g:监听0.0.0.0
-f:后台
-N:不登录shell
-C:压缩
-L:本地端口
在浏览器访问 http://0.0.0.0:8000 就可以看到centos的web服务
ssh远程端口转发
应用:两个不同的局域网主机可以获取对方的shell(需要一个公网主机作中介)。
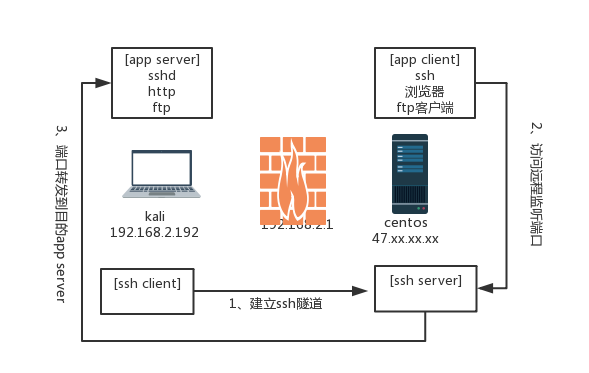
kali建立ssh隧道:ssh -Nfg -R <ssh_server_forward_port>:<app_server_ip>:<app_server_port> root@<ssh_server_ip> -p <ssh_server_port>
ssh -Nfg -R 8000:127.0.0.1:22 root@47.xx.xx.xx
由于远程端口转发-g不起作用,所以centos上还是在127.0.0.1:8000上监听,所一app client需要位于centos上(如果监听在0.0.0.0:8000,则app client可以是另一台主机)
<ssh_server_forward_port>:centos用于转发的端口
<app_server_ip>:<app_server_port>:应用服务器,可以是kali或者其他可以直接访问的机器
在centos:
ssh 127.0.0.1 -p 8000
可以直接获得kali的shell。
如果我就是要在另一台机器上访问到kali 的shell怎么办呢?
比如bodhilinux ,ip是:1.1.1.10
这时可以在centos上建立ssh本地端口转发:
ssh fCNg -L 8080:127.0.0.1:8000 root@127.0.0.1
把bodhi的请求转发发本地8000端口
在bodhi上:
sudo ssh 47.xx.xx.xx -p 8080
至此得到kali的shell。
ssh动态端口转发
应用:FQ。
kali:192.168.2.192
centos:xx.xx.xx.xx(阿里云主机,可以访问Google)
kali: ssh -CfNg -D 9000 root@xx.xx.xx.xx -p 22
浏览器添加代理(socket5) 127.0.0.1 9000,就可以访问Google
X协议转发
ssh -X user@other_linux_ip -p 22(the port other linux ssh listening)
other_linux 和本机都要有图形界面才行
kalilinux渗透测试笔记的更多相关文章
- kalilinux 渗透测试笔记
声明:本文理论大部分是苑房弘kalilinux渗透测试的内容 第五章:基本工具 克隆网页,把gitbook的书记下载到本地 httrack "http://www.mybatis.org/m ...
- metasploit渗透测试笔记(内网渗透篇)
x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. r ...
- Web渗透测试笔记(基础部分)
信息收集: dns信息收集 格式:dns... -参数 域名 -参数 示例: root@xxSec:~# dnsenum baidu.com root@xxSec:~# dnsenum -f dns. ...
- 【i春秋 综合渗透训练】渗透测试笔记
网站是齐博CMS V7.0 1.要求获得管理员密码: 利用齐博CMS V7.0 SQL爆破注入漏洞即可得到管理员用户名密码 https://www.cnblogs.com/vspid ...
- fastjsion反序列化漏洞渗透测试笔记
本文原创地址:https://www.cnblogs.com/yunmuq/p/14268028.html 一.背景 fastjsion是阿里的开源Java工具:https://github.com/ ...
- Brup Suite 渗透测试笔记(七)
继续接上次笔记: 1.Burp Intruder的payload类型的子模块(Character blocks)使用一种给出的输入字符,根据指定的设置产生指定大小的字符块,表现形式为生成指定长度的字符 ...
- Brup Suite 渗透测试笔记(五)
之前章节记到Burp Intruder功能区,接上次笔记 一.首先说再展开说说Brup Intruder功能, 1.标识符枚举Web应用程序经常使用标识符来引用用户账户,资产数据信息. 2.提取有用的 ...
- metasploit 渗透测试笔记(基础篇)
0x00 背景 笔记在kali linux(32bit)环境下完成,涵盖了笔者对于metasploit 框架的认识.理解.学习. 这篇为基础篇,并没有太多技巧性的东西,但还是请大家认真看啦. 如果在阅 ...
- BrupSuite渗透测试笔记(九)
一. Update BurpSuite 1.选择help ,点击check for updates 记可以进入最新版本的下载界面,profession version need pay for mon ...
随机推荐
- Facebook 广告投放相关概念简介(1)
本文不涉及具体代码实现,仅对开发API的前置内容做简单介绍,想参考代码请绕行! 广告主(广告管理工具) ·需要推广自己的应用.网站.主页,所以有了广告管理工具 . ·一个广告主仅可拥有一个广告账户(可 ...
- linux-----docker
docker简介 Docker时Docker.Lnc公司开源的一个基于LXC技术之上搭建的Container容器引擎,源代码托管在Github上,基于Go语言并遵从Apache2.0协议开源. Doc ...
- Python学习步骤如何安排?
一.清楚学习目标 无论是学习什么知识,都要有一个对学习目标的清楚认识. 只有这样才能朝着目标持续前进,少走弯路,从学习中得到不断的提升,享受python学习计划的过程. 二.基本python 知识学习 ...
- ExcelPower_Helper插件功能简述与演示
部分功能演示简述: 1.文件目录浏览功能 此功能主要利用了ribbon的dynamicmenu控件,动态呈现自定义目录下的文件列表信息,支持点击打开,查看文件所在目录.功能来源于大神li ...
- OpenCV4.1.0实践(3) - 图片缩放
简单的案例: (1)通过比例进行缩放 import cv2 as cv import numpy as np # 图片缩放 img = cv.imread('images/animal.jpg', f ...
- dataTable tab栏切换时错位解决办法
做后台管理类网站肯定要写列表,首选dataTable,功能强大 最近在做一个tab栏切换时发现了一个很诡异的事情:表头错位了! 主要时因为当table被隐藏后,table的header宽度会计算错乱, ...
- Virtual DOM 系列三:Diff算法
DOM操作是昂贵的,为了减少DOM操作,才有了Virtual DOM.而Virtual DOM的关键就是通过对比新旧vnode,找出差异部分来更新节点.对比的关键算法就是Diff算法. 历史由来: d ...
- Spring Boot(二):数据库操作
本文主要讲解如何通过spring boot来访问数据库,本文会演示三种方式来访问数据库,第一种是JdbcTemplate,第二种是JPA,第三种是Mybatis.之前已经提到过,本系列会以一个博客系统 ...
- CentOS_7下安装PHP7.3
安装mysql:https://www.cnblogs.com/jiangml/p/10402390.html 下载PHP安装包: 官网:http://www.php.net/downloads.ph ...
- linux shell 命令集锦
-h FILEFILE exists and is a symbolic link (same as -L)文件存在并且是一个字符链接(与-L选项相同) dirname $0 定位执行的命令脚本的相 ...