
2018-2019-2 20165312《网络攻防技术》Exp7 网络欺诈防范
2018-2019-2 20165312《网络攻防技术》Exp7 网络欺诈防范
目录
相关知识点总结
ARP Spoofing
- ARP缓存机制
- static:在windows下使用
arp -s静态查询IP与MAC地址的对应关系 - Dynamic:根据ARP应该更新
- static:在windows下使用
- ARP动态更新的机制:广播请求,单波应答。ARP应答包并非都是请求触发的,且接受者相信所有接收到的应答包,所以造成了ARP Spoofing
IP源地址欺骗
- 原理:发送数据包时,使用假的源IP地址
- 网关、路由器、防火墙一般不检查源IP地址。
DNS Spoofing
- 原理:攻击者冒充域名服务器,然后把查询的IP地址设为攻击者的IP地址。
- 两种类型
- 真服务器假数据
- 假服务器假数据
实验内容
- 简单应用SET工具建立冒名网站
- ettercap DNS spoof
- 结合应用两种技术,用DNS spoof引导特定访问到冒名网站
- 请勿使用外部网站做实验(由于不在学校,就没有使用校园网)
实验步骤
简单应用SET工具建立冒名网站
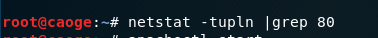
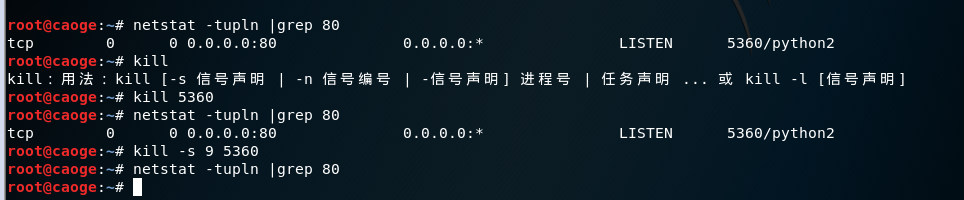
- 查看80端口是否被占用
netstat -tupln |grep 80若被占用就使用kill 进程号进行删除
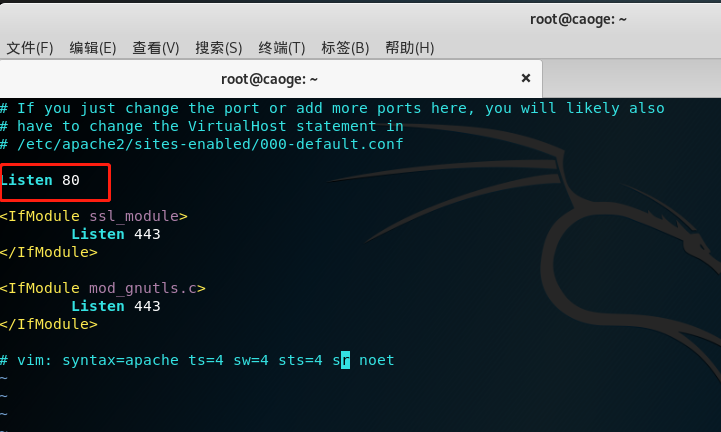
- 修改Apache的端口修改为80
sudo vi /etc/apache2/ports.conf
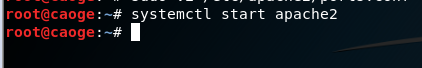
- 开启Apache服务
systemctl start apache2
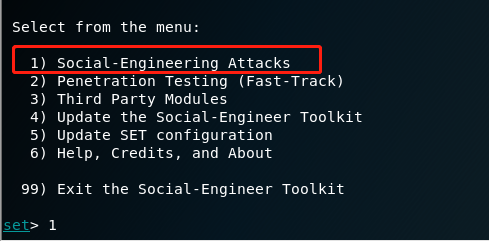
- 开启set工具
setoolkit - 选择社会工程学攻击
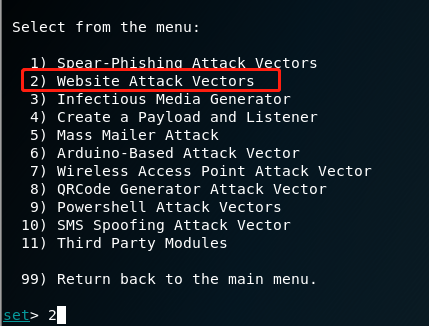
- 选择与网站相关的攻击
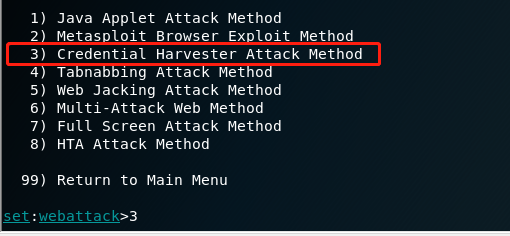
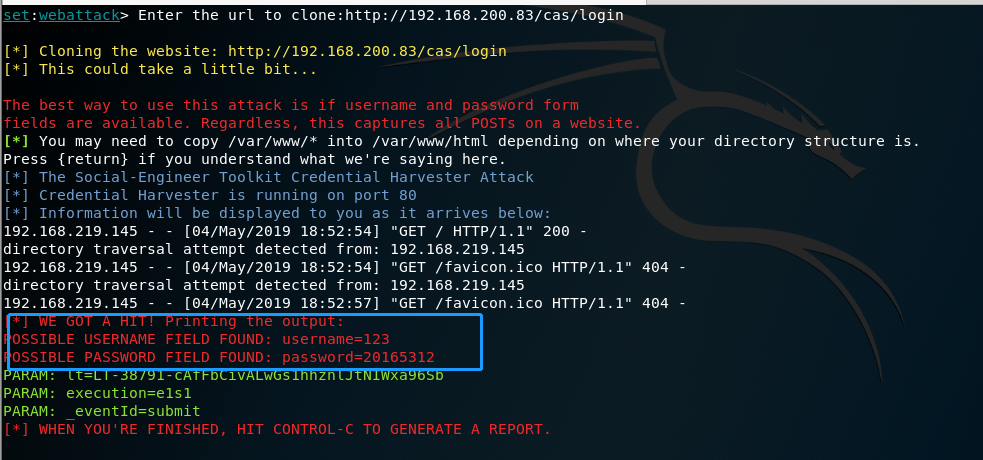
- 选择截取登录用户及密码攻击方式
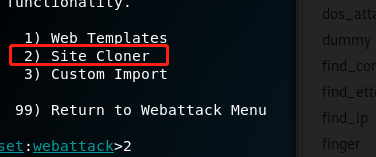
- 选择克隆网站
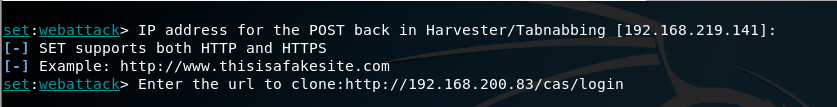
- 输入克隆网站地址
http://192.168.200.83/cas/login
- 在kail中开启另一个终端,使用
ifconfig查询ip地址。在靶机浏览器中访问攻击者ip
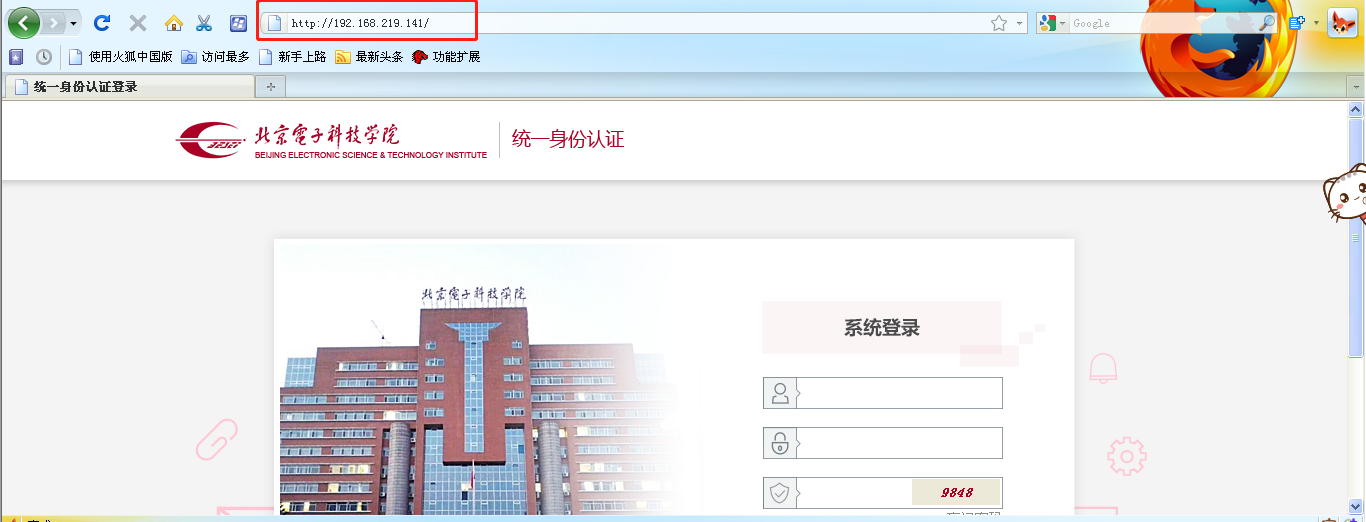
ettercap DNS spoof
- 将kali网卡改为混杂模式
ifconfig eth0 promisc - 对DNS缓存表进行修改
vi /etc/ettercap/etter.dns

- 开启ettercap
ettercap -G
Sniff—>unified sniffing并监听eth0网卡
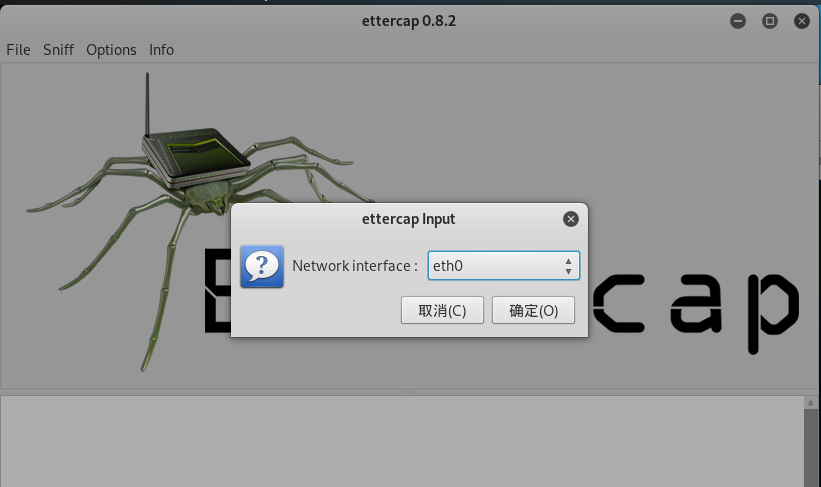
- 扫描子网
Hosts->Scan for hosts再点击Hosts list查看存活主机
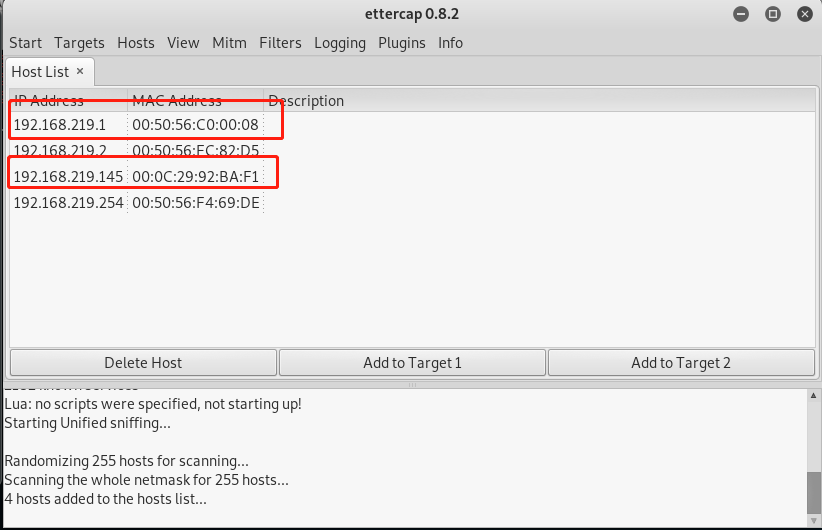
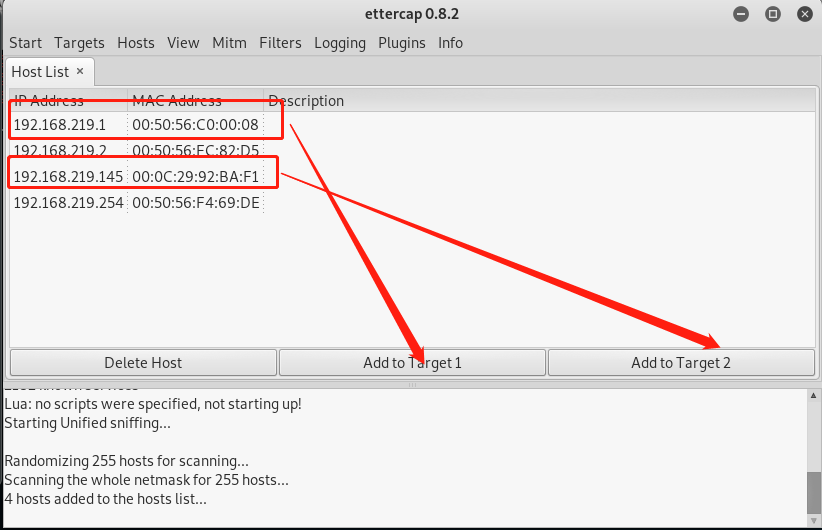
- 将网关IP添加到target1,靶机IP添加到target2
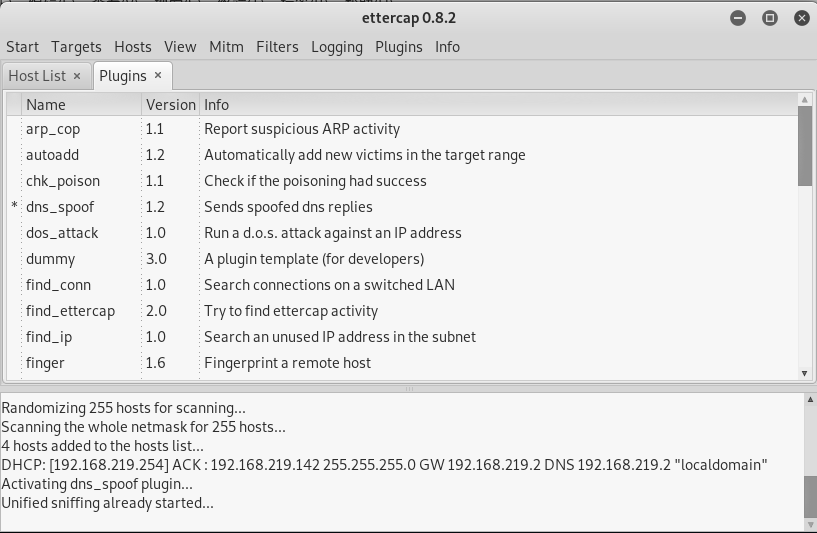
- 选择DNS欺骗的插件
Plugins—>Manage the plugins->dns_spoof
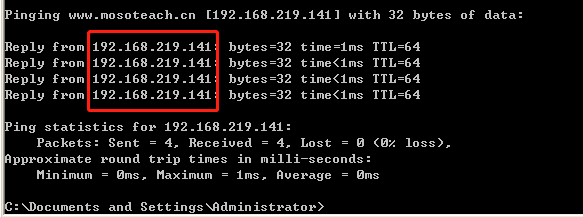
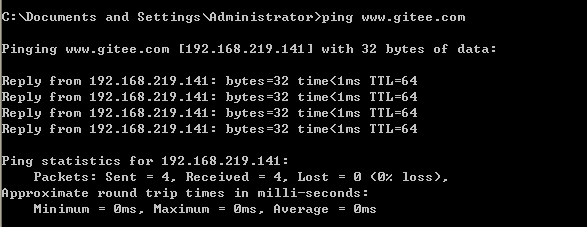
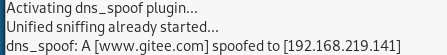
start开始嗅探,此时在靶机中用命令行ping www.mosoteach.cn会发现解析的地址是攻击机kali的IP地址

结合应用两种技术,用DNS spoof引导特定访问到冒名网站
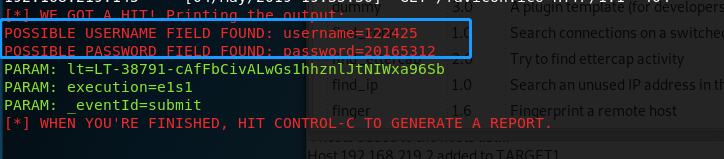
- 在前两个步骤的基础上进行第三步


实验总结及问题回答
- 通常在什么场景下容易受到DNS spoof攻击
- 在同一局域网下比较容易受到DNS spoof攻击,所以就应该谨慎使用没有密码的公用网络
- 在日常生活工作中如何防范以上两攻击方法
- 使用最新版本的DNS服务器软件,并及时安装补丁;
- 可以将IP地址和MAC地址进行绑定,很多时候DNS欺骗攻击是以ARP欺骗为开端的,所以将网关的IP地址和MAC地址静态绑定在一起,可以防范ARP欺骗,进而放止DNS spoof攻击。
- 使用入侵检测系统:只要正确部署和配置,使用入侵检测系统就可以检测出大部分形式的ARP缓存中毒攻击和DNS欺骗攻击
- 谨慎使用公用网络
实验中遇到的问题及解决方法
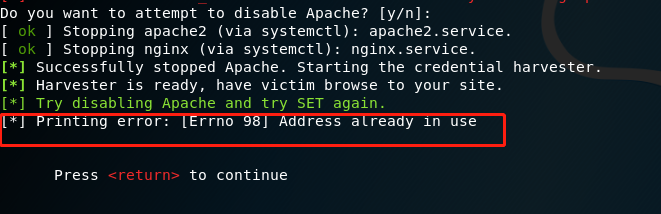
1.遇到如下问题
解决方法
kill -s 9 占用进程PID
2018-2019-2 20165312《网络攻防技术》Exp7 网络欺诈防范的更多相关文章
- 20155211 网络攻防技术 Exp7 网络欺诈防范
20155211 网络攻防技术 Exp7 网络欺诈防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (2)e ...
- 20155306 白皎 《网络攻防》 EXP7 网络欺诈技术防范
20155306 白皎 <网络攻防> EXP7 网络欺诈技术防范 问题回答 (1)通常在什么场景下容易受到DNS spoof攻击 局域网内的攻击以及连接公众场所的共享wifi (2)在日常 ...
- 20145335郝昊《网络攻防》Exp7 网络欺诈技术防范
20145335郝昊<网络攻防>Exp7 网络欺诈技术防范 实验内容 本次实践本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. 简单应用SET工具建立冒名网站. ...
- 20155318 《网络攻防》 Exp7 网络欺诈防范
20155318 <网络攻防> Exp7 网络欺诈防范 基础问题 通常在什么场景下容易受到DNS spoof攻击 DNS spoof攻击即执行DNS欺骗攻击,通过使用Ettercap来进行 ...
- 20155321 《网络攻防》 Exp7 网络欺诈防范
20155321 <网络攻防> Exp7 网络欺诈防范 实验内容 简单应用SET工具建立冒名网站 因为钓鱼网站是在本机的http服务下使用,因此需要将SET工具的访问端口改为http默认的 ...
- 20155334 《网络攻防》 Exp7 网络欺诈防范
20155334 <网络攻防> Exp7 网络欺诈防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击 同一局域网下,以及各种公共网络. 在日常生活工作中如何防范以上两攻 ...
- 20155338 《网络攻防》 Exp7 网络欺诈防范
20155338 <网络攻防> Exp7 网络欺诈防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击 在一些公共场所,看到有免费的公用WIFI就想连的时候就容易受到 在日常 ...
- 20145226夏艺华 网络对抗技术 EXP7 网络欺诈技术防范
20145226夏艺华 网络对抗技术 EXP7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. · 简单应用SET工具建立冒名网站 · ett ...
- 2018-2019-2 20165205 网络对抗技术 Exp7 网络欺诈防范
2018-2019-2 20165205 网络对抗技术 Exp7 网络欺诈防范 实验内容 本次实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET ...
随机推荐
- 小程序npm构建
npm initnpm install --productionnpm i 第三方组件名称 -S --production //重要
- JAVA笔记整理(六),JAVA中的多态
JAVA引用变量有两个类型:一个是编译时类型,一个运行时类型 编译时类型由声明该变量时使用的类型决定,运行时类型由实际赋给该变量的对象决定.如果编译时类型和运行时类型不一样,就形成了多态. 因为子类其 ...
- MySQL 数据库的高可用性分析
MySQL数据库是目前开源应用最大的关系型数据库,有海量的应用将数据存储在MySQL数据库中.存储数据的安全性和可靠性是生产数据库的关注重点.本文分析了目前采用较多的保障MySQL可用性方案. MyS ...
- kali系统无法使用ll命令
ll命令:也就是ls -l的缩写方式. 重装kali系统之后,发现无法使用ll命令了,于是写一个笔记记录一下如何添加ll命令. 解决方法: vim ~/.bashrc 将alias ll=’ls -l ...
- 个性化召回算法实践(四)——ContentBased算法
ContentBased算法的思想非常简单:根据用户过去喜欢的物品(本文统称为 item),为用户推荐和他过去喜欢的物品相似的物品.而关键就在于这里的物品相似性的度量,这才是算法运用过程中的核心. C ...
- k8s的api
一.namespaced resources 所谓的namespaced resources,就是这个resource是从属于某个namespace的, 比如pod, deployment, serv ...
- c++ 流对象之streambuf(可当做缓冲区使用)
在C++ 中引入了流的概念,我们很方便的通过流来读写文本数据和二进制数据,那么流对象的数据究竟是怎么存储的呢,为了搞清这个问题,先来看一看c++ 的 io 体系: 由图可以看出,在stream 的实现 ...
- el-input maxlength 不限制长度
背景: 小鱼最近使用 input输入框时想限制输入的长度, type = "number" 时,限制的长度无效,代码如下 <el-input v-model="fo ...
- nextjs —— jsx style 学习记录
作用域 全局 <style global jsx>{` .hero { width: 100%; color: #333; } .title { margin: 0; width: 100 ...
- 关于WAMP的apache 人多了就访问非常卡的问题解决方法
一直用WAMP 但人多了(在线人数上了500) 就卡得不得了 而这时服务器负载却很小 CPU15% 内存25% 整了好久都没个结果 偶然看到一篇教程 原来是连接数限制的问题 改了就速度飞快了 打开ap ...