
SQLMAP自动注入(三):参数介绍
--delay延时扫描
--scope 从burpsuit日志中过滤日志内容,通过正则表达式筛选扫描目标,19开头,尾数为1、11、121、221的目标

--level=3 会检查user-agent,referer中是否存在sql注入点

--safe-url /--safe-freq
如果发送太多注入请求之后很有可能被服务器端销毁session
设置每发送多少次注入请求之后发送一次正确的请求
--skip-urlencode
某些web服务器不遵守RFC标准编码,使用原始字符提交数据,一个开关不用添加参数
--eval
--predict-output
优化性能,根据检测方法,比对返回值和统计表内容,不断缩小检测范围,提高检测效率,检测版本名,用户名,密码,privilege,role,数据库名称,表名,列名
统计表在/usr/share/sqlmap/txt/common-output.txt里
--keep-alive
使用http(s)长连接,性能好
与--proxy参数不兼容
长连接避免重复建立连接的网络开销,但大量的长连接会严重占用服务器资源
--null-connection
只获取相应页面的大小值,而非页面具体内容,通常用于盲注判断真/假,降低网络带宽消耗
与--text-only不兼容(基于页面内容的比较判断真/假)
--threads
设置最大并发线程
与--predict-output不兼容
-p
指定扫描参数

--skip
排除指定的扫描参数

--dbms
指定扫描的数据库
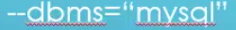

--os
指定操作系统
--invalid-bignum / --invalid-logical

--no-cast
榨取数据时,sqlmap将所有结果转换为字符串,并用空格替换NULL结果
--no-escape
避免混淆,sqlmap使用char()编码逃逸的方法替换字符串

--tamper
混淆脚本,用于绕过应用层过滤,IPS,WAF
--level
1-5级(默认1)
扫描脚本位于/usr/share/sqlmap/xml/payloads

--risk
1-4级(默认1无害)
级别升高可造成数据被篡改等风险
--dns-domain
攻击者控制了某DNS服务器,使用此功能可以提高数据榨取速度
SQLMAP自动注入(三):参数介绍的更多相关文章
- 小白日记45:kali渗透测试之Web渗透-SqlMap自动注入(三)-sqlmap参数详解-Optimization,Injection,Detection,Techniques,Fingerprint
sqlmap自动注入 Optimization [优化性能参数,可提高效率] -o:指定前三个参数(--predict-output.--keep-alive.--null-connection) - ...
- 小白日记46:kali渗透测试之Web渗透-SqlMap自动注入(四)-sqlmap参数详解- Enumeration,Brute force,UDF injection,File system,OS,Windows Registry,General,Miscellaneous
sqlmap自动注入 Enumeration[数据枚举] --privileges -U username[CU 当前账号] -D dvwa -T users -C user --columns [ ...
- 小白日记44:kali渗透测试之Web渗透-SqlMap自动注入(二)-sqlmap参数详解REQUEST
Sqlmap自动注入(二) Request ################################################### #inurl:.php?id= 1. 数据段:--d ...
- 小白日记43:kali渗透测试之Web渗透-SqlMap自动注入(一)-sqlmap参数详解TARGET
SqlMap自动注入(一) sqlmap是一款非常强大的开源sql自动化注入工具,可以用来检测和利用sql注入漏洞[动态页面中get/post参数.cookie.HTTP头].它由Python语言开发 ...
- dvwa——sql手动注入和sqlmap自动注入
手动注入 low: 源码: <?php if( isset( $_REQUEST[ 'Submit' ] ) ) { // Get input $id = $_REQUEST[ 'id' ]; ...
- sqlmap自动注入1(Target完整的超级详细 如有错误望指出)
SQLmap的自动注入学习之路(1) 是通过五种sql注入漏洞的检测技术 ' and(select*from(select(sleep(20)))a)# 这是基于时间的盲注检测 看他返回的时间 可以在 ...
- Sqlmap自动注入--REQEST
数据段: --data sqlmap.py -u ”192.168.1.101/mullitea/login.php" --data="username&passwd=2& ...
- SQLmap自动注入工具命令(10.28 10.29 第二十八 二十九天)
SQL注入工具:明小子 啊D 萝卜头 sqlmap 等等 SQLMAP:开源的自动化诸如利用工具,支持的数据库有12中,在/plugins中可以看到支持的数据库种类,在所有注入利用工具中他 ...
- SQLMAP自动注入(一):sqlmap的简单使用和配合burpsuite使用
python编写,开源 检测方式 基于布尔的盲注检测 基于时间的盲注检测 基于错误的检测 基于union的检测 基于堆叠的检测 优点 数据库直连 -d cookie过期后自动更新cookie信息 可以 ...
随机推荐
- mongodb对数据库的基本操作
数据库切换 查看当前数据库名称 db 查看所有数据库名称 列出所有在物理上存在的数据库 show dbs 切换数据库 如果数据库不存在,则指向数据库,但不创建,直到插入数据或创建集合时数据库才被创建 ...
- 50.纯 CSS 创作一个永动的牛顿摆
原文地址:https://segmentfault.com/a/1190000015270808#articleHeader0 感想: 动画效果 + ::before + 2D转换 HTML code ...
- python学习笔记_week12_mysql
一.数据库介绍 (一)什么是数据库? 数据库(Database)是按照数据结构来组织.存储和管理数据的仓库, 每个数据库都有一个或多个不同的API(接口)用于创建,访问,管理,搜索和复制所保存的数据. ...
- python中的递归小实例
#1.n! def fact(n): if n == 0: return 1 else: return n*fact(n-1)print(fact(10)) #2.斐波那契数列F(n)=F(n-1)+ ...
- ansible常用模块即用法
Linux 中,我们可以通过 ansible-doc -l 命令查看到当前 ansible 都支持哪些模块,通过 ansible-doc -s 模块名 又可以查看该模块有哪些参数可以使用. 下面 ...
- tensorflow实战系列(三)一个完整的例子
#!/usr/bin/env python2# -*- coding: utf-8 -*-"""Created on Wed Jan 18 08:42:55 2017 @ ...
- flash builder的配色方案
写代码的时候看着代码颜色不是特别好,于是研究了一下flash builder的配色方案. flash builder由eclipse开发,采用和eclipse相同的配置方法,这个网站上有很多配色模板: ...
- UI5-学习篇-1-Eclipse开发工具及环境搭建
最近研究SAP-UI5好几个月了,将相关学习经历及问题点做个记录. 1.先了解学习资料相关站点 SAP官网:https://www.sap.com/china/index.html SAP开发工具:h ...
- Oracle 学习总结 - 问题诊断
搜集常用诊断sql https://blog.csdn.net/yangshangwei/article/details/52449489 lock相关: 1. 查看lock, 打开两个事物,事物1更 ...
- javascript:查看一个图片是否加载完成
查看一个图片是否加载完成:<img id="img1" src="http://pic1.xxx.com/wall/f/51c3bb99a21ea.jpg" ...