
逆向破解之160个CrackMe —— 021
CrackMe —— 021
160 CrackMe 是比较适合新手学习逆向破解的CrackMe的一个集合一共160个待逆向破解的程序
CrackMe:它们都是一些公开给别人尝试破解的小程序,制作 crackme 的人可能是程序员,想测试一下自己的软件保护技术,也可能是一位 cracker,想挑战一下其它 cracker 的破解实力,也可能是一些正在学习破解的人,自己编一些小程序给自己破。
| 编号 | 作者 | 保护方式 |
| 021 | Cabeca | Name/Serial1/Serial2(Delphi) |
工具
x32dbg
VB Decompiler Pro
开始破解之旅
ON.1
爆破方式
我们首先使用VB Decompiler Pro 打开021号程序,点击Procedures ->Events 我们在下方窗口内看见两个事件函数,一个是输入触发的事件一个是按钮点击的事件
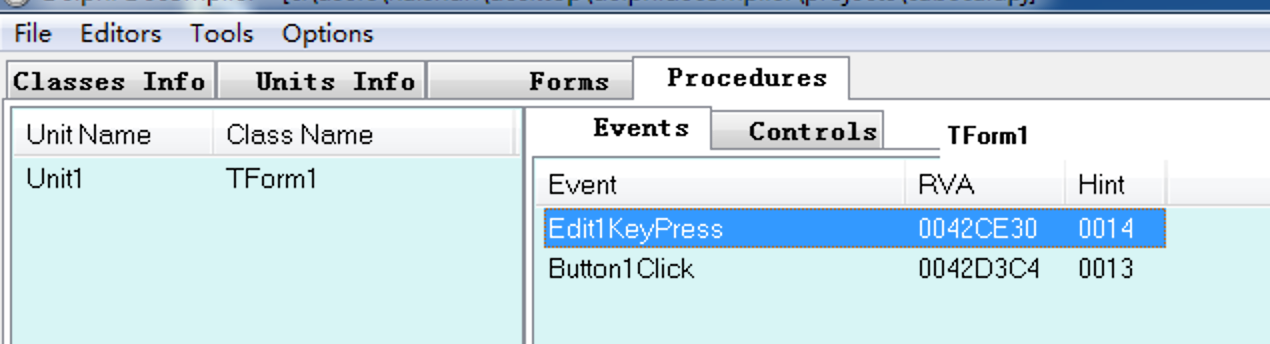
我们记下按钮点击事件的地址0042D3C4
使用x32dbg打开程序在004D3C4处下断,在程序输入框内输入任意数据,点击按钮,程序停在了断点处

单步F8向下运行
此时我们停在了0042D4AA处,看到程序跳过正确提示符处,我们将0042D4AA处JNE修改为NOP继续单步向下
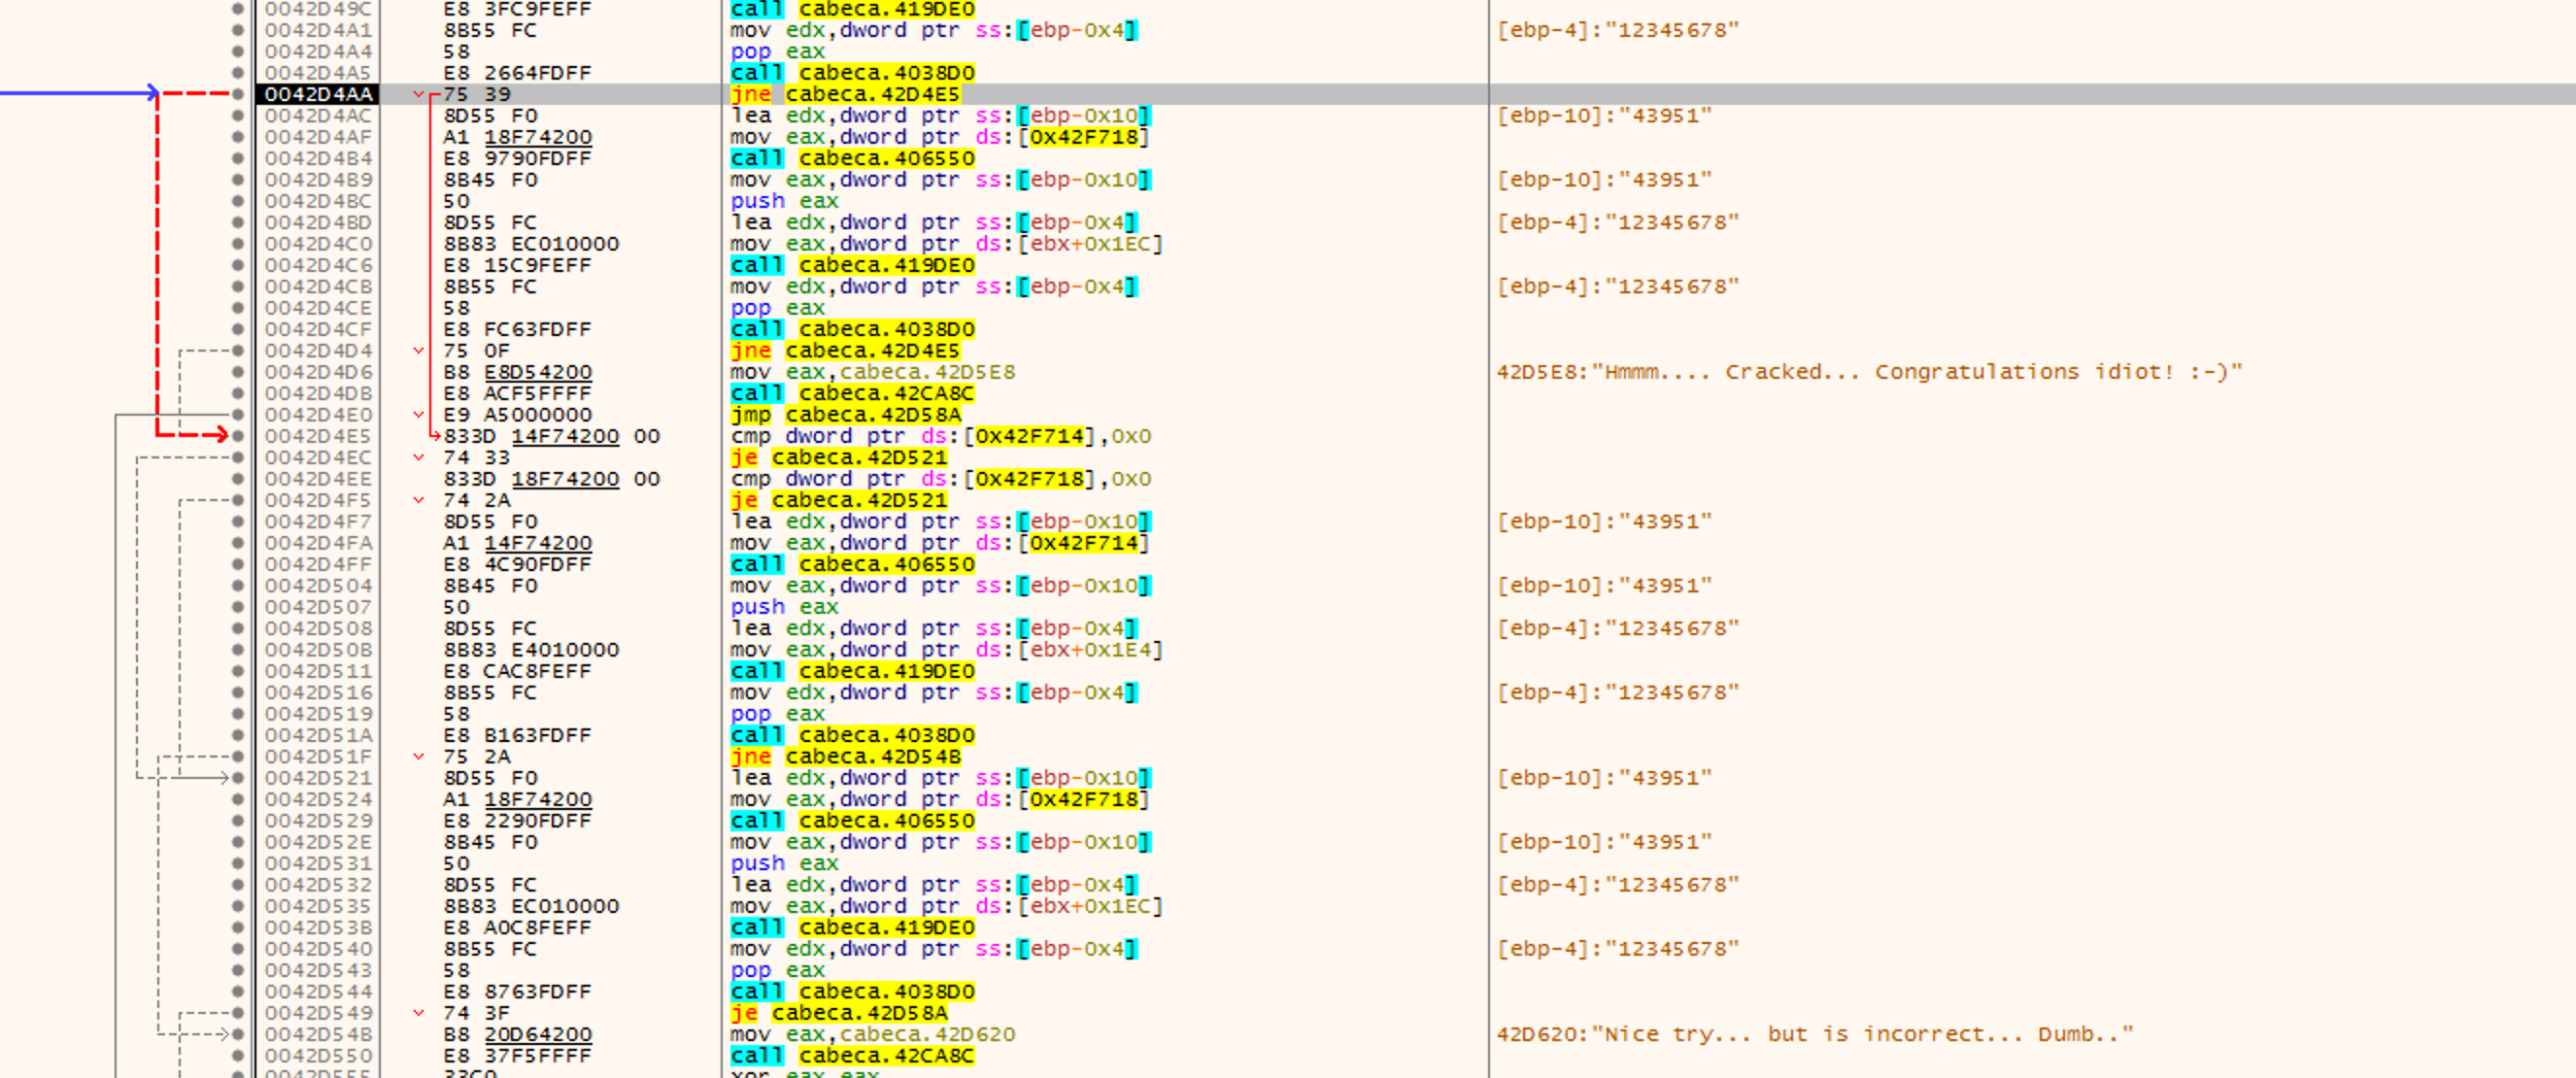
继续单步向下来到了下一个跳转处,看到红色的线跳过了正确提示处,我们将0042D4D4处JNE修改为NOP,F9运行

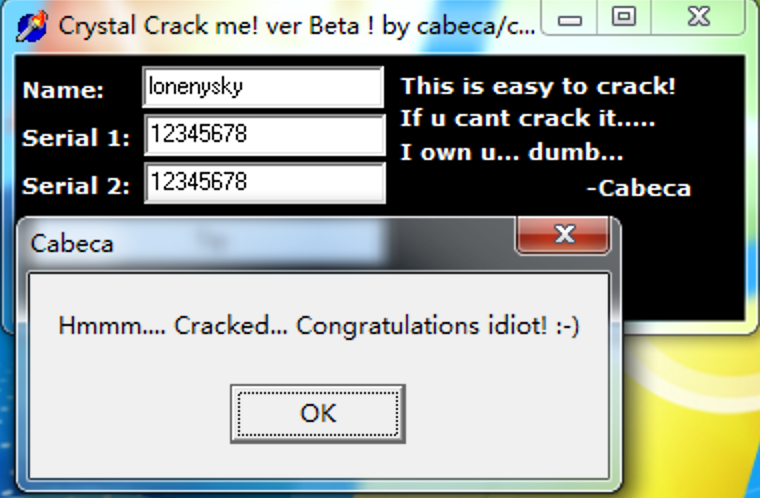
bingo ~ 破解成功
ON.2
追码方式
我们在窗口内输入以下数据
Name : lonenysky
Serial 1 : 1234567
Serial 2 : 1234567
在之前的按钮事件处下断,下断后点击Try按钮,F8单步向下
当我们经过0042D48A地址处时,计算出一个字符串,该字符串疑似第一个注册码
0042D480 |                      | je cabeca.42D4E5                                        |

0042D482 | 8D55 F0                  | lea edx,dword ptr ss:[ebp-0x10]                         | [ebp-]:""

0042D485 | A1 14F74200              | mov eax,dword ptr ds:[0x42F714]                         |

0042D48A | E8 C190FDFF              | call <cabeca.sub_406550>                                |

0042D48F | 8B45 F0                  | mov eax,dword ptr ss:[ebp-0x10]                         | [ebp-]:""

0042D492 |                        | push eax                                                |

0042D493 | 8D55 FC                  | lea edx,dword ptr ss:[ebp-0x4]                          | [ebp-]:"lonenysky"

0042D496 | 8B83 E4010000            | mov eax,dword ptr ds:[ebx+0x1E4]                        |

0042D49C | E8 3FC9FEFF              | call <cabeca.sub_419DE0>                                |

0042D4A1 | 8B55 FC                  | mov edx,dword ptr ss:[ebp-0x4]                          | [ebp-]:"lonenysky"

0042D4A4 |                        | pop eax                                                 |

0042D4A5 | E8 2664FDFF              | call <cabeca.sub_4038D0>                                |

0042D4AA |                      | jne cabeca.42D4E5                                       |

0042D4AC | 8D55 F0                  | lea edx,dword ptr ss:[ebp-0x10]                         | [ebp-]:""

0042D4AF | A1 18F74200              | mov eax,dword ptr ds:[0x42F718]                         |

0042D4B4 | E8 9790FDFF              | call <cabeca.sub_406550>                                |

0042D4B9 | 8B45 F0                  | mov eax,dword ptr ss:[ebp-0x10]                         | [ebp-]:""

0042D4BC |                        | push eax                                                |

0042D4BD | 8D55 FC                  | lea edx,dword ptr ss:[ebp-0x4]                          | [ebp-]:"lonenysky"

0042D4C0 | 8B83 EC010000            | mov eax,dword ptr ds:[ebx+0x1EC]                        |
0042D48A处Call为计算Serial 1的函数
我们将Serial 1处的输入框的内容改为,再次点击Try按钮F8单步向下
此时经过0042D4A4地址处时没有发生跳转,说明Serial 1注册码正确,注册码为

继续F8向下
此时我们看到在进入0042D4C6地址后计算出一个新的字符串疑似我们的Serial 2注册码
0042D4C6 | E8 15C9FEFF              | call <cabeca.sub_419DE0>                                |

0042D4CB | 8B55 FC                  | mov edx,dword ptr ss:[ebp-0x4]                          | [ebp-]:""

0042D4CE |                        | pop eax                                                 | eax:""

0042D4CF | E8 FC63FDFF              | call <cabeca.sub_4038D0>                                |

0042D4D4 |  0F                    | jne cabeca.42D4E5                                       |

0042D4D6 | B8 E8D54200              | mov eax,cabeca.42D5E8                                   | eax:"", 42D5E8:"Hmmm.... Cracked... Congratulations idiot! :-)"
将Serial 2输入框内修改为8327,确定
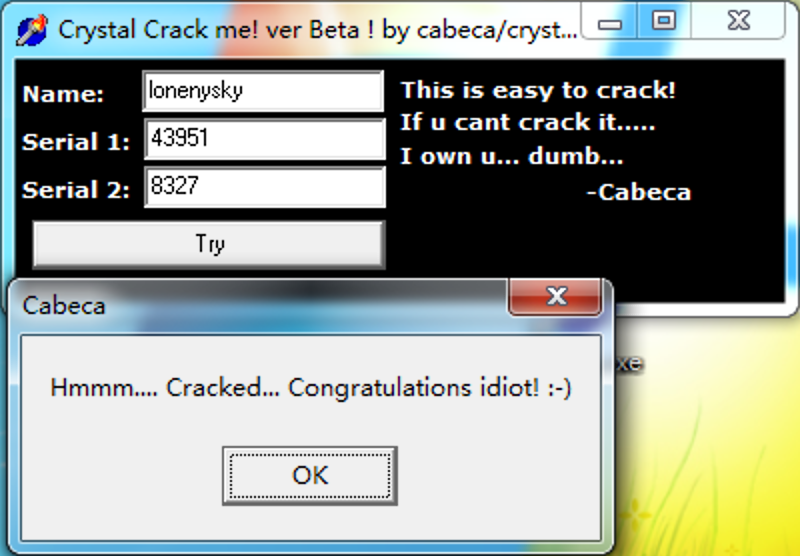
bingo ~ 破解成功
逆向破解之160个CrackMe —— 021的更多相关文章
- 逆向破解之160个CrackMe —— 001
CrackMe —— 001 160 CrackMe 是比较适合新手学习逆向破解的CrackMe的一个集合一共160个待逆向破解的程序 CrackMe:它们都是一些公开给别人尝试破解的小程序,制作 c ...
- 逆向破解之160个CrackMe —— 002-003
CrackMe —— 002 160 CrackMe 是比较适合新手学习逆向破解的CrackMe的一个集合一共160个待逆向破解的程序 CrackMe:它们都是一些公开给别人尝试破解的小程序,制作 c ...
- 逆向破解之160个CrackMe —— 004-005
CrackMe —— 004 160 CrackMe 是比较适合新手学习逆向破解的CrackMe的一个集合一共160个待逆向破解的程序 CrackMe:它们都是一些公开给别人尝试破解的小程序,制作 c ...
- 逆向破解之160个CrackMe —— 013
CrackMe —— 013 160 CrackMe 是比较适合新手学习逆向破解的CrackMe的一个集合一共160个待逆向破解的程序 CrackMe:它们都是一些公开给别人尝试破解的小程序,制作 c ...
- 逆向破解之160个CrackMe —— 014
CrackMe —— 014 160 CrackMe 是比较适合新手学习逆向破解的CrackMe的一个集合一共160个待逆向破解的程序 CrackMe:它们都是一些公开给别人尝试破解的小程序,制作 c ...
- 逆向破解之160个CrackMe —— 016
CrackMe —— 016 160 CrackMe 是比较适合新手学习逆向破解的CrackMe的一个集合一共160个待逆向破解的程序 CrackMe:它们都是一些公开给别人尝试破解的小程序,制作 c ...
- 逆向破解之160个CrackMe —— 017
CrackMe —— 017 160 CrackMe 是比较适合新手学习逆向破解的CrackMe的一个集合一共160个待逆向破解的程序 CrackMe:它们都是一些公开给别人尝试破解的小程序,制作 c ...
- 逆向破解之160个CrackMe —— 018
CrackMe —— 018 160 CrackMe 是比较适合新手学习逆向破解的CrackMe的一个集合一共160个待逆向破解的程序 CrackMe:它们都是一些公开给别人尝试破解的小程序,制作 c ...
- 逆向破解之160个CrackMe —— 025
CrackMe —— 025 160 CrackMe 是比较适合新手学习逆向破解的CrackMe的一个集合一共160个待逆向破解的程序 CrackMe:它们都是一些公开给别人尝试破解的小程序,制作 c ...
随机推荐
- 对C++11中的`移动语义`与`右值引用`的介绍与讨论
本文主要介绍了C++11中的移动语义与右值引用, 并且对其中的一些坑做了深入的讨论. 在正式介绍这部分内容之前, 我们先介绍一下rule of three/five原则, 与copy-and-swap ...
- [Gamma]Scrum Meeting#9
github 本次会议项目由PM召开,时间为6月4日晚上10点30分 时长15分钟 任务表格 人员 昨日工作 下一步工作 木鬼 撰写博客,组织例会 撰写博客,组织例会 swoip 前端显示屏幕,翻译坐 ...
- Plsql 破解 非密钥版
打开注册表在run下输入regedit删除1.HKEY_CURRENT_USER/Software/Allround Automations2.HKEY_CURRENT_USER/Software/M ...
- 【插件】【idea】Maven Helper查找maven依赖图
File->Settings->Plugins 打开pom文件,地下有一个Dependency Analyzer选项
- python 关于celery的定时任务队列的基本使用(celery+redis)【采用配置文件设置】
工程结构沿用https://www.cnblogs.com/apple2016/p/11422388.html,只需修改celeryconfig.py文件即可: 1.更新celeyconfig.py文 ...
- Atlassian JIRA 插件开发之二 安装和创建项目
安装参考 https://developer.atlassian.com/server/framework/atlassian-sdk/install-the-atlassian-sdk-on-a-w ...
- Baidu UEditor .net 下修改默认上传路径
public override void Process() { byte[] uploadFileBytes = null; string uploadFileName = null; if (Up ...
- TCMalloc - 基本流程
SizeMap tcmalloc通过classid将不同的小对象映射到不同的对象桶中,sizemap记录了一些对象大小和对象class的映射以及反向映射,除此之外,还记录了一些ThreadCache与 ...
- kubeadm安装依赖镜像
使用kubeadm安装的时候如果不能翻墙下载镜像是个很大的问题,这里自己把需要的镜像下载push下留作不时之需 docker pull davygeek/kube-proxy:v1.14.2 dock ...
- GoF的23种设计模式之创建型模式的特点和分类
创建型模式的主要关注点是“怎样创建对象?”,它的主要特点是“将对象的创建与使用分离”.这样可以降低系统的耦合度,使用者不需要关注对象的创建细节,对象的创建由相关的工厂来完成.就像我们去商场购买商品时, ...