
SQL非域环境下带自动故障转移数据库镜像的实现方法(包括镜像服务器)
2、创建相应的镜像端点
3、给相应用户分配连接至端点的权限
4、首先在镜像数据库设置伙伴
5、然后在主体服务器设置伙伴
6、在主体服务器设置见证服务器
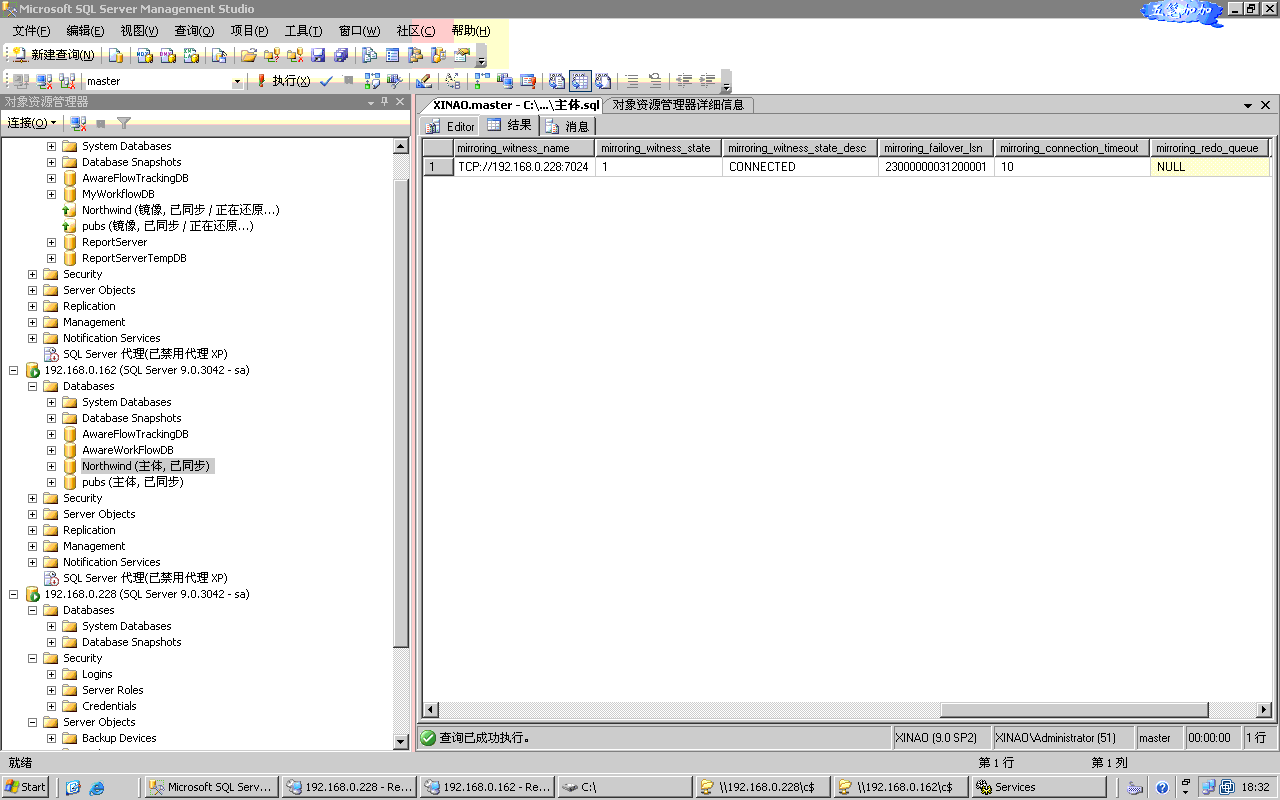
HOST-A主体服务器、HOST-B镜像服务器、HOST-C见证服务器(图中228的机器)
 /**/
 --镜像只支持完全恢复模式,在备份数据库之前检查恢复的模式--对要镜像的数据库进行完整备份后,复制到镜像数据库以NORECOVERNY选项进行恢复USE master;--DROP MASTER KEYCREATE MASTER KEY ENCRYPTION BY PASSWORD = '<1_Strong_Password!>';GO--为此服务器实例制作一个证书。--DROP CERTIFICATE HOST_A_certCREATE CERTIFICATE HOST_A_cert WITH SUBJECT = 'HOST_A certificate',START_DATE = '10/31/2006';GO --使用该证书为服务器实例创建一个镜像端点。--DROP ENDPOINT Endpoint_MirroringCREATE ENDPOINT Endpoint_Mirroring STATE = STARTED AS TCP ( LISTENER_PORT=7024 , LISTENER_IP = ALL ) FOR DATABASE_MIRRORING ( AUTHENTICATION = CERTIFICATE HOST_A_cert , ENCRYPTION = REQUIRED ALGORITHM AES , ROLE = PARTNER );GO--备份 HOST_A 证书,并将其复制到其他机器,将 C:\HOST_A_cert.cer 复制到 HOST_B\HOST_C。BACKUP CERTIFICATE HOST_A_cert TO FILE = 'C:\HOST_A_cert.cer';GO--为入站连接配置 Host_A--在 HOST_A 上为 HOST_B 创建一个登录名。 USE master;--DROP LOGIN HOST_B_loginCREATE LOGIN HOST_B_login WITH PASSWORD = '1Sample_Strong_Password!@#';GO--创建一个使用该登录名的用户。--DROP USER HOST_B_userCREATE USER HOST_B_user FOR LOGIN HOST_B_login;GO--使证书与该用户关联。--DROP CERTIFICATE HOST_B_certCREATE CERTIFICATE HOST_B_cert AUTHORIZATION HOST_B_user FROM FILE = 'C:\HOST_B_cert.cer'GO--授予对远程镜像端点的登录名的 CONNECT 权限。GRANT CONNECT ON ENDPOINT::Endpoint_Mirroring TO [HOST_B_login];GO --在 HOST_A 上为 HOST_C 创建一个登录名。 USE master;--DROP LOGIN HOST_C_loginCREATE LOGIN HOST_C_login WITH PASSWORD = '1Sample_Strong_Password!@#';GO--创建一个使用该登录名的用户。--DROP USER HOST_C_userCREATE USER HOST_C_user FOR LOGIN HOST_C_login;GO--使证书与该用户关联。--DROP CERTIFICATE HOST_C_certCREATE CERTIFICATE HOST_C_cert AUTHORIZATION HOST_C_user FROM FILE = 'C:\HOST_C_cert.cer'GO--授予对远程镜像端点的登录名的 CONNECT 权限。GRANT CONNECT ON ENDPOINT::Endpoint_Mirroring TO [HOST_C_login];GOUSE master;--DROP LOGIN HOST_A_loginCREATE LOGIN HOST_A_login WITH PASSWORD = '1Sample_Strong_Password!@#';GO--创建一个使用该登录名的用户。--DROP USER HOST_A_userCREATE USER HOST_A_user FOR CERTIFICATE HOST_A_cert;GO--授予对远程镜像端点的登录名的 CONNECT 权限。GRANT CONNECT ON ENDPOINT::Endpoint_Mirroring TO [HOST_A_login];GO--必须要在镜像数据库中先设置好伙伴后,才能在主体服务器执行--在 HOST_A 的主体服务器实例上,将 HOST_B 上的服务器实例设置为伙伴(使其成为初始镜像服务器实例)。ALTER DATABASE pubs SET PARTNER = 'TCP://192.168.0.162:7024';GO--设置见证服务器ALTER DATABASE pubs SET WITNESS = N'TCP://192.168.0.228:7024';GO--设置为高安全性模式ALTER DATABASE pubs SET SAFETY FULLGO --此示例假设会话将在高性能模式下运行。若要在高性能模式下配置此会话,在主体服务器实例上(位于 HOST_A 上),将事务安全性设置为 OFF。--Change to high-performance mode by turning off transacton safety.--ALTER DATABASE pubs -- SET PARTNER SAFETY OFF --如果使用高性能模式时,WITNESS也应设为OFF--GO--ALTER DATABASE pubs -- SET PARTNER WITNESS OFF --如果使用高性能模式时,WITNESS也应设为OFF--GO --设置主体数据库在高安全模式下运行--ALTER DATABASE pubs SET SAFETY OFF--GO--在主体数据库执行手动故障转移--ALTER DATABASE pubs SET PARTNER FAILOVER--GO--当主体数据库不可用随后又重新连接后,在任意伙伴中执行,恢复镜像会话--ALTER DATABASE pubs SET PARTNER RESUME--GOSELECT * FROM sys.database_mirroring WHERE database_id=( SELECT database_id FROM sys.databases WHERE name='pubs')
 /***********************************************
 在镜像服务器执行此脚本
 ***********************************************/USE master;--DROP MASTER KEYCREATE MASTER KEY ENCRYPTION BY PASSWORD = '<1_Strong_Password!>';GO--为 HOST_B 服务器实例制作一个证书。--DROP CERTIFICATE HOST_B_certCREATE CERTIFICATE HOST_B_cert WITH SUBJECT = 'HOST_B certificate for database mirroring',START_DATE = '10/31/2007';GO--在 HOST_B 中为服务器实例创建一个镜像端点。--DROP ENDPOINT Endpoint_MirroringCREATE ENDPOINT Endpoint_Mirroring STATE = STARTED AS TCP ( LISTENER_PORT=7024 , LISTENER_IP = ALL ) FOR DATABASE_MIRRORING ( AUTHENTICATION = CERTIFICATE HOST_B_cert , ENCRYPTION = REQUIRED ALGORITHM AES , ROLE = PARTNER );GO--备份 HOST_B 证书,将 C:\HOST_B_cert.cer 复制到 HOST_A\HOST_C。BACKUP CERTIFICATE HOST_B_cert TO FILE = 'C:\HOST_B_cert.cer';GO --为入站连接配置 Host_B--在 HOST_B 上为 HOST_A 创建一个登录名。USE master;--DROP LOGIN HOST_A_loginCREATE LOGIN HOST_A_login WITH PASSWORD = '1Sample_Strong_Password!@#';GO--创建一个使用该登录名的用户。--DROP USER HOST_A_userCREATE USER HOST_A_user FOR LOGIN HOST_A_login;GO--使证书与该用户关联。--DROP CERTIFICATE HOST_A_certCREATE CERTIFICATE HOST_A_cert AUTHORIZATION HOST_A_user FROM FILE = 'C:\HOST_A_cert.cer'GO--授予对远程镜像端点的登录名的 CONNECT 权限。 GRANT CONNECT ON ENDPOINT::Endpoint_Mirroring TO [HOST_A_login];GO--在 HOST_B 上为 HOST_C 创建一个登录名。USE master;--DROP LOGIN HOST_C_loginCREATE LOGIN HOST_C_login WITH PASSWORD = '1Sample_Strong_Password!@#';GO--创建一个使用该登录名的用户。--DROP USER HOST_C_user CREATE USER HOST_C_user FOR LOGIN HOST_C_login;GO--使证书与该用户关联。--DROP CERTIFICATE HOST_C_certCREATE CERTIFICATE HOST_C_cert AUTHORIZATION HOST_C_user FROM FILE = 'C:\HOST_C_cert.cer'GO--授予对远程镜像端点的登录名的 CONNECT 权限。GRANT CONNECT ON ENDPOINT::Endpoint_Mirroring TO [HOST_C_login];GO--在 HOST_B 上为 HOST_B 创建一个登录名。 USE master;--DROP LOGIN HOST_B_loginCREATE LOGIN HOST_B_login WITH PASSWORD = '1Sample_Strong_Password!@#';GO--创建一个使用该登录名的用户。--DROP USER HOST_B_userCREATE USER HOST_B_user FOR CERTIFICATE HOST_B_cert;GO--授予对远程镜像端点的登录名的 CONNECT 权限。GRANT CONNECT ON ENDPOINT::Endpoint_Mirroring TO [HOST_B_login];GO--在 HOST_B 的镜像服务器实例上,将 HOST_A 上的服务器实例设置为伙伴(使其成为初始主体服务器实例)。ALTER DATABASE pubs SET PARTNER = 'TCP://192.168.0.165:7024';GO--创建数据库的快照--CREATE DATABASE pubs_dbss1800 ON--( NAME = pubs, FILENAME = --'C:\Program Files\Microsoft SQL Server\MSSQL.1\pubs_data_1800.ss' )--AS SNAPSHOT OF pubs;--GO--在主体数据库执行手动故障转移--ALTER DATABASE pubs SET PARTNER FAILOVER--GO--在高性能模式下如果主体数据库不可用时,则在镜相数据库强制服务--ALTER DATABASE pubs SET PARTNER FORCE_SERVICE_ALLOW_DATA_LOSS--GOSELECT * FROM sys.database_mirroring WHERE database_id=( SELECT database_id FROM sys.databases WHERE name='pubs')/****************************见证服务器执行*****************************/--ALTER DATABASE MirrorDB SET PARTNER OFFUSE master;--DROP MASTER KEYCREATE MASTER KEY ENCRYPTION BY PASSWORD = '<1_Strong_Password!>';GO --为此服务器实例制作一个证书。--DROP CERTIFICATE HOST_C_certCREATE CERTIFICATE HOST_C_cert WITH SUBJECT = 'HOST_C certificate',START_DATE = '10/31/2007';GO--使用该证书为服务器实例创建一个镜像端点。--DROP ENDPOINT Endpoint_MirroringCREATE ENDPOINT Endpoint_Mirroring STATE = STARTED AS TCP ( LISTENER_PORT=7024 , LISTENER_IP = ALL ) FOR DATABASE_MIRRORING ( AUTHENTICATION = CERTIFICATE HOST_C_cert , ENCRYPTION = REQUIRED ALGORITHM AES , ROLE = WITNESS );GO --备份 HOST_C 证书,并将其复制到其他系统,即 HOST_B\HOST_A。BACKUP CERTIFICATE HOST_C_cert TO FILE = 'C:\HOST_C_cert.cer';GO--为入站连接配置 Host_C--在 HOST_C 上为 HOST_B 创建一个登录名。 USE master;--DROP LOGIN HOST_B_loginCREATE LOGIN HOST_B_login WITH PASSWORD = '1Sample_Strong_Password!@#';GO--创建一个使用该登录名的用户。--DROP USER HOST_B_userCREATE USER HOST_B_user FOR LOGIN HOST_B_login;GO--使证书与该用户关联。--DROP CERTIFICATE HOST_B_certCREATE CERTIFICATE HOST_B_cert AUTHORIZATION HOST_B_user FROM FILE = 'C:\HOST_B_cert.cer'GO--授予对远程镜像端点的登录名的 CONNECT 权限。GRANT CONNECT ON ENDPOINT::Endpoint_Mirroring TO [HOST_B_login];GO --在 HOST_C 上为 HOST_A 创建一个登录名。 USE master;--DROP LOGIN HOST_A_loginCREATE LOGIN HOST_A_login WITH PASSWORD = '1Sample_Strong_Password!@#';GO--创建一个使用该登录名的用户。--DROP USER HOST_A_userCREATE USER HOST_A_user FOR LOGIN HOST_A_login;GO--使证书与该用户关联。--DROP CERTIFICATE HOST_A_certCREATE CERTIFICATE HOST_A_cert AUTHORIZATION HOST_A_user FROM FILE = 'C:\HOST_A_cert.cer'GO--授予对远程镜像端点的登录名的 CONNECT 权限。 GRANT CONNECT ON ENDPOINT::Endpoint_Mirroring TO [HOST_A_login];GO--在 HOST_C 上为 HOST_C 创建一个登录名。 USE master;--DROP LOGIN HOST_C_loginCREATE LOGIN HOST_C_login WITH PASSWORD = '1Sample_Strong_Password!@#';GO--创建一个使用该登录名的用户。--DROP USER HOST_C_userCREATE USER HOST_C_user FOR CERTIFICATE HOST_C_cert;GO--授予对远程镜像端点的登录名的 CONNECT 权限。GRANT CONNECT ON ENDPOINT::Endpoint_Mirroring TO [HOST_C_login];GOSELECT * FROM sys.database_mirroring_endpoints
--成功执行后查看伙伴和见证服务器之间是否正常连接(如上图所示),分别在主体和镜像服务器执行以下语句
SELECT * FROM sys.database_mirroring WHERE database_id=(
SELECT database_id FROM sys.databases WHERE name='pubs')
--如果mirroring_witness_state_desc字段均显示为CONNECTED,则可以停止主体服务器的SQL服务,查看是否可以自动故障转移
上面在每个服务器根据各自创建的证书创建一个登录用户其实可以省略,如果镜像数据库始终不能和见证服务器连接,请尝试重启一下SQL服务,然后再检查。
SQL非域环境下带自动故障转移数据库镜像的实现方法(包括镜像服务器)的更多相关文章
- 非域环境下搭建自动故障转移镜像无法将 ALTER DATABASE 命令发送到远程服务器实例的解决办法
非域环境下搭建自动故障转移镜像无法将 ALTER DATABASE 命令发送到远程服务器实例的解决办法 环境:非域环境 因为是自动故障转移,需要加入见证,事务安全模式是,强安全FULL模式 做到最后一 ...
- 非域环境下SQL Server搭建Mirror(镜像)的详细步骤
1.测试验证环境 服务器角色 机器名 IP SQL Server Ver 主体服务器 WIN-TestDB4O 172.83.XXX.XXX SQL Server 2012 - 11.0.5058.0 ...
- 非域环境下使用证书部署数据库(SqlServer2008R2)镜像
非域环境下使用证书部署数据库(SqlServer2008R2)镜像 前言 部署数据库镜像一般有两种方式域环境下部署http://liulike.blog.51cto.com/1355103/33918 ...
- 第三篇——第二部分——第四文 配置SQL Server镜像——非域环境
原文:第三篇--第二部分--第四文 配置SQL Server镜像--非域环境 本文为非域环境搭建镜像演示,对于域环境搭建,可参照上文:http://blog.csdn.net/dba_huangzj/ ...
- 精讲RestTemplate第1篇-在Spring或非Spring环境下如何使用
一.什么是 RestTemplate? RestTemplate是执行HTTP请求的同步阻塞式的客户端,它在HTTP客户端库(例如JDK HttpURLConnection,Apache HttpCo ...
- MyBatis在非Spring环境下第三方DataSource设置-Druid篇
首先在ITEye上面看到一个同标题文章,在此说明,此文并非转载自 http://iintothewind.iteye.com/blog/2069522 ,因为这篇文章根本就是错误的,照着上面做,工程可 ...
- 基于MGR+Atlas的读写分离尝试,以及MGR+Keepalived+Atlas自动故障转移+读写分离设想
目的是尝试altas的读写分离,现有一套搭建好做测试的MGR(单主),于是就腿搓绳,在MGR基础上搭建altas. 复制环境准备 读写分离理论上讲,跟复制模式没有关系,atlas负责的是重定向读写,至 ...
- 从0开始搭建SQL Server AlwaysOn 第二篇(配置故障转移集群)
从0开始搭建SQL Server AlwaysOn 第二篇(配置故障转移集群) 第一篇http://www.cnblogs.com/lyhabc/p/4678330.html第二篇http://www ...
- (转)从0开始搭建SQL Server AlwaysOn 第二篇(配置故障转移集群)
原文地址: http://www.cnblogs.com/lyhabc/p/4682028.html 这一篇是从0开始搭建SQL Server AlwaysOn 的第二篇,主要讲述如何搭建故障转移集 ...
随机推荐
- 20181223 python 使用Beautiful Soup
(这篇,没什么营养价值) 怎么说呢! 爬虫吧!把html页面进行解析得到有效数据,而beautiful soup 能快速格式化页面再进行方法对数进行提取,存入想要存入的DB中. from bs4 im ...
- GUI库之Tkinter组件(二)
一.Lable组件 Lable组件是用于在界面上输出描述的标签: 1.举个例子. # Lable组件 from tkinter import * root = Tk() root.title(&quo ...
- ssh工具自动化命令
SCP命令 scp [options] SRC... DEST/ 两种方式: scp [options] [user@]host:/sourcefile /destpath scp [options ...
- su - 和su的区别
su root和su - root: su只是切换了root身份,但Shell环境仍然是普通用户的Shell:而su -连用户和Shell环境一起切换成root身份了 推荐使用su - .
- keycloak
keycloak报错, 少了配置项 keycloak.enabled=ture 找不到 publicKey, 1 ping不通 认证中心,2 网络不好
- [Java in NetBeans] Lesson 06. Custom classes
这个课程的参考视频和图片来自youtube. 主要学到的知识点有: Constructors: A special method called when an object of the class ...
- [LeetCode] 868. Binary Gap_Easy
Given a positive integer N, find and return the longest distance between two consecutive 1's in the ...
- MVC5 您不能调用控制器“xx”上的操作方法“xx”,因为该方法是一种泛型方法
在 MVC5 中当使用 routes.MapMvcAttributeRoutes() 添加路由属性是导致在控制器创建的泛型方法调用错误: Cannot call action method 'Sy ...
- HP-UX平台Oracle启动实例遭遇:ORA-27154,ORA-27300,ORA-27301,ORA-27302
环境:HP-UX 11.31 + Oracle 11.2.0.4 现象:在hpux安装Oracle,按业务需求配置参数后,无法启动实例. 报错如下: ORA-27154:post/wait creat ...
- MyBatis基础入门《一》环境搭建
MyBatis基础入门<一>环境搭建 参考资料链接:http://www.mybatis.org/mybatis-3/ 使用maven构建项目,STS开发工具,jdk1.8 项目结构: m ...