
elk-(七)
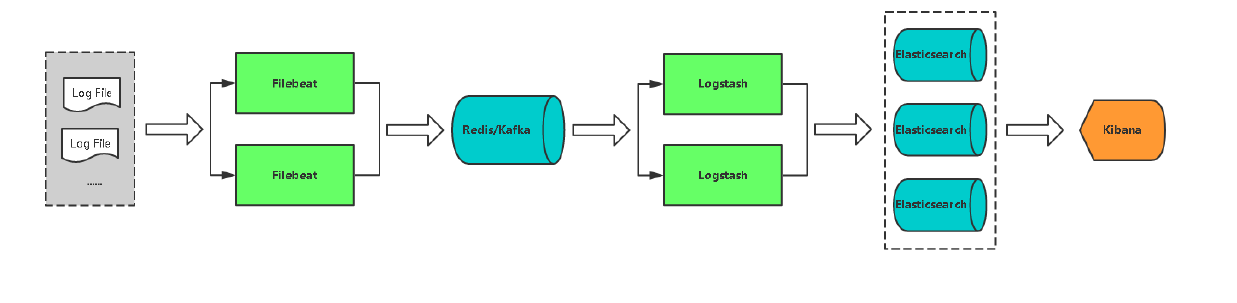
最终架构确定为 logs--->blieb--->redis/kafka--->logstash--->es--->kibana
注意: geoip下载地址:
wget http://geolite.maxmind.com/download/geoip/database/GeoLite2-City.tar.gz
filebeat 配置文件
filebeat-nginx
filebeat.prospectors:

- type: log

  paths:

    - /usr/local/nginx/logs/access.log              #nginx路径

  # tags: ["access"]

  fields:

    app: www                                        #所属于的项目

    type: nginx-access

  fields_under_root: true                           #目录制顶

- type: log

  paths:

    - /usr/local/nginx/logs/error.log

  # ags: ["error"]

  fields:

    app: www

    type: nginx-error

  fields_under_root: true

output.redis:                                     #输入的redis

  hosts: ["192.168.0.215"]                        #ip  密码  key  数据库 数据类型

  password: ""

  key: "filebeat"

  db: 0

  datatype: list
filebeat-tomcat
filebeat.prospectors:

- type: log

  paths:

    - /usr/local/tomcat/logs/catalina.out

  # tags: ["tomcat"]

  fields:

    app: www

    type: tomcat-catalina

  fields_under_root: true

  multiline:

    pattern: '^\['           #自定义正则

    negate: true

    match: after

output.redis:

  hosts: ["192.168.0.215"]

  password: ""

  key: "filebeat"

  db: 0

  datatype: list
nginx-json格式化
log_format json '{ "@timestamp": "$time_iso8601", '

         '"remote_addr": "$remote_addr", '

         '"remote_user": "$remote_user", '

         '"body_bytes_sent": "$body_bytes_sent", '

         '"request_time": "$request_time", '

         '"status": "$status", '

         '"request_uri": "$request_uri", '

         '"request_method": "$request_method", '

         '"http_referrer": "$http_referer", '

         '"http_x_forwarded_for": "$http_x_forwarded_for", '

         '"http_user_agent": "$http_user_agent"}';
logstash配置文件
logstash-to-es-nginxjson.com (nginx json格式化日志)
input {  #进入的类型

    redis {

        host => "192.168.0.215"

        port => 6379

        password => ""

        db => ""

        data_type => "list"

        key => "filebeat"

    }

}

filter {

  if [app] == "www" {    #判断项目

    if [type] == "nginx-access" {  #判断类型

      json {

          source => "message"

          remove_field => ["message"]

      }

      geoip {

          source => "remote_addr"

          target => "geoip"

          database => "/opt/GeoLite2-City.mmdb"   #geoip  数据库地址  可以自定义

          add_field => ["[geoip][coordinates]", "%{[geoip][longitude]}"]

          add_field => ["[geoip][coordinates]", "%{[geoip][latitude]}"]

      }

      mutate {

          convert => ["[geoip][coordinates]", "float"]

      }

    }

  }

}

output {

  elasticsearch {

      hosts  => ["http://192.168.0.212:9200","http://192.168.0.213:9200","http://192.168.0.214:9200"]   #es集群

      index  => "logstash-%{type}-%{+YYYY.MM.dd}"

  }

  stdout{codec => rubydebug }

}
logstash-to-es-custom.conf 自定义格式化
input {

    redis {

        host => "192.168.0.215"

        port => 6379

        password => ""

        db => ""

        data_type => "list"

        key => "filebeat"

    }

}

filter {

  if [app] == "www" {

    if [type] == "nginx-access" {

      grok {

        match => {

          "message" => "%{IPV4:remote_addr} - (%{USERNAME:remote_user}|-) \[%{HTTPDATE:time_local}\] \"%{WORD:request_method} %{URIPATHPARAM:request_uri} HTTP/%{NUMBER:http_protocol}\" %{NUMBER:http_status} %{NUMBER:body_bytes_sent} \"%{GREEDYDATA:http_referer}\" \"%{GREEDYDATA:http_user_agent}\" \"(%{IPV4:http_x_forwarded_for}|-)\""

        }   #自定义格式化

        overwrite => ["message"]

      }

      geoip {

          source => "remote_addr"

          target => "geoip"

          database => "/opt/GeoLite2-City.mmdb"

          add_field => ["[geoip][coordinates]", "%{[geoip][longitude]}"]

          add_field => ["[geoip][coordinates]", "%{[geoip][latitude]}"]

      }

      date {

          locale => "en"

          match => ["time_local", "dd/MMM/yyyy:HH:mm:ss Z"]

      }

      mutate {

          convert => ["[geoip][coordinates]", "float"]

      }

    }

  }

}

output {

  elasticsearch {

      hosts  => ["http://192.168.0.212:9200","http://192.168.0.213:9200","http://192.168.0.214:9200"]

      index  => "logstash-%{type}-%{+YYYY.MM.dd}"

  }

  stdout{codec => rubydebug }

}
elk-(七)的更多相关文章
- SpringBoot进阶教程(七十四)整合ELK
在上一篇文章<SpringBoot进阶教程(七十三)整合elasticsearch >,已经详细介绍了关于elasticsearch的安装与使用,现在主要来看看关于ELK的定义.安装及使用 ...
- ELK系列七:Elasticsearch的集群配置和监控以及在部署ELK中踩的坑
1.基本下载安装 #按照ELK系列一博客安装启动即可,没有大坑,注意一下权限即可 chmod -R 777 ./elasticsearch #此外没有java的,注意安装下JDK,我这次部署的环境是C ...
- 中小型研发团队架构实践七:集中式日志ELK
一.集中式日志 日志可分为系统日志.应用日志以及业务日志,系统日志给运维人员使用,应用日志给研发人员使用,业务日志给业务操作人员使用.我们这里主要讲解应用日志,通过应用日志来了解应用的信息和状态,以及 ...
- Spring Cloud Sleuth+ZipKin+ELK服务链路追踪(七)
序言 sleuth是spring cloud的分布式跟踪工具,主要记录链路调用数据,本身只支持内存存储,在业务量大的场景下,为拉提升系统性能也可通过http传输数据,也可换做rabbit或者kafka ...
- 日志分析工具ELK配置详解
日志分析工具ELK配置详解 一.ELK介绍 1.1 elasticsearch 1.1.1 elasticsearch介绍 ElasticSearch是一个基于Lucene的搜索服务器.它提供了一个分 ...
- ELK Packetbeat 部署指南(15th)
原文链接:http://www.ttlsa.com/elk/elk-packetbeat-deployment-guide/ Packetbeat 是一个实时网络数据包分析工具,与elasticsea ...
- ELK 之二:ElasticSearch 和Logstash高级使用
一:文档 官方文档地址:1.x版本和2.x版本 https://www.elastic.co/guide/en/elasticsearch/guide/index.html 硬件要求: 1.内存,官方 ...
- 云计算Docker全面项目实战(Maven+Jenkins、日志管理ELK、WordPress博客镜像)
2013年,云计算领域从此多了一个名词“Docker”.以轻量著称,更好的去解决应用打包和部署.之前我们一直在构建Iaas,但通过Iaas去实现统一功 能还是相当复杂得,并且维护复杂.将特殊性封装到 ...
- ELK日志管理搭建
目录: 一.介绍 二.安装JDK 三.安装Elasticsearch 四.安装Kibana 五.安装Nginx 六.安装Logstash 七.安装Logstash-forwarder 八.测试 系统环 ...
- [原创]ubuntu14.04部署ELK+redis日志分析系统
ubuntu14.04部署ELK+redis日志分析系统 [环境] host1:172.17.0.4 搭建ELK+redis服务 host2:172.17.0.3 搭建logstash+nginx服务 ...
随机推荐
- Map:目录
ylbtech-Map:目录 1.返回顶部 1.百度地图 http://lbsyun.baidu.com/ 2.高德地图 http://lbs.amap.com/ 3. 2.返回顶部 3. ...
- 160多个android开源码汇总
第一部分 个性化控件(View) 主要介绍那些不错个性化的View,包含ListView.ActionBar.Menu.ViewPager.Gallery.GridView.ImageView.Pro ...
- MySql.Data.dll的版本
在.Net下访问Mysql,先是用6.4.4,老有问题,也不知道哪个版本可以用,查询官网 https://dev.mysql.com/doc/connector-net/en/connector-ne ...
- CentOS7开启docker远程访问并在idea中连接使用
CentOS7开启docker远程访问并在idea中连接使用 1.编辑/usr/lib/systemd/system/docker.service,配置远程访问.主要是在[Service]这个部分,添 ...
- 【C++】C++中的分离式编译
在C++中随着程序越来越复杂,我们希望把程序的各个部分分别储存在不同的文件中.C++支持的分离式编译(separate compilation)允许我们把程序分割到几个文件中去,每个文件独立编译. 头 ...
- 1、金融之关于BIAS
一.☆BIAS(1)什么是BIAS☆ BIAS[指标介绍] BIAS乖离率也称为Y值,是用股价指数与移动平均线的比值关系,来描述股票价格与移动平均线之间的偏离程度.乖离率功能主要是通过测算股 ...
- MySQL执行计划解析
前言 在实际数据库项目开发中,由于我们不知道实际查询时数据库里发生了什么,也不知道数据库是如何扫描表.如何使用索引的,因此,我们能感知到的就只有SQL语句的执行时间.尤其在数据规模比较大的场景下,如何 ...
- 免费ss账号网站
下面网址按排序顺序优先使用,数字越小优先级越高 1,https://io.freess.today/ 2,https://free-ss.site/ 3,https://ss.freess.org/ ...
- Source Insight小技巧:修改Symbol Window的默认宽度
SI是个好东西,但是源代码窗口左边的符号窗口的默认宽度实在是太小,每次打开一个新的源码窗口都要重新拖放调整,很烦人.下面是一劳永逸调整Symbol Window宽度的方法. 打开一个源码窗口,将Sym ...
- [HBase Manual]CH5 HBase运行模式:单实例和分布式
HBase运行模式:单实例和分布式 HBase运行模式:单实例和分布式 1.单实例模式 1.1 单实例在HDFS下 2.分布式 2.1 伪分布式 3完全分布式 HBase有2种运行模式,单实例和分布式 ...