
.Net Core之JWT授权
一、什么是JWT
文章参考:https://www.leo96.com/article/detail/55
JSON Web令牌(JWT)是一个开放标准(RFC 7519),它定义 了一种紧凑且自包含的方式,用于在各方之间安全地传输信息作为JSON对象。由于此信息是经过数字签名的,因此可以被验证和信任。可以使用秘密(使用HMAC算法)或使用RSA或ECDSA的公钥/私钥对JWT进行签名。
二、使用场景
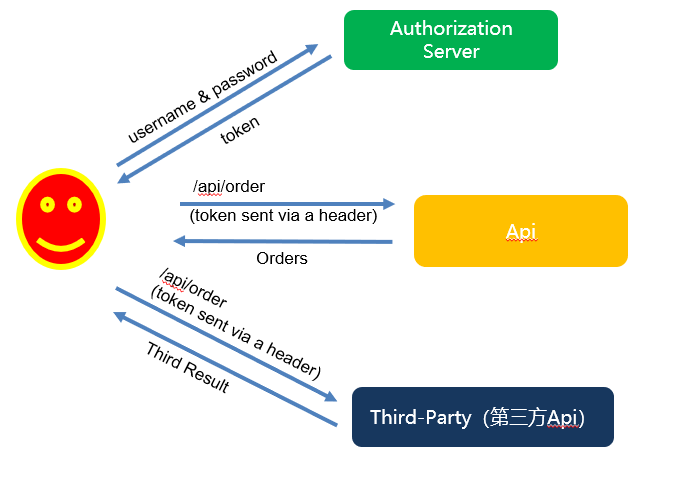
1、授权:这是使用JWT的最常见方案。一旦用户登录,每个后续请求将包括JWT,从而允许用户访问该令牌允许的路由,服务和资源。单一登录是当今广泛使用JWT的一项功能,因为它的开销很小并且可以在不同的域中轻松使用。
2、信息交换:JSON Web令牌是在各方之间安全传输信息的好方法。因为可以对JWT进行签名(例如,使用公钥/私钥对),所以您可以确定发件人是他们所说的人。此外,由于签名是使用标头和有效负载计算的,因此您还可以验证内容是否未被篡改。
三、JWT授权流程
四、JWT令牌结构
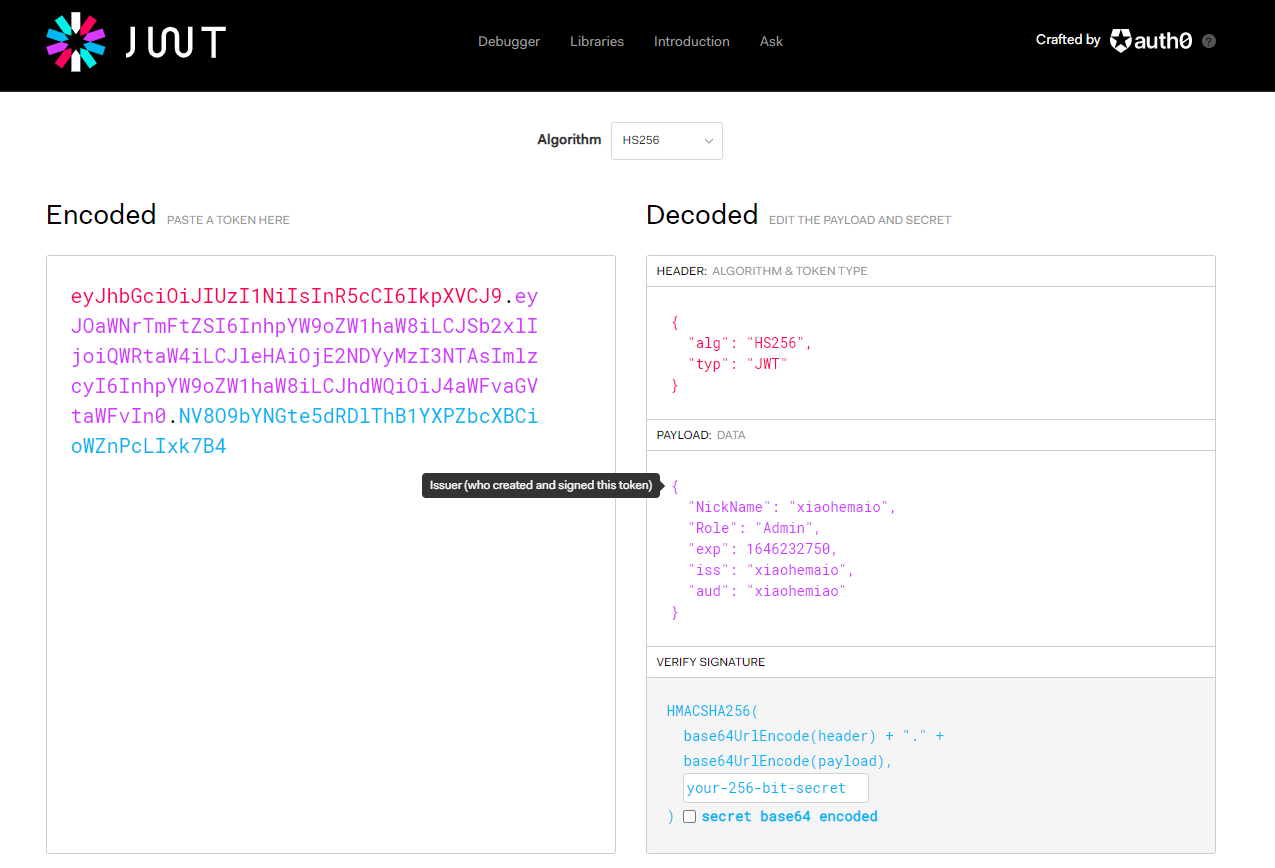
1、header(头部)头部是令牌的第一部分,通常由两部分组成:令牌的类型(即JWT)和令牌所使用的签名算法,如SHA256、HMAC等
2、payload(有效载荷)头部是令牌的第一部分,通常由两部分组成:令牌的类型(即JWT)和令牌所使用的签名算法,如SHA256、HMAC等
有三种说明类型,预定义声明、公共声明和私有声明。声明名称仅是三个字符,因为JWT是紧凑的
- 预定义声明:包括iss(发出者), exp(到期时间), sub(主题), aud(受众)等,是推荐的但是不是强制的可以没有。
- 公共声明:公共声明,这个部分可以随便定义,但是要注意和 IANA JSON Web Token 冲突。
- 私有声明:这个部分是共享被认定信息中自定义部分。
3、signature(签名) 签名是令牌的第三部分,由header和payload进行64位编码后再使用加密算法加密即可
五、代码撸起来
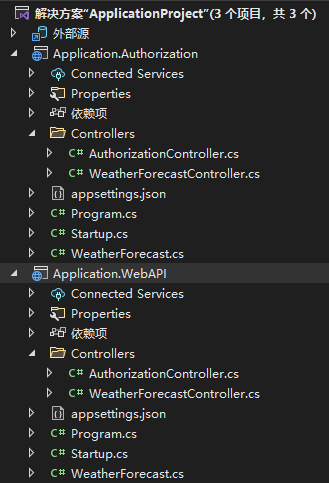
楼主用vs2022新建了两个解决方案,分别是Application.Authorization(用来生成token),Application.WebAPI(用来token授权)
一、生成token
[ApiController]

    [Route("[controller]")]

    public class AuthorizationController : ControllerBase

    {

        public IConfiguration _configuration { get; }

        public AuthorizationController(IConfiguration configuration)

        {

            _configuration = configuration;

        }

        /// <summary>

        /// 获取Token

        /// </summary>

        /// <param name="userName"></param>

        /// <param name="pwd"></param>

        /// <returns></returns>

        [HttpGet]

        [Route("GetToken")]

        public dynamic GetToken(string userName= "xiaohemaio", string pwd= "123456")

        {

            // 验证用户和密码应该去查询数据库,此处省略

            if(userName.Equals("xiaohemaio") && pwd.Equals("123456"))

            {

                //  有效载荷,这里可以自定义写,尽量避免敏感信息

                Claim[] claims = new Claim[] {

                new Claim("NickName",userName),

                new Claim("Role","Admin")

                };

                // 需要加密,需要加密key

                // NuGet引入:Microsoft.IdentityModel.Tokens

                SymmetricSecurityKey key = new SymmetricSecurityKey(Encoding.UTF8.GetBytes(_configuration["JWTAuthorization:securitykey"]));

                SigningCredentials creds = new SigningCredentials(key,SecurityAlgorithms.HmacSha256);

                // NuGet引入:Microsoft.IdentityModel.Tokens.Jwt

                // 官方规定了7个非强制但建议使用的字段:

                // iss(issuer):签发人

                // exp(expiration time) :过期时间

                // sub(subject):主题

                // aud(audience):受众

                // nbf(not befaore):生效时间

                // lat(issued at):签发时间

                // jti(jwt id):编号

                JwtSecurityToken token = new JwtSecurityToken(

                issuer:_configuration["JWTAuthorization:issuer"],

                audience: _configuration["JWTAuthorization:audience"],

                claims: claims,

                expires:System.DateTime.Now.AddMinutes(5),

                signingCredentials: creds

                );

                string returnToken = new JwtSecurityTokenHandler().WriteToken(token);

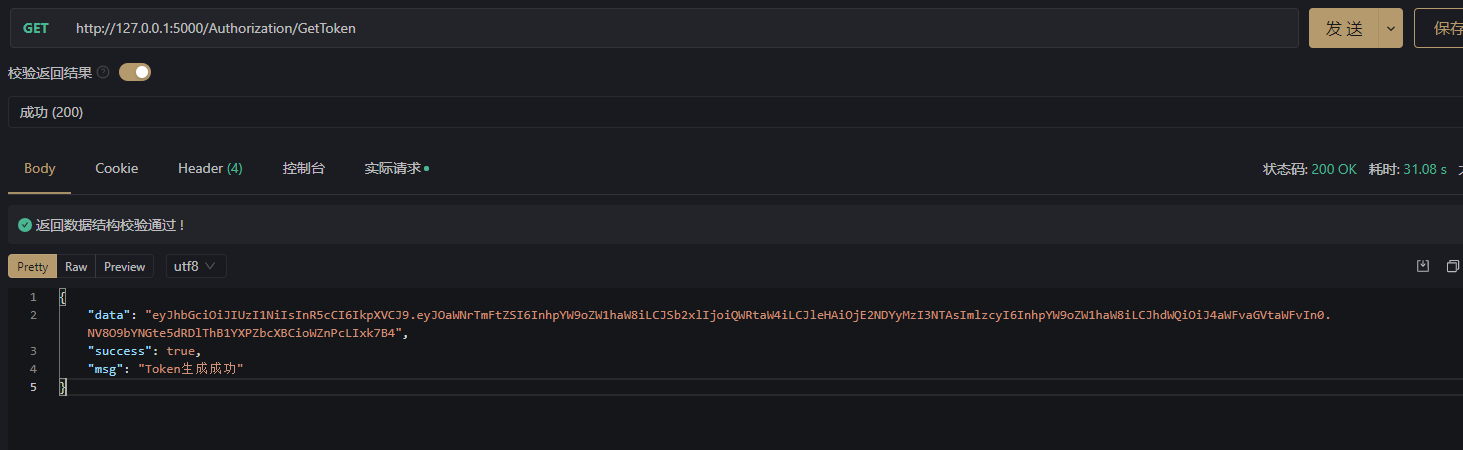
                return Ok(new { Data= returnToken ,Success=true,Msg="Token生成成功"});

            }

            return Ok(new { Data = string.Empty, Success = false, Msg = "Token生成失败" });

        }

    }
  "JWTAuthorization": {

    "issuer": "xiaohemaio", // 签发人,可自定义

    "audience": "xiaohemiao", // 受众,可自定义

    "securitykey": "8cbe2b73be20b183bd787f31d4dc3f0d05bb2640495ebf8f52e790907d20f70a" // 加密key,根据需要自己生成 参考地址 https://crypot.51strive.com/sha256.html

  }
二、Token授权
[ApiController]

    [Route("[controller]")]

    public class AuthorizationController : ControllerBase

    {

        [HttpGet]

        [Route("Get")]

        public dynamic Get()

        {

            return Ok(new { Data = "test", Sueccess = true });

        }

        [HttpGet]

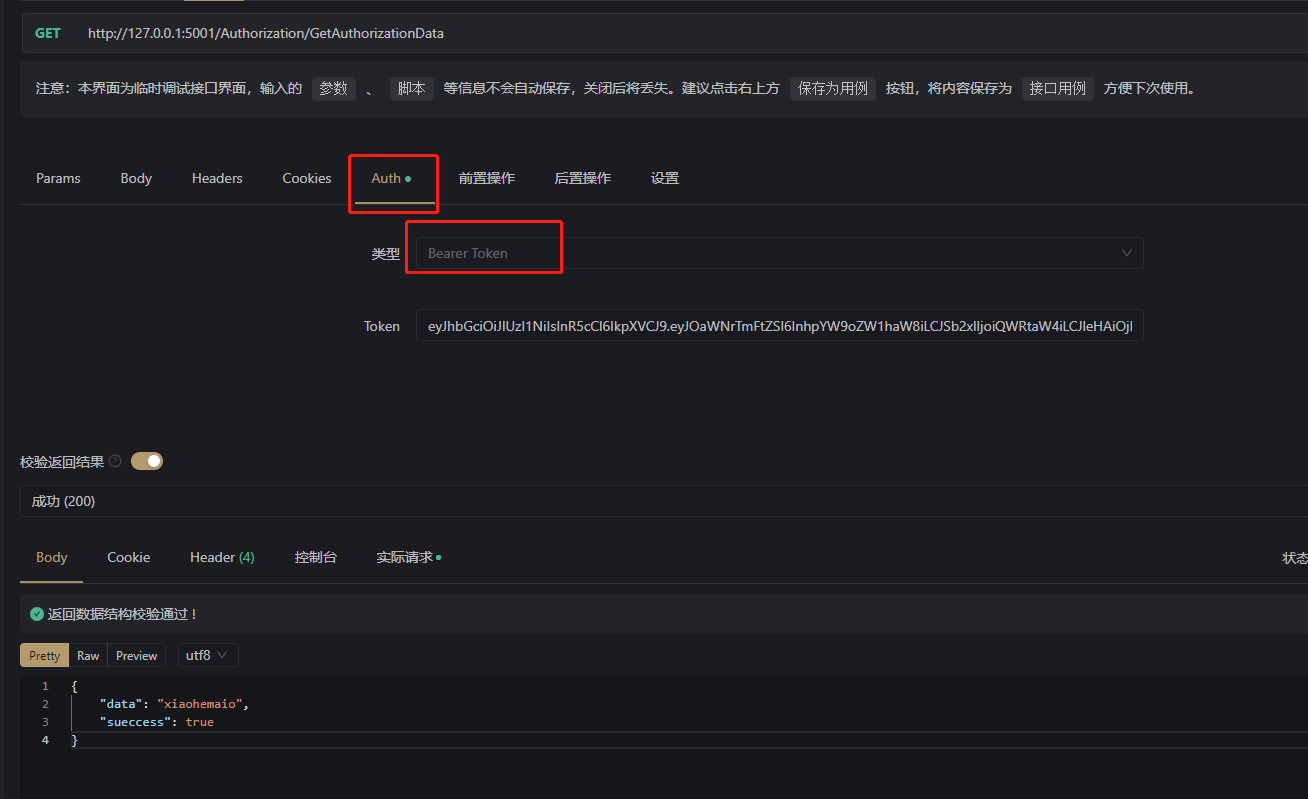
        [Route("GetAuthorizationData")]

        [Authorize]

        public dynamic GetAuthorizationData()

        {

            // 获取当前登录的用户名

            var userName = HttpContext.AuthenticateAsync().Result.Principal.Claims.FirstOrDefault(x => x.Type.Equals("NickName"))?.Value;

            return new JsonResult(new { Data = userName, Sueccess = true });

        }

    }
public class Startup

    {

        public Startup(IConfiguration configuration)

        {

            Configuration = configuration;

        }

        public IConfiguration Configuration { get; }

        // This method gets called by the runtime. Use this method to add services to the container.

        public void ConfigureServices(IServiceCollection services)

        {

            services.AddControllers();

            {

                // ************************2、JWT鉴权授权******************************************

                // NuGet引入程序包:Microsoft.AspNetCore.Authentication.JwtBearer (如果是.net5则使用5.0及以上的版本,如是.net6 则使用6.0及以上版本,如是.net core 3.1 则使用3.0及以上版本)

                services.AddAuthentication(JwtBearerDefaults.AuthenticationScheme)

                    .AddJwtBearer(options => {

                        options.TokenValidationParameters = new TokenValidationParameters

                        {

                            ValidateIssuer = true,

                            ValidateAudience = true,

                            ValidateLifetime = true,

                            ValidateIssuerSigningKey= true,

                            ValidIssuer= Configuration["JWTAuthorization:issuer"], // Issuer 这个和应用Application.Authorization里面的设置一样,表示谁签发的Token

                            ValidAudience = Configuration["JWTAuthorization:audience"], // Audience 这个和应用Application.Authorization里面的设置一样,表示受众的Token

                            IssuerSigningKey =new SymmetricSecurityKey(Encoding.UTF8.GetBytes(Configuration["JWTAuthorization:securitykey"])), // 拿到securitykey

                            AudienceValidator = (m,n,z) => {  // 自定义规则

                                return true;

                            }

                        };

                    });

            }

        }

        // This method gets called by the runtime. Use this method to configure the HTTP request pipeline.

        public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

        {

            if (env.IsDevelopment())

            {

                app.UseDeveloperExceptionPage();

            }

            app.UseRouting();

            // ********************1、启用鉴权*********************

            app.UseAuthentication();

            app.UseAuthorization();

            app.UseEndpoints(endpoints =>

            {

                endpoints.MapControllers();

            });

        }

    }
  "JWTAuthorization": {

    "issuer": "xiaohemaio", // 签发人,可自定义

    "audience": "xiaohemiao", // 受众,可自定义

    "securitykey": "8cbe2b73be20b183bd787f31d4dc3f0d05bb2640495ebf8f52e790907d20f70a" // 加密key,根据需要自己生成 参考地址 https://crypot.51strive.com/sha256.html

  }
.Net Core之JWT授权的更多相关文章
- ASP.NET Core 中jwt授权认证的流程原理
目录 1,快速实现授权验证 1.1 添加 JWT 服务配置 1.2 颁发 Token 1.3 添加 API访问 2,探究授权认证中间件 2.1 实现 Token 解析 2.2 实现校验认证 1,快速实 ...
- 【从零开始搭建自己的.NET Core Api框架】(四)实战!带你半个小时实现接口的JWT授权验证
系列目录 一. 创建项目并集成swagger 1.1 创建 1.2 完善 二. 搭建项目整体架构 三. 集成轻量级ORM框架——SqlSugar 3.1 搭建环境 3.2 实战篇:利用SqlSuga ...
- 如何使用Swagger为.NET Core 3.0应用添加JWT授权说明文档
简介 本教程采用WHY-WHAT-HOW黄金圈思维模式编写,黄金圈法则强调的是从WHY为什么学,到WHAT学到什么,再到HOW如何学.从模糊到清晰的学习模式.大家的时间都很宝贵,我们做事前先想清楚为什 ...
- Dotnet core使用JWT认证授权最佳实践(二)
最近,团队的小伙伴们在做项目时,需要用到JWT认证.遂根据自己的经验,整理成了这篇文章,用来帮助理清JWT认证的原理和代码编写操作. 第一部分:Dotnet core使用JWT认证授权最佳实践(一) ...
- .Net Core官方的 JWT 授权验证
什么是JWT? JSON Web令牌(JWT)是一个开放标准(RFC 7519),它定义了一种紧凑且自包含的方式,用于在各方之间安全地传输信息作为JSON对象.由于此信息是经过数字签名的,因此可以被验 ...
- 温故知新,.Net Core遇见JWT(JSON Web Token)授权机制方案
什么是JWT JWT (JSON Web Token) 是一个开放标准,它定义了一种以紧凑和自包含的方法,用于在双方之间安全地传输编码为JSON对象的信息. 因此,简单来说,它是JSON格式的加密字符 ...
- .net core 学习小结之 自定义JWT授权
自定义token的验证类 using System; using System.Collections.Generic; using System.IO; using System.Linq; usi ...
- ASP.NET Core 基于JWT的认证(一)
ASP.NET Core 基于JWT的认证(一) Json web token (JWT), 是为了在网络应用环境间传递声明而执行的一种基于JSON的开放标准((RFC 7519).该token被设计 ...
- Asp.Net Core基于JWT认证的数据接口网关Demo
近日,应一位朋友的邀请写了个Asp.Net Core基于JWT认证的数据接口网关Demo.朋友自己开了个公司,接到的一个升级项目,客户要求用Aps.Net Core做数据网关服务且基于JWT认证实现对 ...
随机推荐
- 【记录一个问题】go1.17中,把代码文件放在main.go的同级目录,导致无法编译
写了类似目录结构的代码: myproxy - main.go - server.go 编译的时候总是出现main.go中找不到类型定义.但是用goland却可以直接执行. 最后调整了目录结构后解决: ...
- golang中结构体指针的应用
package main import ( "fmt" ) type School struct { brand string city string } type Class s ...
- java接口概述及特点
1 package face_09; 2 3 4 5 6 abstract class AbsDemo{ 7 abstract void show1(); 8 abstract void show2( ...
- 《手把手教你》系列技巧篇(六十一)-java+ selenium自动化测试 - 截图三剑客 -下篇(详细教程)
1.简介 按照计划宏哥今天将介绍java+ selenium自动化测试截图操作实现的第三种截图方法,也就是截图的第三剑客 - 截取某个元素(或者目标区域)的图片.在测试的过程中,有时候不需要截取整个屏 ...
- python17day
昨日回顾 自定义模块等 今日内容 自定义模块 模块是什么? 抖音:20万行代码全部放在一个py文件? 为什么不行? 代码多,读取时间长 代码不容易维护 所以应该? 一个py文件拆分100个文件,100 ...
- AT2274 [ARC066D] Contest with Drinks Hard
先考虑不修改怎么做,可以令 \(dp_i\) 表示前 \(i\) 个题能获得的最大得分.那么我们有转移: \[dp_i = \min\{dp_{i - 1}, dp_{j} + \frac{(i - ...
- linux中shell变量$#等的释义
linux中shell变量$#,$@,$0,$1,$2的含义解释: 变量说明: 1. $$ Shell本身的PID(ProcessID) 2. $! Shell最后运行的后台Process的PID 3 ...
- java中静态代码块初始化顺序
(一)java 静态代码块 静态方法区别 一般情况下,如果有些代码必须在项目启动的时候就执行的时候,需要使用静态代码块,这种代码是主动执行的;需要在项目启动的时候就初始化,在不创建对象的情况下, ...
- rtsp监控直播转码用到EasyNVR
第一 下载EasyNVR_win_v2.6.18.0320 第二 安装启动 第三 配置转码路径 http://localhost:10800/ 最后转码播放 /hls/stream_1/stream_ ...
- 3.Flink实时项目之流程分析及环境搭建
1. 流程分析 前面已经将日志数据(ods_base_log)及业务数据(ods_base_db_m)发送到kafka,作为ods层,接下来要做的就是通过flink消费kafka 的ods数据,进行简 ...