
[oldboy-django][4python面试]有关csrf跨站伪造请求攻击
1 csrf定义
- csrf定义:Cross Site Request Forgery,跨站请求伪造

        举例来说:

            网站A伪造了一个图片链接:

            <a href="http://www.cmbchina.com/?to=652222287448748&money=1999999><img></img></a>

            该链接指向招商银行的转账链接, 而如果当前浏览器存储当前用户在招商银行Cookie。

            用户登录了A网站,点击上面的图片,就会自动转账到用户6522222874487848,1999999金额。
2 csrf攻击原理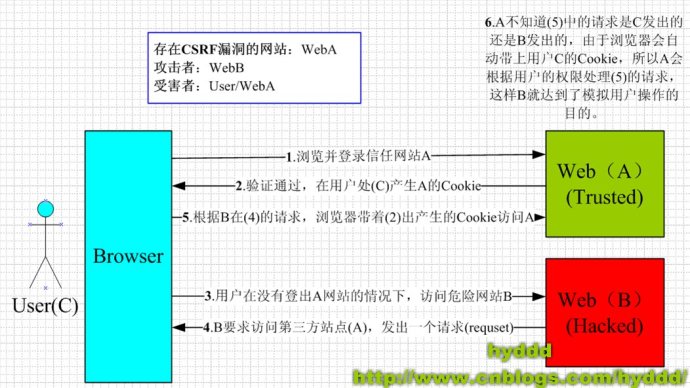
3 表单请求csrf攻击防御
    - 表单提交请求防范csrf攻击

        a.原理:

            表单的提交分为两个阶段:表单渲染,表单提交。 只要在表单提交的时候,检验提交的表单是否自己渲染的

            即可

        b.图片概括原理:

        c.详细介绍

            后台渲染表单的时候,设置表单隐藏令牌token,

            前端提交数据+令牌token,后台判断表单提交的令牌token是否自己颁发的

        - 不要将请求的数据放在get中,而是通过POST/PUT/DELETE,通过表单提交。

        - 表单提交数据,添加一个token

        - 每次表单提交数据时,服务器都要求验证token

        - token隐藏
4 表单请求csrf攻击防御原理图
5 ajax请求csrf攻击防御
    - ajax请求csrf攻击防御

        a.原理:

            get请求加载页面,+ ajax提交两个阶段。 服务器在响应get请求时设置cookie令牌

            然后ajax请求携带上cookie令牌,后台检验ajax请求的cookie令牌是否自己颁发的即可
6 ajax请求csrf攻击防御原理图
7 csrf防御方案总结
    - csrf防御的方案:

        服务器颁发一个令牌token,浏览器提交数据时带上令牌,服务器验证令牌是否自己颁发的。

        对于表单提交来说,令牌token存储在表单DOM上,其他站点无法获取到。

        对于Ajax提交来说,令牌token存储在Cookie上,其他站点无法获取到。
8 django form请求csrf防御实例
    - django防范Form表单请求csrf攻击

        a.原理

            - 通过中间件CsrfMiddleWare来进行csrf防护。

            - django渲染表单时,随机生成令牌csrftoken,并设置隐藏在表单上

            - 客户端提交form表单时,会将令牌一起携带

            - 服务器在处理POST数据时,django会验证表单提交的csrfmiddlewaretoken值是否刚才自己设置的token;

                不一样,返回403 Forbidden,非法请求

        b.样例

            - 使用form请求csrf防御

                 a. settings添加中间件'django.middleware.csrf.CsrfViewMiddleware'

                 b. 在表单上{% crsf_token %}

                 c. 实例

                    #前端

                     <form action="/csrf1.html" method="POST">

                        {% csrf_token %}

                        <input type="text" name="username" placeholder="用户名" id="user">

                        <input type="password" name="pwd" placeholder="密码" >

                        <input type="submit" value="提交">

                    </form>
9 django ajax请求csrf防御实例
    - django防范ajax请求csrf攻击

        a.原理 ajax发送csrf, 消息头携带cookie的csrf

                获取cookie里面的csrftoken, 并在请求头里面设置X-CSRFToken: csrftoken

                前端js获取cookie,需要引入插件jquery.cookie.js

        b.实例

         settings添加中间件'django.middleware.csrf.CsrfViewMiddleware'

         <form action="/csrf1.html" method="POST">

            <input type="text" name="username" placeholder="用户名" id="user">

            <input type="password" name="pwd" placeholder="密码" >

            <a onclick="submit_ajax()">ajax提交</a>

         </form>

         <script src="/static/js/jquery-1.12.4.js"></script>

         <script src="/static/js/jquery.cookie.js"></script>

         <script>

                function submit_ajax() {

                var token = $.cookie('csrftoken');

                var user = $('#user').val();

                $.ajax({

                    url: '/csrf1.html',

                    type: 'POST',

                    headers:{'X-CSRFToken': token},

                    data: {'username': user},

                    success: function (arg) {

                        console.log(arg)

                    }

                })

            }

        </script>
[oldboy-django][4python面试]有关csrf跨站伪造请求攻击的更多相关文章
- CSRF跨站伪造请求
一.什么是CSRF CSRF(Cross Site Request Forgery) 跨站请求伪造.也被称为One Click Attack和Session Riding,通常缩写为CSRF或XSRF ...
- Web安全之跨站伪造请求(CSRF)
CSRF简介 CSRF全称跨站伪造请求(Cross-site request forgery)也称为one click attack/session riding,还可以缩写为XSRF 通俗说就是利用 ...
- django表单验证和跨站伪造csrf
Form验证 django中的Form一般有两种功能: 输入html 验证用户输入 django使用内置form方法验证表单提交的数据 html页面 <!DOCTYPE html> < ...
- Django的安全机制 CSRF 跨站请求访问
跨站请求伪造 一.简介 django为用户实现防止跨站请求伪造的功能,通过中间件 django.middleware.csrf.CsrfViewMiddleware 来完成.而对于django中设置防 ...
- 防御CSRF的方法有哪些(一) HTTP 头中自定义属性并验证 CSRF跨站域请求伪造攻击
CSRF (Cross Site Request Forgery, 跨站域请求伪造)是一种网络的攻击方式,该攻击可以在受害者毫不知情的情况下以受害者名义伪造请求发送给受攻击站点,从而在并未授权的情况下 ...
- web攻击之二:CSRF跨站域请求伪造
CSRF是什么? (Cross Site Request Forgery, 跨站域请求伪造)是一种网络的攻击方式,它在 2007 年曾被列为互联网 20 大安全隐患之一,也被称为“One Click ...
- 渗透之路基础 -- 跨站伪造请求CSRF
漏洞产生原因及原理 跨站请求伪造是指攻击者可以在第三方站点制造HTTP请求并以用户在目标站点的登录态发送到目标站点,而目标站点未校验请求来源使第三方成功伪造请求. XSS利用站点内的信任用户,而CSR ...
- JavaScript 跨站伪造请求-CSRF
CSRF: Cross-Site Request Forgery CSRF 概念 `定义`: 是一种对网站的而已利用,也被称之为one-click-attack 或者 session riding, ...
- 渗透实战(周四):CSRF跨站域请求伪造
上图是广东外语外贸大学北校区内MBA中心旁边酒店房间的Wi-Fi网络环境,假设我们的Kali攻击机连入到SSID为414(房间号)的Wi-Fi网络,其IP地址:192.168.43.80 .同一Wi- ...
随机推荐
- LeetCode Nim Game (简单nim)
题意: 有一堆石子,里面有n个石头,每次可以从中取出1~3个,两人轮流取,最后一个石子被谁取走即为赢家.你先取,问最后谁赢? 思路: n%4>0则先手赢,因为每次总是可以给对方留4个石子的倍数, ...
- NYOJ-255-C小加 之 随机数
原题链接 C小加 之 随机数 时间限制:3000 ms | 内存限制:65535 KB 难度:1 描述 ACM队的“C小加”同学想在学校中请一些同学一起做一项问卷调查,为了实验的客观性,他先用 ...
- hdu-1598 find the most comfortable road---kruskal+枚举下界
题目链接: http://acm.hdu.edu.cn/showproblem.php?pid=1598 题目大意: XX星有许多城市,城市之间通过一种奇怪的高速公路SARS(Super Air Ro ...
- app之间的跳转和传参问题
app 之间跳转和传参: 首先 创建2个app formApp (需要跳转到另外app的项目) toApp(被跳转的项目) 一:在toApp 项目中的操作: 1:创建URLSchemes ...
- 浅谈 import / export
import { ngModule } from '@angular/core'; import { AppComponent } from './app.component'; export cla ...
- python_44_文件属性
#打印文件属性信息 import os#os.stat()返回的文件属性元组元素的含义 filestats=os.stat('yesterday')#获取文件/目录的状态 print(filestat ...
- 微信小游戏 demo 飞机大战 代码分析 (三)(spirit.js, animation.js)
微信小游戏 demo 飞机大战 代码分析(三)(spirit.js, animation.js) 微信小游戏 demo 飞机大战 代码分析(一)(main.js) 微信小游戏 demo 飞机大战 代码 ...
- Linux-git安装
基本操作 安装yum install git 生成SSH KEY :先cd ~/.ssh,在这个目录下输入ssh-keygen,一直回车就可以了,这个时候就会出现id_rsd.pub公钥和id_rsa ...
- Ubuntu18 中文乱码 问题 解决
之前租的服务器没有中文乱码的问题,最近重装了一下系统, 出现了中文乱码, 以下是解决方案: 输入locale查看当前的语言是否是中文 root@ubuntu:~# locale LANG=zh_CN. ...
- 小技巧之padding-bottom实现等比例图片缩放
1.padding-bottom 如果用%来表示的话,计算是根据父元素的width的值进行计算的. 例:父元素.wrapper的width是100px,height设置为0, padding-bott ...