
Asp.net mvc验证用户登录之Forms实现
这里我们采用asp.net mvc 自带的AuthorizeAttribute过滤器验证用户的身份,也可以使用自定义过滤器,步骤都是一样。
第一步:创建asp.net mvc项目, 在项目的App_Start文件夹下面有一个FilterConfig.cs,在这个文件中可以注册全局的过滤器。我们在文件中添加AuthorizeAttribute过滤器如下:
   public class FilterConfig

    {

        public static void RegisterGlobalFilters(GlobalFilterCollection filters)

        {

            filters.Add(new HandleErrorAttribute());

            //将内置的权限过滤器添加到全局过滤中

            filters.Add(new System.Web.Mvc.AuthorizeAttribute());

        }

    }
第二步:在web.config配置文件中修改网站的身份认证为mode="Forms"
  <system.web>

    <!--Cockie名称,当用未登入时跳转的url-->

    <authentication mode="Forms">

      <forms name="xCookie" loginUrl="~/Login/Index" protection="All" timeout="60" cookieless="UseCookies"></forms>

    </authentication>

    <compilation debug="true" targetFramework="4.5" />

    <httpRuntime targetFramework="4.5" />

  </system.web>
提示:配置name值作为最终生成的cookie的名称,loginUrl指定当用户未登入是跳转的页面,这里挑战到登入页面
第三步:添加用户登入相关的控制器和视图
创建LoginController控制器:
   public class LoginController : Controller

    {

        [HttpGet]

        [AllowAnonymous]

        public ActionResult Index()

        {

            return View();

        }

        [HttpPost]

        [AllowAnonymous]

        public ActionResult Login(User user)

        {

            if (!user.Username.Trim().Equals("liuxin") || !user.Password.Trim().Equals("abc"))

            {

                ModelState.AddModelError("", "用户名或密码错误");

                return View("index", user);

            }

            //if (!user.Username.Trim().Equals("liuxin")) {

            //    ModelState.AddModelError("Username", "用户名错误");

            //    return View("index", user);

            //}

            //if (!user.Password.Trim().Equals("abc")) {

            //    ModelState.AddModelError("Password", "密码错误");

            //    return View("index", user);

            //}

            user.Id = Guid.NewGuid().ToString("D");//为了测试手动设置一个用户id

            FormsAuthHelp.AddFormsAuthCookie(user.Id, user, );//设置ticket票据的名称为用户的id,设置有效时间为60分钟

            return Redirect("~");

        }

        [HttpGet]

        public ActionResult Logout() {

            FormsAuthHelp.RemoveFormsAuthCookie();

            return Redirect("~/Login/Index");

        }

    }
特别注意:Index和Login这两个方法得使用“[AllowAnonymous]”指明这两个方法可以匿名访问,否则由于过滤器不允许匿名访问,导致登入页面和用户提交都无法进行。显然这不是我们希望看到的。
提示:为了测试方便这边的用户的数据是写死的,用户的id也是临时生成了一个
   public class User

    {

        public string Id { get; set; }

        public string Username { get; set; }

        public string Password { get; set; }

    }
创建登入视图:
@{

    Layout = null;

    ViewBag.Title = "Index";

}

<h3>您尚未登入,请登入</h3>

@using(Html.BeginForm("Login", "Login", FormMethod.Post))

{

    @Html.Label("Username", "用户名:")@Html.TextBox("Username", null, new { id = "Username", placeholder = "请输入用户名" })

    @Html.ValidationMessage("Username")<br/>

    @Html.Label("Password", "密  码:")@Html.TextBox("Password", null, new { id = "Password", placeholder = "请输入密码" })

    @Html.ValidationMessage("Password")<br/>

    <input type="submit" value="登入" />  <input type="reset" value="重置" />

    @Html.ValidationSummary(true)

}
提示:当检测到用户未登入,则跳转到web.config中配置的url页面,当用户填写密码并提交时,用户输入的数据会提交到LoginController控制器下的Login方法,验证用户的输入,认证失败重新返回到登入界面,当认证成功,将会执行
<<***FormsAuthHelp.AddFormsAuthCookie(user.Id, user, 60);//设置ticket票据的名称为用户的id,设置有效时间为60分钟***>>,这条语句的作用是生成一个ticket票据,并封装到cookie中,asp.net mvc正式通过检测这个cookie认证用户是否登入的,具体代码如下
第四步:将用户信息生成ticket封装到cookie中
   public class FormsAuthHelp

    {

        /// <summary>

        /// 将当前登入用户的信息生成ticket添加到到cookie中(用于登入)

        /// </summary>

        /// <param name="loginName">Forms身份验证票相关联的用户名(一般是当前用户的id,作为ticket的名称使用)</param>

        /// <param name="userData">用户信息</param>

        /// <param name="expireMin">有效期</param>

        public static void AddFormsAuthCookie(string loginName, object userData, int expireMin)

        {

            //将当前登入的用户信息序列化

            var data = JsonConvert.SerializeObject(userData);

            //创建一个FormsAuthenticationTicket,它包含登录名以及额外的用户数据。

            var ticket = new FormsAuthenticationTicket(,

                loginName, DateTime.Now, DateTime.Now.AddDays(), true, data);

            //加密Ticket,变成一个加密的字符串。

            var cookieValue = FormsAuthentication.Encrypt(ticket);

            //根据加密结果创建登录Cookie

            //FormsAuthentication.FormsCookieName是配置文件中指定的cookie名称,默认是".ASPXAUTH"

            var cookie = new HttpCookie(FormsAuthentication.FormsCookieName, cookieValue)

            {

                HttpOnly = true,

                Secure = FormsAuthentication.RequireSSL,

                Domain = FormsAuthentication.CookieDomain,

                Path = FormsAuthentication.FormsCookiePath

            };

            //设置有效时间

            if (expireMin > )

                cookie.Expires = DateTime.Now.AddMinutes(expireMin);

            var context = HttpContext.Current;

            if (context == null)

                throw new InvalidOperationException();

            //写登录Cookie

            context.Response.Cookies.Remove(cookie.Name);

            context.Response.Cookies.Add(cookie);

        }

        /// <summary>

        /// 删除用户ticket票据

        /// </summary>

        public static void RemoveFormsAuthCookie() {

            FormsAuthentication.SignOut();

        }

    }
第五步:测试执行
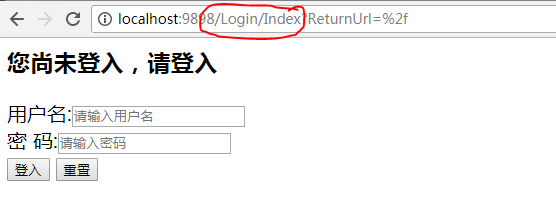
1. 启动网站输入相应的网址:如下图

2. 此时用户尚未登入将会跳转到登入界面:如下图
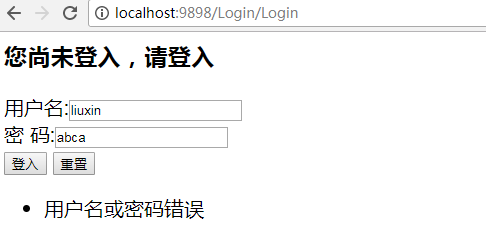
3. 输入错误的密码会重新跳转到登入界面并提示出错
4. 输入正确的用户名密码
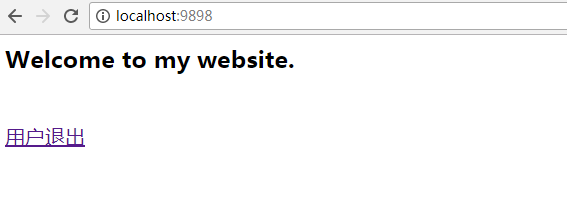
5. 点击用户退出会删除掉cookie所以又会跳转到登入界面
测试源码下载地址:链接: https://pan.baidu.com/s/1cm722q 密码: ut53
Asp.net mvc验证用户登录之Forms实现的更多相关文章
- Asp.Net MVC记住用户登录信息 下次登录无需输入密码
有的时候做网站,就需要记住用户登录信息,下次再登录网站时,不用重复输入用户名和密码,原理是浏览器的cookie把状态给记住了! 那么具体是怎么实现的呢?下面博主将一部分代码贴出来,想要完整版的Demo ...
- [Asp.Net MVC4]验证用户登录实现
最近我们要做一个仿sina的微博,碰巧的是我最近在学习mvc,就想用mvc技术实现这个项目. 既然是微博,那不用想也应该知道肯定要有用户登陆,但是和常规的asp.net登陆又不一样,以下是我一下午+一 ...
- easyui datagrid 禁止选中行 EF的增删改查(转载) C# 获取用户IP地址(转载) MVC EF 执行SQL语句(转载) 在EF中执行SQL语句(转载) EF中使用SQL语句或存储过程 .net MVC使用Session验证用户登录 PowerDesigner 参照完整性约束(转载)
easyui datagrid 禁止选中行 没有找到可以直接禁止的属性,但是找到两个间接禁止的方式. 方式一: //onClickRow: function (rowIndex, rowData) ...
- .net MVC使用Session验证用户登录(转载)
.net MVC使用Session验证用户登录 用最简单的Session方式记录用户登录状态 1.添加DefaultController控制器,重写OnActionExecuting方法,每次访问 ...
- Asp.Net使用加密cookie代替session验证用户登录状态 源码分享
首先 session 和 cache 拥有各自的优势而存在. 他们的优劣就不在这里讨论了. 本实例仅存储用户id于用户名,对于多级权限的架构,可以自行修改增加权限字段 本实例采用vs2010编写 ...
- 七天学会ASP.NET MVC (四)——用户授权认证问题
小编应各位的要求,快马加鞭,马不停蹄的终于:七天学会 Asp.Net MVC 第四篇出炉,在第四天的学习中,我们主要了学习如何在MVC中如何实现认证授权等问题,本节主要讲了验证错误时的错误值,客户端验 ...
- 七天学会ASP.NET MVC (四)——用户授权认证问题 【转】
http://www.cnblogs.com/powertoolsteam/p/MVC_four.html 小编应各位的要求,快马加鞭,马不停蹄的终于:七天学会 Asp.Net MVC 第四篇出炉,在 ...
- Asp.net MVC验证哪些事(2)-- 验证规则总结以及使用
上篇文章Asp.net MVC验证那些事(1)-- 介绍和验证规则使用中,介绍了Asp.net MVC中的验证功能以及如何使用.这里将对MVC中内置的验证规则进行总结. 一,查找所有验证规则 上篇文章 ...
- Asp.net MVC验证那些事(4)-- 自定义验证特性
在项目的实际使用中,MVC默认提供的Validation Attribute往往不够用,难以应付现实中复杂多变的验证需求.比如, 在注册用户的过程中,往往需要用户勾选”免责声明”,这个checkbox ...
随机推荐
- hibernate自带的注解和jpa注解的冠希
hibernate是实现了JPA规范,在我们使用hibernate框架的时候,我们引入了hibernate3或者4这个核心包.hibernate-jpa-2.0-api-1.0.0.Final.jar ...
- docker上传镜像
已经存在镜像 docker tag conductor:ui docker.io/mhcvs2/mhc docker push docker.io/mhcvs2/mhc
- inner outer
left join 是left outer join的简写,left join默认是outer属性的. Inner JoinInner Join 逻辑运算符返回满足第一个(顶端)输入与第二个(底端)输 ...
- .net 委托的用法
定义了两个委托 //Func有返回值:Action无返回值.两个委托 Func<int,int> f= a =>a+1;//参数,返回值: int reslut=f(5);//6
- tf.Session()、tf.InteractiveSession()
tf.Session()和tf.InteractiveSession()的区别 官方tutorial是这么说的: The only difference with a regular Session ...
- 安装使用phpStudy在本机配置php运行环境
前言: php开发的初学者,强烈推荐使用phpStudy集成环境,一方面这个的确很好用(本人电脑安装了jspStudy,可以同时调试php和jsp),另一方面呢,虽然本人是技术控,但对这些繁杂的安装部 ...
- Repeater嵌套Repeater
<asp:Repeater ID="rptXiaoLei" runat="server" OnItemDataBound="rptXiaoLei ...
- vue2.0 tab切换几种方式
第一种 比较灵活简单的方式(切换改变部分的内容在组件中比较方便操作) <template> <div id="app"> <ul> <li ...
- advance shading--BRDF
其实,双向反射(reflect)分布函数(BRDF)是一个四元函数,这个函数最终只是计算一个比值,这个值确定了射入物体表面的光中有多少被物体表面反射,并最终被眼睛所看到.反射的愈多,眼睛收到的光强越大 ...
- POJ2585 Window Pains 拓扑排序
Window Pains Time Limit: 1000MS Memory Limit: 65536K Total Submissions: 1843 Accepted: 919 Descr ...