
sql 注入风险
sql 注入风险
- sql 注入风险
- 什么是sql注入呢?
- 查看sql注入风险
- 示列 用户的登录模拟 select * from userinfo;查看数据库信息
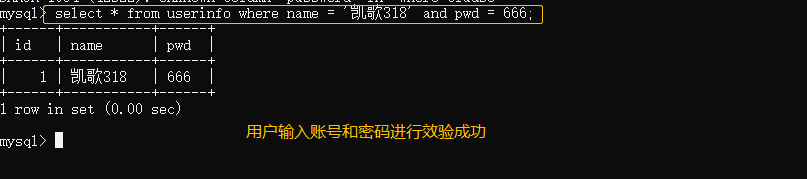
- select * from userinfo where name = '凯歌318' and pwd = 666; 正常情况下
- select * from userinfo where name = '凯歌318';-- and pwd = '我就是密码';
- 在sql语言中 -- 表示注释掉后边的语句,所以只要我们知道账户,就能得到想要的结果,这就是sql注入风险
- 那你可能会想,还要知道账户才行,有没有不需要账户,就能得到想要的结果呢?
- 当然有 select * from userinfo where name = '我不知道账号' or 1=1;-- and password = '我就是密码';
- 这种情况也是sql的注入风险
- 如何避免 sql 注入风险
- pymysql 简单规避注入风险示列
什么是sql注入呢?
查看sql注入风险
- 准备材料
#创建一个用户表

create table userinfo(id int primary key auto_increment,name char(12) unique not null,pwd int not null);

#写入一个用户信息用于下面实验

insert into userinfo(name,pwd) values('凯歌318',666);

#表结构

mysql> select * from userinfo;

+------+-----------+------+

| id   | name      | pwd  |

+------+-----------+------+

|    1 | 凯歌318   | 666  |

+------+-----------+------+

1 row in set (0.00 sec)
示列 用户的登录模拟 select * from userinfo;查看数据库信息

select * from userinfo where name = '凯歌318' and pwd = 666; 正常情况下
select * from userinfo where name = '凯歌318';-- and pwd = '我就是密码';
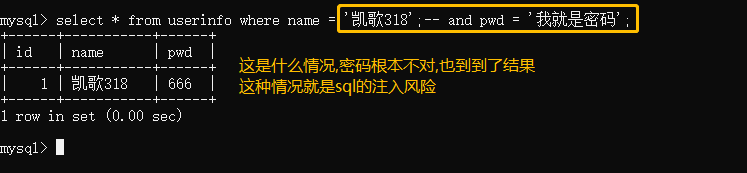
在sql语言中 -- 表示注释掉后边的语句,所以只要我们知道账户,就能得到想要的结果,这就是sql注入风险
那你可能会想,还要知道账户才行,有没有不需要账户,就能得到想要的结果呢?
当然有 select * from userinfo where name = '我不知道账号' or 1=1;-- and password = '我就是密码';
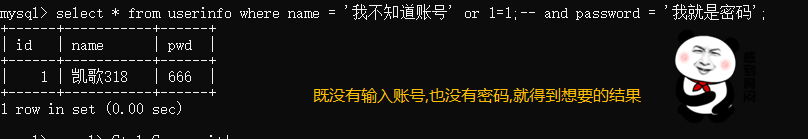
这种情况也是sql的注入风险
如何避免 sql 注入风险
 1.永远不要信任用户的输入。对用户的输入进行校验,能够通过正则表达式,或限制长度;对单引号和

双"-"进行转换等。检查输入的数据是否具有所期望的数据格式,严格限制变量的类型,例如使用regexp包进行一些匹配处理,

或者使用strconv包对字符串转化成其他基本类型的数据进行判断。

2.永远不要使用动态拼装sql,能够使用參数化的sql或者直接使用存储过程进行数据查询存取。

3.永远不要使用管理员权限的数据库连接,为每一个应用使用单独的权限有限的数据库连接。

4.不要把机密信息直接存放。加密或者hash掉password和敏感的信息。对进入数据库的特殊字符('"\尖括号&*;等)进行转义处理,

或编码转换

5.应用的异常信息应该给出尽可能少的提示,最好使用自己定义的错误信息对原始错误信息进行包装,避免网站打印出SQL错误信息,

比如类型错误、字段不匹配等,把代码里的SQL语句暴露出来,以防止攻击者利用这些错误信息进行SQL注入。

6.sql注入的检測方法一般採取辅助软件或站点平台来检測。软件一般採用sql注入检測工具jsky,站点平台就有亿思站点安全平台检測工具。

MDCSOFT SCAN等。採用MDCSOFT-IPS能够有效的防御SQL注入。XSS攻击等。

7.严格限制Web应用的数据库的操作权限,给此用户提供仅仅能够满足其工作的最低权限,从而最大限度的减少注入攻击对数据库的危害。

8.在应用发布之前建议使用专业的SQL注入检测工具进行检测,以及时修补被发现的SQL注入漏洞。网上有很多这方面的开源工具,

例如sqlmap、SQLninja等。

9.所有的查询语句建议使用数据库提供的参数化查询接口,参数化的语句使用参数而不是将用户输入变量嵌入到SQL语句中,

即不要直接拼接SQL语句。例如使用database/sql里面的查询函数Prepare和Query,或者Exec(query string, args ...interface{})。
pymysql 简单规避注入风险示列
#错误示范  不要自己去拼接账户和密码

import pymysql

conn = pymysql.connect(host='127.0.0.1', user='root', password='318', database='ftp')

cur = conn.cursor()

username = input('user >>>')

password = input('passwd >>>')

sql = "select * from userinfo where name = %s and password =  %s ;"% (username, password)

cur.execute(sql)

print(cur.fetchone())

cur.close()

conn.close()

user >>>'我不知道账号' or 1=1;--

passwd >>>我也不知道密码

(1, '凯歌318', '666')

Process finished with exit code 0

#正确方法   cur.execute(sql, (username, password)) 把密码和账户交给 execute去拼接

import pymysql

conn = pymysql.connect(host='127.0.0.1', user='root', password='318', database='ftp')

cur = conn.cursor()

username = input('user >>>')

password = input('pwd >>>')

sql = "select * from userinfo where name = %s and pwd = %s"

cur.execute(sql, (username, password))

print(cur.fetchone())

cur.close()

conn.close()

user >>>'我不知道账号' or 1=1;--

pwd >>>也不知道密码

None

Process finished with exit code 0

user >>>凯歌318

pwd >>>666

(1, '凯歌318', '666')

Process finished with exit code 0
sql 注入风险的更多相关文章
- 浅谈SQL注入风险 - 一个Login拿下Server
前两天,带着学生们学习了简单的ASP.NET MVC,通过ADO.NET方式连接数据库,实现增删改查. 可能有一部分学生提前预习过,在我写登录SQL的时候,他们鄙视我说:“老师你这SQL有注入,随便都 ...
- 浅谈SQL注入风险 - 一个Login拿下Server(转)
前两天,带着学生们学习了简单的ASP.NET MVC,通过ADO.NET方式连接数据库,实现增删改查. 可能有一部分学生提前预习过,在我写登录SQL的时候,他们鄙视我说:“老师你这SQL有注入,随便都 ...
- 如何使用PDO查询Mysql来避免SQL注入风险?ThinkPHP 3.1中的SQL注入漏洞分析!
当我们使用传统的 mysql_connect .mysql_query方法来连接查询数据库时,如果过滤不严,就有SQL注入风险,导致网站被攻击,失去控制.虽然可以用mysql_real_escape_ ...
- MySQL防范SQL注入风险
MySQL防范SQL注入风险 0.导读 在MySQL里,如何识别并且避免发生SQL注入风险 1.关于SQL注入 互联网很危险,信息及数据安全很重要,SQL注入是最常见的入侵手段之一,其技术门槛低.成本 ...
- JDBC之Statement 接口的测试(存在sql注入风险)
实现简单的登录功能 import java.sql.Connection; import java.sql.DriverManager; import java.sql.ResultSet; impo ...
- 同事都说有SQL注入风险,我非说没有
前言 现在的项目,在操作数据库的时候,我都喜欢用ORM框架,其中EF是一直以来用的比较多的:EF 的封装的确让小伙伴一心注重业务逻辑就行了,不用过多的关注操作数据库的具体细节.但是在某些场景会选择执行 ...
- Statement 接口的应用(存在sql语句的注入风险)
实现简单的登录功能 import java.sql.Connection; import java.sql.DriverManager; import java.sql.ResultSet; impo ...
- Web安全相关(五):SQL注入(SQL Injection)
简介 SQL注入攻击指的是通过构建特殊的输入作为参数传入Web应用程序,而这些输入大都是SQL语法里的一些组合,通过执行SQL语句进而执行攻击者所要的操作,其主要原因是程序没有细致地过滤用户输入的数据 ...
- Entity Framework关于SQL注入安全问题
1.EF生成的sql语句,用 parameter 进行传值,所以不会有sql注入问题 2.EF下有涉及外部输入参数传值的,禁止使用EF直接执行sql命令方式,使用实体 SQL 参考: https: ...
随机推荐
- 第10组 Beta冲刺(4/5)
链接部分 队名:女生都队 组长博客: 博客链接 作业博客:博客链接 小组内容 恩泽(组长) 过去两天完成了哪些任务 描述 将数据分析以可视化形式展示出来 新增数据分析展示等功能API 服务器后端部署, ...
- openstack重设虚拟机实例密码
目录结构: 引出 采用 nova get-password 方式 采用 libvirt-set-admin-password 采用 nova rebuild instance 的方式 采用 cloud ...
- k8s 传参给docker env command、args和dockerfile中的entrypoint、cmd之间的关系
[k8s]args指令案例-彻底理解docker entrypoint 需求: 搞个镜像,可以运行java -jar xxx.jar包,xxx.jar包名称要用参数传 思路1: 打对应运行ja ...
- Oralce 如何将查询结果中的0转成空的
我们遇到过大多的情况的需求是查询结果中空转为0,这个可以通过oracle的NVL()函数就可以搞定. 之前做报表客户有个需求,查询出结果为0 要转成空的,不显示0 那么在oracle有没有现成函数能搞 ...
- 超线程技术(Hyper—Threading Technology,HTT)
什么是超线程技术 超线程技术就是利用特殊的硬件指令,把两个逻辑内核模拟成两个物理芯片,让单个处理器都能使用线程级并行计算.具体讲,就是通过CPU的寄存器构成了两个逻辑处理器,来共享处理器的物理执行单元 ...
- 微信公众号开发系统入门教程(公众号注册、开发环境搭建、access_token管理、Demo实现、natapp外网穿透)
版权声明:本文为博主原创文章,遵循 CC 4.0 BY-SA 版权协议,转载请附上原文出处链接和本声明. 本文链接:https://blog.csdn.net/a1786223749/article/ ...
- Redis和Memcached的异同
Memcached 可以利用多核优势,单实例吞吐量极高,可以达到几十万QPS: 只支持简单的key/value数据结构,不像Redis可以支持丰富的数据类型. 无法进行持久化,数据不能备份,只能用于缓 ...
- python 可变数据类型 和 不可变数据类型
在 python 中,类型属于对象,变量是没有类型的: a=[1,2,3] a="Runoob"以上代码中,[1,2,3] 是 List 类型,"Runoob" ...
- jenkins:新增节点是启动方式没有Launch agent by connecting it to the master
默认在这里的配置是禁用 所以启动方式只有两种,缺少Launch agent by connecting it to the master
- 【计算机视觉】PASCAL VOC数据集分析
PASCAL VOC数据集分析 PASCAL VOC为图像识别和分类提供了一整套标准化的优秀的数据集,从2005年到2012年每年都会举行一场图像识别challenge. 本文主要分析PASCAL V ...