
ELK/EFK——日志收集分析平台
在开源的日志管理方案之中,最出名的莫过于ELK了,ELK由ElasticSearch、Logstash和Kiabana三个开源工具组成。
1)ElasticSearch是一个基于Lucene的开源分布式搜索服务器。
它的特点有:分布式,零配置,自动发现,索引自动分片,索引副本机制,restful风格接口,多数据源,自动搜索负载等。
它提供了一个分布式多用户能力的全文搜索引擎,基于RESTful web接口。
Elasticsearch是用Java开发的,并作为Apache许可条款下的开放源码发布,是第二流行的企业搜索引擎。
设计用于云计算中,能够达到实时搜索,稳定,可靠,快速,安装使用方便。
在elasticsearch中,所有节点的数据是均等的。
说到搜索,logstash带有一个web界面,搜索和展示所有日志。
一般工作方式为c/s架构,client端安装在需要收集日志的主机上,server端负责将收到的各节点日志进行过滤、修改等操作在一并发往elasticsearch上去。
ELK的安装部署:
1、下载下面的三个软件https://www.elastic.co/cn/products
[root@centos ~]# ls
elasticsearch-7.1.0-x86_64.rpm kibana-7.1.0-x86_64.rpm filebeat-7.1.0-x86_64.rpm
2、下载java环境
[root@centos ~]# yum install java -y
3、安装ELK
[root@centos ~]# yum install elasticsearch-7.1.0-x86_64.rpm kibana-7.1.0-x86_64.rpm filebeat-7.1.0-x86_64.rpm -y
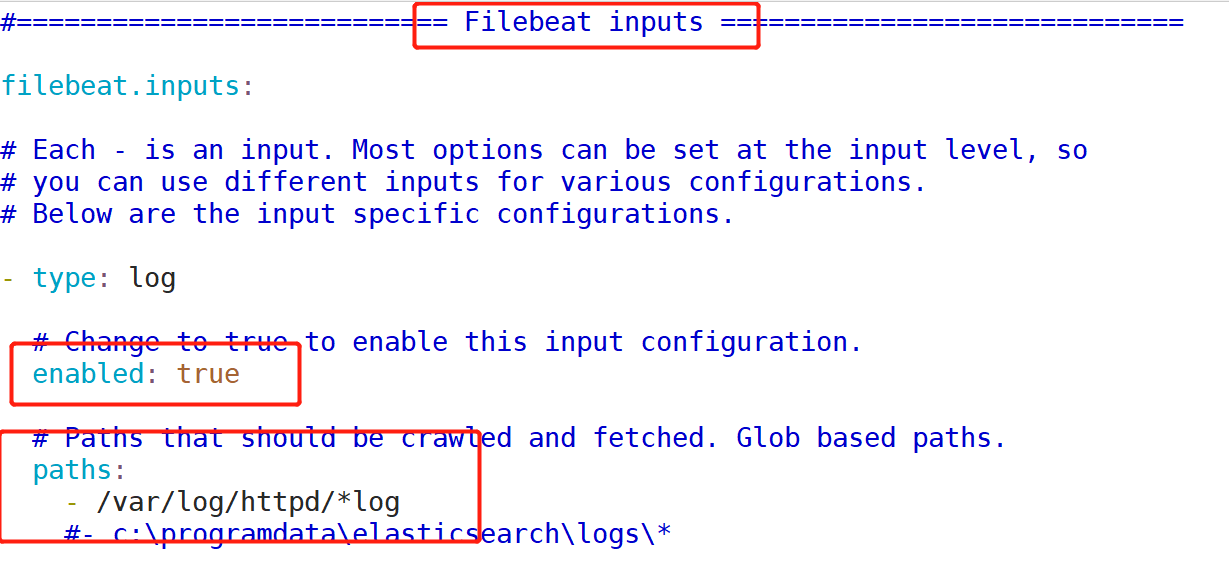
在inputs项中
将enabled改为true 同时配置你的paths
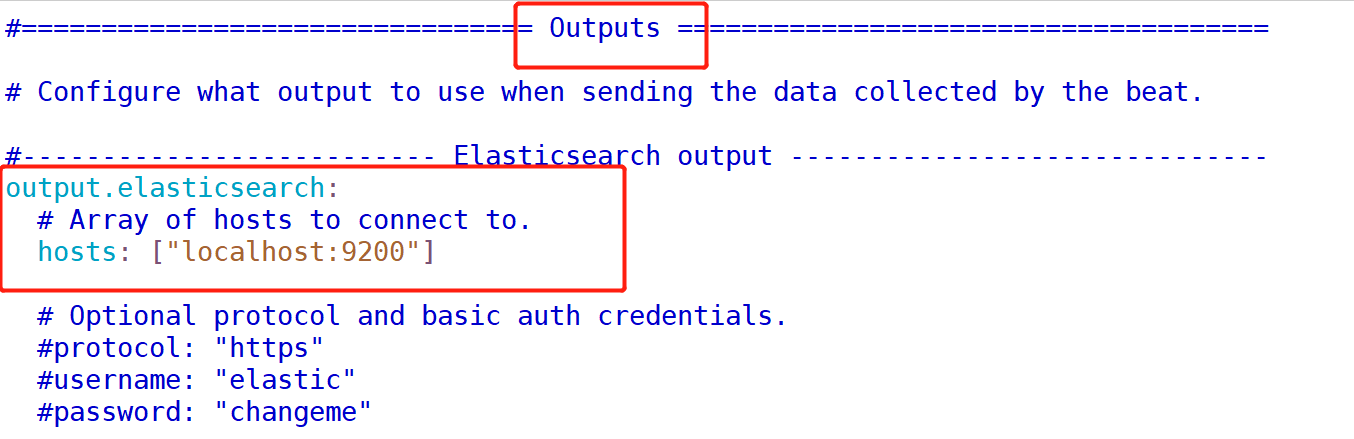
在outputs项中更改hosts
systemctl restart elasticsearch
kibana启动
1、修改监听地址
[root@centos ~]# vim /etc/kibana/kibana.yml
server.host: “192.168.64.4” #这是你要使用浏览器访问的ip
2、重启kibana
[root@centos ~]# systemctl restart kibana
查看所有端口
[root@centos ~]# ss -tnl
State Recv-Q Send-Q Local Address:Port Peer Address:Port
LISTEN 0 128 192.168.64.4:5601 *:*
LISTEN 0 128 *:22 *:*
LISTEN 0 100 127.0.0.1:25 *:*
LISTEN 0 128 ::ffff:127.0.0.1:9200 :::*
LISTEN 0 128 ::1:9200 :::*
LISTEN 0 128 ::ffff:127.0.0.1:9300 :::*
LISTEN 0 128 ::1:9300 :::*
LISTEN 0 128 :::22 :::*
LISTEN 0 100 ::1:25 :::*
浏览器访问kibana
输入服务器IP指定kibana端口5601,然后即可使用。
EFK搭建
安装java
安装java1.8以上的版本并验证
[root@localhost ~]# yum install java
[root@localhost ~]# java -version

openjdk version "1.8.0_222"

OpenJDK Runtime Environment (build 1.8.0_222-b10)

OpenJDK 64-Bit Server VM (build 25.222-b10, mixed mode)
安装Elasticsearch
安装Elasticsearch(Elasticsearch、Kibana、FileBeat版本最好一致)

[root@localhost ~]# wget https://artifacts.elastic.co/downloads/elasticsearch/elasticsearch-6.2.4.tar.gz

[root@localhost ~]# tar -zxvf elasticsearch-6.2.4.tar.gz
[root@localhost ~]# mv elasticsearch-6.2.4 /usr/local/elasticsearch-6.2.4
[root@localhost ~]# cd /usr/local/elasticsearch-6.2.4

[root@localhost ~]# vi config/elasticsearch.yml

    network.host: 0.0.0.0

    http.port: 9200

#由于这里不能直接用root用户运行elasticsearch,所以要创建一个新用户

[root@localhost ~]# adduser fengzi

[root@localhost ~]# passwd fengzi

[root@localhost ~]# chmod -R 777 /usr/local/elasticsearch-6.2.4

[root@localhost ~]# su fengzi

#启动elasticsearch
[root@localhost ~]# ./bin/elasticsearch
如果服务启动不起来,以下是解决办法
#添加以下4行内容

[root@localhost local]# vim /etc/security/limits.conf

        * soft nofile 65536

        * hard nofile 65536

        efk soft nproc 8192

        efk hard nproc 8192

#修改成以下内容

[root@localhost local]# vim /etc/security/limits.d/20-nproc.conf

        *          soft    nproc    4096

        root       soft    nproc     unlimited

#添加如下一行

[root@localhost local]# vim /etc/sysctl.conf

        vm.max_map_count=655360

[root@localhost local]# sysctl -p

#查看一下9200和9300端口有没有启

[root@localhost local]# ss -tnl

State       Recv-Q Send-Q              Local Address:Port                             Peer Address:Port

LISTEN      0      128                             *:22                                          *:*

LISTEN      0      100                     127.0.0.1:25                                          *:*

LISTEN      0      80                             :::3306                                       :::*

LISTEN      0      128                            :::9200                                       :::*

LISTEN      0      128                            :::9300                                       :::*

LISTEN      0      128                            :::22                                         :::*

LISTEN      0      100                           ::1:25                                         :::*
安装Kibana
[root@localhost local]# wget https://artifacts.elastic.co/downloads/kibana/kibana-6.2.4-linux-x86_64.tar.gz

[root@localhost local]# tar -zxvf kibana-6.2.4-linux-x86_64.tar.gz

[root@localhost local]# vi config/kibana.yml

        elasticsearch.url: "http://0.0.0.0:9200"

        server.host: "0.0.0.0"

        kibana.index: ".kibana"

#启动kibana服务
[root@localhost local]# ./bin/kibana

#查看5601端口有没有启动

[root@localhost local]# ss -tnl

State       Recv-Q Send-Q              Local Address:Port                             Peer Address:Port

LISTEN      0      128                             *:22                                          *:*

LISTEN      0      100                     127.0.0.1:25                                          *:*

LISTEN      0      128                             *:5601                                        *:*

LISTEN      0      80                             :::3306                                       :::*

LISTEN      0      128                            :::9200                                       :::*

LISTEN      0      128                            :::9300                                       :::*

LISTEN      0      128                            :::22                                         :::*

LISTEN      0      100                           ::1:25                                         :::*
安装FileBeat
[root@localhost local]# wget https://artifacts.elastic.co/downloads/beats/filebeat/filebeat-6.2.4-linux-x86_64.tar.gz

[root@localhost local]# tar -zxvf filebeat-6.2.4-linux-x86_64.tar.gz

[root@localhost local]# vi filebeat.yml

        enabled: true

[root@localhost local]# ./filebeat -c filebeat.yml
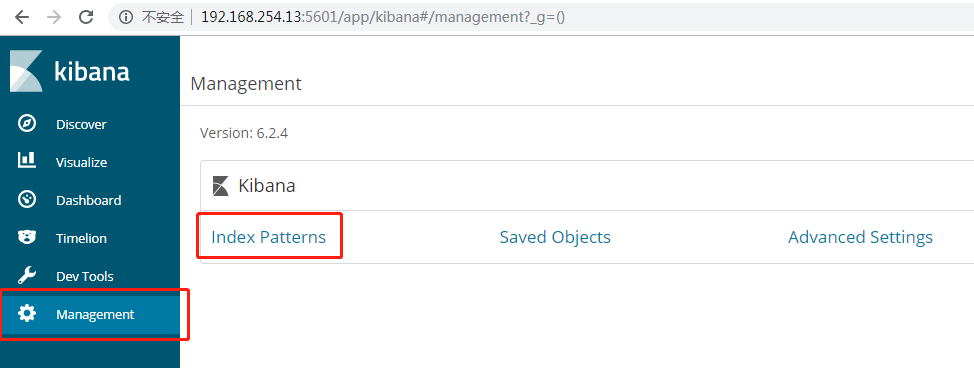
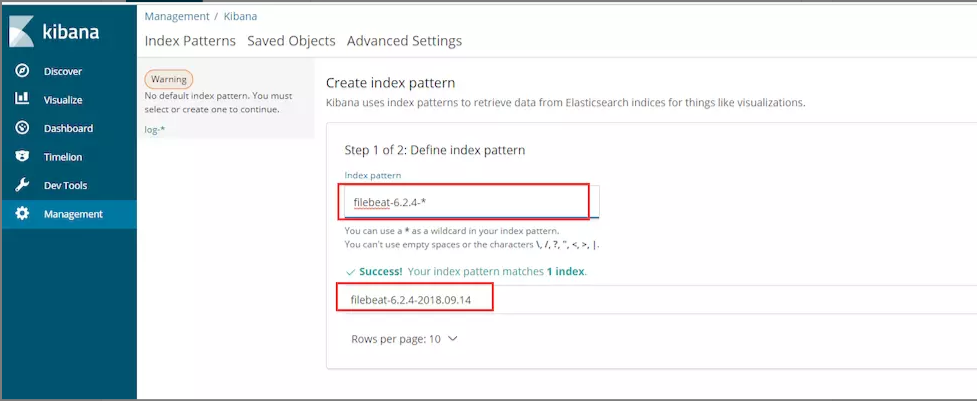
配置Kibana

ELK/EFK——日志收集分析平台的更多相关文章
- ELK:日志收集分析平台
简介 ELK是一个日志收集分析的平台,它能收集海量的日志,并将其根据字段切割.一来方便供开发查看日志,定位问题:二来可以根据日志进行统计分析,通过其强大的呈现能力,挖掘数据的潜在价值,分析重要指标的趋 ...
- CentOS7下使用ELK搭建日志集中分析平台
应用场景: ELK实际上是三个工具的集合,ElasticSearch + Logstash + Kibana,这三个工具组合形成了一套实用.易用的监控架构,很多公司利用它来搭建可视化的海量日志分析平台 ...
- ELKF-分布式日志收集分析平台搭建 最小化 配置过程 - 查看收集日志(windows10下搭建)
前言 Elasticsearch是与名为Logstash的数据收集和日志解析引擎以及名为Kibana的分析和可视化平台一起开发的.这三个产品被设计成一个集成解决方案,称为“Elastic Stack” ...
- ELK日志收集分析平台部署使用
一.ELK介绍 开源实时日志分析ELK平台能够完美的解决我们上述的问题,ELK由ElasticSearch.Logstash和Kiabana三个开源工具组成: 1.ElasticSearch是一个基于 ...
- ELK日志收集分析平台 (Elasticsearch+Logstash+Kibana)使用说明
使用ELK对返回502的报警进行日志的收集汇总 eg:Server用户访问网站返回502 首先在zabbix上找到Server的IP 然后登录到elk上使用如下搜索条件: pool_select:X. ...
- ELK+kafka日志收集分析系统
环境: 服务器IP 软件 版本 192.168.0.156 zookeeper+kafka zk:3.4.14 kafka:2.11-2.2.0 192.168.0.42 zookeeper+kaf ...
- 用ELK搭建简单的日志收集分析系统【转】
缘起 在微服务开发过程中,一般都会利用多台服务器做分布式部署,如何能够把分散在各个服务器中的日志归集起来做分析处理,是一个微服务服务需要考虑的一个因素. 搭建一个日志系统 搭建一个日志系统需要考虑一下 ...
- ELK分布式日志收集搭建和使用
大型系统分布式日志采集系统ELK全框架 SpringBootSecurity1.传统系统日志收集的问题2.Logstash操作工作原理3.分布式日志收集ELK原理4.Elasticsearch+Log ...
- syslog-ng日志收集分析服务搭建及配置
syslog-ng日志收集分析服务搭建及配置:1.网上下载eventlog_0.2.12.tar.gz.libol-0.3.18.tar.gz.syslog-ng_3.3.5.tar.gz三个软件: ...
随机推荐
- Dism++ 更新管理提示“无法连接服务器”
Dism++ 更新管理提示"无法连接服务器" 下载wsusscn3.cab,放入Dism++安装目录下Config文件夹中.
- Centos 安装 mysql 5.7
下载mysql yum包 wget http://repo.mysql.com/mysql57-community-release-el7-10.noarch.rpm 安转软件源 xxx.rpm是刚刚 ...
- CSS——textarea多行文本框禁止拖动问题解决
文本框这样配置就好 textarea{ resize:none; }
- ISR4K-IOS XE EPC
1.该操作在ISR4K的平台操作,简单的执行了一个控制层面的抓包 配置命令: R01#monitor capture A control-plane both R01#monitor capture ...
- 获取Linux系统运行情况信息
代码: #include <stdio.h> #include <unistd.h> /* usleep() */ #include <stdlib.h> #inc ...
- springboot devtool热部署的一个大坑
spring.devtools.restart.poll-interval=3000ms spring.devtools.restart.quiet-period=2999ms 别问我为什么,问就是一 ...
- java基础课程笔记 static 主函数 静态工具类 classpath java文档注释 静态代码块 对象初始化过程 设计模式 继承 子父类中的函数 继承中的构造函数 对象转型 多态 封装 抽象类 final 接口 包 jar包
Static那些事儿 Static关键字 被static修饰的变量成为静态变量(类变量) 作用:是一个修饰符,用于修饰成员(成员变量,成员方法) 1.被static修饰后的成员变量只有一份 2.当成员 ...
- hadoop启动报错处理
1. hadoop启动报错 1.1. 问题1 util.NativeCodeLoader: Unable to load native-hadoop library for your ...
- Java基础知识笔记第九章:组件及事件处理
java Swing 图形用户界面(GUI : Graphics User Interface) 窗口 JFrame常用方法 JFrame()创建一个无标题的窗口. JFrame(String s)创 ...
- 四 Spring的工厂类,xml的配置
Spring工厂类的结构图: BeanFactory:老版本的工厂类 BeanFactory:调用getBean的时候,才会生产类的实例 ApplicationFactory:新版本的工厂类 加载配置 ...