
PHP代码审计5-实战漏洞挖掘-cms后台登录绕过
cms后台登录绕过
练习源码:【来源:源码下载】(数据库配置信息有误,interesting)
注:需进行安装
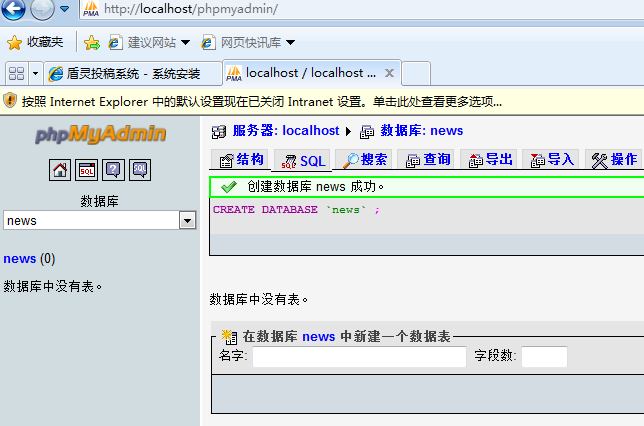
1、创建数据库
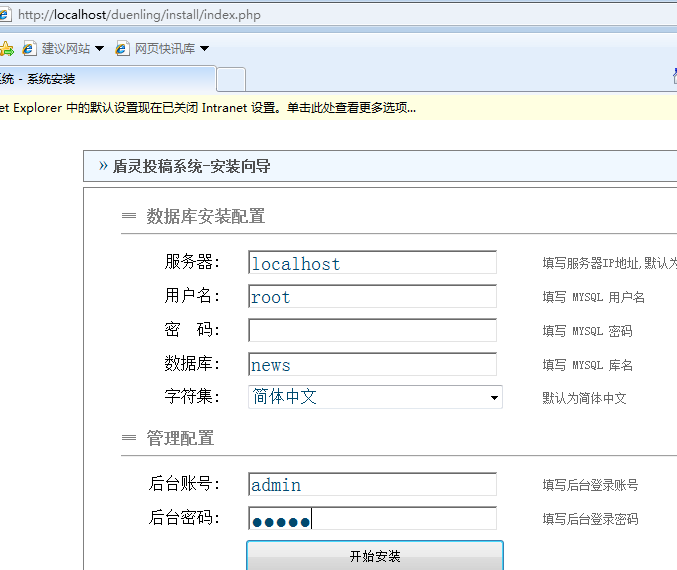
2、设置账号密码,连接数据库
3.1 正常登录后台,抓包分析数据提交位置【admin/login.php】
第3、4、7行:直接获取提交的数据,未进行参数过滤,可产生SQL注入,绕过登录验证 【有js验证,可直接提交包】
注:若系统开启gpc,则无法绕过
如:adminname=admin' #&adminpass=123123
 <?php

 require '../config.php';

 $adminname = $_POST['adminname'];

 $adminpass = $_POST['adminpass'];

 $adminpass .= "Axphp.com";

 $adminpass = md5($adminpass);

 $adminsql = "select * from axphp_admin where adminname='$adminname' and adminpass='$adminpass'";

 $adminery = mysql_query($adminsql, $config);

 $adminnum = mysql_num_rows($adminery);

 if ($adminnum == "1") {

 setcookie("admin", "Y", time() + 3600, '/');

 setcookie("admin_name", $adminname, time() + 3600, '/');

 header("location:axadmin.php");

 } else {

 header("location:axphp.php");

 }

 ?>
3.2 若要登录后台,需进行验证(admin/admin_pass.php)
 <?php

 require 'check.php';

 require '../template/axadmin/head.php';

 require '../template/axadmin/banner.php';

 require '../template/axadmin/admin_pass.php';

 require '../template/axadmin/bottom.php'

 ?>
#加载了check.php进行验证
 <?php

 error_reporting(0);

 isset($_COOKIE['admin'])?$check=$_COOKIE['admin']:$check=null;

 isset($_COOKIE['admin_name'])?$admin_user=$_COOKIE['admin_name']:$user=null;

 if($check==null){header("Location:../index.php");exit;}

 ?>
第3行,可通过直接在数据包中设置cookie:admin 绕过登录验证,登录后台;第4行,不起作用
【如果cookie为空,跳转/index.php界面】
PHP代码审计5-实战漏洞挖掘-cms后台登录绕过的更多相关文章
- 27、Flask实战第27天:cms后台登录
cms后台登录界面 后台登录页面,我们不用自己写,只需要去Bootstrap中文网去找一个模板改一下就行 这里使用的模板是:https://v3.bootcss.com/examples/signin ...
- PHP代码审计6-实战漏洞挖掘-xdcms用户注册页面漏洞
xdcms 源码:xdcms v2.0.8 1.配置 [一直下一步(仅为测试)] #数据库账号root,密码为空:管理员账号/密码:xdcms/xdcms #登录后台 2.查看后台登录页面的配置项[x ...
- 帝国CMS 后台登录空白
编辑/e/config/config.php中 $ecms_config['esafe']['ckfromurl']=0; //是否启用来源地址验证,0为不验证,1为全部验证,2为后台验证,3为前台验 ...
- 九十四:CMS系统之cms后台登录限制
装饰器,验证当前session中是否存在定义的user_id,没有就重定向到登录页 from flask import session, redirect, url_forfrom functools ...
- 九十三:CMS系统之cms后台登录功能
config form from wtforms import Form, StringField, IntegerFieldfrom wtforms.validators import Email, ...
- 九十二:CMS系统之cms后台登录界面
html <!DOCTYPE html><html lang="zh-CN"> <head> <meta charset="ut ...
- 关于PHP代码审计和漏洞挖掘的一点思考
这里对PHP的代码审计和漏洞挖掘的思路做一下总结,都是个人观点,有不对的地方请多多指出. PHP的漏洞有很大一部分是来自于程序员本身的经验不足,当然和服务器的配置有关,但那属于系统安全范畴了,我不太懂 ...
- 【代码审计】大米CMS_V5.5.3 后台多处存储型XSS漏洞分析
0x00 环境准备 大米CMS官网:http://www.damicms.com 网站源码版本:大米CMS_V5.5.3试用版(更新时间:2017-04-15) 程序源码下载:http://www ...
- [网站安全] [实战分享]WEB漏洞挖掘的一些经验分享
WEB漏洞有很多种,比如SQL注入,比如XSS,比如文件包含,比如越权访问查看,比如目录遍历等等等等,漏洞带来的危害有很多,信息泄露,文件上传到GETSHELL,一直到内网渗透,这里我想分享的最主要的 ...
随机推荐
- CSS 属性之中经常出现的百分比(转)
CSS 的属性值中经常会出现百分比,搞清它们的基数是一件很重要的事情.我特意查看了一下 W3C 的 CSS2.1 标准,在此整理下: 百分比单位 乘以包含块的宽度 margin, padding, l ...
- 《ArcGIS Runtime SDK for Android开发笔记》——(9)、空间数据的容器-地图MapView
1.前言 在上一篇内容里介绍了 关于ArcGIS Android开发的未来(“Quartz”版Beta)相关内容,期间也提到了关于API接口的重构,开发思路的调整,根据2015UC资料也可以知道新版预 ...
- Struts2_访问Web元素
取得Map 类型的 request,session,application, HttpServletRequest,HttpSession,ServletContext的引用. 分访问 Map 类型和 ...
- 对json数据进行排序
项目有这样一个需要对数据库取出的数据按sort字段进行显示:这个时候想起来在JS中对json数据进行一个排序再进行数据填充可以实现此效果 var colId = "sort";// ...
- 0 - python简介
Python介绍 python的创始人为吉多·范罗苏姆(Guido van Rossum).1989年的圣诞节期间,吉多·范罗苏姆为了在阿姆斯特丹打发时间,决心开发一个新的脚本解释程序,作为ABC语言 ...
- SAP成都研究院飞机哥: SAP C4C中国本地化之微信聊天机器人的集成
今天的文章仍然来自Jerry的老同事,SAP成都研究院的张航(Zhang Harry).关于他的背景介绍,请参考张航之前的文章:SAP成都研究院飞机哥:程序猿和飞机的不解之缘.下面是他的正文. 大家好 ...
- php5.3 yum安装升级版本到 php5.6
centOS系统下如何将php升级到5.6,之前通过yum来安装lamp环境,直接升级的话,提示没有更新包,也就是说默认情况下php5.3.3是最新 1.查看已经安装的php版本号 键入下面代码: ...
- 如何在linux服务器部署Rstudio server,配置ODBC远程访问win 服务器上的SQL server
如何在linux服务器部署Rstudio server,配置ODBC后通过RODBC包远程访问SQL server 背景介绍:之前写过一篇文章,提到近期要部署Rstudio server(搭建数据分析 ...
- SpringBoot中使用配置文件
一般都是把xml配置文件转换为@Bean的模式,如果非要使用xml配置文件,方式如下: /** * 将配置文件引入springboot */ @Configuration @ImportResourc ...
- URL中传递JSON数据
有关于JSON如何在前后之间进行传递,转换成对象等操作,请查看 C#Json数据交互 (这篇文章主要介绍了如何转化Json格式的数据,以及如何使用) 我们在URL中传递数据一般都是 XX.asp ...