
Linux学习 - ACL权限
一、ACL权限简介
ACL权限是为了防止权限不够用的情况,一般的权限有所有者、所属组、其他人这三种,当这三种满足不了我们的需求的时候就可以使用ACL权限
二、ACL权限开启
1 查看当前系统分区
df -h
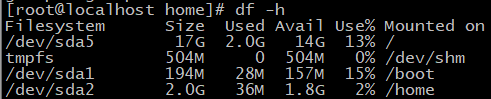
2 查看分区ACL权限是否开启
dumpe2fs -h /dev/sda5
dumpe2fs命令是查询指定分区详细文件系统信息的命令
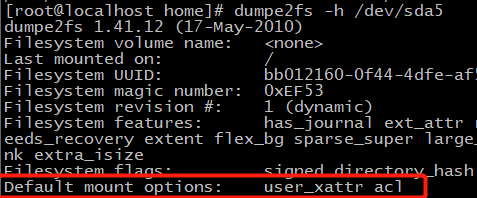
此时显示默认的挂载设置为ACL
3 临时开启分区ACL权限
mount -o remount,acl /
重新挂载根分区,并挂载加入acl权限
4 永久开启分区ACL权限
vi /etc/fstab
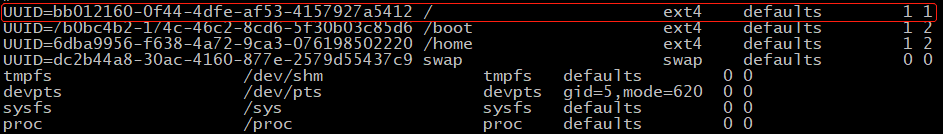
如果默认的挂载设置不是ACL,可以在default改成default,acl
mount -0 remount /
重新挂载文件系统或重新启动系统,是修改生效
三、查看ACL权限
getfacle 文件名
四、设定ACL权限
useradd zhangsan 新建用户zhangsan
useradd lisi 新建用户lisi
useradd student 新建用户student
groupadd testg 新建组testg
mkdir /project 根目录下创建目录project
gpasswd -a zhangsan testg 将zhangsan添加到组testg中
gpasswd -a lisi testg 将lisi添加到组testg中
chown root:testg /project/ 更改project目录所有者、所属组
chmod 770 /project 更改project目录的权限
setfacl -m u:student:rx /project/ 设定用户student对project目录的acl权限
groupadd test1g
setfacl -m g:test1g:rwx /project/ 设定组test1g对project目录的acl权限
注:project目录的所有者是root,所属组是testg;用户zhangsan和lisi是testg组的附属成 员;用户student不属于project目录的所有者、所属组、其他人,设定用户student对 project目录的ACL权限为r-x权限;test1g组不是project目录的所属组,设定test1g组 对project目录的ACL权限为rwx权限
五、修改ACL最大有效权限mask
setfacl -m m:rx /project/ 设定最大有效权限mask为r-x
注:当最大有效权限mask为r-x时,将其他用户或者组的权限与上r-x得到实际权限
六、删除ACL权限
setfacl -x u:student /project/ 删除用户student对project目录的ACL权限
setfacl -x g:test1g /project/ 删除组test1g对project目录的ACL权限
setfacl -b /project/ 删除所有对/project/目录的ACL权限
七、设置递归ACL权限
setfacl -m u:用户名:权限 -R 目录名
-R 递归
例:setfacl -m u:student:rx -R /project/
八、默认递归ACL权限
setfacl -m d:u:用户名:权限 目录名
例:setfacl -m d:u:student:rx -R /project/
setfacl [选项] 文件名
-m 设定ACL权限
-x 删除指定的ACL权限
-b 删除所有的ACL权限
-d 设定默认ACL权限
-k 删除默认ACL权限
-R 递归设定ACL权限
Linux学习 - ACL权限的更多相关文章
- <实训|第十三天>linux中ACL权限控制以及磁盘配额,附编译属于自己的linux内核
[root@localhost~]#序言 首先讲讲昨天关于缩容失败,开不机的解决方法:ACL权限也算是一个很重要的知识点,不难,但是很实用:磁盘配额一般不需要自己弄,但是要懂得原理.剩下的就是编译属于 ...
- linux:ACL权限
ACL权限是为了防止权限不够用的情况,一般的权限有所有者.所属组.其他人这三种,当这三种满足不了我们的需求的时候就可以使用ACL权限: 比如:一个网络老师,给一个班的学员上课,他在linux的根目录下 ...
- [转]Linux之ACL权限
转自:http://www.2cto.com/os/201110/108736.html 引言 前面的内容中,我们讲到传统的权限仅有三种身份(owner,group,others)搭配三种权限(r,w ...
- linux 学习8 权限管理
第八章 权限管理 8.1 ACL权限 8.2 文件特殊权限 8.3 文件系统属性chattr权限 8.4 系统命令sudo权限 8.1 ACL权限 ACL权限简介与开启 查看与设定ACL权限 最大有效 ...
- Linux下ACL权限控制以及用sudo设置用户对命令的执行权限
ACL权限分配 1.setfacl命令设置文件权限 setfacl -m u:user1:rw root.txt setfacl -m u:user2:rwx root.txt 2.getfacl命令 ...
- Linux - 文件ACL权限控制
getfacl 1.test # 查看文件ACL权限 setfacl -R -m u:xuesong:rw- 1.test # 对文件增加用户的读写权限 -R 递归
- Linux系统——ACL权限控制及特殊权限
ACL权限控制 ACL(access control list),可以提供除属主.属组.其他人的rwx权限之外的细节权限设定 ACL的权限控制 (1)User 使用者 (2)Group 群组 (3)M ...
- Linux 递归acl权限和默认acl权限
递归acl权限 递归acl指给父目录设定acl时,所有的子文件和子目录都拥有相同的acl权限 setfacl -m u:boduo:rx -R /project/ 默认acl权限 默认acl权限的作用 ...
- linux学习笔记----权限与命令之间的关系(极重要)
一.权限与命令之间的关系 二.文件与目录的默认权限与隐藏权限 1)umask为默认的权限(通过umask -S)查看你的系统的默认权限. umask的分数是指该默认值需要减掉的权限,比如说umask= ...
随机推荐
- Markdown For EditPlus插件使用说明(基于EditPlus快速编辑Markdonw文件,写作爱好者的福音来啦)
Markdown For EditPlus插件使用说明 开发缘由 特点好处: 中文版使用说明 相关命令(输入字符敲空格自动输出): EditPlus常用快捷键: 相关教程: English descr ...
- vue.js学习与实战笔记(2)
驼峰式写法时需要注意的问题 学习到组件这一章时,由于没注意到vue中对于camelCased的解释,导致出错了都找不出来,后面发现 在使用驼峰式写法时,在使用模板的时候需要使用kebab-case命名 ...
- PowerDotNet平台化软件架构设计与实现系列(04):服务治理平台
系统和系统之间,少不了数据的互联互通.随着微服务的流行,一个系统内的不同应用进行互联互通也是常态. PowerDotNet的服务治理平台发源于早期的个人项目Power.Apix.这个项目借鉴了工作过的 ...
- [atARC121D]1 or 2
对于大小为1的集合,我们可以在其中加入0 因此,枚举0的个数,那么问题即可以看作要求每一个集合大小为2 (特别的,我们允许存在$\{0,0\}$,因为这样删除这两个0显然只会减小极差) 显然此时贪心将 ...
- [atARC066F]Contest with Drinks Hard
先不考虑修改,那么很明显即对于每一个极长的的区间,若其长度为$l$,有${l+1\choose 2}$的贡献 考虑dp去做,即$f_{i}$表示前$i$个数最大的答案,则$$f_{i}=\max(\m ...
- [atARC113F]Social Distance
(由于是实数范围,端点足够小,因此区间都使用中括号,且符号取等号) 定义$P(X)$表示$\forall 2\le i\le n,a_{i}-a_{i-1}\ge X$的概率,那么我们所求的也就是$P ...
- [bzoj4777]Switch Grass
结论:最短路径一定是单独的一条边且在最小生成树上,可以用反证法证明.那么求出最小生成树,对于每一个点建立一棵权值线段树,再对每一个权值线段树上的叶子节点开一个multiset,维护所有儿子中该种颜色的 ...
- [bzoj1072]排列
考虑用状压dp枚举排列,即f[i][j]表示当前状态为i,余数为j的方案数,考虑在末尾新增一个字符来转移即可,注意最后答案要除以排列组合 1 #include<bits/stdc++.h> ...
- 【知识详解】JAVA基础(秋招总结)
JAVA基础 目录 JAVA基础 问:面向过程(POP)和面向对象(OOP)? 问:Python和Java的区别? 问:java的八大基本数据类型? 问:封装继承多态说一下? 问:方法和函数的区别? ...
- 【贾志豪NOIP模拟题】慰问员工 cheer 【最小生成树】【对边权值的一些处理】
Description LongDD 变得非常懒, 他不想再继续维护供员工之间供通行的道路. 道路被用来连接 N(5 <= N <= 10,000)个房子, 房子被连续地编号为 1..N. ...