
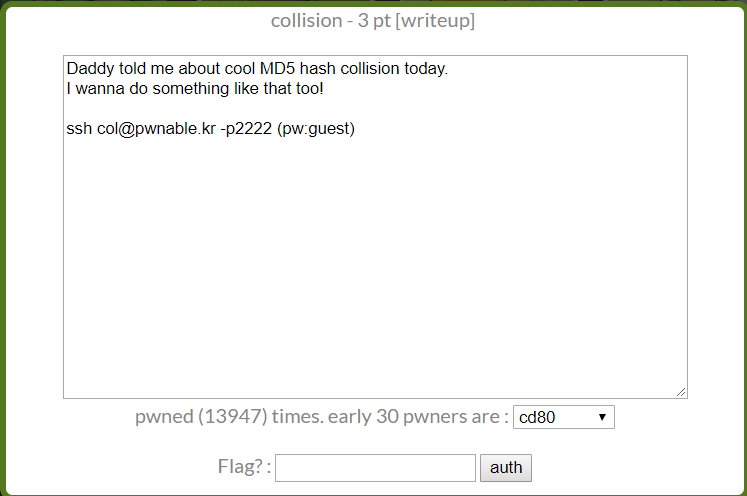
pwnable.kr第二题collision
 1 col@prowl:~$ ls -al

 2 total 36

 3 drwxr-x---   5 root    col     4096 Oct 23  2016 .

 4 drwxr-xr-x 114 root    root    4096 May 19 15:59 ..

 5 d---------   2 root    root    4096 Jun 12  2014 .bash_history

 6 -r-sr-x---   1 col_pwn col     7341 Jun 11  2014 col

 7 -rw-r--r--   1 root    root     555 Jun 12  2014 col.c

 8 -r--r-----   1 col_pwn col_pwn   52 Jun 11  2014 flag

 9 dr-xr-xr-x   2 root    root    4096 Aug 20  2014 .irssi

10 drwxr-xr-x   2 root    root    4096 Oct 23  2016 .pwntools-cache

11 col@prowl:~$ cat col.c

12 #include <stdio.h>

13 #include <string.h>

14 unsigned long hashcode = 0x21DD09EC;

15 unsigned long check_password(const char* p){

16         int* ip = (int*)p;

17         int i;

18         int res=0;

19         for(i=0; i<5; i++){

20                 res += ip[i];

21         }

22         return res;

23 }

24

25 int main(int argc, char* argv[]){

26         if(argc<2){

27                 printf("usage : %s [passcode]\n", argv[0]);

28                 return 0;

29         }

30         if(strlen(argv[1]) != 20){

31                 printf("passcode length should be 20 bytes\n");

32                 return 0;

33         }

34

35         if(hashcode == check_password( argv[1] )){

36                 system("/bin/cat flag");

37                 return 0;

38         }

39         else

40                 printf("wrong passcode.\n");

41         return 0;

42 }
参数构造20位,check_password函数内用int读char,即分成5个数
字符串以‘\x00'结尾,所以用'\x01'来填充,
0x21DD09EC-0x01010101*4=0x1DD905E8
col@prowl:~$ ./col $(python -c "print '\x01' * 16 + '\xE8\x05\xD9\x1D'")
daddy! I just managed to create a hash collision :)
pwnable.kr第二题collision的更多相关文章
- pwnable.kr第二天
3.bof 这题就是简单的数组越界覆盖,直接用gdb 调试出偏移就ok from pwn import * context.log_level='debug' payload='A'*52+p32(0 ...
- pwnable.kr 第一题fd
使用ssh fd@pwnable.kr -p2222连接输入密码guest 1 fd@prowl:~$ ls -al 2 total 40 3 drwxr-x--- 5 root fd 4096 Oc ...
- 【pwnable.kr】 brainfuck
pwnable.kr第二关第一题: ========================================= Download : http://pwnable.kr/bin/bfDownl ...
- pwnable.kr第三题bof
Running at : nc pwnable.kr 9000 IDA查看 1 unsigned int __cdecl func(int a1) 2 { 3 char s; // [esp+1Ch] ...
- pwnable.kr的passcode
前段时间找到一个练习pwn的网站,pwnable.kr 这里记录其中的passcode的做题过程,给自己加深印象. 废话不多说了,看一下题目, 看到题目,就ssh连接进去,就看到三个文件如下 看了一下 ...
- pwnable.kr brainfuck之write up
I made a simple brain-fuck language emulation program written in C. The [ ] commands are not impleme ...
- pwnable.kr详细通关秘籍(二)
i春秋作家:W1ngs 原文来自:pwnable.kr详细通关秘籍(二) 0x00 input 首先看一下代码: 可以看到程序总共有五步,全部都满足了才可以得到flag,那我们就一步一步来看 这道题考 ...
- 【pwnable.kr】 unlink
pwnable.kr 第一阶段的最后一题! 这道题目就是堆溢出的经典利用题目,不过是把堆块的分配与释放操作用C++重新写了一遍,可参考<C和C++安全编码一书>//不是广告 #includ ...
- 【pwnable.kr】 codemap
pwnable新的一题. download: http://pwnable.kr/bin/codemap.exe ssh codemap@pwnable.kr -p2222 (pw:guest) 这道 ...
随机推荐
- 24 Days Of JavaScript mas
24 Days Of JavaScript mas Level up your JavaScript skills with a daily coding challenge from Decembe ...
- short URL 短网址实现原理剖析
short URL 短网址实现原理剖析 意义,简短便于分享,避免出现超长 URL 的字符长度限制问题 原理分析, 使用 HashMap 存储对应的映射关系 (长度不超过7的字符串,由大小写字母加数字共 ...
- VS Code All in One
VS Code All in One Visual Studio Code All in One https://github.com/xgqfrms/vscode/ VS Code Shift + ...
- CSP & CORS
CSP & CORS 内容安全策略 跨域资源共享 CSP https://developers.google.com/web/fundamentals/security/csp google ...
- base 64 & blob & image url
base 64 & blob & image url base 64 image & e.clipboardData.items[1] https://codepen.io/x ...
- Web 安全 & 反爬虫原理
Web 安全 & 反爬虫原理 数据加密/解密 HTTPS ip 封锁 请求限制 爬虫识别,canvas 指纹 refs https://segmentfault.com/a/119000001 ...
- webpack async load modules & dynamic code splitting
webpack async load modules & dynamic code splitting webpack 按需/异步加载/Code Splitting webpack loade ...
- GitHub & GitHub Package Registry
GitHub & GitHub Package Registry npm https://github.blog/2019-05-10-introducing-github-package-r ...
- VSCode & disable telemetry reporting
VSCode & disable telemetry reporting https://code.visualstudio.com/docs/supporting/faq#_how-to-d ...
- 人物传记——Kyle Tedford:持之以恒的品质从哪里来?
心理学家表示,95%的人类行为发生在无意识中,而大多数这种行为是由习惯引起的.习惯,就像我们大脑设定的程序.通过每日持续努力,你会把坚持的习惯节奏慢慢进入身体中,并且会很容易加持下去. 做事三分钟热度 ...