
upload-labs-env文件上传漏洞 11-19关
Pass-11
源码:加上了本人的注释=。=
$is_upload = false;

$msg = null;

if(isset($_POST['submit'])){

    $ext_arr = array('jpg','png','gif');//文件的后缀

    $file_ext = substr($_FILES['upload_file']['name'],strrpos($_FILES['upload_file']['name'],".")+); //获取文件的后缀名 在.的位置+1

    if(in_array($file_ext,$ext_arr)){

        $temp_file = $_FILES['upload_file']['tmp_name']; //获取临时上传文件的名称

        $img_path = $_GET['save_path']."/".rand(, ).date("YmdHis").".".$file_ext; //获取上传文件最重要保存在哪个目录加了个/和随机数字和日期
在源码中可以看到,除了白名单的三种后缀别的后缀都不可以上传,然后这次用到的绕过方式为00绕过
00绕过的原理为: 00截断是16进制的00 当操作系统在读文件名的时候在读到00的时候他认为这个文件就结束了,后面有再多的东西也没有用
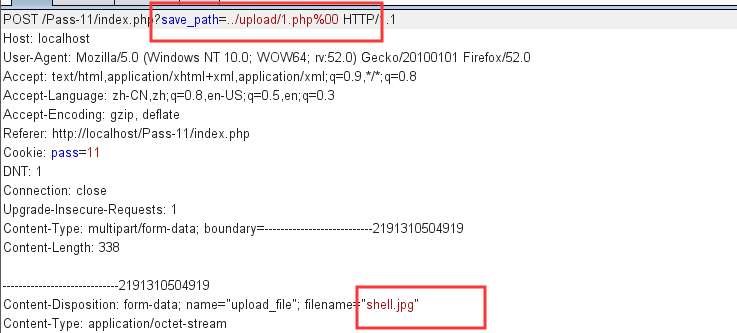
那么我们就上传一个木马文件,改为jpg格式,然后再路径里面添加一个php文件后面加%00
最上传的文件为1.php 然后连接就好
Pass-12
源码:
$is_upload = false;

$msg = null;

if(isset($_POST['submit'])){

    $ext_arr = array('jpg','png','gif');

    $file_ext = substr($_FILES['upload_file']['name'],strrpos($_FILES['upload_file']['name'],".")+);

    if(in_array($file_ext,$ext_arr)){

        $temp_file = $_FILES['upload_file']['tmp_name'];

        $img_path = $_POST['save_path']."/".rand(, ).date("YmdHis").".".$file_ext;
源码跟11关没有什么本质的区别,只不过就是这关采用了POST的形式上传
同样是上传shell.jpg的文件,在文件路径添加一个1.php.jpg不写00
然后到HEX里面找到16进制的1.php.jpg,在.jpg的.这里把他的16进制改为00,然后上传就成功了。
Pass-13
源码
function getReailFileType($filename){

    $file = fopen($filename, "rb");

    $bin = fread($file, ); //只读2字节

    fclose($file);

    $strInfo = @unpack("C2chars", $bin);

    $typeCode = intval($strInfo['chars1'].$strInfo['chars2']);

    $fileType = '';

    switch($typeCode){

        case :

            $fileType = 'jpg';

            break;

        case :

            $fileType = 'png';

            break;

        case :

            $fileType = 'gif';

            break;

        default:

            $fileType = 'unknown';

        }

        return $fileType;

}
源码的整体大概意思就是只读取文件头的前两个字节,前两个字节符合上传的三种文件格式即可。
那么我们只需要上传shell.php在内容的头部加入三种格式的文件头即可。
GIF GIF 89A
JPEG(JPG) FFD8FF
PNG 89504E87
GIF 47494638
然后就上传成功了,你写的什么格式的文件头,上传的就是什么格式
那么这里就需要文件包含来进行连接了,然而我的靶机里面没有文件包含,所以我就自己写了一个
<?php

header("Content-Type:text/html;charset=utf-8");

$file=$_GET['file'];

if(isset($file)){

    include $file;

}else{

    show_source(__file__);

}

?>
然后访问文件包含漏洞的文件:localhost/baohan.php?file=图片马路径 即可连接
Pass-14
源码于13大同小异,只不过判断的方式不同
这里我选择的是插入图片马
在dos里输入 copy 1.jpg/b+shell.php 2.jpg
然后生成了一个2.jpg的图片马
上传上去,用文件包含连接即可
Pass-15 使用了exif_imagetype的判断方式
同13 14
Pass-16
源码
$is_upload = false;

$msg = null;

if (isset($_POST['submit'])){

    // 获得上传文件的基本信息,文件名,类型,大小,临时文件路径

    $filename = $_FILES['upload_file']['name'];

    $filetype = $_FILES['upload_file']['type'];

    $tmpname = $_FILES['upload_file']['tmp_name'];

    $target_path=$UPLOAD_ADDR.basename($filename);

    // 获得上传文件的扩展名

    $fileext= substr(strrchr($filename,"."),);

    //判断文件后缀与类型,合法才进行上传操作

    if(($fileext == "jpg") && ($filetype=="image/jpeg")){

        if(move_uploaded_file($tmpname,$target_path))

        {

            //使用上传的图片生成新的图片

            $im = imagecreatefromjpeg($target_path);

            if($im == false){

                $msg = "该文件不是jpg格式的图片!";

            }else{

                //给新图片指定文件名

                srand(time());

                $newfilename = strval(rand()).".jpg";

                $newimagepath = $UPLOAD_ADDR.$newfilename;

                imagejpeg($im,$newimagepath);

                //显示二次渲染后的图片(使用用户上传图片生成的新图片)

                $img_path = $UPLOAD_ADDR.$newfilename;

                unlink($target_path);

                $is_upload = true;
16关这里使用了一个二次渲染的过滤,也就是把你上传的图片打碎重组生成新的图片
这里如果我们用自己生成的图片马的话,会把你的恶意代码删除。
使用winhex工具,在中间随意位置写入16进制的恶意代码,然后上传。
Pass-17
upload-labs-env文件上传漏洞 11-19关的更多相关文章
- WordPress NextGEN Gallery ‘upload.php’任意文件上传漏洞
漏洞名称: WordPress NextGEN Gallery ‘upload.php’任意文件上传漏洞 CNNVD编号: CNNVD-201306-259 发布时间: 2013-06-20 更新时间 ...
- 1.5 webshell文件上传漏洞分析溯源(1~4)
webshell文件上传漏洞分析溯源(第一题) 我们先来看基础页面: 先上传1.php ----> ,好吧意料之中 上传1.png ----> 我们查看页面元素 -----> ...
- DVWA 黑客攻防演练(五)文件上传漏洞 File Upload
说起文件上传漏洞 ,可谓是印象深刻.有次公司的网站突然访问不到了,同事去服务器看了一下.所有 webroot 文件夹下的所有文件都被重命名成其他文件,比如 jsp 文件变成 jsp.s ,以致于路径映 ...
- 【DVWA】File Upload(文件上传漏洞)通关教程
日期:2019-08-01 17:28:33 更新: 作者:Bay0net 介绍: 0x01. 漏洞介绍 在渗透测试过程中,能够快速获取服务器权限的一个办法. 如果开发者对上传的内容过滤的不严,那么就 ...
- DVWA之File Upload (文件上传漏洞)
目录 Low: Medium: 方法一:抓包修改文件的type 方法二:00截断 High: Impossible : Low: 源代码: <?php if( isset( $_POST[ 'U ...
- 文件上传漏洞演示脚本之js验证
文件上传漏洞演示脚本之js验证 0 0 716 关于文件上传漏洞,想必玩web安全的同学们都有接触,之前本站也发布过一篇文章介绍文件上传漏洞的各种绕过方法,但是只是有文档却没有演示代码 ...
- 【代码审计】JTBC(CMS)_PHP_v3.0 任意文件上传漏洞分析
0x00 环境准备 JTBC(CMS)官网:http://www.jtbc.cn 网站源码版本:JTBC_CMS_PHP(3.0) 企业版 程序源码下载:http://download.jtbc. ...
- 【代码审计】QYKCMS_v4.3.2 任意文件上传漏洞分析
0x00 环境准备 QYKCMS官网:http://www.qykcms.com/ 网站源码版本:QYKCMS_v4.3.2(企业站主题) 程序源码下载:http://bbs.qingyunke. ...
- 【代码审计】BootCMS v1.1.3 文件上传漏洞分析
0x00 环境准备 BootCMS官网:http://www.kilofox.net 网站源码版本:BootCMS v1.1.3 发布日期:2016年10月17日 程序源码下载:http://w ...
- 文件上传漏洞靶场分析 UPLOAD_LABS
文件上传漏洞靶场(作者前言) 文件上传漏洞 产生原理 PASS 1) function checkFile() { var file = document.getElementsByName('upl ...
随机推荐
- Monty Hall Problem (三门问题)
最近有点忙,没怎么写程序...今天突然想起以前看到过的一个问题-三门问题,十分想用程序来模拟一下,于是实在忍不住了就模拟了这个游戏的实验,通过写程序更加加深了我对这个问题的理解,期间也查找了各种相关资 ...
- [运维] 请求 nginx 出现 502 Bad Gateway 的解决方案!
环境: 云服务器镜像 Linux CentOS 7.6 已经安装并成功配置 SSL 的 nginx 1.16.1 成功安装并且可以正常运行的 apache-tomcat-9.0.26 遇到的问题: 在 ...
- 【网摘】监控 div 的内容变化
数据是动态加载而来,而当无数据时,提示一下暂无数据.而数据是可以动态在当前页面即时添加的,故在无数据时所做提示,需要隐藏,所以找了这个方法.成功在动态添加数据后,暂无数据的提示没有了. if($(&q ...
- MySQL高级 InnoDB 和 MyISAM 的区别
InnoDB:支持事务处理等不加锁读取支持外键支持行锁不支持FULLTEXT类型的索引不保存表的具体行数,扫描表来计算有多少行DELETE 表时,是一行一行的删除InnoDB 把数据和索引存放在表空间 ...
- Pandas 性能优化 学习笔记
摘要 本文介绍了使用 Pandas 进行数据挖掘时常用的加速技巧. 实验环境 import numpy as np import pandas as pd print(np.__version__) ...
- Plastic Bottle Manufacturer - What Is The Direction Of Plastic Bottles?
Plastic bottle manufacturers explain: protective packaging for cosmetic cleaning products requires b ...
- Caffe2 手册(Intro Tutorial)[2]
Caffe2的相关概念 接下来你可以学到更多Caffe2中主要的概念,这些概念对理解和开发Caffe2相当重要. Blobs and Workspace,Tensors Caffe2中,数据是 ...
- linux--用户管理--useradd
用户分类 1 root 超级管理员 2 系统用户 就是 某一个服务中 自动产生的用户 不是认为创建的,不能用于登录计算机 只是保证某一个服务的正常运行 比如数据库 3 普通用户 用户必须属于一个且只有 ...
- Spark程序编译报错error: object apache is not a member of package org
Spark程序编译报错: [INFO] Compiling 2 source files to E:\Develop\IDEAWorkspace\spark\target\classes at 156 ...
- 实用类-<装箱与拆箱>
装箱:把基本数据类型装换为对应的对象类 作用:1.在需要使用对象类型的时候,装换成对应的对象类型(集合里面) 2.转换完成以后,拥有相应的属性和方法,方便咱们的数据操作 拆箱 Integer intO ...