
ELK springboot日志收集
一、安装elasticsearch
可以查看前篇博客 elasticsearch安装、elasticsearch-head 安装
二、安装 配置 logstash
1.安装logstash
下载地址:https://www.elastic.co/downloads/logstash
wget https://artifacts.elastic.co/downloads/logstash/logstash-6.5.4.tar.gz
tar -zxvf logstash-6.5.4.tar.gz
2.为了方便统计,此处使用了自定义模板 springlog.json
{

    "springboot-logback": {

        "order": ,

        "index_patterns": [

            "sspringboot-logback-*"

        ]

    },

    "settings": {

        "number_of_shards": ,

        "number_of_replics":

    },

    "mappings": {

        "properties": {

            "@timestamp": {

                "type": "date",

                "format": "yyyy-MM-dd HH:mm:ss||yyyy-MM-dd||epoch_millis"

            },

            "thread": {

                "type": "text"

            },

            "level": {

                "type": "text"

            },

            "class": {

                "type": "text"

            },

            "messge": {

                "type": "text"

            }

        }

    }

}
3.配置logstash.conf 可以在config目录中创建此文件
input {

 beats {

   port =>

   ssl => false

  }

}

filter {

  if [fields][logtype] == "springboot-logback" {

    grok {

      match => { "message" => "%{TIMESTAMP_ISO8601:time} %{GREEDYDATA:thread} %{LOGLEVEL:level}  (?<class>\bcom.idelan\S*) - %{GREEDYDATA:message}" }

    }

    mutate {

      remove_field => ["host","tags","beat","@version","prospector","input"]

    }

  }

}

output {

  if [fields][logtype] == "springboot-logback"{

    elasticsearch {

      hosts => ["192.168.30.242:9200"]

      index => "logstash-%{+YYYY.MM.dd}"

      template => "/home/tools/logstash-6.5.4/template/springlog.json"  #此文件中的内容即上面自定义的模板json

      template_name => "springboot-logback"

      template_overwrite => true

    }

   stdout { codec => rubydebug } #将日志打印到控制台调试,放在if中顺便检测 是否获取到了[fields][logtype] 正式环境删除此行配置
} }
4.启动 logstash 进入logstash bin目录
./logstash -f ../config/logstash.conf
后台启动
./logstash -f ../config/logstash.conf &
5.grok 过滤规则配置
调试工具:http://grokdebug.herokuapp.com/
grok正则:https://github.com/logstash-plugins/logstash-patterns-core/tree/master/patterns
6.日志说明 springboot日志配置
日志格式
-- ::36.487 [http-nio--exec-] INFO com.idelan.test.controller.TestController - hello info
grok配置
%{TIMESTAMP_ISO8601:time} %{GREEDYDATA:thread} %{LOGLEVEL:level} %{JAVACLASS:class} - %{GREEDYDATA:message}
由于我只想看属于我自己包中的日志,所以此处我过滤了com.idelan包下的日志
%{TIMESTAMP_ISO8601:time} %{GREEDYDATA:thread} %{LOGLEVEL:level} (?<class>\bcom.idelan\S*) - %{GREEDYDATA:message}
自定义grok表达式
语法:(?<field_name>the pattern here)
三、安装配置filebeat
1.下载filebeat
地址:https://www.elastic.co/downloads/beats/filebeat
wget https://artifacts.elastic.co/downloads/beats/filebeat/filebeat-6.5.4-linux-x86_64.tar.gz
tar -zxvf filebeat-6.5.4-linux-x86_64.tar.gz
2.配置filebeat.yml 如果没有可以手动创建
filebeat.prospectors:

- input_type: log

  paths:

    - /usr/local/logs/springboot-demo/*.log

  include_lines: [".*INFO.*",".*ERROR.*"]

  exclude_lines: [".*DEBUG.*",".*WARN.*"]

  exclude_files: [".*debug.*",".*warn.*"]

  multiline:

    pattern: '^\s*(\d{4}|\d{2})\-(\d{2}|[a-zA-Z]{3})\-(\d{2}|\d{4})'   # 指定匹配的表达式(匹配以 2017-11-15 08:04:23:889 时间格式开头的字符串)

    #pattern: '^\s*("{)'                         # 指定匹配的表达式(匹配以 "{ 开头的字符串)

    negate: true                                # 是否匹配到

    match: after                                # 合并到上一行的末尾

    max_lines: 1000                             # 最大的行数

    timeout: 30s                                # 如果在规定的时候没有新的日志事件就不等待后面的日志

  fields:

    logtype: springboot-logback

output.logstash:

  hosts: ["192.168.30.242:10515"]
3.启动filebeat
调试命令:./filebeat -e -c filebeat.yml -d "publish"
后台启动:./filebeat -e -c filebeat.yml &
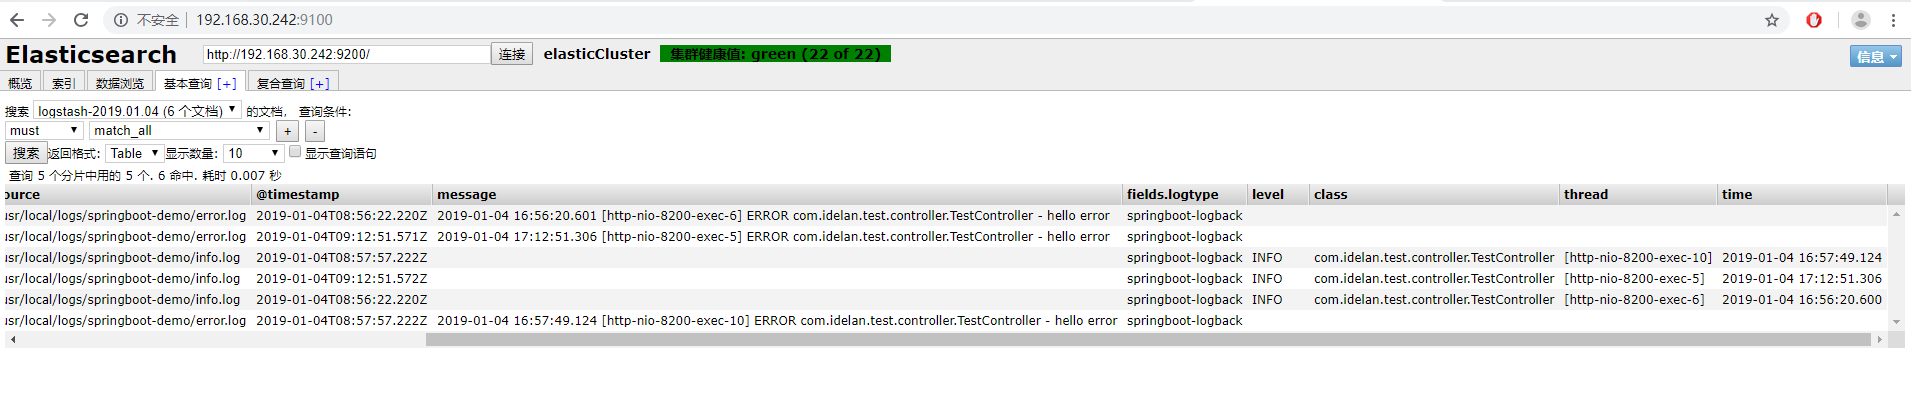
四、成果展示
ELK springboot日志收集的更多相关文章
- 基于Centos 7.4 搭建ELK整合SpringBoot日志收集
基于Centos 7.4搭建es7.12.0+logstash-7.12.0+kibana-7.12.0(ELK)整合SpringBoot日志收集 注:Skywalking和logstash可共用一个 ...
- ELK分布式日志收集搭建和使用
大型系统分布式日志采集系统ELK全框架 SpringBootSecurity1.传统系统日志收集的问题2.Logstash操作工作原理3.分布式日志收集ELK原理4.Elasticsearch+Log ...
- StringBoot整合ELK实现日志收集和搜索自动补全功能(详细图文教程)
@ 目录 StringBoot整合ELK实现日志收集和搜索自动补全功能(详细图文教程) 一.下载ELK的安装包上传并解压 1.Elasticsearch下载 2.Logstash下载 3.Kibana ...
- SpringBoot+kafka+ELK分布式日志收集
一.背景 随着业务复杂度的提升以及微服务的兴起,传统单一项目会被按照业务规则进行垂直拆分,另外为了防止单点故障我们也会将重要的服务模块进行集群部署,通过负载均衡进行服务的调用.那么随着节点的增多,各个 ...
- 微服务下,使用ELK做日志收集及分析
一.使用背景 目前项目中,采用的是微服务框架,对于日志,采用的是logback的配置,每个微服务的日志,都是通过File的方式存储在部署的机器上,但是由于日志比较分散,想要检查各个微服务是否有报错信息 ...
- ELK+kafka日志收集
一.服务器信息 版本 部署服务器 用途 备注 JDK jdk1.8.0_102 使用ELK5的服务器 Logstash 5.1.1 安装Tomcat的服务器 发送日志 Kafka降插件版本 Log ...
- 传统ELK分布式日志收集的缺点?
传统ELK图示: 单纯使用ElK实现分布式日志收集缺点? 1.logstash太多了,扩展不好. 如上图这种形式就是一个 tomcat 对应一个 logstash,新增一个节点就得同样的拥有 logs ...
- ELK:日志收集分析平台
简介 ELK是一个日志收集分析的平台,它能收集海量的日志,并将其根据字段切割.一来方便供开发查看日志,定位问题:二来可以根据日志进行统计分析,通过其强大的呈现能力,挖掘数据的潜在价值,分析重要指标的趋 ...
- ELK/EFK——日志收集分析平台
ELK——日志收集分析平台 ELK简介:在开源的日志管理方案之中,最出名的莫过于ELK了,ELK由ElasticSearch.Logstash和Kiabana三个开源工具组成.1)ElasticSea ...
随机推荐
- jeesite 去掉 /a
1.修改 jeesite.properties文件 adminPath=/a为 adminPath= 2.修改 web.xml文件找到如下设置 <filter-mapping> <f ...
- [LC] 437. Path Sum III
You are given a binary tree in which each node contains an integer value. Find the number of paths t ...
- @echo off 批处理
一个批处理文件 @echo off ipconfig /all @pause -------------------------------- @echo off 是什么意思 就是说关闭回显@echo ...
- [LC] 746. Min Cost Climbing Stairs
On a staircase, the i-th step has some non-negative cost cost[i] assigned (0 indexed). Once you pay ...
- marry|psych up|make it|Fireworks|be to blame for|
同位语从句 ADJ 结婚的;已婚的If you are married, you have a husband or wife. We have been married for 14 years.. ...
- 应用场景:vue表格撤销删除与保存按钮的显隐
应用场景:vue表格撤销删除与保存按钮的显隐
- Drools 7.15.0 docker容器方式部署
关于drools的相关介绍就不再赘述了,关于drools网上的资料都很少,或者都有些老了,最近折腾了一下,记录下安装部署的过程,希望能节省下大家的时间. 一.快速部署 1.拉取基础镜像,命令如下: d ...
- (一)mybatis简易搭建
mybatis(基础及其搭建) 声明:该文章及该分类中的内容均基于正在开发的项目和一本参考书(深入浅出MyBatis技术原理与实战 by 杨开振) 一.mybatis核心组件(简要介绍) Sql ...
- JavaScript常见排序算法
1.冒泡排序 function bubble_sort(arr) { if (arr.length <= 1) { return arr; } var len = arr.length; for ...
- python 同步与异步的性能区别及实例
同步与异步的性能区别 1. #coding:utf-8 import gevent def task(pid): """ Some non-deterministic ...