
重新整理 .net core 实践篇————cookie 安全问题[三十八]
前言
简单整理一下cookie的跨站攻击,这个其实现在不常见,因为很多公司都明确声明不再用cookie存储重要信息,不过对于老站点还是有的。
正文
攻击原理:

这种攻击要达到3个条件:
用户访问了我们的站点。
用户通过cookie存储和传递身份信息
用户访问了坏站点
1和3根本控制不了,那么控制的就只有2,就是不使用cookie。
但是有些站点改动太大,那么是否还有其他方式呢?
防御方式:
不使用cookie存储和传输身份认证
使用antiforgerytoken,anti-forgery 防伪。
避免使用Get作为业务操作的请求方式
那么从上面看可以在2上做文章,因为3只是说让低级黑客被阻挡。
同样antiforgerytoken 方式也有两种:
- validateAntiForgeryToken
- AntoValidateAntiforgeryToken
那么就来演示一下:
下面问我们的站点,提供的cookie身份认证方式:
var securityKey = new SymmetricSecurityKey(Encoding.UTF8.GetBytes(Configuration["SecurityKey"]));

services.AddSingleton(securityKey);

services.AddAuthentication(CookieAuthenticationDefaults.AuthenticationScheme)

	.AddCookie(CookieAuthenticationDefaults.AuthenticationScheme, options =>

	{

	}).AddJwtBearer(JwtBearerDefaults.AuthenticationScheme, options =>

	{

		options.TokenValidationParameters = new TokenValidationParameters

		{

			ValidateIssuer = true,

			ValidateAudience = true,

			ValidateLifetime = true,

			ClockSkew = TimeSpan.FromSeconds(30),

			ValidateIssuerSigningKey = true,

			ValidAudience = "localhost",

			ValidIssuer = "localhost",

			IssuerSigningKey = securityKey

		};

	});
上面是cookie和jwt的认证方式哈。
那么下面这个是cookie登录:
[HttpGet]

public async Task<IActionResult> CookieLogin(string userName)

{

	var identity = new ClaimsIdentity(CookieAuthenticationDefaults.AuthenticationScheme);

	identity.AddClaim(new Claim("Name", userName));

	await this.HttpContext.SignInAsync(CookieAuthenticationDefaults.AuthenticationScheme,new ClaimsPrincipal(identity));

	return Content("login");

}
那么有一个接口是购买接口:
[ApiController]

[Route("[controller]")]

public class OrderController : Controller

{

	[HttpPost]

	[Authorize(AuthenticationSchemes = JwtBearerDefaults.AuthenticationScheme+","+CookieAuthenticationDefaults.AuthenticationScheme)]

	public IActionResult Pay()

	{

		return Content(User.FindFirst("name").Value+"买买买");

	}

}
上面认证方式有cookie和jwt了。
那么我们先使用cookie进行登录一下,调用CookieLogin这个接口。
https://localhost:5001/Account?username=aomaomao
以看到前台有cookie信息。

在另外一个站点有这样一个东西:
<form action="https://localhost:5001/order" method="post">

    <label>打折购买:</label>

    <label>1块钱</label>

    <input type="submit" value="提交"/>

</form>
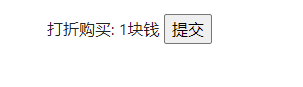
那么点击一下这个提交后:
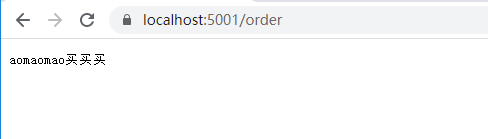
可以看到这样就被攻击了。
那么可能有人就会说,如果自己看了一眼网站地址应该就不会出现问题吧。
其实一般攻击站点一般不给你点击的机会。
<script>

  document.form[0].submit()

</script>
这一段代码在进入网站的时候就自动帮你点击了。
services.AddAntiforgery(options =>

{

	options.HeaderName = "X-CSRF-TOKEN";

});

services.AddMvc(options => options.Filters.Add(new AutoValidateAntiforgeryTokenAttribute()));
上面这个代码进行Antiforgery验证,通过header里面的X-CSRF-TOKEN的值。options => options.Filters.Add(new AutoValidateAntiforgeryTokenAttribute()是自我判断是否应该验证的机制。
可以看下AutoValidateAntiforgeryTokenAttribute的源码:
public IFilterMetadata CreateInstance(IServiceProvider serviceProvider)

{

  return (IFilterMetadata) serviceProvider.GetRequiredService<AutoValidateAntiforgeryTokenAuthorizationFilter>();

}
那么继续看AutoValidateAntiforgeryTokenAuthorizationFilter:
  internal class AutoValidateAntiforgeryTokenAuthorizationFilter : ValidateAntiforgeryTokenAuthorizationFilter

  {

    public AutoValidateAntiforgeryTokenAuthorizationFilter(

      IAntiforgery antiforgery,

      ILoggerFactory loggerFactory)

      : base(antiforgery, loggerFactory)

    {

    }

    protected override bool ShouldValidate(AuthorizationFilterContext context)

    {

      if (context == null)

        throw new ArgumentNullException(nameof (context));

      string method = context.HttpContext.Request.Method;

      return !string.Equals("GET", method, StringComparison.OrdinalIgnoreCase) && !string.Equals("HEAD", method, StringComparison.OrdinalIgnoreCase) && (!string.Equals("TRACE", method, StringComparison.OrdinalIgnoreCase) && !string.Equals("OPTIONS", method, StringComparison.OrdinalIgnoreCase));

    }

  }
看ShouldValidate,里面说明了get,head,trace,options都不会进行验证,post delete等其他的才会验证。
如果你怕这个把握不住的话,那么你可以设置属性:
[HttpPost]

[ValidateAntiForgeryToken]

[Authorize(AuthenticationSchemes = JwtBearerDefaults.AuthenticationScheme+","+CookieAuthenticationDefaults.AuthenticationScheme)]

public IActionResult Pay()

{

	return Content(User.FindFirst("name").Value+"买买买");

}
直接在方法上加入ValidateAntiForgeryToken即可。
那么我们还是按照前面的方法进行演示一下。

这里表示的就是400了,bad request。
先这样,细节篇会介绍是具体是如何验证的,在DefaultAntiforgery这个类里面。
结
下一节重定向攻击。
重新整理 .net core 实践篇————cookie 安全问题[三十八]的更多相关文章
- 重新整理 .net core 实践篇————重定向攻击[三十九]
前言 简单介绍一下重定向攻击. 正文 攻击思路: 看着上面挺复杂的,其实是一些很简单的步骤. 攻击者通过某些手段,让用户打开了一个好站点,打开的这个地址里面带有重定向信息,重定向信息就是自己伪造的站点 ...
- 重新整理 .net core 实践篇——— UseEndpoints中间件[四十八]
前言 前文已经提及到了endponint 是怎么匹配到的,也就是说在UseRouting 之后的中间件都能获取到endpoint了,如果能够匹配到的话,那么UseEndpoints又做了什么呢?它是如 ...
- 重新整理 .net core 实践篇—————Mediator实践[二十八]
前言 简单整理一下Mediator. 正文 Mediator 名字是中介者的意思. 那么它和中介者模式有什么关系呢?前面整理设计模式的时候,并没有去介绍具体的中介者模式的代码实现. 如下: https ...
- 重新整理 .net core 实践篇—————配置系统之间谍[八](文件监控)
前言 前文提及到了当我们的配置文件修改了,那么从 configurationRoot 在此读取会读取到新的数据,本文进行扩展,并从源码方面简单介绍一下,下面内容和前面几节息息相关. 正文 先看一下,如 ...
- 重新整理 .net core 实践篇—————领域事件[二十九]
前文 前面整理了仓储层,工作单元模式,同时简单介绍了一下mediator. 那么就mediator在看下领域事件启到了什么作用吧. 正文 这里先注册一下MediatR服务: // 注册中间者:Medi ...
- 重新整理 .net core 实践篇————缓存相关[四十二]
前言 简单整理一下缓存. 正文 缓存是什么? 缓存是计算结果的"临时"存储和重复使用 缓存本质是用空间换取时间 缓存的场景: 计算结果,如:反射对象缓存 请求结果,如:DNS 缓存 ...
- 重新整理 .net core 实践篇—————异常中间件[二十]
前言 简单介绍一下异常中间件的使用. 正文 if (env.IsDevelopment()) { app.UseDeveloperExceptionPage(); } 这样写入中间件哈,那么在env环 ...
- 重新整理 .net core 实践篇————配置应用[一]
前言 本来想整理到<<重新整理.net core 计1400篇>>里面去,但是后来一想,整理 .net core 实践篇 是偏于实践,故而分开. 因为是重新整理,那么就从配置开 ...
- NeHe OpenGL教程 第三十八课:资源文件
转自[翻译]NeHe OpenGL 教程 前言 声明,此 NeHe OpenGL教程系列文章由51博客yarin翻译(2010-08-19),本博客为转载并稍加整理与修改.对NeHe的OpenGL管线 ...
随机推荐
- Linux巡检常用命令
# uname -a # 查看内核/操作系统/CPU信息 # head -n 1 /etc/issue # 查看操作系统版本 # cat /proc/cpuinfo # 查看CPU信息 # hostn ...
- unity中使用Highlighting System v4.0插件给物体添加高亮
插件:Highlighting System v4.0 操作:在摄像机上挂上HighlightingRenderer脚本 脚本目录在\Assets\Plugins\HighlightingSystem ...
- Go语言的函数01---概念
package main import "fmt" /* 向某人致以问候 参数: name string类型,要问候的对象 n int类型,要问候的次数 返回值: string类型 ...
- Python+Selenium - 文件上传
如下图,从系统点击上传功能,打开到这种如下图页面的才适合本文介绍的处理方法 处理方法一 pywinauto库 优点:可以选择多个文件,路径中有中文也支持 缺点:只能Windows平台使用 安装 pip ...
- setTimeout使用问题
通常禁止使用setTimeout的情况: 1.不能用于模拟异步,有的人不熟悉异步流程,而使用setTimeout伪实现,比如设置一个 setTimeout 来等待函数执行完毕,正确做法是使用回调来处理 ...
- Proteus仿真MSP430单片机的若干问题记录
1.支持的具体型号: P7.8: Proteus8.9: Proteus8.9能够支持的类型明显要多于Proteus7.8.但是对于仿真而言,目前个人还是觉得Proteus7.8更稳定.这也是目前能用 ...
- 3D-camera结构光原理
3D-camera结构光原理 目前主流的深度探测技术是结构光,TOF,和双目.具体的百度就有很详细的信息. 而结构光也有双目结构光和散斑结构光等,没错,Iphone X 的3D深度相机就用 散斑结构光 ...
- 给手绘图着色(添加颜色或色彩):CVPR2020论文点评
给手绘图着色(添加颜色或色彩):CVPR2020论文点评 Learning to Shade Hand-drawn Sketches 论文链接:https://arxiv.org/pdf/2002.1 ...
- CodeGen标记循环
CodeGen标记循环 标记循环是一个模板文件构造,它允许您迭代CodeGen拥有的标记信息的集合.为了使用标记循环,必须基于至少定义了一个字段标记的存储库结构生成代码. 标 ...
- CodeGen编写自定义表达式标记
CodeGen编写自定义表达式标记 CodeGen支持开发人员通过编写plug-in modules插件模块来定义自定义表达式标记的能力,以提供与这些标记相关联的逻辑.这种plug-in module ...